
Optimizely-Angriff: Schadcode auf Websites von Ledger, IKEA und BBC tauschte kopierte Wallet-Adressen aus
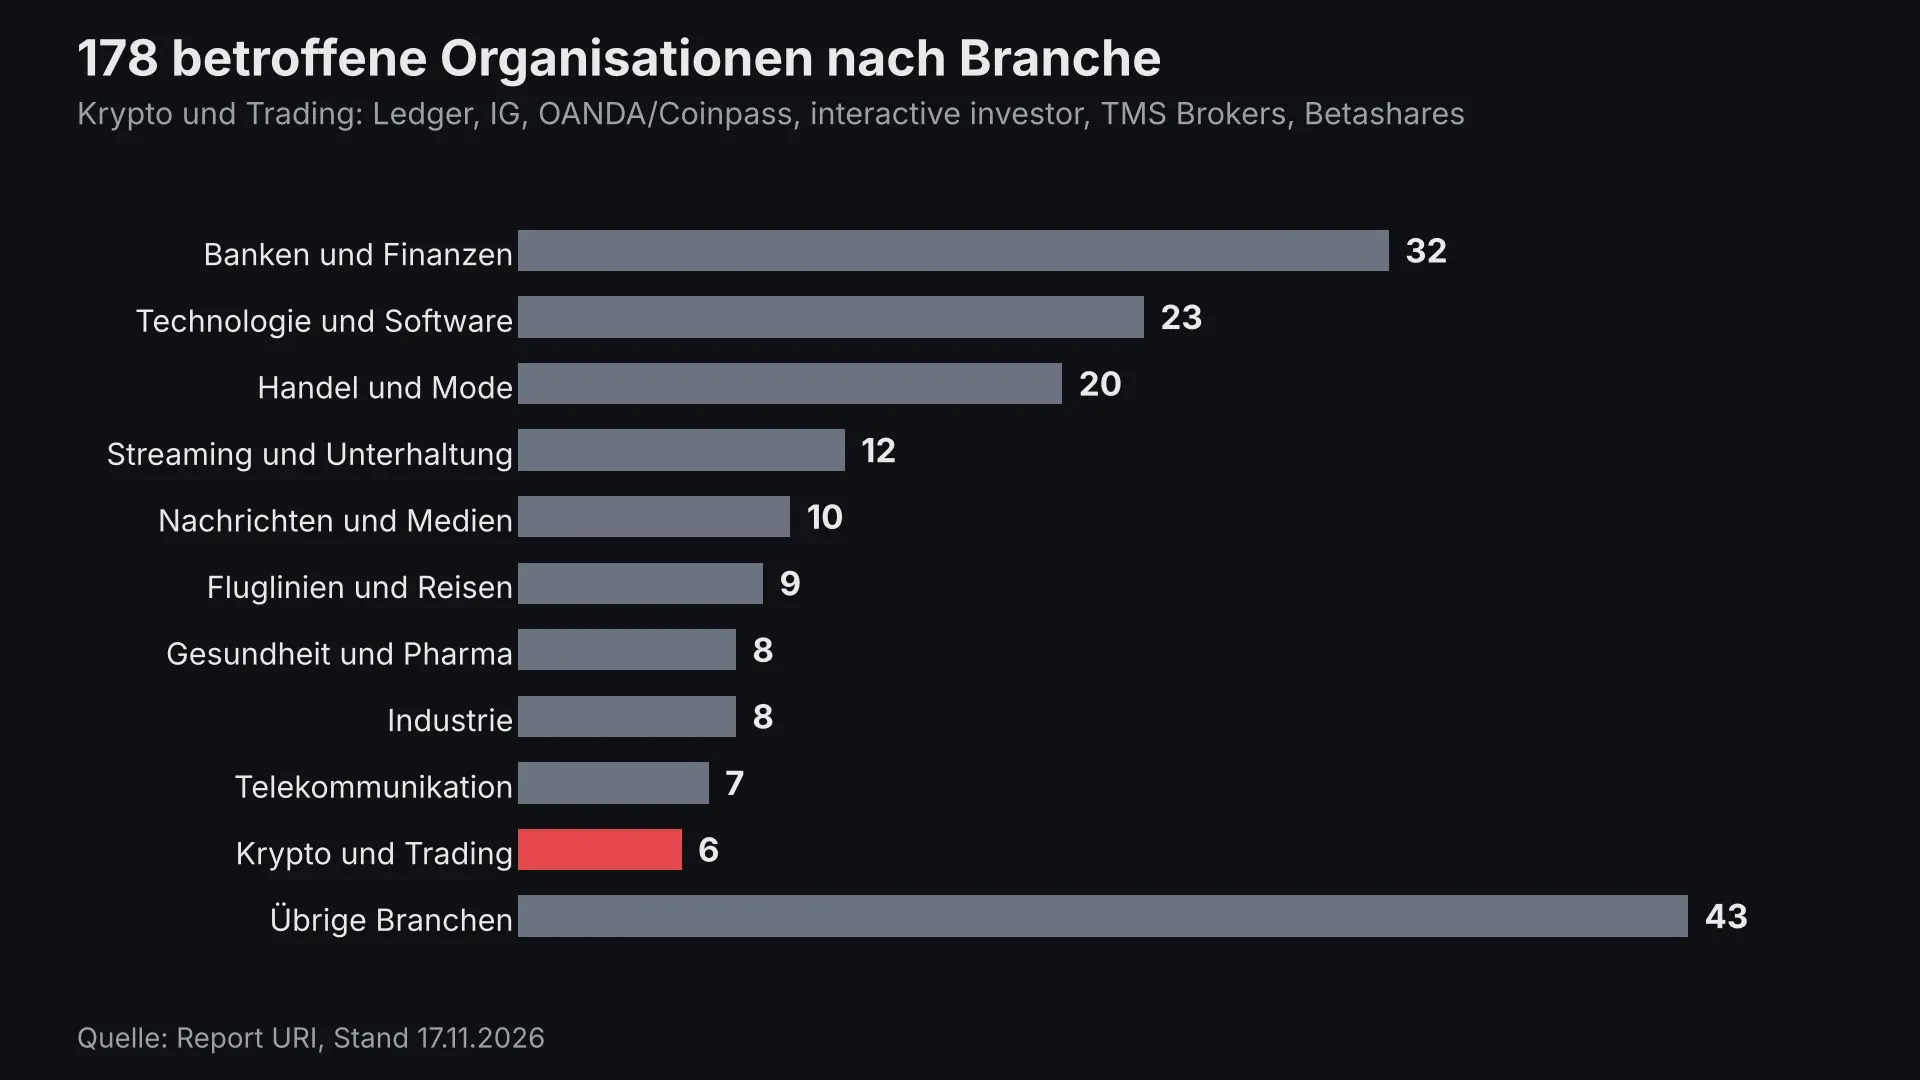
Über eine Lücke bei Optimizely lief am 16. November Schadcode auf Websites von 178 Organisationen, darunter Ledger, IKEA und Zoom. Das Skript ersetzte kopierte Wallet-Adressen und las Kartendaten mit.

Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Das Wichtigste in Kürze
- Über eine Lücke bei der Testplattform Optimizely lief am 16. November 2026 Schadcode auf Websites von 178 Organisationen, darunter Ledger, IKEA, Zoom und die BBC.
- Das Skript tauschte kopierte Wallet-Adressen für Bitcoin, Ethereum, Solana, Tron und fünf weitere Netzwerke gegen Adressen der Angreifer aus und las Kartendaten aus Formularen mit.
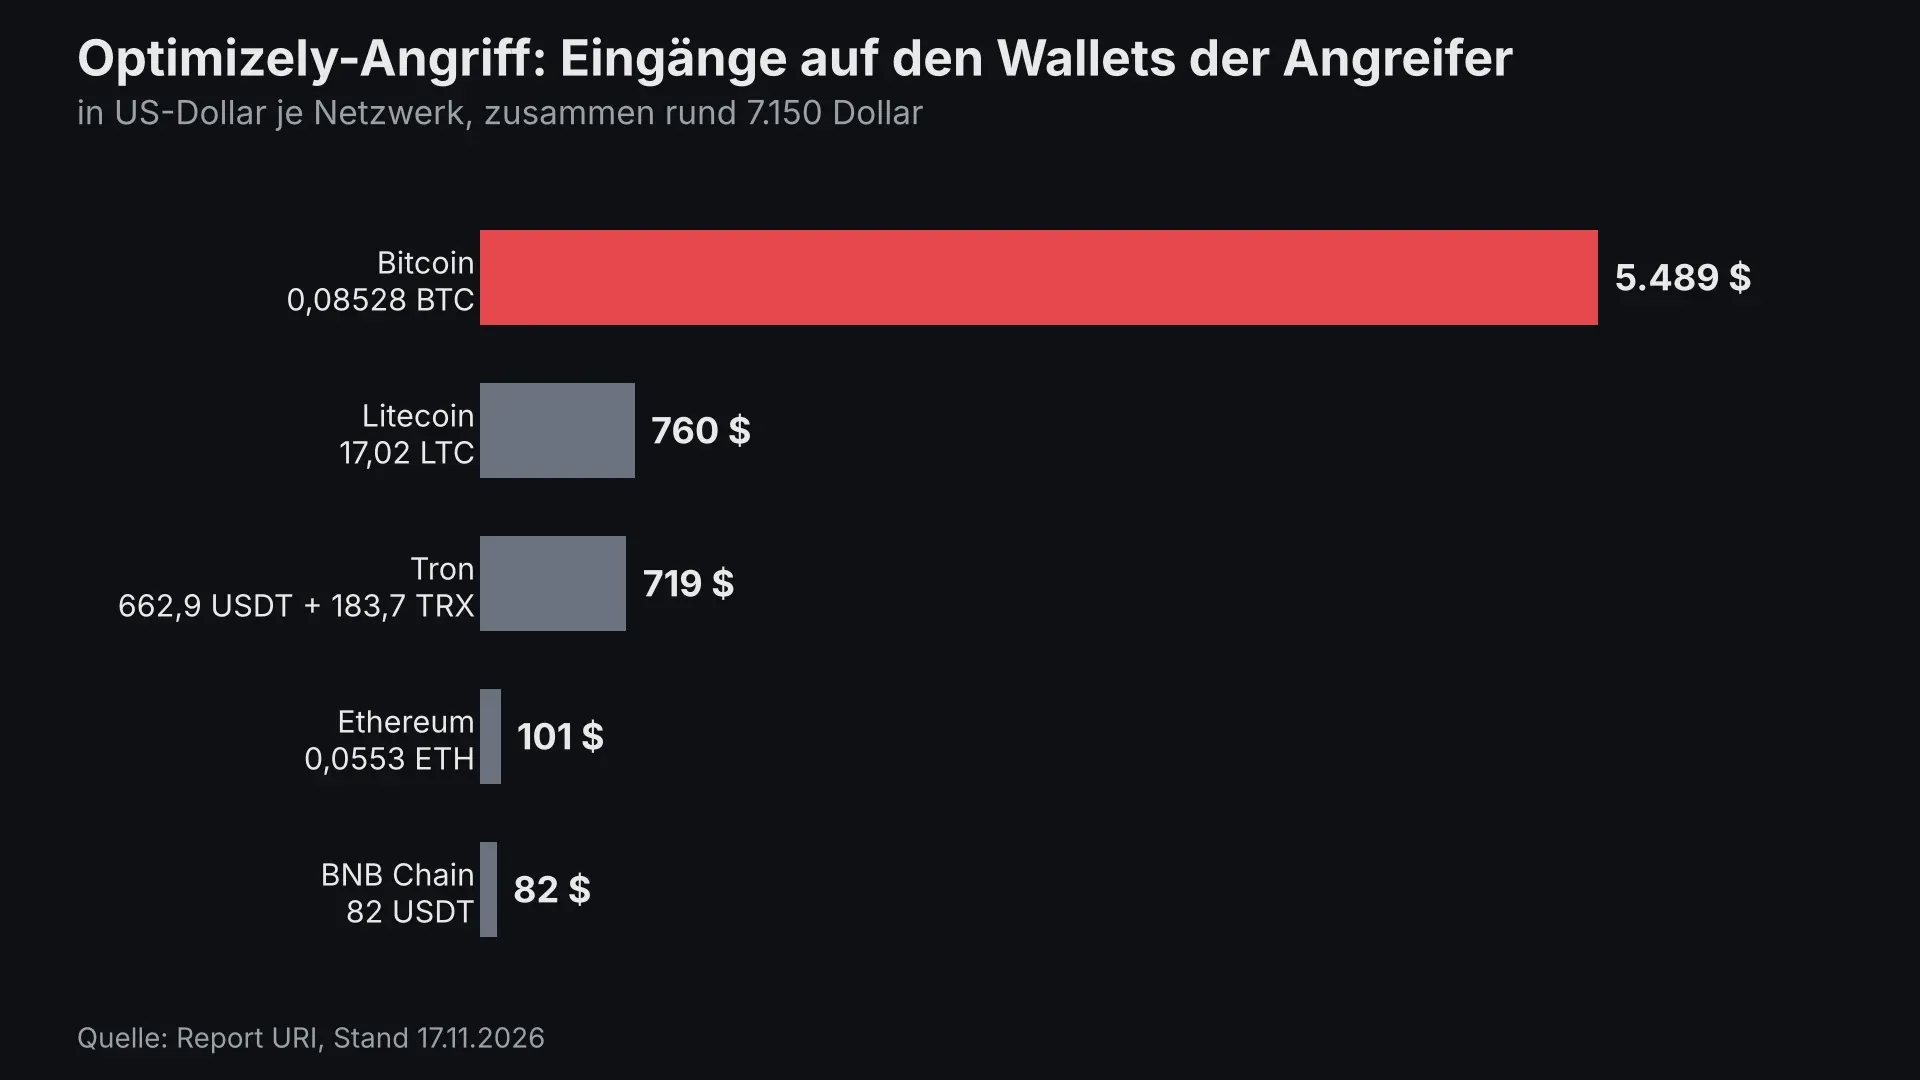
- Laut Report URI gingen bis zum 17. November rund 7.150 Dollar auf den Wallets der Angreifer ein; seit 23:11 UTC am 16. November sind alle bekannten Skripte bereinigt.
Wer am Montag, dem 16. November, eine Kryptowährung überwiesen und die Empfängeradresse dabei auf einer großen Marken-Website kopiert hat, sollte die Transaktion jetzt nachprüfen. Am 16. November 2026 haben Angreifer Schadcode in die Skripte von Optimizely eingeschleust, einem Werkzeug für A/B-Tests, das viele Konzerne auf jeder Seite laden. Der Sicherheitsforscher Scott Helme von Report URI zählte 188 infizierte Skripte bei 178 Organisationen. Die Seiten selbst wurden nicht gehackt: Der Code kam über ein vertrauenswürdiges Drittanbieter-Skript, das die Betreiber freiwillig einbinden.
Optimizely-Angriff: Was am 16. November auf 178 Websites geschah
Optimizely Web Experimentation erlaubt es Unternehmen, Varianten einer Seite gegeneinander zu testen. Dazu lädt jede Seite ein kleines JavaScript-Programm vom Server des Anbieters, ein sogenanntes Snippet. In dieses Snippet schrieben die Angreifer eigenen Code, ausgeliefert wurde er weiter über das reguläre Netz von Optimizely. Die erste Infektion sah Report URI laut seiner Auswertung um 04:21 UTC im Snippet der BBC, um 11:20 UTC folgte das Skript von Zoom.
Im Lauf des Tages baute der Angreifer seine Schadsoftware 26-mal um. Um 13:43 UTC kam ein Kartenleser hinzu, zwischen 17:13 und 17:57 UTC ein Angriff auf iPhones und iPads. Bei einer Stichprobe von 1.611 Optimizely-Snippets fand Report URI am Abend 186 infizierte Dateien. Zwischen 20:40 und 21:10 UTC räumten mehrere Betreiber gleichzeitig auf, darunter Ledger. Um 23:11 UTC waren alle bekannten Dateien bereinigt. Die Zahl von 178 Organisationen ist eine Untergrenze, denn geprüft wurden nur die Snippets, die Report URI rechtzeitig fand.
Optimizely bestätigte den Angriff gegenüber Cointelegraph. Ein Sprecher sagte, ein Unbefugter habe eine Schwachstelle im Anmeldeweg für Experimentation-Konten ausgenutzt, um Schadcode in einige Kundenprojekte zu schreiben:
„Wir haben den Zugang über den verwundbaren Pfad gesperrt und eine Korrektur ausgerollt. Den eingeschleusten Code haben wir aus den betroffenen Projekten entfernt.“
Sprecher von Optimizely gegenüber Cointelegraph, 16. November 2026, übersetzt (Quelle)
Wie der Angreifer Schreibrechte für so viele voneinander unabhängige Kundenprojekte bekam, ist nach Angaben von Report URI noch offen.

Wallet-Adresstausch: Wie das Skript Krypto-Überweisungen umleiten sollte
Der Kern des Angriffs ist ein sogenannter Clipper. Gemeint ist Schadsoftware, die eine kopierte Wallet-Adresse unbemerkt durch eine Adresse des Angreifers ersetzt. Wer sie danach in seine Wallet oder bei einer Börse einfügt, schickt das Geld an den Falschen, und eine Blockchain-Überweisung lässt sich nicht zurückholen. Wie solche Angriffe grundsätzlich funktionieren, erklärt unser Ratgeber zum Adresstausch in der Zwischenablage.
Das Optimizely-Skript ging laut Report URI weiter als ein gewöhnlicher Clipper. Es ersetzte Adressen für Bitcoin, Ethereum und andere EVM-Netzwerke, Tron, Solana, TON, Litecoin, Bitcoin Cash und Dogecoin nicht nur in der Zwischenablage, sondern auch im sichtbaren Seiteninhalt, in Formularen, in ausgehenden Anfragen und im Teilen-Menü von iOS. Eine Adresse, die auf der Seite selbst angezeigt wurde, konnte also schon falsch sein, bevor jemand sie kopierte.
Dazu kamen drei weitere Funktionen. Das Skript las Kartennummer, Ablaufdatum und Prüfnummer aus Formularen auf der Seite mit; Zahlungsfelder in eingebetteten Fenstern eines externen Zahlungsdienstes erreichte es laut der Sicherheitsfirma StepSecurity nicht. Es schickte Seitenadresse, frei lesbare Cookies und ein Bildschirmfoto an einen Server der Angreifer. Auf iPhones und iPads lud es außerdem die Angriffswerkzeuge Coruna für iOS 13 bis 17 und DarkSword für iOS 18.
Ledger, IKEA, Zattoo: Welche Websites in Deutschland betroffen waren
Die Liste von Report URI reicht von Banken über Fluglinien bis zu Streamingdiensten. Für deutsche Nutzer sind vor allem diese Namen relevant: Ledger als Hersteller von Hardware-Wallets, IKEA, Zoom, ASOS, Salesforce, die BBC und CNN, der Streamingdienst Zattoo, WOW von Sky Deutschland, Vaillant Deutschland, Transavia und Air France-KLM, Heineken sowie die Glücksspielseiten PokerStars und Betsson. Aus dem Handelsumfeld nennt Report URI neben Ledger die Broker IG, OANDA mit Coinpass, interactive investor und TMS Brokers.
Bei Ledger betraf der Angriff die Website, nicht die Geräte oder die Software Ledger Live. Laut Cointelegraph war das Ledger-Snippet gegen 20:41 UTC bereinigt. Cointelegraph bat Ledger um eine Stellungnahme; eine Antwort nennt der Bericht nicht. Eine Hardware-Wallet zeigt die Empfängeradresse auf ihrem eigenen Display an. Genau dieser Abgleich ist der Schutz gegen einen Adresstausch im Browser.
So schützt du dich vor Adresstausch über fremde Website-Skripte
Was passiert ist: Am 16. November 2026 lief zwischen 04:21 und 23:11 UTC Schadcode in Optimizely-Snippets von mindestens 178 Organisationen. Er tauschte Wallet-Adressen, las Kartendaten mit und griff iPhones an. Die Wallets der Angreifer erhielten laut Report URI bis zum 17. November rund 7.150 Dollar.
Bist du betroffen? Betroffen sein kann, wer am 16. November eine der genannten Seiten besucht und dort eine Wallet-Adresse kopiert, eine Kartennummer eingegeben oder die Seite auf einem iPhone oder iPad mit iOS 18 oder älter geöffnet hat. Wer an diesem Tag keine dieser Seiten aufgerufen hat, ist von diesem Angriff nicht betroffen. Die vollständige Liste steht im Bericht von Report URI.
- Überweisungen vom 16. November prüfen: Vergleiche in deiner Wallet oder im Explorer die Empfängeradresse jeder Krypto-Transaktion vom 16. November vollständig mit der Adresse, die du senden wolltest.
- Adresse auf dem Gerät bestätigen: Gleiche bei jeder Überweisung die Adresse auf dem Display deiner Hardware-Wallet Zeichen für Zeichen ab, nicht nur Anfang und Ende.
- Adressbuch statt Kopieren: Speichere häufige Empfänger im Adressbuch deiner Wallet und schicke bei neuen Adressen zuerst einen kleinen Testbetrag.
- iPhone aktualisieren: Installiere auf iPhone und iPad mindestens iOS 18.7.3 oder iOS 26.3, wie Report URI es Besuchern der betroffenen Seiten rät.
- Kartenumsätze beobachten: Hast du am 16. November auf einer der Seiten mit Karte bezahlt, prüfe die Umsätze und lass die Karte bei unbekannten Buchungen sperren.
Die Grundlagen der sicheren Verwahrung erklärt unser Ratgeber Kryptowährungen sicher aufbewahren, die passenden Geräte vergleicht der Hardware-Wallet-Vergleich.
Optimizely-Angriff: Rund 7.150 Dollar Beute trotz Millionen Besuchern
Gemessen an der Reichweite der Seiten blieb der direkte Schaden klein. Report URI zählte bis zum 17. November auf den Wallets der Angreifer 0,08528 BTC aus fünf Zahlungen (rund 5.489 Dollar), 17,02 LTC (rund 760 Dollar), 662,9 USDT und 183,7 TRX auf Tron (rund 719 Dollar), 0,0553 ETH (rund 101 Dollar) und 82 USDT auf der BNB Chain. StepSecurity kam auf rund 6.600 Dollar, Cointelegraph auf etwa 7.100 Dollar am Montag. Alex Thorn von Galaxy Digital schätzt laut Cointelegraph, dass Opfer nur rund 2.300 Dollar überwiesen haben; der Rest stamme überwiegend aus Eigenüberweisungen des Angreifers.
Gefährlicher als die Summe ist der Weg. Ein einziges kompromittiertes Drittanbieter-Skript reichte, um auf Seiten mit Millionen Besuchern am Tag Code auszuführen, ohne dass die Betreiber selbst angegriffen wurden. Wer Kryptowährungen über den Browser verwaltet, sollte deshalb nicht der Seite vertrauen, sondern der Anzeige auf dem eigenen Gerät. Für Wallets im Browser oder auf dem Smartphone zeigt unser Software-Wallet-Vergleich, welche Anbieter Transaktionen vor dem Signieren verständlich anzeigen. Mehr zu Sicherheitsvorfällen dieser Woche steht in unserem Bericht zum Trezor-Datenleck beim Versandpartner Skladon.
(Stand: 17. November 2026. Dieser Beitrag ist keine Anlageberatung. Kurse und Gebührenmodelle ändern sich; prüfe die Konditionen vor jedem Kauf beim Anbieter selbst.)
Partnerlinks: Einige Links auf dieser Seite sind Partnerlinks. Wirst du über einen davon Kunde, erhalten wir unter Umständen eine Provision, für dich ohne Mehrkosten. Auswahl, Bewertung und Reihenfolge entstehen unabhängig davon in der Redaktion. Ethik und Unabhängigkeit · Eigentümer und Finanzierung
Mit KI-Unterstützung erstellt. Redaktion: Dennis Weidner. Das Beitragsbild wurde mit KI erzeugt. So arbeiten wir mit KI
Für später? Merk dir den Artikel, dann findest du ihn in deinem Profil wieder.
Verwandte Artikel
- Lighter stoppt Auszahlungen: Geleakter API-Key kostet 10,4 Millionen Dollar
- Kava-Lend-Exploit: Angreifer leert den Kreditpool um 55 Millionen KAVA
- Coinone-Datenleck beim Support-Dienstleister: Passwörter und Ausweisnummern möglicherweise abgeflossen
- 23 Prozent seit dem Binance-Hack: BNB fällt unter 600 Dollar
- NEAR Protocol und der Binance-Hack: 11,8 Millionen gestohlene NEAR liegen still
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

13. November 2026 09:19
FaceStealer: FBI warnt vor gefälschten Zoom-Calls, die Krypto-Wallets leeren
Nordkoreanische Hacker laden über gekaperte Konten zu nachgebauten Zoom- und Teams-Sitzungen ein und haben so laut US-Justizministerium mehr als 400 Millionen Dollar in Kryptowährungen erbeutet. So funktioniert die Masche, und so schützt du deine Wallet.
11. November 2026 11:17
LNbits-Sicherheitslücke: Version 1.7.0 stoppt Diebstähle aus Lightning-Wallets
Über eine Lücke in allen LNbits-Versionen vor 1.7.0 haben Angreifer Bitcoin aus selbst betriebenen Lightning-Wallets abgezogen. Das Notfall-Update vom 10. November schützt nur, wenn Betreiber zusätzlich Schlüssel und Zugangsdaten erneuern.
11. November 2026 10:34
Across Bridge Hack: Gekaperte Domain zieht rund 350.000 Dollar aus Wallets auf sechs Blockchains
Angreifer haben die Domain der Across Bridge über den Registrar Namecheap übernommen und Nutzer auf eine Phishing-Seite gelockt. Die Smart Contracts blieben unberührt, Across verspricht volle Entschädigung und rät, Token-Freigaben zu widerrufen.

3. November 2026 19:55
XRP Kurs bei 1,28 Dollar: Droht durch den Binance-Hacker der nächste Rückschlag?
Analyse: Der Angreifer aus dem Binance-Hack hat 233,46 Millionen XRP auf sechs neue Wallets verteilt, unsere Abfrage am XRP Ledger zeigt bisher keine einzige Abbuchung. Welche Marken bis zum Optionsverfall am 8. November zählen und was Anleger in Deutschland bei Verwahrung, Hebel und Haltefrist jetzt angehen.

2. November 2026 23:18
Mercado Bitcoin stoppt Auszahlungen: Mehr als 46 Millionen Dollar nach Angriff abgeflossen
Mercado Bitcoin hat einen Cyberangriff bestätigt und alle Ein- und Auszahlungen ausgesetzt, laut Cointelegraph flossen mehr als 46 Millionen US-Dollar ab. Was über Angriffsweg und eingefrorene Mittel bekannt ist und wie du dein Guthaben vor den Folgen eines Börsen-Hacks schützt.

2. November 2026 09:34
BTCPay Server Hack: Bitcoin Hot Wallets leergeräumt, Server jetzt abschalten
BTCPay Server warnt vor geplünderten Bitcoin Hot Wallets auf älteren Installationen und rät zum Abschalten. Was passiert ist, wer betroffen ist, was du jetzt tust.
30. Oktober 2026 13:52

Krypto sicher aufbewahren: So schützt du dich vor Hacks wie bei Binance
Nach dem 6,3-Milliarden-Hack bei Binance: So bewahrst du Kryptowährungen sicher auf. Hardware Wallets im Vergleich, Wallet-Scanner wie MetaMask Security Alerts, die wichtigsten Einstellungen an der Börse und eine Checkliste in sieben Schritten.
30. Oktober 2026 11:56
32 Angriffe, 6,5 Milliarden Dollar: Im Oktober versagte die Infrastruktur, nicht der Smart Contract
Eine eigene Auszählung des DefiLlama-Hackregisters für Oktober 2026 ergibt 32 Vorfälle mit 6,5 Milliarden Dollar Schaden. 99,5 Prozent davon flossen über kompromittierte Infrastruktur ab, Smart-Contract-Fehler kosteten unter 16 Millionen Dollar.
29. Oktober 2026 22:37
Binance Hack: Mutmaßlich 2,8 Milliarden Dollar aus Hot Wallet abgezogen
Am Donnerstagabend flossen aus der Binance-Wallet „Binance 14“ binnen Minuten rund 2,8 Milliarden Dollar an fremde Adressen. Der Angreifer hatte die Wallet per EIP-7702 an einen eigenen Vertrag gebunden. Tether und Circle haben rund 2,4 Milliarden Dollar eingefroren, Binance untersucht den Vorfall.
29. Oktober 2026 13:42
13,84 Millionen Dollar in 48 Stunden: „Der Ledger-Drainer bewegt weiter Geld“
Arkham Intelligence beziffert die Beute des CryptoBilis-Ledger-Drainers auf 95,35 Millionen Dollar aus 1.486 Adressen und meldet 13,84 Millionen Dollar Bewegung in 48 Stunden. Zehn Millionen USDT liegen gesperrt, und Ledger führt jeden bestätigten Fall auf einen Händlerweg zurück.
26. Oktober 2026 13:00
Bitcoin Wallet Bug: Warum das Beschleunigen einer Zahlung dein Wallet leeren kann
Ein Bitcoin Wallet Bug ließ manipulierte Server echte Zahlungen gegen gefälschte tauschen. So funktioniert die Gebühren-Falle und so schützt du dich.
22. Oktober 2026 15:36

Railway-Hack: Was Krypto-Nutzer mit Bots und API-Schlüsseln jetzt tun müssen
Der US-Hoster Railway meldet einen möglichen Zugriff auf die Geheimnisse seiner Kunden. Für Krypto-Bots und Wallets ist das besonders gefährlich: Analysten zählen schon Abflüsse von rund 371.000 Dollar.
19. Oktober 2026 00:24

Qubic stoppt das Mainnet nach 1.404 geleerten Wallets: Was du jetzt tun kannst
Ein Angreifer hat in der Nacht zum 18. Oktober 1.404 Qubic-Wallets geleert, rund 1,3 Millionen Dollar. Schuld war nicht das Protokoll, sondern eine Seed-Erzeugung im Browser, die zu wenig Zufall lieferte.
18. Oktober 2026 02:24

Trezor streicht autorisierte Händler: Die Autorisierungen enden am 1. Januar 2027
Trezor verkleinert nach dem Lieferketten-Angriff auf Ledger-Geräte sein Händlernetz und beendet die Autorisierungen zum 1. Januar 2027. Bis dahin dürfen gestrichene Partner ihre Restbestände abverkaufen, das ganze Weihnachtsgeschäft fällt noch in die alte Liste.
16. Oktober 2026 15:29
Gefälschte Ledger-Firmware-Updates: SlowMist meldet Phishing-Seiten mit nachgebautem Genuine Check
Eine Phishing-Kampagne baut den Ablauf eines offiziellen Ledger-Updates nach und fragt am Ende die 24 Wiederherstellungswörter ab. SlowMist hat sie am 16. Oktober gemeldet, Ledger hatte den zugrunde liegenden Implantat-Fall einen Tag zuvor eingeordnet.
16. Oktober 2026 13:23
Ledger verkauft das Atom für 849 Dollar nur im eigenen Shop: „Seit Jahren fragen unsere Kunden nach einem Ledger-Telefon“
Ledger hat am 15. Oktober das Android-Gerät Atom vorgestellt und verkauft es ausschließlich über den eigenen Shop. Nach dem Fund manipulierter Geräte im Zwischenhandel wird der Vertriebsweg selbst zur Sicherheitsfrage.
13. Oktober 2026 16:00
MediaMarkt und Saturn stoppen Ledger-Verkauf: Was Käufer in Deutschland jetzt tun sollten
Seit dem 13. Oktober verkaufen MediaMarkt und Saturn keine Ledger mehr, weder im Laden noch online. Auslöser ist der Bericht eines Kunden über ein Implantat. Was Ledger bestätigt, warum der Echtheitscheck nicht hilft und welche Schritte für Geräte aus dem Laden sinnvoll sind.
12. Oktober 2026 21:26
Ledger bestätigt Implantat im Hardware-Wallet, Berichte erreichen Europa: Was dahintersteckt
Ledger bestätigt eine nicht autorisierte Zusatzplatine in einem manipulierten Gerät und führt die bestätigten Fälle auf einen Wiederverkäufer in Südostasien zurück. Ein Bericht aus dem europäischen Einzelhandel ist offen, der Bezugsweg deines Geräts ist damit das Kriterium.
12. Oktober 2026 10:21
14,7 Millionen in USDD getauscht, 20 Adressen gesperrt: Das prüfst du bei deinem Stablecoin
Tether hat nach den Diebstählen bei Ledger-Käufern mehr als 20 Adressen gesperrt und rund 10 Millionen Dollar festgesetzt. Weil ein Teil der Beute in USDD getauscht wurde, zeigt der Fall genau, wie weit die Sperrfunktion eines Stablecoins reicht.
10. Oktober 2026 22:19
Gefälschte Ledger-Seite an der Spitze der Google-Suche: „Wurde die Recovery Phrase weitergegeben, muss die Wallet als kompromittiert betrachtet werden“
Ein Sicherheitsforscher meldet eine nachgebaute Ledger-Seite weit oben in den Google-Ergebnissen, die die 24-Wort-Phrase abfragt. Parallel laufen Mails mit einer erfundenen Frist zum 15. Oktober.
9. Oktober 2026 18:12
Ledger Hack? 86 Millionen Dollar weg: Was hinter den manipulierten Wallets aus Südostasien steckt
Seit Freitag melden Ledger-Nutzer in Südostasien leere Wallets, Analysten zählen mehr als 86 Millionen Dollar. Ledger stoppt den Händler CryptoBilis. Ein Implantat im Gerät soll die Seed Phrase mitlesen. Was bekannt ist, was CZ rät und was du jetzt tun solltest.
5. Oktober 2026 01:56
Chainalysis ordnet 387 Millionen Dollar aus dem Bitget-Hack Nordkorea zu: Worauf es für Anleger in Deutschland jetzt ankommt
Die Analysefirma Chainalysis schreibt den Diebstahl von rund 387 Millionen Dollar bei Bitget Akteuren mit Bezug zur DPRK zu und sieht die Jahressumme über einer Milliarde Dollar. Was das für Verwahrung, Börsenwahl und Nachweise in Deutschland heißt.
2. Oktober 2026 11:56
Arkham Intelligence: Was die Zuordnung von Wallet-Adressen für deine Privatsphäre bedeutet
Die Analyseplattform hängt Namen an Blockchain-Adressen und zahlt seit Juli 2023 Prämien für die Enttarnung von Wallets. Was dabei herauskommt, wo die Zuordnung irrt und wie du deine eigene Spur kürzer hältst.
25. September 2026 14:41
Magic Eden und Limit Break: 530 WETH und Tausende NFTs abgezogen, so widerrufst du die Freigaben
Über eine Lücke im Payment Processor von Limit Break, das Protokoll hinter dem früheren Ethereum-Marktplatz von Magic Eden, fließen seit Donnerstag NFTs und WETH ab. Unsere Blockchain-Auswertung zeigt 911 betroffene Wallets. Was passiert ist, warum auch Hardware-Wallets nicht schützen und welche zwei Freigaben du jetzt widerrufst.
25. September 2026 02:31
Bitget setzt Auszahlungen vorübergehend aus: Was für Bestandskunden in Europa gilt
Bitget meldet unautorisierte Abflüsse von rund 351,6 Millionen US-Dollar (später auf 387,5 Millionen korrigiert) und hat die Auszahlungen ausgesetzt. Für deutsche Bestandskunden ist damit der einzige Weg gesperrt, den die MiCA-Regeln ihnen noch gelassen hatten.
1. September 2026 06:33
Zwischenablage-Angriff: Wie Schadsoftware deine kopierte Wallet-Adresse austauscht
Ein Clipper ersetzt die Empfangsadresse zwischen Kopieren und Einfügen durch die des Angreifers, und die Prüfsumme deiner Wallet merkt davon nichts. Was Microsoft und das Bundesamt für Cybersicherheit dokumentiert haben und welche Prüfung den Angriff wirklich ins Leere laufen lässt.
5. August 2026 23:33
130 Mio. $ weg, weil der Zufall berechenbar war: Welche Hardware Wallet du jetzt noch kaufen darfst
Der Coldcard-Fehler hat gezeigt: Die teuerste Wallet ist nicht die sicherste. Welcher Hersteller welchen Track Record hat – und warum du den Sparplan gerade jetzt nicht pausieren solltest.
Vielleicht auch interessant