
Ledger bestätigt Implantat im Hardware-Wallet, Berichte erreichen Europa: Was dahintersteckt
Ledger bestätigt eine nicht autorisierte Zusatzplatine in einem manipulierten Gerät und führt die bestätigten Fälle auf einen Wiederverkäufer in Südostasien zurück. Ein Bericht aus dem europäischen Einzelhandel ist offen, der Bezugsweg deines Geräts ist damit das Kriterium.




Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Ledger hat bestätigt, dass in mindestens einem Gerät eines geschädigten Nutzers ein nicht autorisiertes Hardware-Implantat steckte. Die bestätigten Fälle führen nach Angaben des Herstellers alle auf einen einzigen Wiederverkäufer in Südostasien zurück. Seit dem 11. Oktober berichten Nutzer zusätzlich von Geräten aus dem europäischen Einzelhandel, und genau dort wird die Sache für dich interessant: Wenn der Verkaufsweg der Angriffspunkt ist, dann entscheidet die Marke auf der Schachtel weniger als die Frage, durch wessen Hände dein Gerät gegangen ist.
Was Ledger am 11. Oktober bestätigt hat — und was ausdrücklich nicht
In einem Lagebericht 72 Stunden nach dem Vorfall schrieb Ledger auf X, alle bestätigten Fälle des am 9. Oktober offengelegten Diebstahls beträfen Geräte, die über den südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden. Diesen Wortlaut dokumentiert der Sicherheitsfachdienst Help Net Security. Der Hersteller bestätigte außerdem, dass ein betroffenes Gerät eine nicht autorisierte Zusatzplatine enthielt.
Zwei Dinge hat Ledger dabei nicht getan. Es hat nicht erklärt, wie das Implantat technisch arbeitet. Und es hat die Zahl der betroffenen Geräte nicht genannt. Gleichzeitig stellt das Unternehmen fest, seine eigenen Systeme und der Direktverkauf seien nicht kompromittiert worden. Nach eigenen Angaben arbeitet Ledger mit den zuständigen Behörden zusammen und kontaktiert betroffene Nutzer.
Diese Abgrenzung ist keine Nebensache. Ein Angriff auf die Fertigung würde jedes Gerät einer Baureihe betreffen. Ein Angriff auf eine Station im Vertriebsweg betrifft die Geräte, die über diese Station liefen. Der Unterschied bestimmt, wie viele Menschen handeln müssen, und bislang spricht die Beweislage für den zweiten Fall. Wie der Vorfall begann, haben wir am 10. Oktober in der Aufarbeitung des CryptoBilis-Falls beschrieben.
CryptoBilis in Indonesien, Malaysia und auf den Philippinen: der bestätigte Weg ins Gerät
CryptoBilis ist ein autorisierter Wiederverkäufer und bedient Kunden in Indonesien, Malaysia und auf den Philippinen. Das Unternehmen hatte kurz zuvor den Eigentümer gewechselt. Ledger forderte den Händler auf, Verkauf und Versand zu stoppen; nach Darstellung des Herstellers hat CryptoBilis den Verkauf von Hardware-Wallets eingestellt.
Bemerkenswert ist die Anweisung, die Ledger danach an alle autorisierten Händler gab: Ware nur über autorisierte Kanäle beziehen und zurückgegebene Produkte niemals wieder ins Regal stellen. Der zweite Teil beschreibt den wahrscheinlichen Hebel. Ein zurückgegebenes, geöffnetes und neu verschweißtes Gerät sieht im Laden aus wie Neuware.
Ein Supply-Chain-Angriff trifft das Produkt nicht beim Hersteller. Er trifft eine Station auf dem Weg zum Käufer: Lager, Transport, Rückläuferbearbeitung, Ladenregal. Für dich als Käufer heißt das, dass die Sicherheit eines Hardware-Wallets nicht erst beim ersten Einschalten beginnt.
Hardware-Implantat unter dem Display: Mikrocontroller, LTE-Chip und e-SIM
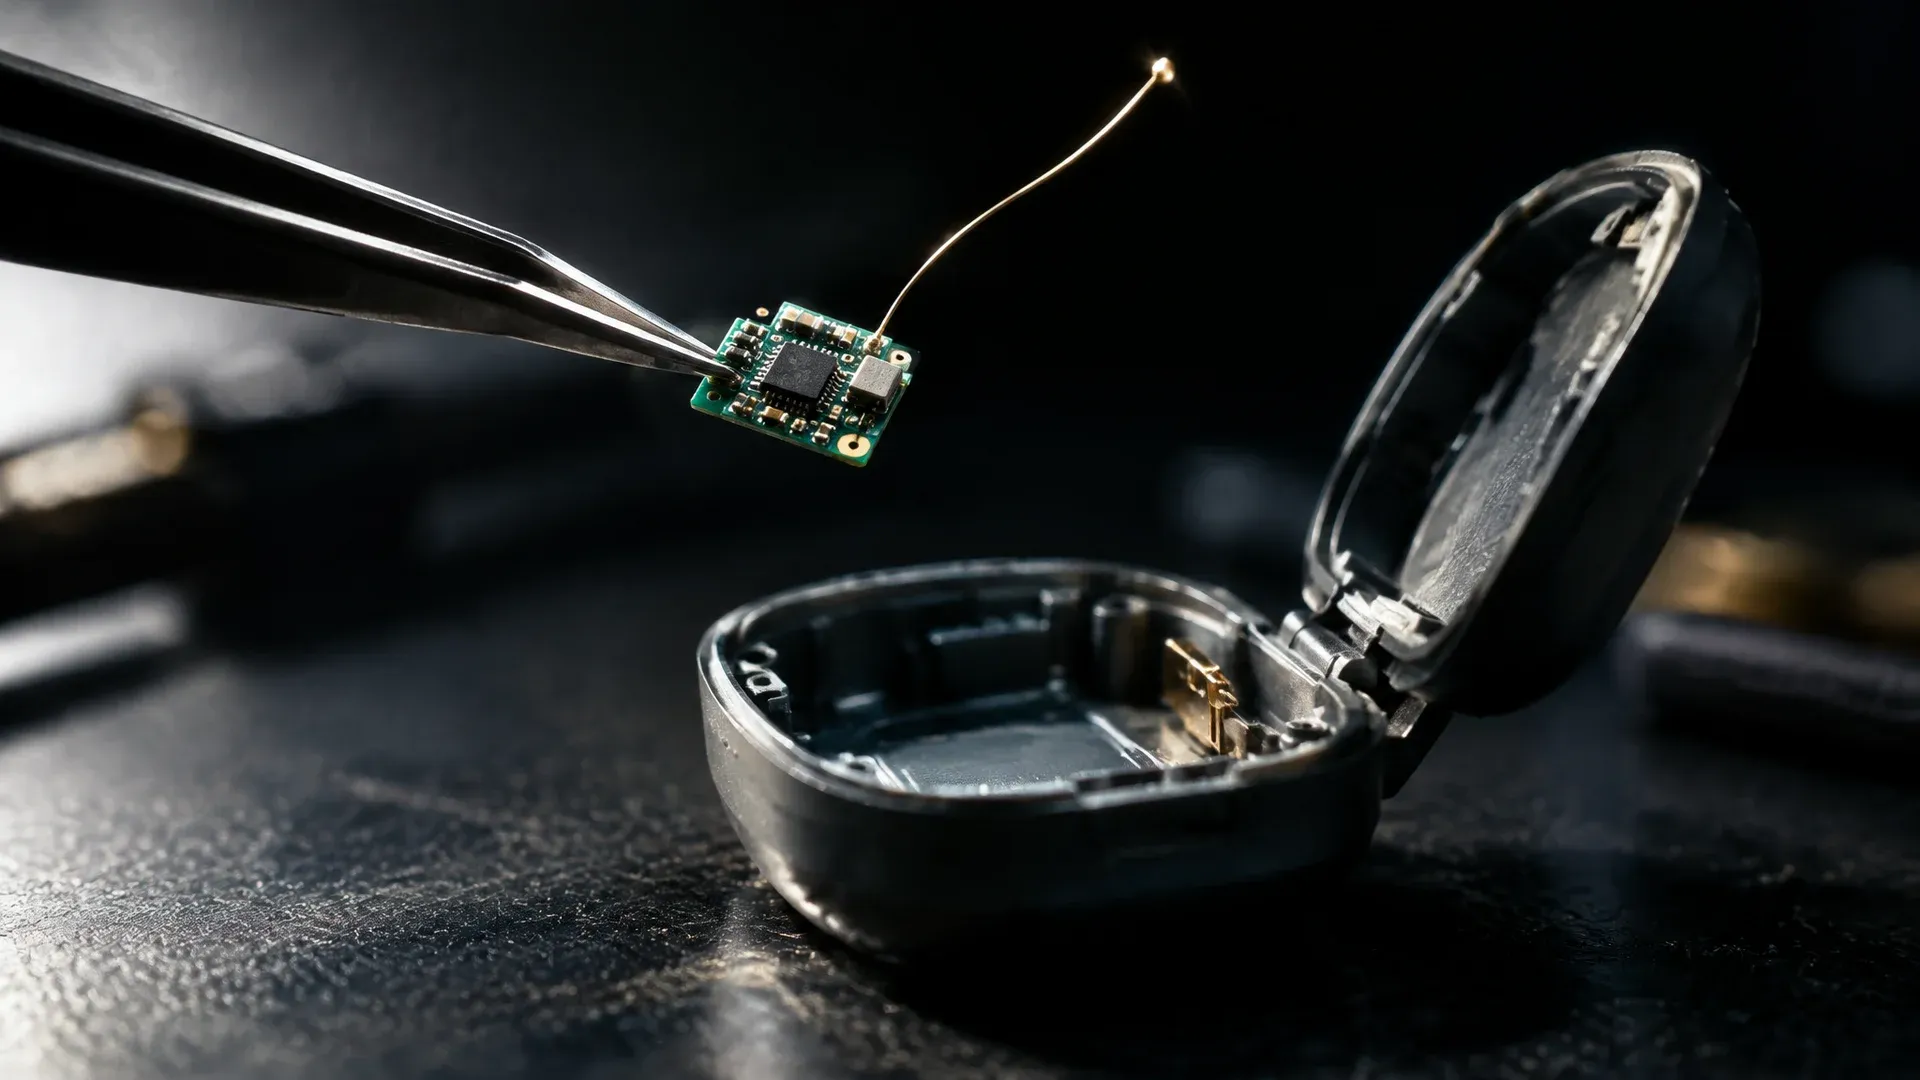
Die bislang ausführlichste technische Beschreibung stammt nicht vom Hersteller, sondern von Mark Karpelès, dem früheren Chef der Börse Mt. Gox. Er gibt an, selbst ein manipuliertes Gerät in Malaysia gekauft zu haben, und hat Fotos und Videos veröffentlicht. Darauf ist unter dem Bildschirm eine kleine Platine zu sehen, an der Stelle, an der sonst nur eine Polsterung sitzt.
Nach seiner Darstellung trägt diese Platine einen Mikrocontroller, eine Antenne, einen LTE-Baustein und eine e-SIM. Eine e-SIM ist eine fest verbaute, digital beschreibbare SIM-Karte; sie braucht keinen Kartenschacht und fällt von außen nicht auf. Karpelès beschreibt, dass das Bauteil mitliest, was auf dem Bildschirm angezeigt wird, dabei die Wiederherstellungsphrase erfasst und über das Mobilfunknetz an den Angreifer sendet.
Die Wiederherstellungsphrase, auch Seed Phrase genannt, ist die Folge von 24 Wörtern, aus der sich jeder private Schlüssel deines Wallets neu berechnen lässt. Wer sie kennt, braucht dein Gerät nicht mehr. Deshalb ist der Moment der Einrichtung, in dem diese Wörter einmal auf dem Display stehen, der wertvollste Augenblick für einen Angreifer. Ledger hat diese Funktionsbeschreibung nicht bestätigt, und sie stammt bislang aus einer einzelnen, allerdings fachlich belegten Untersuchung.
Karpelès berichtet außerdem von einem weiteren Verdachtsgerät, das er über ein Angebot bei Amazon Japan bezog und dessen Ware aus Malaysia stammte. Auch das deutet auf den Handelsweg und nicht auf die Fertigung.
Genuine Check bestanden: Der echte Sicherheitschip bleibt echt, die Zusatzplatine bleibt unsichtbar
Der unangenehmste Befund des Falls betrifft die Prüffunktion, auf die sich Käufer bisher verlassen haben. Der Genuine Check ist die Echtheitsprüfung, bei der die Ledger-Software mit dem Sicherheitschip im Gerät einen kryptografischen Schlüsselabgleich durchführt und danach bestätigt, dass es sich um ein Originalgerät handelt.
Karpelès gibt an, sein manipuliertes Gerät sei in unversehrter Schrumpffolie angekommen und habe diesen Test bestanden. Der Grund ist einleuchtend, sobald man ihn einmal gehört hat: Der Sicherheitschip war echt. Das Implantat sitzt daneben und wird von der Prüfung nicht erfasst. Nach seiner Einschätzung ist das Öffnen des Geräts der einzige verlässliche Weg, die Zusatzplatine zu finden.
Daraus folgt eine unbequeme Konsequenz für die Praxis. Eine bestandene Echtheitsprüfung ist weiterhin ein gutes Zeichen, aber sie ist kein Beweis dafür, dass im Gehäuse nichts Fremdes steckt. Wer ein Gerät aus zweiter Hand oder aus einem Vertriebsweg mit unklarer Kette besitzt, kann sich auf dieses Signal allein nicht stützen. Welche Geräte wie gebaut sind und wo die Unterschiede liegen, führt unser Vergleich der Hardware-Wallets auf.
72 bis über 93 Millionen Dollar: Woran sich die Schadensschätzungen unterscheiden
Eine amtliche Schadenssumme gibt es nicht. Die On-Chain-Analysten von Bitquery kommen auf einen Verdacht von über 93 Millionen Dollar. Andere unabhängige Auswertungen liegen tiefer; die Spanne der veröffentlichten Schätzungen reicht von rund 72 Millionen bis über 93 Millionen Dollar, verteilt auf Hunderte Wallets. Eine Analyse nennt 93,4 Millionen Dollar über mehr als 300 Adressen.
Betroffen sind Guthaben auf mehreren Ketten, genannt werden Bitcoin, Ethereum und Tron. Dass die Zahlen auseinandergehen, liegt an der Methode: Wer Adressen einem Vorfall zuordnet, muss entscheiden, welche Bewegungen noch dazugehören. Wir nennen deshalb die Spanne und glätten die Werte nicht zu einer einzigen Zahl.
Bitquery-Auswertung: Acht von zehn geleerten Wallets erhielten erst ab Juni Geld
Der für dich wichtigste Einzelbefund steht nicht in der Schadenssumme. Er steckt in einem Zeitfenster. Bitquery hat die geleerten Wallets zurückverfolgt und stellt fest, dass mehr als acht von zehn erstmals im Juni oder später Guthaben erhielten. Das legt nahe, dass auch Geräte betroffen sein können, die bereits ab Juni bei CryptoBilis gekauft wurden.
Das reicht über Ledgers eigenen Hinweis hinaus. Der Hersteller hatte Käufern der letzten 90 Tage geraten, ihre Werte auf ein neues Gerät zu übertragen. Rechnet man vom Vorfall am 9. Oktober zurück, endet dieses Fenster Anfang Juli. Die On-Chain-Spur beginnt einen Monat früher. Wer sein Gerät im Juni über diesen Händler bezogen hat, fällt damit nach der Herstellerempfehlung aus dem Raster, nach der Datenlage aber nicht.
Europäischer Einzelhandel: Was an den Berichten belegt ist und was nicht
Am 11. Oktober wurde ein Bericht aus Europa öffentlich. Ein Nutzer, der auf X unter @0xJohannes_ schreibt, gibt an, sein Gerät in einer Filiale eines offiziellen europäischen Wiederverkäufers gekauft zu haben; der Kanal Crypto Banter trug den Fall am selben Tag weiter. Nach seiner Schilderung fanden sich im Gerät zusätzliche Kabel, die in Originalgeräten nicht vorkommen, und die Bauform erinnerte an eine ältere Variante des Implantats, obwohl der Kauf nur wenige Wochen zurücklag. Karpelès, der auf X als @MagicalTux auftritt, wies auf eine Antenne hin, deren Kennzeichnung auf eine „eurasische" Ausführung hindeute.
Hier ist Sorgfalt wichtiger als Tempo. Aus diesem Gerät wurde kein Guthaben entwendet. Welche Handelskette gemeint ist, geht aus dem Bericht selbst nicht hervor. Genannt wird sie erst in angrenzender Berichterstattung; das Fachportal Crowdfund Insider schreibt genau das und verzichtet darauf, den Fall selbst zu bestätigen. Ledger hat sich zu dem europäischen Bericht nicht im Detail geäußert und ordnet die bestätigten Fälle weiterhin dem südostasiatischen Händler zu. Mehrere Beobachter halten die veröffentlichten Bilder für nicht beweiskräftig und warnen davor, von Einzelfällen auf eine breite Verunreinigung des europäischen Handels zu schließen.
Für deine Entscheidung bleibt trotzdem etwas übrig. Es gibt einen bestätigten Implantatfall, einen dokumentierten Weg über den Zwischenhandel und eine Herstelleranweisung, Rückläufer nicht wieder einzulagern. Das genügt, um den eigenen Kaufweg einmal nachzuvollziehen, und es genügt nicht, um in Panik zu verfallen.
Kauf im Laden oder direkt beim Hersteller: Worauf Käufer in Deutschland achten sollten
Ledgers Empfehlungen für betroffene Kunden sind klar formuliert. Wer bei CryptoBilis gekauft und das Gerät noch nicht eingerichtet hat, soll es nicht initialisieren. Wer es bereits eingerichtet hat, soll seine Werte auf ein neues Gerät mit einer neu erzeugten Wiederherstellungsphrase übertragen, am besten auf ein direkt beim Hersteller bezogenes Gerät. Der Kontakt soll über die offiziellen Kanäle laufen, und eine Anzeige bei der örtlichen Polizei empfiehlt das Unternehmen ausdrücklich.
Für den deutschen Markt gibt es keinen bestätigten Fall. Die Berichte aus dem europäischen Einzelhandel liefern aber einen Anlass, den Bezugsweg zum Kriterium zu machen. Ein Gerät direkt beim Hersteller oder bei einem Händler mit nachvollziehbarer Lieferkette zu kaufen, kostet nichts außer etwas Geduld. Ein Gerät vom Marktplatz, aus einer Kleinanzeige oder als Rückläufer aus unklarer Hand bringt ein Risiko mit, das sich von außen nicht prüfen lässt.
Wichtig ist auch, was du nicht tun solltest: Das eigene Gerät zu öffnen, um nach einer Platine zu suchen, zerstört die Garantie und bringt dir ohne Vergleichsbilder und Messtechnik keine belastbare Antwort. Der Weg über eine neue Wiederherstellungsphrase auf einem sauber bezogenen Gerät ist billiger und sicherer als jede Bastelei am Gehäuse.
MiCA-Verwahrung und Selbstverwahrung: Wer im Schadensfall haftet
Dieser Vorfall berührt eine Entscheidung, die viele Anleger nur einmal treffen und dann nie wieder prüfen: Selbstverwahrung oder Verwahrung durch einen Dienstleister. Selbstverwahrung, auch Self-Custody genannt, heißt, dass du den privaten Schlüssel selbst hältst und niemand sonst über deine Werte verfügen kann.
Der Preis dafür ist, dass es im Schadensfall keine Gegenstelle gibt. Wer einen Seed über ein manipuliertes Gerät verliert, hat keinen Anspruch gegen einen Verwahrer. Es bleibt ein Schadensersatzanspruch gegen den, der das Gerät manipuliert hat, und der ist in der Regel unbekannt. Bei einem unter der EU-Verordnung MiCA zugelassenen Verwahrer steht dem Kunden umgekehrt ein Anspruch gegen ein beaufsichtigtes Unternehmen zu, mit Pflichten zur Trennung der Kundenbestände. Dafür verzichtet er auf den eigenen Schlüssel. Welche Anbieter eine EU-Zulassung tragen, zeigt unsere Übersicht der regulierten Krypto-Börsen.
Beides ist vertretbar, und die meisten Anleger fahren mit einer Aufteilung besser als mit einer reinen Lösung. Entscheidend ist, dass du weißt, welchen Teil deiner Werte du im Ernstfall selbst verantwortest.
Phishing nach dem Vorfall: Ledger ruft nicht an und fragt nie die 24 Wörter
Nach jedem großen Sicherheitsvorfall folgt eine zweite Welle, und die trifft mehr Menschen als der Vorfall selbst. Ledger warnt ausdrücklich davor, dass Betrüger die Lage ausnutzen, und stellt klar: Das Unternehmen ruft nicht an, schreibt keine Direktnachrichten und fragt niemals nach der 24-Wörter-Phrase. Jede Nachricht, die genau das tut, ist ein Angriff, unabhängig davon, wie echt Absender und Gestaltung wirken.
Derselbe Vorfall hat schon gefälschte Ledger-Seiten in die Suchergebnisse gebracht. Wie du sie erkennst, haben wir in der Analyse der gefälschten Ledger-Webseiten aufgeschrieben. Die Regel dahinter ist kurz: Die Phrase verlässt das Gerät nie, auf keinem Kanal, für keinen Support.
Am Markt hat die Meldung bisher wenig bewegt. Bitcoin notiert nach Daten von CoinGecko bei rund 82.400 Dollar und damit gut ein Prozent unter dem Vortag, der Gesamtmarkt verlor in 24 Stunden etwa 3,7 Prozent. Der Vorfall ist für Betroffene gravierend und für den Kurs bisher ein Randthema.
Ledger-Implantat: Ein neuer Seed ist die einzige verlässliche Antwort
Wenn ein Zweifel am Bezugsweg bleibt, hilft kein Test am Gehäuse. Es hilft nur ein frischer Schlüssel auf einem Gerät, dessen Herkunft du kennst. Diese drei Schritte bringen dich dahin:
- Bezugsweg feststellen. Prüfe Rechnung und Händler deines Geräts. Stammt es vom Hersteller oder von einem Händler mit klarer Lieferkette, ist nach heutiger Lage nichts zu tun. Bei Kauf aus zweiter Hand oder unklarer Quelle gehst du von Risiko aus. Welche Geräte infrage kommen, steht im Vergleich der Software-Wallets für die Übergangszeit und bei den Hardware-Modellen.
- Neue Wiederherstellungsphrase erzeugen. Richte ein sauber bezogenes Gerät neu ein, notiere die neuen Wörter offline und übertrage deine Werte vollständig. Die alte Phrase gilt ab diesem Moment als verbrannt, auch wenn nichts passiert ist. Für die Zwischenzeit lässt sich ein Teil über einen regulierten Verwahrer mit EU-Zulassung parken.
- Zugänge nachziehen. Ändere die Zugänge überall dort, wo das alte Gerät angebunden war, und richte die Zwei-Faktor-Absicherung neu ein. Wo du welche Konten führst und zu welchen Gebühren, ordnet der Börsenvergleich ein.
(Stand: 12. Oktober 2026. Dieser Beitrag ist keine Anlageberatung. Kurse und Gebührenmodelle ändern sich; prüfe die Konditionen vor jedem Kauf beim Anbieter selbst.)
Häufige Fragen zum Ledger-Implantat
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen. Das Beitragsbild wurde mit KI erzeugt.
Verwandte Artikel
- Ledger Hack? 86 Millionen Dollar weg: Was hinter den manipulierten Wallets aus Südostasien steckt
- Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
- 14,7 Millionen in USDD getauscht, 20 Adressen gesperrt: Das prüfst du bei deinem Stablecoin
- Phishing-Mail von der echten Absenderadresse: So prüfst du eine Wallet-Sicherheitswarnung
- Seed Phrase sicher aufbewahren: Was Stahl, Passphrase und Multisig für dein Wallet-Backup leisten
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

September 23, 2026 4:40 AM
Krypto-Wallet einrichten: So sicherst du deine Coins in sieben Schritten
Eine eigene Krypto-Wallet ist in zwanzig Minuten eingerichtet, doch ein einziger Schritt entscheidet über alles Weitere. Diese Anleitung führt dich durch Wallet-Typ, Wiederherstellungswörter und Testbetrag und sagt, was BaFin und Finanzamt dazu verlangen.
September 30, 2026 7:57 AM
Tangem Wallet: Die Karte ohne Seed-Phrase gegen die klassische Hardware-Wallet
Die Tangem Wallet sichert Krypto mit zwei oder drei identischen Karten statt mit 24 Wörtern. Was die Sets kosten, was der EAL6+-Chip leistet und warum der Verlust aller Karten endgültig ist.

October 10, 2026 10:19 PM
Gefälschte Ledger-Seite an der Spitze der Google-Suche: „Wurde die Recovery Phrase weitergegeben, muss die Wallet als kompromittiert betrachtet werden“
Ein Sicherheitsforscher meldet eine nachgebaute Ledger-Seite weit oben in den Google-Ergebnissen, die die 24-Wort-Phrase abfragt. Parallel laufen Mails mit einer erfundenen Frist zum 15. Oktober.
August 25, 2026 10:55 PM
Krypto-Wallet-Phishing per Brief: Warum der QR-Code aus dem Briefkasten deine Wiederherstellungsphrase will
Briefe mit QR-Code fordern zu einem angeblich dringenden Wallet-Update wegen Quantum Resistance auf und führen auf eine Seite, die die Wiederherstellungsphrase abfragt. Das Bundesamt für Cybersicherheit hat die Masche am 18. August 2026 gemeldet.
September 25, 2026 2:31 AM
Bitget-Hack über 351 Millionen Dollar: Was du bei deiner Krypto-Börse jetzt prüfst
Bitget meldet unautorisierte Abflüsse von rund 351,6 Millionen US-Dollar (später auf 387,5 Millionen korrigiert) und hat die Auszahlungen ausgesetzt. Für deutsche Bestandskunden ist damit der einzige Weg gesperrt, den die MiCA-Regeln ihnen noch gelassen hatten.
September 20, 2026 4:36 PM
Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.
August 22, 2026 2:17 PM
Coldcard 5.6.1 ist da: Warum das Firmware-Update deinen alten Seed nicht rettet
Coinkite hat am 20. August 2026 die Coldcard-Firmware 5.6.1 und 1.5.1Q ausgeliefert. Das Update schließt die Lücke für neue Seeds, repariert einen bereits betroffenen Seed aber nicht.
September 19, 2026 9:17 PM
Nordkoreanische Hacker leeren 7.000 Krypto-Wallets: Was du bei Jobangeboten und Code-Tests jetzt prüfst
Sieben Behörden, darunter BND und Verfassungsschutz, warnen vor der Gruppe WaterPlum: 30.000 infizierte Rechner, über 7.000 geleerte Wallets. Der Köder ist ein Jobangebot, die Falle ein Code-Test.

September 10, 2026 11:45 AM
Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.
September 4, 2026 10:37 PM
Trezor-Datenleck: Bin ich betroffen und was ist jetzt zu tun?
Trezor hat das Datenleck beim Versanddienstleister ShipMonk am 4. September 2026 ausgeweitet: rund 67.000 weitere Betroffene, insgesamt gut 80.000, aus Bestellungen von November 2019 bis August 2021. Wie du in zwei Minuten prüfst, ob du dabei bist, und was eine offene Wohnanschrift für Selbstverwahrer bedeutet.
August 20, 2026 6:17 AM
SafePal-Datenleck: 39.798 Kunden mit Namen, Adressen und Telefonnummern betroffen
SafePal hat am 16. August 2026 ein Datenleck bestätigt: Bei 39.798 Kunden sind Name, Lieferanschrift, Telefonnummer und Bestelldaten abgeflossen. Seed Phrases und private Schlüssel waren nicht betroffen, das Phishing-Risiko ist trotzdem erheblich.
August 19, 2026 5:21 PM
Seed bei einem anderen Hersteller wiederherstellen: Was BIP39 dir garantiert und was nicht
Dein Seed gehört dir, das Gerät gehört einem Unternehmen. Dieser Text erklärt, was der offene Standard BIP39 tatsächlich garantiert, warum ein falscher Ableitungspfad ein volles Wallet leer aussehen lässt und mit welchem Test du beides in zwanzig Minuten selbst prüfst.
August 4, 2026 2:43 PM
Coldcard-Verluste nähern sich 114 Mio. $ nach vierter Angriffswelle: Warum steigt Bitcoin trotzdem?
Eine vierte Angriffswelle hat am Montag weitere 449 BTC abgezogen. Trotzdem steigt Bitcoin Richtung 64.000 $. Was sich geändert hat und wer betroffen ist.

July 31, 2026 5:06 PM
594 BTC in 25 Minuten weg: Der Coldcard-Fehler, der Seeds berechenbar machte
Ein Firmware-Fehler von 2021 hat 38 Millionen Dollar aus rund 500 Bitcoin-Wallets gekostet. Was schiefging, wer betroffen ist und was jetzt zu tun ist.
September 17, 2026 2:19 PM
D'CENT App Wallet: Woran du erkennst, ob deine Recovery Phrase jetzt umziehen muss
Der Hersteller IoTrust meldet auffällige Vermögensübertragungen in der D'CENT App Wallet und bittet Nutzer, ihr Guthaben zu verschieben. Entscheidend ist eine einzige Frage: Wurde deine Wiederherstellungsphrase je in die App eingegeben?
September 18, 2026 11:31 PM
Hardware Wallet verloren: So rettest du deine Coins – und was das Finanzamt anerkennt
Dein Hardware Wallet ist weg, deine Coins liegen weiter auf der Blockchain: Entscheidend ist allein, ob du deine Recovery-Phrase noch hast. Was bei der Wiederherstellung schiefgeht und warum das Finanzamt einen endgültig verlorenen Zugang nach § 23 EStG in aller Regel nicht als Verlust anerkennt.
January 10, 2022 7:22 PM

Ledger Nano User aufgepasst! Fiese Betrugsmasche klaut eure Bitcoin!
Mit einer neuen Betrugsmasche versuchen Betrüger eure Bitcoin zu klauen. Im Visier sind hierbei Nutzer, die vor einiger Zeit über der Website von Ledger selbst ihre Hardware-Wallets bestellt haben. Diese Nutzer bekommen aktuell massenhaft E-Mails zugeschickt, welche sie dazu auffordern […]
August 31, 2026 6:17 AM
Browser-Erweiterungen als Wallet-Diebe: Wie aus einer Sport-App ein Seed-Phrase-Sammler wird
Die Sicherheitsfirma Socket hat im August 2026 zwei getrennte Kampagnen offengelegt: 40 bestätigt bösartige Firefox-Erweiterungen und 19 für Chrome und Edge, allesamt aus den offiziellen Marktplätzen. Neun davon waren zuvor harmlose Sport-Apps, die erst per Update zum Wallet-Dieb wurden.
September 28, 2026 10:37 AM
Phantom Wallet und Solscan: Was eine Solana-Überweisung wirklich kostet und woran sie scheitert
Eine Überweisung auf Solana kostet 0,000005 SOL, ein neues Token-Konto bindet einmalig 0,00148844 SOL — beide Werte heute selbst an der Kette gemessen. Dieser Praxisratgeber zeigt, wie du Phantom einrichtest, von der Börse hinkommst, Solscan liest und was in Deutschland steuerlich gilt.
August 24, 2026 1:55 PM
Phantom Wallet streicht Sui und Monad: So ziehst du deine Coins ohne Steuerfolge um
Am 24. September verschwindet Sui aus der Phantom Wallet, Monad ist seit dem 26. August weg. Verloren sind die Guthaben nicht, doch nur einer der beiden Auswege bleibt steuerlich folgenlos. Was du in den verbleibenden Tagen tun musst.
August 25, 2026 8:16 PM
Ledger schließt Lücke in der Ethereum-App: Wenn das Display etwas anderes zeigt als du signierst
Ledger hat in der Ethereum-App eine Lücke geschlossen, über die eine bösartige Anwendung die geprüfte Transaktion gegen eine andere austauschen konnte. Wer Ether oder ERC-20-Token auf dem Gerät hält, sollte die App-Version prüfen und alte Token-Freigaben aufräumen.
October 5, 2026 10:39 AM
Paper Wallet mit einem einzigen Schlüssel: Die gedruckte Verwahrform im Vergleich zur Seed-Phrase
Ein Paper Wallet trägt einen einzelnen privaten Schlüssel auf Papier, und genau daran hängen seine Schwächen: Drucker, Wechselgeld, Lesefehler. Was die Verwahrform leistet, woran sie scheitert und wie du ein altes Blatt sicher auflöst.
August 22, 2026 11:17 PM
Operation ASTERIX: 316.002 deutsche Handynummern für gefälschte Wallet-Apps und Support-Anrufe
Sicherheitsforscher haben einen offenen Server ausgewertet, auf dem Telefonanlage, Phishing-Oberflächen und nachgebaute Wallet-Programme zusammenliefen. Die größte Nummernliste war die deutsche.
October 10, 2026 1:19 PM
Revolut Datenleck: Die Bank zahlt die neuen Ausweise für 680 Betroffene, was du jetzt tun kannst
Revolut will die Gebühren für neue Ausweisdokumente übernehmen, wenn Betroffene des Datendiebstahls sie brauchen. 680 Konten sind betroffen, und bei Krypto-Haltern wiegt ein abgeflossener KYC-Datensatz schwerer als eine gesperrte Kartennummer.
October 2, 2026 7:33 AM
1,26 Milliarden Dollar in drei Monaten: Krypto-Hacks erreichen den höchsten Stand des Jahres 2026
Die Sicherheitsfirma CertiK zählt für das dritte Quartal 2026 rund 1,26 Milliarden Dollar Schaden aus 247 Vorfällen. Der September war mit 99 Fällen der schwerste Monat des Jahres – das sind die Hintergründe und die Folgen für deine Verwahrung.
September 30, 2026 12:39 PM
NEAR Intents blockiert 50 Millionen Dollar aus dem Bitget-Hack: Worauf du jetzt achten solltest
Ein Cross-Chain-Protokoll hat nach eigenen Angaben über 50 Millionen Dollar an Transfers aus dem Bitget-Angriff gestoppt und 503.000 Dollar eingefroren. Der Fall zeigt, wer Mittel auf dem Weg anhalten kann und was das für deine Verwahrung bedeutet.
September 25, 2026 7:20 AM
EU-Aufsicht stuft das Quantenrisiko hoch: Was du bei Verwahrung und Börsenwahl jetzt prüfen solltest
EBA, EIOPA und ESMA nennen Quantenrechner in ihrem Herbst-Risikobild vom 23. September ausdrücklich als Gefahr für die Kryptografie von Blockchains. Was in dem Papier steht, welche Migrationsfristen bis 2030 gelten und welche drei Dinge du an deiner Verwahrung prüfen kannst.
Vielleicht auch interessant