
Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.


Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Wenn diese Woche eine Mail mit dem Betreff "Critical Security Alert: STM32 Entropy Vulnerability" in deinem Postfach gelandet ist, offenbar von Trezor, mit dem Hinweis, dass jedes vierte Gerät einen defekten Chip verbaut hat und du sofort einen Entropie-Test im Browser durchführen sollst: Finger weg. Klick nichts an. Trezor hat diese Mail nicht verschickt.
Das Unternehmen hat am Mittwoch bestätigt, dass Angreifer Zugriff auf seine Mail-Infrastruktur hatten und darüber eine gefälschte Sicherheitswarnung an Kunden verschickt haben. Die Mail ist ein Seed-Sammler im Gewand einer Entschuldigung, und sie gehört zu den überzeugendsten Phishing-Versuchen, die die Hardware-Wallet Branche seit Jahren gesehen hat.
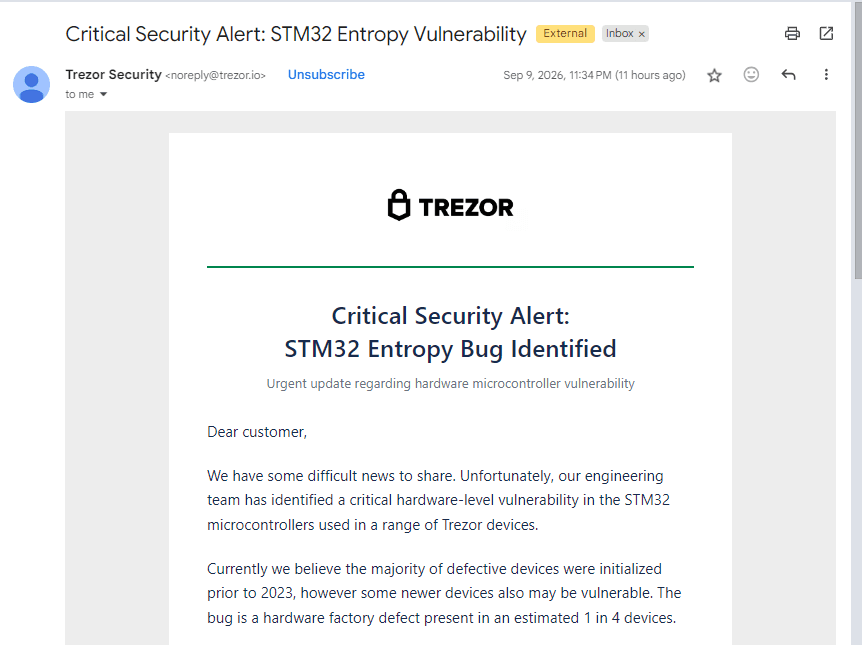
Was behauptet die gefälschte Trezor-Warnung?
Die Mail beginnt im Ton eines Unternehmens, das gerade eine Katastrophe eingesteht. Das Engineering-Team habe einen Hardware-Defekt in den STM32-Mikrocontrollern der Geräte gefunden, der Fehler stamme aus der Fertigung, und betroffen sei etwa jedes vierte Gerät. Der Fehler erzeuge Wiederherstellungsphrasen mit nur 40 Bit Entropie, wodurch Seeds per Brute Force knackbar würden.
Dann folgt der eigentliche Trick. Die Mail warnt ausdrücklich davor, die Wiederherstellungsphrase jemals auf einer Website einzugeben oder weiterzugeben. Zwei Absätze später fordert sie genau dazu auf: Link anklicken, "Entropie-Test" starten, BIP-39-Prüfsummen für 12, 18 und 24 Wörter abgleichen, SLIP-39-Shares validieren, Extended Public Keys exportieren.
Dieser Widerspruch ist die ganze Masche. Die Warnung schafft Glaubwürdigkeit, das Werkzeug sammelt anschließend genau das ein, wovor die Warnung gerade gewarnt hat. Wer diesen Test durchklickt, übergibt genug Material für eine leere Wallet. Und selbst ohne Seed liefert ein exportierter xpub dem Angreifer eine vollständige Übersicht über alle Adressen und Guthaben.
Warum wirkt die STM32-Masche so glaubwürdig?
Weil es diesen Fehler wirklich gab, vor sechs Wochen, nur bei einem anderen Hersteller.
Ab dem 30. Juli 2026 nutzten Angreifer eine Firmware-Schwachstelle in den Coldcard-Wallets von Coinkite aus. Ein Fehler, der im März 2021 ausgeliefert wurde, führte dazu, dass betroffene Geräte ihre Seed-Phrasen mit einer schwachen Software-Zufallsquelle statt mit dem Hardware-Zufallsgenerator erzeugten. Die effektive Entropie sank von rund 128 Bit auf teilweise nur 40 Bit. Die Angreifer zogen etwa 1.816 BTC ab, nach damaligem Kurs knapp 116 Millionen Dollar, aus mehr als 5.200 Adressen und in vier Wellen. Spätere Schätzungen liegen bei über 130 Millionen Dollar.
Und jetzt lies die Phishing-Mail noch einmal. 40 Bit Entropie. Seeds, die vor einem Stichtag erzeugt wurden. Brute-Force-Gefahr. Neuen Seed anlegen. Die Betrüger haben sich kein Szenario ausgedacht, sie haben ein dokumentiertes kopiert, den Markennamen ausgetauscht und das Ganze an eine Kundenliste geschickt, die den ganzen August über genau darüber gelesen hat. Deshalb hat es auch bei Leuten funktioniert, die Phishing sonst auf einen Blick erkennen.
Wie kam die Phishing-Mail von einer echten Trezor-Adresse?
Genau das hat die üblichen Schutzmechanismen ausgehebelt. Die Nachricht kam nicht von einer nachgebauten Domain mit vertauschtem Buchstaben. Sie kam über die echte Versand-Infrastruktur von Trezor, nachdem Angreifer einen externen Mail-Dienstleister kompromittiert hatten.
Trezor hat die im Angriff genutzte Domain abgeschaltet und untersucht nun, wie die Angreifer an die legitime Domain gekommen sind. Wallets, private Schlüssel und auf den Geräten gespeicherte Backups waren dem Unternehmen zufolge nie kompromittiert. Der Einbruch fand im Marketing-Kanal statt, nicht im Produkt.
Möglicherweise betrifft das mehr als eine Marke. Casa-Mitgründer Nick Neuman berichtete von derselben Kampagne bei Bitbox-Nutzern und vermutet einen gemeinsamen Mail-Dienstleister als Einstiegspunkt.
Was solltest du jetzt sofort tun?
Wenn du die Mail nur geöffnet und gelesen hast, ist deinem Guthaben nichts passiert. Löschen und weitermachen.
Wenn du dem Link gefolgt bist und dort Teile deiner Wiederherstellungsphrase, einen SLIP-39-Share oder deine Geräte-PIN eingegeben hast, gilt der Seed als verbrannt. Erzeuge auf einem Gerät, dem du vertraust, einen neuen Seed und schiebe alles auf die neuen Adressen. Warte nicht ab, ob etwas passiert, und verwende das alte Backup unter keinen Umständen weiter.
Wenn du einen Extended Public Key exportiert hast, ist dein Guthaben nicht direkt in Gefahr. Der Angreifer kann aber deine Bestände mitlesen und deine Adressen verknüpfen. Damit wirst du zum Ziel für Folgemaschen, inklusive Anrufen und Briefen auf Papier. Beides haben Trezor-Kunden dieses Jahr schon gemeldet.
Die Regel dahinter bleibt unverändert und sie ist die einzige, die zählt: Kein seriöser Wallet-Hersteller wird dich jemals bitten, deine Wiederherstellungsphrase in einen Browser einzugeben. Aus keinem Grund, auch nicht für einen Test, der dich angeblich schützen soll. Prüfe Ankündigungen auf trezor.io oder im verifizierten Trezor-Account auf X, und behandle unerwartete Mails grundsätzlich als feindlich, egal von welcher Adresse sie zu kommen scheinen.
Steckt dahinter ein größeres Muster?
Ja, und es geht dabei nicht um defekte Geräte.
Es ist der dritte Vorfall bei einem Trezor-Dienstleister innerhalb von vier Wochen. Ein Zwischenfall beim Logistikpartner ShipMonk im August ließ die Zahl der betroffenen Kunden bis Anfang September auf über 80.000 steigen, samt Namen, Telefonnummern und Wohnadressen. Trezor hatte bereits 2024 rund 66.000 Nutzer nach einem Einbruch ins Support-Portal warnen müssen, und Konkurrent SafePal verlor im vergangenen Monat knapp 40.000 Datensätze.
Die Hardware hält also. Was leckt, sind die Unternehmen rundherum, die die Kundendaten verwalten. Kombiniere eine geleakte Kundenliste mit einer gekaperten Versanddomain und einer echten Schwachstelle beim Wettbewerber, und du bekommst eine Phishing-Mail, die sich liest wie das Original.
Für alle, die Coins auf einer Hardware-Wallet halten, bleibt vor allem eine Erkenntnis: Ob dein Gerät sicher ist und ob deine Daten sicher sind, sind inzwischen zwei getrennte Fragen. Und nur eine davon liegt in deiner Hand.
Verwandte Artikel
- Phantom Wallet einrichten: Zwölf Wörter entscheiden über deine Solana-Coins
- Keplr Wallet nach Web3Auth-Lücke: Social-Login-Konten nicht mehr befüllen
- Trust Wallet Phishing: Gefälschte .cam-Seite zielt auch auf Phantom und OKX Wallet
- Trezor Safe 5 mit Funk-Implantat gemeldet: Wer jetzt eine neue Wallet braucht
- Foundation Passport: 23.000 Phishing-Mails kamen aus den Systemen des Wallet-Herstellers
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

30. Oktober 2026 13:52

Krypto sicher aufbewahren: So schützt du dich vor Hacks wie bei Binance
Nach dem 6,3-Milliarden-Hack bei Binance: So bewahrst du Kryptowährungen sicher auf. Hardware Wallets im Vergleich, Wallet-Scanner wie MetaMask Security Alerts, die wichtigsten Einstellungen an der Börse und eine Checkliste in sieben Schritten.
29. Oktober 2026 09:38

Manipulierte Hardware Wallet im Laden gekauft: Was Käufer über ihre Rechte wissen müssen
Die Polizei Singapurs hat am 28. Oktober bösartige Hardware-Bauteile in Hardware Wallets aus dem Ladenverkauf festgehalten, Schaden rund 3,5 Millionen Singapur-Dollar. Was das deutsche Kaufrecht dir gegen den Händler gibt, und warum es die verlorenen Coins nicht ersetzt.

25. Oktober 2026 20:58

Coldcard-Hersteller Coinkite vor Gericht: Worauf Besitzer jetzt achten sollten
Gegen den Coldcard-Hersteller Coinkite läuft in Ontario eine beantragte Sammelklage: Ein Firmware-Fehler soll Wiederherstellungssätze berechenbar gemacht haben, abgezogen wurden laut Klage über 140 Millionen Dollar. Was Besitzer eines betroffenen Geräts jetzt prüfen und dokumentieren sollten.
25. Oktober 2026 10:40

Private Key und Public Key: 256 Bit entscheiden über deine Coins
Ein Private Key ist eine geheime Zahl mit 78 Stellen, und der Public Key lässt sich daraus berechnen, der Weg zurück nicht. Daran hängen Signatur, Seed und Adresse, und bei Börse oder eigener Wallet entscheidet dieser eine Wert darüber, wem die Coins gehören.
23. Oktober 2026 22:56

Ngrave-Phishing: 2,56 Millionen Dollar aus 70 Wallets, was du jetzt tun kannst
Angreifer haben den Push-Dienstleister des belgischen Hardware-Wallet-Herstellers Ngrave gekapert und am 17. Oktober gefälschte Sicherheitswarnungen an Nutzer der LIQUID-App verschickt. Wer daraufhin seine Wiederherstellungswörter eingab, verlor sein Guthaben: Zwischen 2,56 und 2,65 Millionen Dollar flossen ab, die Geräte selbst blieben nach Angaben des Unternehmens unberührt.
22. Oktober 2026 15:36

Railway-Hack: Was Krypto-Nutzer mit Bots und API-Schlüsseln jetzt tun müssen
Der US-Hoster Railway meldet einen möglichen Zugriff auf die Geheimnisse seiner Kunden. Für Krypto-Bots und Wallets ist das besonders gefährlich: Analysten zählen schon Abflüsse von rund 371.000 Dollar.
19. Oktober 2026 00:24

Qubic stoppt das Mainnet nach 1.404 geleerten Wallets: Was du jetzt tun kannst
Ein Angreifer hat in der Nacht zum 18. Oktober 1.404 Qubic-Wallets geleert, rund 1,3 Millionen Dollar. Schuld war nicht das Protokoll, sondern eine Seed-Erzeugung im Browser, die zu wenig Zufall lieferte.
17. Oktober 2026 23:21

Bitcoin-Wallet erstellen: Die ersten zehn Minuten entscheiden über den Zugriff
Ein Bitcoin-Wallet ist in zehn Minuten eingerichtet, und genau darin liegt die Gefahr. Welche vier Schritte jede Einrichtung durchläuft, warum die erste Überweisung ein Testbetrag sein sollte und welche fünf Fehler am meisten kosten.

11. Oktober 2026 05:50

Krypto Entführungen: 90 Fälle in 7 Monaten, warum Frankreich für Bitcoin-Besitzer so gefährlich ist
Frankreich zählt 2026 bereits 90 Krypto-Entführungen, Erpressungen und Raubüberfälle, einen alle 2,5 Tage. Schuld sind geleakte Steuerdaten. So schützt du dich.
10. Oktober 2026 22:19

Gefälschte Ledger-Seite an der Spitze der Google-Suche: „Wurde die Recovery Phrase weitergegeben, muss die Wallet als kompromittiert betrachtet werden“
Ein Sicherheitsforscher meldet eine nachgebaute Ledger-Seite weit oben in den Google-Ergebnissen, die die 24-Wort-Phrase abfragt. Parallel laufen Mails mit einer erfundenen Frist zum 15. Oktober.
9. Oktober 2026 18:12
Ledger Hack? 86 Millionen Dollar weg: Was hinter den manipulierten Wallets aus Südostasien steckt
Seit Freitag melden Ledger-Nutzer in Südostasien leere Wallets, Analysten zählen mehr als 86 Millionen Dollar. Ledger stoppt den Händler CryptoBilis. Ein Implantat im Gerät soll die Seed Phrase mitlesen. Was bekannt ist, was CZ rät und was du jetzt tun solltest.
5. Oktober 2026 01:56
Chainalysis ordnet 387 Millionen Dollar aus dem Bitget-Hack Nordkorea zu: Worauf es für Anleger in Deutschland jetzt ankommt
Die Analysefirma Chainalysis schreibt den Diebstahl von rund 387 Millionen Dollar bei Bitget Akteuren mit Bezug zur DPRK zu und sieht die Jahressumme über einer Milliarde Dollar. Was das für Verwahrung, Börsenwahl und Nachweise in Deutschland heißt.
2. Oktober 2026 08:34

Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
Hot Wallet oder Cold Wallet: Der Unterschied liegt allein daran, ob der private Schlüssel online ist. Was die beiden Formen trennt, wo die Grenzen der Hardware liegen und warum der Umzug auf das eigene Gerät keine Steuer auslöst.
2. Oktober 2026 07:33

1,26 Milliarden Dollar in drei Monaten: Krypto-Hacks erreichen den höchsten Stand des Jahres 2026
Die Sicherheitsfirma CertiK zählt für das dritte Quartal 2026 rund 1,26 Milliarden Dollar Schaden aus 247 Vorfällen. Der September war mit 99 Fällen der schwerste Monat des Jahres – das sind die Hintergründe und die Folgen für deine Verwahrung.
30. September 2026 07:57

Tangem Wallet 2026: Kosten, Sicherheit und Tangem Ring im Vergleich
Die Tangem Wallet sichert Krypto mit zwei oder drei Karten statt 24 Wörtern. Was die Sets kosten, welche Sicherheitsbefunde es gibt und warum wir Tangem nicht mehr empfehlen.
25. September 2026 02:31

Bitget setzt Auszahlungen vorübergehend aus: Was für Bestandskunden in Europa gilt
Bitget meldet unautorisierte Abflüsse von rund 351,6 Millionen US-Dollar (später auf 387,5 Millionen korrigiert) und hat die Auszahlungen ausgesetzt. Für deutsche Bestandskunden ist damit der einzige Weg gesperrt, den die MiCA-Regeln ihnen noch gelassen hatten.
23. September 2026 04:40

Krypto-Wallet einrichten: So sicherst du deine Coins in sieben Schritten
Eine eigene Krypto-Wallet ist in zwanzig Minuten eingerichtet, doch ein einziger Schritt entscheidet über alles Weitere. Diese Anleitung führt dich durch Wallet-Typ, Wiederherstellungswörter und Testbetrag und sagt, was BaFin und Finanzamt dazu verlangen.
20. September 2026 16:36

Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.
15. September 2026 17:02

Waltio und der Brevo-Hack: Warum deine E-Mail-Adresse jetzt zum Risiko wird
Waltio informiert seine Nutzer über den Brevo-Hack, der auch Trezor und BitBox traf. Was betroffen ist und was du jetzt tun solltest.
10. September 2026 10:55

Phishing-Mail von der echten Absenderadresse: So prüfst du eine Wallet-Sicherheitswarnung
Eine angebliche Sicherheitswarnung an Wallet-Kunden lief über den echten Versandweg des Herstellers und bestand alle technischen Echtheitsprüfungen. Der Prüfweg, der trotzdem trägt, kostet dich vier Minuten.
25. August 2026 22:55

Krypto-Wallet-Phishing per Brief: Warum der QR-Code aus dem Briefkasten deine Wiederherstellungsphrase will
Briefe mit QR-Code fordern zu einem angeblich dringenden Wallet-Update wegen Quantum Resistance auf und führen auf eine Seite, die die Wiederherstellungsphrase abfragt. Das Bundesamt für Cybersicherheit hat die Masche am 18. August 2026 gemeldet.
20. August 2026 06:17

SafePal-Datenleck: 39.798 Kunden mit Namen, Adressen und Telefonnummern betroffen
SafePal hat am 16. August 2026 ein Datenleck bestätigt: Bei 39.798 Kunden sind Name, Lieferanschrift, Telefonnummer und Bestelldaten abgeflossen. Seed Phrases und private Schlüssel waren nicht betroffen, das Phishing-Risiko ist trotzdem erheblich.
13. August 2026 18:16

Trezor-Datenleck: Erst 13.689 Kunden, dann rund 67.000 weitere offengelegt
Beim Trezor-Versandpartner ShipMonk wurden im August Namen, Telefonnummern und Wohnadressen von 13.689 Kunden abgegriffen; im September meldete Trezor rund 67.000 weitere Betroffene in den USA. Die Geräte selbst bleiben sicher.
8. August 2026 17:01

Seed Phrase sicher aufbewahren: Was Stahl, Passphrase und Multisig für dein Wallet-Backup leisten
Der Coldcard-Fall hat die Herstellerfrage in den Vordergrund gerückt, die Aufbewahrung des Backups aber kaum berührt. Dieser Ratgeber ordnet Papier, Stahl, Passphrase und Aufteilungsverfahren entlang der Standards BIP-39 und SLIP-0039 ein.
5. August 2026 23:33
130 Mio. $ weg, weil der Zufall berechenbar war: Welche Hardware Wallet du jetzt noch kaufen darfst
Der Coldcard-Fehler hat gezeigt: Die teuerste Wallet ist nicht die sicherste. Welcher Hersteller welchen Track Record hat – und warum du den Sparplan gerade jetzt nicht pausieren solltest.
Vielleicht auch interessant