
Coldcard-Verluste nähern sich 114 Mio. $ nach vierter Angriffswelle: Warum steigt Bitcoin trotzdem?
Eine vierte Angriffswelle hat am Montag weitere 449 BTC abgezogen. Trotzdem steigt Bitcoin Richtung 64.000 $. Was sich geändert hat und wer betroffen ist.

Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Fünf Tage nach dem ersten Zugriff wirkt der Coldcard-Vorfall nicht mehr wie ein einzelnes Ereignis, sondern wie eine geduldige Ernte. Analysten haben am Montag eine vierte Welle von Abflüssen verfolgt, die Summe der beobachteten Verluste nähert sich inzwischen 114 Mio. $. Was ausgeblieben ist: der Kurseinbruch, mit dem viele Trader gerechnet hatten. Bitcoin holte sich am Dienstag im asiatischen Handel die Marke von 63.000 $ zurück und stand über Nacht kurz oberhalb von 64.100 $, rund 2 Prozent im Plus.
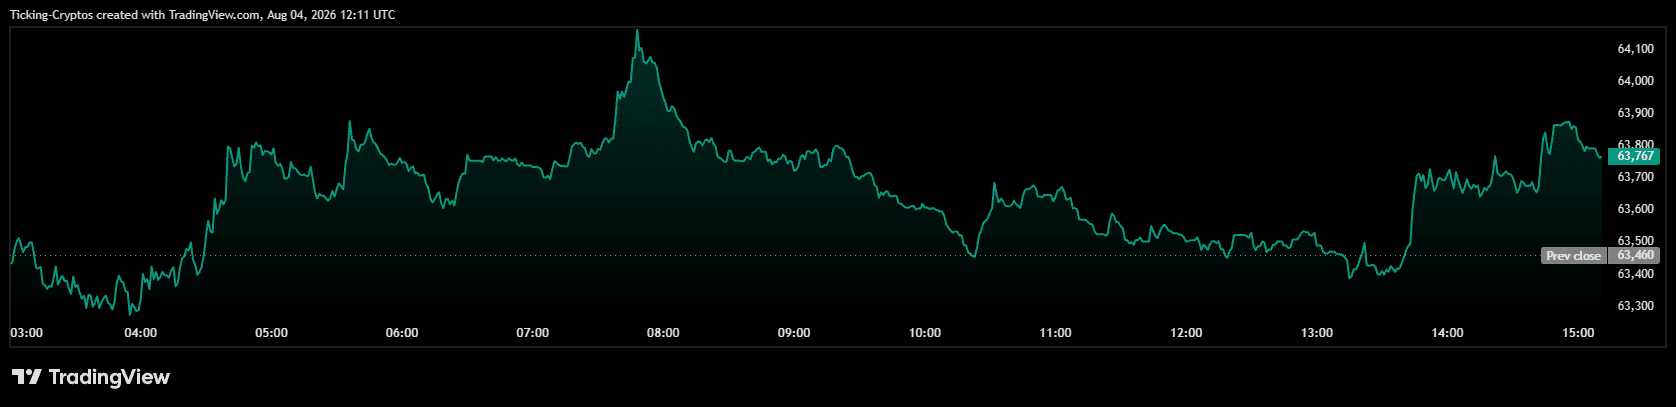
Genau diese Lücke zwischen der Schwere des Sicherheitsversagens und der Ruhe im Orderbuch ist momentan die eigentliche Geschichte.
Was ist bei den Coldcard-Wallets tatsächlich passiert?
Kein Phishing, keine Schadsoftware, kein physischer Zugriff auf ein Gerät. Der Fehler passierte in dem Moment, in dem die Wallet erzeugt wurde.
Die Coldcard-Firmware ruft beim Erzeugen einer Seed Phrase eine Funktion auf, die Zufallswerte liefern soll. Von dieser Funktion lagen zwei Varianten mit identischer Signatur im Code: der Hardware-Zufallsgenerator, den Coinkite für den STM32-Chip geschrieben hat, und eine Software-Rückfalloption aus MicroPython. Eine Prüfbedingung im Build-Prozess kontrollierte lediglich, ob eine Einstellung überhaupt gesetzt war, nicht aber deren Wert. Der Build lief deshalb gegen die Software-Variante durch, ohne eine einzige Warnung.
Das Ergebnis waren Seeds, die völlig unauffällig aussahen. Die Firmware erzeugte weiter gültige BIP-39-Wiederherstellungsphrasen, und die Werte bestanden die üblichen Tests, weil sie zufällig genug wirkten. Genau daran lag es, dass die Schwäche so lange unentdeckt blieb. Laut Analyse von Block konnte ein Angreifer, der Geräte-UID, Timer-Zustand und die Historie vorheriger Aufrufe bestimmen oder ausreichend eingrenzen kann, die möglichen Ausgabewerte offline nachbilden. Ohne das Gerät jemals anzufassen.
Block führt die Änderung auf einen Commit vom 1. März 2021 zurück, ausgeliefert mit Firmware 4.0.0 im selben Monat. Ein Teil der betroffenen Wallets war damit über fünf Jahre lang still und leise erratbar.
Die Zahlen verschieben sich täglich, und das hat einen einfachen Grund: Die beteiligten Firmen werten unterschiedliche Transaktionsmengen aus.
Die erste öffentliche Zahl kam aus Coinkites eigener Sicherheitsmeldung und von Chainalysis: rund 594 $BTC, etwa 38 Mio. $, abgezogen aus etwa 500 Wallets innerhalb von 25 Minuten, kurz vor 02:00 Uhr UTC am 31. Juli. Galaxy Research kartierte anschließend einen separaten, größeren Zugriff: 1.196 Adressen mit insgesamt 1.082,65 BTC, damals rund 70,2 Mio. $ wert, geleert in 41 Minuten.
Über das Wochenende folgte eine dritte Welle. Am Montag lag die Zwischensumme aus drei Wellen bei rund 1.367 BTC, also knapp 89 Mio. $, verteilt auf etwa 4.585 Adressen. Der durchschnittliche Betrag pro Adresse sank mit jeder Runde. Das deutet darauf hin, dass der Angreifer zuerst die großen Bestände abgearbeitet hat und danach zu Wallets im vierstelligen Bereich übergegangen ist. Die vierte Welle lief bis Montag durch und brachte nach korrigierter Zählung rund 449 BTC aus 709 Adressen. Ob dahinter derselbe Akteur steht, hat Galaxy bislang nicht bestätigt.
In der Summe liegen die beobachteten Verluste bei 114 bis 116 Mio. $. Verursacht von einem Fehler in einem Gerät, dessen einziger Zweck darin besteht, genau das unmöglich zu machen.
Welche Geräte sind betroffen, und hilft ein Firmware-Update?
Das ist der Teil, der für jeden Coldcard-Besitzer zählt.
Coinkite nennt beim Mk3 die Firmware-Versionen 4.0.1 bis 4.1.9. Die aktualisierte Sicherheitsmeldung schließt inzwischen auch Seeds ein, die auf Mk4, Mk5 und Q vor den jüngsten Firmware-Korrekturen erzeugt wurden. In der ersten Meldung galten Mk4, Q und Mk5 noch als unbedenklich, der betroffene Kreis ist seit Freitag also größer geworden.
Ein Update repariert nichts. Ein schwacher Seed bleibt ein schwacher Seed, und neue Firmware kann einem Schlüssel, der vor Jahren erzeugt wurde, keine Entropie nachträglich hinzufügen. Die richtige Reihenfolge: erst das Gerät aktualisieren, dann einen komplett neuen Seed erzeugen und die Bestände erst übertragen, nachdem die neue Wallet überprüft ist.
Block, Trezor und Ledger haben bestätigt, dass ihre eigenen Geräte nicht betroffen sind.
Wurde die Lücke mit KI gefunden?
Coinkite geht davon aus und hat das auch offen gesagt.
Das Unternehmen nimmt an, dass jemand ältere Versionen der offen zugänglichen Firmware mit KI-Werkzeugen durchleuchtet hat. Coinkite selbst hatte wenige Wochen zuvor eines der besten verfügbaren Modelle über den eigenen Code laufen lassen, ohne ernsthaften Befund. Das nüchterne Fazit: Angreifer und Verteidiger greifen heute auf dieselben Werkzeuge zu, und in diesem Fall haben sie nur einer Seite geholfen.
Ein zweites Detail verdient Aufmerksamkeit. Ermittler stellten fest, dass der Angreifer ein bezahltes Konto bei einem bekannten Blockchain-Dienstleister nutzte, um die für den Zugriff nötigen Abfragen zu stellen. Der Anbieter bearbeitete dabei offenbar Anfragen, die nach völlig gewöhnlichem Geschäft aussahen. Block hat die Informationen an die Behörden weitergegeben.
Zusammengenommen verschiebt der Vorfall das Bedrohungsmodell für die Kaltverwahrung. Kaltverwahrung garantiert, dass ein Schlüssel nicht erraten werden kann. Viele Anleger haben das als Garantie verstanden, dass ein Schlüssel unerreichbar ist. Das sind zwei verschiedene Versprechen, und der Aufwand, Schwächen im ersten zu finden, sinkt weiter.
Warum hält sich Bitcoin trotzdem?
Weil das Geld aus diesen Wallets den Markt nicht verlassen hat und weil die Positionierung nie in Panik gekippt ist.
An den Optionsmärkten ist keine Anspannung zu sehen. Die 30-Tage-Volatilität liegt seit mehreren Sitzungen bei etwa 37 Prozent, und die meistgehandelten Kontrakte auf Deribit sind Calls bei 68.000 und 70.000 $, also Wetten auf steigende Kurse. Die Spot-Flüsse erzählen etwas Ähnliches: Ether-Produkte verzeichneten leichte Zuflüsse, Bitcoin-Produkte einen Abfluss. Eine ungewöhnliche Aufteilung in einem Markt, in dem normalerweise BTC die Richtung vorgibt.
Der größere Belastungsfaktor dieser Woche ist womöglich gar nicht der Hack. Strategy teilte am Montag mit, zwischen dem 27. Juli und dem 2. August 1.638 BTC für rund 105 Mio. $ verkauft zu haben, der dritte Verkauf im Jahr 2026. Der Durchschnittspreis lag bei 63.957 $ und damit deutlich unter den eigenen Einstandskosten von 75.419 $. Die Erlöse flossen in Vorzugsdividenden und STRC-Rückkäufe, nicht zurück in Bitcoin. Der Bestand liegt jetzt bei 842.138 BTC, gekauft hat das Unternehmen seit über fünf Wochen nichts.
Ein Treasury-Unternehmen, das unter den eigenen Einstandskosten verkauft, sagt mehr über die Nachfrage aus als eine Wallet-Lücke.
Was solltest du daraus mitnehmen?
Drei praktische Punkte.
Erstens: Prüfen gehört an den Anfang, nicht ans Ende. Jedes größere Versagen dieser Art, auch der Milk-Sad-PRNG-Fehler von 2023, passierte im Moment der Wallet-Erzeugung. Also genau in dem einen Moment, den ein Nutzer nicht selbst überprüfen kann, egal wie disziplinert er danach arbeitet. Ein nachvollziehbar erzeugter Seed oder eine Aufteilung über Geräte verschiedener Hersteller setzt an dieser Stelle an.
Zweitens: Die Bindung an einen einzigen Hersteller ist selbst ein Risiko. Allein in der ersten Welle traf es rund 500 Anleger, weil sie sich dieselbe Lieferkette teilten.
Drittens: Ordne die Zahlen richtig ein. TRM Labs zählte im ersten Halbjahr 2026 insgesamt 207 einzelne Vorfälle, so viele wie in keinem Halbjahr zuvor. Die Gesamtverluste lagen dennoch bei rund 972 Mio. $, weniger als die Hälfte der 2,3 Mrd. $ aus dem ersten Halbjahr 2025. Mehr Angriffe, kleinere Beute. Der Coldcard-Fall ist schwerwiegend, weil er an einer bestimmten Stelle gebrochen ist, nicht wegen seiner Höhe.
Worauf du jetzt achten solltest
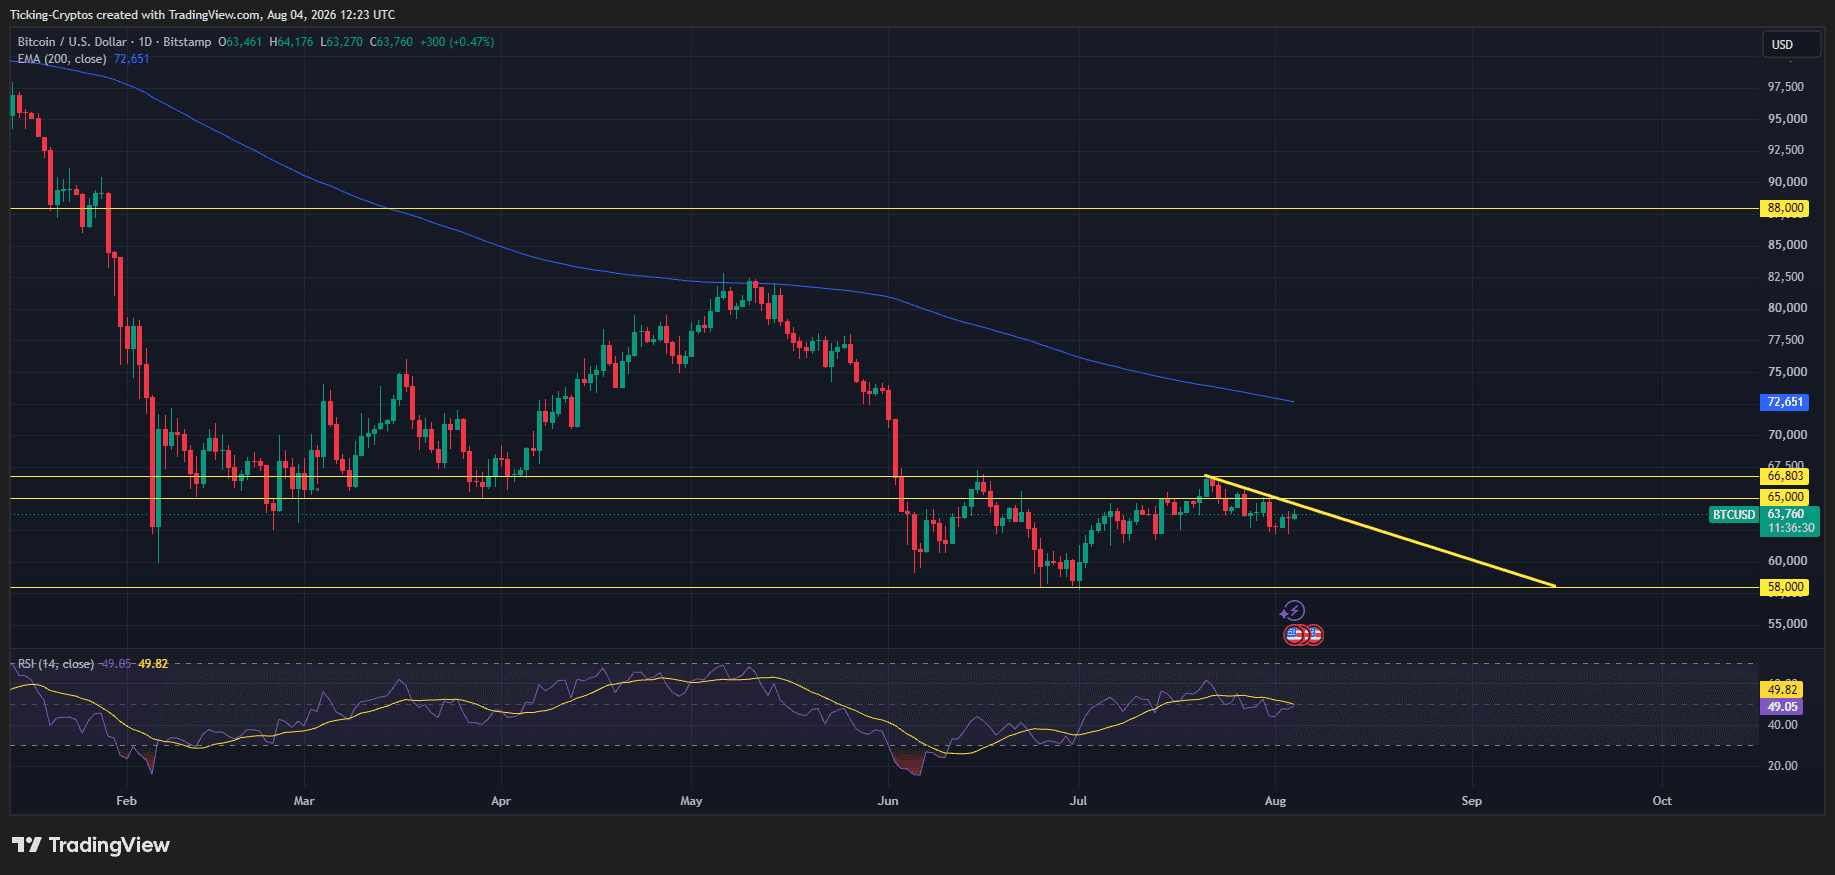
Kurzfristig zählt die Marke von 63.000 $. Sie wurde innerhalb von drei Tagen zweimal zurückerobert und zweimal wieder abgegeben. Ein dritter Fehlversuch würde für eine dünnere Unterstützung unter 62.500 $ sprechen. Abseits des Kurses prägen zwei Fragen die Nachwirkungen: ob Verbraucherschutz oder Finanzaufsicht überhaupt reagieren, was zeigen würde, wie Regierungen Hardware Wallets künftig einordnen wollen, und ob Galaxy bestätigt, dass hinter der vierten Welle derselbe Akteur steckt oder ein Nachahmer, der mit veröffentlichten Erkenntnissen arbeitet.
Partnerlinks: Einige Links auf dieser Seite sind Partnerlinks. Wirst du über einen davon Kunde, erhalten wir unter Umständen eine Provision, für dich ohne Mehrkosten. Auswahl, Bewertung und Reihenfolge entstehen unabhängig davon in der Redaktion. Ethik und Unabhängigkeit · Eigentümer und Finanzierung
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen.
Für später? Merk dir den Artikel, dann findest du ihn in deinem Profil wieder.
Rubrik: Alle Krypto-Hacks und Betrugsfälle im Überblick
Mehr zu Bitcoin: Alle Bitcoin News im Überblick
Verwandte Artikel
- FaceStealer: FBI warnt vor gefälschten Zoom-Calls, die Krypto-Wallets leeren
- Bitcoin Kurs fällt unter 72.000 Dollar: Das sind die Gründe
- Suiet Wallet wird eingestellt: Bis 14. November bleibt Zeit für den Umzug deiner SUI
- iOS-Sicherheitslücke worse_query: Sind Krypto-Wallets auf dem iPhone in Gefahr?
- Phantom Wallet einrichten: Zwölf Wörter entscheiden über deine Solana-Coins
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

7. November 2026 23:16
Keplr Wallet nach Web3Auth-Lücke: Social-Login-Konten nicht mehr befüllen
Keplr hat den Login über Google und Apple gestoppt, nachdem Nutzer unbefugte Transaktionen gemeldet hatten; die Ursache liegt laut Web3Auth in dessen Infrastruktur. Konten mit eigener Seed Phrase oder Hardware-Wallet sind nach vorläufiger Prüfung nicht betroffen.

6. November 2026 03:37
Trust Wallet Phishing: Gefälschte .cam-Seite zielt auch auf Phantom und OKX Wallet
Die Fake-Seite trastwallet[.]cam imitiert Trust Wallet und bereitet nach dem Verbinden Überweisungen an feste Adressen vor. Woran du die Fälschung erkennst und was nach einer versehentlichen Signatur hilft.

4. November 2026 08:42
Bitcoin ETF Abflüsse über 1 Milliarde Dollar: Warum Institutionelle nach den Midterms verkaufen
Über 1 Milliarde Dollar in drei Tagen: Binance-Hack und Midterms treiben Institutionelle aus den Bitcoin ETFs. Wie geht es mit dem Bitcoin Kurs weiter?
2. November 2026 23:18

Mercado Bitcoin stoppt Auszahlungen: Mehr als 46 Millionen Dollar nach Angriff abgeflossen
Mercado Bitcoin hat einen Cyberangriff bestätigt und alle Ein- und Auszahlungen ausgesetzt, laut Cointelegraph flossen mehr als 46 Millionen US-Dollar ab. Was über Angriffsweg und eingefrorene Mittel bekannt ist und wie du dein Guthaben vor den Folgen eines Börsen-Hacks schützt.
2. November 2026 09:34

BTCPay Server Hack: Bitcoin Hot Wallets leergeräumt, Server jetzt abschalten
BTCPay Server warnt vor geplünderten Bitcoin Hot Wallets auf älteren Installationen und rät zum Abschalten. Was passiert ist, wer betroffen ist, was du jetzt tust.
2. November 2026 09:28

Trezor Safe 5 mit Funk-Implantat gemeldet: Wer jetzt eine neue Wallet braucht
Trezor warnt alle Käufer, die seit März 2026 beim früheren Händler CryptoBilis bestellt haben: In einem Safe 5 soll eine Zusatzplatine mit Mobilfunkmodul die Wiederherstellungsphrase mitlesen. Wer betroffen ist, warum Wiegen nicht hilft und wie der Umzug auf eine neue Wallet gelingt.
30. Oktober 2026 13:52

Krypto sicher aufbewahren: So schützt du dich vor Hacks wie bei Binance
Nach dem 6,3-Milliarden-Hack bei Binance: So bewahrst du Kryptowährungen sicher auf. Hardware Wallets im Vergleich, Wallet-Scanner wie MetaMask Security Alerts, die wichtigsten Einstellungen an der Börse und eine Checkliste in sieben Schritten.
30. Oktober 2026 09:17
Bitcoin Kurs nach Binance-Hack: Nur 2 % Minus, was jetzt kommt
Der größte Krypto-Hack aller Zeiten kostet Binance 2,8 Milliarden Dollar, Bitcoin verliert nur 2 %. Das sind die Kursziele nach oben und unten.
29. Oktober 2026 22:57
Ist das das Ende? Wie tief Bitcoin nach dem Binance Hack noch fallen kann
Rund 2,8 Milliarden Dollar sind aus einer Binance Hot Wallet abgeflossen, Bitcoin rutschte unter 79.000 Dollar. Ob daraus ein echter Crash wird, entscheidet eine Frage. Drei Szenarien, die Kursmarken von Bitcoin, Ethereum und Solana und was du jetzt tun solltest.
26. Oktober 2026 13:00

Bitcoin Wallet Bug: Warum das Beschleunigen einer Zahlung dein Wallet leeren kann
Ein Bitcoin Wallet Bug ließ manipulierte Server echte Zahlungen gegen gefälschte tauschen. So funktioniert die Gebühren-Falle und so schützt du dich.
25. Oktober 2026 20:58

Coldcard-Hersteller Coinkite vor Gericht: Worauf Besitzer jetzt achten sollten
Gegen den Coldcard-Hersteller Coinkite läuft in Ontario eine beantragte Sammelklage: Ein Firmware-Fehler soll Wiederherstellungssätze berechenbar gemacht haben, abgezogen wurden laut Klage über 140 Millionen Dollar. Was Besitzer eines betroffenen Geräts jetzt prüfen und dokumentieren sollten.
19. Oktober 2026 00:24

Qubic stoppt das Mainnet nach 1.404 geleerten Wallets: Was du jetzt tun kannst
Ein Angreifer hat in der Nacht zum 18. Oktober 1.404 Qubic-Wallets geleert, rund 1,3 Millionen Dollar. Schuld war nicht das Protokoll, sondern eine Seed-Erzeugung im Browser, die zu wenig Zufall lieferte.
17. Oktober 2026 23:21

Bitcoin-Wallet erstellen: Die ersten zehn Minuten entscheiden über den Zugriff
Ein Bitcoin-Wallet ist in zehn Minuten eingerichtet, und genau darin liegt die Gefahr. Welche vier Schritte jede Einrichtung durchläuft, warum die erste Überweisung ein Testbetrag sein sollte und welche fünf Fehler am meisten kosten.
16. Oktober 2026 15:29

Gefälschte Ledger-Firmware-Updates: SlowMist meldet Phishing-Seiten mit nachgebautem Genuine Check
Eine Phishing-Kampagne baut den Ablauf eines offiziellen Ledger-Updates nach und fragt am Ende die 24 Wiederherstellungswörter ab. SlowMist hat sie am 16. Oktober gemeldet, Ledger hatte den zugrunde liegenden Implantat-Fall einen Tag zuvor eingeordnet.
12. Oktober 2026 21:26
Ledger bestätigt Implantat im Hardware-Wallet, Berichte erreichen Europa: Was dahintersteckt
Ledger bestätigt eine nicht autorisierte Zusatzplatine in einem manipulierten Gerät und führt die bestätigten Fälle auf einen Wiederverkäufer in Südostasien zurück. Ein Bericht aus dem europäischen Einzelhandel ist offen, der Bezugsweg deines Geräts ist damit das Kriterium.
9. Oktober 2026 18:12
Ledger Hack? 86 Millionen Dollar weg: Was hinter den manipulierten Wallets aus Südostasien steckt
Seit Freitag melden Ledger-Nutzer in Südostasien leere Wallets, Analysten zählen mehr als 86 Millionen Dollar. Ledger stoppt den Händler CryptoBilis. Ein Implantat im Gerät soll die Seed Phrase mitlesen. Was bekannt ist, was CZ rät und was du jetzt tun solltest.
5. Oktober 2026 10:39
Paper Wallet mit einem einzigen Schlüssel: Die gedruckte Verwahrform im Vergleich zur Seed-Phrase
Ein Paper Wallet trägt einen einzelnen privaten Schlüssel auf Papier, und genau daran hängen seine Schwächen: Drucker, Wechselgeld, Lesefehler. Was die Verwahrform leistet, woran sie scheitert und wie du ein altes Blatt sicher auflöst.
2. Oktober 2026 08:34

Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
Hot Wallet oder Cold Wallet: Der Unterschied liegt allein daran, ob der private Schlüssel online ist. Was die beiden Formen trennt, wo die Grenzen der Hardware liegen und warum der Umzug auf das eigene Gerät keine Steuer auslöst.
30. September 2026 07:57

Tangem Wallet 2026: Kosten, Sicherheit und Tangem Ring im Vergleich
Die Tangem Wallet sichert Krypto mit zwei oder drei Karten statt 24 Wörtern. Was die Sets kosten, welche Sicherheitsbefunde es gibt und warum wir Tangem nicht mehr empfehlen.

24. September 2026 17:15
Bitcoin Prognose: Was du vor der Zinsentscheidung am 28. Oktober bei Marken, Haltefrist und Hebel prüfst
Bitcoin notiert bei rund 83.800 Dollar und damit ein Drittel unter dem Hoch vom Oktober 2025, während der Stimmungsindex Gier anzeigt. Welche Termine, Marken und Fristen in den nächsten Wochen wirklich über deinen Nettogewinn entscheiden, und welche davon du selbst steuerst.
23. September 2026 04:40

Krypto-Wallet einrichten: So sicherst du deine Coins in sieben Schritten
Eine eigene Krypto-Wallet ist in zwanzig Minuten eingerichtet, doch ein einziger Schritt entscheidet über alles Weitere. Diese Anleitung führt dich durch Wallet-Typ, Wiederherstellungswörter und Testbetrag und sagt, was BaFin und Finanzamt dazu verlangen.
20. September 2026 16:36

Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.
10. September 2026 11:45

Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.
22. August 2026 14:17
Coldcard 5.6.1 ist da: Warum das Firmware-Update deinen alten Seed nicht rettet
Coinkite hat am 20. August 2026 die Coldcard-Firmware 5.6.1 und 1.5.1Q ausgeliefert. Das Update schließt die Lücke für neue Seeds, repariert einen bereits betroffenen Seed aber nicht.
8. August 2026 17:01

Seed Phrase sicher aufbewahren: Was Stahl, Passphrase und Multisig für dein Wallet-Backup leisten
Der Coldcard-Fall hat die Herstellerfrage in den Vordergrund gerückt, die Aufbewahrung des Backups aber kaum berührt. Dieser Ratgeber ordnet Papier, Stahl, Passphrase und Aufteilungsverfahren entlang der Standards BIP-39 und SLIP-0039 ein.
5. August 2026 23:33
130 Mio. $ weg, weil der Zufall berechenbar war: Welche Hardware Wallet du jetzt noch kaufen darfst
Der Coldcard-Fehler hat gezeigt: Die teuerste Wallet ist nicht die sicherste. Welcher Hersteller welchen Track Record hat – und warum du den Sparplan gerade jetzt nicht pausieren solltest.
Vielleicht auch interessant