
Waltio und der Brevo-Hack: Warum deine E-Mail-Adresse jetzt zum Risiko wird
Waltio informiert seine Nutzer über den Brevo-Hack, der auch Trezor und BitBox traf. Was betroffen ist und was du jetzt tun solltest.


Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
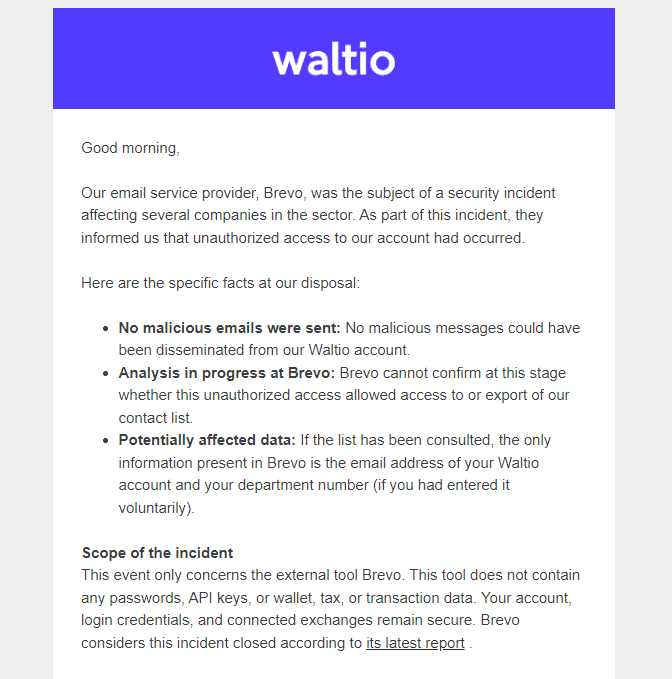
Die französische Krypto-Steuerplattform Waltio verschickt seit einigen Tagen eine E-Mail an ihre Nutzer. Thema: ein Sicherheitsvorfall bei Brevo, dem Dienstleister, über den Waltio seine Newsletter versendet. Der Ton ist ruhig, die Formulierungen sind sorgfältig gewählt, die Botschaft weitgehend beruhigend.
Und trotzdem ist es die nächste Bestätigung dafür, dass der Brevo-Hack von Anfang September deutlich mehr Unternehmen erwischt hat als zunächst angenommen.
Für dich als Waltio-Nutzer heißt das: Deine Steuerreports sind sicher. Deine E-Mail-Adresse möglicherweise nicht. Und im Kryptobereich ist eine E-Mail-Adresse in den falschen Händen alles andere als eine Kleinigkeit.

Was hat Waltio seinen Nutzern mitgeteilt?
Die Mitteilung trägt den Betreff "Information relative à la sécurité de vos données personnelles" und stützt sich auf vier Punkte.
- Erstens wurden über das Waltio-Konto keine betrügerischen E-Mails verschickt. Niemand hat im Namen von Waltio die Kontaktliste angeschrieben.
- Zweitens läuft die Analyse bei Brevo noch. Ob der Angreifer die Kontaktliste tatsächlich eingesehen oder exportiert hat, kann Brevo bislang nicht sagen. Bestätigt ist nur der unbefugte Zugriff auf das Konto selbst.
- Drittens ist der betroffene Datenbestand dünn. In Brevo liegen lediglich die zum Waltio-Konto gehörende E-Mail-Adresse und, sofern freiwillig angegeben, die französische Departementnummer. Das ist der zweistellige Verwaltungscode der französischen Regionen, also 75 für Paris oder 13 für Bouches-du-Rhône. Praktisch für regionale Steuerhinweise, allein genommen aber kaum aussagekräftig.
- Viertens endet der Schaden bei Brevo. Passwörter, API-Schlüssel, Wallet-Adressen, Transaktionshistorien und Steuerdaten liegen laut Waltio nicht in dem Tool. Zugangsdaten und verbundene Börsen bleiben unberührt. Brevo betrachtet den Vorfall inzwischen als abgeschlossen.
Wie groß war der Brevo-Hack wirklich?
Deutlich größer als ein einzelnes französisches Startup. Am 9. und 10. September verschaffte sich ein Angreifer Zugriff auf rund 120 bis 138 Kundenkonten bei Brevo, bevor der Zugang gesperrt wurde. Ursache war kein klassischer Passwortdiebstahl, sondern eine fehlerhafte Berechtigungsprüfung im Login- und Single-Sign-on-System. Dadurch konnte der Angreifer auf sämtliche Organisationen zugreifen, für die die kompromittierten Nutzer freigeschaltet waren.
Brevo selbst teilt den Schaden in drei Gruppen: Über eine Handvoll Konten wurden Phishing-Mails verschickt, bei mehreren Dutzend Konten wurden Kontaktlisten exportiert, die große Mehrheit blieb ohne Aktivität. Dass Waltio von einer laufenden Analyse spricht, deutet darauf hin, dass die Plattform noch nicht weiß, in welche der beiden letzten Gruppen sie gehört.
Die bereits bestätigten Namen lesen sich wie ein Branchenverzeichnis: Trezor, BitBox, CoinTracking und Solana Mobile. Am härtesten traf es Trezor. Rund 347.000 Newsletter-Abonnenten erhielten eine gefälschte Sicherheitswarnung zu einer angeblichen STM32-Schwachstelle, die zu einer App führte, welche die Wallet-Sicherung abfragte. Trezor nahm die Domain innerhalb von zwanzig Minuten auf DNS-Ebene vom Netz. Etwa 2.500 Personen hatten den Link zu diesem Zeitpunkt bereits angeklickt.
Warum ist das für Waltio-Nutzer heikler als für andere?
Weil Waltio diese Situation schon einmal erlebt hat, und zwar in wesentlich schlimmerer Form.
Im Januar 2026 drangen Angreifer direkt in die Systeme der Plattform ein, nicht in die eines Dienstleisters. Sie zogen Daten aus der Erstellung von Steuerreports ab, meldeten sich anschließend beim Unternehmen und forderten Lösegeld. Die Pariser Staatsanwaltschaft übergab die Ermittlungen an die nationale Cybereinheit der Gendarmerie. Waltio bestätigte, dass E-Mail-Adressen, aggregierte Krypto-Bestände und Daten aus den Steuerreports betroffen waren. Passwörter, API-Schlüssel, Wallet-Adressen und Bankdaten blieben dagegen geschützt. Eine Datei, die danach über Telegram kursierte, wurde Berichten zufolge gezielt gegen französische Krypto-Anleger eingesetzt.
Diese Vorgeschichte verändert die Rechnung. Eine einzelne E-Mail-Adresse ist wenig wert. Eine E-Mail-Adresse, die sich mit einer geleakten Datei abgleichen lässt, aus der ungefähr hervorgeht, wie viel Krypto jemand hält, ist eine Zielliste.
Frankreich hat in den vergangenen Monaten eine unschöne Serie von Entführungen und Überfällen auf Krypto-Anleger erlebt. Genau solche Fälle beginnen mit dieser Art von Datenabgleich.
Die richtige Lesart der Waltio-Mail lautet deshalb nicht "es ist nichts passiert". Sie lautet: Ein weiteres Identifikationsmerkmal von dir ist möglicherweise im Umlauf, und Angreifer haben Geduld.
Woran erkennst du eine Phishing-Mail von "Waltio"?
Der Brevo-Angriff funktionierte gerade deshalb so gut, weil die Phishing-Mails über eine echte, legitime Infrastruktur liefen. Absenderdomain, DKIM, SPF: Bei den Trezor-Mails stimmte technisch alles. Die üblichen Prüfroutinen helfen hier also nicht weiter.
Achte stattdessen darauf, was verlangt wird:
- Jede Nachricht, die nach deiner Seed Phrase oder deiner Wallet-Sicherung fragt, ist Betrug. Ausnahmslos. Waltio stellt ausdrücklich klar, dass weder per E-Mail noch per Telefon jemals nach Seed Phrase, Passwort oder einer Überweisung gefragt wird.
- Jede Nachricht, die dich zum Download einer App drängt, um etwas zu "prüfen" oder zu "reparieren", ist Betrug.
- Jede Nachricht mit Frist, Drohung oder angeblicher Steuernachzahlung verdient einen zweiten Blick. Bei einer Nutzerliste einer Steuerplattform ist der steuerliche Vorwand der naheliegendste Köder.
- Klicke nie aus der E-Mail heraus. Gib waltio.com selbst ein oder wende dich direkt an den Support unter hello@waltio.com.
Was solltest du als Waltio-Nutzer jetzt tun?
Kein Grund zur Panik, aber ein paar Dinge lohnen sich diese Woche.
Aktiviere die Zwei-Faktor-Authentifizierung für dein Waltio-Konto und für jede verbundene Börse, bevorzugt über eine Authenticator-App statt per SMS. Prüfe deine API-Schlüssel, entziehe alle nicht mehr genutzten und stelle sicher, dass die verbleibenden nur Leserechte haben. Ändere dein Waltio-Passwort, falls du es anderswo ebenfalls verwendest. Ein Blick in einen Leak-Checker zeigt dir außerdem, was von dir ohnehin schon öffentlich kursiert.
Und dann noch der unspektakuläre Punkt, der in der Praxis am meisten bringt: Rede weniger über deine Bestände, online wie offline. Datenlecks dieser Art sind nur der erste Schritt. Der Wert liegt in der Kombination.
Ein struktureller Punkt bleibt am Ende hängen. Krypto-Steuertools sitzen auf dem wertvollsten Datensatz des gesamten Ökosystems: einer vollständigen Übersicht darüber, wer was besitzt und wo es liegt. Die DAC8-Meldepflichten in der EU sorgen dafür, dass diese Daten künftig an mehr Stellen liegen, nicht an weniger. Die Waltio-Mail erinnert daran, dass das schwächste Glied selten die Plattform selbst ist. Es ist das Newsletter-Tool, das nebenbei angeschlossen wurde.
Wer seine Schlüssel gar nicht erst online aufbewahrt, ist gegen jede Phishing-Kampagne bestens gewappnet. Hardware Wallets findest du im CryptoTicker Shop unter shop.cryptoticker.io.
Partnerlinks: Einige Links auf dieser Seite sind Partnerlinks. Wirst du über einen davon Kunde, erhalten wir unter Umständen eine Provision, für dich ohne Mehrkosten. Auswahl, Bewertung und Reihenfolge entstehen unabhängig davon in der Redaktion. Ethik und Unabhängigkeit · Eigentümer und Finanzierung
Für später? Merk dir den Artikel, dann findest du ihn in deinem Profil wieder.
Verwandte Artikel
- FaceStealer: FBI warnt vor gefälschten Zoom-Calls, die Krypto-Wallets leeren
- Krypto News: Chainstack-Datenleck legt Kundendaten offen, Node-Zugänge gelten als kompromittiert
- Krypto-Haltefrist soll bleiben: BILD meldet das Aus der Krypto-Steuer
- NEAR AI Hack: Daten von rund 100 Nutzern und 18 KI-Agenten lagen offen
- Datenleck bei Gnosis Pay: Was du jetzt tun kannst
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

6. November 2026 03:37
Trust Wallet Phishing: Gefälschte .cam-Seite zielt auch auf Phantom und OKX Wallet
Die Fake-Seite trastwallet[.]cam imitiert Trust Wallet und bereitet nach dem Verbinden Überweisungen an feste Adressen vor. Woran du die Fälschung erkennst und was nach einer versehentlichen Signatur hilft.
3. November 2026 02:47

Krypto-Hack aktuell: Alle Angriffe seit dem Binance-Hack und wie du dich schützt
Binance, Mercado Bitcoin, BTCPay Server, ein WordPress-Plugin und gekaperte WhatsApp-Konten: Seit dem 29. Oktober vergeht kaum ein Tag ohne Krypto-Hack. Alle Fälle mit Stand, Schaden und den Schritten, die dich jetzt schützen.

2. November 2026 13:21
Chainalysis-Datenleck: KI-Angriff legt Namen von Ermittlern und Compliance-Teams offen
Chainalysis bestätigt einen Angriff mit KI-gestützten Methoden, bei dem Namen, Mailadressen und Rollen von Plattformnutzern abgeflossen sind. Privatanleger stehen nicht im Datensatz, müssen aber mit Phishing im Namen echter Ermittler rechnen.
2. November 2026 09:28

Trezor Safe 5 mit Funk-Implantat gemeldet: Wer jetzt eine neue Wallet braucht
Trezor warnt alle Käufer, die seit März 2026 beim früheren Händler CryptoBilis bestellt haben: In einem Safe 5 soll eine Zusatzplatine mit Mobilfunkmodul die Wiederherstellungsphrase mitlesen. Wer betroffen ist, warum Wiegen nicht hilft und wie der Umzug auf eine neue Wallet gelingt.
31. Oktober 2026 13:36

Floin: Cyberangriff legt MiCA-Kryptobörse aus Liechtenstein lahm
Die Kryptoplattform Floin aus Vaduz meldet einen Cyberangriff, ist offline und bestätigt nun auch ein Datenleck. Was über die MiCA-Börse bekannt ist, welche Kundendaten betroffen sein könnten und was Anleger jetzt tun sollten.
30. Oktober 2026 13:52

Krypto sicher aufbewahren: So schützt du dich vor Hacks wie bei Binance
Nach dem 6,3-Milliarden-Hack bei Binance: So bewahrst du Kryptowährungen sicher auf. Hardware Wallets im Vergleich, Wallet-Scanner wie MetaMask Security Alerts, die wichtigsten Einstellungen an der Börse und eine Checkliste in sieben Schritten.
29. Oktober 2026 23:49

Größter Krypto-Hack aller Zeiten? Binance reiht sich in die Liste der Börsen-Hacks ein
Mit rund 2,8 Milliarden Dollar wäre der mutmaßliche Binance Hack der größte Diebstahl, den eine Kryptobörse je erlitten hat. Die größten Krypto-Hacks im Überblick, warum Börsen immer häufiger getroffen werden, was Tornado Cash damit zu tun hat und was frühere Fälle für den Kurs bedeuteten.
28. Oktober 2026 08:29

Datenleck bei Coinbase-Dienstleister Amplitude: Kontaktdaten betroffen, Guthaben unberührt
Coinbase führt einen Sicherheitsvorfall auf den Analyse-Dienstleister Amplitude zurück und nennt E-Mail-Adressen und Telefonnummern als offengelegt. Guthaben, Passwörter und private Schlüssel sind nach Angaben der Börse unberührt, benachrichtigt wird per E-Mail.
25. Oktober 2026 10:40

Private Key und Public Key: 256 Bit entscheiden über deine Coins
Ein Private Key ist eine geheime Zahl mit 78 Stellen, und der Public Key lässt sich daraus berechnen, der Weg zurück nicht. Daran hängen Signatur, Seed und Adresse, und bei Börse oder eigener Wallet entscheidet dieser eine Wert darüber, wem die Coins gehören.
23. Oktober 2026 12:29

Tether (USDT) erklärt: Was den größten Stablecoin deckt und wo MiCA ihn einschränkt
Tether ist mit 182,8 Milliarden Token im Umlauf der größte Stablecoin der Welt und wickelt zwei von drei gehandelten Krypto-Dollar ab. In der EU fehlt ihm die Zulassung als E-Geld-Token, und ab dem 8. Januar 2027 dürfen zugelassene Anbieter keine Dienstleistungen mehr dazu erbringen.
19. Oktober 2026 00:24

Qubic stoppt das Mainnet nach 1.404 geleerten Wallets: Was du jetzt tun kannst
Ein Angreifer hat in der Nacht zum 18. Oktober 1.404 Qubic-Wallets geleert, rund 1,3 Millionen Dollar. Schuld war nicht das Protokoll, sondern eine Seed-Erzeugung im Browser, die zu wenig Zufall lieferte.
2. Oktober 2026 08:34

Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
Hot Wallet oder Cold Wallet: Der Unterschied liegt allein daran, ob der private Schlüssel online ist. Was die beiden Formen trennt, wo die Grenzen der Hardware liegen und warum der Umzug auf das eigene Gerät keine Steuer auslöst.
30. September 2026 07:57

Tangem Wallet 2026: Kosten, Sicherheit und Tangem Ring im Vergleich
Die Tangem Wallet sichert Krypto mit zwei oder drei Karten statt 24 Wörtern. Was die Sets kosten, welche Sicherheitsbefunde es gibt und warum wir Tangem nicht mehr empfehlen.
28. September 2026 10:37

Phantom Wallet und Solscan: Was eine Solana-Überweisung wirklich kostet und woran sie scheitert
Eine Überweisung auf Solana kostet 0,000005 SOL, ein neues Token-Konto bindet einmalig 0,00148844 SOL — beide Werte heute selbst an der Kette gemessen. Dieser Praxisratgeber zeigt, wie du Phantom einrichtest, von der Börse hinkommst, Solscan liest und was in Deutschland steuerlich gilt.
20. September 2026 16:36

Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.
15. September 2026 21:23
KI-Krypto-Kriminalität: Wie Betrug jetzt glaubwürdiger wird
KI verstärkt Fake-Support, Deepfakes und Phishing im Kryptoumfeld. Warum die Datenlage differenziert bleibt und welche Sicherheitsroutinen Wallets schützen.
14. September 2026 11:13
Bitcoin durch Betrug verloren: Steuer in Österreich
Bitcoin durch Betrug verloren? Warum Österreich den Schaden privat meist nicht als steuerlichen Verlust anerkennt und wann Ersatzleistungen relevant werden.

10. September 2026 11:45

Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.
10. September 2026 10:55

Phishing-Mail von der echten Absenderadresse: So prüfst du eine Wallet-Sicherheitswarnung
Eine angebliche Sicherheitswarnung an Wallet-Kunden lief über den echten Versandweg des Herstellers und bestand alle technischen Echtheitsprüfungen. Der Prüfweg, der trotzdem trägt, kostet dich vier Minuten.
5. September 2026 22:55
Gefälschte BMF-Schreiben: Warum niemand 19 Prozent Mehrwertsteuer auf deinen Krypto-Kauf verlangen darf
Das Bundesfinanzministerium warnt seit dem 1. September 2026 vor gefälschten Schreiben, die 19 Prozent Mehrwertsteuer auf den Kauf von Kryptowährung fordern und dabei echte Transaktionen nennen. Diese Steuer gibt es nicht, und so erkennst du die Fälschung.
3. September 2026 10:41
Bitcoin durch Wallet-Hack verloren: Steuer in Österreich?
Bitcoin durch Hacker verloren? In Österreich führt der Diebstahl im Privatvermögen grundsätzlich nicht automatisch zu einem steuerlich nutzbaren Verlust.
25. August 2026 22:55

Krypto-Wallet-Phishing per Brief: Warum der QR-Code aus dem Briefkasten deine Wiederherstellungsphrase will
Briefe mit QR-Code fordern zu einem angeblich dringenden Wallet-Update wegen Quantum Resistance auf und führen auf eine Seite, die die Wiederherstellungsphrase abfragt. Das Bundesamt für Cybersicherheit hat die Masche am 18. August 2026 gemeldet.
24. August 2026 13:55
Phantom Wallet streicht Sui und Monad: So ziehst du deine Coins ohne Steuerfolge um
Am 24. September verschwindet Sui aus der Phantom Wallet, Monad ist seit dem 26. August weg. Verloren sind die Guthaben nicht, doch nur einer der beiden Auswege bleibt steuerlich folgenlos. Was du in den verbleibenden Tagen tun musst.
22. August 2026 23:17

Operation ASTERIX: 316.002 deutsche Handynummern für gefälschte Wallet-Apps und Support-Anrufe
Sicherheitsforscher haben einen offenen Server ausgewertet, auf dem Telefonanlage, Phishing-Oberflächen und nachgebaute Wallet-Programme zusammenliefen. Die größte Nummernliste war die deutsche.
20. August 2026 06:17

SafePal-Datenleck: 39.798 Kunden mit Namen, Adressen und Telefonnummern betroffen
SafePal hat am 16. August 2026 ein Datenleck bestätigt: Bei 39.798 Kunden sind Name, Lieferanschrift, Telefonnummer und Bestelldaten abgeflossen. Seed Phrases und private Schlüssel waren nicht betroffen, das Phishing-Risiko ist trotzdem erheblich.
13. August 2026 18:16

Trezor-Datenleck: Erst 13.689 Kunden, dann rund 67.000 weitere offengelegt
Beim Trezor-Versandpartner ShipMonk wurden im August Namen, Telefonnummern und Wohnadressen von 13.689 Kunden abgegriffen; im September meldete Trezor rund 67.000 weitere Betroffene in den USA. Die Geräte selbst bleiben sicher.
8. August 2026 09:01
Krypto-Börse fordert zur Auszahlung auf: So erkennst du Phishing nach dem MiCA-Stichtag
Weil nicht zugelassene Kryptoanbieter ihre EU-Kunden derzeit zum Abzug auffordern müssen, haben Betrüger leichtes Spiel mit gefälschten Aufforderungen. So prüfst du in zwei Minuten, ob die Nachricht echt ist.
Vielleicht auch interessant