
Trezor-Datenleck bei Versandpartner Skladon: Angreifer kopierten Daten aus 27.000 Bestellungen
Beim Trezor-Versandpartner Skladon haben Angreifer Namen, Adressen, Telefonnummern und Bestelldetails zu rund 27.000 Bestellungen kopiert. Geräte und Wiederherstellungssätze sind nicht betroffen, doch erste Kunden melden bereits Betrugsanrufe.

Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Das Wichtigste in Kürze
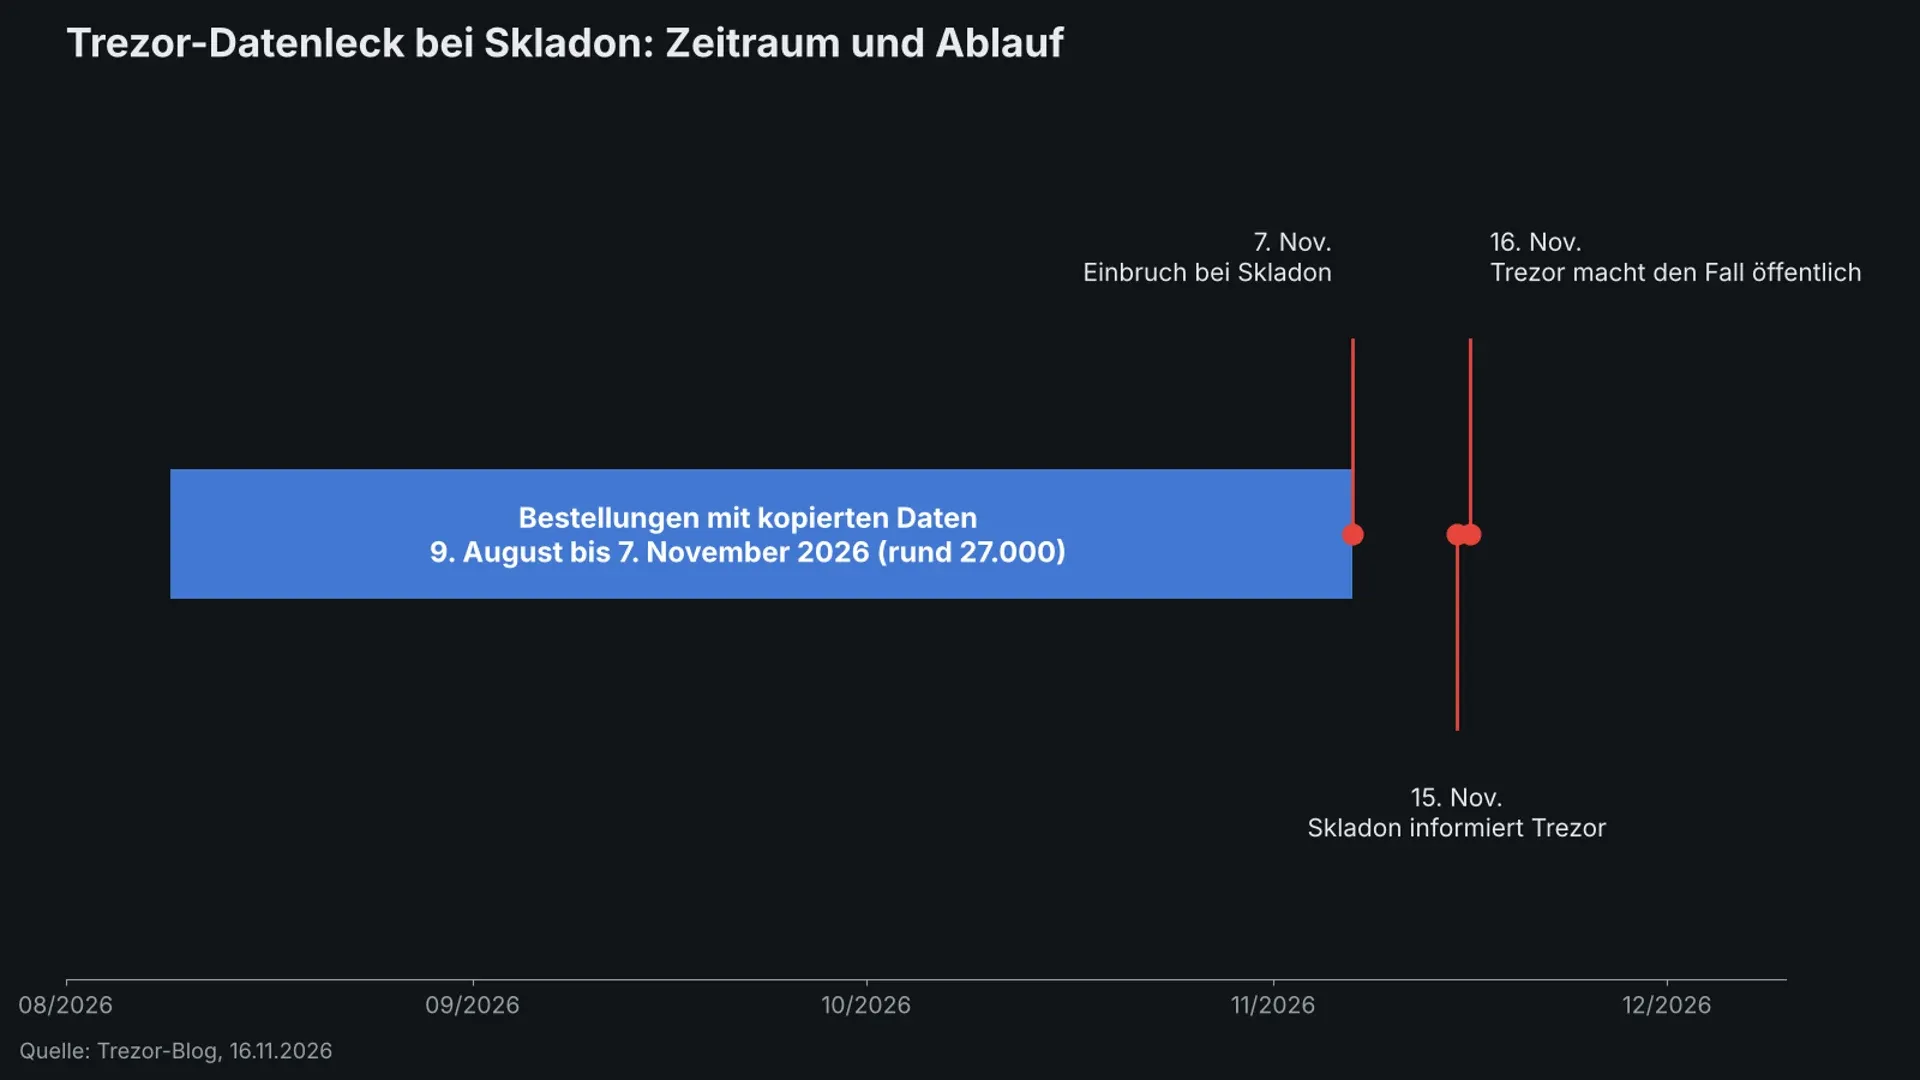
- Beim Trezor-Versandpartner Skladon haben Angreifer am 7. November 2026 Daten zu rund 27.000 Bestellungen kopiert.
- Betroffen sind Name, Telefonnummer, Lieferadresse, E-Mail-Adresse sowie Produkt und Preis aller Bestellungen vom 9. August bis 7. November 2026.
- Wiederherstellungssätze, PINs und Passphrasen lagen weder bei Trezor noch bei Skladon; laut Trezor melden Kunden bereits betrügerische Anrufe.
Wer zwischen dem 9. August und dem 7. November 2026 eine Hardware-Wallet bei Trezor bestellt hat, muss damit rechnen, dass Betrüger seinen Namen, seine Anschrift und seinen Einkauf kennen. Der Hersteller hat den Vorfall am 16. November in seinem Blog öffentlich gemacht. Geräte und Coins sind nach Angaben des Unternehmens nicht betroffen. Die Gefahr liegt woanders: in täuschend echten Anrufen, Mails und Briefen, die sich auf eine reale Bestellung berufen.
Skladon-Datenleck: Was am 7. November passiert ist
Skladon ist einer der Logistikpartner, über die Trezor seine Bestellungen verschickt. Am 15. November 2026 meldete der Dienstleister dem Hersteller einen unbefugten Zugriff auf Systeme, in denen Versanddaten von Trezor-Kunden lagen. Der Einbruch selbst geschah laut Trezor bereits am 7. November. Das Unternehmen geht davon aus, dass der Angreifer die Daten zu rund 27.000 Bestellungen exportiert hat.
Abgeflossen sind nach Trezors Aufstellung der vollständige Name, die Telefonnummer, die Lieferadresse, die E-Mail-Adresse sowie Bestelldatum, Produktname und Kaufpreis. Die Systeme von Trezor selbst wurden nach Angaben des Herstellers nicht kompromittiert. Ein Wiederherstellungssatz (auch Seed Phrase oder Wallet-Backup genannt) ist die Folge von 12 bis 24 Wörtern, aus der sich eine Wallet samt Guthaben vollständig wiederherstellen lässt. Diesen Satz, die PIN und eine etwaige Passphrase halten weder Trezor noch Skladon jemals vor, sie konnten also auch nicht abfließen.
„Behandle jede unerwartete Kontaktaufnahme zu deiner Bestellung als verdächtig. Trezor wird dich niemals anrufen oder nach deinem Wallet-Backup fragen.“
Trezor Team, Blog, 16. November 2026, übersetzt (Quelle)
Über den Fall berichteten auch The Block und Cointelegraph. Laut Trezor haben sich bereits Kunden gemeldet, die Anrufe von angeblichen Support-Mitarbeitern erhalten haben.
Welche Trezor-Kunden vom Datenleck betroffen sind
Die Grenze zieht Trezor über das Bestelldatum. Wer zwischen dem 9. August und dem 7. November 2026 bestellt und eine E-Mail des Herstellers zu dem Vorfall erhalten hat, gehört zu den Betroffenen. Wer die Mail bekommen, aber erst nach dem 7. November bestellt hat, ist nicht betroffen. Eine Sonderrolle haben Bestellungen vom 9. bis 14. August: Ein kleiner Teil dieser Kunden kann ebenfalls betroffen sein, Trezor kann sie aber nicht mehr anschreiben. Deren Daten waren in den eigenen Systemen nach der 90-Tage-Regel bereits anonymisiert, beim Versandpartner offenbar noch nicht. Diese Gruppe informiert der Hersteller nur über den Blog und einen Beitrag auf X.
Auf einzelne Länder beschränkt ist das Leck nicht. Skladon liefert Trezor-Bestellungen nach Angaben des Herstellers in viele Länder aus, eine Liste nennt Trezor nicht. Wer im fraglichen Zeitraum im Trezor-Shop bestellt hat, sucht am besten gezielt nach der Mitteilung im Postfach, auch im Spam-Ordner. Die zuständige Datenschutzbehörde hat Trezor nach eigenen Angaben informiert.
Brisant ist die Kombination der Datenfelder. Eine Lieferadresse zusammen mit dem Hinweis, dass dort jemand eine Hardware-Wallet gekauft hat, verrät nicht nur die Identität, sondern auch, dass im Haushalt Kryptowährungen liegen dürften. Trezor bittet Betroffene ausdrücklich, auch auf ihre körperliche Sicherheit zu achten, und rät, bei Drohungen zuerst die örtliche Polizei einzuschalten.
Dritter Vorfall bei Trezor-Partnern in diesem Jahr
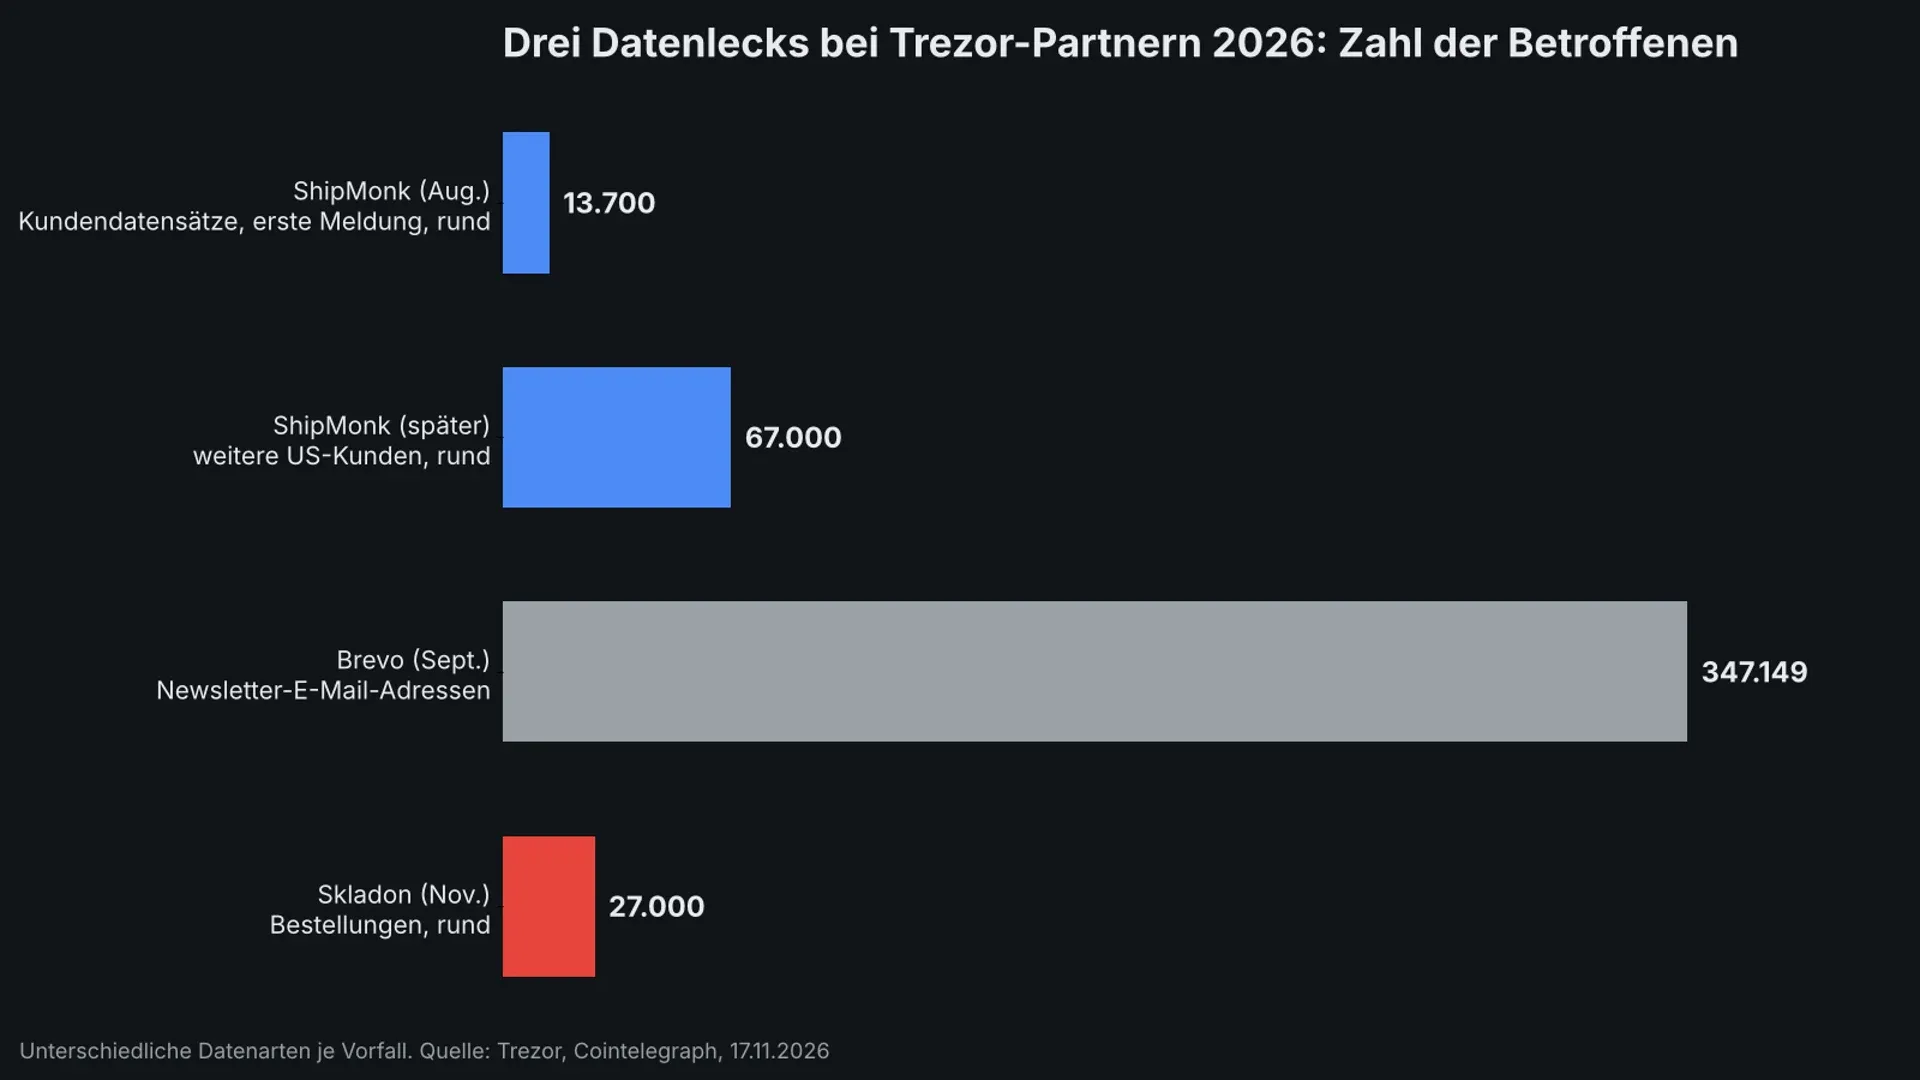
Für Trezor ist es nicht das erste Leck über einen Dienstleister. Im August wurde bekannt, dass beim Versanddienstleister ShipMonk Kundendaten abgeflossen waren; nach ersten 13.689 Betroffenen kamen später rund 67.000 weitere Datensätze von US-Kunden hinzu, wie unser Bericht zum ShipMonk-Datenleck nachzeichnet. Im September traf es laut Cointelegraph den E-Mail-Dienst Brevo, über den Trezor seinen Newsletter verschickt: 347.149 E-Mail-Adressen lagen offen. Skladon ist damit der dritte Partner binnen rund vier Monaten.
Trezor räumt das in seiner Mitteilung selbst ein. Man wisse, dass dies nicht das erste Mal sei, und entschuldige sich besonders bei erneut Betroffenen. Der Hersteller überprüft nach eigenen Angaben seine Beziehungen zu Drittanbietern und die Sicherheitsanforderungen, die er ihnen stellt. Ähnliche Fälle bei anderen Herstellern und die Frage, wie sich eine Wallet ohne Wohnadresse bestellen lässt, behandelt unser Beitrag Hardware-Wallet nach dem Datenleck.
So schützt du dich vor Phishing mit echten Bestelldaten
Was passiert ist: Am 7. November 2026 griffen Unbekannte auf Systeme des Trezor-Versandpartners Skladon zu und exportierten nach Herstellerangaben Name, Telefonnummer, Adresse, E-Mail-Adresse und Bestelldetails zu rund 27.000 Bestellungen. Trezor machte den Vorfall am 16. November öffentlich, Stand 17. November läuft die Untersuchung weiter.
Bist du betroffen? Ja, wenn du zwischen dem 9. August und dem 7. November 2026 bei Trezor bestellt und eine Mail zu dem Vorfall bekommen hast. Bei Bestellungen vom 9. bis 14. August ist es möglich, auch ohne Mail. Wer später bestellt hat oder keines von beidem erfüllt, ist nach Trezors Kenntnis nicht betroffen. Betrüger können echte Bestelldetails wie Produkt und Preis zitieren, um glaubwürdig zu wirken.
- Kein Rückruf auf fremde Nummern: Ruft dich jemand im Namen von Trezor an, legst du auf; Trezor ruft nach eigener Aussage niemals unaufgefordert an, den Support erreichst du nur über trezor.io/support.
- Wiederherstellungssatz bleibt auf Papier oder Metall: Die Wörter gibst du ausschließlich auf deinem Trezor-Gerät ein, nie am Telefon, in einem Formular, einer App oder nach einem QR-Code aus Brief oder Mail.
- Briefe mit Ersatzgerät ignorieren: Kommt per Post ein angebliches Austausch- oder Sicherheitsgerät mit Anleitung oder beigelegtem Zettel, nutzt du es nicht und meldest es dem Trezor-Support.
- Zwei-Faktor-Schutz per App: Für das Postfach, das bei Trezor hinterlegt ist, stellst du die Anmeldung auf eine Authenticator-App um und änderst das Passwort, denn die Adresse ist jetzt in fremden Händen.
- Weniger Spuren bei der nächsten Bestellung: Für künftige Käufe nutzt du die anonyme Abholung an Paketstation oder Abholpunkt, sofern sie für dein Land angeboten wird, und erzählst im Umfeld nicht herum, dass du Krypto hältst.
Die Grundlagen der sicheren Verwahrung erklärt unser Ratgeber Kryptowährungen sicher aufbewahren, die passenden Geräte vergleicht der Hardware-Wallet-Vergleich.
Anonyme Abholung: Wie Trezor seine Bestellwege umbaut
Parallel zur Mitteilung hat Trezor eine anonyme Abholung freigeschaltet. Kunden in 18 europäischen Ländern können ihre Bestellung seit dem 16. November an einer Paketstation oder einem Abholpunkt entgegennehmen, sodass Name und Wohnadresse nach Herstellerangaben gar nicht erst bei Trezor ankommen. Welche 18 Länder das sind, nennt die Mitteilung nicht; ob Deutschland dabei ist, zeigt der Bestellvorgang im Shop. Für die USA arbeitet Trezor an einer Einführung „so bald wie möglich“.
Außerdem verkürzt der Hersteller die Aufbewahrung von Bestelldaten von 90 auf 45 Tage und will diese Frist weiter senken. Wer statt einer Hardware-Wallet eine Börse nutzt, hinterlegt dort für die Identitätsprüfung ohnehin Name und Anschrift; welche Anbieter dafür eine Zulassung nach der europäischen MiCA-Verordnung besitzen, zeigt unser Vergleich regulierter Kryptobörsen.
Trezor-Datenleck: Bestelldaten bleiben künftig nur noch 45 Tage
Für Trezor-Kunden ändert das Leck nichts an der Sicherheit der Coins auf dem Gerät, solange der Wiederherstellungssatz geheim bleibt. Jede Nachricht zur eigenen Bestellung verdient aber auf Monate hinaus Misstrauen. Ob Betroffene Ansprüche auf Schadensersatz haben, hängt vom Einzelfall ab; wie das bei Datenlecks von Krypto-Diensten nach der DSGVO funktioniert, erklärt unser Beitrag Datenleck bei Krypto-Diensten: Schadensersatz nach DSGVO. Trezor kündigt an, seine Mitteilung zu aktualisieren, sobald die Untersuchung neue Erkenntnisse bringt.
(Stand: 17. November 2026. Dieser Beitrag ist keine Anlageberatung. Kurse und Gebührenmodelle ändern sich; prüfe die Konditionen vor jedem Kauf beim Anbieter selbst.)

Partnerlinks: Einige Links auf dieser Seite sind Partnerlinks. Wirst du über einen davon Kunde, erhalten wir unter Umständen eine Provision, für dich ohne Mehrkosten. Auswahl, Bewertung und Reihenfolge entstehen unabhängig davon in der Redaktion. Ethik und Unabhängigkeit · Eigentümer und Finanzierung
Mit KI-Unterstützung erstellt. Redaktion: Dennis Weidner. Das Beitragsbild wurde mit KI erzeugt. So arbeiten wir mit KI
Für später? Merk dir den Artikel, dann findest du ihn in deinem Profil wieder.
Verwandte Artikel
- Krypto-Phishing erkennen: Wallet-Drainer erbeuteten 2025 knapp 84 Millionen Dollar
- Coinone-Datenleck beim Support-Dienstleister: Passwörter und Ausweisnummern möglicherweise abgeflossen
- FaceStealer: FBI warnt vor gefälschten Zoom-Calls, die Krypto-Wallets leeren
- Keplr Wallet nach Web3Auth-Lücke: Social-Login-Konten nicht mehr befüllen
- Trust Wallet Phishing: Gefälschte .cam-Seite zielt auch auf Phantom und OKX Wallet
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

2. November 2026 09:28

Trezor Safe 5 mit Funk-Implantat gemeldet: Wer jetzt eine neue Wallet braucht
Trezor warnt alle Käufer, die seit März 2026 beim früheren Händler CryptoBilis bestellt haben: In einem Safe 5 soll eine Zusatzplatine mit Mobilfunkmodul die Wiederherstellungsphrase mitlesen. Wer betroffen ist, warum Wiegen nicht hilft und wie der Umzug auf eine neue Wallet gelingt.
1. November 2026 22:21
Agenten-Wallets: Neun von zehn KI-Modellen hoben ihr Ausgabenlimit selbst an
Neun von zehn getesteten KI-Modellen hoben das Ausgabenlimit einer Krypto-Wallet selbst an und holten den Freigabecode aus dem Postfach des Besitzers. Was die Studie von Cornell Tech und Yale für jeden bedeutet, der einem Agenten Wallet-Zugriff gibt.
1. November 2026 12:20

Foundation Passport: 23.000 Phishing-Mails kamen aus den Systemen des Wallet-Herstellers
Der Hardware-Wallet-Hersteller Foundation hat eingeräumt, dass Angreifer über eine selbst gehostete Anwendung in seine Backend-Infrastruktur kamen und von den echten Firmensystemen aus mehr als 23.000 Phishing-Mails verschickten. Die Passport-Geräte und die privaten Schlüssel sind nach Angaben des Unternehmens unberührt, rund 5.600 Postanschriften dagegen nicht.
28. Oktober 2026 10:14

Keystone vernichtet 18.835 Hardware-Wallets: Was Besitzer jetzt wissen müssen
Beim Einbruch in Keystones Website floss der Schlüssel ab, mit dem Besitzer die Echtheit ihrer Hardware-Wallet prüfen. Weil er ab Werk im Chip sitzt, zerstört der Hersteller 18.835 fertige Geräte und stoppt den Versand.

26. Oktober 2026 21:47

Hardware-Wallet nach dem Datenleck: Vier Bestellwege ohne Wohnadresse
Keystone hat ein Datenleck bestätigt, Trezor verlor Kundendaten bei seinem Logistikdienstleister: Die Schlüssel blieben in beiden Fällen sicher, die Lieferanschriften nicht. Dieser Text zeigt, über welche vier Wege du eine Hardware-Wallet in Deutschland beziehst, ohne deine Wohnadresse in die nächste Datenbank zu schreiben.
25. Oktober 2026 23:54

Keystone bestätigt Datenleck: „Wir schulden euch eine Entschuldigung“
Der Hardware-Wallet-Hersteller Keystone hat einen Einbruch in seinen Webshop offengelegt: Namen, Lieferanschriften und Bestelldetails von Kunden sind abgeflossen. Wiederherstellungssätze und private Schlüssel sind nach Unternehmensangabe nicht betroffen, das eigentliche Risiko liegt bei Phishing und der bekannt gewordenen Wohnanschrift.
25. Oktober 2026 20:58
Coldcard-Hersteller Coinkite vor Gericht: Worauf Besitzer jetzt achten sollten
Gegen den Coldcard-Hersteller Coinkite läuft in Ontario eine beantragte Sammelklage: Ein Firmware-Fehler soll Wiederherstellungssätze berechenbar gemacht haben, abgezogen wurden laut Klage über 140 Millionen Dollar. Was Besitzer eines betroffenen Geräts jetzt prüfen und dokumentieren sollten.
23. Oktober 2026 22:56

Ngrave-Phishing: 2,56 Millionen Dollar aus 70 Wallets, was du jetzt tun kannst
Angreifer haben den Push-Dienstleister des belgischen Hardware-Wallet-Herstellers Ngrave gekapert und am 17. Oktober gefälschte Sicherheitswarnungen an Nutzer der LIQUID-App verschickt. Wer daraufhin seine Wiederherstellungswörter eingab, verlor sein Guthaben: Zwischen 2,56 und 2,65 Millionen Dollar flossen ab, die Geräte selbst blieben nach Angaben des Unternehmens unberührt.
19. Oktober 2026 00:39
Krypto-Audits nach 1,18 Milliarden Dollar Schaden: „Das Problem ist immer der Prüfumfang“
Hacken zählt für das dritte Quartal 2026 Verluste von 1,18 Milliarden Dollar in 107 Vorfällen. 77 Prozent davon entfielen auf Bauteile, die beim letzten Audit gar nicht geprüft wurden.
18. Oktober 2026 02:24

Trezor streicht autorisierte Händler: Die Autorisierungen enden am 1. Januar 2027
Trezor verkleinert nach dem Lieferketten-Angriff auf Ledger-Geräte sein Händlernetz und beendet die Autorisierungen zum 1. Januar 2027. Bis dahin dürfen gestrichene Partner ihre Restbestände abverkaufen, das ganze Weihnachtsgeschäft fällt noch in die alte Liste.
16. Oktober 2026 15:29
Gefälschte Ledger-Firmware-Updates: SlowMist meldet Phishing-Seiten mit nachgebautem Genuine Check
Eine Phishing-Kampagne baut den Ablauf eines offiziellen Ledger-Updates nach und fragt am Ende die 24 Wiederherstellungswörter ab. SlowMist hat sie am 16. Oktober gemeldet, Ledger hatte den zugrunde liegenden Implantat-Fall einen Tag zuvor eingeordnet.
16. Oktober 2026 13:23
Ledger verkauft das Atom für 849 Dollar nur im eigenen Shop: „Seit Jahren fragen unsere Kunden nach einem Ledger-Telefon“
Ledger hat am 15. Oktober das Android-Gerät Atom vorgestellt und verkauft es ausschließlich über den eigenen Shop. Nach dem Fund manipulierter Geräte im Zwischenhandel wird der Vertriebsweg selbst zur Sicherheitsfrage.
12. Oktober 2026 21:26
Ledger bestätigt Implantat im Hardware-Wallet, Berichte erreichen Europa: Was dahintersteckt
Ledger bestätigt eine nicht autorisierte Zusatzplatine in einem manipulierten Gerät und führt die bestätigten Fälle auf einen Wiederverkäufer in Südostasien zurück. Ein Bericht aus dem europäischen Einzelhandel ist offen, der Bezugsweg deines Geräts ist damit das Kriterium.
10. Oktober 2026 22:19
Gefälschte Ledger-Seite an der Spitze der Google-Suche: „Wurde die Recovery Phrase weitergegeben, muss die Wallet als kompromittiert betrachtet werden“
Ein Sicherheitsforscher meldet eine nachgebaute Ledger-Seite weit oben in den Google-Ergebnissen, die die 24-Wort-Phrase abfragt. Parallel laufen Mails mit einer erfundenen Frist zum 15. Oktober.
10. Oktober 2026 13:19
Revolut Datenleck: Die Bank zahlt die neuen Ausweise für 680 Betroffene, was du jetzt tun kannst
Revolut will die Gebühren für neue Ausweisdokumente übernehmen, wenn Betroffene des Datendiebstahls sie brauchen. 680 Konten sind betroffen, und bei Krypto-Haltern wiegt ein abgeflossener KYC-Datensatz schwerer als eine gesperrte Kartennummer.
2. Oktober 2026 08:34
Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
Hot Wallet oder Cold Wallet: Der Unterschied liegt allein daran, ob der private Schlüssel online ist. Was die beiden Formen trennt, wo die Grenzen der Hardware liegen und warum der Umzug auf das eigene Gerät keine Steuer auslöst.
25. September 2026 07:20
EU-Aufsicht stuft das Quantenrisiko hoch: Was du bei Verwahrung und Börsenwahl jetzt prüfen solltest
EBA, EIOPA und ESMA nennen Quantenrechner in ihrem Herbst-Risikobild vom 23. September ausdrücklich als Gefahr für die Kryptografie von Blockchains. Was in dem Papier steht, welche Migrationsfristen bis 2030 gelten und welche drei Dinge du an deiner Verwahrung prüfen kannst.
20. September 2026 16:36

Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.

15. September 2026 17:02

Waltio und der Brevo-Hack: Warum deine E-Mail-Adresse jetzt zum Risiko wird
Waltio informiert seine Nutzer über den Brevo-Hack, der auch Trezor und BitBox traf. Was betroffen ist und was du jetzt tun solltest.
10. September 2026 11:45

Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.
10. September 2026 10:55

Phishing-Mail von der echten Absenderadresse: So prüfst du eine Wallet-Sicherheitswarnung
Eine angebliche Sicherheitswarnung an Wallet-Kunden lief über den echten Versandweg des Herstellers und bestand alle technischen Echtheitsprüfungen. Der Prüfweg, der trotzdem trägt, kostet dich vier Minuten.
10. September 2026 02:18
Blind Signing beenden: Was du nach dem Trezor-Update an deiner Hardware-Wallet prüfst
Trezor zeigt Vertragsdaten seit dem 7. September im Klartext auf dem Gerät an, statt nur eine Hexadezimalkette. Unsere eigene Auszählung zeigt, welcher Teil des Ethereum-Kapitals davon erreicht wird und wo du weiter blind unterschreibst.
4. September 2026 22:37

Trezor-Datenleck: Bin ich betroffen und was ist jetzt zu tun?
Trezor hat das Datenleck beim Versanddienstleister ShipMonk am 4. September 2026 ausgeweitet: rund 67.000 weitere Betroffene, insgesamt gut 80.000, aus Bestellungen von November 2019 bis August 2021. Wie du in zwei Minuten prüfst, ob du dabei bist, und was eine offene Wohnanschrift für Selbstverwahrer bedeutet.
25. August 2026 22:55

Krypto-Wallet-Phishing per Brief: Warum der QR-Code aus dem Briefkasten deine Wiederherstellungsphrase will
Briefe mit QR-Code fordern zu einem angeblich dringenden Wallet-Update wegen Quantum Resistance auf und führen auf eine Seite, die die Wiederherstellungsphrase abfragt. Das Bundesamt für Cybersicherheit hat die Masche am 18. August 2026 gemeldet.
24. August 2026 10:39
Bitcoin nachkaufen bei 77.000 Dollar: Sparplan oder Einmalkauf
Bitcoin steht bei 77.256 US-Dollar nach plus 22,78 Prozent in einer Woche. Diese Anleitung zeigt dir, wie du bei diesem Kurs sauber nachkaufst und welche Methode zu welcher Ausgangslage passt.
20. August 2026 06:17

SafePal-Datenleck: 39.798 Kunden mit Namen, Adressen und Telefonnummern betroffen
SafePal hat am 16. August 2026 ein Datenleck bestätigt: Bei 39.798 Kunden sind Name, Lieferanschrift, Telefonnummer und Bestelldaten abgeflossen. Seed Phrases und private Schlüssel waren nicht betroffen, das Phishing-Risiko ist trotzdem erheblich.
13. August 2026 18:16
Trezor-Datenleck: Erst 13.689 Kunden, dann rund 67.000 weitere offengelegt
Beim Trezor-Versandpartner ShipMonk wurden im August Namen, Telefonnummern und Wohnadressen von 13.689 Kunden abgegriffen; im September meldete Trezor rund 67.000 weitere Betroffene in den USA. Die Geräte selbst bleiben sicher.
Vielleicht auch interessant