
Ledger Hack? 86 Millionen Dollar weg: Was hinter den manipulierten Wallets aus Südostasien steckt
Seit Freitag melden Ledger-Nutzer in Südostasien leere Wallets, Analysten zählen mehr als 86 Millionen Dollar. Ledger stoppt den Händler CryptoBilis. Ein Implantat im Gerät soll die Seed Phrase mitlesen. Was bekannt ist, was CZ rät und was du jetzt tun solltest.




Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Update 13. Oktober 2026: Ledger hat inzwischen bestätigt, dass ein Implantat im Gerät die Wiederherstellungsphrase beim Einrichten vom Display las und per LTE-Mobilfunk an die Angreifer schickte. Seit dem 13. Oktober verkaufen außerdem MediaMarkt und Saturn in Deutschland keine Ledger mehr, nachdem ein Kunde ein Implantat gemeldet hat. Verluste sind in diesem Fall laut Ledger nicht bekannt. Mehr dazu: Ledger bestätigt Implantat im Hardware-Wallet und MediaMarkt und Saturn stoppen Ledger-Verkauf.
Erst Coldcard, jetzt Ledger. Zwei Monate nachdem bei der Bitcoin-Wallet Coldcard über 116 Millionen Dollar abgeflossen sind, trifft es die bekannteste Hardware Wallet der Welt. Seit Freitagvormittag, dem 9. Oktober 2026, melden Nutzer aus Südostasien auf X und Reddit leere Wallets. On-Chain-Analysten zählen inzwischen mehr als 86 Millionen Dollar, die auf eine Handvoll Sammeladressen geflossen sind. Ledger selbst bestätigt die Untersuchung und hat einen offiziellen Vertriebspartner gestoppt: den Händler CryptoBilis, der Ledger-Geräte in Indonesien, Malaysia und auf den Philippinen verkauft.
Die wichtigste Nachricht zuerst: Nach allem, was bis zum Abend bekannt ist, wurde nicht Ledger gehackt, sondern die Lieferkette. Die Spur führt zu Geräten, die über einen einzigen Zwischenhändler verkauft wurden. Wer seine Ledger direkt beim Hersteller gekauft hat, ist nach heutigem Stand nicht betroffen. Für alle anderen gibt es klare Schritte, die wir weiter unten zusammenfassen.
Ledger Hack: Was am 9. Oktober passiert ist
Den ersten großen Aufschlag machte der pseudonyme Blockchain-Ermittler Specter um 14:24 Uhr deutscher Zeit. Er hatte Berichte von Ledger-Nutzern über leergeräumte Wallets nachverfolgt und zehn Sammeladressen auf Bitcoin, Ethereum und Tron veröffentlicht, auf die Gelder aus seiner Sicht aus Hunderten Opfer-Wallets geflossen sind. Seine Summe: mehr als 86 Millionen Dollar. Eine Viertelstunde später schränkte er ein, die genaue Zahl der betroffenen Wallets habe er noch nicht ermitteln können. Ein zweiter Analyst, tanuki42, kommt auf mehr als 72 Millionen Dollar und bittet Betroffene, sich bei der freiwilligen Notfallgruppe SEAL 911 zu melden. Die Analysefirma MistTrack spricht am Nachmittag von knapp 90 Millionen Dollar.
Wie das Muster aussieht, zeigt die Analyseplattform Arkham, die die Sammeladressen inzwischen als „Ledger Theft“ führt. Auf der Tron-Adresse mit der Kennung TBkcU gingen am Freitagmorgen binnen kurzer Zeit zehn Überweisungen in der Stablecoin USDT ein, jede zwischen 500.000 und 2,4 Millionen Dollar. Am Mittag folgten zwei weitere Eingänge über 740.000 und 508.000 Dollar auf zwei andere Adressen. Das sind keine Kleinanleger, die ein paar hundert Dollar verlieren. Das sind Wallets, in denen Menschen ihr Vermögen aufbewahrt haben.
Um 15:32 Uhr reagierte Ledger mit einer Stellungnahme seines Support-Kontos. Das Unternehmen untersuche Berichte über Verluste bei Nutzern in Südostasien, die Produkte bei CryptoBilis gekauft haben. Vorsorglich habe man den Händler gebeten, alle Verkäufe und Lieferungen von Ledger-Geräten auszusetzen. Wer dort in den letzten 90 Tagen gekauft und das Gerät noch nicht eingerichtet hat, soll das auch nicht tun. Wer es schon eingerichtet hat, soll seine Coins auf ein neues Ledger-Gerät mit neuer Seed Phrase umziehen.
Bemerkenswert ist, was in dieser Stellungnahme fehlt: eine Zahl, eine Ursache und das Wort Hack. Ledger bestätigt weder die 86 Millionen noch erklärt das Unternehmen, wie die Seeds in fremde Hände kamen. Unabhängig bestätigt ist bislang weder die Gesamtsumme noch die Ursache. Gesichert sind nur die Sperre des Händlers und die Empfehlung an die Käufer.
| Uhrzeit (MESZ) | Was geschah |
|---|---|
| ab ca. 8:00 | Zehn USDT-Überweisungen zwischen 0,5 und 2,4 Mio. Dollar auf die Tron-Sammeladresse TBkcU |
| 14:24 | Specter veröffentlicht zehn Sammeladressen und nennt mehr als 86 Mio. Dollar |
| 15:32 | Ledger bestätigt die Untersuchung und stoppt den Händler CryptoBilis |
| 16:01 | Binance-Gründer Changpeng Zhao spricht von einem Lieferkettenangriff bei einem Händler |
| Nachmittag | MistTrack nennt knapp 90 Mio. Dollar, Tether sperrt verbundene USDT-Adressen |
| ab 17:37 | Mark Karpelès beschreibt ein Spionage-Implantat im Gerät, das die Echtheitsprüfung besteht |
Ein Teil der Beute könnte noch einzufrieren sein. Laut MistTrack hat der Stablecoin-Herausgeber Tether bereits USDT auf Adressen gesperrt, die mit den Diebstählen in Verbindung stehen. Wie viel davon betroffen ist, ist offen. Für Bitcoin und Ether gibt es diesen Hebel nicht: Was dort einmal abgeflossen ist, kann nur noch eine Börse beim Auszahlungsversuch stoppen.
Nachtrag 18:30 Uhr: Der Täter beginnt zu waschen. Laut Onchain Lens hat er 430,2 ETH, rund 1,07 Millionen Dollar, über vier Wallets in den Mixer Tornado Cash geschickt. Nach den Sperren durch Tether tauscht er USDT außerdem in USDD um, einen Stablecoin auf Tron, den Tether nicht einfrieren kann. Je länger das dauert, desto kleiner wird der Teil der Beute, der sich noch zurückholen lässt.

Wie die Wallets geknackt wurden: Das Implantat im Gerät
Die bislang konkreteste Erklärung kommt von einem Mann, den die Kryptoszene aus einem ganz anderen Zusammenhang kennt: Mark Karpelès, ehemaliger Chef der 2014 zusammengebrochenen Börse Mt. Gox. Karpelès beschäftigt sich seit Wochen mit manipulierten Ledger-Geräten und hatte schon im September Fotos eines präparierten Nano X gezeigt. Am Freitagabend ordnete er die neuen Fälle in eine Reihe von Posts ein. Seine Beschreibung: Ein zusätzlicher Chip sitzt im Gehäuse, liest mit, was auf dem Display erscheint, notiert die Seed Phrase in dem Moment, in dem das Gerät sie dir zum Aufschreiben zeigt, und funkt sie weiter.
Das Gefährliche daran: Laut Karpelès besteht ein solches Gerät die Echtheitsprüfung von Ledger. Der eigentliche Sicherheitschip ist ja echt, er erzeugt den Seed korrekt und signiert sauber. Er wird nur beobachtet. Erkennen lässt sich das Implantat nach seinen Worten nur, wenn man das Gerät öffnet. Frühere Varianten seien noch an schlampiger Schrumpffolie aufgefallen, die neue Version sei deutlich besser verarbeitet und unter dem Display versteckt. Das auffälligste Merkmal sei ein Antennenkabel, das im Inneren erkennbar fehl am Platz wirkt. Ledger hat eine Support-Seite mit Fotos, wie das Innere eines echten Geräts aussehen muss, und Karpelès bittet Käufer von CryptoBilis, ihr Gerät zu öffnen und Fotos zu teilen.
Ein Detail aus seinen Posts sollte jeden aufhorchen lassen, der Hardware Wallets im Netz bestellt. Sein eigenes Untersuchungsgerät war ihm verdächtig vorgekommen, weil es auf Amazon zum halben Preis angeboten wurde und aus Malaysia verschickt wurde statt aus Japan, wo er es bestellt hatte. Die Herkunft war also schon vor dem Öffnen das Warnsignal.
Ob alle Fälle auf ein Implantat zurückgehen, ist offen. Der Entwickler 0xQuit hält es für ebenso möglich, dass ein Teil der Opfer auf Phishing hereingefallen ist, und nennt es unverantwortlich, von einem Ledger-Hack zu sprechen. Parallel warnt der Sicherheitsforscher CyberScrilla vor einer gefälschten Ledger-Seite, die ganz oben in der Google-Suche stand und nach seinen Angaben in 30 Tagen über eine Million Besuche hatte. Sie fragt nach der Seed Phrase. Eine Verbindung zu den 86 Millionen Dollar ist nicht belegt, die Regel gilt trotzdem: Eine Seed Phrase gehört nie in eine Website oder App.
Wichtig ist auch, was dieser Angriff nicht ist. Es ist kein Fehler in der Firmware, wie bei Coldcard, wo ein berechenbarer Zufallsgenerator die Seeds verraten hat. Es ist kein Angriff auf Ledgers Server und kein Fernzugriff auf alle Geräte weltweit. Es ist ein Angriff auf den Weg, den ein Gerät vom Werk bis zu dir nimmt. Genau dort ist auch der Händler zu verorten. Ob CryptoBilis selbst manipulierte Geräte eingeschleust hat, ob es dort einen Täter im Lager gab oder ob der Händler selbst gefälschte Ware von einem Lieferanten bezogen hat, ist nicht bekannt. Ledger hat bisher nur die Verkäufe gestoppt und keinen Vorwurf erhoben.
Ledger auf Platz zwei: Die Hardware-Wallet-Vorfälle 2026 im Vergleich
Wie groß ist der Fall im Vergleich? Der On-Chain-Dienst Chain INK hat am Nachmittag alle Hardware-Wallet-Vorfälle dieses Jahres in einer Liste zusammengestellt. Nur zwei davon haben Kunden bislang nachweislich Geld gekostet: Coldcard und jetzt CryptoBilis. Coldcard liegt beim Gesamtschaden mit 111 Millionen Dollar noch vorn, andere Zählungen kommen dort sogar auf bis zu 130 Millionen. Der Ledger-Fall steht mit 87 Millionen nach nicht einmal einem Tag auf Platz zwei, und die Zählung läuft noch.
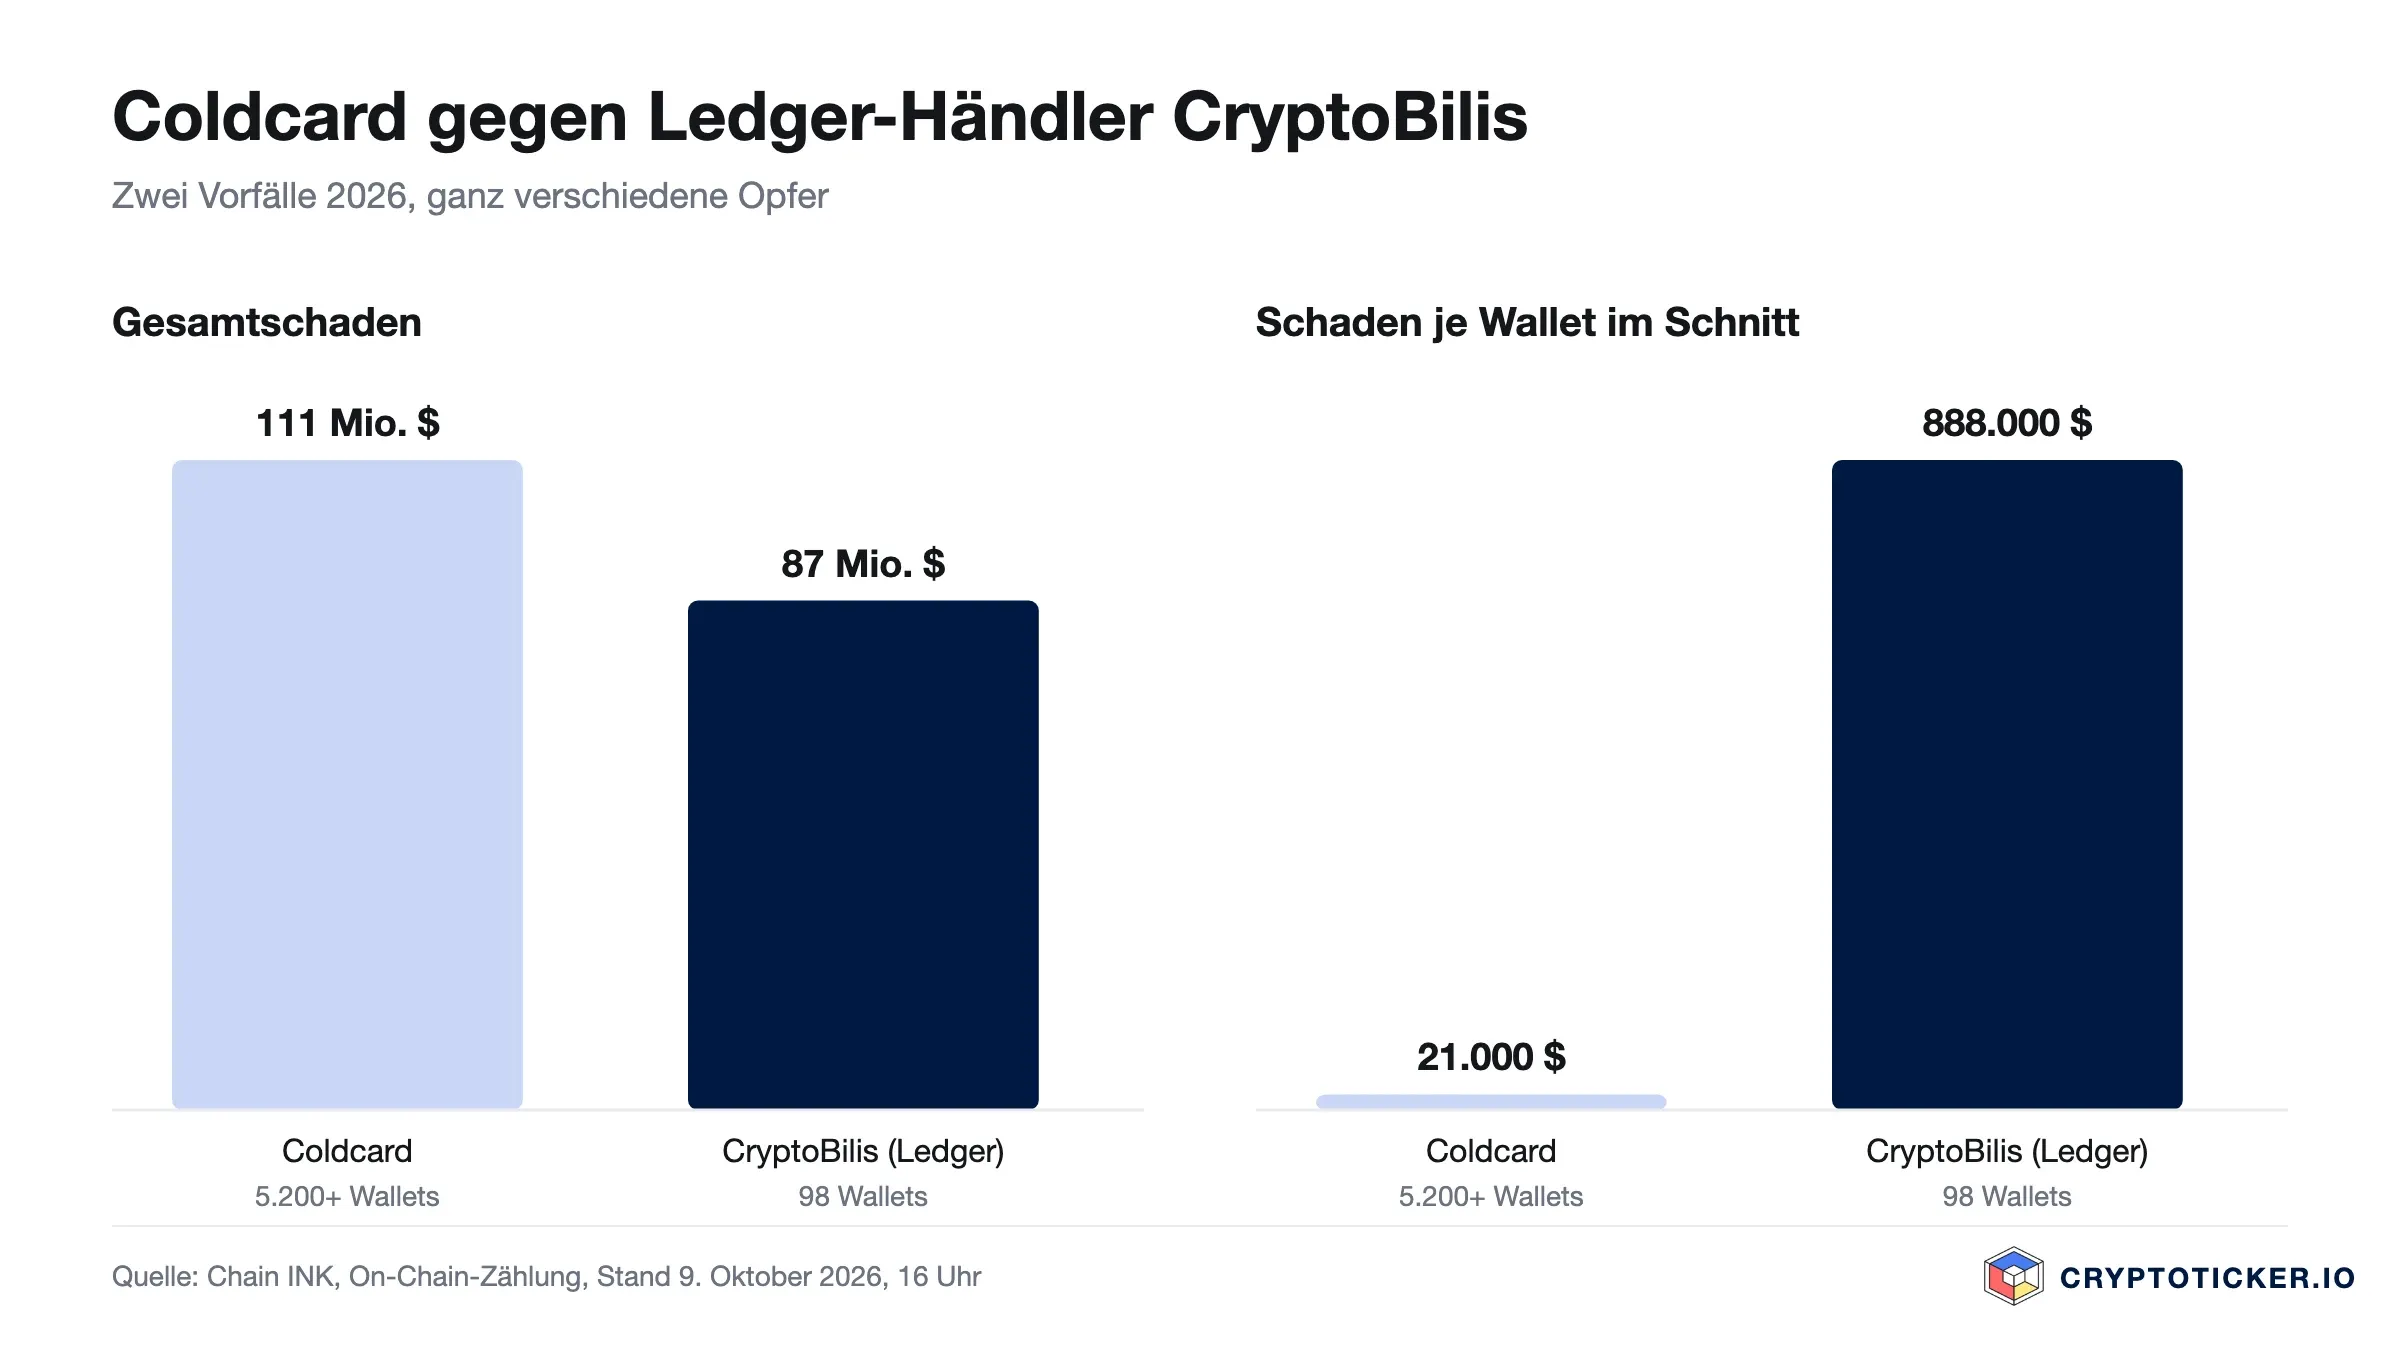
Der eigentliche Unterschied steckt in der zweiten Zahl. Bei Coldcard verteilte sich der Schaden auf mehr als 5.200 Wallets, im Schnitt rund 21.000 Dollar je Wallet. Bei CryptoBilis zählt Chain INK 98 Wallets, das wären im Schnitt fast 890.000 Dollar. Selbst wenn sich Specters Einschätzung von mehreren hundert Opfer-Wallets bestätigt, bleibt der Schnitt ein Vielfaches des Coldcard-Falls. Das passt zum Muster eines Implantats: Der Angreifer kennt jede Seed, die über die präparierten Geräte entstanden ist, und räumt gezielt dort ab, wo es sich lohnt.
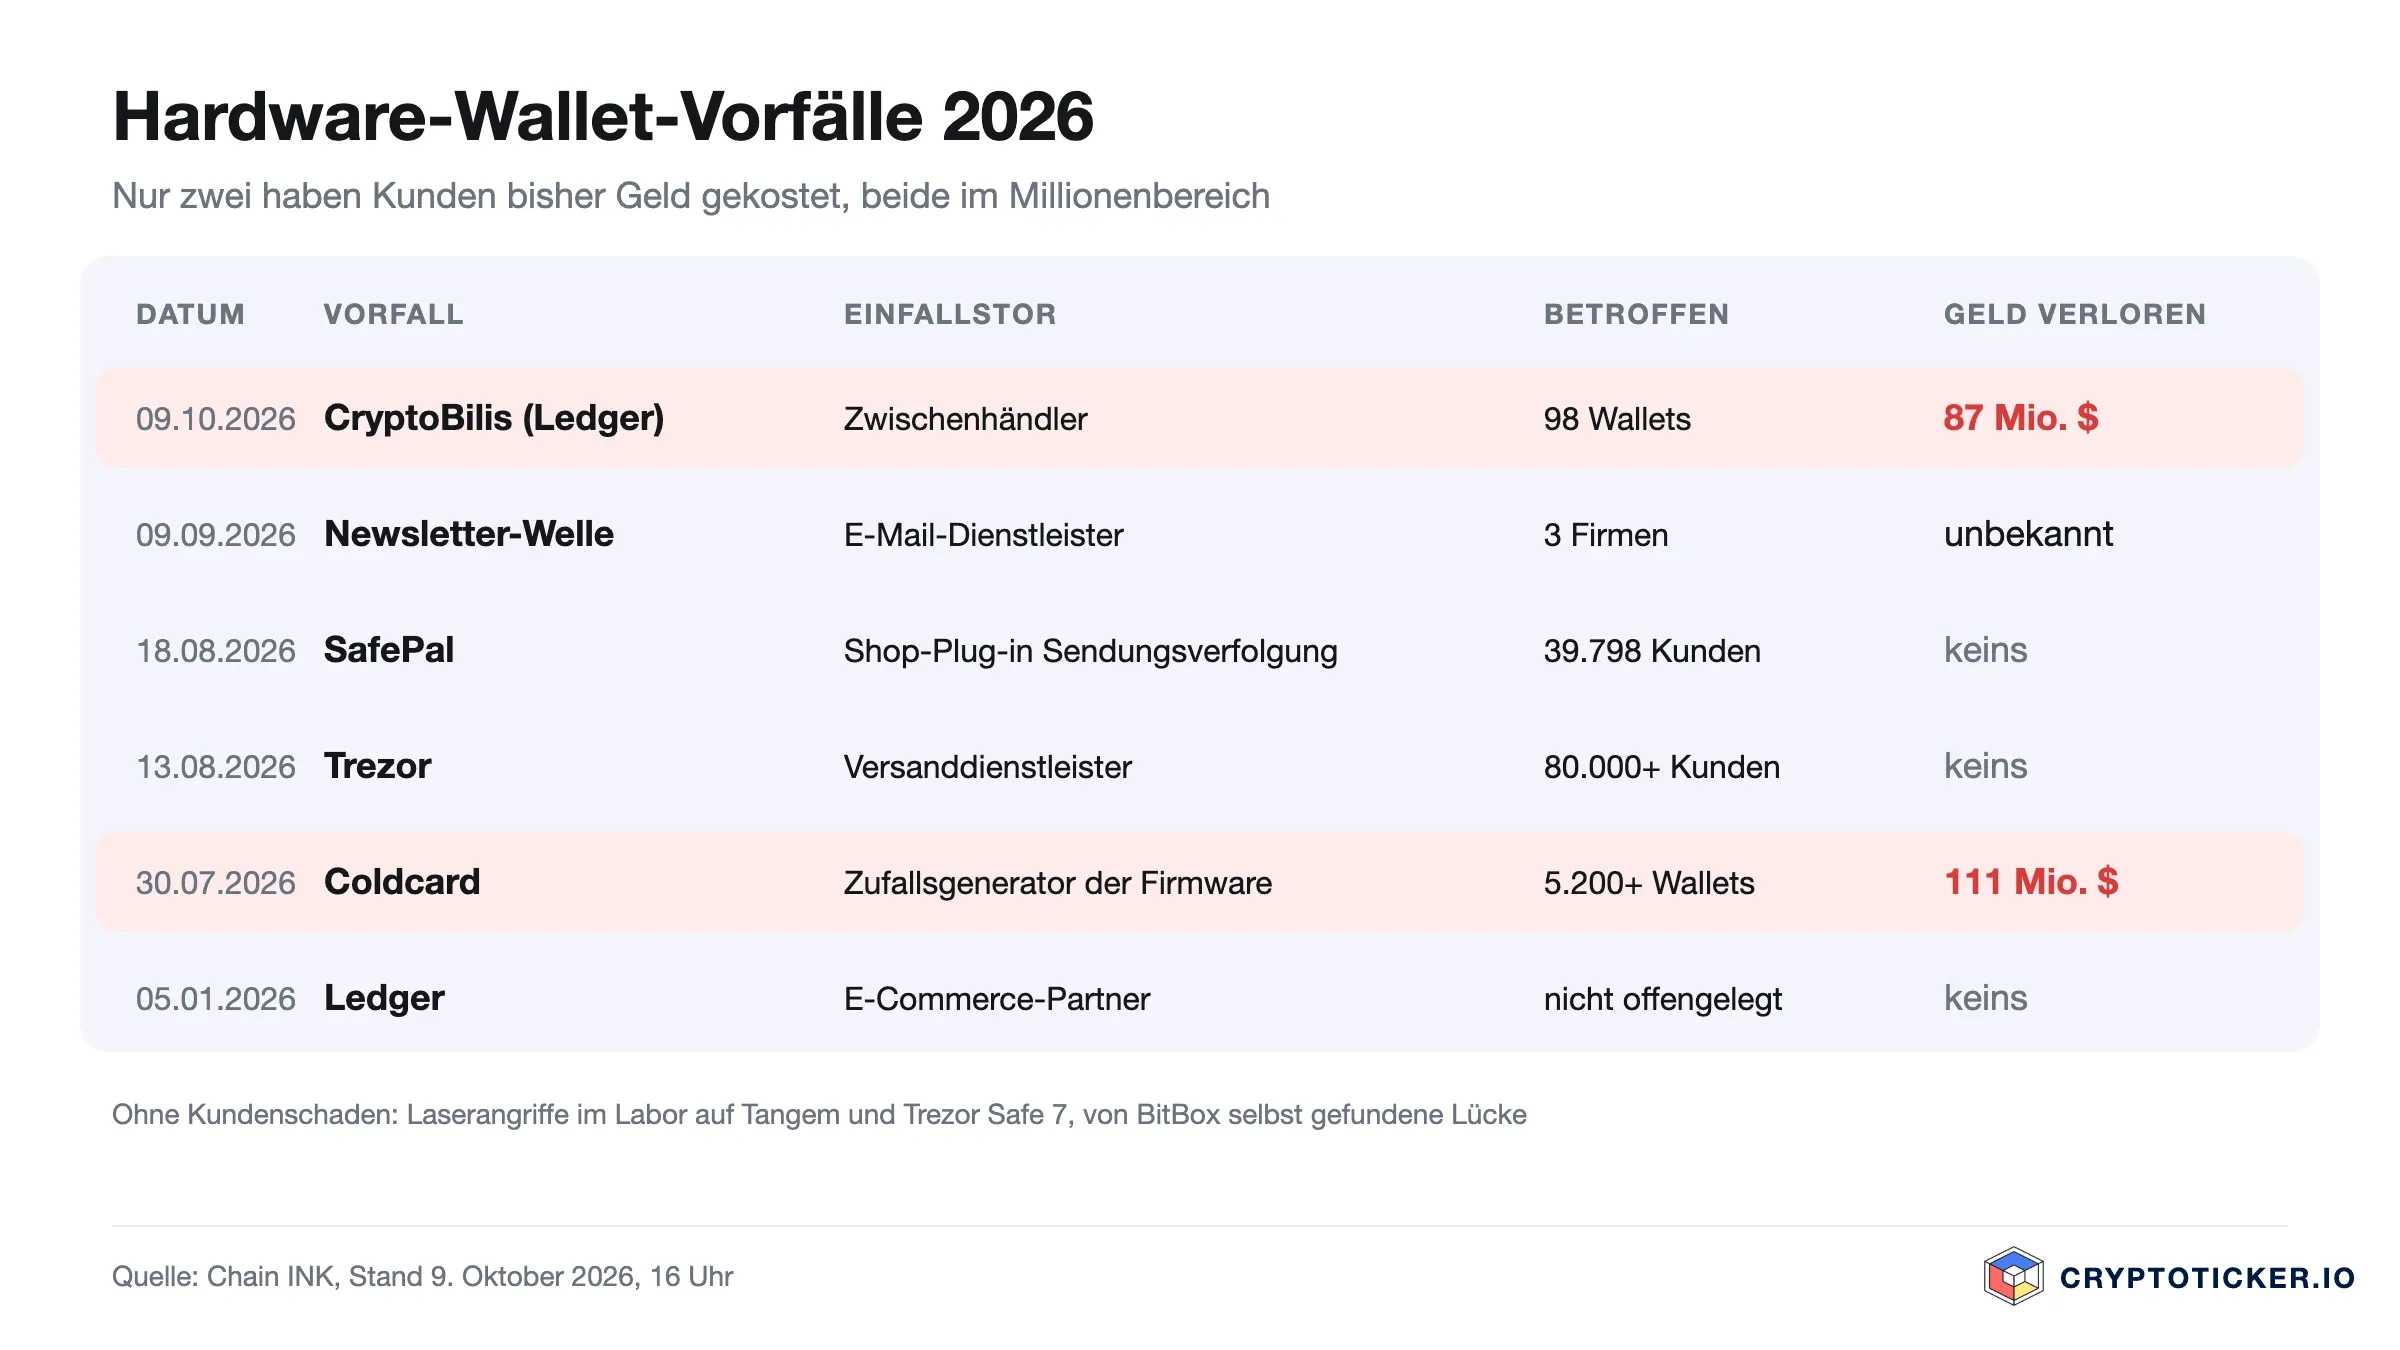
Drei weitere Einträge der Liste fehlen in der Tabelle, weil sie keine Kunden getroffen haben: zwei Laborangriffe mit einem Laser auf den Chip bei Tangem und beim Trezor Safe 7 sowie eine Lücke in der BitBox02, die der Hersteller bei einer eigenen Prüfung selbst gefunden und geschlossen hat. Der rote Faden der Tabelle ist ein anderer. Fünf der sechs Vorfälle kamen nicht über das Gerät, sondern über Dritte: einen Händler, einen Versanddienstleister, ein Plug-in im Onlineshop, einen E-Mail-Anbieter, einen Vertriebspartner. Dazu kommen gefälschte Briefe mit QR-Codes, die seit Monaten an Wallet-Besitzer verschickt werden. Chain INK fasst es so zusammen: Niemand musste in diesem Jahr eine Seed Phrase knacken.
Ledger und die Lieferkette: kein neues Problem
Neu ist der Angriffsweg nicht. Im Dezember 2020 veröffentlichten Unbekannte die Namen, Postanschriften und Telefonnummern von rund 270.000 Ledger-Kunden aus einem Datenleck vom Sommer 2020. Im Frühjahr 2021 erhielten dann Kunden per Post angebliche Ersatzgeräte mit einem Brief von „Ledger“. Wer eines davon aufschraubte, fand einen zusätzlich aufgelöteten Speicherchip. Im Dezember 2023 traf es dann die Software: Über ein manipuliertes Update der Programmbibliothek Ledger Connect Kit wurden für einige Stunden Wallet-Verbindungen auf zahlreichen DeFi-Seiten umgeleitet. Tether fror damals ebenfalls einen Teil der Beute ein. Und im Mai 2023 kostete der Dienst Ledger Recover, bei dem Teile der Seed verschlüsselt bei Dritten hinterlegt werden können, das Unternehmen viel Vertrauen in der eigenen Community.
Jeder dieser Fälle hatte eine andere Ursache. Gemeinsam ist ihnen, dass nicht das Herzstück versagt hat, also der Sicherheitschip, sondern alles drumherum: Kundendaten, Software-Lieferanten, Vertriebswege. Für Ledger ist das unangenehmer als ein Firmware-Fehler. Ein Fehler im Code lässt sich mit einem Update beheben. Ein Händlernetz, in dem ein offizieller Partner manipulierte Geräte ausliefern kann, lässt sich nicht per Update reparieren. Die Frage, wie Ledger seine autorisierten Händler kontrolliert, wird das Unternehmen in den nächsten Tagen beantworten müssen.
Was CZ rät, und warum der Tipp hier nichts nützt
Der prominenteste Kommentar des Tages kam von Binance-Gründer Changpeng Zhao, kurz CZ. Um 16:01 Uhr schrieb er, nach bisherigem Stand handle es sich um einen Lieferkettenangriff bei einem einzelnen Händler, einige wenige Menschen hätten wohl gefälschte oder manipulierte Ledger gekauft. In einem zweiten Post gab er einen Sicherheitstipp: Eine neue Hardware Wallet solle man ein paar Wochen liegen lassen, bevor man nennenswerte Beträge darauf überweist, und in dieser Zeit die Nachrichten verfolgen.
Das klingt vernünftig, hilft gegen genau diesen Angriff aber nicht. Ein Implantat, das die Seed Phrase beim Einrichten abgreift, kennt deine Wallet vom ersten Tag an. Der Angreifer hat keinen Grund, eine Testüberweisung über 50 Dollar abzuräumen und sich damit zu verraten. Er wartet, bis die Wallet sich lohnt. Wer zwei Wochen lang kleine Beträge testet und dann sein Vermögen nachschiebt, hat damit nichts gewonnen. Schutz bietet nur ein Gerät, das nachweislich auf direktem Weg vom Hersteller kommt.
Dazu kommt die Frage, wer hier Ratschläge zur sicheren Verwahrung gibt. Zhao hat sich im November 2023 in den USA schuldig bekannt, bei Binance kein wirksames Programm gegen Geldwäsche unterhalten zu haben, ein Verstoß gegen den Bank Secrecy Act. Er trat als Chef der Börse zurück, zahlte 50 Millionen Dollar Strafe, Binance selbst einigte sich mit den US-Behörden auf 4,3 Milliarden Dollar. 2024 verbüßte er vier Monate Haft, im Oktober 2025 begnadigte ihn US-Präsident Donald Trump. Ein Betrug wurde Zhao nicht zur Last gelegt. Dass ausgerechnet der Gründer der größten zentralen Börse, deren Geschäftsmodell auf Verwahrung durch Dritte beruht, Selbstverwahrern Ratschläge gibt, darf man trotzdem sportlich finden.
Ledger gekauft? Das solltest du jetzt tun
Ob du handeln musst, hängt fast vollständig davon ab, wo dein Gerät herkommt. Geh die folgenden Punkte der Reihe nach durch.
Gekauft bei CryptoBilis in den letzten 90 Tagen, noch nicht eingerichtet: Nicht einschalten, nicht einrichten. Ledger rät ausdrücklich davon ab. Bewahre Gerät, Verpackung und Rechnung auf und wende dich über die offizielle Support-Seite an Ledger.
Gekauft bei CryptoBilis und bereits eingerichtet: Behandle deine Seed Phrase als bekannt. Kauf ein neues Gerät direkt beim Hersteller, erzeuge darauf eine neue Seed und zieh alle Coins um, und zwar jetzt, nicht erst nach der Untersuchung. Eine Passphrase auf dem alten Gerät nachzurüsten reicht nicht, wenn das Implantat mitliest, was auf dem Display steht.
Gekauft auf einem Marktplatz, gebraucht oder auffällig günstig: Das gleiche Risiko, auch ohne CryptoBilis. Wer über Amazon, eBay, Shopee, Lazada oder Kleinanzeigen gekauft hat, weiß nicht, welchen Weg das Gerät genommen hat. Hier gilt dieselbe Empfehlung wie oben, zumindest für größere Beträge.
Direkt bei Ledger gekauft: Nach heutigem Stand gibt es keinen Hinweis, dass Geräte aus dem Ledger-Shop betroffen sind. Prüfe trotzdem, ob dein Gerät beim ersten Start eine neue Seed erzeugt hat und ob der Verpackung keine vorgedruckte Wiederherstellungskarte mit Wörtern beilag. Eine Seed, die du nicht selbst auf dem Gerät erzeugt hast, gehört nie dir allein.
Bereits Geld verloren: Sichere die Transaktions-Hashes und die Adresse, auf die abgeflossen ist, melde dich bei SEAL 911 und erstatte Anzeige bei der Polizei. Ging USDT verloren, informiere zusätzlich Tether über deren Support, denn Tether kann Guthaben auf Täteradressen einfrieren, solange sie dort liegen. Je schneller, desto größer die Chance.
Wer größere Summen verwahrt, sollte über eine Mehrfachsignatur nachdenken, also eine Wallet, die zwei oder drei Geräte verschiedener Hersteller zum Unterschreiben braucht. Ein einzelnes präpariertes Gerät reicht dann nicht mehr für den Diebstahl. Welche Geräte dafür taugen und wo du sie direkt beim Hersteller bekommst, zeigt unser Hardware Wallet Vergleich. Nach dem Coldcard-Fall haben wir außerdem ausführlich beschrieben, welche Hardware Wallet du jetzt noch guten Gewissens kaufen kannst.
Warum wir keine Hardware Wallets verschicken
Der Fall zeigt, warum der Vertriebsweg genauso wichtig ist wie das Gerät. CryptoTicker verkauft und verschickt keine Hardware Wallets. Unsere Vergleiche und Produktseiten beschreiben die Geräte, gekauft wird beim Anbieter. Bei Ledger, OneKey und Tangem führt der Kaufknopf direkt in den offiziellen Shop des Herstellers, das Gerät geht also vom Hersteller ohne Zwischenstation zu dir. Genau diese Strecke, ohne Lager eines Dritten dazwischen, ist nach dem heutigen Tag die wichtigste Eigenschaft beim Kauf einer Hardware Wallet. Ein Rabatt von ein paar Euro bei einem Zwischenhändler ist kein Gegenwert für das Risiko, dass jemand vor dir das Gehäuse geöffnet hat.
Was du aus dem Ledger-Fall mitnimmst
Zwei der bekanntesten Hardware Wallets in zwei Monaten, zweimal ein Schaden in der Größenordnung von 100 Millionen Dollar, und beide Male lag der Fehler nicht dort, wo die Werbung die Sicherheit verspricht. Bei Coldcard war es der Zufall, bei Ledger ist es nach heutigem Stand der Weg vom Werk zum Kunden. Daraus folgt keine Absage an die Selbstverwahrung. Auf einer Börse hätte dein Guthaben ganz andere Risiken. Es folgt daraus, dass eine Hardware Wallet nur so sicher ist wie ihre Herkunft und der Moment, in dem die Seed entsteht.
Drei Regeln bleiben. Kauf nur direkt beim Hersteller. Erzeuge die Seed immer selbst und nimm nie eine an, die schon in der Packung lag. Und verteile große Vermögen so, dass ein einziges Gerät nicht alles verraten kann. Ledger hat Updates zur Untersuchung angekündigt. Wir aktualisieren diesen Artikel, sobald Ursache und Schadenshöhe bestätigt sind.
Häufige Fragen zum Ledger-Fall CryptoBilis
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen. Das Beitragsbild wurde mit KI erzeugt.
Verwandte Artikel
- MediaMarkt und Saturn stoppen Ledger-Verkauf: Was Käufer in Deutschland jetzt tun sollten
- Ledger bestätigt Implantat im Hardware-Wallet, Berichte erreichen Europa: Was dahintersteckt
- Trezor streicht autorisierte Händler: Die Autorisierungen enden am 1. Januar 2027
- 130 Mio. $ weg, weil der Zufall berechenbar war: Welche Hardware Wallet du jetzt noch kaufen darfst
- 594 BTC in 25 Minuten weg: Der Coldcard-Fehler, der Seeds berechenbar machte
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

8. August 2026 17:01

Seed Phrase sicher aufbewahren: Was Stahl, Passphrase und Multisig für dein Wallet-Backup leisten
Der Coldcard-Fall hat die Herstellerfrage in den Vordergrund gerückt, die Aufbewahrung des Backups aber kaum berührt. Dieser Ratgeber ordnet Papier, Stahl, Passphrase und Aufteilungsverfahren entlang der Standards BIP-39 und SLIP-0039 ein.

29. Oktober 2026 13:42
13,84 Millionen Dollar in 48 Stunden: „Der Ledger-Drainer bewegt weiter Geld“
Arkham Intelligence beziffert die Beute des CryptoBilis-Ledger-Drainers auf 95,35 Millionen Dollar aus 1.486 Adressen und meldet 13,84 Millionen Dollar Bewegung in 48 Stunden. Zehn Millionen USDT liegen gesperrt, und Ledger führt jeden bestätigten Fall auf einen Händlerweg zurück.
19. Oktober 2026 00:24

Qubic stoppt das Mainnet nach 1.404 geleerten Wallets: Was du jetzt tun kannst
Ein Angreifer hat in der Nacht zum 18. Oktober 1.404 Qubic-Wallets geleert, rund 1,3 Millionen Dollar. Schuld war nicht das Protokoll, sondern eine Seed-Erzeugung im Browser, die zu wenig Zufall lieferte.
29. Oktober 2026 22:37
Binance Hack: Mutmaßlich 2,8 Milliarden Dollar aus Hot Wallet abgezogen
Am Donnerstagabend flossen aus der Binance-Wallet „Binance 14“ binnen Minuten rund 2,8 Milliarden Dollar an fremde Adressen. Der Angreifer hatte die Wallet per EIP-7702 an einen eigenen Vertrag gebunden. Tether und Circle haben rund 2,4 Milliarden Dollar eingefroren, Binance untersucht den Vorfall.
16. Oktober 2026 15:29
Gefälschte Ledger-Firmware-Updates: SlowMist meldet Phishing-Seiten mit nachgebautem Genuine Check
Eine Phishing-Kampagne baut den Ablauf eines offiziellen Ledger-Updates nach und fragt am Ende die 24 Wiederherstellungswörter ab. SlowMist hat sie am 16. Oktober gemeldet, Ledger hatte den zugrunde liegenden Implantat-Fall einen Tag zuvor eingeordnet.

10. September 2026 11:45

Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.
4. August 2026 14:43
Coldcard-Verluste nähern sich 114 Mio. $ nach vierter Angriffswelle: Warum steigt Bitcoin trotzdem?
Eine vierte Angriffswelle hat am Montag weitere 449 BTC abgezogen. Trotzdem steigt Bitcoin Richtung 64.000 $. Was sich geändert hat und wer betroffen ist.
28. Oktober 2026 10:14
Keystone vernichtet 18.835 Hardware-Wallets: Was Besitzer jetzt wissen müssen
Beim Einbruch in Keystones Website floss der Schlüssel ab, mit dem Besitzer die Echtheit ihrer Hardware-Wallet prüfen. Weil er ab Werk im Chip sitzt, zerstört der Hersteller 18.835 fertige Geräte und stoppt den Versand.
29. Oktober 2026 09:38
Manipulierte Hardware Wallet im Laden gekauft: Was Käufer über ihre Rechte wissen müssen
Die Polizei Singapurs hat am 28. Oktober bösartige Hardware-Bauteile in Hardware Wallets aus dem Ladenverkauf festgehalten, Schaden rund 3,5 Millionen Singapur-Dollar. Was das deutsche Kaufrecht dir gegen den Händler gibt, und warum es die verlorenen Coins nicht ersetzt.
10. Januar 2022 19:22
Ledger Nano User aufgepasst! Fiese Betrugsmasche klaut eure Bitcoin!
Mit einer neuen Betrugsmasche versuchen Betrüger eure Bitcoin zu klauen. Im Visier sind hierbei Nutzer, die vor einiger Zeit über der Website von Ledger selbst ihre Hardware-Wallets bestellt haben. Diese Nutzer bekommen aktuell massenhaft E-Mails zugeschickt, welche sie dazu auffordern […]

21. Februar 2025 20:05
Bybit verliert 1,4 Mrd. $ durch Mega-Hack – Krypto-Sicherheit unter Druck
Riesiger Hack bei Bybit: 1,4 Milliarden Dollar in ETH gestohlen! Erfahre, wie es passiert ist, was es für den Markt bedeutet und was das für die Zukunft der Krypto-Sicherheit heißt.
23. September 2026 04:40

Krypto-Wallet einrichten: So sicherst du deine Coins in sieben Schritten
Eine eigene Krypto-Wallet ist in zwanzig Minuten eingerichtet, doch ein einziger Schritt entscheidet über alles Weitere. Diese Anleitung führt dich durch Wallet-Typ, Wiederherstellungswörter und Testbetrag und sagt, was BaFin und Finanzamt dazu verlangen.
2. Oktober 2026 08:34
Welche Wallet schützt deine Coins besser? Hot und Cold Wallet im Vergleich
Hot Wallet oder Cold Wallet: Der Unterschied liegt allein daran, ob der private Schlüssel online ist. Was die beiden Formen trennt, wo die Grenzen der Hardware liegen und warum der Umzug auf das eigene Gerät keine Steuer auslöst.
30. September 2026 07:57

Tangem Wallet 2026: Kosten, Sicherheit und Tangem Ring im Vergleich
Die Tangem Wallet sichert Krypto mit zwei oder drei Karten statt 24 Wörtern, der Tangem Ring macht daraus ein Schmuckstück. Was die Sets kosten, wie sicher der EAL6+-Chip ist und wie sich Tangem gegen Ledger und Trezor schlägt.
10. Oktober 2026 22:19
Gefälschte Ledger-Seite an der Spitze der Google-Suche: „Wurde die Recovery Phrase weitergegeben, muss die Wallet als kompromittiert betrachtet werden“
Ein Sicherheitsforscher meldet eine nachgebaute Ledger-Seite weit oben in den Google-Ergebnissen, die die 24-Wort-Phrase abfragt. Parallel laufen Mails mit einer erfundenen Frist zum 15. Oktober.
25. September 2026 14:41
Magic Eden und Limit Break: 530 WETH und Tausende NFTs abgezogen, so widerrufst du die Freigaben
Über eine Lücke im Payment Processor von Limit Break, das Protokoll hinter dem früheren Ethereum-Marktplatz von Magic Eden, fließen seit Donnerstag NFTs und WETH ab. Unsere Blockchain-Auswertung zeigt 911 betroffene Wallets. Was passiert ist, warum auch Hardware-Wallets nicht schützen und welche zwei Freigaben du jetzt widerrufst.
3. September 2026 10:41
Bitcoin durch Wallet-Hack verloren: Steuer in Österreich?
Bitcoin durch Hacker verloren? In Österreich führt der Diebstahl im Privatvermögen grundsätzlich nicht automatisch zu einem steuerlich nutzbaren Verlust.
25. August 2026 20:16
Ledger schließt Lücke in der Ethereum-App: Wenn das Display etwas anderes zeigt als du signierst
Ledger hat in der Ethereum-App eine Lücke geschlossen, über die eine bösartige Anwendung die geprüfte Transaktion gegen eine andere austauschen konnte. Wer Ether oder ERC-20-Token auf dem Gerät hält, sollte die App-Version prüfen und alte Token-Freigaben aufräumen.
22. August 2026 14:17
Coldcard 5.6.1 ist da: Warum das Firmware-Update deinen alten Seed nicht rettet
Coinkite hat am 20. August 2026 die Coldcard-Firmware 5.6.1 und 1.5.1Q ausgeliefert. Das Update schließt die Lücke für neue Seeds, repariert einen bereits betroffenen Seed aber nicht.
25. September 2026 02:31

Bitget setzt Auszahlungen vorübergehend aus: Was für Bestandskunden in Europa gilt
Bitget meldet unautorisierte Abflüsse von rund 351,6 Millionen US-Dollar (später auf 387,5 Millionen korrigiert) und hat die Auszahlungen ausgesetzt. Für deutsche Bestandskunden ist damit der einzige Weg gesperrt, den die MiCA-Regeln ihnen noch gelassen hatten.
20. September 2026 16:36
Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
Nach jedem großen Datenleck steigt die Zahl der Phishing-Mails, die im Namen von Krypto-Börsen und Wallet-Herstellern verschickt werden. Dieser Text zeigt dir, woran du eine solche Nachricht erkennst, welche Daten ein seriöser Anbieter niemals per Mail erfragt und was in der ersten Stunde nach einem Klick zu tun ist.
25. August 2026 22:55

Krypto-Wallet-Phishing per Brief: Warum der QR-Code aus dem Briefkasten deine Wiederherstellungsphrase will
Briefe mit QR-Code fordern zu einem angeblich dringenden Wallet-Update wegen Quantum Resistance auf und führen auf eine Seite, die die Wiederherstellungsphrase abfragt. Das Bundesamt für Cybersicherheit hat die Masche am 18. August 2026 gemeldet.
25. Oktober 2026 20:58

Coldcard-Hersteller Coinkite vor Gericht: Worauf Besitzer jetzt achten sollten
Gegen den Coldcard-Hersteller Coinkite läuft in Ontario eine beantragte Sammelklage: Ein Firmware-Fehler soll Wiederherstellungssätze berechenbar gemacht haben, abgezogen wurden laut Klage über 140 Millionen Dollar. Was Besitzer eines betroffenen Geräts jetzt prüfen und dokumentieren sollten.
16. Oktober 2026 13:23
Ledger verkauft das Atom für 849 Dollar nur im eigenen Shop: „Seit Jahren fragen unsere Kunden nach einem Ledger-Telefon“
Ledger hat am 15. Oktober das Android-Gerät Atom vorgestellt und verkauft es ausschließlich über den eigenen Shop. Nach dem Fund manipulierter Geräte im Zwischenhandel wird der Vertriebsweg selbst zur Sicherheitsfrage.
12. Oktober 2026 10:21
14,7 Millionen in USDD getauscht, 20 Adressen gesperrt: Das prüfst du bei deinem Stablecoin
Tether hat nach den Diebstählen bei Ledger-Käufern mehr als 20 Adressen gesperrt und rund 10 Millionen Dollar festgesetzt. Weil ein Teil der Beute in USDD getauscht wurde, zeigt der Fall genau, wie weit die Sperrfunktion eines Stablecoins reicht.
10. Oktober 2026 13:19
Revolut Datenleck: Die Bank zahlt die neuen Ausweise für 680 Betroffene, was du jetzt tun kannst
Revolut will die Gebühren für neue Ausweisdokumente übernehmen, wenn Betroffene des Datendiebstahls sie brauchen. 680 Konten sind betroffen, und bei Krypto-Haltern wiegt ein abgeflossener KYC-Datensatz schwerer als eine gesperrte Kartennummer.
5. Oktober 2026 01:56
Chainalysis ordnet 387 Millionen Dollar aus dem Bitget-Hack Nordkorea zu: Worauf es für Anleger in Deutschland jetzt ankommt
Die Analysefirma Chainalysis schreibt den Diebstahl von rund 387 Millionen Dollar bei Bitget Akteuren mit Bezug zur DPRK zu und sieht die Jahressumme über einer Milliarde Dollar. Was das für Verwahrung, Börsenwahl und Nachweise in Deutschland heißt.
Vielleicht auch interessant