
Krypto-Hack aktuell: Alle Angriffe seit dem Binance-Hack und wie du dich schützt
Binance, Mercado Bitcoin, BTCPay Server, ein WordPress-Plugin und gekaperte WhatsApp-Konten: Seit dem 29. Oktober vergeht kaum ein Tag ohne Krypto-Hack. Alle Fälle mit Stand, Schaden und den Schritten, die dich jetzt schützen.



Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Seit dem Binance-Hack vom 29. Oktober 2026 vergeht kaum ein Tag ohne neuen Krypto-Hack. Binance verlor rund 6,3 Milliarden Dollar, danach trafen Angriffe Polymarket, Chainalysis, zwölf DeFi-Seiten über ihren Domain-Anbieter Name.com, Betreiber von BTCPay Server und am 2. November die brasilianische Börse Mercado Bitcoin. Am selben Tag wurden Angriffe auf eine kritische Lücke in einem WordPress-Plugin für Kryptozahlungen bekannt, und in Singapur warnte die Polizei vor gekaperten WhatsApp-Konten, die Schadsoftware verschicken. Laut der Hack-Datenbank von DefiLlama gab es von Januar bis Oktober 2026 schon 325 Krypto-Hacks mit 8,7 Milliarden Dollar Schaden, 2,7-mal so viele Fälle wie im selben Zeitraum 2025. Hier steht jeder aktuelle Fall mit Stand und dem nächsten Schritt, der dich schützt. Diese Übersicht wird bei jedem neuen Fall ergänzt.
Das Wichtigste in Kürze
- Binance, 29. Oktober: rund 6,3 Milliarden Dollar gestohlen, etwa 95 Prozent hat die Börse nach eigenen Angaben aus eigenen Mitteln ersetzt; seit dem 2. November ist der Reservenachweis für zehn Token selbst prüfbar.
- Täter: Das FBI nennt die nordkoreanische Gruppe TraderTraitor, Nordkorea bestreitet das seit dem 2. November.
- Mercado Bitcoin, 2. November: 40 bis mehr als 46 Millionen Dollar abgeflossen, Ein- und Auszahlungen ausgesetzt.
- BTCPay Server, 1. November: Hot Wallets älterer Installationen geleert, Update auf Version 2.4.7 nötig.
- WordPress, 2. November: Angriffe auf das Plugin CryptoPayment Gateway, Schweregrad 10 von 10, noch ohne Patch.
- DefiLlama: 325 Krypto-Hacks von Januar bis Oktober 2026, im August allein 48, also mehr als einer pro Tag.
Krypto-Hack aktuell: alle Fälle seit dem 29. Oktober im Überblick
Die Tabelle zeigt jeden größeren Angriff seit dem Binance-Hack, sortiert nach Datum. Die Beträge stammen von den Betroffenen selbst oder von Blockchain-Analysten; wo sich Angaben unterscheiden, steht die Spanne.
| Datum | Ziel | Schaden | Stand | Dein nächster Schritt |
|---|---|---|---|---|
| 25. bis 29. Okt. | Gefälschte App „Padre Terminal“ (iPhone) | rund 23.000 Dollar aus 27 Solana-Wallets | App entfernt | Nie einen Private Key in eine App eingeben |
| 29. Okt. | Binance | rund 6,3 Mrd. Dollar | 95 % ersetzt, Reserven prüfbar | Guthaben im Proof-of-Reserves-Werkzeug prüfen |
| 29. Okt. | Polymarket | rund 2,7 Mio. Dollar aus 726 Wallets | Handel wieder offen, Erstattung zugesagt | Kontobewegungen prüfen |
| 30. Okt. | Chainalysis | Namen und E-Mail-Adressen von Kundenmitarbeitern | Leck bestätigt | Mails angeblicher Ermittler misstrauen |
| 30. und 31. Okt. | Zwölf DeFi-Seiten über Name.com | rund 138.000 bis 202.000 Dollar | Domains lösen wieder normal auf | Freigaben vom 30. und 31. Oktober widerrufen |
| 1. Nov. | BTCPay Server | Hot Wallets älterer Installationen | Update 2.4.7 verfügbar | Server aktualisieren, Hot Wallet prüfen |
| 2. Nov. | Mercado Bitcoin | 40 bis mehr als 46 Mio. Dollar | Ein- und Auszahlungen ausgesetzt | Nur offizielle Kanäle der Börse nutzen |
| 2. Nov. | WordPress-Plugin CryptoPayment Gateway | Angriffsversuche beobachtet | kein Patch, Schweregrad 10 | Plugin abschalten, Empfangsadresse prüfen |
| 2. Nov. | WhatsApp-Konten (Warnung aus Singapur) | Schadsoftware mit Keylogger | Polizei warnt | Keine .iso-, .rar- oder .zip-Dateien aus Chats öffnen |
Warum es fast jeden Tag einen neuen Krypto-Hack gibt
Die Zahl der Krypto-Hacks hat sich 2026 vervielfacht. Die Hack-Datenbank von DefiLlama zählt von Januar bis Oktober 325 Fälle, im selben Zeitraum 2025 waren es 120. Der Schaden stieg von 2,5 auf 8,7 Milliarden Dollar, davon 6,5 Milliarden allein im Oktober, fast alles durch Binance. Seit dem Frühjahr liegt die Zahl jeden Monat über 30, im August waren es 48.
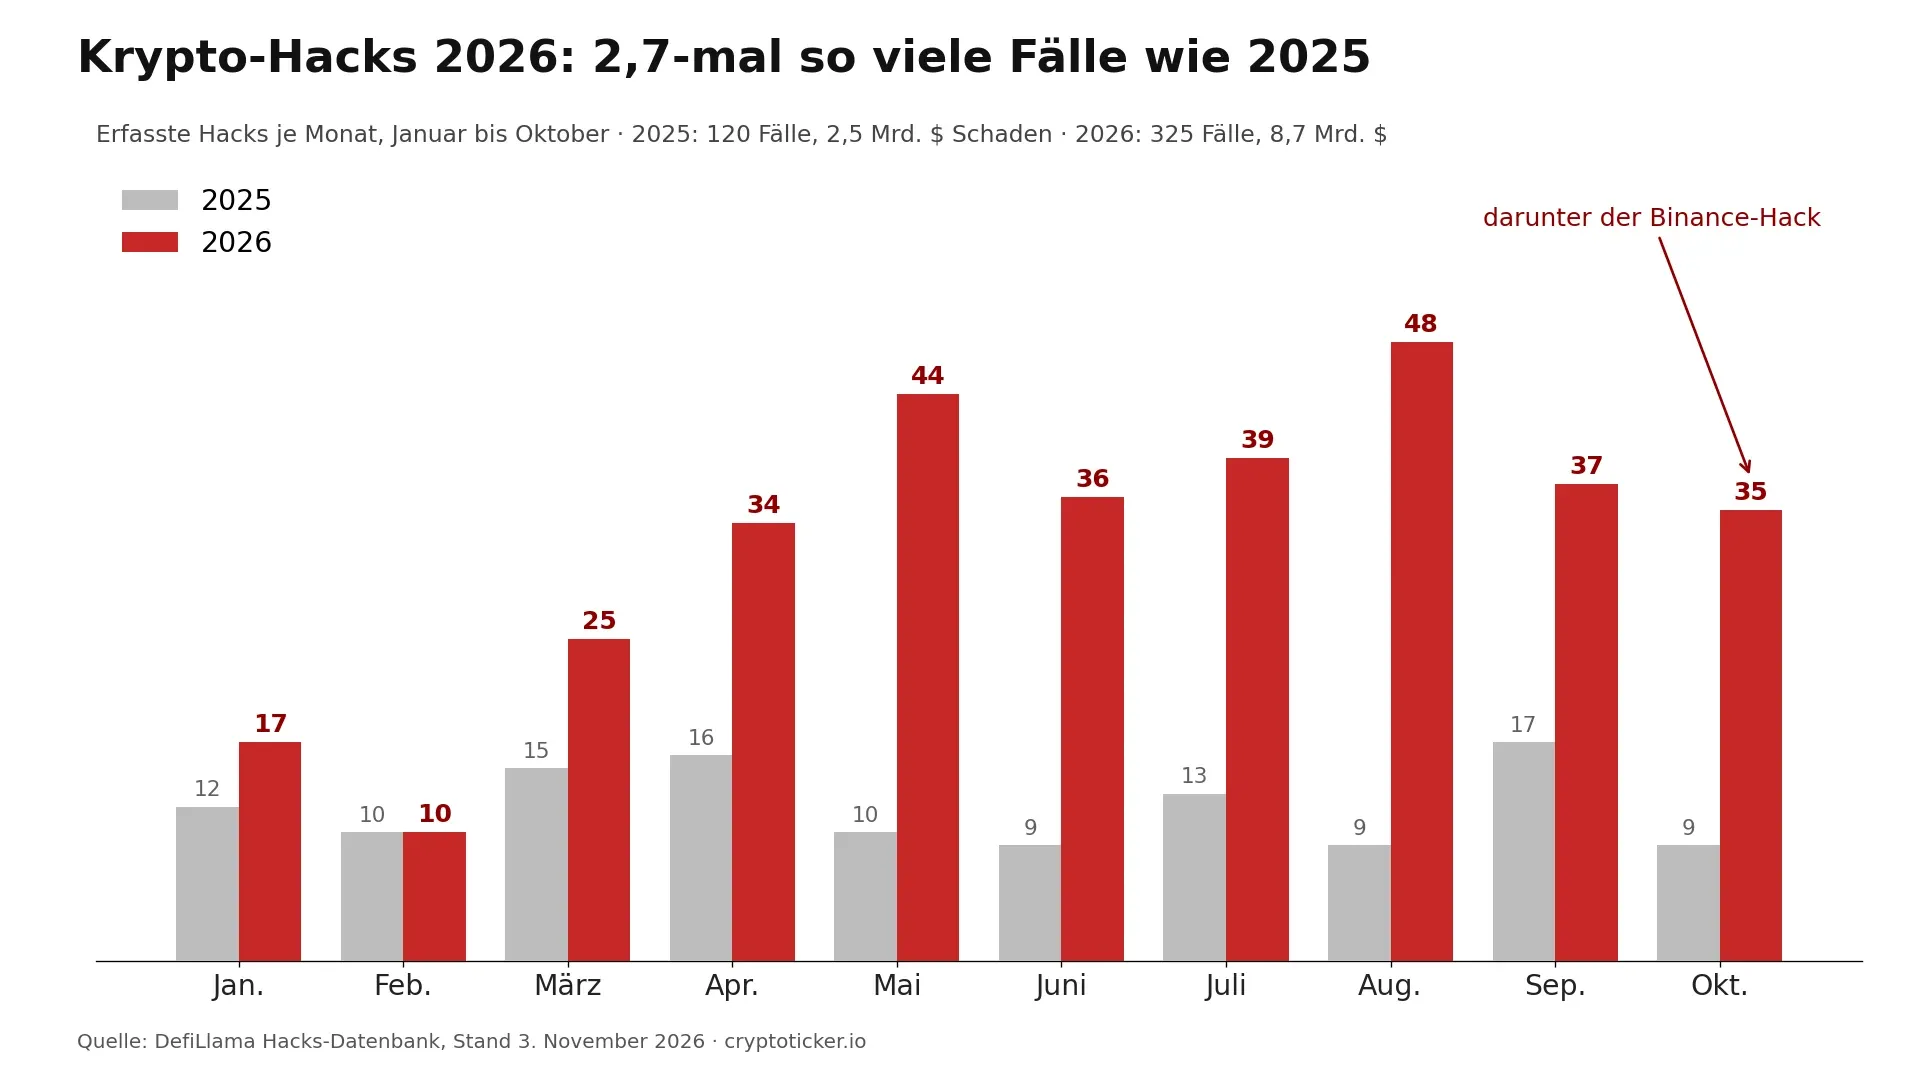
Auffällig ist, wo die Angreifer ansetzen. Von den 15 Fällen, die DefiLlama zwischen dem 25. Oktober und dem 2. November erfasst hat, ordnet die Datenbank sechs der Kategorie Frontend und Infrastruktur zu, darunter Binance, Polymarket und BTCPay Server. Der Fehler steckte dort nicht im Code einer Blockchain, sondern in einem Laptop, einem eingebundenen Skript eines Dienstleisters oder einem Server. Unsere Einschätzung: Die Blockchains selbst halten, die Schwachstelle sind Menschen, Werkzeuge und Dienstleister rund um sie herum. Genau dort kannst du dich auch selbst am besten schützen, mehr dazu am Ende dieser Übersicht.

Binance-Hack: Was bis zum 3. November bekannt ist
Der Binance-Hack ist mit rund 6,3 Milliarden Dollar der größte Krypto-Diebstahl der Geschichte. Nach der ersten Mitteilung der Börse kam der Angreifer über den kompromittierten Laptop eines DevOps-Ingenieurs an einen Service-Container und reichte darüber nicht autorisierte Auszahlungen ein. Das FBI ordnet den Angriff der nordkoreanischen Gruppe TraderTraitor zu, die auch hinter dem Bybit-Hack von 2025 stand. Nordkorea weist das zurück: Kim Yo-jong, Schwester von Machthaber Kim Jong Un, nannte die Vorwürfe laut BBC eine Provokation der USA. Was über die Täter bekannt ist, steht in Nordkorea hinter dem Binance Hack?
Zurückgeholt ist das Geld nicht. Emittenten und Netzwerke hatten nach Zählung des Ermittlers ZachXBT bis zum 30. Oktober rund 2,83 Milliarden Dollar eingefroren, der Rest liegt beim Angreifer oder wird gewaschen; das Tauschnetzwerk THORChain stoppte deshalb zeitweise Swaps, wie wir in THORChain stoppt Swaps berichten. Den Schaden der Kunden trägt Binance: Rund 95 Prozent sind nach eigenen Angaben ersetzt, die restlichen 5 Prozent sind weniger liquide Token, die die Börse noch zukauft. Seit dem „Recovery Update #5“ vom 2. November können Nutzer für BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD und ZEC selbst prüfen, ob ihr Guthaben mindestens 1:1 gedeckt ist. Am 4. November folgt eine neue Momentaufnahme mit mehr Token. Wie das geht, erklärt So prüfst du den Reservenachweis von Binance.
Auf X kursiert seit dem 1. November die Geschichte, der betroffene Ingenieur habe eine Affäre mit einer nordkoreanischen Spionin gehabt. Dafür gibt es keinen Beleg, Binance-Mitgründerin Yi He nannte sie unwahr. Unsere Prüfung dieser und weiterer Theorien steht im Faktencheck zum Binance Hack.
Mercado Bitcoin: zweiter Börsen-Hack binnen einer Woche
Am 2. November bestätigte Mercado Bitcoin, die größte Kryptobörse Brasiliens, einen Angriff auf ihre Systeme und setzte alle Ein- und Auszahlungen aus. Nach Recherchen von Cointelegraph flossen Kryptowerte im Gegenwert von mehr als 46 Millionen Dollar über mindestens zehn Blockchains ab, DefiLlama führt 40 Millionen. Die Börse erklärt, ihren Kunden sei kein Schaden entstanden. Einzelheiten stehen in Mercado Bitcoin stoppt Auszahlungen.
Für Anleger in Deutschland zeigt der Fall vor allem eines: Auch nach Binance bleibt jede zentrale Börse ein Ziel, und wer dort Guthaben hält, kommt im Ernstfall tagelang nicht an sein Geld. Wer auf einer Börse handelt, sollte eine mit EU-Lizenz nach MiCA wählen; unser Vergleich der regulierten Kryptobörsen zeigt, welche das sind.
BTCPay Server, Polymarket und Name.com: Angriffe über Werkzeuge und Dienstleister
Drei Fälle der vergangenen Tage folgen demselben Muster: Die Angreifer brachen nicht in eine Blockchain ein, sondern in ein Werkzeug, dem die Nutzer vertrauen.
- BTCPay Server: Am späten Abend des 1. November warnte das Team des selbst gehosteten Bitcoin-Zahlungsdienstes, dass Hot Wallets auf älteren Installationen geleert werden. Betroffen sind laut BleepingComputer Instanzen bis Version 2.4.1, die Lösung ist das Update auf 2.4.7. Was Betreiber jetzt tun müssen: BTCPay Server Hack.
- Polymarket: Am 29. Oktober stoppte der Prognosemarkt den Handel auf seiner internationalen Plattform. Angreifer hatten laut The Hacker News ein eingebundenes Skript des Dienstleisters DebugBear gekapert und rund 2,7 Millionen Dollar aus 726 Wallets abgezogen. Polymarket sagte allen Betroffenen eine Erstattung zu, mehr in Polymarket nach dem Angriff über einen Drittanbieter.
- Name.com: In der Nacht zum 31. Oktober bogen Angreifer die DNS-Einträge von mindestens zwölf DeFi-Seiten um, die bei dem US-Registrar angemeldet sind. Besucher landeten auf Kopien mit einem Wallet-Drainer, obwohl die Adresse im Browser stimmte. Laut Bitquery verloren 32 Wallets zusammen rund 202.000 Dollar. Welche Freigaben du widerrufen solltest: Name.com-Domains gekapert.
Dazu kommt das Datenleck bei Chainalysis vom 30. Oktober: Abgeflossen sind Namen, E-Mail-Adressen und Rollen von Mitarbeitern, die bei Kunden mit der Software arbeiten. Solche Daten sind Rohstoff für glaubwürdige Phishing-Mails im Namen angeblicher Ermittler, Einzelheiten in Chainalysis-Datenleck.

WordPress-Plugin für Kryptozahlungen: kritische Lücke wird ausgenutzt
Wer in einem WordPress-Shop Kryptozahlungen mit dem Plugin CryptoPayment Gateway annimmt, sollte es sofort abschalten. Die Lücke CVE-2026-81648 in den Versionen 1.2.1 und 1.2.2 trägt den höchsten Schweregrad 10 von 10: Ohne Anmeldung kann jeder die gespeicherten Einstellungen des Zahlungs-Plugins lesen und überschreiben und Dateien löschen. Laut der Sicherheitsfirma Defused liegen dort auch Zugangsdaten zu Wallets im Klartext, und seit dem 2. November beobachtet sie erste Angriffsversuche. Einen offiziellen Patch gibt es laut Patchstack noch nicht.
Das Gefährliche daran: Ein Angreifer kann die Empfangsadresse austauschen, und die Zahlungen deiner Kunden fließen dann still an ihn. Wer das Plugin genutzt hat, sollte deshalb nicht nur abschalten, sondern auch die Wallet-Adresse in den Einstellungen mit den eigenen Unterlagen vergleichen und die gespeicherten Zugangsdaten erneuern.
WhatsApp-Hack: gekaperte Konten verschicken Schadsoftware
Die Polizei in Singapur warnte am 2. November vor einer Welle gekaperter WhatsApp-Konten. Laut AsiaOne schicken die Angreifer aus diesen Konten Dateien mit Namen wie „Invoice 2026-09-15.iso“, „Statement of Account_54d3.zip“ oder „Salary Revision.rar“ an Freunde, Kollegen und Vorgesetzte. Wer sie auf dem Computer öffnet, installiert Schadsoftware, die Tastatureingaben mitschneidet und Bildschirmfotos anfertigt. Finanzielle Schäden sind bisher nicht gemeldet.
Für Krypto-Anleger ist genau das gefährlich: Ein Programm, das Tastatureingaben mitliest, sieht auch Passwörter von Börsenkonten und jede Seed-Phrase, die du eintippst. Die Masche ist nicht an Singapur gebunden, sie kann jeden treffen, der WhatsApp Web oder WhatsApp Desktop nutzt. Aktiviere die Bestätigung in zwei Schritten und prüfe unter „Verknüpfte Geräte“, ob fremde Sitzungen angemeldet sind.
Gefälschte Krypto-App im App Store: Padre Terminal
Auch Apps aus offiziellen Stores sind kein Schutz. Die gefälschte Trading-App „Padre Terminal“ im Apple App Store hat laut BleepingComputer seit dem 25. Oktober 27 Solana-Wallets mit zusammen rund 23.000 Dollar geleert, nachdem Nutzer ihre privaten Schlüssel importiert hatten. Die echte Plattform gibt es nur im Browser, die Fälschung ist inzwischen aus dem App Store verschwunden.
So schützt du dich vor dem nächsten Krypto-Hack
Die gute Nachricht: Gegen die meisten aktuellen Angriffe helfen wenige feste Regeln. Wir empfehlen diese fünf Schritte:
- Coins, die du nicht handelst, gehören in eine eigene Wallet. Nur so bist du von einem Börsen-Hack nicht betroffen. Unser Hardware-Wallet-Vergleich zeigt, welche Geräte sich eignen.
- Seed-Phrase und Private Key nie digital. Nicht abtippen, nicht fotografieren, in keine App und auf keiner Webseite eingeben.
- Dateien aus Chats, Jobangeboten und Mails nie auf dem Rechner öffnen, auf dem dein Wallet oder Börsenkonto läuft. Das gilt für .iso, .rar und .zip genauso wie für angebliche Bewerbungstests.
- Freigaben regelmäßig widerrufen. Nach jedem Vorfall wie bei Name.com prüfst du mit einem Werkzeug wie Revoke.cash, welche Verträge noch auf deine Token zugreifen dürfen.
- Konten absichern. Zwei-Faktor-Anmeldung mit App oder Sicherheitsschlüssel statt SMS, eine Whitelist für Auszahlungsadressen auf der Börse und eine eigene E-Mail-Adresse nur für Kryptokonten.
Ausführlich Schritt für Schritt erklärt das der Ratgeber Kryptowährungen sicher aufbewahren. Wie der Binance-Hack im Vergleich zu früheren Fällen dasteht, zeigt unsere Liste der größten Krypto-Hacks. Alle Einzelberichte sammelt die Rubrik Krypto-Hacks.
Häufige Fragen zu den aktuellen Krypto-Hacks
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen. Das Beitragsbild wurde mit KI erzeugt.
Verwandte Artikel
- BTCPay Server Hack: Bitcoin Hot Wallets leergeräumt, Server jetzt abschalten
- Binance Hack: Wie viel braucht es, um Binance in die Pleite zu treiben? 6 Milliarden Dollar erklärt
- Krypto sicher aufbewahren: So schützt du dich vor Hacks wie bei Binance
- Mercado Bitcoin stoppt Auszahlungen: Mehr als 46 Millionen Dollar nach Angriff abgeflossen
- Bitcoin Kurs nach Binance-Hack: Nur 2 % Minus, was jetzt kommt
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

2. August 2026 11:12
Krypto-News heute: Restriktive Fed, 70-Mio.-Hack und ein schwacher Bitcoin-Start in den August
Krypto-News heute: Die Fed stimmte 9 zu 3, ein Coldcard-Fehler kostete 70 Mio. $ in BTC, die ETFs drehten ins Minus. Die Woche im Überblick.

31. Oktober 2026 05:06

Binance Hack und Börsencrash binnen 24 Stunden: Zufall oder Zusammenhang?
Der größte Krypto-Diebstahl der Geschichte am Donnerstagabend, der schwächste Tag an der Wall Street seit Juni am Freitag. Hängen Binance Hack und Börsencrash zusammen? Unsere Analyse von Zeitablauf, Größenordnungen und Geldflüssen und wo sich Krypto und Aktien wirklich treffen.
29. Oktober 2026 23:49

Größter Krypto-Hack aller Zeiten? Binance reiht sich in die Liste der Börsen-Hacks ein
Mit rund 2,8 Milliarden Dollar wäre der mutmaßliche Binance Hack der größte Diebstahl, den eine Kryptobörse je erlitten hat. Die größten Krypto-Hacks im Überblick, warum Börsen immer häufiger getroffen werden, was Tornado Cash damit zu tun hat und was frühere Fälle für den Kurs bedeuteten.

10. Januar 2026 19:28
3 Gründe von CZ im Januar 2026: der erhoffte Krypto-Superzyklus, und was wirklich geschah
Im Januar 2026 sah CZ drei Zeichen für einen Superzyklus: Wells Fargo, einen BNB-ETF und eine mildere SEC. Der Superzyklus kam nicht: Bitcoin fiel bis Juli auf rund 58.600 $.

13. März 2026 12:02
Bitcoin Kurs springt auf 72.500 $: SEC-Kooperation und BlackRock Staking-ETF befeuern Krypto-Rallye
Der Bitcoin Kurs steigt auf 72.500 $, während BlackRock den ersten Staking-ETF (ETHB) lanciert. Neue US-Regulierungspläne sorgen für massives Aufwärtspotenzial.

7. März 2026 11:16
Krypto News: Bitcoin fällt unter 70.000 USD – ETF-Abflüsse und US-Inflation im Fokus
Der Bitcoin Kurs rutscht unter 70.000 USD. Erfahren Sie alles über die aktuellen Krypto News, ETF-Abflüsse und die entscheidenden Termine für die nächste Woche.
22. Februar 2026 11:37
Crypto Ticker News der Woche: Bitcoin-Angst auf Rekordhoch trotz regulatorischer Hoffnung
Bitcoin kämpft mit Rekord-Angstwerten und ETF-Abflüssen. Erfahre alles über die Top-Gewinner, Verlierer und die wichtigsten Krypto-Termine der nächsten Woche.
29. Oktober 2026 22:57
Ist das das Ende? Wie tief Bitcoin nach dem Binance Hack noch fallen kann
Rund 2,8 Milliarden Dollar sind aus einer Binance Hot Wallet abgeflossen, Bitcoin rutschte unter 79.000 Dollar. Ob daraus ein echter Crash wird, entscheidet eine Frage. Drei Szenarien, die Kursmarken von Bitcoin, Ethereum und Solana und was du jetzt tun solltest.
31. Oktober 2026 06:24
Krypto-Wochenrückblick KW 44: Binance Hack, Börsencrash und Gold unter Druck
Der größte Krypto-Diebstahl der Geschichte, der schwächste Tag an der Wall Street seit Juni und eine Fed, die strenger wird: die KW 44 in Zahlen, die fünf Ereignisse, die zählten, Gewinner und Verlierer unter den Top-Coins und worauf du nächste Woche achten solltest.

2. November 2026 20:44
US Midterms morgen: 5 Szenarien für Bitcoin, XRP und Solana
Amerika wählt am Dienstag, und die Kryptobranche hat über 170 Millionen Dollar darauf gesetzt. Fünf Wahlausgänge und was jeder für Bitcoin, XRP und Solana bedeutet.
29. Oktober 2026 22:47
Bitcoin Crash nach Binance Hack: 628 Millionen Dollar Liquidationen in einer Stunde
Um 21:24 Uhr wurde eine Hot Wallet von Binance geleert, rund 2,8 Milliarden Dollar flossen ab. In der Stunde danach fiel Bitcoin unter 79.000 Dollar, BNB verlor 6,3 Prozent. Die Zeitleiste des Abends, die Kurse aller großen Coins und was in der Nacht noch kommen kann.
1. August 2026 12:06
Bitcoin Treasury Modell unter Druck: Strategy meldet 8,22 Mrd. $ Verlust, BTC rutscht unter 63.000 $
Strategy verbucht 8,22 Mrd. $ Quartalsverlust, Coinbase enttäuscht erneut. Was die schwarze Woche für den Bitcoin-Kurs wirklich bedeutet.
30. April 2026 21:09
Bitcoin vs. Gold 2026: Folgt auf den -33% sturz die 500% Rallye?
Gold erreicht 2026 neue Rekordhöhen, während Bitcoin um -33% einbricht. Historische Daten aus 2020 deuten jedoch auf eine massive BTC-Rallye hin.
23. Februar 2026 17:49
Krypto-Markt im Fokus: Volatilität kehrt zurück, Trumps Zoll-Ankündigung drückt Bitcoin unter 65.000 USD
Bitcoin fällt am 23. Februar 2026 unter 65.000 USD. Trumps neue 15% Zollpläne sorgen für Unruhe. Erfahren Sie alles zu BTC, ETH und institutionellen Bewegungen.
6. Februar 2026 06:46
CZ in der Kritik: Wie kontroverse Tweets den Kryptomarkt 2026 erschüttern
CZ’s jüngste Tweets sorgen für Wirbel, während der Kryptomarkt ein Minus von 25% YTD verzeichnet. Erfahre mehr über den Einfluss des Binance-Gründers.

22. April 2026 10:19
Bitcoin Kurs knackt die 78.000 USD-Marke nach Waffenstillstand und MSTR-Kauf
Bitcoin knackt 78.000 $nach US-Iran Waffenruhe & 2,5 Mrd.$ MSTR-Kauf. Hier ist der wöchentliche BTC-Chart für die wichtigsten Kursziele 2026.
16. August 2026 10:19
Krypto-Wochenrückblick: Bitcoin rutscht unter 63.000 Dollar, die Zinshoffnung verpufft
Bitcoin steht bei rund 62.990 Dollar und damit 2,7 Prozent im Minus. Dazu ETF-Abflüsse, XRP unter einem Dollar und ein Milliardendeal von Goldman Sachs.
19. Februar 2026 12:39
Krypto News heute: Bitcoin-Kurs wackelt, US-Kampfjets und Fed-Angst belasten Markt
Bitcoin-Kurs unter Druck: Geopolitische Spannungen zwischen den USA und Iran sowie Fed-Signale verunsichern Anleger. Erfahren Sie alles in den Krypto-News heute.
30. Oktober 2026 00:26
BNB Crash: Binance Coin bricht nach dem Hack ein. Droht das Schicksal von FTT?
BNB verlor nach dem Binance Hack binnen 35 Minuten 6,3 Prozent und ist der schwächste der zehn größten Coins, obwohl kein einziger BNB gestohlen wurde. Warum der Token trotzdem fällt, was der Vergleich mit FTT 2022 taugt und welche Marken jetzt zählen.
2. Oktober 2026 07:33
1,26 Milliarden Dollar in drei Monaten: Krypto-Hacks erreichen den höchsten Stand des Jahres 2026
Die Sicherheitsfirma CertiK zählt für das dritte Quartal 2026 rund 1,26 Milliarden Dollar Schaden aus 247 Vorfällen. Der September war mit 99 Fällen der schwerste Monat des Jahres – das sind die Hintergründe und die Folgen für deine Verwahrung.
30. September 2026 21:21
766 Millionen Dollar durch Krypto-Hacks in einem Monat: Die Folgen für deine Verwahrung
CertiK zählt für September 2026 rund 766,4 Millionen Dollar Schaden, den höchsten Monatswert des Jahres. Zwei Vorfälle tragen über 92 Prozent davon, und beide treffen eine Stelle, an der auch dein Guthaben liegen könnte.
12. August 2026 18:10
Krypto-Kurse heute: Nur 2 der Top 10 stehen 2026 im Plus
Bitcoin notiert bei 63.433 $, doch nur TRON und Hyperliquid liegen im Jahresplus. Alle Kurse und die wichtigsten Termine im Überblick.
1. August 2026 14:02
Krypto-Kurse heute: Bitcoin hält 63.000 $, Hyperliquid und Privacy-Coins scheren aus
Bitcoin liegt seit Jahresbeginn 28 % im Minus, die meisten Altcoins noch deutlich tiefer. Nur drei Werte sind 2026 im Plus. Der Marktüberblick.
21. Juli 2026 11:30
Krypto-Markt dreht ins Plus: Bitcoin knackt wieder 66.000 $, Ethereum über 1.900 $
Bitcoin steht wieder über 66.000 $, Ethereum über 1.900 $ – die Inflationsangst lässt nach, die ETF-Zuflüsse kommen zurück. Das steckt hinter der Erholung.
12. Mai 2026 17:03
Bitcoin behauptet 80.000 Dollar – XRP führt Altcoin-Rallye an
Bitcoin hält die 80.000-Dollar-Marke, während XRP wichtige Widerstände durchbricht. Erfahren Sie, wie institutionelle ETF-Zuflüsse den Markt im Mai 2026 stützen.

Vielleicht auch interessant