
Datenleck bei Gnosis Pay: Was du jetzt tun kannst
Gnosis Pay hat am 6. November 2026 einen unbefugten Zugriff auf das System hinter seinen Krypto-Debitkarten bestätigt, dabei wurden Kundendaten offengelegt. Guthaben sind laut Unternehmen nicht betroffen, doch Kartenbesitzer müssen jetzt mit Phishing rechnen und bis zum 20. Dezember eine neue Karte finden.

Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Gnosis Pay hat am 6. November 2026 ein Datenleck bei seinen Krypto-Debitkarten bestätigt. Angreifer hatten Zugriff auf das System hinter den Karten der Marke Gnosis Pay und haben dabei Kundendaten eingesehen. Guthaben sind nach Angaben des Unternehmens nicht betroffen. Wer die Karte nutzt, muss deshalb nicht hektisch Geld abziehen, sollte aber in den kommenden Wochen jede Nachricht zu seiner Karte mit großem Misstrauen behandeln: Betrüger können jetzt mit echten Daten auftreten.
Der Vorfall fällt in eine ohnehin heikle Phase. Gnosis Pay schaltet sein Endkundengeschäft am 20. Dezember 2026 ab, die Karten der eigenen Marke funktionieren danach nicht mehr. Für Kartenbesitzer kommen damit zwei Aufgaben zusammen: sich gegen Phishing wappnen und rechtzeitig eine neue Karte finden.
Gnosis Pay Datenleck: Zugriff am 3. November, Meldung am 6. November
Laut der Mitteilung von Gnosis Pay haben die Überwachungssysteme des Unternehmens am 3. November 2026 einen unbefugten Zugriff auf das System bemerkt, das die Karten der Marke Gnosis Pay betreibt. Gnosis Pay nennt diesen Bereich selbst sein B2C-Geschäft, also das Geschäft mit Privatkunden. Bei dem Zugriff seien „bestimmte Kundeninformationen“ offengelegt worden.
Das Sicherheitsteam habe sofort reagiert, die Eindämmung habe innerhalb von zwei Stunden nach der Entdeckung begonnen. Anschließend tauschte Gnosis Pay nach eigener Darstellung die betroffenen Sicherheitszugänge aus und schloss die Schwachstelle. Wie die Angreifer hineinkamen und wer dahintersteht, hat das Unternehmen bisher nicht öffentlich gemacht.
Öffentlich wurde der Fall erst drei Tage nach der Entdeckung. Am 6. November verschickte Gnosis Pay E-Mails an alle betroffenen Kunden, informierte seine Partner und nach eigenen Angaben auch die zuständigen Datenschutzbehörden sowie den Kartenherausgeber. Das US-Fachmedium The Block berichtete am selben Tag über die Mitteilung.
Wichtig ist die Abgrenzung: Betroffen ist nur das alte System für die Karten der eigenen Marke. Die Enterprise-Plattform, über die Gnosis Pay Kartenprogramme anderer Anbieter als sogenannte White-Label-Karten betreibt, war laut Unternehmen nicht betroffen. White-Label heißt, dass ein Wallet-Anbieter oder eine Fintech-Firma die Karte unter eigenem Namen ausgibt und Gnosis Pay im Hintergrund die Technik liefert.
Gnosis-Pay-Karte und Self-Custody: So funktioniert das Kartenmodell
Gnosis Pay bezeichnet sich in einem Beitrag vom 3. September 2026 als erste Visa-Karte mit Selbstverwahrung. Self-Custody bedeutet, dass das Guthaben in einem Konto auf der Blockchain liegt, über das allein der Kunde verfügt; eine Börse oder Bank hat darauf keinen Zugriff. Bei Gnosis Pay ist das ein Smart-Contract-Konto auf der Gnosis-Blockchain, von dem die Karte beim Bezahlen den Betrag abbucht.
Ausgegeben wird die Karte von Monavate Limited unter einer Lizenz von Visa Europe. Monavate ist im Vereinigten Königreich als E-Geld-Institut zugelassen und wird von der Finanzaufsicht FCA beaufsichtigt, Gnosis Pay selbst ist eine britische Gesellschaft. So steht es im Impressum der Unternehmensseite.
Das Modell erklärt, warum Gnosis Pay die Guthaben als nicht betroffen bezeichnet: Wer nur in das Kundensystem des Kartenbetreibers eindringt, hält damit noch nicht die Schlüssel zu den Konten auf der Blockchain. Es erklärt aber auch, warum das Leck trotzdem ernst ist. Zu jedem Kartenkonto gehört eine öffentliche Wallet-Adresse, und genau diese Verknüpfung zwischen Person und Adresse ist für Angreifer wertvoll.
Welche Kundendaten betroffen sind und was Gnosis Pay offenlässt
Gnosis Pay hat öffentlich weder die Zahl der Betroffenen noch die Liste der abgeflossenen Datenarten genannt. Die Mitteilung spricht nur von „bestimmten Kundeninformationen“. Jede betroffene Person habe jedoch per E-Mail genau erfahren, welche Informationen aus ihrem Konto entnommen wurden. Zusätzlich habe das Unternehmen den Kunden je nach Art der Daten weitere Schritte empfohlen.
Daraus ergibt sich die wichtigste Aufgabe für Kartenbesitzer: Lies diese E-Mail genau, aber klicke darin auf nichts. Prüfe den Absender und gleiche den Inhalt mit der Mitteilung im offiziellen Blog von Gnosis Pay ab. Wer keine E-Mail bekommen hat, ist nach der Darstellung des Unternehmens nicht betroffen. Bei Zweifeln nennt Gnosis Pay die Adresse help@gnosispay.com als Kontakt; tippe sie selbst ein, statt auf eine Antwortadresse aus einer fremden Nachricht zu vertrauen.
Offen bleibt auch, ob die Daten bereits im Umlauf sind. Gnosis Pay schreibt, man organisiere eine spezialisierte Überwachung, die Anzeichen für einen Missbrauch der Daten erkennen soll. Ergebnisse dieser Überwachung gibt es noch nicht.
Wallet-Adresse und Wohnanschrift: Das eigentliche Risiko des Lecks
Bei einem gewöhnlichen Datenleck eines Onlinehändlers geht es um Namen, E-Mail-Adressen und vielleicht Bestellungen. Bei einem Krypto-Kartenanbieter kommt eine zusätzliche Ebene hinzu. Eine Wallet-Adresse ist öffentlich: Jeder kann im Block-Explorer nachsehen, welche Beträge darauf liegen und welche Zahlungen darüber laufen. Solange niemand weiß, wem die Adresse gehört, ist das unkritisch. Steht neben der Adresse aber ein Name, wird aus einer anonymen Zahlenreihe ein Kontoauszug zum Nachschlagen.
Gnosis Pay rät seinen Kunden deshalb ausdrücklich, vorsichtig damit zu sein, wem sie ihre Adresse oder Angaben zu ihren Krypto-Beständen mitteilen, online wie offline. Der Hinweis auf die Offline-Welt ist kein Zufall. Wer Name, Anschrift und Kontostand einer Person kennt, kann gezielte Betrugsanrufe vorbereiten oder Briefe schicken, die echt aussehen. Dieselbe Sorge stand schon bei früheren Lecks im Raum, etwa bei Dienstleistern von Hardware-Wallet-Herstellern. Wie du ein Gerät bestellst, ohne deine Wohnadresse preiszugeben, zeigt unser Beitrag zu Hardware-Wallets nach dem Datenleck.
Ein Wallet-Tausch kann sinnvoll sein. Wer nach der E-Mail von Gnosis Pay davon ausgehen muss, dass Name und Wallet-Adresse zusammen abgeflossen sind, kann sein Guthaben auf eine neue Adresse umziehen, die mit der eigenen Person nicht verknüpft ist. Die alte Adresse bleibt öffentlich sichtbar, doch neue Bestände tauchen dort nicht mehr auf.
Phishing nach dem Datenleck: Mail, SMS, Anruf und Brief
Das größte Risiko nach einem Datenleck ist selten der Zugriff selbst. Gefährlich sind die Wochen danach, in denen Betrüger die erbeuteten Daten nutzen, um glaubwürdig aufzutreten. Gnosis Pay warnt davor, jeder unerwarteten E-Mail, SMS, jedem Anruf und jedem Brief über Gnosis Pay, eine Partner-App oder die Karte zu misstrauen, auch wenn die Nachricht echte Daten oder einen echten Kauf nennt.
Gerade dieser Zusatz ist wichtig. Viele Menschen erkennen Phishing daran, dass der Absender etwas nicht wissen kann. Nach einem Leck stimmt das nicht mehr: Eine gefälschte Nachricht kann deinen vollen Namen, deine Anschrift und sogar eine Zahlung nennen, die du tatsächlich getätigt hast. Echte Details beweisen also nichts mehr.
Gnosis Pay nennt klare Grenzen, an denen du eine Fälschung erkennst. Weder das Unternehmen noch seine Partner-Apps fragen jemals nach der Seed Phrase, also den Wörtern zur Wiederherstellung der Wallet, nach privaten Schlüsseln, der PIN oder der vollständigen Kartennummer. Niemand fordert dich per E-Mail oder SMS auf, deine Identität erneut zu bestätigen. Und niemand verlangt per E-Mail, SMS oder Telefon, Geld zu verschieben. Änderungen am Konto laufen nach Angaben des Unternehmens ausschließlich in der offiziellen Web-App von Gnosis Pay oder in der jeweiligen Partner-App.
Typische Maschen nach einem solchen Fall sind gefälschte Sicherheitswarnungen („Dein Konto wurde gesperrt“), angebliche Erstattungen für den Vorfall, Anrufe eines vermeintlichen Supports und Aufforderungen, das Guthaben auf eine „sichere“ Adresse zu verschieben. Alle diese Nachrichten haben eines gemeinsam: Sie wollen, dass du schnell handelst. Zeitdruck ist das zuverlässigste Warnsignal.
3D Secure wird Pflicht: Onlinezahlungen nur noch mit Bestätigung
Als technische Gegenmaßnahme hat Gnosis Pay 3D Secure für alle Onlinezahlungen mit der Karte verpflichtend gemacht. 3D Secure ist ein Verfahren, bei dem eine Kartenzahlung im Internet zusätzlich bestätigt werden muss, meist in einer App oder per Code. Wer nur die Kartendaten kennt, kann damit online nicht mehr ohne weiteres bezahlen.
Diese Pflicht gilt nach Angaben des Unternehmens, bis das Privatkundensystem am 20. Dezember 2026 vollständig abgeschaltet ist. Parallel hat Gnosis Pay die Überwachung der Kartenaktivität und der Wallets verstärkt, um Betrug und Versuche zu erkennen, an Kundengelder zu kommen. Für dich heißt das praktisch: Bestätige nur Zahlungen, die du gerade selbst ausgelöst hast. Erscheint eine Bestätigungsanfrage, ohne dass du etwas kaufst, lehne sie ab und kontrolliere deine Umsätze.
So schützt du dich vor Phishing mit echten Kundendaten
Was passiert ist: Am 3. November 2026 haben Unbekannte auf das System hinter den Karten der Marke Gnosis Pay zugegriffen und dabei Kundendaten eingesehen. Gnosis Pay hat den Zugriff nach eigenen Angaben binnen zwei Stunden eingedämmt; Guthaben sind laut Unternehmen nicht betroffen, die Zahl der Betroffenen ist nicht bekannt (Stand: 6. November 2026).
Bist du betroffen? Betroffen sein können Kundinnen und Kunden mit einer Karte der Marke Gnosis Pay. Wer eine Karte über eine Partner-App nutzt, die auf der Enterprise-Plattform läuft, ist nach Darstellung des Unternehmens nicht betroffen. Alle Betroffenen hat Gnosis Pay am 6. November per E-Mail informiert, samt Angabe, welche Daten entnommen wurden.
- Nur über die offizielle App: Öffne die Web-App von Gnosis Pay oder deine Partner-App immer über ein eigenes Lesezeichen, nie über Links aus E-Mails, SMS oder Chats.
- Seed Phrase bleibt geheim: Gib die Wörter zur Wiederherstellung deiner Wallet niemals ein, wenn eine Nachricht dazu auffordert, auch nicht auf einer Seite, die wie Gnosis Pay aussieht.
- Umsätze kontrollieren: Prüfe bis zum 20. Dezember wöchentlich deine Kartenumsätze und lehne jede 3D-Secure-Anfrage ab, die du nicht selbst ausgelöst hast.
- Adresse wechseln: Ziehe größere Beträge auf eine neue Wallet-Adresse um, die nicht mit deinem Namen verknüpft ist, und nutze für dauerhafte Bestände eine Hardware-Wallet.
- Anrufe beenden: Lege bei Anrufen eines angeblichen Supports auf, und reagiere auf Briefe zu deinem Kartenkonto erst nach Rückfrage über die offizielle App.
Die Grundlagen der sicheren Verwahrung erklärt unser Ratgeber Kryptowährungen sicher aufbewahren, die passenden Geräte vergleicht der Hardware-Wallet-Vergleich.

DSGVO-Rechte nach dem Gnosis-Pay-Leck: Auskunft, Beschwerde, Schadensersatz
Ein Datenleck ist nicht nur ein Sicherheitsproblem, sondern berührt auch deine Rechte als Kunde. Gnosis Pay sitzt im Vereinigten Königreich, wo die UK GDPR gilt, die inhaltlich weitgehend der europäischen Datenschutz-Grundverordnung entspricht. Drei Rechte sind jetzt besonders relevant.
Das Auskunftsrecht nach Artikel 15 DSGVO erlaubt dir, vom Unternehmen eine Aufstellung aller über dich gespeicherten Daten zu verlangen. Das ist hilfreich, wenn du einschätzen willst, was über dich im Umlauf sein könnte, über die Angaben in der Benachrichtigung hinaus. Mit Artikel 77 kannst du dich bei einer Datenschutzbehörde beschweren; in Deutschland ist das die Behörde deines Bundeslandes, die prüft, ob sie zuständig ist oder den Fall weitergibt.
Artikel 82 regelt den Schadensersatz für materielle und immaterielle Schäden. Wann ein Anspruch nach einem Leck besteht und wie hoch er ausfallen kann, haben deutsche Gerichte in den vergangenen Jahren mehrfach entschieden. Die Rechtslage fasst unser Beitrag zum Schadensersatz nach einem Datenleck bei Krypto-Diensten zusammen. Bewahre die E-Mail von Gnosis Pay in jedem Fall auf: Sie belegt, dass und welche deiner Daten betroffen sind.
Abschaltung am 20. Dezember: Gnosis Pay zieht sich aus dem Kundengeschäft zurück
Unabhängig vom Leck stand fest, dass die Karten der Marke Gnosis Pay ein Auslaufmodell sind. Im September kündigte das Unternehmen an, sich auf das Geschäft als Plattform für andere Kartenanbieter zu konzentrieren und das direkte Kundengeschäft samt Web-App zu beenden. Künftige Entscheidungen über das Kartenangebot treffen dann die Partner, also die Wallet-Apps, über die Nutzer ihre Karte beziehen. Gnosis Pay riet Nutzern der Web-App schon damals, möglichst früh in eine Partner-App zu wechseln.
Das jetzt betroffene System sollte laut der aktuellen Mitteilung ohnehin am 20. Dezember 2026 abgeschaltet werden, und dabei bleibt es. Für Kartenbesitzer bedeutet das: Bis dahin funktioniert die Karte mit verschärfter Prüfung weiter, danach brauchen sie eine Alternative. Wer die Karte für Abos, Streamingdienste oder regelmäßige Zahlungen hinterlegt hat, muss diese Händler einzeln umstellen.
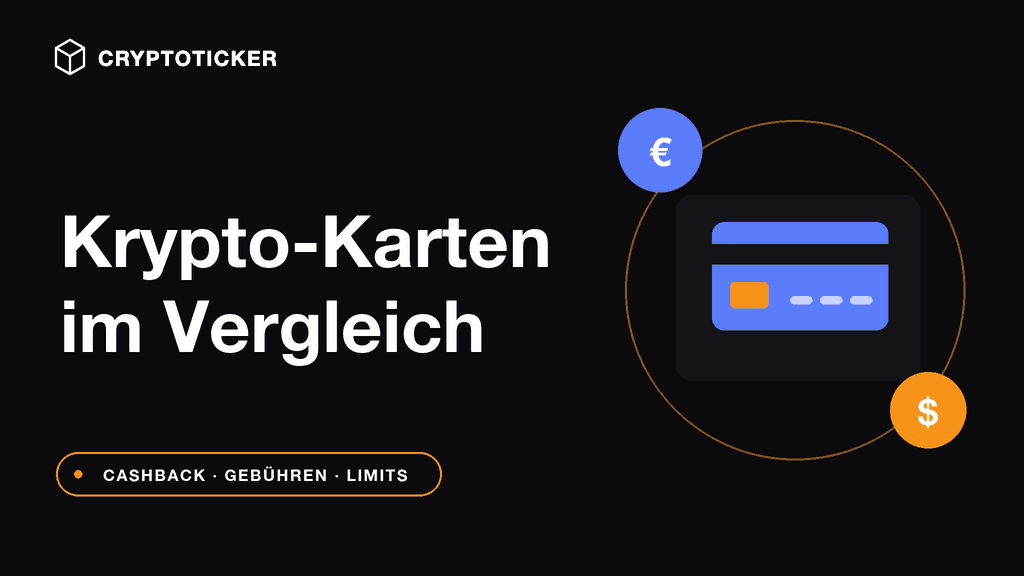
Bei der Wahl einer neuen Karte lohnt der genaue Blick auf drei Punkte: Wer gibt die Karte aus und ist der Anbieter in der EU zugelassen? Liegen die Coins bei dir oder beim Anbieter? Und welche Gebühren fallen beim Umtausch von Krypto in Euro an? Einen Überblick über die Angebote liefert unser Vergleich der Krypto-Kreditkarten, der Gebühren, Cashback und Verwahrmodell nebeneinanderstellt.
Gnosis-Pay-Karte: Bis 20. Dezember bleibt Zeit für den Umzug
Das Leck verschärft eine Umstellung, die Kartenbesitzer ohnehin vor sich hatten. Mit diesen drei Schritten bist du vor dem Stichtag sauber aufgestellt:
- Neue Karte auswählen: Suche dir bis Anfang Dezember eine Alternative und stelle Abos und Daueraufträge um. Der Krypto-Kreditkarten-Vergleich zeigt Kosten und Verwahrmodell der Anbieter.
- Alltags-Wallet neu aufsetzen: Lege für kleine Beträge und Zahlungen eine frische Wallet an, deren Adresse nicht mit deinen Kartendaten verknüpft ist. Geeignete Apps findest du im Software-Wallet-Vergleich.
- Rücklagen offline lagern: Größere Bestände gehören auf ein Gerät, dessen Schlüssel nie online waren. Der Hardware-Wallet-Vergleich nennt Modelle und Preise.
(Stand: 6. November 2026. Dieser Beitrag ist keine Anlageberatung. Kurse und Gebührenmodelle ändern sich; prüfe die Konditionen vor jedem Kauf beim Anbieter selbst.)
Häufige Fragen zum Gnosis-Pay-Datenleck
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen. Das Beitragsbild wurde mit KI erzeugt.
Verwandte Artikel
- Cypher-Abschaltung am 6. September: Was Nutzer nach Ablauf der Auszahlungsfrist wissen sollten
- Krypto-Phishing nach einem Datenleck erkennen: die Warnsignale in der gefälschten Börsen-Mail
- Waltio und der Brevo-Hack: Warum deine E-Mail-Adresse jetzt zum Risiko wird
- Trezor-Datenleck: Erst 13.689 Kunden, dann rund 67.000 weitere offengelegt
- Datenleck bei Coinbase-Dienstleister Amplitude: Kontaktdaten betroffen, Guthaben unberührt
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

16. Oktober 2026 01:22
„Nicht nur für Stablecoins, sondern für jede Form von Geld“: Mastercard schaltet Stablecoin-Auszahlungen aufs Bankkonto frei
Mastercard und BVNK haben am 15. Oktober die Global Money Platform gestartet: Fiat- und Stablecoin-Konten, Echtzeit-Umtausch, Karten und Auszahlungen auf lokale Bankkonten über eine Schnittstelle. Für deutsche Nutzer hängen daran zwei Fragen, die die Mitteilung nicht beantwortet: die Gebühren und die MiCA-Zulassung.

30. August 2026 23:16
Krypto-Karte: Wo dein Kartenguthaben wirklich liegt und was der Solana-Exploit vom 28. August darüber zeigt
Ein Angriff auf einen Kartenguthaben-Vertrag auf Solana hat 1.685 Nutzern das aufgeladene Guthaben genommen, während ihre Wallets unberührt blieben. Der Fall zeigt, warum es bei Krypto-Karten entscheidend ist, ob dein Guthaben als E-Geld bei einem lizenzierten Institut oder in einem Smart Contract liegt.
20. August 2026 06:17

SafePal-Datenleck: 39.798 Kunden mit Namen, Adressen und Telefonnummern betroffen
SafePal hat am 16. August 2026 ein Datenleck bestätigt: Bei 39.798 Kunden sind Name, Lieferanschrift, Telefonnummer und Bestelldaten abgeflossen. Seed Phrases und private Schlüssel waren nicht betroffen, das Phishing-Risiko ist trotzdem erheblich.

25. April 2026 11:04
Krypto-Entführungen in Frankreich: Pavel Durov warnt vor Datenlecks und Überwachung
Pavel Durov warnt vor einer Welle von Krypto-Entführungen in Frankreich. Ursache seien Datenlecks bei Steuerbehörden und neue Überwachungspläne der Regierung.

31. Oktober 2026 13:36

Floin: Cyberangriff legt MiCA-Kryptobörse aus Liechtenstein lahm
Die Kryptoplattform Floin aus Vaduz meldet einen Cyberangriff, ist offline und bestätigt nun auch ein Datenleck. Was über die MiCA-Börse bekannt ist, welche Kundendaten betroffen sein könnten und was Anleger jetzt tun sollten.
5. September 2026 22:55
Gefälschte BMF-Schreiben: Warum niemand 19 Prozent Mehrwertsteuer auf deinen Krypto-Kauf verlangen darf
Das Bundesfinanzministerium warnt seit dem 1. September 2026 vor gefälschten Schreiben, die 19 Prozent Mehrwertsteuer auf den Kauf von Kryptowährung fordern und dabei echte Transaktionen nennen. Diese Steuer gibt es nicht, und so erkennst du die Fälschung.
8. August 2026 09:01
Krypto-Börse fordert zur Auszahlung auf: So erkennst du Phishing nach dem MiCA-Stichtag
Weil nicht zugelassene Kryptoanbieter ihre EU-Kunden derzeit zum Abzug auffordern müssen, haben Betrüger leichtes Spiel mit gefälschten Aufforderungen. So prüfst du in zwei Minuten, ob die Nachricht echt ist.
6. November 2026 07:33
Cyberangriff am 17. November: Das Gerücht vom leeren Bankkonto hat keinen Beleg
Auf X kursiert die Warnung vor einem weltweiten Cyberangriff am 17. November, der Bankkonten leert und das Internet abschaltet. Belege dafür gibt es keine, geplant ist nur ein Test des US-Warnsystems; der Faktencheck zeigt, wie du Krypto gegen echte Angriffe absicherst.
5. November 2026 08:17
Crédit Mutuel Arkéa Hack: Bank bestätigt Angriff, ZachXBT verfolgt 133 Millionen Dollar
Die französische Bank Crédit Mutuel Arkéa bestätigt einen Cyberangriff mit betrügerischen Operationen, Kundenvermögen sei nicht betroffen. Der Ermittler ZachXBT verfolgt über 133 Millionen Dollar, die über Krypto-Börsen und Monero abgeflossen sein sollen.
2. November 2026 22:18
Datenleck bei Krypto-Diensten: Schadensersatz nach DSGVO beginnt laut BGH bei rund 100 Euro
Nach den Datenlecks bei Wagyu und Chainalysis stellt sich für Krypto-Anleger die Frage nach ihren Rechten. Der BGH lässt schon den bloßen Kontrollverlust als Schaden gelten, entscheidend sind Auskunft, Belege und eine sichere Verwahrung.
1. November 2026 12:20

Foundation Passport: 23.000 Phishing-Mails kamen aus den Systemen des Wallet-Herstellers
Der Hardware-Wallet-Hersteller Foundation hat eingeräumt, dass Angreifer über eine selbst gehostete Anwendung in seine Backend-Infrastruktur kamen und von den echten Firmensystemen aus mehr als 23.000 Phishing-Mails verschickten. Die Passport-Geräte und die privaten Schlüssel sind nach Angaben des Unternehmens unberührt, rund 5.600 Postanschriften dagegen nicht.
15. September 2026 21:23
KI-Krypto-Kriminalität: Wie Betrug jetzt glaubwürdiger wird
KI verstärkt Fake-Support, Deepfakes und Phishing im Kryptoumfeld. Warum die Datenlage differenziert bleibt und welche Sicherheitsroutinen Wallets schützen.
14. September 2026 22:36
Revolut-Datenleck: Die Daten sind jetzt öffentlich, das kannst du als Betroffener tun
Seit dem 14. September werden die bei Revolut erbeuteten Ausweiskopien, KYC-Selfies und Kontoauszüge veröffentlicht. Was ein Passwortwechsel jetzt nicht mehr leistet, welche Rechte dir die DSGVO gibt und warum deine Bitcoin-Historie der heikelste Teil des Pakets ist.

10. September 2026 11:45

Trezor-Hack? Diese STM32-Mail ist ein Phishing-Angriff
Eine gefälschte Sicherheitswarnung zu STM32 kam von einer echten Trezor-Adresse. Was dahintersteckt und was du tun musst, wenn du geklickt hast.

28. Juli 2026 18:57
Emirates akzeptiert Krypto: Flüge in den VAE jetzt mit Crypto.com Pay bezahlen
Emirates hat Crypto.com Pay freigeschaltet. Wer in den VAE lebt, zahlt Flüge künftig per Wallet. So läuft der Bezahlvorgang ab.

5. November 2026 20:19
Solana Kurs bei 89 Dollar: Erster Test der 200-Tage-Linie seit August
Der Solana-Kurs ist am 5. November um 6,4 Prozent auf rund 89 Dollar gefallen und hat erstmals seit August die 200-Tage-Linie berührt. Auslöser war ein Chip-Ausverkauf an der Nasdaq, verstärkt durch Liquidationen über eine Milliarde Dollar und anhaltende ETF-Abflüsse.
5. November 2026 17:19
Bitcoin fällt unter 77.000 Dollar: Chip-Ausverkauf an der Nasdaq löst Liquidationswelle aus
Bitcoin ist am 5. November binnen einer Stunde von 78.767 auf 75.986 Dollar gefallen, Ether verlor über 6 Prozent. Auslöser war ein Ausverkauf bei Chipaktien an der Nasdaq, Zwangsliquidationen von über 560 Millionen Dollar verstärkten den Rutsch.
3. November 2026 14:23
Mutmaßlicher Krypto-Diebstahl in der EU: Kraken und Crypto.com sperren Mittel nach 133-Millionen-Abfluss
Der Blockchain-Ermittler ZachXBT verfolgt mutmaßlich gestohlene Kryptowerte über 133 Millionen Dollar aus einer ungenannten Stelle in der EU. Kraken und Crypto.com haben verknüpfte Konten und Mittel gesperrt, für ihre Kunden sehen sie kein Risiko.
2. November 2026 13:21

Chainalysis-Datenleck: KI-Angriff legt Namen von Ermittlern und Compliance-Teams offen
Chainalysis bestätigt einen Angriff mit KI-gestützten Methoden, bei dem Namen, Mailadressen und Rollen von Plattformnutzern abgeflossen sind. Privatanleger stehen nicht im Datensatz, müssen aber mit Phishing im Namen echter Ermittler rechnen.
2. November 2026 04:20
Monero-Swapdienst Wagyu bestätigt Datenleck: 4.580 XMR-Aufträge mit IP-Adresse
Der Monero-Tauschdienst Wagyu.xyz hat ein Datenleck bestätigt, das laut Hudson Rock 4.580 Monero-Aufträge mit Empfangsadresse und IP-Adresse verknüpft. Die Monero-Blockchain ist nicht betroffen, das Risiko für Kunden heißt Phishing.
25. Oktober 2026 23:54
Keystone bestätigt Datenleck: „Wir schulden euch eine Entschuldigung“
Der Hardware-Wallet-Hersteller Keystone hat einen Einbruch in seinen Webshop offengelegt: Namen, Lieferanschriften und Bestelldetails von Kunden sind abgeflossen. Wiederherstellungssätze und private Schlüssel sind nach Unternehmensangabe nicht betroffen, das eigentliche Risiko liegt bei Phishing und der bekannt gewordenen Wohnanschrift.
10. Oktober 2026 13:19
Revolut Datenleck: Die Bank zahlt die neuen Ausweise für 680 Betroffene, was du jetzt tun kannst
Revolut will die Gebühren für neue Ausweisdokumente übernehmen, wenn Betroffene des Datendiebstahls sie brauchen. 680 Konten sind betroffen, und bei Krypto-Haltern wiegt ein abgeflossener KYC-Datensatz schwerer als eine gesperrte Kartennummer.
27. September 2026 14:20
Bybits Gegenparteiliste mit über 50 Namen: Was du bei Guthaben, Auszahlung und Verwahrung prüfst
Bybit hat eine Liste mit über 50 Plattformen, Diensten und Organisationen veröffentlicht, deren Berührung nach eigenen Regeln zur Kontosperre führen kann. Entscheidend ist dabei nicht dein nächster Trade, sondern deine bereits gelaufene Zahlungshistorie.
27. September 2026 06:28
CoinEx verkauft ab Dienstag alle Nicht-USDT-Guthaben: Was du bis zum 29. September prüfen musst
Am 29. September um 02:00 UTC endet bei CoinEx der Spothandel, und alle Bestände außerhalb von USDT werden danach verkauft oder delistet. Was das für Haltefrist, Steuer und Auszahlung bedeutet.
27. September 2026 01:28
Hester Peirce verlässt die SEC: Was für deine Verwahrung in Deutschland jetzt gilt
Die krypto-freundlichste Stimme der US-Börsenaufsicht geht am 2. Oktober 2026, die Kommission schrumpft auf zwei Mitglieder. Für Anleger in Deutschland entscheidet trotzdem das europäische Regelwerk, und dort läuft ein Stichtag im Juli 2027.
26. September 2026 02:48
Operation Herakles schaltet 13.888 Rufnummern ab: Was du bei Anrufen zu Krypto-Investments prüfst
Sechs Behörden haben in der Operation Herakles 13.888 Rufnummern abgeschaltet, über die Anlagebetrüger ihre Opfer anriefen, 9.304 davon allein in den letzten drei Monaten. Was die Bundesnetzagentur den Telekommunikationsanbietern auferlegt und welche drei Prüfungen dich vor der Masche schützen.
25. September 2026 15:25
Sicherungsfonds der Kryptobörsen nachgerechnet: Was dein Guthaben nach dem Bitget-Hack wirklich schützt
Der Angriff auf Bitget über 351,6 Millionen Dollar würde den hauseigenen Schutzfonds zu drei Vierteln aufzehren. Wir haben die Schutzversprechen mehrerer Börsen selbst abgerufen und gegen Einlagensicherung und MiCA-Haftung gerechnet.
Vielleicht auch interessant