
L’ESMA ne surveillera que 10 à 15 des 360 prestataires crypto : votre plateforme reste à la BaFin
Le 9 octobre 2026, les ministres des finances de l’UE se sont entendus pour ne placer que les plus grands prestataires crypto sous la surveillance directe de l’ESMA. Pour la grande majorité des quelque 360 prestataires agréés, l’autorité nationale reste compétente, en Allemagne la BaFin.



Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Qui achète en Allemagne des crypto-actifs via une plateforme titulaire d’une licence européenne reste entre les mains de la BaFin, à Bonn et à Francfort, y compris après l’accord du 9 octobre 2026. Les ministres des finances des États membres se sont entendus pour ne placer que les plus grands prestataires de services sur crypto-actifs sous la surveillance directe de l’Autorité européenne des marchés financiers, l’ESMA. D’après les estimations du Conseil, cela concerne 10 à 15 des quelque 360 prestataires agréés. Tous les autres conservent l’autorité qui leur a délivré l’agrément.
L’accord est une position de négociation, pas un droit en vigueur. Pour la plateforme sur laquelle vous négociez aujourd’hui, rien ne change dans l’immédiat. La position devient intéressante là où elle révèle quelque chose sur les deux prochaines années : qui traitera les réclamations, qui contrôlera la conservation et les fonds propres, et auprès de quelle autorité une demande produit réellement un effet.
Ce que le Conseil de l’UE a décidé le 9 octobre
Le Conseil de l’UE a arrêté les éléments essentiels de sa position de négociation sur le Market Integration and Supervision Package, en abrégé MISP. Le MISP est un paquet législatif par lequel l’Union veut concentrer davantage la surveillance des marchés financiers au niveau européen ; il constitue la pièce maîtresse de l’union de l’épargne et de l’investissement. Le volet crypto n’en est qu’un chapitre parmi plusieurs.
La proposition de la Commission européenne de décembre 2025 allait nettement plus loin. Elle aurait transféré aux mains de l’ESMA la surveillance de tous les prestataires de services sur crypto-actifs, jusque-là exercée par les autorités nationales. Il en reste peu de chose dans le texte du Conseil. Selon la communication du Conseil, seuls les prestataires les plus importants doivent relever de la surveillance européenne, et le cercle sera délimité par des seuils.
Dans le même paquet, la surveillance des contreparties centrales et des dépositaires centraux importants passe au niveau européen, de même que celle des plateformes de négociation transfrontalières les plus importantes. L’Allemagne y a obtenu une exception pour certaines parties de la Deutsche Börse, comme le rapporte le service spécialisé Ledger Insights. L’ESMA elle-même se dote d’un directoire exécutif permanent, avec une présidence et cinq membres indépendants.
15 millions d’utilisateurs ou plusieurs critères d’importance : les seuils de la surveillance directe
Jusqu’ici, le règlement européen sur les marchés de crypto-actifs, MiCA, ne connaît qu’une seule limite ferme : un prestataire est réputé important à partir de 15 millions d’utilisateurs actifs dans l’Union. Une poignée de plateformes tout au plus atteignent ce chiffre. Le Conseil a donc ajouté des critères alternatifs qui jouent plus bas.
Sur le détail, les descriptions diffèrent, et il faut le dire. CryptoSlate décrit la mécanique ainsi : l’ESMA surveille directement les prestataires à partir de 15 millions d’utilisateurs actifs dans l’Union, ou ceux qui remplissent trois des cinq critères d’importance ; sont cités plus d’un million d’utilisateurs actifs, plus d’un milliard d’euros de crypto-actifs en conservation et plus de quatre milliards d’euros de transactions de clients par an. Ledger Insights présente la même construction en relevant qu’un prestataire comptant un bon million d’utilisateurs pourrait être visé si au moins deux autres tests s’y ajoutent. Le texte du Conseil lui-même n’a pas encore été publié dans sa version finale ; les seuils exacts ne sont donc pas arrêtés.
Ce que les seuils signifient en pratique
Les actifs en conservation et le volume annuel touchent les grandes plateformes de négociation, mais guère un conservateur à clientèle allemande ou un courtier qui ne porte les crypto-actifs qu’en produit secondaire. C’était précisément le point de litige : la Commission voulait une surveillance pour tous, le Conseil trace une ligne derrière laquelle la compétence nationale demeure. Un agrément MiCA existant reste d’ailleurs valable, même si un prestataire passe sous surveillance directe. Personne ne risque une seconde procédure d’agrément.
10 à 15 prestataires sur environ 360 : ceux que l’ESMA surveillera elle-même
L’ordre de grandeur vient du Conseil et a été rapporté par Reuters : 10 à 15 prestataires sur environ 360. Cela représente un bon trois à quatre pour cent. Les analyses publiques du registre de l’ESMA arrivent à des totaux un peu plus faibles ; le site casptracker.eu comptait, au 7 septembre 2026, plus de 330 prestataires agréés à l’échelle européenne et plaçait l’Allemagne en tête avec 81 agréments, devant la France avec 35 et les Pays-Bas avec 29. Un autre relevé cite, au registre du 6 octobre 2026, environ 100 prestataires allemands et se présente lui-même comme une borne inférieure. Ce qui est solide là-dedans, c’est le classement, pas la deuxième décimale : l’Allemagne est le premier pays d’agrément sous MiCA.
Il en découle une particularité souvent perdue dans le débat. Plus une autorité délivre d’agréments, plus le travail lui reste quand la surveillance directe n’écrème que le sommet. La BaFin demeure donc la principale autorité crypto d’Europe, mesurée au nombre d’établissements surveillés. L’ampleur d’une telle procédure se voit dans le cadre juridique allemand : la loi sur la surveillance des marchés de crypto-actifs transpose MiCA au niveau national et fixe les bases sur lesquelles la BaFin appuie ses agréments et ses avertissements.
Pour la plupart des prestataires crypto en Allemagne, la BaFin reste compétente
Pour la clientèle, la compétence n’est pas une formalité. Elle détermine où va une réclamation, dans quelle langue se déroule la procédure et quelle autorité intervient quand les retraits se bloquent. Chez un prestataire titulaire d’un agrément allemand, c’est la BaFin. Chez un prestataire agréé à Malte, en Irlande ou en Lituanie, c’est l’autorité de ce pays, même si l’entreprise n’a presque que des clients allemands.
Ce que la surveillance apporte et ce qu’elle n’apporte pas
Un agrément MiCA est une autorisation d’exercer sous conditions prudentielles. Sont contrôlés l’organisation, les fonds propres, la conservation et le traitement des réclamations. Aucune garantie des dépôts n’y est incluse, et l’agrément ne protège pas davantage contre les pertes de cours : pour les crypto-actifs, il n’existe rien d’équivalent à la garantie légale des dépôts de 100 000 euros par client et par banque. Qui ne veut pas porter le risque de contrepartie conserve lui-même. Quels appareils entrent en ligne de compte et où sont leurs limites : voir notre comparatif des portefeuilles matériels.
À l’inverse, sans agrément européen, un prestataire n’a pas le droit de solliciter activement une clientèle allemande. La manière dont la surveillance traite les plateformes qui invoquent l’initiative du client se voit dans le débat sur la sollicitation inversée, c’est-à-dire l’affirmation que le client est venu de lui-même.
Le passeport européen et l’examen par les pairs de la surveillance maltaise
Derrière tout ce débat se trouve une caractéristique de construction de MiCA, le passeport européen : qui est agréé dans un État membre peut proposer ses services dans les 27 et reste pour l’essentiel surveillé par l’autorité de son État d’origine. Cela épargne des procédures et crée un déséquilibre. La responsabilité d’un prestataire qui gagne des millions de clients à l’échelle européenne reste auprès de l’autorité qui lui a délivré l’agrément une seule fois.
La solidité de ce dispositif a été mise en doute très tôt. CryptoSlate renvoie à un examen par les pairs de l’ESMA, en juillet 2025, portant sur un agrément délivré par l’autorité financière maltaise, la MFSA. Conclusion : aucun élément suffisant n’établissait que l’examen d’agrément avait traité de façon appropriée les questions de gouvernance d’entreprise, de conflits d’intérêts, de technique, de conservation et une partie des risques de blanchiment. La MFSA a répondu en septembre 2025 que MiCA était trop récent pour justifier un niveau de régulation supplémentaire.
Le texte du Conseil ne supprime pas ce déséquilibre, il l’atténue. Pour les prestataires situés sous les seuils, l’ESMA doit travailler avec des orientations, des examens par les pairs, des enquêtes coordonnées et certains droits d’intervention, afin de compenser une application inégale. C’est moins qu’une surveillance propre et plus que la situation actuelle.
Deux ans de transition : comment la compétence doit changer de main
Le Conseil prévoit une période de transition de deux ans. Pendant ce temps, des équipes dirigées par l’ESMA et composées d’experts européens et nationaux doivent transférer informations, procédures et savoir-faire. Aucune date butoir à partir de laquelle l’ESMA surveille effectivement ne figure dans le texte ; elle dépend de l’issue des négociations.
Pour les investisseurs, cela signifie que l’effet pratique arrivera au plus tôt à la fin de cette décennie. Qui attend une surveillance européenne plus stricte comme argument en faveur d’une plateforme attendra longtemps. L’agrément lui-même, en revanche, s’applique dès aujourd’hui. Cette caractéristique, vous pouvez la vérifier tout de suite, et elle figure au registre, pas dans la publicité. Ce qu’un agrément MiCA exige d’un prestataire, nous l’avons rassemblé dans notre panorama des obligations MiCA.
La Commission regrette le compromis
La réaction de la commissaire compétente a été d’une franchise inhabituelle. Maria Luís Albuquerque a déclaré aux ministres, selon Ledger Insights, que sous ce compromis « seuls certains prestataires seraient surveillés par l’ESMA », et que la Commission « regrette profondément le compromis proposé ». La critique de la commissaire portait sur plusieurs volets du paquet, dont la crypto était l’un.
Qu’une commissaire critique publiquement un accord du Conseil dit quelque chose de la suite. La Commission tentera, en trilogue, de récupérer des parties de sa proposition, et elle trouve souvent dans le Parlement un allié lorsqu’il s’agit de compétences européennes.
Consulter le registre de l’ESMA : où figure le superviseur de votre plateforme
L’autorité de surveillance d’un prestataire est consultable publiquement, indépendamment de ce qu’indique son site. Trois sources portent l’information : le registre MiCAR de l’ESMA, avec les prestataires agréés au titre de l’article 63, la base de données des entreprises de la BaFin pour les agréments allemands, et le Bundesanzeiger. Les registres sont actualisés par intervalles ; un agrément récent y apparaît donc avec quelques jours de décalage.
La différence entre deux mentions compte. « Agréé dans l’UE » nomme le pays qui a délivré l’agrément et dont l’autorité est compétente. « Disponible en Allemagne » dit seulement que la plateforme peut y être utilisée. En l’état actuel, la première mention reste la plus déterminante pour la grande majorité des prestataires, même après le MISP.
Un coup d’œil s’impose surtout chez les prestataires qui ont obtenu leur agrément au cours de l’année 2026. Le délai de transition MiCAR en Allemagne a pris fin le 1er juillet 2026, et une antériorité ne vaut pas agrément. Que la BaFin rejette aussi des demandes, elle l’a montré en octobre 2026, en refusant l’agrément MiCAR à l’exploitante de bitcoin.de.
Ce que MiCA 2, le sommet européen et le Parlement peuvent encore déplacer
Trois procédures avancent en parallèle, et on les confond volontiers. Le MISP règle qui surveille. Le réexamen de MiCA lui-même, appelé officieusement MiCA 2, règle ce qui s’applique ; sa consultation s’est achevée en août 2026. Et l’accord du 9 octobre n’est que la position du Conseil, qui doit encore être adoptée formellement.
La négociation ne commencera que lorsque le Parlement européen aura arrêté sa propre position. D’ici là, le périmètre peut encore beaucoup changer, autant sur les seuils que sur la question des plateformes de négociation visées. Selon certaines informations, les chefs d’État et de gouvernement pourraient reprendre le compromis lors de leur réunion des 15 et 16 octobre 2026.
Pour l’analyse, cela signifie que la direction est fixée, les chiffres non. Qui conclut de cette annonce que sa plateforme sera désormais surveillée au niveau européen va trop vite. L’inverse est plus probable : la surveillance nationale restera durablement en place pour la grande majorité des prestataires.
Surveillance de l’ESMA : d’abord le Parlement, puis deux ans de transition
- Déterminer le pays d’agrément de votre plateforme. Vérifiez dans le registre MiCAR de l’ESMA ou dans la base de données des entreprises de la BaFin quelle autorité a délivré l’agrément. Quels établissements justifient d’un agrément européen : voir le panorama des plateformes crypto réglementées.
- Limiter le risque de contrepartie. Un agrément ne remplace pas une garantie des dépôts. Décidez quelle part de vos avoirs doit rester sur la plateforme de négociation et quelle part relève de votre propre conservation ; les appareils figurent dans le comparatif des portefeuilles matériels.
- Mettre les coûts en balance avec l’agrément. Une licence européenne coûte de l’argent au prestataire, et cela se retrouve dans les frais. Comparez les coûts de négociation et de retrait avant de déménager pour des raisons de surveillance, par exemple dans le comparatif des plateformes.
La position de négociation du Conseil figure dans la communication du 9 octobre 2026 (Conseil de l’UE).
(Au 13 octobre 2026. Cet article ne constitue pas un conseil en investissement. Les cours et les grilles tarifaires évoluent ; vérifiez les conditions auprès du prestataire avant tout achat.)
Questions fréquentes sur la surveillance des prestataires crypto par l’ESMA
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Cinq des neuf avertissements de la BaFin citent la loi KMAG sur les marchés de crypto-actifs : « Il s’agit d’une usurpation d’identité »
- Utiliser Hyperliquid depuis l’Allemagne : ce qui s’applique à vos fonds sans agrément MiCA
- « Pas un registre officiel de l’ABE et semble falsifié », la BaFin sur un registre européen reconstitué
- Réclamation contre une plateforme crypto : les délais fixés par l’article 71 MiCA et pourquoi la BaFin ne tranche pas votre cas
- Rapport fiscal du Bitcoin en Autriche 2026 : ce qui s’applique
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
August 26, 2026 8:18 AM
Avertissement de la BaFin pour usurpation d'identité : quand une plateforme crypto porte le nom d'une vraie société allemande
La BaFin met en garde depuis le 24 août 2026 contre un site crypto qui, selon les constatations du superviseur, usurpe l'identité d'une société allemande bien réelle. Pourquoi le registre du commerce et les mentions légales ne valent rien comme preuve, et comment vérifier vous-même un prestataire en quelques minutes.

September 24, 2026 2:37 PM
Cardano passe sous 0,24 dollar : ce que les détenteurs d’ADA vérifient sur le levier, la liquidation et le délai de détention
Cardano a rendu son franchissement des 0,25 dollar et cote environ sept % sous le plus haut des 24 dernières heures. Ce que cela signifie pour les positions à levier, le délai de détention de vos tranches et la voie d’achat sous MiCA.
September 24, 2026 2:24 PM
Le NEAR recule de près de 8 % après une semaine à 62 % : ce qu’il faut vérifier sur les perps, la voie d’achat et le délai de détention
NEAR Protocol perd jusqu’à 7,9 % le 24 septembre 2026 et reste malgré tout en hausse de plus de 55 % sur la semaine. La hausse a été portée par une offre de perps confidentiels via Hyperliquid, qui soulève en Allemagne ses propres questions sur la voie d’achat, le levier et le délai de détention.
September 19, 2026 2:16 AM
Fraude à l’investissement crypto : quand le fisc impose des gains fictifs et ce qu’il faut vérifier
Entre le 11 et le 16 septembre 2026, la BaFin a publié treize communications aux consommateurs, dont sept portant sur des crypto-actifs. Qui a versé de l’argent sur une telle plateforme risque non seulement la perte, mais aussi, le cas échéant, une créance fiscale sur des gains qui n’ont jamais existé.
September 13, 2026 5:35 AM
L'agrément crypto de votre Volksbank : pourquoi il faut vérifier la conservation séparément
14 des 16 dernières inscriptions CASP au registre de l'ESMA étaient des banques coopératives allemandes, et chacune ne porte que l'exécution des ordres. Notre décompte de la base de la BaFin le montre : aucun des 21 établissements coopératifs n'est inscrit comme conservateur de crypto-actifs.
September 19, 2026 5:13 PM
Consultation MiCA close le 30 septembre : ce que vous pouvez vérifier et soumettre d'ici là
La Commission européenne réexamine le règlement crypto MiCA et reçoit les contributions jusqu'au 30 septembre 2026 à 23 h 59 (HAEC). Staking, finance décentralisée, prêt, stablecoins et conservation sont sur la table, et vous pouvez participer sans avocat.
August 18, 2026 11:20 AM
Avertissements de la BaFin 2026 : 24 séries de plateformes crypto et 639 domaines, et comment vérifier votre prestataire
En 2026, la BaFin met de plus en plus souvent en garde contre des séries entières de sites crypto quasi identiques plutôt que contre des prestataires isolés. Notre propre décompte de l'ensemble des avertissements montre l'ampleur du phénomène et les deux vérifications de registre qui permettent de contrôler un prestataire de façon fiable.
August 20, 2026 11:27 PM
Révision de MiCA : ce que la Commission européenne pourrait changer aux règles crypto de l’UE
La Commission européenne a remis MiCA en révision après moins de deux ans et interroge, en 86 points, l’interdiction des intérêts sur les stablecoins, le staking, le prêt et la DeFi. Bruxelles reçoit les réponses jusqu’au 30 septembre 2026.
August 19, 2026 11:28 PM
Liste d'alerte européenne des prestataires crypto : 167 entrées, dont 165 d'Italie et aucune de la BaFin
L'ESMA tient un registre européen des prestataires crypto non conformes. Nous l'avons dépouillé le 16 août 2026 et avons appelé chaque adresse web qui y est consignée. Trois autorités de surveillance sur 30 y versent des entrées, et la BaFin n'en fait pas partie.
August 21, 2026 8:48 AM
Offres d’emploi crypto utilisant votre compte bancaire : comment fonctionne le procédé de l’agent financier et pourquoi le blanchiment commence dès l’imprudence
La BaFin met en garde le 18 août 2026 contre des offres d’emploi dans lesquelles les candidats doivent faire transiter des paiements de tiers par leur propre compte et les échanger contre des crypto-actifs. Qui participe s’expose à une procédure pour blanchiment, et l’imprudence grave suffit déjà.

July 1, 2026 6:00 AM
Comment passer de Binance à une plateforme crypto régulée MiCA
Binance ferme ses services dans l'UE faute de licence MiCA. Voici pourquoi, et comment transférer vos fonds vers une plateforme régulée en toute sécurité.
September 12, 2026 8:15 AM

Avertissements de la BaFin en septembre : vérifier en trois minutes l’agrément d’un prestataire crypto
Douze communications aux consommateurs en dix jours, dont cinq sur des services sur crypto-actifs et deux dont l’entrée en matière passe par WhatsApp ou Telegram. Nous avons analysé nous-mêmes les douze communications et montrons la vérification qui vous demande trois minutes.
August 6, 2026 4:05 PM
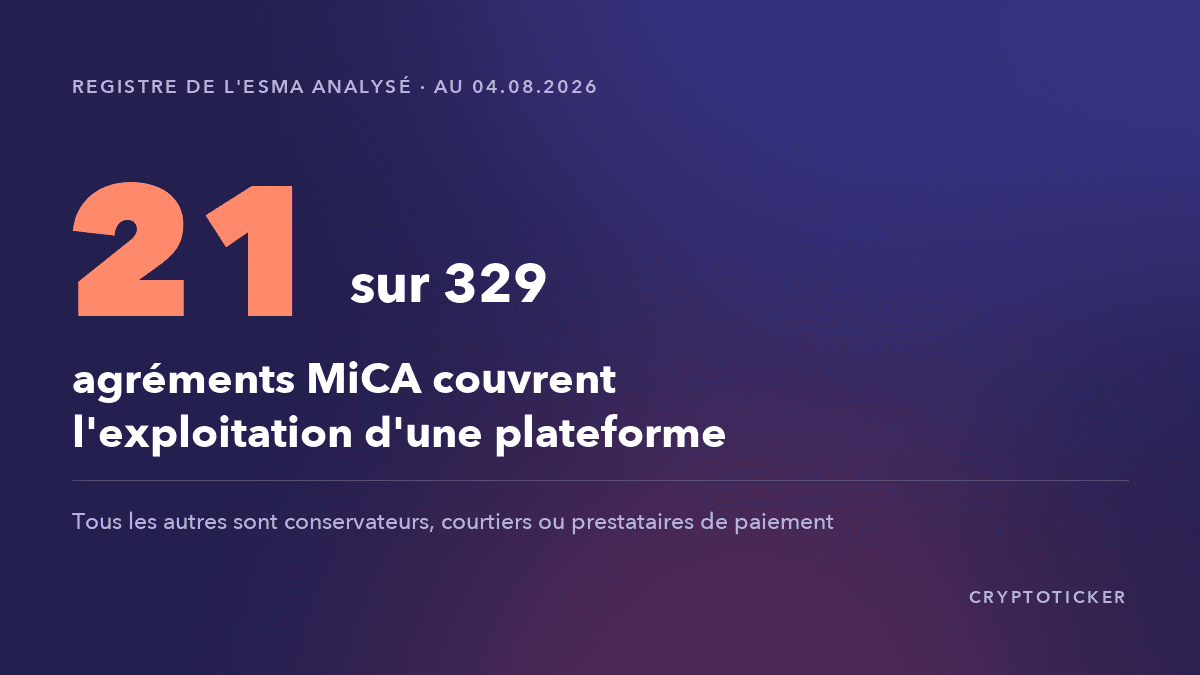
Registre MiCA : seuls 21 des 329 agréments couvrent une plateforme de négociation
L'ESMA publie le registre des prestataires agréés MiCA sous forme de fichier ouvert. Nous l'avons dépouillé intégralement, et le résultat ne correspond pas à ce que suggère l'expression « plateforme crypto agréée ».
October 6, 2026 11:34 AM
FinCEN retire l'obligation de déclaration pour les retraits vers des portefeuilles privés : ce qui compte maintenant
L'autorité anti-blanchiment américaine FinCEN a retiré le 5 octobre 2026 deux projets portant sur l'obligation de déclaration pour les portefeuilles auto-conservés et pour les mixeurs. Dans l'UE, l'évolution va exactement en sens inverse : preuve de propriété dès 1 000 euros aujourd'hui, interdiction des comptes anonymes à partir de juillet 2027.
September 29, 2026 11:35 AM
L'ESMA inscrit la sollicitation inversée à ses priorités de contrôle 2027 : les plateformes sans agrément européen dans le viseur
L'ESMA a présenté le 28 septembre 2026 son programme de travail pour 2027 et fait de la sollicitation inversée une priorité de contrôle. Ce que cela signifie si vos cryptos sont chez un prestataire sans agrément européen, et les trois démarches utiles dès maintenant.
September 19, 2026 8:17 AM
Chainlink dépasse 12 dollars : ce que les détenteurs de LINK doivent vérifier
Chainlink cote 12,34 dollars, soit 7,4 % de plus qu'hier. Ce qui relève de la hausse générale du marché, ce que Chainlink y apporte en propre et les trois points à vérifier quand on détient du LINK.
August 11, 2026 10:19 AM
Votre plateforme crypto vous demande de retirer vos fonds : reconnaître un phishing après l'échéance MiCA
Les prestataires crypto non agréés doivent aujourd'hui inviter leurs clients européens à retirer leurs fonds, ce qui offre un terrain facile aux escrocs et à leurs fausses demandes. Voici comment vérifier en deux minutes si le message est authentique.
September 24, 2026 2:16 AM
Les DEX Solana dépassent le NYSE : ce qu’il faut vérifier sur les échanges, la fiscalité et la surveillance
Les bourses décentralisées de Solana ont traité environ 208 millions de transactions en une semaine et ont dépassé pour la première fois le New York Stock Exchange. Le chiffre est exact, mais il mesure autre chose que ce que suggère la comparaison, et il s’accompagne pour les investisseurs allemands d’obligations fiscales qu’aucun prestataire ne prend en charge.

September 20, 2026 5:13 AM
Cours du zcash au-dessus de 1 500 dollars : ce que les détenteurs de ZEC doivent vérifier
Le zcash a dépassé 1 500 dollars le 19 septembre, une première depuis 2016, et cote de nouveau autour de 1 474 dollars après un plus haut de séance à 1 590,80 dollars. Pour les détenteurs allemands, trois questions se rattachent à ce bond : le délai de détention d'un an, la date butoir prévue en fin d'année et le règlement européen contre le blanchiment à partir de juillet 2027.
August 19, 2026 2:24 AM
HTX sur la liste des sanctions de l’UE : interdiction de transaction à partir du 23 août 2026
L’UE a inscrit HTX à l’annexe XLV du règlement sur les sanctions contre la Russie ; à partir du 23 août 2026, les transactions avec la plateforme sont interdites. Qui y détient encore des avoirs peut les retirer librement jusque-là, et ensuite uniquement avec l’autorisation de la Deutsche Bundesbank.

July 2, 2026 11:24 PM
Binance quitte l'UE : comment migrer vers une plateforme régulée MiCA
Binance a quitté le marché européen. Quelles plateformes détiennent une licence MiCA, comment vérifier qu'un agrément est réel et comment transférer vos avoirs étape par étape.
August 23, 2026 2:27 AM
Interdiction de transaction dans l’UE dès le 23 août : ces 14 plateformes crypto sont bloquées
À compter du 23 août 2026, les citoyens et les entreprises de l’UE ne pourront plus traiter d’opérations avec onze plateformes crypto listées, dont HTX, EXMO et BitPapa. Quiconque y détient encore un solde devrait le retirer avant l’échéance.
April 25, 2024 6:32 PM

Arrestation des fondateurs de Samourai Wallet: Blanchiment d'argent et Cybercriminalité
Les accusations et les arrestations des fondateurs de Samourai Wallet, Keonne Rodriguez et William Lonergan Hill, ont-elles affecté le marché actuel des crypto-monnaies ?
September 19, 2026 11:28 AM
Réclamer l'airdrop LAPTOP chez Bitvavo : qui y a droit et que faire d'ici au 10 octobre
Bitvavo permet aux clients ayant perdu plus de 1 000 euros sur TRUMP de demander environ 200 $LAPTOP jusqu'au 10 octobre 2026. Ce guide montre qui remplit les conditions, comment la plateforme calcule la perte et ce qui vous attend sur le plan fiscal.
May 15, 2024 11:43 AM
Ripple mène la révolution de la tokenisation avec XRP
Ripple s'appuie sur XRP pour mener la révolution de la tokenisation et transformer l'avenir de la finance grâce à des solutions innovantes de paiement transfrontalier.
June 25, 2024 7:58 PM
Prédiction du prix de Solana: SOL dépassera-t-il les 200$ ?
Pourquoi les dernières analyses de marché indiquent que Solana, Shiba Inu et Cardano sont prêts pour un rebond majeur? Solana peut-elle capitaliser sur les signaux d'achat et atteindre un nouvel objectif de prix?
May 22, 2024 5:39 PM
Nouvelle loi sur les cryptomonnaies: Comment va-t-elle remodeler le marché des crypto-monnaies?
Le Congrès Américain a issu une législation autonome visant le controversé SAB 121 de la SEC. Voici une explication complète de cette législation et de son impact sur le marché des cryptos.
Vous pourriez aussi aimer