Bitcoin und Ether unter KI-Druck: „Bunker-Modus" für Bestände auf bereits signierten Adressen
Ein Forscher der Ethereum Foundation hält einen Bruch der ECDSA-Signatur durch KI im schlimmsten Fall binnen Monaten für möglich und rät großen Haltern zum Umzug auf nie benutzte Adressen. Vitalik Buterin widerspricht beim Tempo, Coinbases Chefkryptograf sieht keinen Beleg.


Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.
Justin Drake, Forscher bei der Ethereum Foundation, hat am 7. Oktober 2026 auf X geschrieben, dass künstliche Intelligenz die Signaturen von Bitcoin und Ethereum womöglich früher brechen wird als ein Quantencomputer. Er rief die Branche dazu auf, einen „bunker mode" zu planen, also einen Bunker-Modus für große Bestände: einen geordneten Umzug auf Adressen, die noch nie eine Überweisung signiert haben.
Die kurze Antwort auf die Frage, die daran hängt, lautet: Deine Coins sind heute nicht akut bedroht. Es existiert kein vorgeführter Angriff auf das Signaturverfahren, Drake beschreibt einen schlimmsten Fall, und aus der Kryptografie kam binnen Stunden deutlicher Widerspruch. Wichtig ist der Satz trotzdem, weil er eine Eigenschaft von Blockchains betrifft, die den meisten Haltern nie aufgefallen ist: Eine Adresse verrät erst dann ihren öffentlichen Schlüssel, wenn von ihr zum ersten Mal etwas abgeht. Wer das weiß, kann sein Risiko ohne Hektik und ohne neue Technik senken.
„Bunker-Modus": Was Justin Drake am 7. Oktober geschrieben hat
Drake nennt in seinem Beitrag einen konkreten Maßstab dafür, was er unter einem Bruch versteht. Gebrochen ist das Verfahren für ihn dann, wenn sich ein privater Schlüssel in etwa einer Woche auf verfügbarer Hardware zurückrechnen lässt, etwa auf einem großen Verbund von Grafikprozessoren. Das ist eine andere Schwelle als die theoretische Angreifbarkeit, über die Kryptografen seit Jahren diskutieren, und sie liegt deutlich niedriger.
Den Zeitrahmen fasste er in die Formel, im schlimmsten Fall gehe es um Monate, nicht um Jahre. Im Original schrieb er von einem Bruch „in the worst case in months not years". Als Auslöser führte er eine Serie von 722 mathematischen Ergebnissen an, die OpenAI am Dienstag zuvor veröffentlicht hatte. Seine Begründung dafür, warum ausgerechnet elliptische Kurven anfällig sein sollen, formulierte er so: „Elliptic curves feel especially vulnerable to superintelligence." Decrypt hat die Formulierungen des Beitrags dokumentiert. Kurven tragen eine reiche mathematische Struktur, und Struktur ist das, woran sich geschickte Angriffe entlanghangeln können. Hash-Funktionen sind gerade dafür gebaut, möglichst wenig davon zu bieten.
Für Ethereum kündigte Drake an, er werde auf eine „maximum defensive acceleration" drängen, also auf das höchstmögliche Tempo beim Umstieg auf hash-basierte Kryptografie. An die Verwahrer richtete er einen eigenen Appell: Binance, Bitbank, Robinhood, Bitfinex und Tether solle ihr Cold Storage härten. Das ist bemerkenswert, weil diese Häuser zusammen einen erheblichen Teil der gehandelten Bestände halten und ihre Adressen seit Jahren signieren.
ECDSA: Die Signatur, mit der Bitcoin und Ether jede Überweisung freigeben
ECDSA steht für Elliptic Curve Digital Signature Algorithm. Es ist das Verfahren, mit dem sowohl Bitcoin als auch Ethereum prüfen, ob eine Überweisung von der berechtigten Person stammt. Zu jedem Konto gehören zwei Zahlen: ein privater Schlüssel, den nur du kennst, und ein öffentlicher Schlüssel, der sich aus ihm berechnen lässt. Die Rechnung funktioniert nur in eine Richtung. Aus dem privaten Schlüssel folgt der öffentliche in Sekundenbruchteilen, der umgekehrte Weg gilt nach heutigem Stand als praktisch unmöglich.
Genau diese Einbahnstraße ist das Fundament. Fiele sie, könnte jeder, der den öffentlichen Schlüssel einer Adresse kennt, den privaten daraus gewinnen und die Coins bewegen. Weder eine Hardware-Wallet noch eine Passphrase noch eine Börse mit Zwei-Faktor-Schutz würde daran etwas ändern, denn der Angriff fände nicht an deinem Gerät statt, sondern an der Mathematik dahinter.
Eine Einschränkung macht den Unterschied zwischen Panik und Planung. Deine Bitcoin-Adresse ist nicht der öffentliche Schlüssel, sondern ein Hash davon. Ein Hash lässt sich nicht zurückrechnen, auch nicht von einer Maschine, die elliptische Kurven knackt. Solange eine Adresse ausschließlich empfangen hat, steht in der Blockchain nur dieser Hash. Der öffentliche Schlüssel wird erst sichtbar, wenn du zum ersten Mal etwas von ihr wegschickst, weil die Signatur ihn mitliefert.
Warum eine Adresse erst durch die erste Überweisung angreifbar wird
Aus dieser Mechanik folgt eine Einteilung, die du an deinem eigenen Bestand nachvollziehen kannst. Adressen, von denen noch nie etwas abging, gelten als geschützt, weil ihr öffentlicher Schlüssel hinter dem Hash liegt. Adressen, die schon einmal gesendet haben, gelten als exponiert. Dazwischen gibt es nichts, und die Grenze verläuft nicht entlang der Frage, wie sicher deine Wallet ist, sondern entlang der Frage, ob sie schon einmal unterschrieben hat.
Bei Ethereum fällt das Bild schlechter aus. Dort ist das Konto selbst aus dem öffentlichen Schlüssel abgeleitet, und bei jeder Interaktion mit einem Smart Contract wird signiert. Wer seit Jahren Ether hält und dabei auch nur einmal getauscht, gestaket oder eine Freigabe erteilt hat, sitzt auf einer exponierten Adresse. Bei Bitcoin ist die Lage gemischt: Wer seine Coins einmal auf eine frische Adresse geschickt und seitdem nur gehalten hat, ist auf der besseren Seite.
Der praktische Haken: Beim Ausgeben wird die Adresse zwangsläufig exponiert. Eine Wallet, die du regelmäßig benutzt, lässt sich nicht dauerhaft im geschützten Zustand halten. Deshalb zielt Drakes Vorschlag auf die Bestände, die ohnehin liegen bleiben, nicht auf das Geld, mit dem du handelst. Wie sich Verwahrung und Nutzung sauber trennen lassen, zeigt unser Vergleich der Hardware-Wallets, der die Geräte auch danach einordnet, wie gut sie mehrere getrennte Konten unter einem Seed verwalten.
Satoshis Schild: 20.000 alte Adressen mit je 50 BTC als erstes Ziel
Drake führt ein Argument an, das in der Diskussion bisher wenig Beachtung fand und für kleine Halter beruhigend klingt. Dem Erfinder von Bitcoin werden rund 20.000 exponierte Adressen zugerechnet, auf denen jeweils 50 BTC liegen, die Belohnung der frühesten Blöcke. Diese Adressen sind seit anderthalb Jahrzehnten unberührt und für jeden sichtbar.
Ein Angreifer, der ECDSA tatsächlich brechen könnte, stünde vor einer Reihenfolgefrage. Rechenzeit ist endlich, jeder Schlüssel kostet nach Drakes eigener Schätzung etwa eine Woche auf einem großen Cluster, und am oberen Ende des Feldes liegen diese zwanzigtausend Adressen mit dem höchsten Wert je Angriff. Er nennt das sinngemäß ein Schild: Wer weniger als 50 BTC auf einer Adresse hält, ist nicht das erste Ziel, weil sich der Aufwand anderswo mehr lohnt.
Dieses Schild ist ein Zeitpuffer und keine Sicherheit. Es setzt voraus, dass der Angreifer wirtschaftlich denkt, dass er nicht parallelisiert und dass niemand aus politischen Gründen lieber eine Kette beschädigt als sich zu bereichern. Als Planungsgröße taugt es trotzdem: Es sagt dir, dass du Tage und Wochen hast, um sauber zu handeln, und nicht Stunden.
Buterin bremst: Misslungene Umzüge kosteten ihn mehr als alle Hacks zusammen
Die prominenteste Reaktion kam von Vitalik Buterin, und sie fiel zweigeteilt aus. Inhaltlich gibt er Drake recht, dass KI-getriebene Fortschritte in der Mathematik mehr Aufmerksamkeit verdienen, als die Branche ihnen bisher schenkt. Beim Tempo widerspricht er deutlich. Niemand solle heute damit anfangen, Guthaben hektisch auf neue Wallets zu schieben.
Seine Begründung zieht er aus eigener Erfahrung, und sie ist das stärkste Argument gegen übereiltes Handeln: Misslungene Umzüge haben ihn nach eigener Aussage mehr gekostet als sämtliche Hacks, die er erlebt hat, zusammen. Ein vertippter Zielwert, eine Zwischenablage, die ein Schadprogramm manipuliert, ein Seed, der beim Einrichten der neuen Wallet auf einem Foto landet: Diese Fehler passieren in der Eile, und anders als ein mathematischer Durchbruch sind sie heute schon real.
Dazu kommt ein Risiko, das in jeder Umzugswelle auftaucht. Sobald eine Schlagzeile Halter zum Wechseln bewegt, erscheinen Anleitungen, Hilfsdienste und angebliche Prüf-Werkzeuge, die genau das abgreifen, was sie zu schützen versprechen. Wer in solchen Phasen eine Freigabe unterschreibt, ohne sie gelesen zu haben, verliert sein Geld an einen Drainer und nicht an eine Superintelligenz.
Widerspruch aus der Kryptografie: Coinbase-Chefkryptograf sieht keinen Beleg
Deutlicher als Buterin wurde Yehuda Lindell, der bei Coinbase die Kryptografie verantwortet. Er sieht nach eigenen Worten „no evidence whatsoever", also keinerlei Beleg dafür, dass die Annahmen hinter der Kryptografie elliptischer Kurven kurz vor dem Fall stehen. Die mathematischen Fortschritte, die KI-Systeme in diesem Jahr erzielt haben, seien kein Argument gegen ECDSA, weil sie andere Problemklassen betreffen.
Samson Mow, Chef des Unternehmens Jan3, wies seine Leserschaft ebenfalls zur Ruhe und hielt wenig von der Warnung. Die Fachberichterstattung ordnete den Vorgang übereinstimmend als Risikoszenario ein: OpenAI hat keinen praktischen Angriff auf ECDSA vorgelegt, und Drakes Monatsfrist ist eine Obergrenze des Denkbaren, keine Prognose.
Bemerkenswert bleibt, dass sich die Fronten nicht entlang der üblichen Lager sortieren. Drake selbst hatte im März dieses Jahres, nach einem vielbeachteten Papier von Google, die Wahrscheinlichkeit für einen Quantendurchbruch bis 2032 auf zehn Prozent oder mehr beziffert. Dass er nun die KI für den schnelleren Weg hält, ist innerhalb seiner eigenen Argumentation eine Verschärfung, keine Kehrtwende.
Hash-basierte Signaturen: WOTS und SPHINCS als Ziel der Ethereum-Roadmap
Die technische Antwort auf das Szenario liegt seit Jahren auf dem Tisch und heißt hash-basierte Signatur. Statt auf die Struktur elliptischer Kurven setzt sie allein auf Hash-Funktionen, also auf genau die Bauteile, die Drake für vergleichsweise robust hält. Buterin nennt als Kandidaten WOTS und SPHINCS und spricht sich dafür aus, gitterbasierte Verfahren zu meiden, wo es Alternativen gibt.
Was das für den Zeitplan bedeutet
Ein solcher Umstieg ist kein Software-Update, das über Nacht ausgerollt wird. Er betrifft das Signaturformat jeder Überweisung, jede Wallet, jede Börse und jeden Dienst, der Transaktionen baut. Bei Bitcoin käme eine Änderung dieser Größenordnung nur über einen Konsens der Entwickler, der Miner und der Wirtschaft zustande, und genau an diesem Punkt hakt es: Vorschläge, die alte Signaturen nach einer Frist ungültig machen würden, treffen auf den Vorwurf, sie enteigneten alle, die nicht rechtzeitig umziehen. Die Gegenseite hält dem entgegen, dass unbewegte alte Bestände sonst zum Steinbruch für den ersten erfolgreichen Angreifer werden.
Für dich heißt das, dass die Protokollebene dich in den nächsten Monaten nicht retten wird. Was in deiner Hand liegt, ist die Wahl der Adresse, auf der dein Bestand liegt.
Was ein Umzug auf eine frische Adresse für deine Haltefrist bedeutet
An dieser Stelle wird aus einer Kryptografie-Debatte eine deutsche Steuerfrage, und sie ist der Grund, warum viele Halter zögern. Die Sorge lautet: Wenn ich meine Coins auf eine neue Adresse schicke, beginnt dann die einjährige Haltefrist von vorn, und verliere ich damit die Steuerfreiheit eines Gewinns?
Die Antwort ist beruhigend. Ein Transfer zwischen zwei Wallets, die beide dir gehören, ist kein Verkauf. Es wechselt kein wirtschaftlicher Eigentümer, es wird kein Preis realisiert, und es entsteht weder Gewinn noch Verlust. Die Haltefrist deiner Coins läuft also weiter, als wäre nichts geschehen. Anders liegt der Fall nur, wenn du für den Umzug den Umweg über einen Tausch nimmst, etwa indem du verkaufst und neu kaufst: Das ist eine Veräußerung mit allen steuerlichen Folgen.
Worauf es bei einem Eigentransfer wirklich ankommt, ist der Nachweis. Das Finanzamt sieht eine Überweisung in der Blockchain und kann ihr nicht ansehen, ob dahinter zwei eigene Wallets oder ein Verkauf an eine fremde Person stehen. Halte deshalb fest, von welcher Adresse auf welche du wann wie viel verschoben hast, und bewahre den ursprünglichen Kaufbeleg dazu auf, denn er trägt das Anschaffungsdatum, auf das es ankommt. Bei größeren Beständen oder verschachtelten Vorgängen entscheidet am Ende deine Steuerberatung, nicht eine Faustregel aus einem Artikel.
Verwahrung bei Börse, Hardware-Wallet oder Multisig: wo dein Public Key liegt
Die Frage, ob du überhaupt handeln kannst, hängt davon ab, wer deine Schlüssel hält. Liegen deine Coins auf einer Börse, besitzt du keine eigene Adresse, sondern eine Forderung gegen das Haus. Ob dessen Cold Storage auf exponierten Adressen liegt, kannst du von außen nicht erkennen, und genau an diese Häuser richtete sich Drakes Appell. Dir bleibt die Wahl zwischen Vertrauen und Selbstverwahrung.
Mit einer eigenen Wallet hast du die Entscheidung selbst in der Hand. Jede gängige Hardware-Wallet erzeugt beliebig viele Adressen aus einem einzigen Seed, und eine davon kann unberührt bleiben, während du mit einer anderen handelst. Du brauchst dafür kein zweites Gerät und keinen neuen Seed, sondern nur ein frisches Konto in der Software, die du ohnehin benutzt.
Bei Multisig-Konstruktionen lohnt ein genauerer Blick, weil dort mehrere öffentliche Schlüssel im Spiel sind und bereits die Einrichtung sie offenlegen kann. Wer eine solche Lösung betreibt, sollte sich ansehen, welche der beteiligten Schlüssel bereits signiert haben.
Alte Bitcoin-Adressen: Solange keine Signatur draußen ist, bleibt Zeit
Der Befund dieses Tages ist unspektakulär und darum brauchbar: Ein Bruch von ECDSA ist nicht eingetreten, nicht vorgeführt und nach dem Urteil mehrerer Kryptografen auch nicht absehbar. Was eingetreten ist, ist ein Anlass, sich einmal anzusehen, auf welchen Adressen das eigene Geld liegt. Diese Arbeit kostet eine halbe Stunde, ist bei jedem künftigen Risiko nützlich und lässt sich ohne jede Eile erledigen.
- Sieh dir an, welche deiner Adressen schon gesendet haben. Jeder Blockchain-Explorer zeigt dir zu einer Adresse die ausgehenden Transaktionen. Ist dort keine zu sehen, liegt dein öffentlicher Schlüssel hinter einem Hash. Hast du gar keine eigene Adresse, weil alles auf einer Börse liegt, ist der erste Schritt die Entscheidung über die Verwahrung: Welche Software-Lösungen dafür taugen, ordnet unser Vergleich der Software-Wallets ein.
- Richte für den Teil, der liegen bleibt, ein eigenes Konto ein. Trenne den Bestand, den du nicht anfasst, von dem, mit dem du handelst, und schiebe ihn in einem einzigen, in Ruhe geprüften Vorgang auf eine Adresse, die noch nie signiert hat. Dokumentiere Datum, Betrag und beide Adressen gleich mit; ein Portfolio-Tracker nimmt dir das ab, und welche davon die Haltefrist korrekt mitführen, steht in unserer Übersicht der Steuer-Tools und Portfolio-Tracker.
- Lass deine Börse wissen, dass du hinsiehst. Wenn ein erheblicher Teil deines Bestands bei einem Handelsplatz liegt, ist die Frage nach dessen Verwahrpraxis berechtigt, und sie wird häufiger gestellt werden. Wie die großen Häuser bei Verwahrung, Regulierung und Transparenz dastehen, zeigt unsere Übersicht der besten Krypto-Börsen.
Bleibt der Satz, der von dieser Woche hängen bleibt, und er stammt nicht von Drake, sondern von Buterin: Der teuerste Teil eines Umzugs ist fast nie der Angriff, vor dem er schützen soll.
(Stand: 8. Oktober 2026. Dieser Beitrag ist keine Anlageberatung. Kurse und Gebührenmodelle ändern sich; prüfe die Konditionen vor jedem Kauf beim Anbieter selbst.)
Häufige Fragen zu ECDSA und exponierten Adressen
Transparenzhinweis: Dieser Beitrag wurde unter Zuhilfenahme künstlicher Intelligenz erstellt und vor der Veröffentlichung redaktionell geprüft. Alle Zahlen und Angaben wurden gegen die im Text verlinkten Primärquellen abgeglichen. Das Beitragsbild wurde mit KI erzeugt.
Verwandte Artikel
- Ethereum Kurs Prognose mit Vitalik Buterins Neuer Führung Nach ETH Kurs Problemen im Schatten von Bitcoin
- Bitcoin Cash gibt nach der 50-Prozent-Woche 5,5 Prozent ab: Was du bei Hebel, Kaufweg und Haltefrist prüfst
- Circle beleiht Bitcoin über cirBTC: Warum der Wrapper in Deutschland die Haltefrist kosten kann
- Bitcoin-ETFs drehen die Jahresbilanz ins Plus: Woran du erkennst, ob die Nachfrage trägt
- Bitcoin-Staatsreserve per Gesetz: Was der US-Entwurf H.R. 8957 für deutsche Halter bedeutet
Welche Themen sollen wir vertiefen?
Wähle aus, was dich aktuell beschäftigt. Deine Auswahl fließt direkt in unsere Themenplanung ein.
Crypto-News, die wirklich Mehrwert bringen.
Wöchentlich. 60 Sekunden Lesezeit. Sorgfältig kuratiert von unserer Redaktion: kein Hype, keine Werbe-Mails, kein Spam.

September 22, 2026 2:23 PM
Fast eine Milliarde Dollar in Bitcoin-ETFs: Was du bei ETN, Depot und Haltefrist prüfst
Die US-Spot-Bitcoin-ETFs haben am 21. September netto 999 Millionen Dollar eingesammelt, den dritten Zuflusstag in Folge. Deutsche Anleger kommen an diese Fonds nicht heran: Was ETN, Haltefrist und Kaufweg für dich bedeuten.
September 30, 2026 3:21 AM
Bitcoin Kurs vor dem Core PCE um 14:30 Uhr: Hält die Marke bei 82.735 Dollar?
Heute um 14:30 Uhr MESZ veröffentlicht das Bureau of Economic Analysis den Core-PCE-Deflator für August, das Inflationsmaß, an dem die Fed ihre Zinsentscheidung am 28. Oktober ausrichtet. Bitcoin steht bei 83.329 Dollar, keine 600 Dollar über dem Tagestief, und wer gehebelt hält, entscheidet heute Vormittag.
October 8, 2026 3:29 PM
Fed-Protokoll zur Zinserhöhung bis Jahresende, Bitcoin bei 82.439 Dollar: Diese Marke entscheidet über deinen Stopp
Das am 7. Oktober veröffentlichte Protokoll der September-Sitzung zeigt eine Mehrheit im Fed-Ausschuss, die eine weitere Zinserhöhung bis Jahresende für angemessen hält. Bitcoin notiert bei 82.439 Dollar, und für Halter in Deutschland hängen daran Haltefrist, Hebel und Verwahrung.

September 24, 2026 11:32 AM
Fed-Zinserhöhung im Oktober: Was du nach dem PMI-Sprung bei Hebel, Liquidation und Haltefrist prüfst
Der vorläufige US-Einkaufsmanagerindex ist auf 58,4 Punkte gesprungen, den höchsten Stand seit Juli 2021, und die Einkaufspreise ziehen so stark an wie seit Oktober 2022 nicht mehr. Der Terminmarkt preist dadurch eine weitere Fed-Zinserhöhung am 28. Oktober mit knapp 70 Prozent ein, und der Kryptomarkt gibt breit nach.
September 23, 2026 9:19 AM
Bitcoin Cash springt 29 Prozent an einem Tag: Wir haben 49 solcher Sprünge nachgerechnet
Bitcoin Cash hat am 22. September rund 29 Prozent zugelegt, Uniswap 17 Prozent, beide getrieben von der CME-Futures-Listung. Wir haben alle 49 Sprungtage der größten Coins aus zwei Jahren ausgewertet: Nach 30 Tagen lag der mittlere Fall bei minus 6,7 Prozent.
February 5, 2026 4:10 PM
Ethereum Kurs Absturz: ETH unter 2.000 $, nachdem Bitcoin 70.000 $ bricht
Ethereum steht vor einem massiven Einbruch. Da Bitcoin unter 70.000 $ gefallen ist, wächst der Druck auf den ETH Kurs. Droht nun der Fall auf 1.550 $?

March 6, 2020 11:41 PM

Die Steem Community erklärt Justin Sun den Krieg
Gestern haben wir davon berichtet, wie Justin Sun das Steem Netzwerk übernommen hat. Vitalik Buterin meinte dazu, dass es sich um den ersten Fall eines Bestechungsangriffs auf einer dPoS (delegated Proof of Stake) Chain gehandelt habe. Es kursieren unbestätigte Gerüchte, […]

December 29, 2019 8:14 PM

Binance CEO: Kryptomarkt wird um das 1000-fache wachsen
Der Binance CEO ist sich nicht einig mit Vitalik Buterin und sagt, dass der Markt noch um mehr als das 1000 Fache wachsen kann. Hier mehr dazu.
September 3, 2019 2:35 PM

Mit wenigen Mausklicks zum reichsten Menschen der Welt mithilfe eines ICO
Zwischen dem 4. und 5. April fand in der koreanischen Hauptstadt Seoul die diesjährige Deconomy, eine Kryptokonferenz mit Rednerschwergewichten wie Vitalik Buterin oder Andreas Antonopolus, statt. Einer unter ihnen dürfte den anderen zwar in Sachen Bekanntheit nicht das Wasser reichen […]

September 18, 2024 3:44 PM
Vitalik Buterins Energischer Auftritt bei Token2049
Warst du nicht bei Token2049? Kein Problem, hier erfährst du, was passiert ist...
July 17, 2026 11:36 AM
Bitcoin über ein Jahr halten: Diese Nachweise zählen
Bitcoin nach mehr als einem Jahr verkaufen: Welche Kaufbelege, Wallet-Daten und Transaktionsnachweise Anleger trotzdem aufbewahren sollten.
September 4, 2026 12:31 PM
Bitcoin als Kreditsicherheit: Wann in Österreich keine Steuer anfällt
Bitcoin als Sicherheit für einen Kredit hinterlegen? Solange die Coins nicht verwertet werden, entsteht in Österreich grundsätzlich noch kein Verkauf.
March 31, 2026 6:20 PM
Quantum-Bedrohung für Bitcoin? Google-Studie entfacht neue Sicherheitsdebatte
Googles quantenmäßiger Durchbruch weckt Ängste um die Sicherheit von Bitcoin. Kann Krypto quantenmäßige Angriffe überstehen – oder ist ein Upgrade dringend erforderlich?
February 22, 2026 9:43 AM
Vitalik Buterin ETH-Verkauf: On-Chain-Daten widerlegen Gerüchte über 8,2 Mio. $ "Dump"
Vitalik Buterin verkaufte am 22. Feb. 2026 genau 428,57 ETH. Berichte über eine 8,2 Mio. $ Transaktion sind laut On-Chain-Daten von Lookonchain falsch.
August 11, 2026 6:18 AM
Bitcoin-Sparplan und Steuer: Wie Haltefrist, FIFO und Freigrenze bei monatlichen Käufen zusammenspielen
Jede Sparplan-Rate ist steuerlich eine eigene Anschaffung mit eigener Haltefrist. Wie Freigrenze, Verwendungsreihenfolge und Nachweispflichten bei monatlichen Bitcoin-Käufen zusammenwirken, mit den Fundstellen aus Gesetz und BMF-Schreiben.
August 2, 2026 6:00 PM
Leopold Aschenbrenner: Wie ein 45-Milliarden-Fonds binnen Tagen zusammenbrach und was das für Krypto bedeutet
Ein 25-jähriger Deutscher verlor mit vierfachem Hebel den Großteil eines 45-Mrd.-Fonds. Die Mechanik, die FTX-Spur und warum Bitcoin ruhig blieb.
April 17, 2026 11:21 PM
FIBE Berlin 2026 im Überblick: Bitcoin, KI-Trading und Tokenisierung auf Europas größter FinTech-Konferenz
Die FIBE Berlin 2026 hat gezeigt, wo die Zukunft des Geldes entsteht — von KI-gesteuerten Krypto-Portfolios bis hin zu Bitcoin Self-Custody und tokenisierten Realwerten.
July 14, 2026 11:39 AM
Warum ein Coin-Tausch steuerlich wie ein Verkauf wirken kann
Ein Coin-Tausch kann steuerlich wie ein Verkauf gelten. Erfahre, wie Gewinne, Verluste, Gebühren, Haltefrist und Anschaffungskosten berechnet werden.

September 28, 2024 3:10 PM
Eventrückblick: Token2049 und Solana Breakpoint
Hast du die großen Krypto Events 2024, Token 2049 und Solana Breakpoint, verpasst? Hier gibt's eine kurze Zusammenfassung beider Events und was in Zukunft ansteht...
October 5, 2026 4:59 PM
Bitcoin Kurs 85.662 Dollar, ein Jahr nach dem Allzeithoch: Worauf Anleger jetzt achten sollten
Bitcoin steht bei 85.662 Dollar und damit 32,1 Prozent unter dem Allzeithoch, das sich am 6. Oktober jährt. In Euro fällt der Abstand kleiner aus, und für Käufer vom Oktober 2025 läuft zugleich die steuerliche Jahresfrist ab.
September 9, 2026 3:20 PM
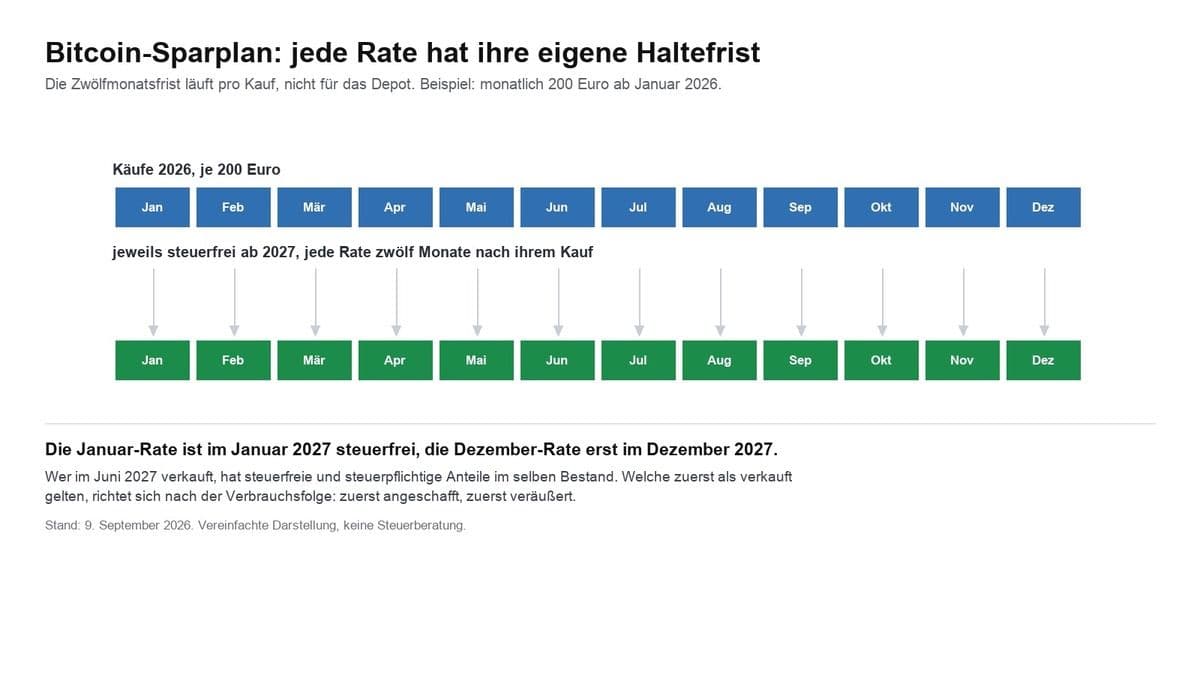
Bitcoin und Steuern in Deutschland: Haltefrist, Sparplan, ETP und Mining
Bitcoin-Gewinne sind nach zwölf Monaten steuerfrei. Was das für einen Sparplan mit zwölf Fristen bedeutet, warum ETPs anders besteuert werden und was bei Mining, Schenkung und Verlusten gilt.

August 12, 2026 7:10 PM
Bitcoins Quantenproblem: Warum 6,7 Millionen Coins für immer eingefroren werden könnten
Ein Drittel aller Bitcoin liegt in Adressen, die ein Quantencomputer knacken könnte. Der geplante Schutz würde genau diese Coins sperren.
October 3, 2026 10:39 AM
Bitcoin investieren mit Sparplan oder Einmalbetrag: Das ändert der Steuerstichtag am 31. Dezember
Wer jetzt in Bitcoin investiert, wählt zwischen einem Einmalbetrag, einer monatlichen Rate und einem ETN im Depot. Der Referentenentwurf des Bundesfinanzministeriums will die einjährige Haltefrist nur noch für Bestände gelten lassen, die bis zum 31. Dezember 2026 gekauft wurden.
September 26, 2026 2:33 AM
Shielded Bitcoin: Was der Privatsphäre-Vorschlag für deine Bitcoin-Adressen bedeutet
Drei Forscher haben am 24. September 2026 einen Entwurf für verschlüsselte Bitcoin-Überweisungen ohne Soft Fork vorgelegt. Was Shielded Bitcoin verbirgt, was öffentlich bleibt und welche Punkte du an deiner eigenen Wallet heute prüfen kannst.
September 25, 2026 9:31 PM
Sequans verkauft die letzten 314 Bitcoin: Was Anleger mit Treasury-Aktien im Depot jetzt prüfen
Der Halbleiterhersteller Sequans hat seine Bitcoin-Reserve vollständig abgebaut, 15 Monate nach dem Ziel von 100.000 Bitcoin. Was der Fall über Treasury-Aktien verrät und welche Steuerregel für Aktie und Coin gilt.
September 22, 2026 11:34 AM
Bitcoin verkaufen und Euro auszahlen lassen: So läuft es in Deutschland ab
Zwischen der Verkaufsorder und dem Euro auf dem Girokonto liegen die Börse, deine Bank und das Finanzamt. Wer die Reihenfolge kennt, spart Gebühren, Wartezeit und im besten Fall die komplette Steuer auf den Gewinn.
Vielleicht auch interessant