
Bitcoin et l’ether sous pression de l’IA : « bunker mode » pour les avoirs sur des adresses déjà signées
Un chercheur de l’Ethereum Foundation juge possible, dans le pire des cas d’ici quelques mois, une rupture de la signature ECDSA par l’IA, et conseille aux grands détenteurs de passer à des adresses jamais utilisées. Vitalik Buterin le contredit sur le rythme, et le chef de la cryptographie de Coinbase ne voit aucune preuve.



Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Justin Drake, chercheur à l’Ethereum Foundation, a écrit le 7 octobre 2026 sur X que l’intelligence artificielle brisera peut-être les signatures de Bitcoin et d’Ethereum avant un ordinateur quantique. Il a appelé le secteur à prévoir un « bunker mode », autrement dit un mode bunker pour les gros avoirs : un déplacement ordonné vers des adresses qui n’ont jamais signé de transfert.
La réponse courte à la question qui en découle : vos cryptos ne sont pas menacées de façon aiguë aujourd’hui. Il n’existe aucune attaque démontrée contre le procédé de signature, Drake décrit un scénario du pire, et la cryptographie a opposé en quelques heures une contradiction nette. La phrase importe malgré tout, car elle touche une propriété des blockchains que la plupart des détenteurs n’ont jamais remarquée : une adresse ne révèle sa clé publique qu’au moment où quelque chose en sort pour la première fois. Qui le sait peut réduire son risque sans précipitation et sans technique nouvelle.
« Bunker mode » : ce que Justin Drake a écrit le 7 octobre
Drake donne dans son message un critère concret de ce qu’il entend par une rupture. Le procédé est pour lui brisé dès lors qu’une clé privée peut être recalculée en une semaine environ sur du matériel disponible, par exemple sur un grand ensemble de processeurs graphiques. C’est un seuil différent de la vulnérabilité théorique dont les cryptographes débattent depuis des années, et il se situe nettement plus bas.
Il a résumé l’horizon temporel par une formule : dans le pire des cas, il s’agit de mois, et non d’années. Dans l’original, il a écrit d’une rupture « in the worst case in months not years », c’est-à-dire dans le pire des cas en quelques mois et non en quelques années. Comme déclencheur, il a cité une série de 722 résultats mathématiques publiés par OpenAI le mardi précédent. Sa justification de la vulnérabilité particulière des courbes elliptiques tient en cette phrase : « Elliptic curves feel especially vulnerable to superintelligence. » Les courbes elliptiques lui paraissent donc particulièrement exposées à une superintelligence. Decrypt a documenté les formulations du message. Les courbes portent une structure mathématique riche, et c’est le long de la structure que des attaques habiles peuvent progresser. Les fonctions de hachage sont précisément construites pour en offrir le moins possible.
Pour Ethereum, Drake a annoncé qu’il pousserait à une « maximum defensive acceleration », soit la cadence la plus élevée possible dans le passage à une cryptographie fondée sur le hachage. Il a adressé un appel distinct aux conservateurs : Binance, Bitbank, Robinhood, Bitfinex et Tether devraient durcir leur stockage à froid. C’est notable, car ces maisons détiennent ensemble une part considérable des avoirs négociés et signent depuis leurs adresses depuis des années.
ECDSA : la signature par laquelle Bitcoin et l’ether autorisent chaque transfert
ECDSA signifie Elliptic Curve Digital Signature Algorithm. C’est le procédé par lequel Bitcoin comme Ethereum vérifient qu’un transfert provient de la personne habilitée. À chaque compte appartiennent deux nombres : une clé privée que vous seul connaissez et une clé publique qui s’en déduit. Le calcul ne fonctionne que dans un sens. De la clé privée découle la clé publique en une fraction de seconde, tandis que le chemin inverse est tenu pour pratiquement impossible en l’état actuel.
C’est précisément cette voie à sens unique qui constitue le fondement. Si elle tombait, quiconque connaît la clé publique d’une adresse pourrait en tirer la clé privée et déplacer les cryptos. Ni un portefeuille matériel, ni une phrase de passe, ni une plateforme protégée par double authentification n’y changeraient quoi que ce soit, car l’attaque ne viserait pas votre appareil, mais les mathématiques qui le sous-tendent.
Une restriction fait toute la différence entre la panique et la planification. Votre adresse Bitcoin n’est pas la clé publique, mais une empreinte de celle-ci. Une empreinte ne se recalcule pas à l’envers, pas même par une machine qui casse les courbes elliptiques. Tant qu’une adresse n’a fait que recevoir, seule cette empreinte figure dans la blockchain. La clé publique n’apparaît qu’au moment où vous envoyez quelque chose depuis cette adresse pour la première fois, parce que la signature l’emporte avec elle.
Pourquoi une adresse ne devient attaquable qu’au premier transfert
De cette mécanique découle une répartition que vous pouvez vérifier sur vos propres avoirs. Les adresses dont rien n’est jamais sorti sont considérées comme protégées, car leur clé publique se trouve derrière l’empreinte. Les adresses qui ont déjà envoyé une fois sont considérées comme exposées. Il n’y a rien entre les deux, et la frontière ne passe pas par la question de la sûreté de votre portefeuille, mais par celle de savoir s’il a déjà signé.
Pour Ethereum, le tableau est plus défavorable. Le compte lui-même y est dérivé de la clé publique, et chaque interaction avec un contrat intelligent donne lieu à une signature. Qui détient de l’ether depuis des années et a ne serait-ce qu’une fois échangé, staké ou accordé une autorisation se trouve sur une adresse exposée. Pour Bitcoin, la situation est mixte : qui a envoyé ses cryptos une fois vers une adresse neuve et n’a fait que conserver depuis se trouve du bon côté.
L’écueil pratique : dépenser expose nécessairement l’adresse. Un portefeuille que vous utilisez régulièrement ne peut pas rester durablement dans l’état protégé. La proposition de Drake vise donc les avoirs qui resteront de toute façon immobiles, et non l’argent avec lequel vous négociez. Comment séparer proprement conservation et usage, notre comparatif des portefeuilles matériels le montre, en classant aussi les appareils selon leur aptitude à gérer plusieurs comptes distincts sous une même phrase de récupération.
Le bouclier de Satoshi : 20 000 anciennes adresses de 50 BTC chacune comme première cible
Drake avance un argument qui a jusqu’ici peu retenu l’attention et qui sonne rassurant pour les petits détenteurs. On attribue à l’inventeur de Bitcoin quelque 20 000 adresses exposées, portant chacune 50 BTC, la récompense des premiers blocs. Ces adresses sont intactes depuis une décennie et demie et visibles de tous.
Un attaquant capable de briser réellement ECDSA se heurterait à une question d’ordre de priorité. Le temps de calcul est fini, chaque clé coûte selon l’estimation de Drake environ une semaine sur un grand ensemble, et au sommet du champ se trouvent ces vingt mille adresses à la valeur la plus élevée par attaque. Il parle en substance d’un bouclier : qui détient moins de 50 BTC sur une adresse n’est pas la première cible, car l’effort est mieux rémunéré ailleurs.
Ce bouclier est un délai, non une sécurité. Il suppose que l’attaquant raisonne économiquement, qu’il ne parallélise pas et que personne ne préfère abîmer une chaîne pour des raisons politiques plutôt que de s’enrichir. Comme ordre de grandeur pour planifier, il reste utile : il vous dit que vous disposez de jours et de semaines pour agir proprement, et non d’heures.
Buterin freine : des déplacements ratés lui ont coûté plus que tous les piratages réunis
La réaction la plus en vue est venue de Vitalik Buterin, et elle se divise en deux. Sur le fond, il donne raison à Drake : les progrès mathématiques portés par l’IA méritent plus d’attention que le secteur ne leur en accorde. Sur le rythme, il s’oppose nettement. Personne ne devrait commencer aujourd’hui à déplacer ses soldes vers de nouveaux portefeuilles dans la précipitation.
Il tire sa justification de sa propre expérience, et c’est l’argument le plus fort contre l’action hâtive : des déplacements ratés lui ont, selon ses propres mots, coûté plus que tous les piratages qu’il a connus réunis. Une adresse de destination mal saisie, un presse-papiers manipulé par un logiciel malveillant, une phrase de récupération qui finit sur une photo pendant la configuration du nouveau portefeuille : ces erreurs arrivent dans la hâte et, contrairement à une percée mathématique, elles sont déjà réelles aujourd’hui.
S’y ajoute un risque qui surgit à chaque vague de migration. Dès qu’un titre pousse les détenteurs à changer, apparaissent des tutoriels, des services d’aide et de prétendus outils de vérification qui captent exactement ce qu’ils promettent de protéger. Qui signe une autorisation dans ces phases sans l’avoir lue perd son argent au profit d’un drainer, et non d’une superintelligence.
Contradiction venue de la cryptographie : le chef de la cryptographie de Coinbase ne voit aucune preuve
Yehuda Lindell, responsable de la cryptographie chez Coinbase, a été plus net que Buterin. Il ne voit, selon ses propres termes, « no evidence whatsoever », soit absolument aucune preuve que les hypothèses derrière la cryptographie des courbes elliptiques soient près de tomber. Les progrès mathématiques réalisés cette année par les systèmes d’IA ne constituent pas un argument contre ECDSA, estime-t-il, car ils concernent d’autres classes de problèmes.
Samson Mow, dirigeant de l’entreprise Jan3, a également invité son lectorat au calme et accordé peu de crédit à l’avertissement. La presse spécialisée a classé l’épisode de façon concordante comme un scénario de risque : OpenAI n’a présenté aucune attaque pratique contre ECDSA, et l’horizon de quelques mois avancé par Drake est une borne supérieure du concevable, non une prévision.
Il reste notable que les lignes ne se rangent pas selon les camps habituels. En mars de cette année, après un article très remarqué de Google, Drake lui-même chiffrait à dix pour cent ou plus la probabilité d’une percée quantique d’ici 2032. Qu’il tienne désormais l’IA pour la voie la plus rapide constitue un durcissement de son propre raisonnement, non un revirement.
Signatures fondées sur le hachage : WOTS et SPHINCS comme objectif de la feuille de route Ethereum
La réponse technique au scénario est sur la table depuis des années et porte le nom de signature fondée sur le hachage. Au lieu de s’appuyer sur la structure des courbes elliptiques, elle repose uniquement sur des fonctions de hachage, soit exactement les composants que Drake juge comparativement robustes. Buterin cite WOTS et SPHINCS parmi les candidats et plaide pour éviter les procédés fondés sur les réseaux euclidiens là où des solutions de rechange existent.
Ce que cela signifie pour le calendrier
Un tel changement n’est pas une mise à jour logicielle déployée du jour au lendemain. Il touche le format de signature de chaque transfert, chaque portefeuille, chaque plateforme et chaque service qui construit des transactions. Pour Bitcoin, une modification de cette ampleur ne pourrait advenir que par un consensus des développeurs, des mineurs et de l’économie, et c’est précisément là que cela coince : les propositions qui invalideraient les anciennes signatures après un délai se heurtent au reproche d’exproprier tous ceux qui ne déplacent pas leurs avoirs à temps. Le camp opposé répond que les anciens avoirs immobiles deviendraient sinon une carrière pour le premier attaquant qui réussit.
Pour vous, cela signifie que la couche protocolaire ne vous sauvera pas dans les mois qui viennent. Ce qui relève de vous, c’est le choix de l’adresse sur laquelle reposent vos avoirs.
Ce qu’un déplacement vers une adresse neuve implique pour votre durée de détention
À ce stade, un débat de cryptographie se transforme en question fiscale allemande, et c’est la raison pour laquelle beaucoup de détenteurs hésitent. L’inquiétude est la suivante : si j’envoie mes cryptos vers une nouvelle adresse, le délai de détention d’un an repart-il de zéro, et perds-je ainsi l’exonération d’un gain ?
La réponse est rassurante. Un transfert entre deux portefeuilles qui vous appartiennent tous les deux n’est pas une vente. Aucun propriétaire économique ne change, aucun prix n’est réalisé, et il n’en résulte ni gain ni perte. Le délai de détention de vos cryptos continue donc de courir comme si rien ne s’était passé. Le cas est différent seulement si vous passez par un échange pour ce déplacement, en vendant puis en rachetant : il s’agit alors d’une cession, avec toutes ses conséquences fiscales.
Ce qui compte vraiment lors d’un transfert entre vos propres portefeuilles, c’est la preuve. L’administration fiscale voit un transfert dans la blockchain et ne peut pas savoir si deux portefeuilles vous appartenant ou une vente à un tiers se cachent derrière. Notez donc de quelle adresse vers quelle autre vous avez déplacé quel montant et à quelle date, et conservez avec cela le justificatif d’achat initial, car il porte la date d’acquisition qui fait foi. Pour des avoirs importants ou des opérations imbriquées, c’est finalement votre conseil fiscal qui décide, et non une règle empirique tirée d’un article.
Conservation sur une plateforme, un portefeuille matériel ou en multisignature : où se trouve votre clé publique
Savoir si vous pouvez agir du tout dépend de qui détient vos clés. Si vos cryptos reposent sur une plateforme, vous ne possédez pas d’adresse propre, mais une créance sur la maison. Si son stockage à froid repose sur des adresses exposées, vous ne pouvez pas le constater de l’extérieur, et c’est précisément à ces maisons que s’adressait l’appel de Drake. Il vous reste le choix entre la confiance et l’auto-conservation.
Avec votre propre portefeuille, la décision est entre vos mains. Tout portefeuille matériel courant génère un nombre quelconque d’adresses à partir d’une seule phrase de récupération, et l’une d’elles peut rester intacte pendant que vous négociez avec une autre. Vous n’avez pour cela besoin ni d’un second appareil ni d’une nouvelle phrase, mais seulement d’un compte neuf dans le logiciel que vous utilisez déjà.
Pour les montages en multisignature, un examen plus attentif s’impose, car plusieurs clés publiques y entrent en jeu et la seule configuration peut les exposer. Qui exploite une telle solution devrait regarder lesquelles des clés concernées ont déjà signé.
Anciennes adresses Bitcoin : tant qu’aucune signature n’est sortie, il reste du temps
Le constat de cette journée est peu spectaculaire et donc exploitable : une rupture d’ECDSA n’est pas survenue, n’a pas été démontrée et, au jugement de plusieurs cryptographes, n’est pas non plus prévisible. Ce qui est survenu, c’est une occasion d’examiner une fois sur quelles adresses repose votre propre argent. Ce travail coûte une demi-heure, sera utile face à tout risque futur et peut se faire sans la moindre précipitation.
- Regardez lesquelles de vos adresses ont déjà envoyé. Tout explorateur de blockchain vous montre les transactions sortantes d’une adresse. Si aucune n’y figure, votre clé publique se trouve derrière une empreinte. Si vous n’avez aucune adresse propre parce que tout repose sur une plateforme, la première étape est la décision sur la conservation : quelles solutions logicielles y conviennent, notre comparatif des portefeuilles logiciels le précise.
- Ouvrez un compte distinct pour la part qui reste immobile. Séparez les avoirs que vous ne touchez pas de ceux avec lesquels vous négociez, et déplacez-les en une seule opération, vérifiée à tête reposée, vers une adresse qui n’a jamais signé. Documentez du même coup la date, le montant et les deux adresses ; un suivi de portefeuille s’en charge pour vous, et notre panorama des logiciels fiscaux et suivis de portefeuille indique lesquels tiennent correctement la durée de détention.
- Faites savoir à votre plateforme que vous regardez. Si une part importante de vos avoirs repose chez une place de négociation, la question de sa pratique de conservation est légitime, et elle sera posée plus souvent. La façon dont les grandes maisons se situent en matière de conservation, de régulation et de transparence figure dans notre panorama des meilleures bourses de crypto-actifs.
Reste la phrase que l’on retiendra de cette semaine, et elle vient non de Drake mais de Buterin : la partie la plus coûteuse d’un déplacement n’est presque jamais l’attaque contre laquelle il est censé protéger.
(Au 8 octobre 2026. Cet article ne constitue pas un conseil en investissement. Les cours et les grilles tarifaires évoluent ; vérifiez les conditions auprès du prestataire avant tout achat.)
Questions fréquentes sur l’ECDSA et les adresses exposées
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Prévision du cours Ethereum avec la nouvelle direction de Vitalik Buterin après les difficultés face à Bitcoin
- Bitcoin repasse au-dessus de 80 000 dollars : acheter, conserver ou prendre ses bénéfices ?
- Près d'un milliard de dollars dans les ETF Bitcoin : ce qu'il faut vérifier sur les ETN, le compte-titres et la durée de détention
- Prévision du bitcoin : ce qu'il faut vérifier sur les seuils, la durée de détention et le mode d'achat avant le changement de trimestre
- « Nous avons réuni les conditions essentielles… » : bitcoin.de est à l'arrêt depuis trois mois, la licence MiCAR manque
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
October 8, 2026 5:35 PM
Le procès-verbal de la Fed évoque une hausse des taux d’ici fin d’année, bitcoin à 82 439 dollars : le niveau qui décide de votre stop
Le procès-verbal de la réunion de septembre, publié le 7 octobre, montre une majorité du comité de la Fed qui juge appropriée une nouvelle hausse des taux d’ici la fin de l’année. Le bitcoin cote 82 439 dollars, et pour les détenteurs en Allemagne, durée de détention, levier et conservation en dépendent.
October 1, 2026 2:25 AM
70,6 % en trois mois : l’Ethereum signe son meilleur troisième trimestre
L’Ethereum clôture le troisième trimestre 2026 sur environ 70,6 % de hausse, son meilleur troisième trimestre depuis l’origine, quand le bitcoin atteint 42,8 %. Pour les prochaines semaines, la zone du plus haut trimestriel de 2 775,17 dollars est décisive ; pour votre année fiscale, c’est la date d’achat de chaque position.

September 25, 2026 11:26 PM
Vendre des bitcoins entre particuliers : la fiscalité en Allemagne et les justificatifs nécessaires
Lors d'une vente directe à un particulier, le même délai d'un an s'applique qu'en bourse, mais le relevé fiscal fait défaut. Ce guide présente le calcul, le seuil de 1 000 euros et les justificatifs que l'administration veut voir.
September 24, 2026 11:13 PM
Prévision Bitcoin : ce que vous vérifiez sur les seuils, la détention et le levier avant la décision de taux du 28 octobre
Le bitcoin s’échange autour de 83 800 dollars, un tiers sous son sommet d’octobre 2025, alors que l’indice de sentiment affiche l’avidité. Quelles échéances, quels seuils et quels délais décident réellement de votre gain net dans les prochaines semaines, et lesquels vous pilotez vous-même.

September 28, 2024 4:40 PM
Récapitulatif des Evénements: Token2049 et Solana Breakpoint
Vous avez manqué les récents événements cryptographiques de 2024, Token 2049 et Solana Breakpoint? Voici un bref récapitulatif des événements avec toutes les nouveautés à venir ...
September 14, 2026 5:21 AM
Décision de taux de la Fed du 16 septembre : ce qu'elle signifie pour votre plan d'épargne Bitcoin
Rétrospective au 27 septembre 2026 : cet article est paru avant la décision de taux de la Réserve fédérale américaine du 16 septembre 2026, alors que les marchés à terme tablaient majoritairement sur une hausse. Il décrit ce qu'une hausse signifie pour votre mensualité, pour un prêt crypto en cours et pour vos délais de détention.
August 24, 2026 11:32 AM
Renforcer sa position en bitcoin à 77 000 dollars : plan d’épargne ou achat unique
Le bitcoin s’établit à 77 256 dollars après une hausse de 22,78 % en une semaine. Ce guide montre comment renforcer proprement votre position à ce cours et quelle méthode convient à quelle situation de départ.
September 19, 2026 11:35 AM
L'effet de lissage des cours sur le bitcoin : ce que rapportent vraiment douze versements
Douze versements mensuels de 100 euros ont donné un prix moyen de 66 472 euros et devancé de 33,6 points de pourcentage l'achat unique au même jour de départ. Le calcul montre aussi quand le plan d'épargne est la moins bonne voie.
October 2, 2026 5:39 AM
Donner des bitcoins : quand compte la valeur du cours, quand seulement le prix d'achat ?
Un don en bitcoins à une organisation d'intérêt général est déductible au titre d'un don en nature, et le don lui-même ne fait naître aucune plus-value imposable. La hauteur de la déduction tient au seul point de savoir si une vente aurait été imposable le jour de la libéralité.
October 5, 2026 8:21 PM
Bitcoin à 85 662 dollars, un an après le sommet historique : ce qu’il faut surveiller
Le Bitcoin s’établit à 85 662 dollars, soit 32,1 % sous le sommet historique dont l’anniversaire tombe le 6 octobre. En euros, l’écart est plus faible, et pour les acheteurs d’octobre 2025 le délai fiscal d’un an expire en même temps.
September 9, 2026 5:31 PM
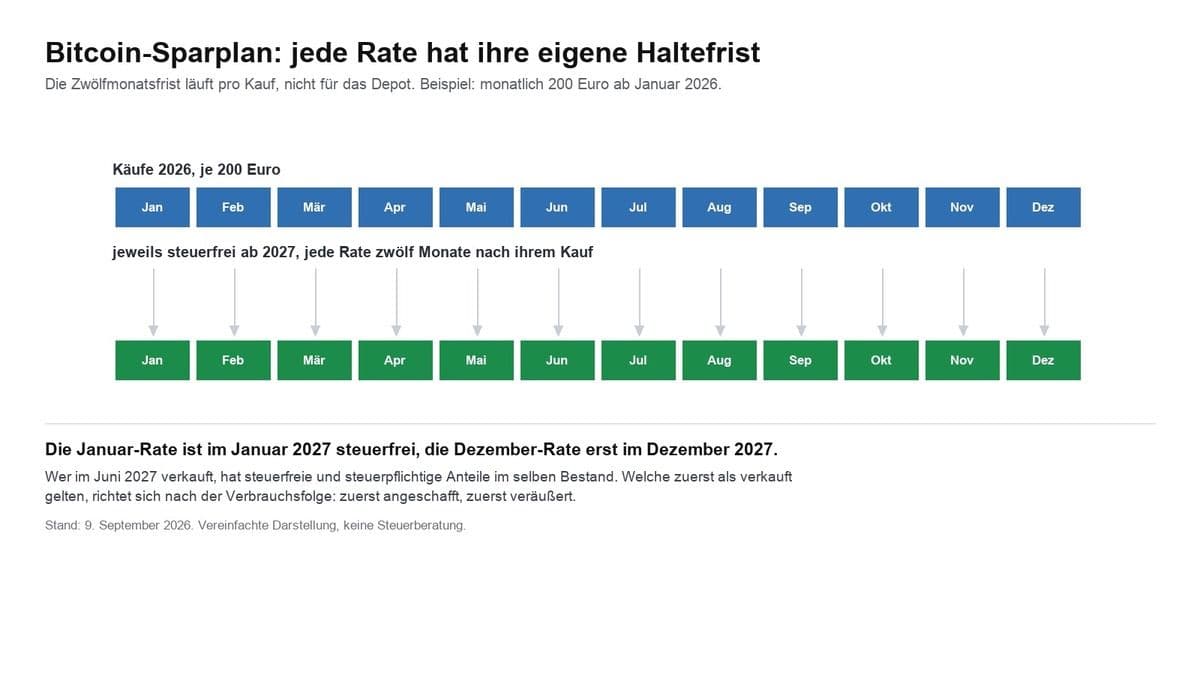
Bitcoin et fiscalité en Allemagne : délai de détention, plan programmé, ETP et minage
Les plus-values en bitcoins sont exonérées après douze mois. Ce que cela implique pour un plan programmé aux douze délais, pourquoi les ETP sont imposés autrement, et ce qui vaut pour le minage, la donation et les pertes.
August 18, 2026 2:20 AM
Bitcoin face à l’ordinateur quantique : 6,7 millions de coins pourraient être gelés à jamais
Un tiers de tous les bitcoins repose dans des adresses qu’un ordinateur quantique pourrait casser. La protection envisagée gèlerait précisément ces coins.
October 3, 2026 5:40 PM
Investir dans le bitcoin avec un plan d’épargne ou en une fois : la date fiscale du 31 décembre
Celui qui investit aujourd’hui dans le bitcoin choisit entre un versement unique, une mensualité fixe et un ETN en compte-titres. Le projet de loi du ministère allemand des Finances veut réserver le délai de détention d’un an aux avoirs acquis jusqu’au 31 décembre 2026.
October 8, 2026 11:42 AM
Le Bitcoin Cash et le lancement des contrats à terme du CME le 19 octobre : la cotation portera-t-elle le cours ?
Le CME Group prévoit d'introduire le 19 octobre des contrats à terme sur le Bitcoin Cash, avec un contrat standard de 250 BCH. Le cours se situe à 294,93 dollars et a entièrement rendu le bond consécutif à l'annonce.
October 7, 2026 8:22 AM
Certificat, ETN Bitcoin ou la cryptomonnaie elle-même : les trois voies face à face
Un certificat bitcoin, un ETN et la cryptomonnaie elle-même mènent au même cours, mais à trois régimes fiscaux et à trois risques différents. Le comparatif montre quelle voie convient à votre portefeuille et pourquoi le 31 décembre 2026 devient l'échéance décisive.
October 6, 2026 2:26 AM
50 euros par mois en Bitcoin, 118 mensualités depuis 2017 : le plan d'épargne en vaut-il encore la peine ?
118 mensualités de 50 euros depuis janvier 2017 représentent 5 900 euros versés et environ 54 500 euros aujourd'hui. La même mensualité depuis janvier 2024 n'affiche que 14,5 % de gain, et depuis octobre 2025 le plan d'épargne devance l'achat unique de près de 39 points.
September 24, 2026 5:16 AM
Sommet Trump-Xi à la Maison-Blanche : les positions crypto à vérifier avant l'échéance
Xi Jinping est reçu aujourd'hui en visite d'État par Donald Trump, et le marché des cryptomonnaies aborde ce rendez-vous avec les gains d'une semaine exceptionnellement forte. Ce qu'il faut vérifier sur le levier, la durée de détention et la conservation avant la première déclaration.
September 22, 2026 2:33 PM
Vendre du Bitcoin et retirer ses euros : comment cela se passe en Allemagne
Entre l’ordre de vente et les euros sur le compte courant se trouvent la plateforme, votre banque et le fisc. Qui connaît l’ordre des étapes économise des frais, du temps d’attente et, au mieux, la totalité de l’impôt sur la plus-value.
September 16, 2026 8:15 PM

Bitcoin en garantie d'un prêt : quand l'impôt allemand s'applique quand même
Déposer des bitcoins en garantie d'un prêt ne constitue pas une vente en Allemagne, car l'article 39 du code des impôts vous en maintient l'attribution fiscale. L'impôt n'apparaît qu'à la réalisation de la garantie, et seule compte alors la durée pendant laquelle vous aviez détenu les coins.
October 5, 2026 5:44 PM
deBridge DBR : 618 millions de jetons libérés le 17 octobre, dix jours de volume d’un coup
Chez deBridge, la période de blocage de 618,3 millions de DBR prend fin le 17 octobre 2026, huitième tranche trimestrielle depuis le lancement du jeton. Ce texte met la tranche en regard du volume quotidien, montre les six enveloppes derrière elle et situe la négociation et la fiscalité pour les investisseurs en Allemagne.
October 2, 2026 6:04 PM
Bitcoin ou Ethereum au quatrième trimestre 2026 : les deux plus grands actifs crypto comparés
Le Bitcoin est rare par règle de protocole, l’Ethereum seulement autant que son taux d’utilisation, et sur l’accès comme sur la fiscalité en Allemagne les chemins se séparent de nouveau. Ce comparatif place côte à côte les chiffres vérifiables sur l’offre, l’usage, le staking et la voie d’achat, sans énoncer de prévision de cours.
September 24, 2026 11:21 PM
Bitcoin pour la retraite : ce qui s’applique à partir de 2027 et ce que vous décidez maintenant
Le bitcoin n’est admis dans aucun produit d’épargne retraite subventionné, pas même dans le nouveau compte d’épargne retraite à partir de 2027. Qui veut malgré tout mettre les crypto-actifs au service de sa retraite passe par le patrimoine privé, et là une date butoir fin 2026 est en train de déplacer les règles fiscales.

September 24, 2026 5:14 PM
Le Bitcoin Cash cède 5,5 % après une semaine à 50 % : parcours d'achat, effet de levier et délai de détention à vérifier
Le Bitcoin Cash recule à 335,19 dollars le 24 septembre 2026, après une progression de près de 50 % en sept jours. La hausse a été déclenchée par l'annonce du CME du 22 septembre ; ce qui en découle pour le parcours d'achat, l'effet de levier, le délai de détention et la conservation est exposé ici.
September 24, 2026 5:28 AM
Robot de trading crypto et fiscalité : ce qui s'applique avec des milliers de transactions
Un robot transforme une décision d'investissement en des centaines de cessions, et l'administration fiscale les compte toutes. Ce guide explique la durée de détention, le FIFO, le seuil d'exonération et les obligations de conservation, et ce qu'il faut mettre en place avant la première transaction.
September 17, 2026 8:15 PM
Donner des bitcoins à ses enfants : abattement, délai de détention et déclaration au fisc
Transmettre des bitcoins à son enfant, c'est lui transmettre aussi son délai de détention et son cours d'entrée. Ce guide expose ce qui s'applique vraiment en Allemagne en matière d'abattement, de délai de déclaration, de représentation et de conservation.
October 7, 2026 11:54 PM
Deux voies à la sortie d’une faillite de plateforme : des jetons restitués ou une quote-part en euros
Si les mêmes jetons reviennent après la faillite d’une plateforme, la durée de détention de l’année d’acquisition se poursuit. Si une quote-part est versée en argent, la situation reste ouverte, et la question de la preuve décide du dossier.
October 5, 2026 5:28 PM
Le cours du Shiba Inu gagne 4,4 % : plus fort que le marché, mais 88 billions de SHIB sur les plateformes
Le Shiba Inu gagne 4,4 % lundi et devient le plus fort des six grands noms. Dans le même temps, 88,08 billions de SHIB valant 525 millions de dollars dorment sur les plateformes, près de cinq fois un jour de volume.
Vous pourriez aussi aimer