
Hackeo de Crédit Mutuel Arkéa: el banco confirma el ataque y ZachXBT rastrea 133 millones de dólares
El banco francés Crédit Mutuel Arkéa confirma un ciberataque con operaciones fraudulentas y asegura que el patrimonio de los clientes no se ha visto afectado. El investigador ZachXBT rastrea más de 133 millones de dólares que habrían salido a través de exchanges cripto y Monero.

¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
El banco cooperativo francés Crédit Mutuel Arkéa confirmó el miércoles 4 de noviembre de 2026 un ciberataque que, según sus palabras, permitió «operaciones fraudulentas». El investigador on-chain ZachXBT vincula el ataque con salidas de más de 133 millones de dólares que habrían pasado por exchanges cripto, stablecoins, ether y Monero. El banco no ha dado todavía ninguna cifra y subraya que el patrimonio de sus clientes no se ha visto afectado.
Hay, por tanto, dos hechos acreditados: un ataque que el propio banco reconoce y un rastro de dinero que un conocido analista de blockchain reconstruye en público. Si ambos encajan por completo, Arkéa no lo ha confirmado ni desmentido hasta ahora. Este artículo explica qué está claro, qué sigue abierto y qué precauciones conviene que tomen ya los clientes bancarios con criptomonedas.
Hackeo de Crédit Mutuel Arkéa: lo que confirmó el banco el 4 de noviembre
Crédit Mutuel Arkéa forma parte del grupo Crédit Mutuel y tiene sus raíces sobre todo en Bretaña y en el suroeste de Francia. Según su propio comunicado sobre el ciberataque, el grupo emplea a más de 12.000 personas, atiende a más de 5,8 millones de socios y clientes y tiene un balance total de 211.500 millones de euros.
En el comunicado, que el medio especializado Decrypt recogió el miércoles, el banco escribe que el incidente está «cerrado y bajo control». La actividad se reanuda de forma gradual tras la entrada en vigor de medidas de seguridad reforzadas. El patrimonio de los clientes no se ha visto afectado y el ataque solo retrasó la ejecución de algunas transferencias. Los importes afectados aún se están determinando, pero «en ningún caso pueden poner en entredicho la solidez y la salud financiera del grupo».
Arkéa afirma además que informó a las autoridades supervisoras competentes nada más descubrir el ataque y que suspendió algunas transacciones por precaución para impedir nuevos movimientos fraudulentos. El banco advierte expresamente a sus clientes de intentos de phishing tras el incidente. Según Decrypt, no ha precisado si hay criptoactivos afectados directamente ni ha cuantificado el daño.
ZachXBT y los 133 millones de dólares: cómo pasó el rastro por los exchanges cripto
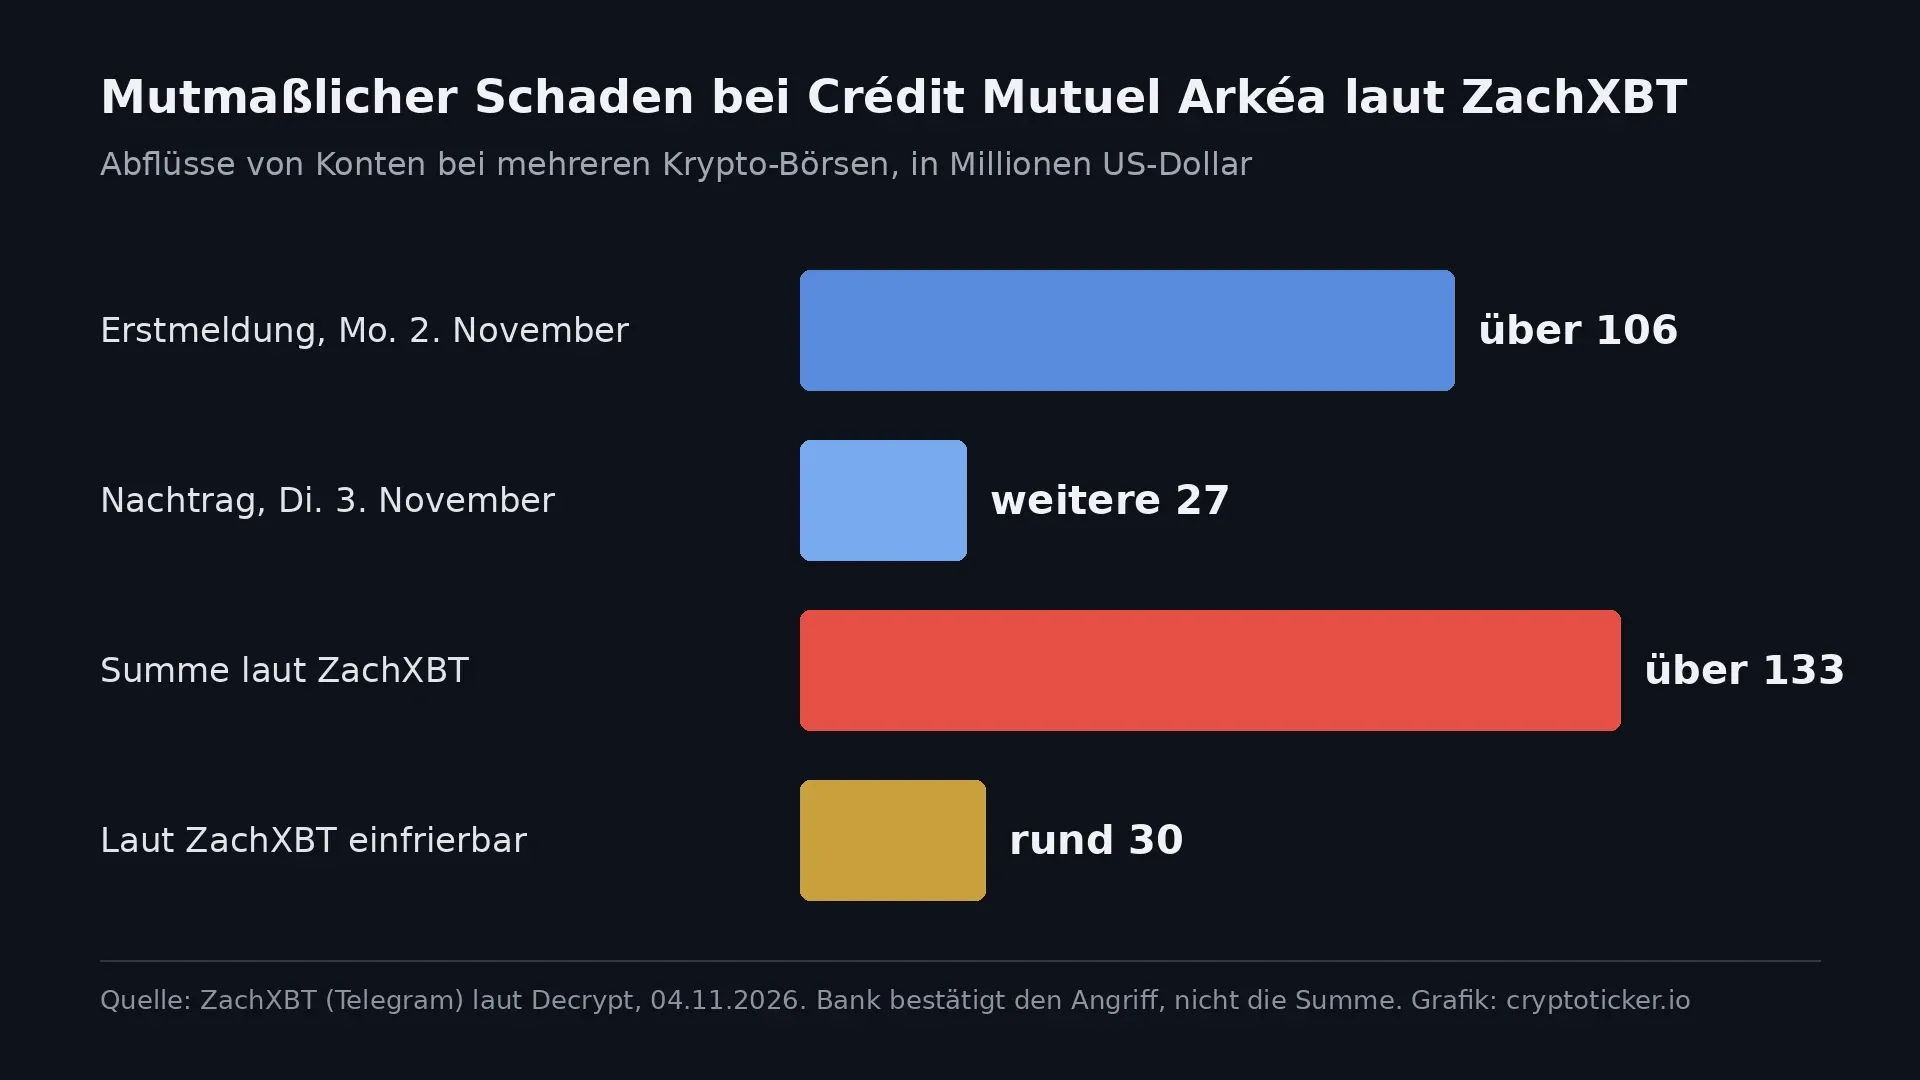
ZachXBT es un investigador de blockchain que actúa bajo seudónimo y lleva años rastreando robos y fraudes a partir de datos públicos de transacciones. El lunes 2 de noviembre informó, según Decrypt, de que una entidad no identificada de la Unión Europea podría haber perdido el 1 de noviembre más de 106 millones de dólares de cuentas en varios exchanges. Los fondos se habrían retirado en USDC y USDT, stablecoins vinculadas al dólar estadounidense.
El martes señaló en su canal de Telegram a Crédit Mutuel Arkéa como presunta víctima y describió a la entidad como un «banco francés con 235.000 millones de dólares en activos». El ataque se habría prolongado durante varios días. En una actualización ese mismo día añadió otros 27 millones de dólares en retiradas de exchanges, parte de ellas posteriores a su primera publicación. Con ello llega a más de 133 millones de dólares. También publicó cuatro direcciones de Ethereum que atribuye al robo.
Según Decrypt, ZachXBT no ha revelado cómo identificó al banco ni de qué forma obtuvo el atacante acceso a las cuentas de los exchanges. Prevé que la cifra siga subiendo cuando se incluyan las operaciones extrabursátiles. Estas operaciones OTC (over the counter) son acuerdos cerrados directamente entre dos partes al margen del libro de órdenes público de un exchange; no aparecen en las retiradas.
Blanqueo con stablecoins, ether y Monero: el presunto camino del botín
La ruta que describe ZachXBT sigue un patrón que los investigadores conocen de muchos grandes robos. Primero, el atacante habría cambiado USDC por ether. La razón está en el diseño de las stablecoins: emisores como Circle pueden congelar saldos de USDC en direcciones que señalen las autoridades o los investigadores. Quien deja stablecoins robadas quietas mucho tiempo se arriesga a que se las congelen. El ether no tiene un emisor que pueda bloquear una dirección.
En un segundo paso, según ZachXBT, los fondos pasaron por los llamados instant exchanges. Son servicios de intercambio en los que cambias monedas directamente por otras sin cuenta de cliente propia; para importes pequeños, a menudo no exigen verificación de identidad. Una parte del botín se cambió después a Monero. Monero es una criptomoneda que oculta por defecto el remitente, el destinatario y el importe de una transacción, de modo que los pagos apenas pueden rastrearse en su blockchain.
Además, el atacante movió fondos a varias blockchains mediante bridges. Un bridge es un puente entre dos blockchains que bloquea las monedas en un lado y emite su equivalente en el otro. Cada uno de estos pasos aumenta el trabajo de los investigadores, porque el rastro se reparte entre redes distintas, cada una con sus propias herramientas de análisis.
En el mercado, el caso no ha dejado por ahora huellas visibles. Según CoinPaprika, Monero cotizaba el jueves por la mañana en torno a 635 dólares, un 0,2 % por debajo del día anterior, mientras que el ether subía un 5,3 % en el mismo periodo, hasta unos 2.430 dólares. Con volúmenes diarios de miles de millones, incluso importes de nueve cifras se diluyen en la negociación.

Divulgación bajo presión: la acusación de ZachXBT y la respuesta del banco
Más llamativa que la cifra es la crítica de ZachXBT a la gestión del incidente. Antes de dar el nombre, escribió, según Decrypt, que su hipótesis de trabajo era que una gran entidad financiera de Europa occidental había sido atacada y que el caso se estaba «encubriendo». Acusa a la entidad de no haber comunicado el incidente como es debido. Por ello, afirma, las fuerzas de seguridad ya no pudieron congelar unos 30 millones de dólares de los fondos robados.
El banco presenta los hechos de otra manera. Según su comunicado, informó a las autoridades supervisoras inmediatamente después de descubrir el ataque y adoptó contramedidas en el acto. Cuándo detectó Arkéa exactamente el ataque y cuándo lo notificó al supervisor no se desprende de la información pública. Por eso, hoy por hoy la acusación no puede confirmarse ni refutarse.
En la práctica, la disputa muestra hasta qué punto las posibilidades de éxito ante un robo de criptomonedas dependen de la rapidez. Los exchanges y los emisores de stablecoins solo pueden congelar saldos mientras aún estén en su poder. Una vez que las monedas han pasado a Monero a través de servicios de intercambio, la recuperación suele quedar descartada. Según ZachXBT, los autores son desconocidos; sin embargo, afirma con «alta seguridad» que no se trata del grupo norcoreano Lazarus y apunta a varias características del blanqueo.
Licencia MiCA y cripto bancario: los planes de Arkéa para clientes minoristas
El momento es delicado. Arkéa lleva meses preparándose para el negocio cripto. Según un artículo de mayo del diario financiero francés L'Agefi, recogido por Decrypt, el grupo ha solicitado una autorización conforme a MiCA. MiCA es el reglamento europeo relativo a los mercados de criptoactivos; desde finales de 2024 regula quién puede ofrecer servicios cripto en la UE y qué obligaciones se aplican.
Con la licencia, Arkéa quiere ofrecer servicios cripto a sus propios clientes minoristas y comercializarlos además como solución de marca blanca a otras entidades a través de su filial Arkéa Banking Services. Marca blanca significa que un proveedor aporta la tecnología y otra empresa la vende a sus clientes con su propio nombre. Si el ataque actual tendrá consecuencias para el proceso de autorización está por ver; el banco no se ha pronunciado al respecto.
Si ya compras criptomonedas, comprueba que el proveedor esté autorizado. Qué plataformas tienen licencia MiCA y en qué se diferencian lo muestra nuestra comparativa de exchanges cripto regulados. Una licencia no impide un hackeo, pero obliga al proveedor a custodiar por separado los activos de los clientes, a mantener medidas de seguridad y a informar al supervisor.
Trading cripto en Sparkasse y Volksbank: quién custodia las monedas en Alemania
Para los inversores en Alemania, el caso resulta instructivo sobre todo por una tendencia: también allí la negociación de criptomonedas llega a las apps de los bancos minoristas. Las Volksbanken y las Sparkassen han introducido o preparan la compraventa de bitcoin y otras monedas. Nuestro resumen sobre el trading cripto en Sparkasse recoge la situación actual.
En el modelo bancario compras las monedas a través de la app de siempre, pero las custodia en segundo plano un proveedor de servicios, el custodio de criptoactivos. Así quedan ligadas dos cuestiones de seguridad: la informática del banco con el que operas y la custodia en el socio. Un ataque a cualquiera de ellos no afecta automáticamente a tus monedas, como demuestra la indicación de Arkéa de que el patrimonio de los clientes está intacto. Sí puede retrasar transferencias y órdenes, y eso es exactamente lo que el banco francés ha admitido para algunos envíos.
En concreto, merece la pena revisar la documentación contractual: ¿quién custodia las monedas, está supervisado el custodio y puedes transferir tus saldos a una wallet propia? No todas las ofertas bancarias permiten retirar a una dirección externa. Si te importa la autocustodia, aclara este punto antes de la primera compra.

Hackeo de Binance y ataque a Arkéa: dos casos, dos perfiles de atacante
El caso Arkéa llega apenas unos días después del ataque a Binance por 6.300 millones de dólares, que Decrypt considera el mayor robo de criptomonedas conocido y que el FBI atribuye a hackers norcoreanos. Ambos casos comparten el paso por infraestructura cripto, pero su estructura es claramente distinta.
En Binance, el ataque golpeó directamente a un exchange. En Arkéa, según lo que se sabe hasta ahora, se trata de una entidad de crédito tradicional cuyos fondos se habrían retirado a través de cuentas en exchanges y blanqueado después. Aquí las criptomonedas son el vehículo de huida, no el objetivo. Para los investigadores eso marca una diferencia: el rastro empieza en el sistema bancario regulado, con datos completos de clientes, pero termina en redes en las que las identidades faltan o están ocultas.
Cómo protegerte del phishing tras el ataque a Arkéa
Qué ha pasado: Crédit Mutuel Arkéa confirmó el 4 de noviembre de 2026 un ciberataque que permitió operaciones fraudulentas. ZachXBT dice seguir más de 133 millones de dólares que habrían salido desde el 1 de noviembre a través de cuentas en exchanges cripto y se habrían cambiado, entre otros, a Monero; el banco no ha confirmado ningún importe.
¿Te afecta? Según el banco, no hay patrimonio de clientes afectado; solo se retrasaron algunas transferencias. No se conoce ninguna relación con clientes en Alemania. Aun así, Arkéa advierte del phishing, y la experiencia muestra que estas oleadas, tras incidentes graves, alcanzan también a clientes de otros bancos cuyo nombre usan los estafadores como gancho.
- Canal oficial: lee los mensajes de tu banco solo en la app bancaria o en la web cuya dirección escribas tú mismo, nunca a través de un enlace de un correo o un SMS.
- Devolver la llamada: si te llama alguien que dice ser del banco, cuelga y llama al número que figura en tu tarjeta.
- Leer las autorizaciones: no confirmes en tu app de autenticación ninguna orden que no hayas iniciado tú, ni siquiera para una supuesta comprobación de seguridad.
- Blindar el acceso: cambia las contraseñas reutilizadas y usa en las cuentas de exchanges la verificación en dos pasos por app en lugar de por SMS.
- Separar saldos: las monedas con las que no operas están mejor en una hardware wallet propia que en una cuenta de trading, y nunca entregues tu frase de recuperación.
Nuestra guía sobre cómo guardar criptomonedas de forma segura explica los fundamentos de una custodia segura, y nuestra comparativa de hardware wallets compara los dispositivos adecuados.
Garantía de depósitos y criptoactivos: qué está protegido en un hackeo bancario
La garantía legal de depósitos protege los saldos en cuentas corrientes, cuentas de ahorro y depósitos a plazo si un banco quiebra. Los criptoactivos no están cubiertos, aunque los hayas comprado a través de tu banco. Para ellos rige otro mecanismo: según MiCA, un proveedor autorizado debe mantener los criptoactivos de sus clientes separados de su propio patrimonio. Si el proveedor entra en insolvencia, las monedas siguen siendo tuyas.
Frente a un robo en el propio proveedor, sin embargo, esta separación solo ayuda de forma limitada. Si un proveedor indemniza a sus clientes tras un hackeo, y cómo, depende de sus reservas, sus seguros y su política comercial. En el caso de Arkéa, según el banco, la cuestión no se plantea porque el patrimonio de los clientes habría quedado intacto; el daño lo asume, por tanto, el grupo.
Hackeo de Arkéa: la cifra sigue abierta hasta que el banco dé datos
Están acreditados el ataque y la garantía del banco de que el patrimonio de los clientes está intacto. La cifra de más de 133 millones de dólares procede hasta ahora solo de ZachXBT, igual que la acusación de divulgación tardía. La magnitud real del daño y la posibilidad de recuperar una parte dependen de la información que sigan dando el banco y los investigadores. En cualquier caso, merecen la pena tres pasos:
- Comprueba si la plataforma en la que compras criptomonedas tiene autorización MiCA, por ejemplo con nuestra lista de exchanges cripto regulados.
- Ante una oferta bancaria, aclara quién custodia tus monedas y si puedes retirarlas a una wallet propia; la situación en Sparkassen y Volksbanken está en nuestro resumen del trading cripto en Sparkasse.
- Traslada los saldos que mantienes a largo plazo a un dispositivo propio; los modelos adecuados aparecen en la comparativa de hardware wallets.
(5 de noviembre de 2026. Este artículo no constituye asesoramiento de inversión. Los precios y las tarifas cambian; comprueba las condiciones con el proveedor antes de comprar.)
Preguntas frecuentes sobre el hackeo de Crédit Mutuel Arkéa
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Floin: un ciberataque paraliza el exchange cripto con licencia MiCA de Liechtenstein
- Presunto robo de criptomonedas en la UE: Kraken y Crypto.com congelan fondos tras una salida de 133 millones de dólares
- Hackeo de Binance: ¿puede quebrar el exchange por 6.300 millones?
- Volksbank y cripto: en qué bancos ya está el bitcoin en la app VR
- ¿Es Monero una buena compra al precio actual?
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
22 de septiembre de 2026 17:36
Tres de las 25 mayores monedas no tienen par en euros: así compruebas la vía de compra antes de la orden
Un análisis propio del 22 de septiembre de 2026 sobre cinco mercados activos en la Unión Europea muestra que tres de las 25 mayores criptomonedas no tienen allí ni un solo par en euros, y otras cuatro solo uno. Qué significa para tu próxima orden y qué cuestan los rodeos.
3 de noviembre de 2026 00:15

Mercado Bitcoin suspende los retiros: más de 46 millones de dólares sustraídos en un ataque
Mercado Bitcoin ha confirmado un ciberataque y ha suspendido todos los depósitos y retiros; según Cointelegraph, salieron más de 46 millones de dólares. Qué se sabe de la vía de ataque y de los fondos congelados, y cómo proteges tu saldo de las consecuencias del hackeo de un exchange.
20 de octubre de 2026 23:29
Ethereum del hackeo de Drift: el atacante mueve hasta 61 millones de dólares a Tornado Cash
Carteras atribuidas al atacante de Drift enviaron entre 13.400 y 25.700 ether a Tornado Cash el 20 de octubre, tras dos meses de calma. Cerca de 81.500 ether siguen en manos del atacante.
16 de octubre de 2026 14:37
Payward, matriz de Kraken, compra Saldo Bank: «Un banco regulado de la UE es la pieza»
Payward, la matriz de Kraken, acordó el 14 de octubre la compra del banco lituano Saldo Bank y sería la primera empresa cripto con un banco propio en la UE. Qué está acreditado, qué queda abierto hasta el cierre previsto en 2027 y qué puede cambiar en la protección de tus euros.
5 de octubre de 2026 02:34

Chainalysis atribuye a Corea del Norte 387 millones de dólares del hackeo de Bitget: lo que importa ahora para los inversores en Alemania
La firma de análisis Chainalysis atribuye el robo de unos 387 millones de dólares en Bitget a actores vinculados a la RPDC y sitúa el total anual por encima de los mil millones de dólares. Qué significa eso para la custodia, la elección de plataforma y los justificantes en Alemania.
2 de octubre de 2026 05:32
NEAR Intents detiene las retiradas tras un exploit de 3,8 millones: estas son las razones
NEAR Intents confirma un exploit de más de 3,8 millones de dólares y detiene ingresos y retiradas en once redes. El reembolso está prometido, una fecha para él no.
1 de octubre de 2026 05:25
Velocity sustituye a Drift tras el hackeo de 285 millones de dólares: qué cambia para los inversores en Alemania
El perp DEX de Solana Drift está de vuelta como Velocity y desde el 29 de septiembre de 2026 lo dirige un equipo nuevo. Qué significa la reforma, tras la salida de 285 millones de dólares, para tus depósitos, para la liquidación en USDT y para la situación jurídica en Alemania.
27 de septiembre de 2026 05:33
Hester Peirce deja la SEC: qué rige ahora para tu custodia en Alemania
La voz más favorable a las criptomonedas del supervisor bursátil estadounidense se marcha el 2 de octubre de 2026 y la comisión se reduce a dos miembros. Para los inversores en Alemania decide de todos modos el marco europeo, y ahí corre una fecha límite en julio de 2027.
25 de septiembre de 2026 17:18
Fondos de protección de los exchanges de criptomonedas: qué cubre de verdad tu saldo tras el hackeo a Bitget
El ataque a Bitget por 351,6 millones de dólares consumiría tres cuartas partes del fondo de protección propio del exchange. Hemos consultado nosotros mismos las promesas de protección de varios exchanges y las hemos contrastado con la garantía de depósitos y la responsabilidad de MiCA.
16 de septiembre de 2026 20:41
Deutsche Bank custodia bitcoin y ether: por qué faltan los particulares y qué debes comprobar en tu custodia
Deutsche Bank custodiará bitcoin, ether y tres stablecoins, pero se dirige exclusivamente a empresas e instituciones. Qué significa el arranque a reserva del supervisor y las cuatro preguntas que deberías plantear a cualquier custodia.
13 de septiembre de 2026 14:19
Custodia de criptoactivos en la Sparkasse: por qué no recibes ninguna clave de tus bitcoin y qué debes comprobar antes
A partir de octubre, los clientes de las cajas de ahorros alemanas podrán comprar bitcoin y ether en su propia aplicación bancaria, con la custodia a cargo de DekaBank. Lo que recibes es una posición en cuenta y no una clave privada. Qué significa eso en la práctica y qué deberías aclarar antes de la primera compra.
10 de septiembre de 2026 17:19
BW-Bank abre la negociación de Bitcoin en la cuenta de valores: qué revisar antes de la primera compra
Desde el 9 de septiembre de 2026, los clientes de BW-Bank pueden negociar diez criptoactivos a través de su cuenta de valores, con ejecución y custodia a cargo de Bitpanda. El marco familiar de la cuenta oculta tres puntos que conviene aclarar antes de la primera orden.
2 de noviembre de 2026 10:18
THORChain detiene los intercambios de bitcoin y ether: frenado el blanqueo del botín de Binance, RUNE cae un 18 %
Una reorganización de Ethereum ha detenido los intercambios en diez blockchains de THORChain, y Bitcoin, Ether y Solana siguen bloqueados. Con ello se atasca también una vía por la que se blanqueaba el botín del hackeo de Binance, y el precio de RUNE cae más de un 18 %.
30 de septiembre de 2026 14:27
NEAR Intents bloquea 50 millones de dólares del hackeo de Bitget: por qué THORChain dejó pasar los intercambios
Un protocolo entre cadenas afirma haber detenido más de 50 millones de dólares en transferencias del ataque a Bitget y haber congelado 503.000 dólares. El caso muestra quién puede parar fondos en tránsito y qué significa eso para tu custodia.
29 de septiembre de 2026 11:18
Bitget revela el fallo de su proveedor y detalla el calendario de retiros
Bitget ha revelado cómo llegaron los atacantes a sus sistemas de retiro el 24 de septiembre: por un fallo hasta entonces desconocido en un producto de seguridad comprado a un tercero. La segunda fase del calendario de retiros se abre hoy a las 08:00 UTC, y para tu saldo en cualquier exchange el caso cambia las cuentas.
25 de septiembre de 2026 05:15

Bitget suspende temporalmente los retiros: la situación de los clientes europeos
Bitget comunica salidas no autorizadas de unos 351,6 millones de dólares (cifra corregida después a 387,5 millones) y ha suspendido los retiros. Para los clientes europeos existentes se cierra así la única vía que MiCA les había dejado.
24 de septiembre de 2026 11:34
El banco cancela la cuenta por las criptomonedas: tus derechos y la vía hacia una cuenta sustituta
Tras una retirada desde un exchange de criptomonedas, los bancos ponen fin una y otra vez a la relación bancaria, casi siempre sin indicar motivo. Qué te garantiza aun así la ley alemana de cuentas de pago, qué plazo rige y en qué orden te diriges al supervisor, al arbitraje y a los tribunales.
23 de septiembre de 2026 17:14
Exploit del puente de Fetch.ai: qué deben comprobar los titulares de FET, AGIX y NTX
Una única llamada vació el 19 de septiembre la liquidez en FET del puente de SingularityNET, y después se emitieron cientos de millones de tokens sin contravalor. Qué está afectado, qué ha detenido Fetch.ai y qué comprobar en cartera, exchange e impuestos.
4 de septiembre de 2026 05:39
Origen de los fondos en el exchange cripto: por qué un depósito puede bloquear tu cuenta 15 días
Star Xu, responsable de OKX, describió el 2 de septiembre qué desencadena un depósito llamativo: revisiones de 15 días y más, durante las cuales el saldo y las funciones de la cuenta pueden quedar restringidos. Qué significa esto para los inversores en Alemania y qué justificantes deberías tener preparados.

3 de noviembre de 2026 03:03

Hackeo cripto hoy: todos los ataques desde el hackeo de Binance y cómo protegerte
Binance, Mercado Bitcoin, BTCPay Server, un plugin de WordPress y cuentas de WhatsApp secuestradas: desde el 29 de octubre apenas pasa un día sin un hackeo cripto. Cada caso con su estado, el daño y los pasos que te protegen ahora.

19 de abril de 2024 22:30
Suecia toma medidas enérgicas contra los mineros de criptomonedas: $90M en impuestos
La agencia tributaria sueca está exigiendo más de 90 millones de dólares a las empresas de minería de criptomonedas debido a irregularidades fiscales, lo que supone un aumento del escrutinio regulador en la industria de las criptomonedas y provoca varias implicaciones.
6 de agosto de 2026 16:05

Registro MiCA: solo 21 de las 329 autorizaciones son plataformas de negociación
La ESMA publica el registro de proveedores autorizados por MiCA como archivo abierto. Lo hemos analizado por completo, y el resultado no es el que sugiere la expresión «exchange cripto autorizado».

1 de julio de 2026 06:00
Cómo cambiar de Binance a un exchange de criptomonedas regulado por MiCA
Binance cierra sus servicios en la UE por falta de licencia MiCA. Aquí tienes por qué ocurre y cómo mover tus fondos a una plataforma regulada con seguridad.
30 de octubre de 2026 04:30

Mayores hackeos cripto: Binance frente a Bybit, Mt. Gox y Ronin
Con unos 2.800 millones de dólares, el presunto hackeo de Binance sería el mayor robo que haya sufrido un exchange de criptomonedas. Los mayores hackeos cripto de un vistazo, por qué los exchanges resultan afectados cada vez más, qué papel juega Tornado Cash y qué significaron los casos anteriores para los precios.
19 de septiembre de 2026 17:14
La consulta sobre MiCA cierra el 30 de septiembre: qué revisar y presentar hasta entonces
La Comisión Europea revisa el reglamento cripto MiCA y admite aportaciones hasta el 30 de septiembre de 2026 a las 23:59 (CEST). Staking, DeFi, préstamo, stablecoins y custodia están sobre la mesa, y puedes participar sin abogado.
6 de septiembre de 2026 23:32
Cripto en la Sparkasse y la Volksbank: un 1,5 % de comisión más el spread, y ninguna página de producto dice el precio
Operar con criptomonedas a través del banco de siempre cuesta dos veces: comisión y spread. Un análisis propio de 41 entidades muestra que ninguna de las páginas de producto accesibles dice una cifra.
También te podría interesar