
Hackeo cripto hoy: todos los ataques desde el hackeo de Binance y cómo protegerte
Binance, Mercado Bitcoin, BTCPay Server, un plugin de WordPress y cuentas de WhatsApp secuestradas: desde el 29 de octubre apenas pasa un día sin un hackeo cripto. Cada caso con su estado, el daño y los pasos que te protegen ahora.




¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Desde el hackeo de Binance del 29 de octubre de 2026 apenas pasa un día sin un nuevo hackeo cripto. Binance perdió unos 6.300 millones de dólares y después los ataques alcanzaron a Polymarket, Chainalysis, doce webs DeFi a través de su registrador de dominios Name.com, a operadores de BTCPay Server y, el 2 de noviembre, al exchange brasileño Mercado Bitcoin. Ese mismo día se conocieron ataques contra una vulnerabilidad crítica de un plugin de WordPress para pagos en cripto, y la policía de Singapur alertó de cuentas de WhatsApp secuestradas que envían software malicioso. Según la base de datos de hackeos de DefiLlama, de enero a octubre de 2026 ya hubo 325 hackeos cripto con 8.700 millones de dólares en pérdidas, 2,7 veces más casos que en el mismo periodo de 2025. Aquí está cada caso actual con su estado y el siguiente paso que te protege. Este resumen se amplía con cada caso nuevo.
Lo más importante en breve
- Binance, 29 de octubre: unos 6.300 millones de dólares robados; según el exchange, ya ha repuesto alrededor del 95 % con fondos propios, y desde el 2 de noviembre la prueba de reservas de diez tokens se puede comprobar por cuenta propia.
- Autores: el FBI señala al grupo norcoreano TraderTraitor; Corea del Norte lo niega desde el 2 de noviembre.
- Mercado Bitcoin, 2 de noviembre: de 40 a más de 46 millones de dólares sustraídos, depósitos y retiros suspendidos.
- BTCPay Server, 1 de noviembre: hot wallets de instalaciones antiguas vaciadas, hace falta actualizar a la versión 2.4.7.
- WordPress, 2 de noviembre: ataques contra el plugin CryptoPayment Gateway, gravedad 10 sobre 10, todavía sin parche.
- DefiLlama: 325 hackeos cripto de enero a octubre de 2026, solo en agosto 48, más de uno al día.
Hackeo cripto hoy: todos los casos desde el 29 de octubre de un vistazo
La tabla recoge cada ataque importante desde el hackeo de Binance, por orden de fecha. Las cifras proceden de los propios afectados o de analistas de blockchain; cuando difieren, se indica el rango.
| Fecha | Objetivo | Daño | Estado | Tu siguiente paso |
|---|---|---|---|---|
| 25 a 29 oct. | App falsa «Padre Terminal» (iPhone) | unos 23.000 dólares de 27 wallets de Solana | app retirada | Nunca introducir una clave privada en una app |
| 29 oct. | Binance | unos 6.300 M$ | 95 % repuesto, reservas comprobables | Comprobar el saldo en la herramienta de prueba de reservas |
| 29 oct. | Polymarket | unos 2,7 M$ de 726 wallets | trading reabierto, reembolso prometido | Revisar los movimientos de la cuenta |
| 30 oct. | Chainalysis | nombres y correos de empleados de clientes | filtración confirmada | Desconfiar de correos de supuestos investigadores |
| 30 y 31 oct. | Doce webs DeFi vía Name.com | unos 138.000 a 202.000 dólares | dominios de nuevo normales | Revocar las aprobaciones del 30 y 31 de octubre |
| 1 nov. | BTCPay Server | hot wallets de instalaciones antiguas | actualización 2.4.7 disponible | Actualizar el servidor, revisar la hot wallet |
| 2 nov. | Mercado Bitcoin | de 40 a más de 46 M$ | depósitos y retiros suspendidos | Usar solo los canales oficiales del exchange |
| 2 nov. | Plugin de WordPress CryptoPayment Gateway | intentos de ataque detectados | sin parche, gravedad 10 | Desactivar el plugin, comprobar la dirección de cobro |
| 2 nov. | Cuentas de WhatsApp (alerta de Singapur) | malware con registrador de teclas | alerta policial | No abrir archivos .iso, .rar o .zip de chats |
Por qué hay un nuevo hackeo cripto casi cada día
El número de hackeos cripto se ha multiplicado en 2026. La base de datos de hackeos de DefiLlama cuenta 325 casos de enero a octubre, frente a 120 en el mismo periodo de 2025. Las pérdidas pasaron de 2.500 a 8.700 millones de dólares, de los que 6.500 millones corresponden solo a octubre, casi todo por Binance. Desde abril la cifra mensual supera los 30, y en agosto llegó a 48.
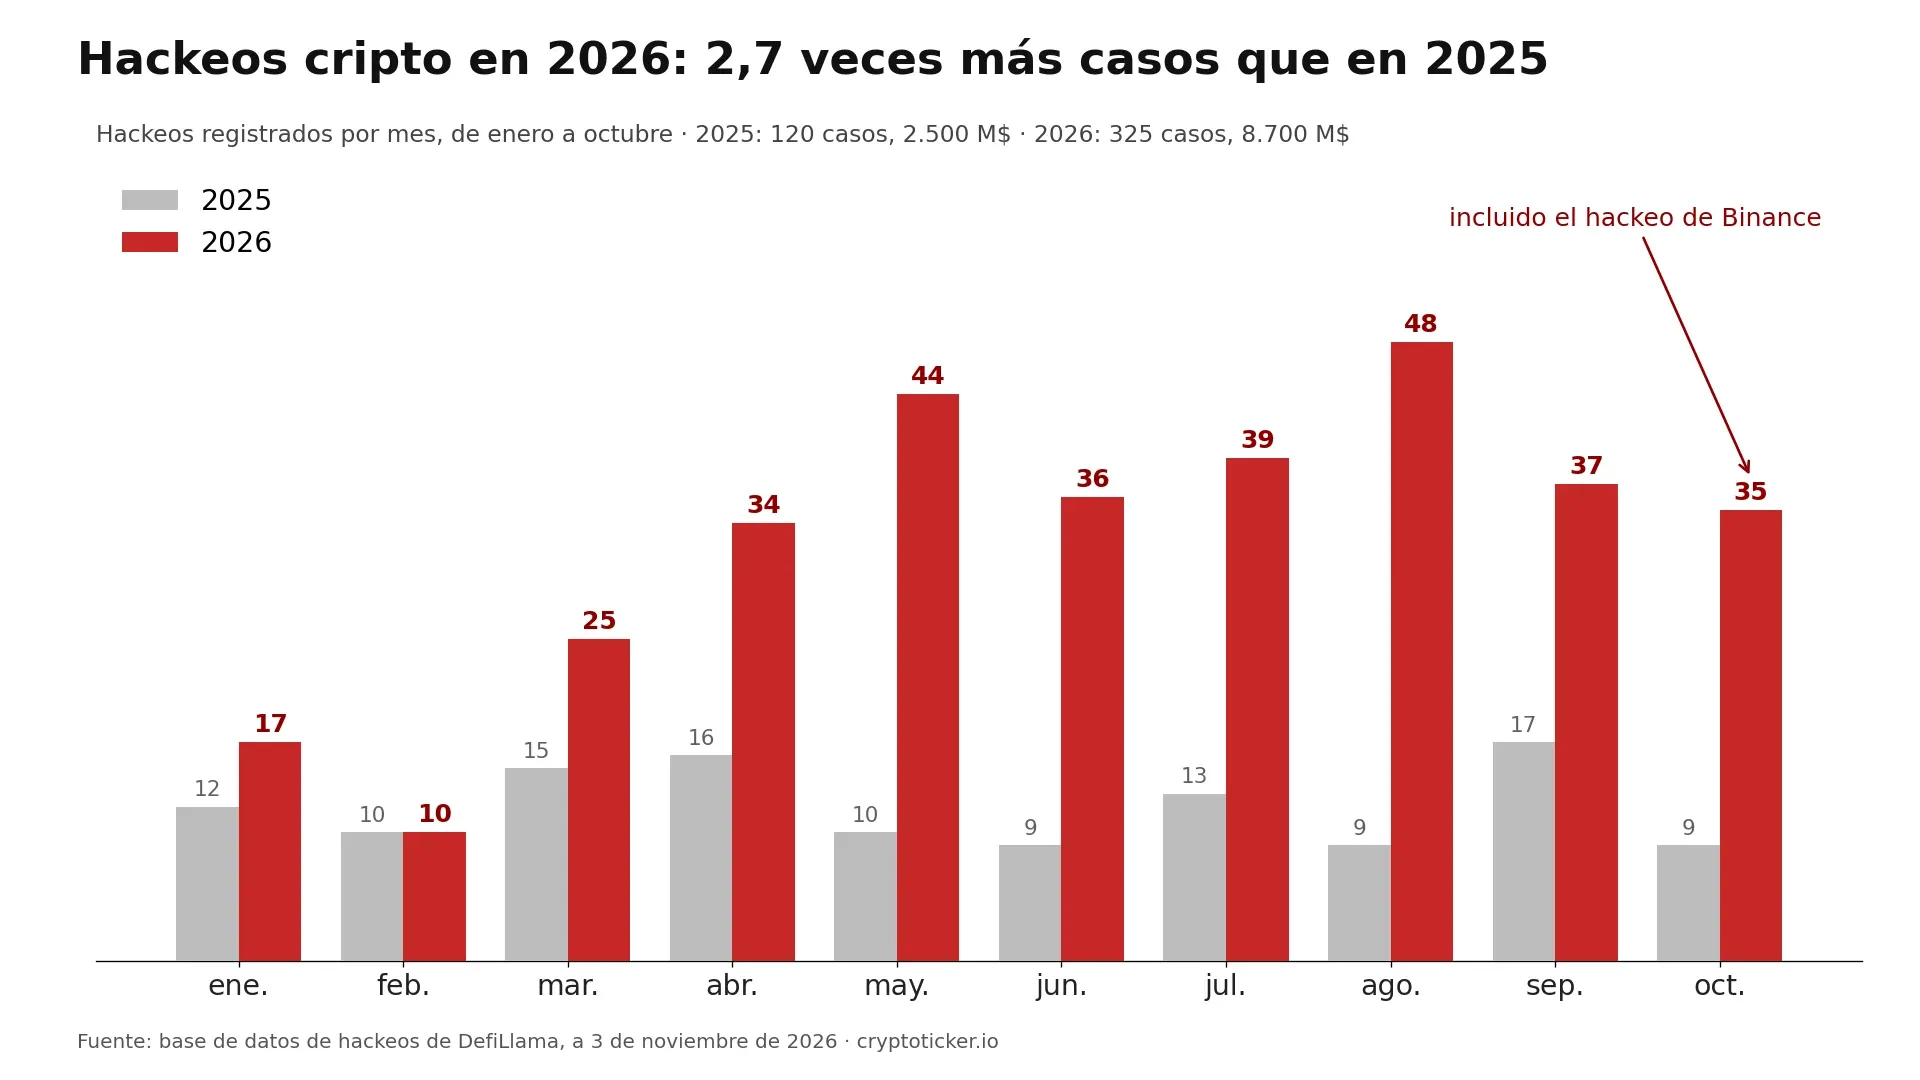
Llama la atención dónde atacan. De los 15 casos que DefiLlama registró entre el 25 de octubre y el 2 de noviembre, la base de datos clasifica seis en la categoría frontend e infraestructura, entre ellos Binance, Polymarket y BTCPay Server. El fallo no estaba en el código de una blockchain, sino en un portátil, en un script integrado de un proveedor o en un servidor. Nuestra valoración: las blockchains aguantan; los puntos débiles son las personas, las herramientas y los proveedores que las rodean. Ahí es también donde mejor puedes protegerte, más al final de este resumen.

Hackeo de Binance: lo que se sabe a 3 de noviembre
Con unos 6.300 millones de dólares, el hackeo de Binance es el mayor robo de criptomonedas de la historia. Según el primer comunicado del exchange, el atacante usó el portátil comprometido de un ingeniero DevOps para llegar a un contenedor de servicio y desde allí envió retiros no autorizados. El FBI atribuye el ataque al grupo norcoreano TraderTraitor, que también estuvo detrás del hackeo de Bybit en 2025. Corea del Norte lo rechaza: Kim Yo-jong, hermana del líder Kim Jong Un, calificó las acusaciones de provocación de Estados Unidos, según la BBC. Lo que se sabe de los autores está en ¿Corea del Norte detrás del hackeo de Binance?
El dinero no se ha recuperado. Según el recuento del investigador ZachXBT, emisores y redes habían congelado unos 2.830 millones de dólares hasta el 30 de octubre; el resto está en manos del atacante o se está blanqueando, por eso la red de intercambio THORChain pausó un tiempo los intercambios, como contamos en THORChain detiene los intercambios. Binance asume las pérdidas de sus clientes: según el exchange, ya ha repuesto alrededor del 95 %, y el 5 % restante son tokens menos líquidos que aún está comprando. Desde el «Recovery Update #5» del 2 de noviembre, los usuarios pueden comprobar para BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC que su saldo está respaldado al menos 1:1. El 4 de noviembre llega una nueva instantánea con más tokens. Cómo funciona lo explicamos en la prueba de reservas de Binance.
Desde el 1 de noviembre circula en X la historia de que el ingeniero afectado tuvo una aventura con una espía norcoreana. No hay pruebas, y la cofundadora de Binance Yi He la calificó de falsa. Nuestra comprobación de esta y otras teorías está en la verificación sobre el hackeo de Binance.
Mercado Bitcoin: segundo hackeo de un exchange en una semana
El 2 de noviembre, Mercado Bitcoin, el mayor exchange de criptomonedas de Brasil, confirmó un ataque a sus sistemas y suspendió todos los depósitos y retiros. Según Cointelegraph, salieron criptoactivos por valor de más de 46 millones de dólares a través de al menos diez blockchains; DefiLlama registra 40 millones. El exchange asegura que sus clientes no sufrieron daños. Detalles en Mercado Bitcoin suspende los retiros.
El caso muestra sobre todo una cosa: incluso después de Binance, cada exchange centralizado sigue siendo un objetivo, y quien tiene saldo allí puede quedarse días sin acceso en caso de incidente. Si operas en un exchange, elige uno con licencia MiCA; nuestra comparativa de exchanges cripto regulados muestra cuáles son.
BTCPay Server, Polymarket y Name.com: ataques a través de herramientas y proveedores
Tres casos de los últimos días siguen el mismo patrón: los atacantes no entraron en una blockchain, sino en una herramienta en la que confían los usuarios.
- BTCPay Server: a última hora del 1 de noviembre, el equipo del servicio de pagos en bitcoin autoalojado advirtió de que se estaban vaciando hot wallets de instalaciones antiguas. Según BleepingComputer, afecta a instancias hasta la versión 2.4.1 y la solución es actualizar a la 2.4.7. Lo que deben hacer los operadores: hackeo de BTCPay Server.
- Polymarket: el 29 de octubre, el mercado de predicciones detuvo el trading en su plataforma internacional. Según The Hacker News, los atacantes habían secuestrado un script integrado del proveedor DebugBear y vaciado unos 2,7 millones de dólares de 726 wallets. Polymarket prometió reembolsar a todos los afectados, más en ataque a Polymarket a través de un proveedor externo.
- Name.com: en la noche del 30 al 31 de octubre, los atacantes desviaron los registros DNS de al menos doce webs DeFi registradas en este registrador estadounidense. Los visitantes acababan en copias con un wallet drainer aunque la dirección del navegador era correcta. Según Bitquery, 32 wallets perdieron en total unos 202.000 dólares. Si usaste alguna de esas webs el 30 o el 31 de octubre, revoca las aprobaciones que concediste.
A esto se suma la filtración de datos de Chainalysis del 30 de octubre: quedaron expuestos nombres, correos y cargos de empleados que usan el software en empresas clientes. Esos datos son materia prima para correos de phishing creíbles en nombre de supuestos investigadores.
 Exchanges cripto regulados comparados
Plugin de WordPress para pagos en cripto: vulnerabilidad crítica explotada
Si tu tienda WordPress acepta pagos en cripto con el plugin CryptoPayment Gateway, desactívalo ya. La vulnerabilidad CVE-2026-81648 de las versiones 1.2.1 y 1.2.2 tiene la gravedad máxima, 10 sobre 10: sin iniciar sesión, cualquiera puede leer y sobrescribir la configuración guardada del plugin de pago y borrar archivos. Según la empresa de seguridad Defused, esa configuración contiene también credenciales de wallets en texto plano, y desde el 2 de noviembre observa los primeros intentos de ataque. Según Patchstack, todavía no hay un parche oficial.
El peligro: un atacante puede cambiar la dirección de cobro, y los pagos de tus clientes acaban entonces en silencio en sus manos. Si has usado el plugin, no basta con desactivarlo: compara también la dirección de la wallet en la configuración con tus propios registros y renueva las credenciales guardadas.
Hackeo de WhatsApp: cuentas secuestradas envían software malicioso
La policía de Singapur alertó el 2 de noviembre de una oleada de cuentas de WhatsApp secuestradas. Según AsiaOne, los atacantes envían desde esas cuentas archivos con nombres como «Invoice 2026-09-15.iso», «Statement of Account_54d3.zip» o «Salary Revision.rar» a amigos, compañeros y superiores. Quien los abre en un ordenador instala un software malicioso que registra las pulsaciones del teclado y hace capturas de pantalla. Por ahora no se han comunicado pérdidas económicas.
Para los inversores en cripto, ese es justo el peligro: un programa que lee lo que tecleas ve también las contraseñas de tus cuentas en exchanges y cada frase semilla que escribes. La estafa no se limita a Singapur, puede afectar a cualquiera que use WhatsApp Web o WhatsApp Desktop. Activa la verificación en dos pasos y revisa en «Dispositivos vinculados» si hay sesiones desconocidas abiertas.
App cripto falsa en la App Store: Padre Terminal
Ni siquiera las apps de tiendas oficiales son una garantía. Según BleepingComputer, la app de trading falsa «Padre Terminal» de la App Store de Apple ha vaciado desde el 25 de octubre 27 wallets de Solana por un total de unos 23.000 dólares, después de que los usuarios importaran sus claves privadas. La plataforma real solo existe en el navegador, y la falsificación ya ha desaparecido de la App Store.
Cómo protegerte del próximo hackeo cripto
La buena noticia: unas pocas reglas fijas ayudan contra la mayoría de los ataques actuales. Recomendamos estos cinco pasos:
- Las criptomonedas que no operas van a tu propia wallet. Es la única forma de que un hackeo a un exchange no te afecte. Nuestra comparativa de carteras hardware muestra qué dispositivos son adecuados.
- Nunca guardes la frase semilla ni la clave privada en formato digital. No la teclees en un dispositivo, no la fotografíes y nunca la introduzcas en una app o una web.
- Nunca abras archivos de chats, ofertas de empleo o correos en el ordenador donde usas tu wallet o tu cuenta del exchange. Vale para .iso, .rar y .zip igual que para supuestas pruebas técnicas.
- Revoca las aprobaciones con regularidad. Tras un incidente como el de Name.com, comprueba con una herramienta como Revoke.cash qué contratos pueden seguir accediendo a tus tokens.
- Protege tus cuentas. Autenticación en dos pasos con app o llave de seguridad en lugar de SMS, una lista blanca de direcciones de retiro en el exchange y un correo propio solo para cuentas cripto.
La guía cómo guardar criptomonedas de forma segura lo explica paso a paso. Cómo se sitúa el hackeo de Binance frente a casos anteriores lo muestra nuestra lista de los mayores hackeos cripto. Todas las noticias detalladas están en la sección hackeos cripto.
Preguntas frecuentes sobre los hackeos cripto recientes
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Cómo guardar criptomonedas de forma segura: protégete de hackeos como el de Binance
- Top 10 altcoins para comprar en mayo de 2026 mientras Bitcoin se recupera
- Hackeo de BTCPay Server: vacían hot wallets de bitcoin y piden apagar los servidores
- Por qué Bitcoin está ignorando la guerra en Irán: los mercados están enviando una señal extraña
- Las criptomonedas caían el 20 de enero de 2026 mientras el oro y la plata marcaban nuevos máximos
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
5 de junio de 2024 20:00
Bitcoin supera los $71.000, las altcoins le siguen, la vista puesta en nuevos máximos
Las criptodivisas están experimentando un repunte, con el Bitcoin a la cabeza al superar los 71.000 dólares. Esta tendencia alcista se extiende a las altcoins, encendiendo el optimismo en todo el mercado. Alcanzará Bitcoin nuevos máximos?

4 de enero de 2026 08:26
Los precios cripto seguían subiendo a comienzos de 2026, con Bitcoin al frente: lo que pasó después
El 4 de enero de 2026 Bitcoin superaba los 91.000 $ y los altcoins acompañaban. El impulso duró hasta mediados de enero: después Bitcoin cayó hasta unos 58.600 $ en julio.
20 de octubre de 2026 14:25
¿Por qué Bitcoin sigue atascado por debajo de los 82.000 dólares en pleno crash cripto?
Bitcoin no logra recuperar los 82.000 dólares, Ethereum acumula casi un 20 % de caída en 2026 y el dinero sale de los ETF. Esto es lo que hay de verdad detrás del crash cripto de hoy.

7 de marzo de 2026 12:05
Cripto noticias: Bitcoin cae por debajo de los 69.000 USD ante la volatilidad macro y salidas de ETF
Bitcoin retrocede bajo los 69.000 USD tras la pausa en los flujos de los ETF. Analizamos las cripto noticias de hoy y los eventos clave de la próxima semana.
14 de agosto de 2026 16:23
Noticias cripto de hoy: Washington se echa atrás y el mercado ni se inmuta
La SEC ha cancelado su gran reforma cripto del año, los flujos de los ETF vuelven a rojo y los precios apenas reaccionan. Esto es lo que significa.
11 de octubre de 2026 11:42
Precio de las criptomonedas hoy: Bitcoin bajo los 85.000 dólares ante una semana clave
Bitcoin aguanta en 83.000 dólares y las altcoins sangran. Precio de las criptomonedas hoy: ganadores, perdedores y las fechas que marcarán la semana.

29 de octubre de 2026 22:44
Crash cripto tras el hackeo de Binance: 628 millones de dólares liquidados en una hora
A las 21:24 una hot wallet de Binance fue vaciada con unos 2.800 millones de dólares. En una hora, Bitcoin cayó por debajo de 79.000 dólares y BNB perdió un 6,3 %. La cronología de la noche, los precios de las grandes criptomonedas y lo que puede pasar esta noche.
12 de agosto de 2026 18:36
Precios de las criptomonedas hoy: solo 2 del top 10 están en verde en 2026
Bitcoin cotiza en 63.433 $ y solo TRON e Hyperliquid suben en el año. Todos los precios y las próximas citas del mercado.
3 de noviembre de 2026 00:15

Mercado Bitcoin suspende los retiros: más de 46 millones de dólares sustraídos en un ataque
Mercado Bitcoin ha confirmado un ciberataque y ha suspendido todos los depósitos y retiros; según Cointelegraph, salieron más de 46 millones de dólares. Qué se sabe de la vía de ataque y de los fondos congelados, y cómo proteges tu saldo de las consecuencias del hackeo de un exchange.
6 de febrero de 2026 07:01
CZ bajo fuego: Cómo sus polémicos tweets sacuden el mercado cripto en 2026
Los tweets de CZ generan controversia mientras el mercado cripto cae un 25% YTD. Descubre cómo el fundador de Binance influye en los precios actuales.
26 de enero de 2026 19:53
Los mercados de criptomonedas se enfrían mientras las congelaciones en EE. UU. afectan: ¿es esto un enfriamiento o un reinicio?
Los mercados cripto se enfrían mientras Estados Unidos se congela. Retrasos regulatorios y señales macro aumentan la incertidumbre del mercado.
21 de enero de 2026 18:49
Conflicto Económico entre la UE y EE. UU. Provoca Fuerte Venta en el Mercado de Criptomonedas
Los mercados cripto cayeron con fuerza a medida que se intensifican las tensiones económicas entre la UE y los EE. UU., provocando una fuerte volatilidad.
16 de mayo de 2024 10:59
Bitcoin May SORPRESA: ¿Por qué subió el precio del Bitcoin BTC?
¿Por qué ha subido ahora el precio del Bitcoin BTC, se debe a la reciente publicación del informe de inflación de abril? ¿Qué esperar para el próximo período?
29 de abril de 2026 10:51
Bitcoin vs Oro 2026: ¿Se repite la historia tras la caída del -33%?
El oro marcó récords históricos en enero de 2026 mientras Bitcoin caía un -33%. Sin embargo, los datos de 2020 sugieren que este "suelo" precede un rally masivo.
3 de abril de 2026 13:26
El crypto espera a Wall Street — el verdadero movimiento aún no ha comenzado
El crypto reacciona a tensiones y al shock del petróleo, pero el verdadero movimiento podría comenzar el lunes con Wall Street.
21 de enero de 2026 22:22

XRP se desploma un 10%: El "efecto Trump" y Davos sacuden a Ripple
El precio de XRP cae un 10% esta semana tras el polémico discurso de Trump en Davos. La inestabilidad por Groenlandia y los aranceles hunden el mercado cripto.
25 de junio de 2024 14:24
Tras la caída del Bitcoin, ¿alcanzarán las altcoins ganancias del 500%?
En las últimas noticias sobre el bitcoin de hoy, y principalmente después del desplome del bitcoin, los analistas predicen un cambio importante hacia las altcoins. ¿Las ganancias de las altcoins alcanzarán el 500%?

10 de marzo de 2026 07:00
¿Por qué es tan volátil el cripto? 5 factores clave que mueven el mercado de criptomonedas
Por qué las criptomonedas son tan volátiles? Estos son 5 factores clave que influyen en el mercado cripto.
5 de marzo de 2025 09:04
Predicción del precio de Bitcoin antes de la próxima Cumbre de Criptomonedas de la Casa Blanca
Con la notable volatilidad de Bitcoin, y después de un breve aumento a principios de esta semana antes de volver a caer. ¿Se espera un aumento en el precio de Bitcoin antes o después de la próxima Cumbre de Criptomonedas de la Casa Blanca?
3 de enero de 2026 12:49
Bitcoin alcanzaba los 90.000 $ el 3 de enero de 2026 en plena tensión con Venezuela: lo que pasó después
El 3 de enero de 2026 Estados Unidos atacó Venezuela y capturó a Nicolás Maduro. Bitcoin cayó un momento por debajo de 90.000 $ y se recuperó. Esto es lo que vino después.
25 de junio de 2026 12:15
Qué hacer si has perdido dinero con criptomonedas
Descubre qué hacer si has perdido dinero con criptomonedas y cómo gestionar las pérdidas desde el punto de vista financiero y fiscal.
30 de septiembre de 2026 23:28
766 millones de dólares en hackeos cripto en un mes: qué significa para tu custodia
CertiK cuenta unos 766,4 millones de dólares en daños para septiembre de 2026, el valor mensual más alto del año. Dos incidentes cargan con más del 92 por ciento, y ambos golpean un lugar donde también podría estar tu saldo.
23 de mayo de 2026 22:41
Las tensiones entre Estados Unidos e Irán señalan una posible volatilidad de las cripto
Severas fricciones en las negociaciones de alto el fuego entre Estados Unidos e Irán levantan señales de alerta de una nueva escalada militar.
24 de enero de 2026 11:06
Bitcoin recupera brevemente los 91.000 $ y entra en consolidación
Bitcoin superó brevemente los 91.000 $ antes de retroceder, mientras los mercados asimilan señales macro, regulatorias e institucionales.
18 de marzo de 2026 08:32
Top 5 criptomonedas para comprar en marzo de 2026: las mejores altcoins infravaloradas
Bitcoin está un 50% por debajo de su ATH, creando una oportunidad masiva. Explora las 5 principales criptomonedas para comprar en marzo de 2026.
También te podría interesar