
Cómo guardar criptomonedas de forma segura: protégete de hackeos como el de Binance
Tras el hackeo de 6.300 millones de dólares en Binance: cómo guardar tus criptomonedas de forma segura. Carteras hardware comparadas, escáneres de wallet como MetaMask Security Alerts, los ajustes clave en el exchange y una lista de comprobación en siete pasos.




¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Guardar criptomonedas de forma segura significa, desde el 29 de octubre de 2026, sobre todo saber quién tiene las claves de tus monedas. Esa noche, según el exchange, salieron de Binance unos 6.300 millones de dólares; Chainalysis cuenta 6.400 millones. Es el mayor hackeo cripto de la historia, y el rastro lleva a Corea del Norte. Binance repone las pérdidas de sus clientes. Quien custodia sus monedas por su cuenta no depende de esas promesas, pero asume él mismo la responsabilidad. Aquí te contamos cómo proteger tus criptomonedas: con una cartera hardware, un escáner de wallet y los ajustes adecuados en el exchange.
Lo esencial en breve
- Hackeo de Binance: unos 6.300 millones de dólares según Binance, 6.400 millones según Chainalysis, sustraídos la noche del 29 de octubre de 2026.
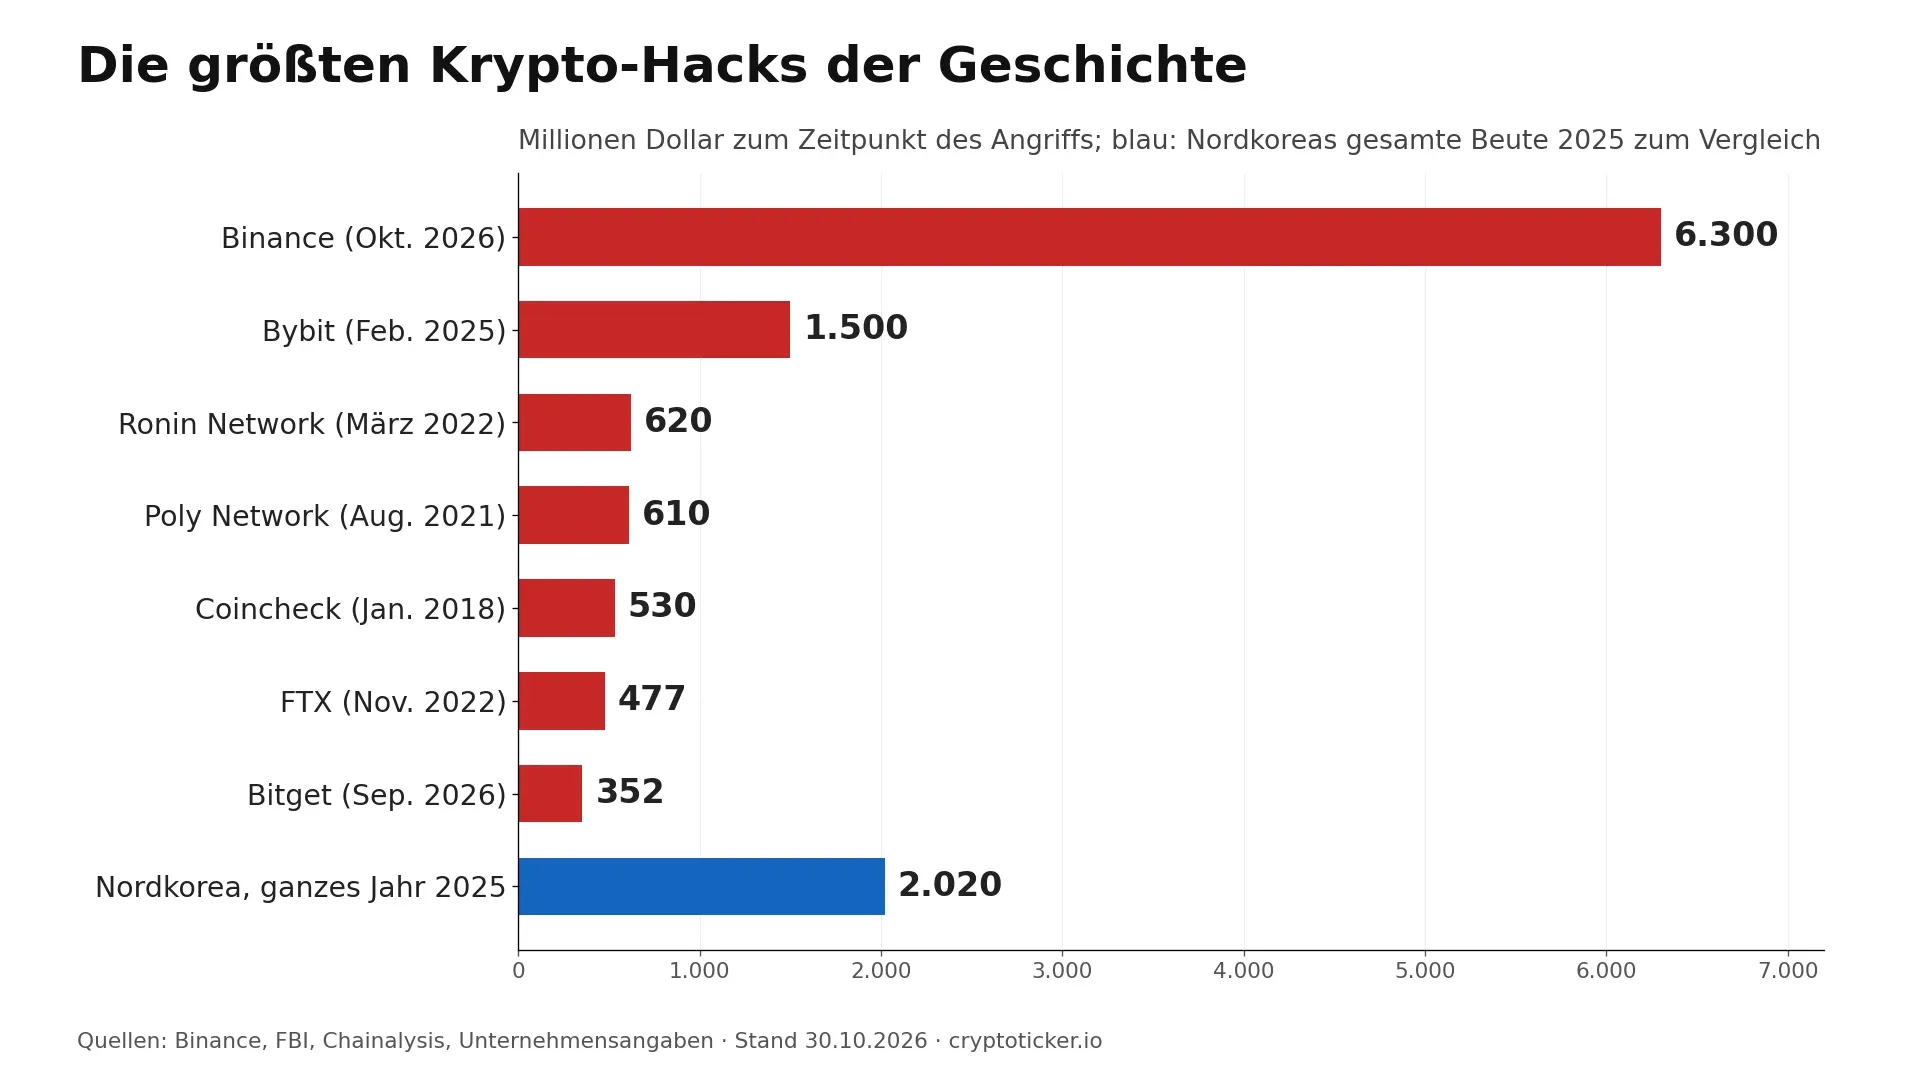
- Magnitud: más del triple de lo que robaron los hackers de Corea del Norte en todo 2025, es decir, 2.020 millones de dólares según Chainalysis.
- Cartera hardware: desde 59 euros (Ledger Nano S Plus, Trezor Safe 3) o 59,90 dólares (Tangem con dos tarjetas), precios del fabricante a 16 de octubre de 2026.
- Escáner de wallet: MetaMask revisa por defecto transacciones y firmas con alertas de seguridad, y Revoke.cash muestra las autorizaciones antiguas.
- Cuenta en el exchange: doble factor mediante app o llave de seguridad en lugar de SMS, y además una lista blanca de retiros.
- Método: los hackers norcoreanos consiguen accesos mediante falsas ofertas de empleo y pruebas de selección, según el informe de Chainalysis del 18 de diciembre de 2025.
Cómo guardar criptomonedas de forma segura: qué significa para ti el hackeo de Binance
La lección principal del hackeo de Binance es que un saldo en un exchange es un derecho de crédito frente al exchange, no una moneda en tu mano. Mientras el exchange pueda y quiera pagar, no notas nada. Binance se ha comprometido a reponer todas las pérdidas con fondos propios y con su fondo de emergencia SAFU.
Binance describe cómo ocurrió en un comunicado del 30 de octubre: la puerta de entrada fue probablemente el portátil comprometido de un ingeniero DevOps, a través del cual los atacantes llegaron a un contenedor de servicio y a los retiros. Binance no ve ninguna filtración de claves privadas de wallets, y unos 3.000 millones de dólares están congelados en la blockchain. TRM Labs y Chainalysis atribuyen el ataque al grupo norcoreano TraderTraitor; todos los detalles están en nuestro resumen sobre la pista norcoreana detrás del hackeo de Binance.
Para ti como inversor cuenta la magnitud. Según el informe anual de Chainalysis, los hackers de Corea del Norte robaron al menos 2.020 millones de dólares en todo 2025, más que nunca. El hackeo de Binance por sí solo es más del triple. Binance puede asumir un daño así: según DefiLlama, las wallets conocidas del exchange contenían casi 145.000 millones de dólares antes del hackeo, sin contar tokens propios como BNB. En FTX, la salida de fondos el día de la quiebra, en noviembre de 2022, terminó de otra manera, y allí los clientes esperaron años su dinero. Todos los casos los reunimos en la sección hackeos cripto y seguridad.
Qué puedes hacer en concreto con tu cuenta de Binance tras el hackeo está en el artículo Binance cifra el hackeo en 6.300 millones de dólares, y si el exchange podría caer por ello, en ¿Cuánto haría falta para llevar a Binance a la quiebra? Los pasos siguientes valen para cualquier exchange y cualquier wallet.
Exchange, wallet de software o cartera hardware: dónde están más seguras tus criptos
Las criptomonedas están más seguras en una cartera hardware cuya frase de recuperación solo conoces tú. Para el dinero con el que operas, un exchange regulado es el lugar más cómodo. Una wallet de software en el móvil o el ordenador queda en medio: tienes tú las claves, pero en un dispositivo siempre conectado.
| Custodia | Quién tiene la clave | Ataque típico | Protección principal | Coste |
|---|---|---|---|---|
| Exchange (Binance, Coinbase, Bitpanda) | el exchange | Hackeo del exchange, robo de la cuenta por phishing o SIM swapping | Doble factor mediante app o llave de seguridad, lista blanca de retiros, exchange con licencia MiCA | sin comisión de custodia, comisiones de negociación |
| Wallet de software (MetaMask, Trust Wallet) | tú, en un dispositivo conectado | Malware, webs falsas, autorizaciones maliciosas | Escáner de wallet, revocar autorizaciones con regularidad, dispositivo propio | gratis |
| Cartera hardware (Tangem, Ledger, Trezor) | tú, sin conexión en el dispositivo | Dispositivos manipulados de reventa, phishing para obtener la frase de recuperación | Comprar directamente al fabricante, no guardar nunca la frase en formato digital | desde 59 euros, pago único |
Un reparto probado: lo que negocias de forma activa está en un exchange con licencia conforme al reglamento europeo MiCA; comparamos los proveedores en exchanges cripto regulados. Lo que mantienes a largo plazo pasa a una cartera hardware. Así, un hackeo del exchange te afecta como mucho en la parte menor.

Cartera hardware: la forma más segura de guardar criptomonedas
Una cartera hardware genera la clave privada en el dispositivo y nunca la entrega. Cada transferencia la confirmas allí, no en el ordenador. Un portátil infectado con malware, la puerta de entrada del hackeo de Binance, no basta entonces para mover tus monedas. Incluso la mejor cartera hardware tiene un límite: protege la clave, no cada firma. Lo que confirmas en el dispositivo es válido, y por eso conviene añadir un escáner de wallet.
| Característica | Tangem Wallet | Ledger Nano S Plus | Trezor Safe 3 |
|---|---|---|---|
| Precio del fabricante (16/10/2026) | 59,90 dólares (2 tarjetas) | 59 euros | 59 euros |
| Formato | Tarjeta o anillo | Memoria USB con pantalla | Dispositivo con pantalla |
| Conexión | NFC con el smartphone | Cable | Cable |
| Copia de seguridad | Segunda y tercera tarjeta, frase semilla opcional | Frase de recuperación | Frase de recuperación |
| Batería | no necesaria | no necesaria | no necesaria |
Tangem es una tarjeta del tamaño de una tarjeta bancaria, sin batería y sin cable. Para confirmar, la acercas al smartphone, y la clave está en un elemento seguro con nivel de seguridad EAL6+. Por defecto, Tangem funciona sin frase semilla; la copia de seguridad son la segunda y la tercera tarjeta del set. Para quien retira por primera vez sus monedas de un exchange, es la vía más sencilla. Nuestro enlace a la tienda de Tangem lleva el código CRYPTOTICKER (enlace de afiliado). Coste, seguridad y uso diario están en nuestra prueba Tangem Wallet: precio y seguridad.
Ledger y Trezor funcionan con pantalla y cable. Ves la dirección del destinatario y el importe en el dispositivo antes de confirmar, y proteges la wallet con una frase de recuperación de 12 o 24 palabras. Trezor publica su firmware en abierto.
Compra una cartera hardware directamente al fabricante y nunca de segunda mano. En octubre de 2026, Ledger confirmó un implante en dispositivos manipulados que leía la frase de recuperación durante la configuración y la enviaba a los atacantes por red móvil; MediaMarkt y Saturn retiraron después Ledger de la venta. Los detalles están en nuestro informe sobre el hackeo de Ledger. Nunca uses una frase que venga incluida o ya rellenada. Comparamos todos los modelos con precios y funciones en la comparativa de carteras hardware.
Escáner de wallet: cómo revisar transacciones antes de firmar
Un escáner de wallet revisa una transacción o una firma antes de que la confirmes y avisa de patrones de fraude conocidos, de forma parecida a un antivirus. Muchos inversores minoristas no pierden sus monedas por una clave descifrada, sino por una sola firma en una web falsa. Justo ahí actúa el escáner.
MetaMask Security Alerts
MetaMask lleva integrado un escáner de este tipo. Según la ayuda de MetaMask, las alertas de seguridad están activadas por defecto en la extensión del navegador y en la app. Revisan transacciones y solicitudes de firma con datos de Blockaid y otros proveedores y tienen dos niveles: un aviso ante un posible riesgo y un mensaje claro cuando una solicitud se clasifica como maliciosa. El aviso no bloquea nada, y podrías confirmar igualmente. En ese caso, cancela. Más sobre esta wallet en nuestra opinión sobre MetaMask.
Revoke.cash: encontrar y revocar autorizaciones antiguas
Cada autorización que hayas concedido alguna vez a una app sigue vigente hasta que la revoques. Revoke.cash muestra para una dirección todas las autorizaciones de tokens abiertas en muchas blockchains. Para verlas basta tu dirección; para revocarlas conectas la wallet y solo pagas la comisión de red. Cómo hacerlo paso a paso está en Revocar aprobaciones de tokens en Ethereum, y cómo reconocer una firma peligrosa, en la guía sobre wallet drainers. Todas las wallets de software, en la comparativa de wallets de software.

Guardar criptomonedas de forma segura en el exchange: los ajustes que protegen tu cuenta
Si parte de tus monedas está en un exchange, cinco ajustes deciden si un atacante puede hacer algo solo con tu contraseña.
- Doble factor mediante app o llave de seguridad: app de autenticación, passkey o llave hardware en lugar de SMS. Los códigos SMS pueden interceptarse mediante SIM swapping, como se explica en la guía de protección frente al SIM swapping.
- Lista blanca de retiros: los retiros solo van a direcciones que hayas guardado antes. En muchos exchanges, una dirección nueva implica un periodo de espera en el que puedes detectar un ataque.
- Código antiphishing: una palabra que eliges tú y que aparece en cada correo auténtico del exchange. Si falta, el correo no procede del exchange.
- Correo propio: una dirección solo para cuentas de exchanges que no facilites en ningún otro sitio.
- Exchange con licencia: los proveedores con licencia MiCA deben custodiar los fondos de los clientes separados de su propio patrimonio y están supervisados.
Cómo sale parada Binance en seguridad, comisiones y licencias lo explica nuestra opinión sobre Binance.
Cómo guardar la frase semilla de forma segura: la copia de seguridad decide
Quien conoce la frase de recuperación de una wallet posee las monedas. Por eso: nunca la fotografíes, nunca la guardes en una nube o una app de notas, nunca la escribas en una web. Anótala en papel o, mejor, en una placa de acero, guárdala en un lugar al que no lleguen el fuego ni el agua y deja una segunda copia en otro sitio. Ningún soporte de una wallet o un exchange te pedirá jamás la frase.
Cuánto dura el papel, qué aporta una passphrase como palabra 25 y cuándo compensa el multisig lo explica la guía Guardar la frase semilla de forma segura. Quien no quiera gestionar ninguna lista de palabras puede optar por una wallet en tarjeta como Tangem, con tarjetas de respaldo.
Cómo actúan los hackers de Corea del Norte y cómo reconocer sus métodos
Los hackers norcoreanos atacan sobre todo a personas, no a la tecnología. Según Chainalysis, introducen a informáticos como empleados en empresas cripto y se hacen pasar cada vez más por reclutadores de conocidas empresas de Web3 e IA. Al final de un supuesto proceso de selección llega una «prueba técnica» que se apodera de credenciales y accesos del empleador actual. A los directivos les llegan propuestas de supuestos inversores o compradores que preguntan por sistemas y accesos.
Para los inversores minoristas, esto significa: no instales software que te envíe un reclutador, un inversor o un contacto de Telegram o LinkedIn, y no abras ejercicios de programación en el ordenador donde funciona tu wallet. Un ordenador propio, o al menos una cuenta de usuario solo para cripto, reduce mucho el riesgo. Cómo una campaña así vació miles de wallets lo contamos en el informe sobre hackers norcoreanos y ofertas de empleo.
Lista de comprobación: guardar criptomonedas de forma segura en siete pasos
- Repartir: el dinero para operar en un exchange con licencia MiCA, el resto en una cartera hardware.
- Comprar bien: cartera hardware directamente al fabricante, revisar el embalaje y generar tú la frase.
- Copia sin conexión: frase de recuperación en papel o acero, en dos lugares, nunca en digital.
- Blindar la cuenta del exchange: doble factor mediante app o llave de seguridad, lista blanca de retiros, código antiphishing.
- Dejar activado el escáner: mantener activadas las MetaMask Security Alerts y tomarse en serio cada aviso.
- Limpiar autorizaciones: revisar una vez al mes con Revoke.cash y revocar lo innecesario.
- Actuar rápido en caso de emergencia: mover de inmediato el saldo restante a una wallet nueva con frase nueva, revocar autorizaciones e informar al exchange y a la policía.
El hackeo de Binance muestra cuánto dinero puede desaparecer en una sola noche. Binance puede reponer el daño. Con una cartera hardware y estos siete pasos, ni siquiera tienes que depender de ello.
Preguntas frecuentes: guardar criptomonedas de forma segura
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Guardar la frase semilla de forma segura: qué aportan el acero, la passphrase y multisig a la copia de tu cartera
- Cómo configurar una cartera cripto: protege tus monedas en siete pasos
- Tangem Wallet: qué cambia si guardas tus criptos en una tarjeta sin frase semilla
- D'CENT App Wallet: cómo saber si tu frase de recuperación tiene que mudarse
- Phishing de carteras cripto por carta: por qué el código QR del buzón quiere tu frase de recuperación
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
10 de septiembre de 2026 11:25

Phishing desde el remitente auténtico: así compruebas un aviso de seguridad de tu wallet
Un supuesto aviso de seguridad a clientes de un fabricante de carteras llegó por la vía de envío auténtica y superó todas las comprobaciones técnicas. La vía de comprobación que sí aguanta te cuesta cuatro minutos.
19 de octubre de 2026 02:19

Qubic detiene su mainnet tras vaciarse 1.404 carteras: el fallo estaba en la semilla
Un atacante vació 1.404 carteras de Qubic en la noche del 18 de octubre, unos 1,3 millones de dólares. La culpa no fue del protocolo, sino de una generación de semilla en el navegador que aportaba demasiado poco azar.
24 de agosto de 2026 14:22

Phantom Wallet retira Sui y Monad: qué hacer antes de los plazos
Phantom Wallet retira Monad de su aplicación el 26 de agosto y Sui el 24 de septiembre. Los saldos no se pierden, pero solo una de las dos salidas queda sin consecuencias fiscales.
22 de agosto de 2026 05:18

Filtración de datos de SafePal: 39.798 clientes afectados con nombres, direcciones y teléfonos
SafePal confirmó el 16 de agosto de 2026 una filtración de datos: los nombres, direcciones de entrega, números de teléfono y detalles de pedido de 39.798 clientes quedaron expuestos. Las frases semilla y las claves privadas no se vieron afectadas, pero el riesgo de phishing es considerable.
23 de agosto de 2026 17:36
Operación ASTERIX: cómo una llamada falsa del soporte instala una app de cartera falsificada
Investigadores de seguridad han analizado un servidor abierto en el que confluían una centralita telefónica, interfaces de phishing y programas de cartera copiados. La mayor lista de números era la alemana.
9 de octubre de 2026 08:29
Exodus Wallet: el 71,5 % de los ingresos viene del intercambio, el spread frente a la comisión del exchange
La Exodus Wallet es gratuita al descargarla y, aun así, el 71,5 % de los ingresos del proveedor en el segundo trimestre de 2026 venía del intercambio en la aplicación. Qué cuesta el spread, cómo funciona la custodia y a partir de cuándo sale a cuenta un dispositivo propio.
30 de octubre de 2026 04:30

Mayores hackeos cripto: Binance frente a Bybit, Mt. Gox y Ronin
Con unos 2.800 millones de dólares, el presunto hackeo de Binance sería el mayor robo que haya sufrido un exchange de criptomonedas. Los mayores hackeos cripto de un vistazo, por qué los exchanges resultan afectados cada vez más, qué papel juega Tornado Cash y qué significaron los casos anteriores para los precios.
14 de octubre de 2026 14:30
¿Qué es una cartera hardware? Cómo el dispositivo protege tus claves
Una cartera hardware no custodia coins, sino la clave privada, y nunca la entrega. Cómo transcurre la firma dentro del dispositivo, qué significan las 12 o 24 palabras y contra qué ataques no puede nada su diseño.
6 de octubre de 2026 17:34
Configurar MetaMask: las doce palabras que mandan sobre tus criptos
MetaMask se configura en diez minutos, y en esos diez minutos se toman las decisiones que más adelante determinan qué pasa con tu saldo. Esta guía recorre la instalación, la frase de recuperación, las redes, las aprobaciones, las comisiones y la situación fiscal alemana.
28 de septiembre de 2026 11:31
Cartera Phantom y Solscan: lo que cuesta de verdad una transferencia en Solana y dónde falla
Una transferencia en Solana cuesta 0,000005 SOL y una cuenta de token nueva inmoviliza 0,00148844 SOL una sola vez: ambos valores medidos hoy mismo en la cadena. Esta guía práctica muestra cómo configurar Phantom, cómo llegar desde el exchange, cómo leer Solscan y qué rige fiscalmente en Alemania.
20 de septiembre de 2026 17:16

Phishing cripto tras una filtración de datos: las señales de alerta del correo falso de un exchange
Tras cada gran filtración de datos aumenta el número de correos de phishing enviados en nombre de exchanges de criptomonedas y fabricantes de monederos. Este texto te muestra cómo reconocer un mensaje así, qué datos no pide nunca por correo un proveedor serio y qué hacer en la primera hora después de un clic.
31 de agosto de 2026 08:25

Extensiones del navegador que roban carteras: cuando una app deportiva acaba recolectando tu frase de recuperación
La firma de seguridad Socket destapó en agosto de 2026 dos campañas independientes: 40 extensiones de Firefox confirmadas como maliciosas y 19 para Chrome y Edge, todas ellas procedentes de los mercados oficiales. Nueve de ellas eran antes aplicaciones deportivas inofensivas que solo se convirtieron en ladronas de carteras con una actualización.
17 de octubre de 2026 23:47

Crear una cartera de Bitcoin: los diez primeros minutos deciden el acceso
Una cartera de Bitcoin se configura en diez minutos, y justo ahí está el peligro. Qué cuatro pasos recorre toda configuración, por qué la primera transferencia debería ser un importe de prueba y qué cinco fallos salen más caros.
9 de octubre de 2026 18:37
¿Hackeo de Ledger? 86 millones de dólares robados: qué hay detrás de las wallets manipuladas del Sudeste Asiático
Desde el viernes, usuarios de Ledger del Sudeste Asiático denuncian wallets vaciadas y los analistas cuentan más de 86 millones de dólares. Ledger frena al distribuidor CryptoBilis. Un implante en el dispositivo leería la frase semilla. Qué se sabe, qué aconseja CZ y qué debes hacer ahora.
2 de octubre de 2026 11:40
Cold wallet o hot wallet: la clave privada decide la seguridad de tus criptos
Hot wallet o cold wallet: la diferencia está solo en si la clave privada está en línea. Qué separa a las dos formas, dónde están los límites del hardware y por qué el traslado a tu propio dispositivo no genera impuestos.

11 de octubre de 2026 08:30
Secuestros cripto: 90 casos en 7 meses, por qué Francia es el país más peligroso para quien tiene Bitcoin
Francia suma 90 secuestros, extorsiones y robos violentos ligados a cripto en 2026, uno cada 2,5 días. La culpa es de datos fiscales filtrados. Así te proteges.
15 de mayo de 2024 13:27
Estafas con criptomonedas: ¿Cómo proteger sus criptomonedas?
Con el aumento de las estafas de criptomonedas, y mientras los esfuerzos internacionales siguen trabajando para combatir estas amenazas y proteger a los inversores, se han identificado algunas tácticas recientes, y aquí está su guía completa.
4 de septiembre de 2026 11:17
Cierre de Cypher el 6 de septiembre: lo que deben saber los usuarios tras el plazo de retirada
Retrospectiva a 27 de septiembre de 2026: Cypher había anunciado la desconexión de la aplicación, la dApp y la ventana de retirada el 6 de septiembre de 2026, además del fin del protocolo del token. El artículo describe la situación antes del plazo, cómo funcionaba la retirada y qué mostraba entonces nuestra propia medición sobre el valor restante del token CYPR.
19 de septiembre de 2026 02:28
Cartera de hardware perdida: así rescatas tus monedas y esto es lo que acepta Hacienda
Tu cartera de hardware ha desaparecido y tus monedas siguen en la blockchain: lo único decisivo es si conservas la frase de recuperación. Qué falla en una restauración y por qué la administración tributaria no reconoce por regla general un acceso definitivamente perdido como pérdida según el artículo 23 de la Ley del impuesto sobre la renta.
24 de agosto de 2026 11:34
Comprar más bitcoin a 77.000 dólares: plan de ahorro o compra única
El bitcoin cotiza a 77.256 dólares tras subir un 22,78 % en una semana. Esta guía te muestra cómo comprar más de forma ordenada a este precio y qué método encaja con cada punto de partida.
23 de agosto de 2026 11:21
Coldcard 5.6.1 ya está aquí: por qué la actualización no rescata tu semilla antigua
Coinkite distribuyó los firmwares Coldcard 5.6.1 y 1.5.1Q el 20 de agosto de 2026. La actualización cierra el fallo para las semillas nuevas, pero no repara una semilla ya afectada.
25 de septiembre de 2026 14:47
Exploit de Magic Eden y Limit Break: retiran 530 WETH y miles de NFT, así revocas las aprobaciones
Un fallo en el Payment Processor de Limit Break, el protocolo detrás del antiguo marketplace de Ethereum de Magic Eden, está vaciando NFT y WETH desde el jueves. Nuestro análisis de la blockchain muestra 911 wallets afectadas. Qué ocurrió, por qué las hardware wallets no protegen y qué dos aprobaciones debes revocar ya.
19 de septiembre de 2026 23:16
Hackers norcoreanos vacían 7.000 carteras cripto: qué comprobar ante ofertas de empleo y pruebas de código
Siete organismos, entre ellos los servicios de inteligencia alemanes, alertan sobre el grupo WaterPlum: 30.000 equipos infectados y más de 7.000 carteras vaciadas. El cebo es una oferta de empleo; la trampa, una prueba de código.
3 de noviembre de 2026 00:15

Mercado Bitcoin suspende los retiros: más de 46 millones de dólares sustraídos en un ataque
Mercado Bitcoin ha confirmado un ciberataque y ha suspendido todos los depósitos y retiros; según Cointelegraph, salieron más de 46 millones de dólares. Qué se sabe de la vía de ataque y de los fondos congelados, y cómo proteges tu saldo de las consecuencias del hackeo de un exchange.
11 de octubre de 2026 02:28
Tres errores al configurar Trust Wallet: la frase de recuperación nunca va en el móvil
Trust Wallet se configura en cinco minutos, pero tres errores en esos minutos cuestan con regularidad todo el saldo. La guía muestra los seis pasos, el coste real de un intercambio y qué vale en Alemania en plazo de tenencia y supervisión.


También te podría interesar