
¿Hackeo de Ledger? 86 millones de dólares robados: qué hay detrás de las wallets manipuladas del Sudeste Asiático
Desde el viernes, usuarios de Ledger del Sudeste Asiático denuncian wallets vaciadas y los analistas cuentan más de 86 millones de dólares. Ledger frena al distribuidor CryptoBilis. Un implante en el dispositivo leería la frase semilla. Qué se sabe, qué aconseja CZ y qué debes hacer ahora.

¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Actualización del 13 de octubre de 2026: Ledger ha confirmado desde entonces que un implante dentro del dispositivo leía la frase de recuperación en la pantalla durante la configuración y la enviaba a los atacantes por LTE. El 13 de octubre, MediaMarkt Saturn también dejó de vender dispositivos Ledger en Alemania, en tiendas y online, después de que un cliente informara de un implante; según Ledger, en ese caso no se perdieron fondos. Más información: Ledger confirma un implante en una cartera hardware.
Primero Coldcard, ahora Ledger. Dos meses después de que salieran más de 116 millones de dólares de las wallets de Bitcoin de Coldcard, le toca a la hardware wallet más conocida del mundo. Desde la mañana del viernes 9 de octubre de 2026, usuarios del Sudeste Asiático denuncian en X y Reddit wallets vaciadas. Los analistas on-chain cuentan ya más de 86 millones de dólares que han ido a parar a un puñado de direcciones colectoras. Ledger confirma una investigación y ha frenado a uno de sus distribuidores oficiales: CryptoBilis, que vende dispositivos Ledger en Indonesia, Malasia y Filipinas.
Lo más importante primero: según todo lo que se sabe el viernes por la tarde, no han hackeado a Ledger, sino la cadena de suministro. La pista lleva a dispositivos vendidos por un único intermediario. Si compraste tu Ledger directamente al fabricante, por ahora nada indica que estés afectado. Para todos los demás hay pasos claros, que resumimos más abajo.
Hackeo de Ledger: qué pasó el 9 de octubre
La primera gran alerta llegó del investigador blockchain seudónimo Specter a las 14:24, hora peninsular española. Había seguido las denuncias de usuarios de Ledger con wallets vaciadas y publicó diez direcciones colectoras en Bitcoin, Ethereum y Tron que, según él, recibieron fondos de cientos de wallets víctimas. Su total: más de 86 millones de dólares. Un cuarto de hora después matizó que aún no había podido determinar el número exacto de wallets afectadas. Un segundo analista, tanuki42, calcula más de 72 millones de dólares y pide a las víctimas que contacten con el grupo voluntario de emergencias SEAL 911. La firma de análisis MistTrack hablaba por la tarde de casi 90 millones de dólares.
La plataforma de análisis Arkham, que ya etiqueta las direcciones colectoras como «Ledger Theft», muestra cómo es el patrón. El viernes por la mañana, la dirección de Tron identificada como TBkcU recibió en poco tiempo diez transferencias en la stablecoin USDT, cada una de entre 500.000 y 2,4 millones de dólares. Hacia mediodía llegaron otras dos entradas de 740.000 y 508.000 dólares a otras dos direcciones. No son pequeños inversores que pierden unos cientos de dólares. Son wallets en las que la gente guardaba su patrimonio.
A las 15:32, Ledger reaccionó a través de su cuenta de soporte. La empresa investiga denuncias de pérdidas entre usuarios del Sudeste Asiático que compraron productos en CryptoBilis. Por precaución, ha pedido al distribuidor que suspenda todas las ventas y envíos de dispositivos Ledger. Quien haya comprado allí en los últimos 90 días y aún no haya configurado el dispositivo, que no lo haga. Quien ya lo haya hecho, debe mover sus activos a un nuevo dispositivo Ledger con una nueva frase semilla.
Lo que falta en el comunicado dice mucho: una cifra, una causa y la palabra hackeo. Ledger no confirma los 86 millones ni explica cómo llegaron las semillas a otras manos. Hasta ahora no se han confirmado de forma independiente ni el total ni la causa. Lo único seguro es el freno al distribuidor y la recomendación a los compradores.
| Hora (España) | Qué pasó |
|---|---|
| desde las 8:00 aprox. | Diez transferencias de USDT de 0,5 a 2,4 M$ llegan a la dirección colectora de Tron TBkcU |
| 14:24 | Specter publica diez direcciones colectoras y habla de más de 86 M$ |
| 15:32 | Ledger confirma la investigación y frena al distribuidor CryptoBilis |
| 16:01 | El fundador de Binance, Changpeng Zhao, habla de un ataque a la cadena de suministro en un distribuidor |
| por la tarde | MistTrack habla de casi 90 M$, Tether congela direcciones de USDT vinculadas |
| desde las 17:37 | Mark Karpelès describe un implante espía en el dispositivo que supera la comprobación de autenticidad |
Parte del botín aún podría congelarse. Según MistTrack, el emisor de stablecoins Tether ya ha congelado USDT en direcciones vinculadas a los robos. No se sabe cuánto. Para Bitcoin y Ether no existe esa palanca: una vez que los fondos han salido, solo un exchange puede frenarlos cuando el ladrón intente retirarlos.
Actualización 18:30: el atacante ha empezado a blanquear. Según Onchain Lens, 430,2 ETH, unos 1,07 millones de dólares, pasaron por el mezclador Tornado Cash a través de cuatro wallets. Tras las congelaciones de Tether, además está cambiando USDT por USDD, una stablecoin de Tron que Tether no puede congelar. Cuanto más dure, menor será la parte del botín que aún se pueda recuperar.
 Encuentra la cartera hardware adecuada
Cómo vaciaron las wallets: el implante dentro del dispositivo
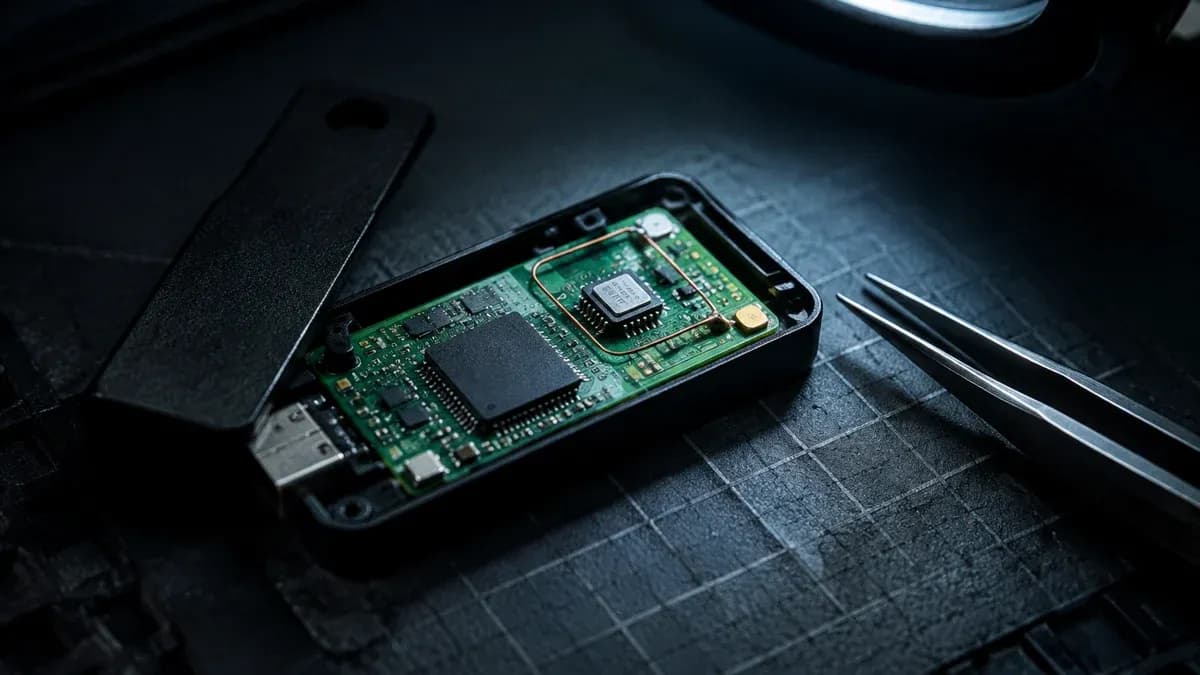
La explicación más concreta hasta ahora viene de un hombre al que el mundo cripto conoce por algo muy distinto: Mark Karpelès, antiguo jefe del exchange Mt. Gox, que quebró en 2014. Karpelès lleva semanas analizando dispositivos Ledger manipulados y ya en septiembre había mostrado fotos de un Nano X modificado. El viernes por la tarde situó los nuevos casos en una serie de publicaciones. Su descripción: un chip adicional, oculto en la carcasa, lee lo que aparece en la pantalla, registra la frase semilla en el momento en que el dispositivo te la muestra para que la apuntes y la transmite.
Lo peligroso: según Karpelès, un dispositivo así supera la comprobación de autenticidad de Ledger. El chip de seguridad de verdad es auténtico, genera bien la semilla y firma correctamente. Simplemente lo están observando. Según sus palabras, la única forma de detectar el implante es abrir el dispositivo. Las versiones anteriores se delataban por un plástico retráctil chapucero; la nueva está mucho mejor hecha y escondida bajo la pantalla. La señal más clara es un cable de antena que se ve claramente fuera de lugar en el interior. Ledger tiene una página de soporte con fotos de cómo debe verse por dentro un dispositivo auténtico, y Karpelès pide a los compradores de CryptoBilis que abran su dispositivo y compartan fotos.
Un detalle de sus publicaciones debería poner en alerta a cualquiera que pida hardware wallets por internet. Su propio dispositivo de prueba le pareció sospechoso porque se vendía en Amazon a mitad de precio y se envió desde Malasia en lugar de Japón, donde lo había pedido. El origen ya era la señal de alarma antes de abrir la carcasa.
Está por ver si todos los casos se deben a un implante. El desarrollador 0xQuit considera igual de posible que parte de las víctimas cayera en un phishing y califica de irresponsable hablar de un hackeo de Ledger. Al mismo tiempo, el investigador de seguridad CyberScrilla advierte de una web falsa de Ledger que aparecía en lo más alto de Google y que, según él, tuvo más de un millón de visitas en 30 días. Pide la frase semilla. No hay ningún vínculo demostrado con los 86 millones de dólares, pero la regla vale igual: una frase semilla nunca se escribe en una web ni en una app.
Igual de importante es entender lo que este ataque no es. No es un fallo de firmware como en Coldcard, donde un generador de números aleatorios predecible delató las semillas. No es un ataque a los servidores de Ledger ni un acceso remoto a todos los dispositivos del mundo. Es un ataque al camino que recorre un dispositivo desde la fábrica hasta ti. Ahí es también donde se sitúa el distribuidor. No se sabe si CryptoBilis introdujo él mismo dispositivos manipulados, si hubo un autor en su almacén o si el propio distribuidor recibió mercancía falsificada de un proveedor. Por ahora Ledger solo ha frenado las ventas y no ha formulado ninguna acusación.
Ledger, en segundo lugar: los incidentes de hardware wallets de 2026
¿Cómo de grande es el caso en comparación? Por la tarde, el servicio on-chain Chain INK reunió en una lista todos los incidentes de hardware wallets del año. Solo dos de ellos han costado dinero a los clientes de forma demostrada: Coldcard y ahora CryptoBilis. Coldcard sigue por delante en pérdidas totales con 111 millones de dólares, y otros recuentos llegan incluso a 130 millones. Con menos de un día, el caso Ledger ya ocupa el segundo puesto con 87 millones, y el recuento sigue.
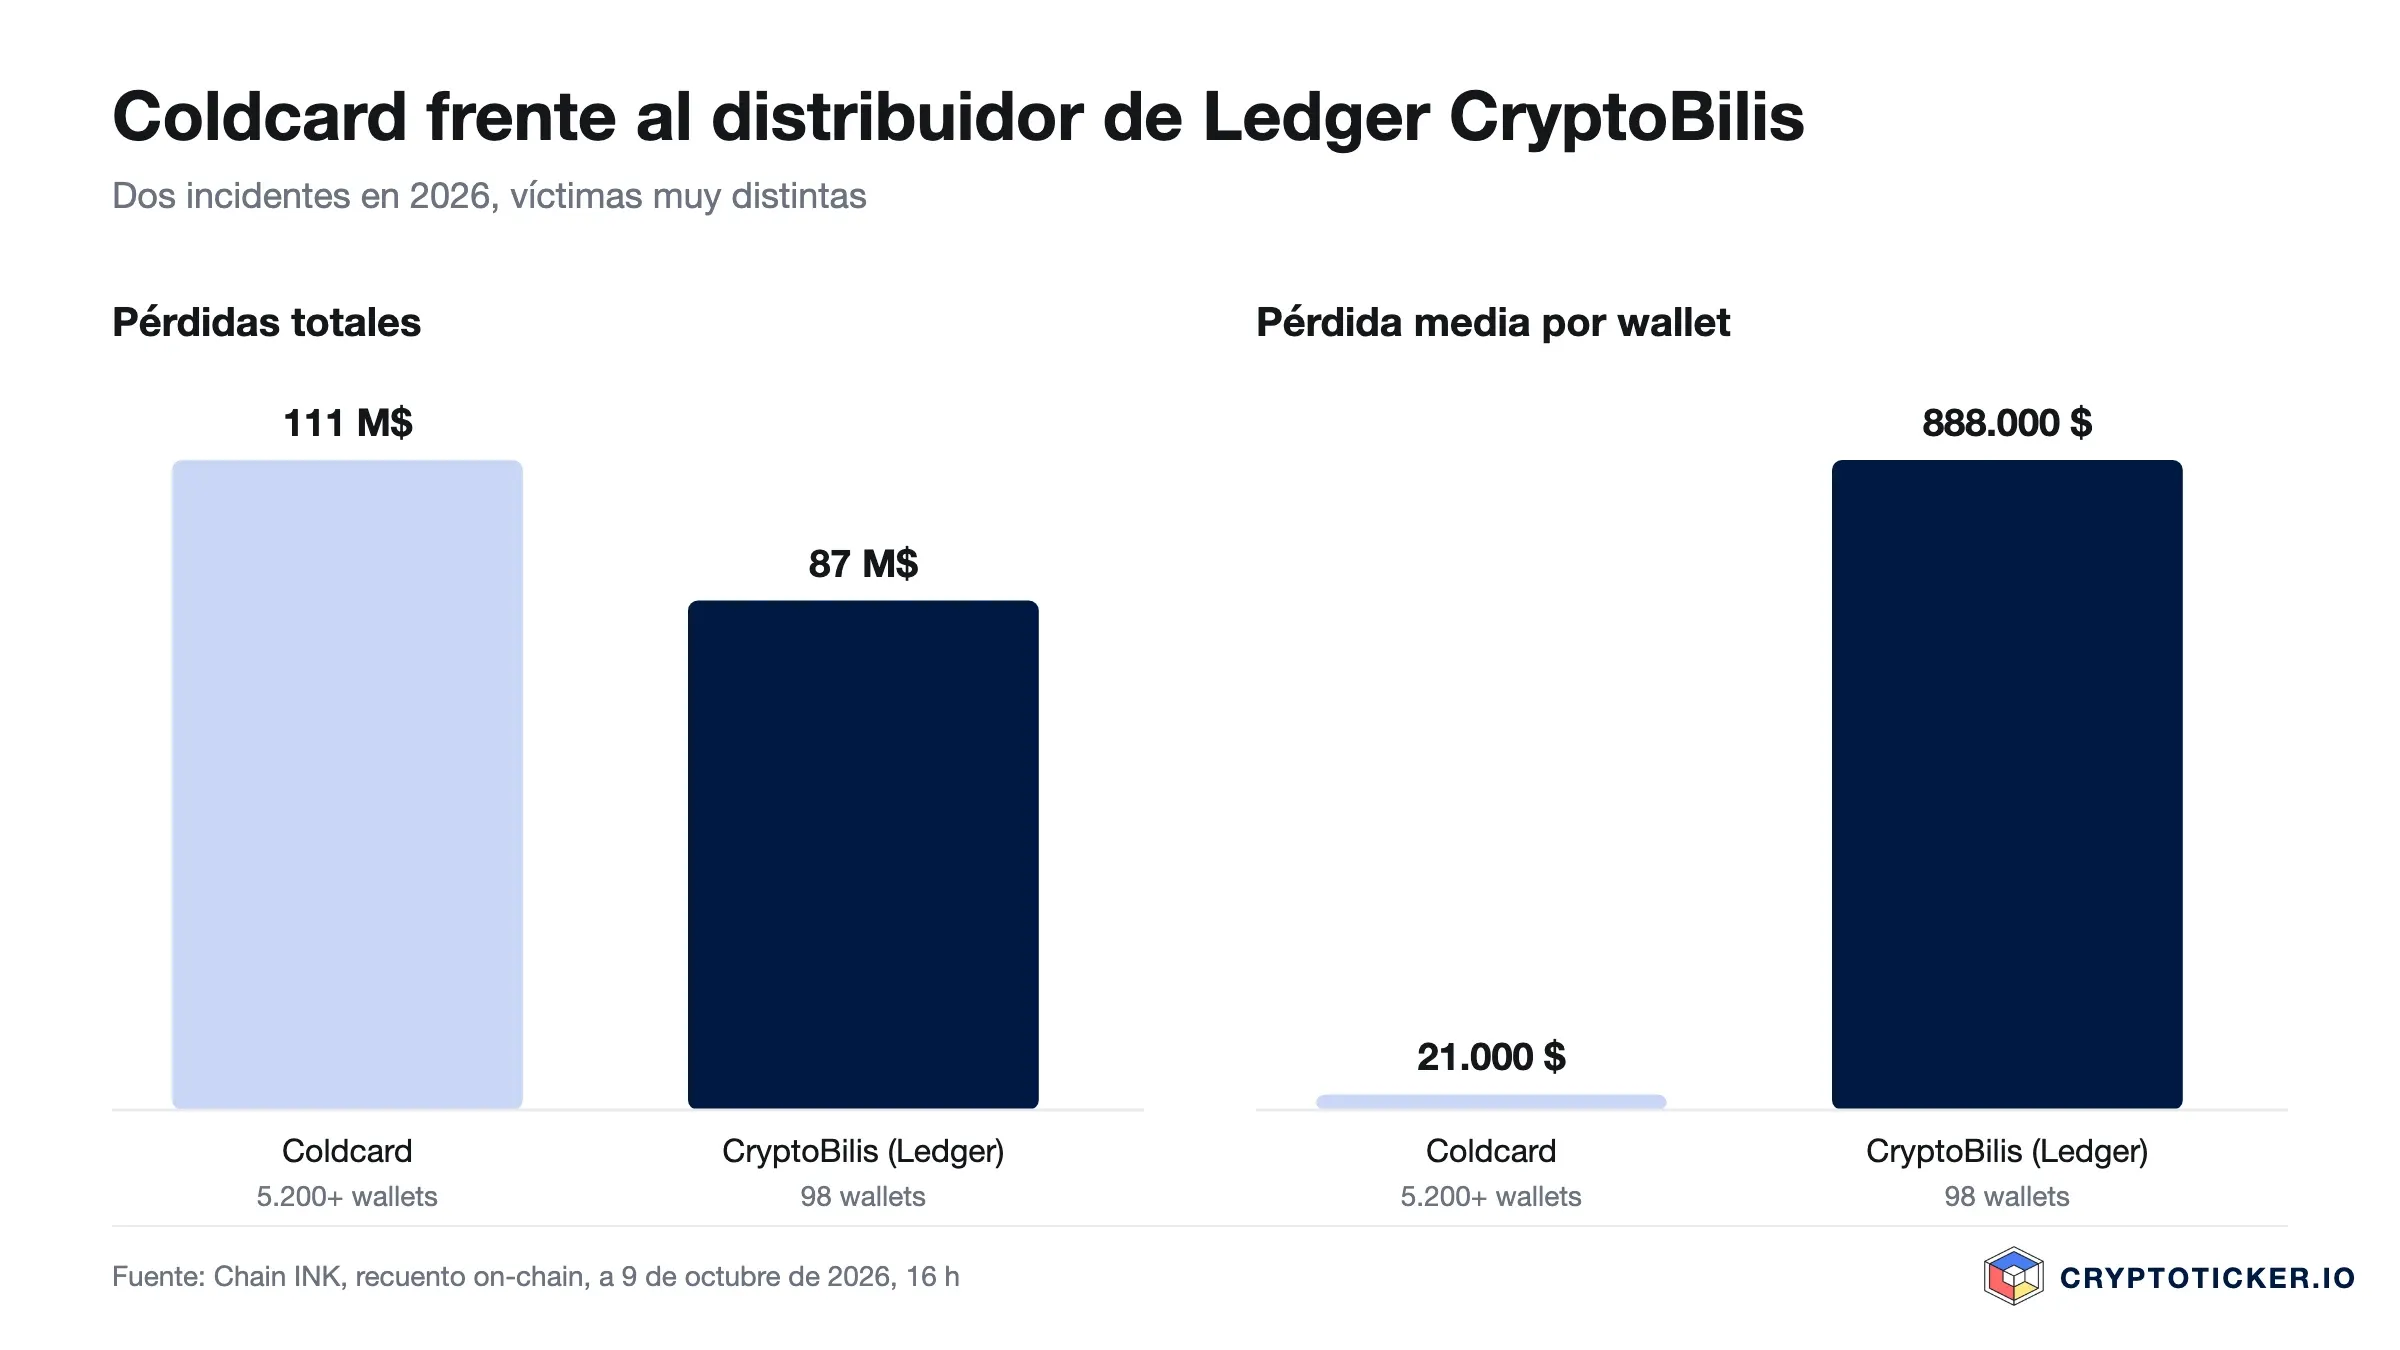
La verdadera diferencia está en la segunda cifra. En Coldcard, el daño se repartió entre más de 5.200 wallets, unos 21.000 dólares por wallet de media. En CryptoBilis, Chain INK cuenta 98 wallets, lo que supondría casi 890.000 dólares de media. Aunque se confirme la estimación de Specter de varios cientos de wallets víctimas, la media sigue siendo muy superior a la del caso Coldcard. Encaja con el patrón de un implante: el atacante conoce cada semilla creada en los dispositivos manipulados y ataca de forma selectiva donde le compensa.
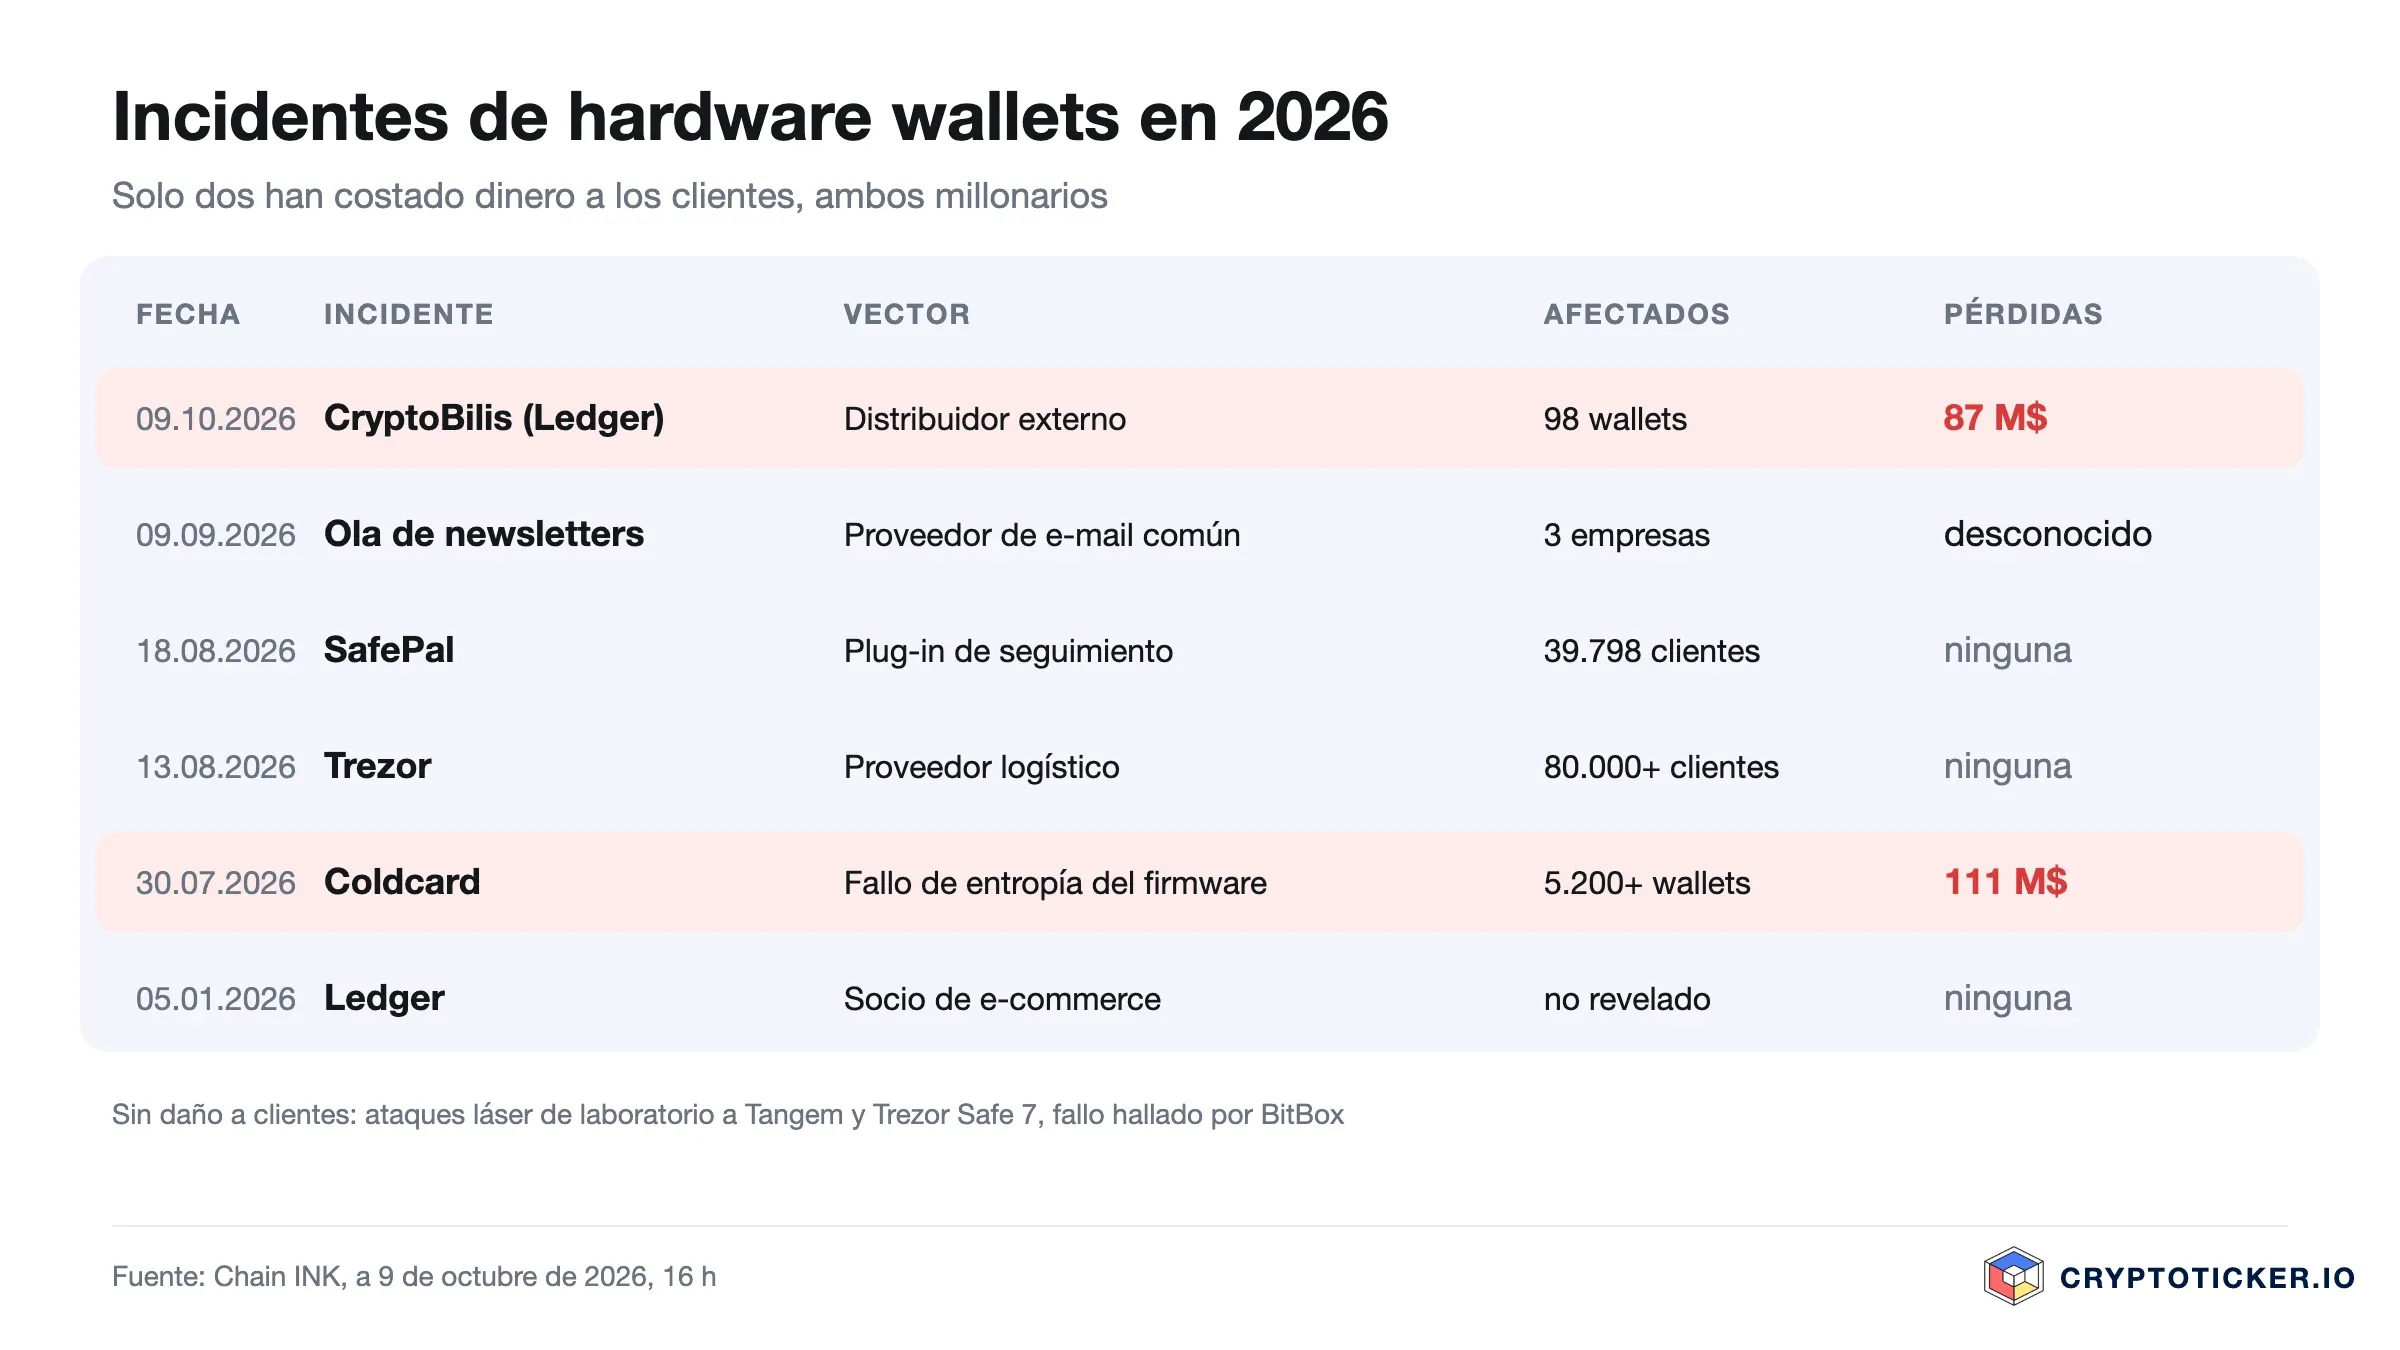
Otras tres entradas de la lista no aparecen en la tabla porque no afectaron a ningún cliente: dos ataques de laboratorio con láser sobre el chip, en Tangem y en la Trezor Safe 7, y un fallo de la BitBox02 que el propio fabricante encontró y corrigió en su auditoría. El hilo conductor de la tabla es otro. Cinco de los seis incidentes no llegaron por el dispositivo, sino por terceros: un distribuidor, un proveedor logístico, un plug-in de tienda online, un proveedor de correo electrónico, un socio comercial. A ello se suman cartas falsas con códigos QR que llevan meses llegando a propietarios de wallets. Chain INK lo resume así: este año nadie ha tenido que descifrar una frase semilla.
Ledger y la cadena de suministro: no es un problema nuevo
La vía de ataque no es nueva. En diciembre de 2020, desconocidos publicaron los nombres, direcciones postales y teléfonos de unos 270.000 clientes de Ledger procedentes de una filtración de datos del verano de 2020. En la primavera de 2021, algunos clientes recibieron por correo supuestos dispositivos de sustitución con una carta de «Ledger». Quien abrió uno encontró un chip de memoria adicional soldado. En diciembre de 2023 le tocó al software: una actualización manipulada de la biblioteca Ledger Connect Kit desvió durante varias horas las conexiones de wallets en numerosas webs DeFi. Tether también congeló entonces parte del botín. Y en mayo de 2023, el servicio Ledger Recover, que permite guardar fragmentos cifrados de la semilla en manos de terceros, le costó a la empresa mucha confianza dentro de su propia comunidad.
Cada uno de estos casos tuvo una causa distinta. Lo que comparten es que no falló el núcleo, es decir, el chip de seguridad, sino todo lo que lo rodea: datos de clientes, proveedores de software, canales de distribución. Para Ledger esto es más incómodo que un fallo de firmware. Un fallo en el código se arregla con una actualización. Una red de distribuidores en la que un socio oficial puede entregar dispositivos manipulados no se repara con una actualización. Cómo controla Ledger a sus distribuidores autorizados es una pregunta que la empresa tendrá que responder en los próximos días.
Lo que aconseja CZ, y por qué el consejo no sirve aquí
El comentario más destacado del día llegó del fundador de Binance, Changpeng Zhao, conocido como CZ. A las 16:01 escribió que, según la información disponible, parece un ataque a la cadena de suministro en un solo distribuidor y que unas pocas personas probablemente compraron Ledgers falsos o manipulados. En una segunda publicación dio un consejo de seguridad: dejar una hardware wallet nueva unas semanas sin usar antes de enviarle una cantidad importante, y seguir las noticias durante ese tiempo.
Suena razonable, pero no sirve de nada contra este ataque concreto. Un implante que captura la frase semilla durante la configuración conoce tu wallet desde el primer día. El atacante no tiene ningún motivo para vaciar una transferencia de prueba de 50 dólares y delatarse. Espera a que la wallet valga la pena. Si pruebas con pequeñas cantidades durante dos semanas y luego mueves tu patrimonio, no has ganado nada. Solo te protege un dispositivo que venga de forma demostrable directamente del fabricante.
Queda además la cuestión de quién da aquí consejos de custodia segura. En noviembre de 2023, Zhao se declaró culpable en Estados Unidos de no haber mantenido un programa eficaz contra el blanqueo de capitales en Binance, una infracción de la Bank Secrecy Act. Dejó el cargo de CEO del exchange y pagó una multa de 50 millones de dólares, mientras que Binance llegó a un acuerdo con las autoridades estadounidenses por 4.300 millones de dólares. En 2024 cumplió cuatro meses de prisión y en octubre de 2025 el presidente de Estados Unidos, Donald Trump, lo indultó. A Zhao no se le acusó de fraude. Aun así, que el fundador del mayor exchange centralizado, cuyo negocio se basa en la custodia por terceros, dé consejos de autocustodia tiene su punto de atrevimiento.
¿Compraste un Ledger? Esto es lo que debes hacer ahora
Si tienes que actuar depende casi por completo de dónde viene tu dispositivo. Repasa los siguientes puntos en orden.
Comprado en CryptoBilis en los últimos 90 días y sin configurar: no lo enciendas ni lo configures. Ledger lo desaconseja expresamente. Guarda el dispositivo, el embalaje y la factura, y contacta con Ledger a través de su página de soporte oficial.
Comprado en CryptoBilis y ya configurado: da por hecho que tu frase semilla es conocida. Compra un dispositivo nuevo directamente al fabricante, crea en él una semilla nueva y mueve todas tus monedas, ahora y no después de la investigación. Añadir una passphrase en el dispositivo antiguo no basta si el implante lee lo que aparece en la pantalla.
Comprado en un marketplace, de segunda mano o con un descuento llamativo: el riesgo es el mismo, aunque no sea de CryptoBilis. Si compraste en Amazon, eBay, Shopee, Lazada o en anuncios clasificados, no sabes qué camino ha recorrido el dispositivo. Vale la misma recomendación, al menos para cantidades grandes.
Comprado directamente a Ledger: por ahora nada indica que los dispositivos de la tienda de Ledger estén afectados. Aun así, comprueba que tu dispositivo generó una semilla nueva al arrancar por primera vez y que en la caja no venía ninguna tarjeta de recuperación preimpresa con palabras. Una semilla que no has creado tú mismo en el dispositivo nunca es solo tuya.
Ya has perdido fondos: guarda los hashes de las transacciones y la dirección a la que salieron los fondos, contacta con SEAL 911 y denuncia ante la policía. Si perdiste USDT, avisa también a Tether a través de su soporte, porque Tether puede congelar saldos en direcciones de los atacantes mientras sigan allí. Cuanto antes actúes, más opciones tienes.
Si guardas cantidades grandes, plantéate una multifirma, es decir, una wallet que necesita dos o tres dispositivos de fabricantes distintos para firmar. Así, un único dispositivo manipulado ya no basta para un robo. Qué dispositivos sirven y dónde comprarlos directamente al fabricante lo muestra nuestra comparativa de hardware wallets. Tras el caso Coldcard también explicamos en detalle qué hardware wallet puedes comprar todavía con la conciencia tranquila.
Por qué nosotros no enviamos hardware wallets
Este caso muestra por qué el canal de distribución importa tanto como el dispositivo. CryptoTicker no vende ni envía hardware wallets. Nuestras comparativas y fichas de producto describen los dispositivos y la compra se hace con el proveedor. En Ledger y OneKey, el botón de compra lleva directamente a la tienda oficial del fabricante, así que el dispositivo va del fabricante a ti sin paradas intermedias. Después de hoy, precisamente ese camino, sin almacén de terceros de por medio, es la característica más importante al comprar una hardware wallet. Un descuento de unos pocos euros en un intermediario no compensa el riesgo de que alguien haya abierto la carcasa antes que tú.
Qué te llevas del caso Ledger
Dos de las hardware wallets más conocidas en dos meses, las dos veces un daño del orden de 100 millones de dólares, y las dos veces el fallo no estaba donde la publicidad promete seguridad. En Coldcard fue el azar; en Ledger, por lo que se sabe hoy, es el camino de la fábrica al cliente. Esto no es un argumento contra la autocustodia. En un exchange tu saldo tendría riesgos muy distintos. Lo que se deduce es que una hardware wallet solo es tan segura como su origen y el momento en que se crea la semilla.
Quedan tres reglas. Compra solo directamente al fabricante. Crea siempre la semilla tú mismo y nunca aceptes una que ya venía en la caja. Y reparte los patrimonios grandes de forma que un solo dispositivo no pueda delatarlo todo. Ledger ha anunciado novedades sobre su investigación. Actualizaremos este artículo en cuanto se confirmen la causa y el alcance de los daños.
Preguntas frecuentes sobre el caso Ledger CryptoBilis
Enlaces de afiliado: algunos enlaces de esta página son enlaces de afiliado. Si te haces cliente a través de uno de ellos, podemos recibir una comisión sin coste adicional para ti. La selección, las valoraciones y el orden los decide la redacción de forma independiente. Ética e independencia · Propiedad y financiación
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial. Las cifras y afirmaciones se basan en las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
¿Para más tarde? Guarda este artículo y encuéntralo de nuevo en tu perfil.
Artículos relacionados
- ¿Es seguro Coinbase? Licencia MiCA, custodia y dos multas en Irlanda
- FaceStealer: el FBI alerta de falsas llamadas de Zoom que vacían wallets de criptomonedas
- Noticias cripto: la filtración de datos de Chainstack expone a clientes y los accesos a nodos se dan por comprometidos
- Suiet Wallet cierra: hasta el 14 de noviembre para trasladar tus SUI
- Hackeo del puente Across: un dominio secuestrado vacía unos 350.000 dólares de wallets en seis blockchains
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
10 de noviembre de 2026 18:17
Vulnerabilidad de iOS worse_query: ¿están en peligro los wallets cripto del iPhone?
Un escape de sandbox disponible públicamente permite a las apps de iOS 26 y 27 mirar en las carpetas de otras apps, y Binance y SlowMist alertan de riesgos para las frases semilla. Los más expuestos son los iPhone con apps de fuentes externas, y no está claro si la actualización de Apple sirve de algo.
8 de noviembre de 2026 08:33
Configurar Phantom Wallet: doce palabras deciden el destino de tus solanas
Phantom Wallet se configura en pocos minutos, pero solo es segura con una frase de recuperación bien guardada. La guía va desde la descarga y el primer depósito hasta los swaps con una comisión del 0,85 %, Ledger, staking e impuestos.
8 de noviembre de 2026 00:15

Keplr Wallet suspende el acceso con Google y Apple tras un fallo en Web3Auth
Keplr ha suspendido el inicio de sesión con Google y Apple después de que varios usuarios denunciaran transacciones no autorizadas; según Web3Auth, el origen está en su propia infraestructura. Las cuentas con frase semilla propia o cartera de hardware no están afectadas, según una revisión preliminar.
6 de noviembre de 2026 14:23
Capitalización de mercado cripto: Bitcoin frente al oro y Apple
La capitalización de mercado muestra cuánto vale un criptoactivo en el mercado y desmonta la falacia de los precios unitarios baratos. Explicamos la fórmula, la dominancia de Bitcoin y la FDV con cifras actuales, y mostramos por qué Bitcoin, con 1,53 billones de dólares, queda muy por detrás del oro.

4 de noviembre de 2026 14:12
Hackeo de Binance una semana después: el coste real del robo de 6.000 millones de dólares
Una semana después del mayor robo cripto de la historia, Binance ha gastado la mitad de sus Bitcoin del SAFU, perdido miles de millones en depósitos y teme una segunda ola.
4 de noviembre de 2026 02:22
Restaurar una wallet cripto: la frase semilla te devuelve tus monedas
¿Has perdido el móvil o se ha roto la wallet de hardware? Doce o 24 palabras te devuelven el acceso a tus monedas. Así funciona la restauración y en esto falla con más frecuencia.
2 de noviembre de 2026 22:44

Cómo guardar criptomonedas de forma segura: protégete de hackeos como el de Binance
Tras el hackeo de 6.300 millones de dólares en Binance: cómo guardar tus criptomonedas de forma segura. Carteras hardware comparadas, escáneres de wallet como MetaMask Security Alerts, los ajustes clave en el exchange y una lista de comprobación en siete pasos.
2 de noviembre de 2026 22:29
Ataque a Polymarket a través de un proveedor externo: qué vigilar ahora
Un proveedor externo comprometido permitió en Polymarket retiros no autorizados de unos 2,65 millones de dólares, y la negociación quedó temporalmente en modo de solo cancelación. La empresa promete una indemnización completa, pero el punto débil está en los accesos que rodean la plataforma.
2 de noviembre de 2026 17:07
Filtración de datos en Chainalysis: un ataque con IA expone nombres de investigadores y equipos de cumplimiento
Chainalysis confirma un ataque con métodos apoyados en IA en el que se filtraron nombres, correos y cargos de usuarios de la plataforma. Los inversores particulares no figuran en los datos, pero deben contar con phishing en nombre de investigadores reales.
2 de noviembre de 2026 10:25

Implante en un Trezor Safe 5 de CryptoBilis: quién necesita ahora una nueva cartera
Trezor advierte a todos los que han comprado desde marzo de 2026 en el antiguo distribuidor CryptoBilis: una placa adicional con módulo de telefonía móvil leería la frase de recuperación de un Safe 5. Quién está afectado, por qué pesar el dispositivo no sirve y cómo pasar a una nueva cartera.
2 de noviembre de 2026 01:27

Cartera hardware manipulada comprada en tienda: los derechos del comprador según la ley alemana
El 28 de octubre, la policía de Singapur constató componentes de hardware maliciosos en carteras hardware vendidas en tiendas, con un perjuicio de unos 3,5 millones de dólares de Singapur. Qué te permite exigir al vendedor el derecho de compraventa alemán y por qué no repone las criptomonedas perdidas.
31 de octubre de 2026 01:38
Alternativas a Binance: 4 exchanges con licencia MiCA comparados
Tras el hackeo del 29 de octubre de 2026, muchos clientes de Binance buscan un nuevo lugar para sus criptomonedas. Bitpanda, Kraken, Bitvavo y Coinbase tienen licencia MiCA. Aquí están sus comisiones, supervisores y la mudanza en cinco pasos.
30 de octubre de 2026 16:48
6.500 millones en octubre: falló la infraestructura, no el contrato
Un recuento propio del registro de hackeos de DefiLlama para octubre de 2026 arroja 32 incidentes con 6.500 millones de dólares de daño. El 99,5 % de esa cifra salió por infraestructura comprometida, mientras que los fallos de contratos inteligentes costaron menos de 16 millones de dólares.
30 de octubre de 2026 16:24
Hackeo de Binance: ¿puede quebrar el exchange por 6.300 millones?
Binance pierde 6.300 millones de dólares en el mayor hackeo cripto de la historia. ¿Cuánto haría falta para que quebrara, y qué significa eso para el mercado cripto?
29 de octubre de 2026 16:44
13,84 millones de dólares en 48 horas: «los fondos siguen moviéndose»
Arkham Intelligence cifra el botín del drainer de Ledger CryptoBilis en 95,35 millones de dólares repartidos en 1.486 direcciones y comunica 13,84 millones de dólares movidos en 48 horas. Hay diez millones de USDT congelados, y Ledger atribuye cada caso confirmado a una sola vía de distribución.
28 de octubre de 2026 13:54

Keystone destruye 18.835 carteras hardware y detiene los envíos
En la intrusión en la web de Keystone se filtró la clave con la que los propietarios comprueban la autenticidad de su cartera hardware. Como viene de fábrica en el chip, el fabricante destruye 18.835 dispositivos y detiene los envíos.
19 de octubre de 2026 02:19

Qubic detiene su mainnet tras vaciarse 1.404 carteras: el fallo estaba en la semilla
Un atacante vació 1.404 carteras de Qubic en la noche del 18 de octubre, unos 1,3 millones de dólares. La culpa no fue del protocolo, sino de una generación de semilla en el navegador que aportaba demasiado poco azar.
18 de octubre de 2026 05:23

Trezor recorta sus distribuidores autorizados: las autorizaciones terminan el 1 de enero de 2027
Tras el ataque a la cadena de suministro en aparatos de Ledger, Trezor reduce su red de distribuidores y pone fin a las autorizaciones el 1 de enero de 2027. Hasta entonces, los socios apartados pueden liquidar sus existencias, así que toda la campaña de Navidad cae aún bajo la lista antigua.
16 de octubre de 2026 17:55
Ledger vende el Atom a 849 dólares solo en su propia tienda: «Desde años nuestros clientes nos piden un teléfono Ledger»
Ledger presentó el 15 de octubre el dispositivo Android Atom y lo vende exclusivamente en su propia tienda. Tras el hallazgo de dispositivos manipulados en el canal intermedio, la vía de distribución se convierte ella misma en una cuestión de seguridad.
16 de octubre de 2026 17:47
Falsas actualizaciones del firmware de Ledger: SlowMist avisa de páginas de phishing que imitan el Genuine Check
Una campaña de phishing reproduce el recorrido de una actualización oficial de Ledger y pide al final las 24 palabras de recuperación. SlowMist la comunicó el 16 de octubre; Ledger había expuesto un día antes su lectura del caso del implante.
14 de octubre de 2026 14:30
¿Qué es una cartera hardware? Cómo el dispositivo protege tus claves
Una cartera hardware no custodia coins, sino la clave privada, y nunca la entrega. Cómo transcurre la firma dentro del dispositivo, qué significan las 12 o 24 palabras y contra qué ataques no puede nada su diseño.
14 de octubre de 2026 02:39
MediaMarkt y Saturn detienen la venta de Ledger tras el aviso de un implante por un cliente
Desde el 13 de octubre, MediaMarkt y Saturn no venden ninguna Ledger, ni en tienda ni en línea. El detonante es el aviso de un implante por parte de un cliente. Qué confirma Ledger, por qué no ayuda la comprobación de autenticidad y qué pasos tienen sentido para un dispositivo comprado en tienda.
13 de octubre de 2026 02:22
Ledger confirma un implante en una cartera hardware y los avisos llegan a Europa: qué hay detrás
Ledger confirma una placa adicional no autorizada en un dispositivo manipulado y atribuye los casos confirmados a un distribuidor del Sudeste Asiático. Un aviso del comercio minorista europeo sigue abierto, de modo que la vía de compra de tu dispositivo es el criterio.
30 de septiembre de 2026 18:03
Bitget tras el hackeo: los retiros vuelven y el fondo de protección supera los 300 millones de dólares
Seis días después del ataque, Bitget vuelve con buenas cifras: los retiros de bitcoin, ether y USDT funcionan de nuevo, el fondo de protección se repuso dos días antes del plazo que se fijó y la prueba de reservas muestra una cobertura del 131 %.
30 de septiembre de 2026 08:22
Tangem Wallet: qué cambia si guardas tus criptos en una tarjeta sin frase semilla
La Tangem Wallet protege las criptomonedas con dos o tres tarjetas idénticas en lugar de 24 palabras. Cuánto cuestan los packs, qué hallazgos de seguridad hay y por qué ya no recomendamos Tangem.
23 de septiembre de 2026 05:16

Cómo configurar una cartera cripto: protege tus monedas en siete pasos
Una cartera cripto propia se configura en veinte minutos, pero un solo paso decide todo lo demás. Esta guía te lleva por el tipo de cartera, las palabras de recuperación y el importe de prueba, y aclara qué exigen la BaFin y Hacienda.
También te podría interesar