
Exploit de Magic Eden y Limit Break: retiran 530 WETH y miles de NFT, así revocas las aprobaciones
Un fallo en el Payment Processor de Limit Break, el protocolo detrás del antiguo marketplace de Ethereum de Magic Eden, está vaciando NFT y WETH desde el jueves. Nuestro análisis de la blockchain muestra 911 wallets afectadas. Qué ocurrió, por qué las hardware wallets no protegen y qué dos aprobaciones debes revocar ya.

¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Si en 2024 listaste un NFT, hiciste una oferta o aceptaste una en el antiguo marketplace de Ethereum de Magic Eden, tienes que actuar ahora. Desde el jueves se está usando un fallo en el Payment Processor de Limit Break, el protocolo de trading que había detrás de ese marketplace, para sacar NFT y Wrapped Ether (WETH) de wallets ajenas. En ApeChain el golpe afectó a Wrapped ApeCoin (WAPE). Nuestro propio análisis de la blockchain muestra que han desaparecido 530,7 WETH de 911 wallets, además de miles de NFT, y en nuestra última medición, a las 12:40 UTC, la retirada seguía en marcha.
Protegerte lleva unos minutos: retiras la aprobación a dos contratos. Cancelar un listado no basta. Y una hardware wallet no te protege en este caso. Lo explicamos en detalle más abajo, porque en muchas respuestas en X se está presentando de forma errónea.
Actualización del 29 de septiembre de 2026, 08:48 UTC: Más de dos de cada cinco NFT rescatados ya han vuelto a sus propietarios. Según el contador de la página de reclamación nftsaresafu.xyz, hasta la mañana del martes se habían recuperado 12.781 de 29.787 NFT rescatados, frente a 3.132 de 26.448 el domingo a mediodía. El total ha crecido porque se añadieron nuevos fondos, entre ellos los NFT que puso a salvo el whitehat Jiri123_eth, reclamables desde el domingo, 809 ApuStajas y, desde anoche, 134 Quirkies que, según 0xQuit, se recuperan directamente de la wallet de un atacante. La página ahora también permite ver todos los activos que siguen pendientes de reclamar. Díselo también a conocidos que no siguen X: según 0xQuit, muchos afectados quizá ni sepan que tienen algo esperándoles.
El lunes por la noche, 0xQuit explicó el ataque en detalle por primera vez: el Payment Processor V2 confiaba en una dirección de remitente que entrega un contrato de reenvío autorizado (un forwarder al estilo de ERC-2771), y esa dirección se podía falsificar. Así, el atacante podía crear una oferta a precio cero por un NFT ajeno y hacer creer al contrato que su propietario la había aceptado. Por eso cancelar tus listados no habría servido de nada; lo único que contaba era la aprobación abierta. 0xQuit añade que está en contacto con varias partes implicadas en el exploit para la devolución de activos.
La retirada continúa, pero mucho más despacio. Nuestro recuento en Ethereum suma desde el inicio 121.595 transferencias de NFT a precio cero de 14.835 wallets, unas 6.200 más que el domingo a mediodía; del sábado al domingo a mediodía habían sido más de 32.000. Todo el aumento fue a direcciones distintas de las de los dos whitehats, aunque la dirección que más NFT acumula (31.984) no ha recibido nada desde el domingo a mediodía. En WETH se sumaron algo más de 4 WETH, hasta 541,9 WETH de 970 wallets; la última retirada fue hoy a las 06:42 UTC. Mientras tengas una aprobación abierta, tu wallet sigue expuesta; más abajo tienes los pasos para revocarla.
Actualización del 27 de septiembre de 2026, 11:06 UTC: Ya puedes recuperar los NFT rescatados. 0xQuit abrió la página de reclamación nftsaresafu.xyz el 26 de septiembre a las 02:47 UTC. Antes tienes que revocar la aprobación del Payment Processor; la recuperación solo cuesta gas y la donación es voluntaria. Según el contador de la página, hasta las 10:58 UTC de hoy se habían recuperado 3.132 de 26.448 activos rescatados. MetaMask muestra allí una advertencia; según 0xQuit, puedes ignorarla si has comprobado que estás en la página auténtica. Ábrela solo desde su publicación, nunca desde enlaces en respuestas o mensajes directos. En colecciones con restricciones de transferencia (ERC721C, ERC1155C), la reclamación solo funciona cuando el responsable de la colección la habilita. El whitehat Jiri123_eth ha puesto a salvo más NFT; nuestra medición cuenta 1.771 en su dirección 0x1234248d4b9525F42434e20D46Abbff2686f56B3, y también se añadirán a la página de reclamación.
Limit Break se pronunció en X el 26 de septiembre a las 03:17 UTC: el Payment Processor V2 es un contrato inmutable que nadie puede reparar, así que no esperes una solución y revoca ahora las aprobaciones de V2 y V3. El V3 está pausado y la investigación sigue en curso. Corrección a nuestra actualización de ayer: la página de reclamación ya estaba activa entonces y Limit Break ya se había pronunciado. Se nos pasaron ambas cosas.
La retirada continúa. Nuestra medición en Ethereum hasta el bloque 26.068.341 (10:57 UTC) cuenta desde el inicio 115.404 transferencias de NFT a precio cero de 14.196 wallets, más de 32.000 más que ayer a mediodía. 17.461 fueron a la dirección de rescate de 0xQuit. Una sola dirección, 0x22657b3eb4b984f0137c58e0713ae125d752b4f4, ha recibido ya 31.984 NFT; ayer a mediodía aún no figuraba entre los cuatro mayores receptores y se desconoce quién la opera. En WETH apenas hubo cambios: 537,5 WETH de 949 wallets; la última retirada fue a las 09:20 UTC.
Actualización del 26 de septiembre de 2026, 12:10 UTC: El ataque sigue activo en su segundo día. Nuestra nueva medición en Ethereum hasta el bloque 26.061.512 (12:05 UTC) arroja desde el inicio 82.794 transferencias de NFT a precio cero de 11.784 wallets. 16.652 fueron a la dirección de rescate de 0xQuit y 66.142 a otras 344 direcciones cuyos operadores se desconocen. Una sola de ellas, 0x28bc445b674940c53c227b45d4405c34e60027ad, retiró durante la noche 15.512 NFT de 2.573 wallets. En WETH contamos ya 534,7 WETH de 936 wallets; la última retirada fue a las 12:04 UTC. Revoke.cash cifra el daño total en al menos 2,8 millones de dólares en Ethereum, Polygon, Base, Arbitrum y ApeChain. El Payment Processor V2 no se puede pausar ni reparar. Limit Break ha pausado el V3 en todas las redes salvo ApeChain, donde, según Revoke.cash, seguirá operativo hasta el 30 de noviembre de 2026. Revisa también Arbitrum y revoca en ApeChain de inmediato. Según 0xQuit, podrás reclamar los NFT rescatados en cuanto hayas revocado tus aprobaciones; aún no hay fecha. Hasta ahora no hemos encontrado un comunicado propio de Limit Break.
Magic Eden y Limit Break: las dos aprobaciones que debes revocar ya
Hay dos contratos afectados. Quit, vicepresidente de Blockchain en Yuga Labs, los dio a conocer públicamente el viernes por la mañana:
- Payment Processor V2 en Ethereum: 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834
- Payment Processor V3 en ApeChain: 0x9a1D00000000fC540e2000560054812452eB5366
Magic Eden menciona además Polygon y Base, porque el marketplace también utilizó allí el Payment Processor V2. Revisa tu wallet en las cuatro redes. En la wallet, el contrato suele aparecer como «Limit Break: Payment Processor». Es el nombre que viste entonces en la ventana de firma, cuando hiciste o aceptaste una oferta.
Qué ocurrió en el exploit de Limit Break: la cronología
Hemos reconstruido la cronología a partir de tres fuentes: las publicaciones de los implicados en X, la página del incidente en Revoke.cash y nuestro propio análisis de los eventos que el Payment Processor deja en la blockchain. Todas las horas en UTC.
- Jueves, 24 de septiembre, 13:08: el primer ataque. Una sola dirección retira 305 NFT de una única wallet en tres transacciones, cada una como «venta» a precio cero. Quit cita 10 Meebits, 50 Otherdeeds, 10 World of Women y 235 Desperate ApeWives, exactamente 305. Nadie lo advierte durante doce horas.
- Viernes, 25 de septiembre, hacia la 01:00: Quit da con el incidente y comprueba que muchísimas otras wallets son accesibles a través del mismo fallo. Contacta con Limit Break, que pausa el Payment Processor V3. El V2 en Ethereum no se puede pausar.
- 05:46: empieza el rescate. Quit y otros colaboradores sacan ellos mismos los NFT en riesgo a través del fallo y los depositan en 0x71cF3f5724bD2B72Ef6464992aCd26216De7fe33.
- 06:31: el trader de NFT Cirrus da la voz de alarma porque una dirección «compra» miles de NFT por 0 ETH. A las 06:47 Quit confirma que se trata de su rescate.
- 07:06: el rescate arranca también en ApeChain.
- 08:09: Quit pide públicamente que se revoquen las aprobaciones.
- 08:25: comienza la retirada de WETH. Solo la primera transacción se lleva 281,66 WETH de 25 wallets. A las 09:00 ya han desaparecido 522,5 WETH.
- 08:51 y 09:10: también caen otros tokens: 8.380 USDC de 62 wallets y unos 549.000 WILD de once wallets.
- 09:11: Revoke.cash publica una página de comprobación propia para el incidente.
- 09:54: en ApeChain desaparecen 7.680 WAPE de 19 wallets en una sola transacción.
- 10:11: última transferencia a la dirección de rescate. A las 10:19 cesa toda actividad en el contrato de ApeChain.
- Desde las 09:27 hasta al menos las 12:22: otras direcciones siguen retirando NFT a precio cero, en total 7.870 transferencias de 1.786 wallets. La última retirada de WETH en nuestros datos es de las 12:19.
- De 12:22 a 12:40: nuestra nueva medición muestra otras 2.292 transferencias de NFT a precio cero y otros 0,55 WETH en cinco compras. El ataque no ha terminado.
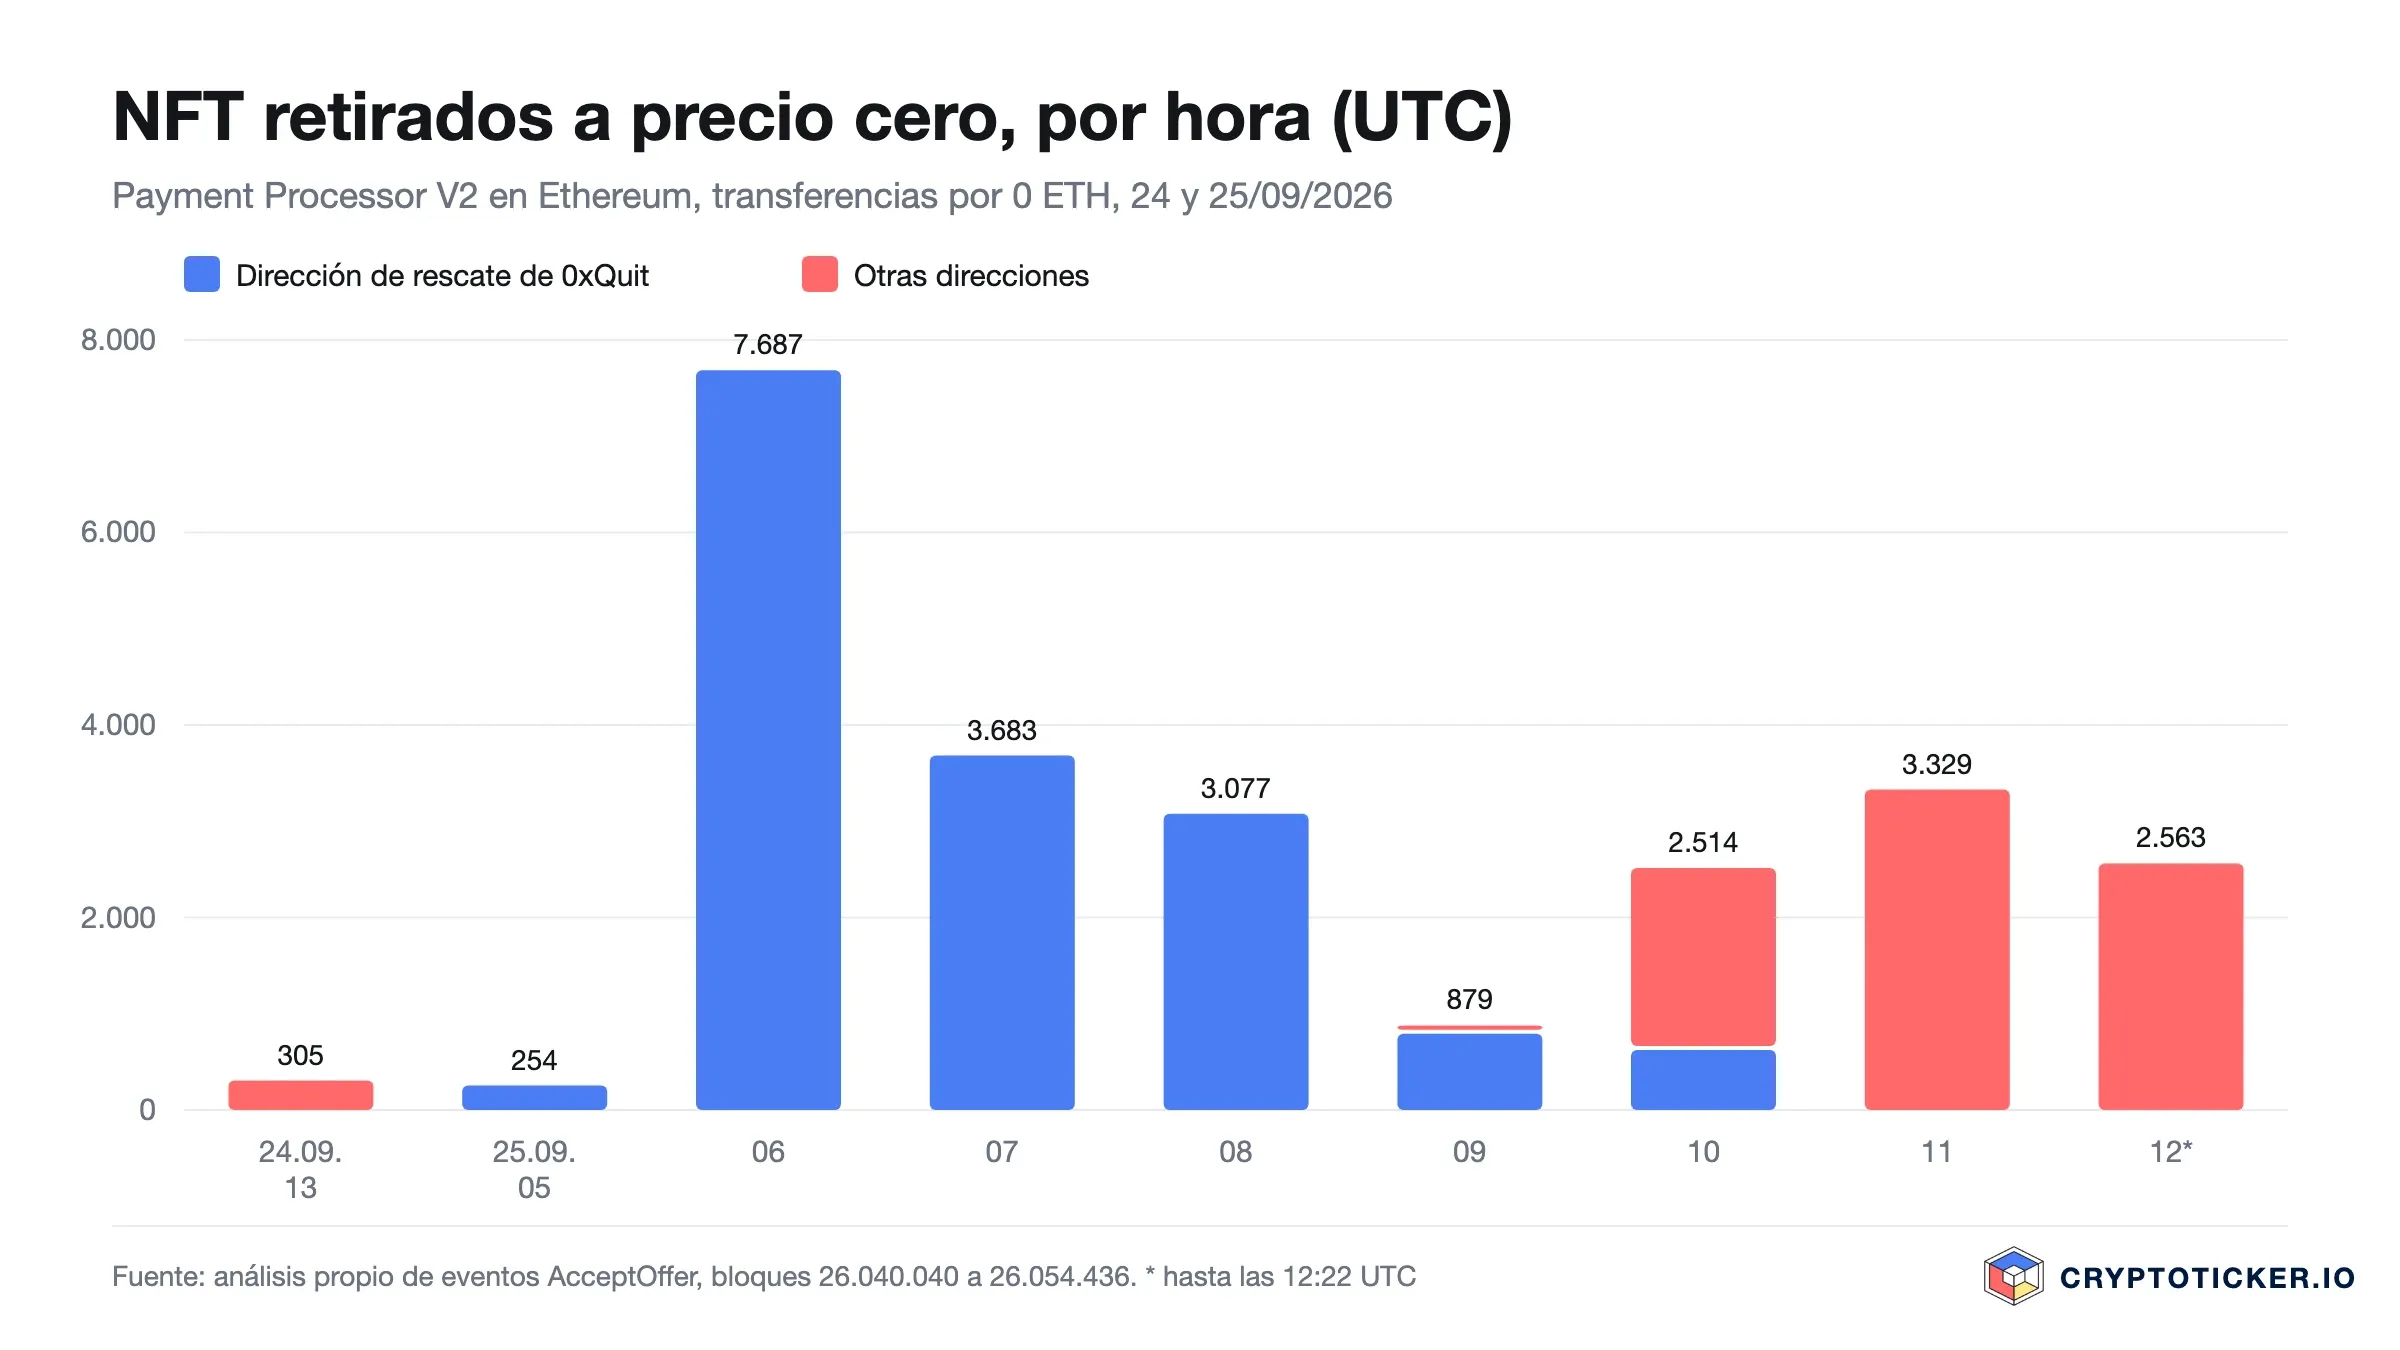
El gráfico muestra el punto de inflexión. Hasta media mañana casi todas las transferencias proceden de la dirección de rescate. Después toman el relevo otras. Quién está detrás de esas direcciones no puede leerse en la blockchain. Pueden ser otros colaboradores o imitadores que reprodujeron el exploit. Para ti no cambia nada: mientras la aprobación siga vigente, cualquiera puede usarla.
Quit cifra el resultado de la noche en 23.155 NFT rescatados por valor de más de 5,7 millones de dólares. En nuestros datos figuran 16.117 transferencias a la dirección de rescate en Ethereum y 9.795 en ApeChain. Las cifras no coinciden al cien por cien, porque un evento no siempre equivale exactamente a un NFT; los tokens de varias ediciones pueden incluir varias copias. El orden de magnitud es correcto.
 Comparativa de hardware wallets
Por qué se retiraron precisamente WETH y WAPE
Es la pregunta que muchos se hacen, y la respuesta explica todo el ataque. Ningún contrato puede retirar el Ether normal de tu wallet. Un contrato solo puede mover tokens para los que le hayas dado permiso, una aprobación o approval en la jerga cripto. En los marketplaces de NFT hay dos tipos.
La aprobación de NFT. Quien lista un NFT permite al contrato del marketplace transferirlo en caso de venta, normalmente para toda la colección («approved for all»). Por esta aprobación salieron los NFT a precio cero.
La aprobación de tokens. Una oferta por un NFT no se paga en Ether, sino en Ethereum envuelto, WETH. Es un token vinculado uno a uno al Ether que puede aprobarse como cualquier otro. Para que una oferta pueda liquidarse después de forma automática, autorizas al Payment Processor a gastar tu WETH, por regla general sin límite y sin caducidad. En ApeChain ocurre lo mismo con WAPE, la versión envuelta de ApeCoin.
Por eso cayeron precisamente estos dos tokens. Sin embargo, las retiradas de USDC, WILD y APE en nuestros datos demuestran que cualquier token que hayas aprobado alguna vez al Payment Processor está expuesto.
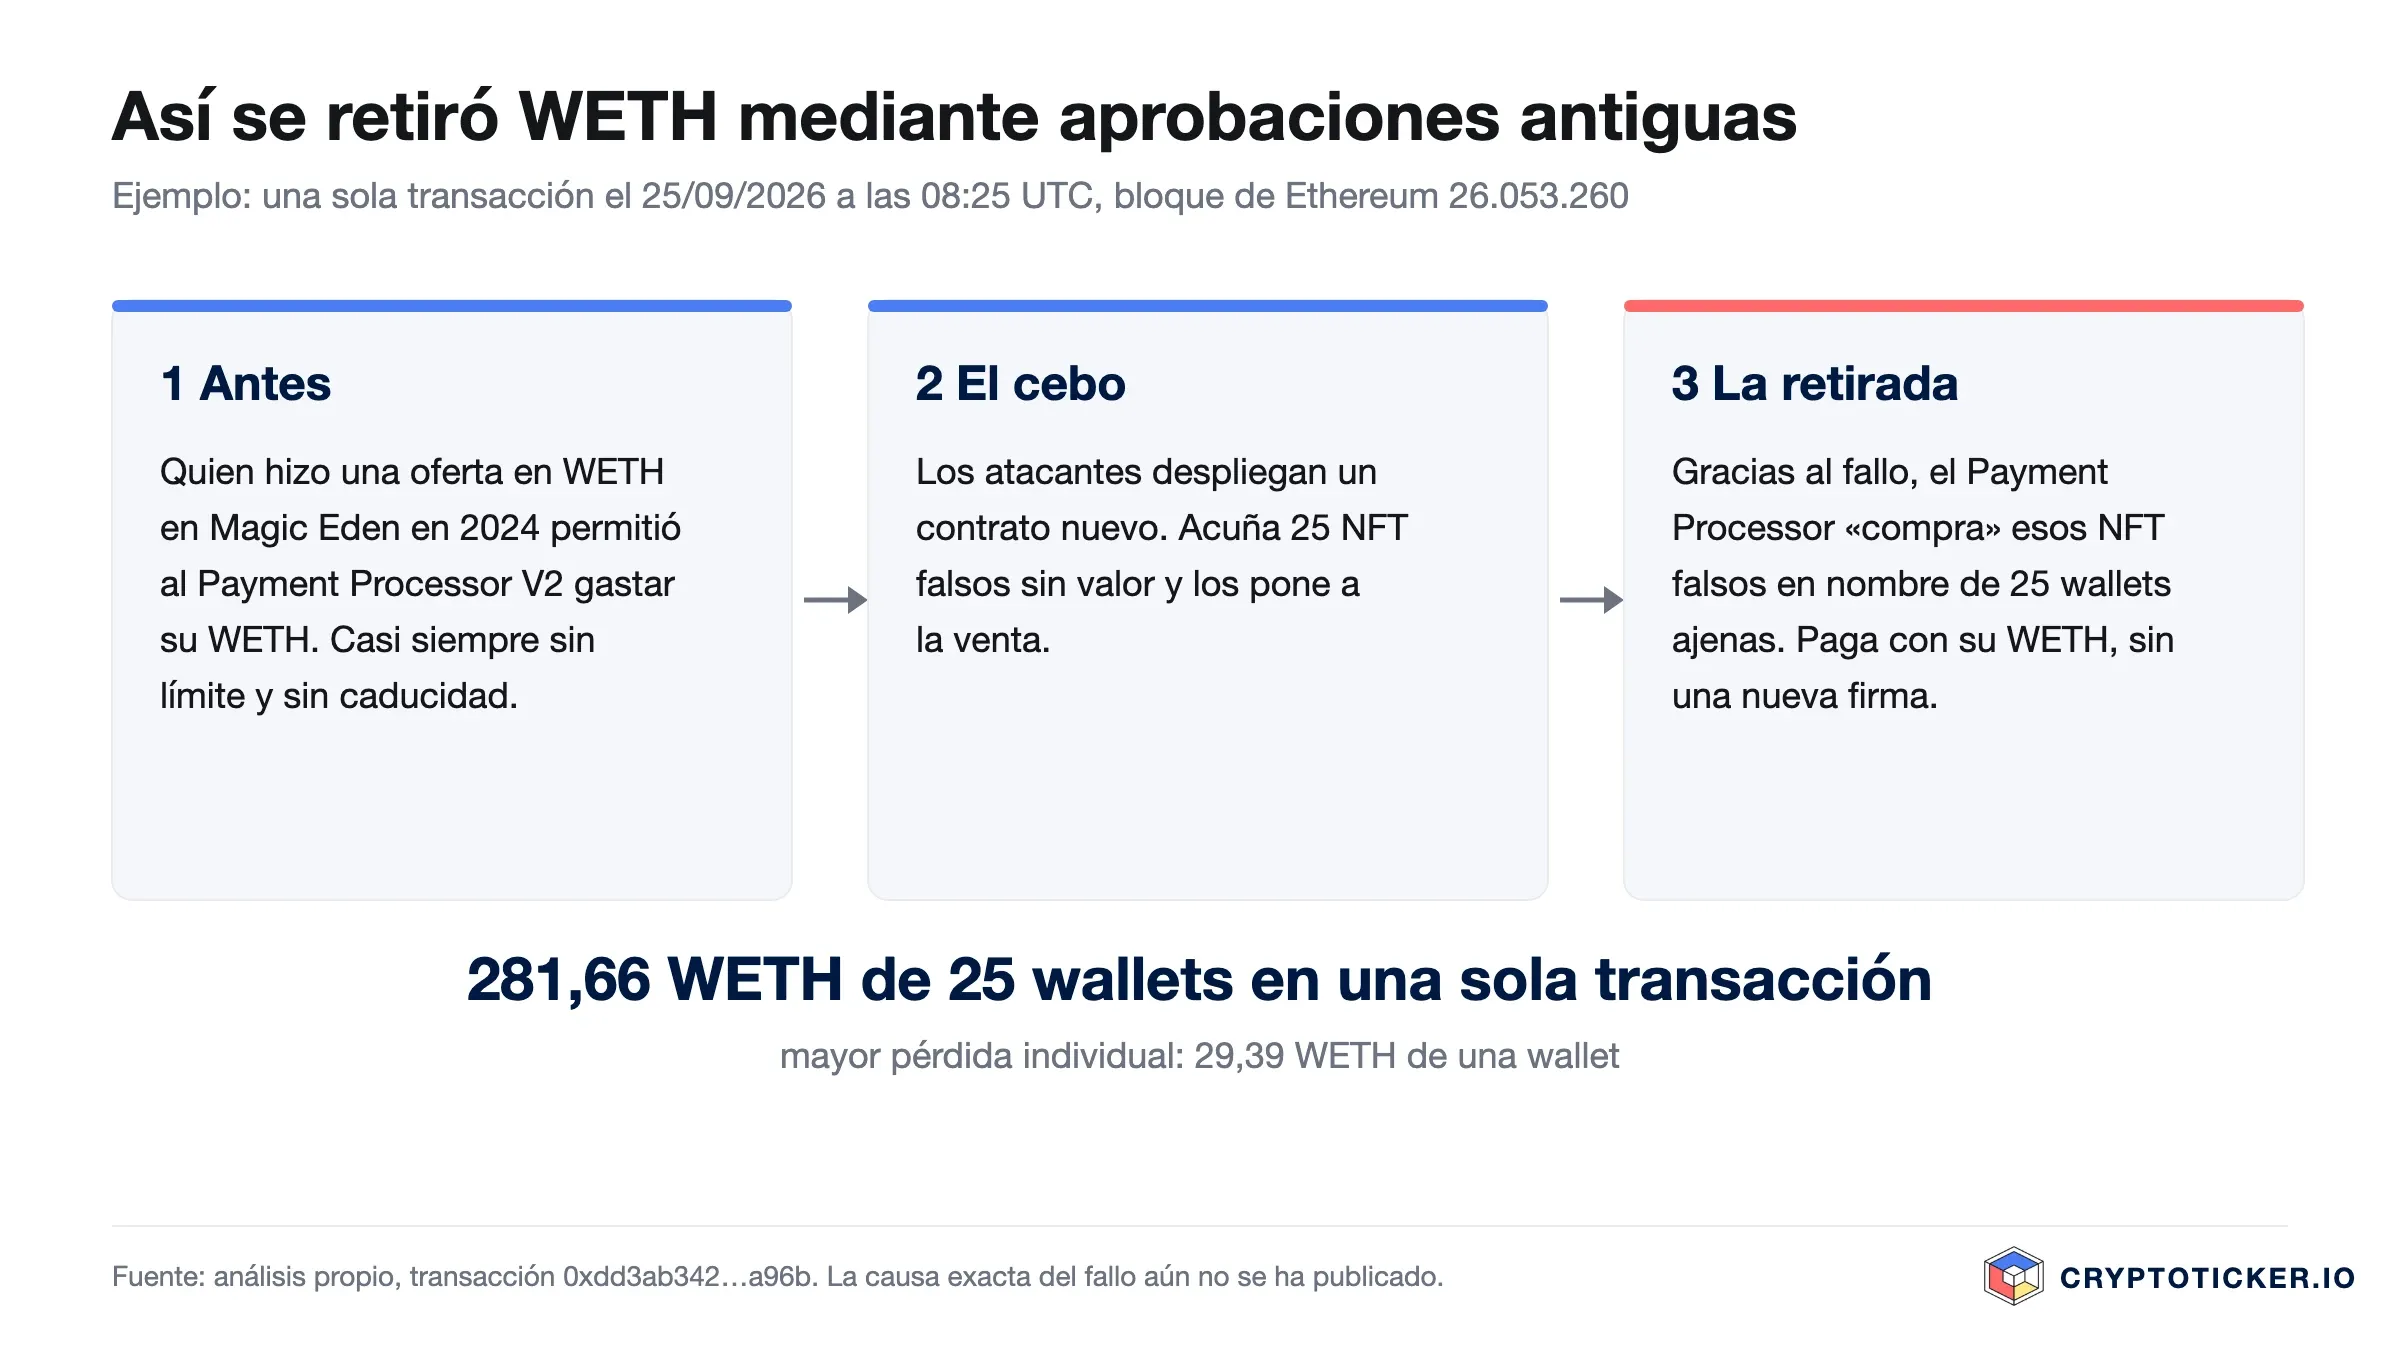
Una sola transacción permite seguir el truco paso a paso. Los atacantes despliegan un contrato nuevo que acuña 25 NFT falsos sin valor y los pone a la venta. Después hacen que el Payment Processor «compre» esos NFT falsos en nombre de 25 wallets ajenas. El pago sale del WETH de las víctimas, a través de la aprobación antigua, sin que ninguna de ellas firme nada. La partida individual más grande de esta transacción: 29,39 WETH de una sola wallet. Cómo se consigue exactamente que el contrato actúe en nombre de otros no lo han publicado hasta ahora ni Limit Break ni Quit.
Importante si todavía tienes o intercambias WETH: la aprobación abarca todo el WETH que llegue a tu wallet, también el futuro. Si conviertes Ether en WETH o recibes WETH en un swap mientras la aprobación siga vigente, lo pones directamente al alcance de los atacantes. Primero revoca, después intercambia.
«Pero yo tenía una hardware wallet»: por qué un Ledger no te protege
Bajo las advertencias en X, algunos se burlan: quien usa una hardware wallet está a salvo. Aquí no es así, y muchos afectados tenían una. Un conocido de nuestra redacción perdió 5,94 WETH pese a usar un Ledger.
La razón está en dónde se guarda una aprobación. Una hardware wallet protege tu clave privada. Se asegura de que nadie pueda firmar en tu nombre sin el dispositivo. Pero la aprobación ya la firmaste, en su momento, quizá hace dos años, con ese mismo dispositivo. Desde entonces figura en el contrato del token en la blockchain: «El Payment Processor puede mover WETH desde esta dirección». Cuando el Payment Processor retira ahora WETH, nadie consulta a tu dispositivo. El Ledger se queda en el cajón y el dinero se va igualmente.
La hardware wallet protege frente a claves robadas, no frente a derechos que tú mismo concediste. Separar ambas cosas ayuda a centrarse en lo que de verdad sirve en incidentes así. Tienes una visión general de los dispositivos en nuestra comparativa de hardware wallets; las aprobaciones, en cualquier caso, tienes que gestionarlas tú.
¿Cuál es el daño del exploit de Magic Eden?
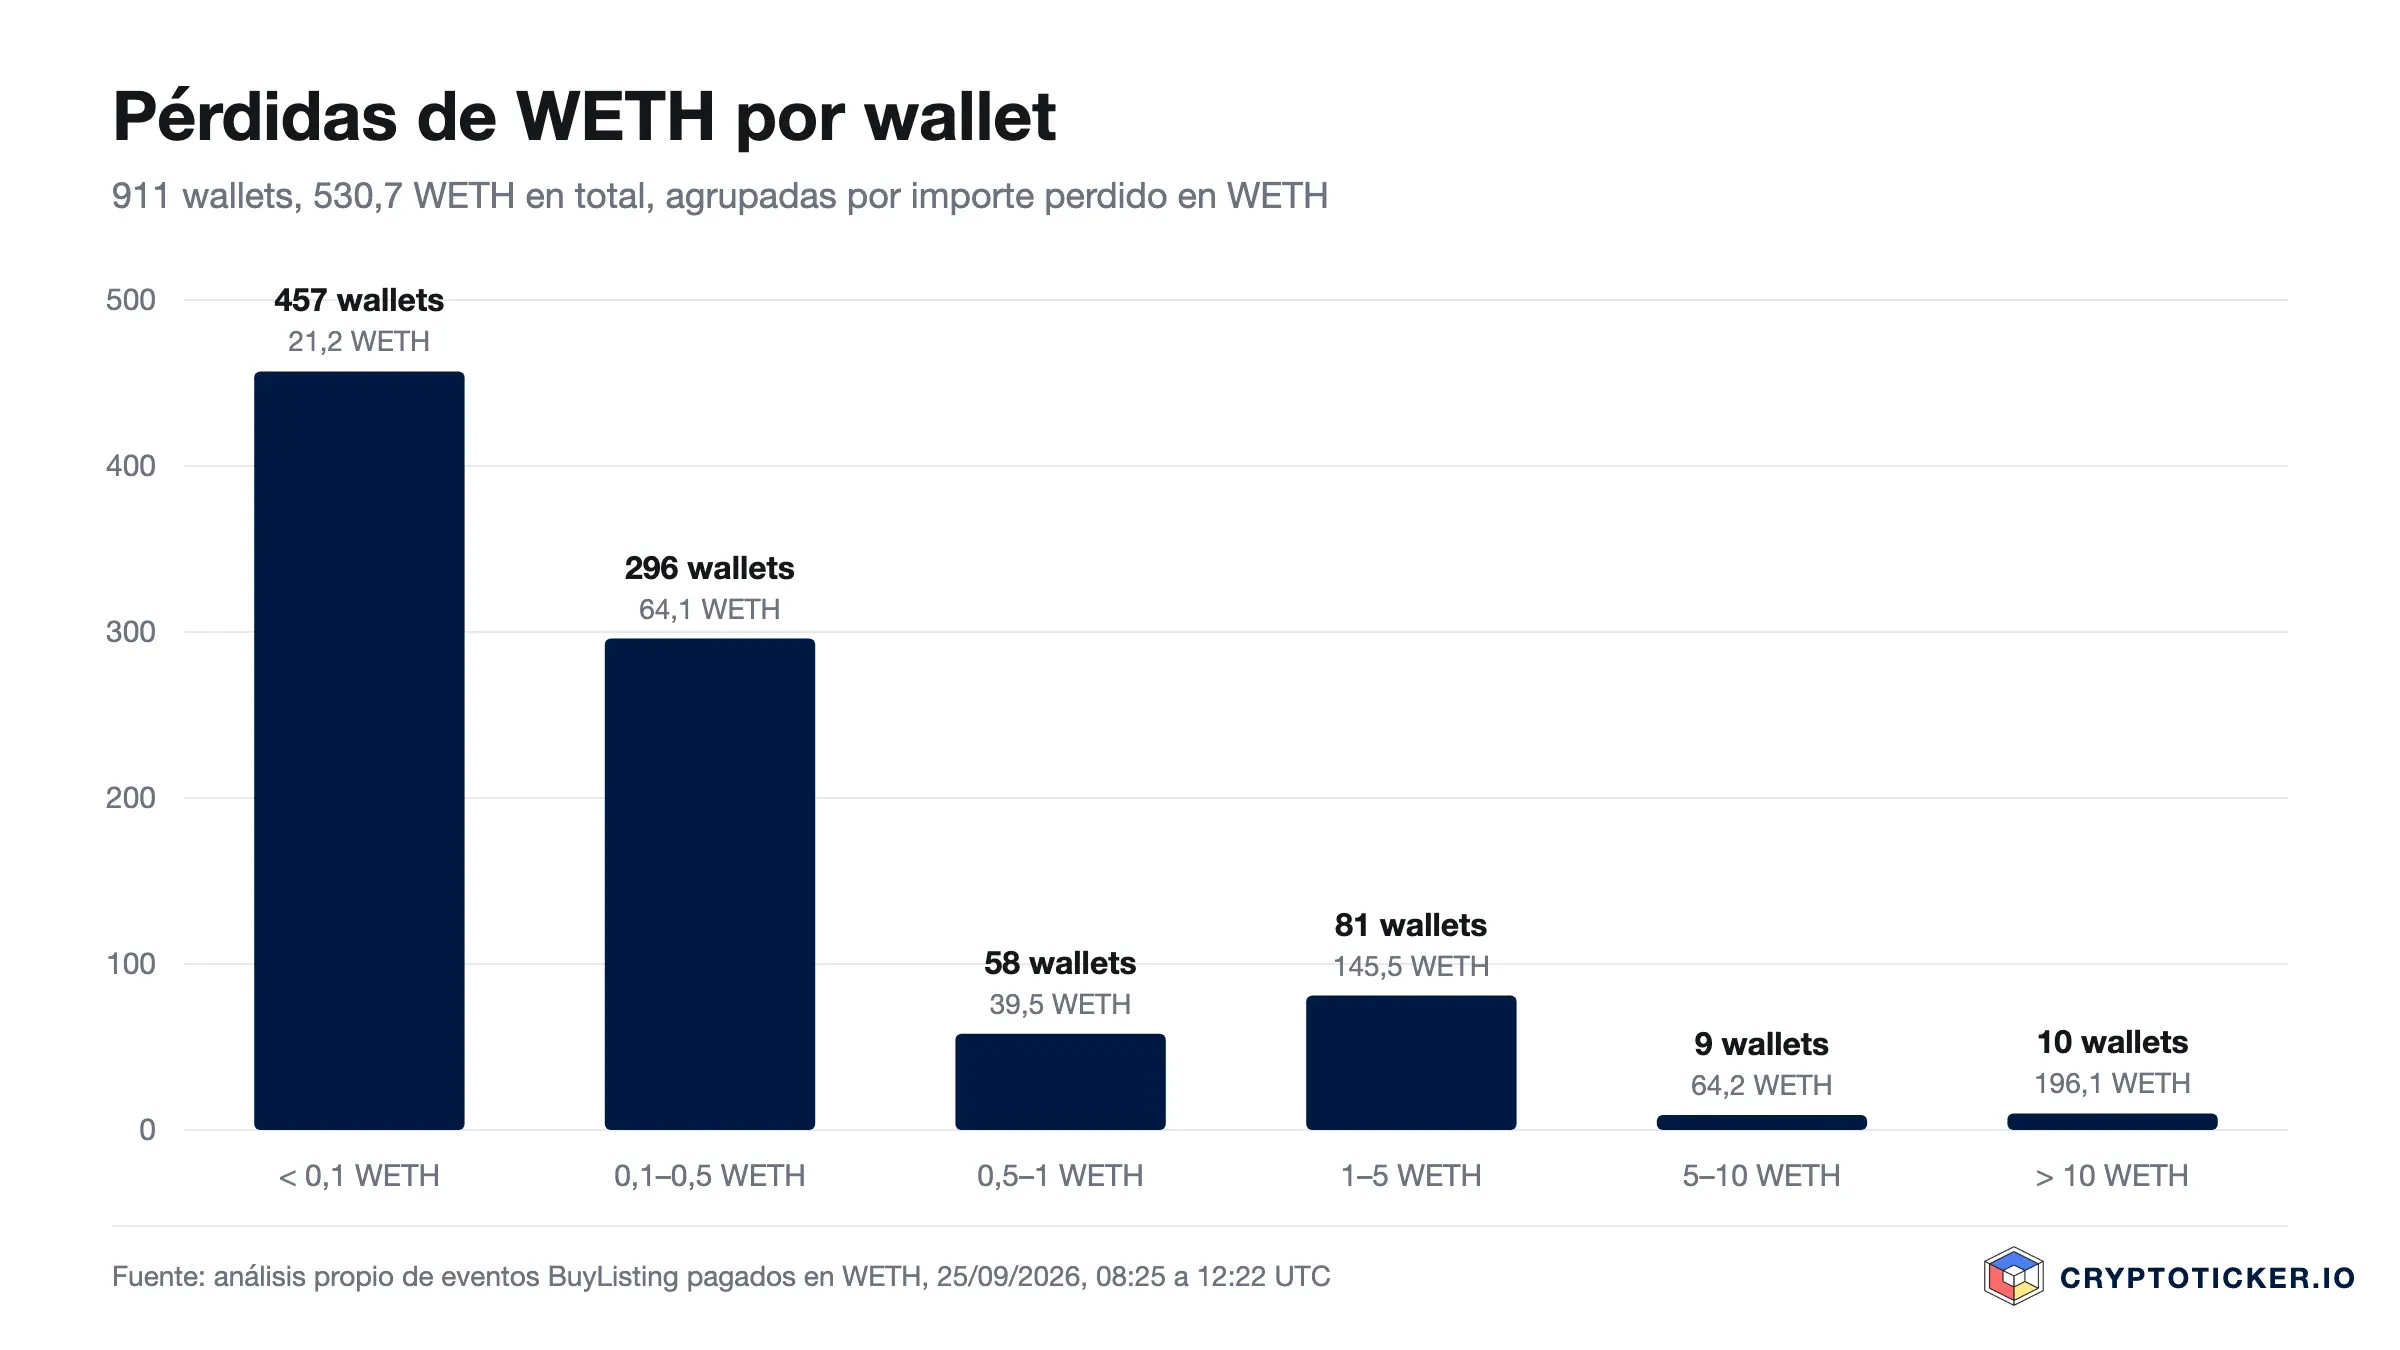
Nuestro recuento en Ethereum arroja 530,7 WETH de 911 wallets. Con un precio del Ether de 2.702,88 dólares (CoinGecko, 25 de septiembre de 2026), son unos 1,43 millones de dólares. La mayoría de las víctimas perdió importes pequeños: la mitad de las wallets, menos de 0,1 WETH. En cambio, diez wallets perdieron cada una más de 10 WETH, 196 WETH entre todas.
Quit habla de 660 WETH que ya no pudo rescatar, unos 1,7 millones de dólares. La diferencia con nuestra cifra se explica probablemente porque solo hemos analizado Ethereum y faltan Polygon y Base. A ello se suman, según nuestra medición, 8.380 USDC, unos 549.000 WILD (unos 7.200 dólares), 12,9 APE en Ethereum y 7.680 WAPE en ApeChain.
En los NFT, la cuenta es más difícil. Lo que está en la dirección de rescate debe devolverse. Lo que ha ido a parar a otras direcciones desde media mañana, 7.870 transferencias de 1.786 wallets, sigue siendo una incógnita por ahora.
Quit escribió el viernes por la mañana que había trabajado toda la noche para salvar NFT por unos 6 millones de dólares y que, aun así, solo podía pensar en los 1,7 millones en WETH para los que no fue lo bastante rápido. Desde entonces, bajo sus publicaciones escriben afectados que han perdido WETH, algunos, según ellos mismos, por revocar una hora tarde.
¿Quién es 0xQuit, el rescatador de la noche?
Quit es vicepresidente de Blockchain en Yuga Labs, la empresa detrás de Bored Ape Yacht Club, CryptoPunks y Otherside. En X se describe como desarrollador de Solidity y auditor, y fundó la herramienta de NFT oSnipe. En X advierte con regularidad sobre vulnerabilidades y, en caso de duda, interviene él mismo antes de que otros las aprovechen.
No es su primer rescate este año. En junio, a raíz de un fallo en Flooring Protocol, sacó de pools vulnerables 68 NFT por valor de más de 500.000 dólares, entre ellos 29 Bored Apes y dos CryptoPunks, y los custodió para sus propietarios. El método fue el mismo en ambos casos: quien conoce el fallo retira primero los activos, antes de que lo haga alguien con malas intenciones, y los devuelve cuando el peligro ha pasado.
Qué dicen Magic Eden y Limit Break
Magic Eden insiste en la distinción: el marketplace no fue atacado. Su cofundador y consejero delegado, Jack Lu, escribió en X que el incidente afecta al protocolo de trading y a los contratos de Limit Break, que Magic Eden dejó de usar hace dos años. Según Magic Eden, utilizó el Payment Processor V2 de febrero a octubre de 2024 y cerró por completo su marketplace EVM en el primer trimestre de 2026. Los listados actuales no están afectados, y la empresa afirma que está hablando con Limit Break sobre nuevos pasos.
Limit Break no había publicado un comunicado propio al cierre de esta edición. Solo se sabe lo que cuenta Quit: que el equipo pausó con rapidez el V3 en ApeChain. Varios proyectos de NFT en ApeChain actuaron por su cuenta. El equipo de Dengs, por ejemplo, dice haber congelado temporalmente todos los NFT de Deng, y ApeDroidz informó de que parte de su colección figura entre los activos rescatados.
Si quieres repasar los marketplaces en los que se negocian hoy los NFT, encontrarás la comparativa a continuación.
 Comparativa de marketplaces de NFT
Revocar aprobaciones: cómo proteger tu wallet paso a paso
- Abre Revoke.cash e introduce tu dirección o conecta tu wallet. Revoke.cash recoge el incidente en una página de comprobación propia, donde puedes verificar tu dirección directamente.
- Revisa red por red: Ethereum, ApeChain, Polygon, Base y Arbitrum.
- Revoca todas las aprobaciones al Payment Processor, es decir, a 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834 en Ethereum, Polygon y Base y a 0x9a1D00000000fC540e2000560054812452eB5366 en ApeChain. Esto incluye tanto las aprobaciones de NFT («approved for all») como las de tokens para WETH, WAPE, USDC o APE.
- Cada transacción de revocación cuesta una pequeña comisión y hay que firmarla con tu wallet; con una hardware wallet, en el propio dispositivo.
- Solo después vuelve a tocar WETH. Nada de swaps a WETH ni de convertir Ether mientras la aprobación siga vigente.
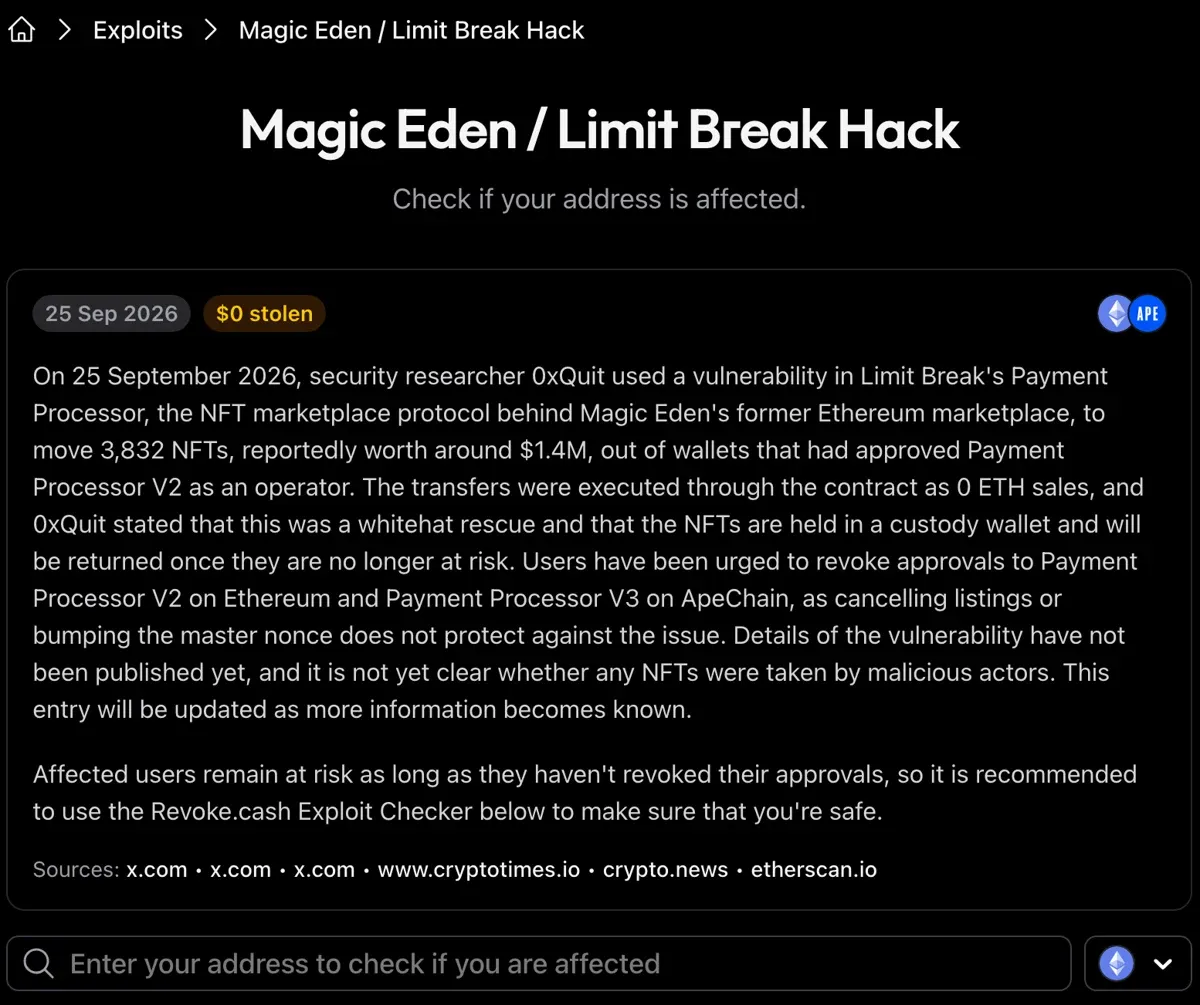
Lo que no sirve: cancelar listados o aumentar el llamado master nonce. Revoke.cash advierte expresamente de que ninguna de las dos cosas protege frente a este fallo. Y revocar no recupera lo que ya ha salido. Solo impide que salga más.
Según Quit, los NFT rescatados solo te serán devueltos cuando hayas revocado tu aprobación; de lo contrario, el NFT volvería a quedar expuesto de inmediato. Todavía no hay un procedimiento oficial de devolución. Cuenta con que en los próximos días aparezcan estafadores que aprovechen precisamente esta situación: mensajes directos con ofertas de «recuperación», páginas de devolución falsas, peticiones para firmar un mensaje. No firmes nada que te envíe nadie y espera a los anuncios de las cuentas conocidas.
Qué significa el exploit para el mercado de NFT
La verdadera lección del día es incómoda: las aprobaciones no caducan. Magic Eden dejó de usar el Payment Processor V2 hace casi dos años y cerró el marketplace esta primavera. Los derechos que miles de usuarios habían concedido a ese contrato siguieron vigentes, y el propio contrato siguió funcionando, sin freno de emergencia. Una plataforma puede cerrar; sus contratos en la blockchain no cierran con ella.
A ello se suma la costumbre del sector de conceder aprobaciones ilimitadas para que los usuarios no tengan que pagar una segunda transacción con cada oferta. Ahorra unos céntimos y convierte cada aprobación olvidada en una cuenta abierta.
El incidente llega en una semana llamativa. El jueves por la noche, Bitget comunicó una salida de unos 352 millones de dólares de sus hot wallets, el mayor hackeo del año; qué deben comprobar ahora los clientes de Bitget lo explicamos en nuestro informe. Esa misma noche, Quit contabilizó además un ataque contra Payy por 1,8 millones de dólares. Las herramientas mejoran en ambos bandos. Estudios publicados este año muestran que los agentes de IA ya pueden encontrar y explotar vulnerabilidades en smart contracts a gran escala, sobre todo en contratos antiguos que nadie mantiene. No se sabe si la IA tuvo algún papel en este ataque. Lo que está claro: buscar fallos olvidados sale cada vez más barato, y el rescate de esta noche dependió de una persona que casualmente estaba despierta.
Cómo analizamos los datos de la blockchain sobre el exploit de Limit Break
Leímos todos los eventos de negociación que el Payment Processor V2 emitió en Ethereum entre el 23 de septiembre de 2026 a las 12:00 UTC y el 25 de septiembre de 2026 a las 12:22 UTC, los bloques 26.040.040 a 26.054.436, consultados a través de nodos públicos de Ethereum. Son 25.299 eventos de los tipos AcceptOffer y BuyListing. El control positivo: para el mismo rango de bloques, tres nodos independientes devolvieron la misma cifra. En ApeChain leímos del mismo modo el Payment Processor V3 desde el 24 de septiembre, 10.041 eventos.
Contamos como retirada de NFT una venta a un precio inferior a 0,001 tokens. Una retirada de tokens es una compra en la que la wallet de la víctima paga como compradora. Comprobamos el mecanismo en transacciones concretas, como la de los 281,66 WETH. Un contraste con una fuente externa: nuestro recuento del primer ataque del 24 de septiembre da 305 NFT, la misma cifra que cita Quit.
Lo que las cifras no permiten: Polygon y Base no están incluidas. Quién está detrás de cada dirección, colaborador o atacante, no se desprende de los datos. Y un evento no siempre equivale exactamente a un NFT. Los valores en dólares se basan en los precios del 25 de septiembre de 2026.
Magic Eden, WETH y aprobaciones antiguas: lo que debes recordar
Si operaste en 2024 en Magic Eden, Otherside o un marketplace de ApeChain, revoca hoy las aprobaciones al Payment Processor, en Ethereum, ApeChain, Polygon y Base. No conviertas Ether en WETH mientras la aprobación siga vigente. Una hardware wallet protege tu clave, pero no los derechos que ya has concedido. Y más allá de hoy: revisa tus aprobaciones con regularidad, por ejemplo una vez por trimestre, y revócalas de inmediato cuando cierre una plataforma. Guarda lo valioso en una wallet con la que no operes ni apruebes nada.
(29 de septiembre de 2026, 08:48 UTC. Este artículo no constituye asesoramiento de inversión. La situación sigue evolucionando; consulta los comunicados oficiales de Limit Break y Magic Eden antes de actuar.)
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Revocar aprobaciones de tokens en Ethereum: una revocación cuesta ahora 0,52 céntimos
- Cómo guardar criptomonedas de forma segura: protégete de hackeos como el de Binance
- ApeCoin y ApeChain en 2026: qué queda del ecosistema, tres semanas antes del ApeFest
- ¿Hackeo de Ledger? 86 millones de dólares robados: qué hay detrás de las wallets manipuladas del Sudeste Asiático
- Tres mercados NFT menos: lo que importa ahora al comprar
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
30 de mayo de 2024 00:27
Guía de NFT: Cómo CREAR, COMPRAR y VENDER NFTs en 2024
¿Qué son los NFTs? ¿Cuáles son los beneficios de los NFTs? ¿Cómo crear, comprar y vender NFTs? ¿Qué son los mercados de NFTs? Todas las preguntas son respondidas en esta guía.

20 de agosto de 2026 02:48
Wallet drainers: qué autorizas realmente al confirmar y cómo revocarlo
La mayoría de las carteras vaciadas nunca fueron hackeadas. Sus propietarios confirmaron ellos mismos una autorización ilimitada que no caduca. Qué hay detrás de «Approve» y de una solicitud de firma, y cómo deshacerte de autorizaciones antiguas.
17 de septiembre de 2026 17:15

D'CENT App Wallet: cómo saber si tu frase de recuperación tiene que mudarse
El fabricante IoTrust informa de transferencias de activos llamativas en la cartera de aplicación D'CENT y pide a los usuarios que trasladen su saldo. Una sola pregunta lo decide: ¿se ha introducido alguna vez tu frase de recuperación en la aplicación?

13 de agosto de 2026 18:34

Filtración de datos en Trezor: primero 13.689 clientes, después unos 67.000 más al descubierto
Una filtración en ShipMonk, socio logístico de Trezor, expuso en agosto nombres, teléfonos y direcciones de 13.689 clientes; en septiembre Trezor comunicó unos 67.000 afectados más en Estados Unidos. Los dispositivos siguen seguros.
30 de octubre de 2026 04:30

Mayores hackeos cripto: Binance frente a Bybit, Mt. Gox y Ronin
Con unos 2.800 millones de dólares, el presunto hackeo de Binance sería el mayor robo que haya sufrido un exchange de criptomonedas. Los mayores hackeos cripto de un vistazo, por qué los exchanges resultan afectados cada vez más, qué papel juega Tornado Cash y qué significaron los casos anteriores para los precios.
26 de octubre de 2026 13:00
Bug en wallet de Bitcoin: por qué acelerar un pago puede vaciar tu cartera
Un bug en una wallet de Bitcoin permitió a servidores maliciosos cambiar un pago real por uno falso. Así funciona la trampa y así te proteges.
14 de octubre de 2026 14:30
¿Qué es una cartera hardware? Cómo el dispositivo protege tus claves
Una cartera hardware no custodia coins, sino la clave privada, y nunca la entrega. Cómo transcurre la firma dentro del dispositivo, qué significan las 12 o 24 palabras y contra qué ataques no puede nada su diseño.
3 de noviembre de 2026 00:15

Mercado Bitcoin suspende los retiros: más de 46 millones de dólares sustraídos en un ataque
Mercado Bitcoin ha confirmado un ciberataque y ha suspendido todos los depósitos y retiros; según Cointelegraph, salieron más de 46 millones de dólares. Qué se sabe de la vía de ataque y de los fondos congelados, y cómo proteges tu saldo de las consecuencias del hackeo de un exchange.
2 de noviembre de 2026 13:22

Hackeo de BTCPay Server: vacían hot wallets de bitcoin y piden apagar los servidores
BTCPay Server alerta de hot wallets de bitcoin saqueadas en instalaciones antiguas y recomienda apagar los servidores. Qué ha pasado, a quién afecta y qué hacer ahora.
28 de octubre de 2026 13:54
Keystone destruye 18.835 carteras hardware y detiene los envíos
En la intrusión en la web de Keystone se filtró la clave con la que los propietarios comprueban la autenticidad de su cartera hardware. Como viene de fábrica en el chip, el fabricante destruye 18.835 dispositivos y detiene los envíos.
12 de octubre de 2026 02:46
La Bitget Wallet no es el exchange: una de las dos partes de clave necesarias está en el servidor de Bitget
El ataque al exchange de Bitget del 24 de septiembre de 2026 alcanzó las carteras calientes y templadas del lugar de negociación, no las claves en las carteras de los usuarios. Lo decisivo sigue siendo qué variante tienes: en la cartera sin clave cada firma necesita una parte de clave del servidor del proveedor.
2 de octubre de 2026 11:40
Cold wallet o hot wallet: la clave privada decide la seguridad de tus criptos
Hot wallet o cold wallet: la diferencia está solo en si la clave privada está en línea. Qué separa a las dos formas, dónde están los límites del hardware y por qué el traslado a tu propio dispositivo no genera impuestos.
2 de octubre de 2026 05:32
NEAR Intents detiene las retiradas tras un exploit de 3,8 millones: estas son las razones
NEAR Intents confirma un exploit de más de 3,8 millones de dólares y detiene ingresos y retiradas en once redes. El reembolso está prometido, una fecha para él no.
30 de septiembre de 2026 08:22

Tangem Wallet: qué cambia si guardas tus criptos en una tarjeta sin frase semilla
La Tangem Wallet protege las criptomonedas con dos o tres tarjetas idénticas en lugar de 24 palabras. Cuánto cuestan los packs, qué ofrece el chip EAL6+ y por qué perder todas las tarjetas es definitivo.
23 de septiembre de 2026 05:16

Cómo configurar una cartera cripto: protege tus monedas en siete pasos
Una cartera cripto propia se configura en veinte minutos, pero un solo paso decide todo lo demás. Esta guía te lleva por el tipo de cartera, las palabras de recuperación y el importe de prueba, y aclara qué exigen la BaFin y Hacienda.
16 de septiembre de 2026 05:23
Comprobar los módulos de tu wallet Safe: cómo un módulo movió 7,7 millones de dólares sin firma
El 15 de septiembre salieron 2.882 rsETH de una multifirma de Safe sin que ningún propietario firmara. La culpa fue de un módulo activado: así compruebas tu propia wallet en cinco minutos.
31 de agosto de 2026 11:18
Falsa verificación AML para wallets cripto: cómo reconocer las webs fraudulentas
Webs fraudulentas se hacen pasar por servicios de comprobación antiblanqueo de direcciones cripto y te piden conectar la wallet. Una verificación auténtica solo necesita la dirección pública, y tres de los dominios citados por Malwarebytes siguen respondiendo doce días después.
17 de agosto de 2026 05:19
Perp DEX: 42 millones en ocho días y la pregunta de quién tiene las claves
Ostium y AFX fueron vaciados en ocho días, las dos veces a través de las claves y no de los contratos inteligentes. Las siete preguntas que debes saber responder antes de cada depósito.
3 de noviembre de 2026 08:51
Dominios de Name.com secuestrados: un drainer en doce webs DeFi y las autorizaciones del 31 de octubre, a revocar
Los atacantes desviaron en la noche del 31 de octubre los registros DNS de al menos doce webs DeFi en el registrador Name.com y enviaron a los visitantes a copias con Step Drainer. Los daños oscilan entre 138.000 y 202.000 dólares; quien firmara allí debería revocar ahora sus autorizaciones.
2 de noviembre de 2026 22:29
Ataque a Polymarket a través de un proveedor externo: qué vigilar ahora
Un proveedor externo comprometido permitió en Polymarket retiros no autorizados de unos 2,65 millones de dólares, y la negociación quedó temporalmente en modo de solo cancelación. La empresa promete una indemnización completa, pero el punto débil está en los accesos que rodean la plataforma.
29 de octubre de 2026 22:38
Hackeo de Binance: unos 2.800 millones de dólares sustraídos de una hot wallet
El jueves por la noche, unos 2.800 millones de dólares salieron en pocos minutos de la cartera de Binance «Binance 14». El atacante había vinculado la cartera a su propio contrato mediante EIP-7702. Tether y Circle han congelado unos 2.400 millones de dólares y Binance investiga.
20 de octubre de 2026 23:29
Ethereum del hackeo de Drift: el atacante mueve hasta 61 millones de dólares a Tornado Cash
Carteras atribuidas al atacante de Drift enviaron entre 13.400 y 25.700 ether a Tornado Cash el 20 de octubre, tras dos meses de calma. Cerca de 81.500 ether siguen en manos del atacante.
19 de octubre de 2026 20:41
Cysic apaga su puente: diez millones de CYS sin cobertura y un 6,22 % más de circulación
El 17 de octubre un atacante creó diez millones de CYS sin cobertura a través del puente de Cysic; 76 minutos después la fundación bloqueó la dirección y 7,2 millones de tokens ya habían salido. El puente sigue apagado, y para los tenedores de tokens pasados por un puente el caso replantea una pregunta.
19 de octubre de 2026 02:19

Qubic detiene su mainnet tras vaciarse 1.404 carteras: el fallo estaba en la semilla
Un atacante vació 1.404 carteras de Qubic en la noche del 18 de octubre, unos 1,3 millones de dólares. La culpa no fue del protocolo, sino de una generación de semilla en el navegador que aportaba demasiado poco azar.
12 de octubre de 2026 23:45
Shiba Inu y el falso airdrop del 12 de octubre: «no such airdrop. this is a drainer»
Una cuenta en X promocionó el 12 de octubre un supuesto airdrop de SHIB. Un asesor del proyecto llama a la página un wallet drainer. Qué hay detrás y cómo compruebas y revocas tus autorizaciones de tokens.
11 de octubre de 2026 08:30
Secuestros cripto: 90 casos en 7 meses, por qué Francia es el país más peligroso para quien tiene Bitcoin
Francia suma 90 secuestros, extorsiones y robos violentos ligados a cripto en 2026, uno cada 2,5 días. La culpa es de datos fiscales filtrados. Así te proteges.
6 de octubre de 2026 17:34
Configurar MetaMask: las doce palabras que mandan sobre tus criptos
MetaMask se configura en diez minutos, y en esos diez minutos se toman las decisiones que más adelante determinan qué pasa con tu saldo. Esta guía recorre la instalación, la frase de recuperación, las redes, las aprobaciones, las comisiones y la situación fiscal alemana.
También te podría interesar