
Análisis on-chain del hackeo de Binance: 50 firmas, 197.460 ETH y 2.830 millones congelados
¿Qué pasó realmente en el hackeo de Binance? Hemos analizado nosotros mismos la blockchain: 50 firmas en una sola transacción, 2.830 millones de dólares congelados, 197.460 ETH en manos del atacante y un truco con Aave. Además, las voces más relevantes en X y nuestra conclusión.



¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Actualización 11:45 horas: la pista lleva a Corea del Norte, retiros en 48 horas. Los investigadores de TRM Labs atribuyen con un alto grado de certeza el hackeo de Binance al grupo norcoreano TraderTraitor, y Chainalysis apunta al mismo grupo; Binance no ha señalado a ningún autor. Según TRM Labs, salieron unos 6.360 millones de dólares a través de diez blockchains, unos 2.700 millones están congelados y el atacante tiene en el conjunto de sus wallets más de 420.000 ETH y 18.270 BTC. Binance quiere reabrir los retiros en 48 horas, según su anuncio; los depósitos funcionan. Todo reunido en: ¿Corea del Norte detrás del hackeo de Binance? Lo que se sabe.
Actualización 03:30 horas: Binance cifra el daño en 6.300 millones de dólares. En un comunicado oficial, Binance estima el daño total en unos 6.300 millones de dólares, de los que unos 3.000 millones están congelados en la blockchain. Según las primeras investigaciones, el portátil de un ingeniero de DevOps estaba comprometido; a través de él, el atacante accedió a un contenedor de servicio y envió retiros no autorizados. Binance afirma no tener indicios de que se filtrara una clave privada. La plataforma cubre todas las pérdidas con su fondo de emergencia SAFU y con fondos propios, los depósitos y retiros siguen suspendidos y se publicará una prueba de reservas actualizada.
¿Qué pasó realmente en el hackeo de Binance? Nuestro análisis de los datos de la blockchain lo muestra: el 29 de octubre de 2026, un atacante tomó el control de la hot wallet «Binance 14» con 50 firmas enviadas a la vez y retiró en cuestión de segundos unos 2.700 millones de dólares. Binance confirmó el hackeo durante la noche y quiere cubrir todas las pérdidas. Según nuestras mediciones y los datos de los investigadores, hay más de 2.830 millones de dólares congelados; al atacante le quedan sobre todo 197.460 ether. Aquí está lo que hemos comprobado nosotros mismos, lo que dicen las voces más relevantes en X y hacia dónde apunta todo.
El desarrollo de la noche minuto a minuto lo tienes en nuestra cronología con directo, y la noticia en sí en nuestro informe sobre el hackeo de Binance.
¿Hackeo o traspaso interno? El primer debate de la noche
Durante la primera hora no estaba claro si se trataba de un ataque. El analista Simba consideraba posible un traspaso planificado entre wallets de Binance: el destino era una dirección recién creada que al principio no movió los fondos.
BREAKING: $2.7 BILLION JUST MOVED OUT OF BINANCE IN 24 SECONDS. Everyone is screaming HACK. But the onchain evidence tells a VERY different story.
Simba (@Simba_crpt) 29 de octubre de 2026
La tesis no duró mucho. La dirección desde la que partió el ataque se había financiado con 0,1 ETH procedentes del mezclador Tornado Cash, la wallet quedó vinculada a un contrato ajeno y, poco después, el atacante empezó a repartir tokens entre decenas de direcciones. A la 01:04, la cofundadora de Binance Yi He confirmó el hackeo:
User funds are safe. Binance will cover all hacking losses. Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
Yi He (@heyibinance) 30 de octubre de 2026
Así fue el ataque: 50 firmas, una dio en el blanco
La empresa de seguridad Blockaid descubrió el truco técnico decisivo, y lo hemos comprobado directamente en la blockchain. La transacción del ataque es del nuevo tipo 4, con el que desde la actualización Pectra una wallet puede ceder su control a un contrato inteligente mediante EIP-7702. Contiene exactamente 50 autorizaciones de este tipo, todas para la wallet Binance 14, todas hacia el mismo contrato del atacante, para los números de transacción 18.914.775 a 18.914.824 (transacción en Etherscan).
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit.
Blockaid (@blockaid_) 29 de octubre de 2026
El contexto: una autorización así solo vale para el número de transacción que tiene la wallet en el momento de la confirmación. Como la hot wallet enviaba retiros constantemente, el atacante no conocía ese número y lanzó 50 autorizaciones de golpe. Una acertó. Más importante es lo que presuponen las 50 autorizaciones: cada una debe estar firmada con la clave de la wallet. El atacante podía, por tanto, generar firmas para Binance 14. Cómo obtuvo ese acceso debe aclararlo el informe que ha anunciado Binance. Entretanto, la delegación se ha revocado: según nuestra consulta de las 02:20, el código de la wallet vuelve a estar vacío.

¿Dónde está el dinero? Nuestro balance de las 02:30
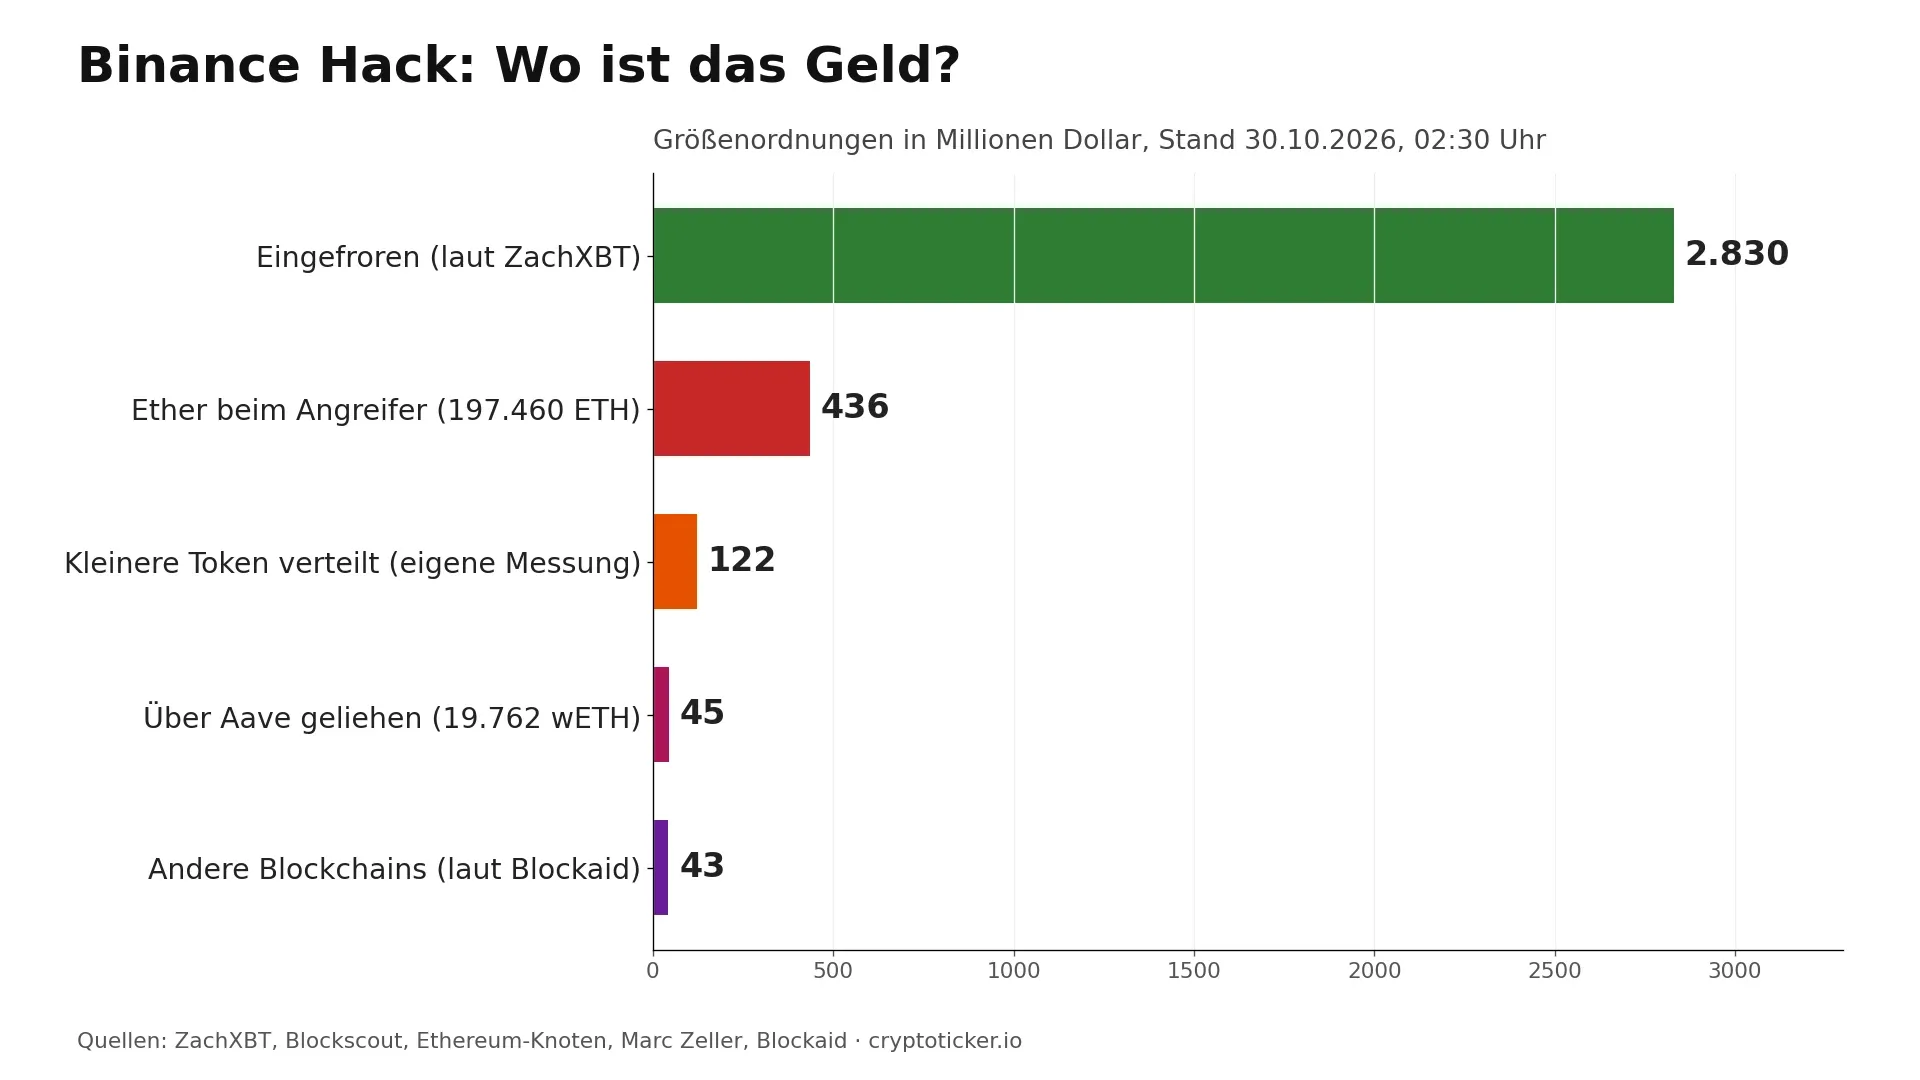
Unos 2.700 millones de dólares salieron de las dos wallets de Binance en Ethereum, además de importes menores en otras blockchains. La mayor parte está bloqueada, pero no todo. La propia Binance cifra ya el daño total en todas las blockchains en unos 6.300 millones de dólares, de los que unos 3.000 millones están congelados; la tabla de abajo muestra lo que es visible en Ethereum.
| Partida | Importe | Fuente |
|---|---|---|
| Congelado | más de 2.830 M$, de ellos 1.767,6 M de USDT, 823 M de USDC, 40,5 M de RLUSD, 27,8 M de USD1, 29.934 WBETH | ZachXBT |
| de ello, comprobado por nosotros | 1.175,5 M de USDT y 823,0 M de USDC bloqueados en 0x5227…2f8c | consulta propia de los contratos |
| Ether del atacante | 197.460 ETH, unos 436 M$, en 0x8532…43D4, de ellos 2.000 ETH añadidos a las 02:14 | nodo de Ethereum |
| Prestado vía Aave | 19.762 wETH, unos 45 M$, contra 60 M de USDT | Marc Zeller |
| Tokens menores repartidos | al menos 122 M$ en más de 15 tokens, como LINK, AAVE, WBTC, ONDO, WLD | medición propia vía Blockscout |
| Otras blockchains | unos 19,5 M$ en Arbitrum y 24 M$ en Avalanche | Blockaid, provisional |
Update: This brings the total frozen for the Binance exploit so far to over $2.83B
ZachXBT (@zachxbt) 30 de octubre de 2026
El truco de Aave: por qué unos USDT bloqueados aún le dieron ether
El atacante sabía que Tether puede bloquear fondos. Por eso depositó en tres minutos 60 millones de USDT en el protocolo de préstamos Aave y pidió prestados a cambio 19.762 wETH, unos 45 millones de dólares. Poco después, Tether bloqueó la dirección, y 46 minutos más tarde Aave congeló los mercados afectados. Los USDT bloqueados quedan ahora como garantía en Aave, y el atacante se queda con el ether prestado. Nunca lo devolverá.
Aave protocol will be fine. The hacker supplied 60M USDT and borrowed 19,762 wETH (~44.9M$) in 3 minutes, before Tether froze their address and before the Aave Guardian froze the Aave V3 Core reserves (46 min later).
Marc Zeller (@mzeller) 29 de octubre de 2026
Para Aave es asumible, calcula Marc Zeller, de la Aave Chan Initiative: la posición está sobrecolateralizada y se liquidará automáticamente en cuanto el ether suba alrededor de un 4 %, hasta unos 2.365 dólares. La deuda equivale al 0,9 % de las tenencias de wETH del protocolo. Una subida del precio del ether liquidaría, precisamente, la posición de préstamo del atacante.

Todo sobre el hackeo de Binance
- Hackeo de Binance: así se vació la hot wallet
- Directo y cronología: el crash de Bitcoin tras el hackeo
- USDT congelados: lo que Tether y Circle bloquean de verdad
- Retiros de Binance: qué redes están en pausa
- ¿Es el fin? Tres escenarios para Bitcoin
- Ethereum: el hacker tiene 195.000 ETH
- Solana por debajo de 100 dólares
- Caída de BNB: ¿le espera el destino de FTT?
- Los mayores hackeos cripto de la historia
- Hacer short en pleno crash
- ¿Por qué cae hoy Bitcoin?
Protégete: guardar criptomonedas de forma segura frente a hackeos como el de Binance
Qué dicen las voces más relevantes en X
- Yi He, Binance: fondos de los clientes a salvo, Binance cubre todas las pérdidas, depósitos y retiros suspendidos temporalmente, informe completo en camino.
- ZachXBT, investigador: hay más de 2.830 millones de dólares congelados.
- Blockaid, empresa de seguridad: 50 autorizaciones EIP-7702 en una sola transacción, una acertó. Confirmado por nosotros en la blockchain.
- Marc Zeller, Aave Chan Initiative: el atacante pidió prestados 19.762 wETH antes del bloqueo, asumible para Aave.
- Simba, analista: al principio consideró posible un traspaso interno, tesis superada por la confirmación de Binance.
- Bala, comentarista: escribió que el atacante «se salió con la suya» con el truco de Aave. Para 45 millones de dólares es cierto; para los miles de millones, no.
Nuestra conclusión: adónde lleva el hackeo de Binance
- Para los clientes: Binance se ha comprometido a cubrir todas las pérdidas, y la parte congelada hace creíble ese compromiso. Lo decisivo será cuándo reabra la plataforma depósitos y retiros. Hasta entonces: paciencia, y ningún enlace de mensajes que prometan un reembolso. Qué plataformas tienen licencia en la UE lo muestra nuestra comparativa de exchanges cripto regulados. El estado de los retiros lo seguimos en retiros de Binance tras el hackeo.
- Para el botín: de unos 2.700 millones de dólares, más de 2.800 millones están bloqueados en el conjunto de blockchains. En Ethereum, al atacante le quedan sobre todo los 197.460 ETH, más el ether de Aave y tokens menores repartidos, en total unos 600 millones de dólares. Según las cifras de Binance, 6.300 millones de daño y unos 3.000 millones congelados, aún faltan más de 3.000 millones en el conjunto de blockchains; dónde están es la pregunta abierta de los próximos días. Tendrá que blanquear esa suma durante días y semanas, y cada movimiento es público.
- Para Ethereum: los 197.460 ETH siguen siendo un exceso de oferta que pesa sobre el mercado. Al mismo tiempo, una subida del precio del 4 % liquidaría la posición del atacante en Aave. Qué significa eso para el precio lo explicamos en caída de Ethereum: el hacker de Binance tiene 195.000 ETH.
- Para el sector: el ataque muestra un patrón nuevo. Quien puede generar firmas para una wallet solo necesita, gracias a EIP-7702, una única transacción para vaciarla por completo. Las plataformas tendrán que controlar con más rigor sus sistemas de firma y la autorización de este tipo de delegaciones.
Seguimos midiendo las direcciones y ampliaremos el análisis en cuanto se mueva dinero o Binance presente su informe. Este artículo no constituye asesoramiento de inversión.
Preguntas frecuentes sobre el análisis on-chain del hackeo de Binance
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Hackeo de Binance: unos 2.800 millones de dólares sustraídos de una hot wallet
- Worldcoin (WLD): grandes tenencias inactivas llegan a los exchanges, las consecuencias para el precio y la custodia
- Ether bajo presión: el hacker de Binance tiene 195.000 ETH. ¿Venta masiva?
- BTC: Puntos a favor y en contra de una subida en instantes
- Análisis de Bitcoin (BTC): a punto de explotar
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
2 de noviembre de 2026 17:07

Filtración de datos en Chainalysis: un ataque con IA expone nombres de investigadores y equipos de cumplimiento
Chainalysis confirma un ataque con métodos apoyados en IA en el que se filtraron nombres, correos y cargos de usuarios de la plataforma. Los inversores particulares no figuran en los datos, pero deben contar con phishing en nombre de investigadores reales.
31 de octubre de 2026 07:41

Hackeo de Binance y crash de la bolsa en 24 horas: ¿casualidad o relación?
El mayor robo de criptomonedas de la historia el jueves por la noche y la peor sesión de Wall Street desde junio el viernes. ¿Están relacionados el hackeo de Binance y el crash de la bolsa? Nuestro análisis de la cronología, las magnitudes y los flujos de dinero.
22 de octubre de 2026 02:36
«Tecnología probada capaz de escalar» — lo que The Clearing House exige de Quant hasta el segundo trimestre de 2027
The Clearing House eligió a Quant el 24 de septiembre de 2026 como socio tecnológico de su red de depósitos tokenizados. El plan por etapas hasta el arranque llega al segundo trimestre de 2027, y la primera etapa ya está cerrada.
28 de agosto de 2026 02:26
Comité constitucional de Cardano: lo que deben saber los tenedores de ADA tras el plazo del 6 de septiembre
Retrospectiva a 27 de septiembre de 2026: cuatro de los siete puestos del comité constitucional de Cardano caducaban, y su renovación dependía de una votación que a finales de agosto aún no había salido adelante on-chain. El artículo describe qué vencía el 6 de septiembre, la situación antes del plazo y qué podían hacer los tenedores de ADA con su poder de voto.

30 de agosto de 2024 16:23
Análisis del precio de Solana: ¿Pueden los nuevos LST elevar el precio de SOL?
Solana se ha enfrentado a tendencias bajistas este mes de agosto. Podrían las nuevas LST de estas grandes bolsas impulsar al alza el precio de SOL?

25 de junio de 2024 14:24
Tras la caída del Bitcoin, ¿alcanzarán las altcoins ganancias del 500%?
En las últimas noticias sobre el bitcoin de hoy, y principalmente después del desplome del bitcoin, los analistas predicen un cambio importante hacia las altcoins. ¿Las ganancias de las altcoins alcanzarán el 500%?
31 de octubre de 2026 09:06
Hackeo de Binance: las teorías de la conspiración sobre CZ, Trump y las elecciones, verificadas
Trabajo interno, hackeo escenificado, dinero para la familia Trump, momento previo a las elecciones: contrastamos las teorías sobre el hackeo de Binance con las pruebas. Lo que está documentado sobre Binance, CZ y World Liberty y lo que no.

30 de octubre de 2026 16:24
Hackeo de Binance: ¿puede quebrar el exchange por 6.300 millones?
Binance pierde 6.300 millones de dólares en el mayor hackeo cripto de la historia. ¿Cuánto haría falta para que quebrara, y qué significa eso para el mercado cripto?
30 de octubre de 2026 11:41
¿Corea del Norte detrás del hackeo de Binance? Lo que se sabe del robo de 6.300 millones
TRM Labs y Chainalysis ven al grupo norcoreano TraderTraitor detrás del hackeo de Binance. Lo esencial: cómo ocurrió, pérdidas por blockchain, 2.700 millones congelados, retiros en 48 horas y qué supone para Bitcoin y BNB.
30 de octubre de 2026 16:37
Binance cifra el hackeo en 6.300 millones: qué puedes hacer ahora
Binance apunta por primera vez a una causa: el portátil comprometido de un ingeniero de DevOps habría abierto el acceso a un contenedor de servicio, sin que salieran las claves privadas de los monederos. El exchange estima el daño total en unos 6.300 millones de dólares, de los que unos 3.000 millones se dan por congelados.
5 de septiembre de 2024 12:00
Ethereum supera a Bitcoin en crecimiento de usuarios Mientras el precio de ETH lucha, ¿es el momento de comprar Ethereum?
El precio de Ethereum muestra resistencia con una creciente adopción por parte de los usuarios, pero se enfrenta a una fuerte resistencia en los 2.500 dólares. Es el momento de comprar o de esperar a una ruptura más clara?
1 de noviembre de 2026 06:10
Binance reabre los retiros: 15 redes primero y el 95 % del botín repuesto
Tres días después del hackeo de 6.300 millones de dólares, Binance reabre los retiros por fases. La fase uno arranca el 1 de noviembre entre las 7:00 y las 10:00 (hora peninsular) con bitcoin, ether, USDT, USDC, BNB, Solana, XRP y otras ocho redes. Lo que los clientes deben saber.
3 de noviembre de 2026 10:36
Retiros de Binance tras el hackeo: Solana y XRP en pausa, Bitcoin y Ethereum funcionan
Binance ha confirmado el hackeo: la cofundadora Yi He anuncia que cubrirá todas las pérdidas, y los depósitos y retiros están suspendidos temporalmente. Qué significa para los clientes, qué redes estaban ya en pausa antes y qué conviene vigilar ahora.
14 de septiembre de 2026 05:15
Código ajeno en tu dirección de Ethereum: así revisas tu delegación EIP-7702
Desde la actualización Pectra, una sola firma puede bastar para que tu dirección de Ethereum ejecute el código de un contrato ajeno. Una medición propia sobre 200 bloques muestra hacia dónde apuntan hoy mayoritariamente estas delegaciones y cómo revisar tu propia dirección en pocos minutos.
17 de agosto de 2024 04:00
Predicción del precio del Bitcoin: ¿Cómo se moverá el precio del BTC tras la subida del oro?
¿Romperá Bitcoin la resistencia y subirá, o hay más caídas en el horizonte, para la segunda quincena de agosto? Este es el último análisis de la cotización de Bitcoin...
15 de junio de 2024 16:00
Predicción del Precio del Bitcoin en Junio de 2024: ¿Por qué ha bajado el precio del Bitcoin?
El reciente desplome del Bitcoin desde su precio psicológico de 70.000 dólares a 66.250 dólares ha desatado una preocupación generalizada en el mercado de las criptodivisas. Por qué ha bajado el precio del Bitcoin?

3 de noviembre de 2026 03:03

Hackeo cripto hoy: todos los ataques desde el hackeo de Binance y cómo protegerte
Binance, Mercado Bitcoin, BTCPay Server, un plugin de WordPress y cuentas de WhatsApp secuestradas: desde el 29 de octubre apenas pasa un día sin un hackeo cripto. Cada caso con su estado, el daño y los pasos que te protegen ahora.
31 de octubre de 2026 01:38
Alternativas a Binance: 4 exchanges con licencia MiCA comparados
Tras el hackeo del 29 de octubre de 2026, muchos clientes de Binance buscan un nuevo lugar para sus criptomonedas. Bitpanda, Kraken, Bitvavo y Coinbase tienen licencia MiCA. Aquí están sus comisiones, supervisores y la mudanza en cinco pasos.
27 de agosto de 2026 05:30
¿Es AAVE una buena compra al precio actual?
AAVE ha vuelto por encima de las medias de 200 y 50 días, pero sigue muy por debajo del máximo de los últimos doce meses. Con datos de cotización propios comprobamos qué argumentos apoyan y cuáles desaconsejan entrar al precio actual.
30 de octubre de 2026 04:30

Mayores hackeos cripto: Binance frente a Bybit, Mt. Gox y Ronin
Con unos 2.800 millones de dólares, el presunto hackeo de Binance sería el mayor robo que haya sufrido un exchange de criptomonedas. Los mayores hackeos cripto de un vistazo, por qué los exchanges resultan afectados cada vez más, qué papel juega Tornado Cash y qué significaron los casos anteriores para los precios.
3 de agosto de 2024 17:24
Ethereum Precio Crash: ¿Qué Próximos Niveles de Soporte para el Precio de ETH por Debajo de $3K?
Las tarifas de Ethereum caen a su nivel más bajo desde finales de 2023, y el precio de ETH es volátil cerca de $ 3k con un gran potencial de caer por debajo…

3 de noviembre de 2026 12:17
Binance reabre los retiros de Shiba Inu cinco días después del hackeo
Análisis: desde el martes por la mañana, Binance vuelve a permitir sacar Shiba Inu de la plataforma, cinco días después del hackeo. El SHIB cotiza a 0,00000457 dólares, y el nivel de 0,0000045 dólares pesa más que la reapertura.
1 de noviembre de 2026 13:36
Hackeo de Binance: el FBI señala a Corea del Norte y lista más de 600 direcciones
El FBI ha atribuido al grupo norcoreano TraderTraitor el robo de más de 6.000 millones de dólares en Binance y ha publicado para ello más de 600 direcciones en Ethereum, Bitcoin y Solana. Por qué la petición de bloqueo no es una sanción, cómo se congelaron 2.850 millones de dólares y cuándo se quedan atascadas unas monedas marcadas en un exchange.
31 de octubre de 2026 16:19
6.340 millones de dólares de reserva: Binance presentará su prueba de reservas el lunes
Binance quiere presentar antes del lunes una prueba de reservas completa y afirma haber apartado para ello más de 6.340 millones de dólares. Qué acredita una prueba de reservas, qué deja abierto y cómo encuentras en ella tu propio saldo.
1 de junio de 2026 18:39
Binance lanza el comercio de acciones de EE. UU. y la tokenización bStocks en la BNB Chain
Binance introduce el comercio sin comisiones de acciones y ETF de EE. UU. para usuarios no estadounidenses, con la tokenización de activos vía bStocks.
12 de abril de 2024 22:27
Caída de Cardano: ADA cae un -17%, ¿Qué le pasa a Cardano?
Cardano ha caído en picado, incapaz de capear el temporal creado por el fracaso de Bitcoin a la hora de superar la barrera de los 70.000 dólares.
3 de noviembre de 2026 10:39
Caída de BNB: Binance Coin se desploma tras el hackeo. ¿Le espera el destino de FTT?
BNB perdió un 6,3 % en 35 minutos tras el hackeo de Binance y es la más débil de las diez mayores criptomonedas, aunque no se robó ni un solo BNB. Por qué cae el token de todos modos, qué vale la comparación con FTT en 2022 y qué niveles cuentan ahora.
También te podría interesar