Arcus-hack: perp-DEX verliest 2,23 miljoen dollar door fout in subaccounts
Een boekingsfout bij subaccounts heeft de perp-DEX Arcus op Robinhood Chain ongeveer 2,23 miljoen dollar gekost; de beheerders hebben het gat uit de bedrijfskas gedicht. Handel je daar of op een andere perp-DEX, kijk dan kritisch naar je saldo, je goedkeuringen en hoeveel kapitaal je op het platform laat staan.

In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
De gedecentraliseerde handelsplaats Arcus op Robinhood Chain is in de nacht van 9 op 10 november 2026 ongeveer 2,23 miljoen dollar kwijtgeraakt. Een nieuw aangemaakt account maakte gebruik van een boekingsfout bij overboekingen tussen subaccounts, kreeg daardoor een tegoed bijgeschreven dat het nooit had bezeten en haalde 2.234.391 USDG weg. Volgens de beheerders was alleen dit ene account betrokken. De tegoeden, posities en orders van alle andere gebruikers bleven ongewijzigd, en Arcus Labs heeft het gat uit eigen kas gedicht. Wie op het platform handelt, hoeft dus geen geld bij te storten. Toch is het verstandig een aantal zaken na te lopen, want de zaak laat zien waar bij perpetual-exchanges op de blockchain het eigenlijke risico zit.
De cijfers in dit artikel komen, tenzij anders vermeld, uit het incidentrapport van Arcus van 10 november. Het dataplatform DefiLlama neemt het incident met hetzelfde bedrag op in zijn lijst van hacks en rekent het tot de fouten in de protocollogica, preciezer tot de fouten in de uitbetalingslogica.
Arcus-hack: het verloop in de nacht van 10 november
Arcus gebruikt in het rapport de tijd van de Amerikaanse oostkust. Omgerekend naar Nederlandse tijd ziet het verloop er als volgt uit. Rond 4.07 uur op 10 november begon het nieuw aangemaakte account met de overboekingen tussen zijn subaccounts. Al drie minuten later, om 4.10 uur, trad de rate limit in werking van de bridge waarlangs tegoeden van Arcus naar de blockchain worden uitbetaald. Om 4.15 uur sloeg de monitoring van de beheerders alarm en begon het onderzoek.
Krap een uur later, om 5.07 uur, zette Arcus alle opnames op het platform stil en meldde dat op de statuspagina. Om 5.37 uur was de correctie in de code actief, om 5.43 uur waren de adressen van de aanvaller geblokkeerd voor handel, overboekingen en opnames. De gewone opnames liepen vanaf 10.26 uur weer, om 11.02 uur annuleerde Arcus de nog openstaande opnameverzoeken van de aanvaller. Om 18.28 uur was het tekort uit de bedrijfskas aangevuld.
Tussen het eerste alarm en de stop op alle opnames zat daarmee ongeveer 52 minuten, tot de correctie ruim 80 minuten. Arcus schrijft zelf dat de fout binnen ongeveer een uur na de ontdekking was verholpen. Een verklaring voor het verschil tussen beide opgaven geeft het rapport niet.
Fout in subaccounts: hoe een nieuw Arcus-account geld boekte dat het nooit had
Een subaccount is een onderliggende rekening binnen dezelfde wallet. Traders gebruiken zulke subaccounts om strategieën gescheiden te houden, bijvoorbeeld een account voor een trade met hefboom en een voor rustigere posities, zonder telkens een nieuwe wallet aan te maken. Arcus beschrijft de functie in zijn documentatie als onderdeel van de accountarchitectuur. Tegoeden kunnen worden verschoven tussen de subaccounts van dezelfde wallet.
Precies daar zat de fout. Onder bepaalde voorwaarden, die Arcus niet nader omschrijft, boekte de exchange na zo'n interne overboeking een tegoed dat ruim boven het werkelijke saldo lag. Het account diende vervolgens opnameverzoeken in op dit opgeblazen tegoed, en een deel daarvan werd op de blockchain uitgevoerd voordat de beheerders ingrepen.
Technisch gaat het niet om een aanval op een blockchain en ook niet om een gestolen sleutel. Het is een fout in de boekhouding van de exchange zelf, dus in de software die bijhoudt wie hoeveel bezit. Inloggegevens van anderen had de aanvaller daarvoor niet nodig; een vers aangemaakt account was genoeg. Een volledig rapport over de oorzaak, met de betrokken plek in de code, heeft Arcus tot nu toe niet gepubliceerd.
Rate limit van de Arcus-bridge: waarom drie miljoen dollar op het platform bleef
De schade had veel groter kunnen uitvallen. Volgens het rapport vroeg de aanvaller opnames aan voor nog eens ongeveer 3 miljoen dollar. Die verzoeken bleven hangen in de rate limit van de bridge, werden nooit uitbetaald en later teruggedraaid.
Een rate limit is een bovengrens voor hoeveel geld er in een bepaalde periode via een verbinding mag wegvloeien. Het werkt als een sluis: is het quotum op, dan wachten alle volgende opnames tot het tijdvenster is verstreken of iemand ingrijpt. Bij Arcus gaf deze rem de beheerders de tijd om het platform stil te leggen voordat meer dan ruim twee vijfde van het aangevraagde bedrag was weggevloeid.
Voor jou als gebruiker is dat een bruikbaar criterium om een platform te beoordelen. Platforms met opnamelimieten, monitoring die de klok rond draait en een openbare statuspagina kunnen een fout inperken. Of een exchange zulke mechanismen heeft, staat meestal in de documentatie of in de informatie over beveiliging.
 Vergelijk perp-DEX's met auditrapporten
Arcus en Robinhood Chain: wie er achter de perp-DEX zit
Arcus is een perp-DEX, oftewel een gedecentraliseerde exchange voor perpetual futures. Perpetual futures zijn termijncontracten zonder vervaldatum waarmee je met hefboom op stijgende of dalende koersen inzet, zonder de onderliggende waarde zelf te bezitten. Arcus is ontwikkeld door het team achter de derivatenbeurs dYdX; Robinhood Crypto is volgens The Block strategisch investeerder.
Arcus ging van start met de lancering van Robinhood Chain in juli 2026, eerst met aandelentokens die de klok rond verhandelbaar zijn. Daarna kwamen er perpetual-markten bij op aandelen, grondstoffen, indices en cryptomunten, die volgens The Block aanvankelijk als bèta draaiden. Als onderpand en afrekenmunt dient USDG, een aan de dollar gekoppelde stablecoin van uitgever Paxos.
Belangrijk om het incident te kunnen plaatsen: het raakt niet aan Robinhood Chain zelf. Arcus wijt het verlies aan zijn eigen boekingslogica voor subaccounts. Andere toepassingen op dezelfde blockchain zijn, voor zover nu bekend, niet getroffen.
Klantgeld bij Arcus: wat de dekking uit de bedrijfskas betekent
Arcus Labs heeft het tekort van ruim 2,23 miljoen dollar uit eigen middelen aangevuld. Voor gebruikers betekent dat in eerste instantie dat hun tegoeden volledig gedekt zijn. In het incidentrapport staat uitdrukkelijk dat tegoeden van gebruikers niet zijn getroffen.
Een vrijbrief is dat niet. De dekking berust op een besluit van het bedrijf, niet op een wettelijke plicht of een depositogarantiestelsel. Bij een grotere fout hangt een vergoeding ervan af hoeveel geld de beheerders in kas hebben en of ze willen betalen. Juist dat is het verschil met een bankrekening, waarvoor het wettelijke depositogarantiestelsel geldt.
De weggevloeide 2,23 miljoen dollar is bovendien niet terug. Arcus werkt naar eigen zeggen samen met blockchain-onderzoekers, volgt het geld op de blockchain en wil afstemmen met opsporingsdiensten. Het adres van de aanvaller heeft Arcus openbaar gemaakt, met het verzoek aan exchanges en dienstverleners om geld van dat adres te markeren. Of een deel kan worden bevroren, is onzeker.
Wie los van deze zaak een platform zoekt voor handel met hefboom, vindt in de vergelijking van de beste perp-DEX's de beveiligingskenmerken, auditrapporten en kosten van de grootste aanbieders naast elkaar.
Risico van perp-DEX's: het derde incident deze week na Across en Initia
Arcus is niet de enige zaak van de afgelopen dagen. Bij de bridge Across leidden aanvallers gebruikers via een gekaapt domein naar een nagemaakte site, zoals we beschreven in het artikel over de hack van de Across-bridge. Bij Initia kostte een gecompromitteerde cloudsleutel volgens het project 3,27 miljoen dollar; de details staan in het artikel over de Initia-hack.
De drie zaken hebben verschillende oorzaken: een gekaapt domein, een gestolen sleutel en een boekingsfout. Wat ze delen, is dat de onderliggende blockchain overeind bleef en dat de infrastructuur daarbovenop faalde. Voor particuliere beleggers is dat het belangrijkste inzicht. De veiligheid van een blockchain zegt weinig over hoe veilig een toepassing is die erop draait.
Bij Arcus kwam het verlies uit de boekhouding van de exchange. Bij klassieke exchanges met klantrekeningen bestaat dit risico net zo goed, alleen zie je het daar minder vaak, omdat de boeking niet op een openbare blockchain plaatsvindt. Een voordeel van de gedecentraliseerde variant: elke opname is op de blockchain na te gaan, ook die van de aanvaller.
Zo bescherm je je tegen boekingsfouten op een perp-DEX
Wat er gebeurd is: Op 10 november 2026 rond 4.07 uur Nederlandse tijd gebruikte een nieuw aangemaakt account op de perp-DEX Arcus een fout bij overboekingen tussen subaccounts en haalde 2.234.391 USDG weg. Nog eens ongeveer 3 miljoen dollar hield de rate limit van de bridge tegen. Volgens het eigen rapport heeft Arcus het gat uit de bedrijfskas gedicht (peildatum 11 november 2026).
Ben je getroffen? Volgens Arcus niet, als je daar een account hebt: tegoeden, posities en orders van de overige gebruikers bleven ongewijzigd. Wie in de nacht van 10 november een opname aanvroeg, moest door de stop tussen 5.07 en 10.26 uur wachten. Gebruikers van andere exchanges en van Robinhood Chain in het algemeen zijn niet door deze fout geraakt.
- Saldo controleren via officiële kanalen: Vergelijk tegoeden, open posities en opnameverzoeken sinds 9 november met je eigen administratie en meld afwijkingen bij support@arcus.xyz. Open de statuspagina en het blog van Arcus via een eigen bladwijzer en volg geen links naar zogenaamde vergoedingen uit chats, mails of reacties op X.
- Wallet opschonen: Kijk met een tool als Revoke.cash welke contracten jouw wallet toestemming hebben gegeven voor USDG en andere tokens, en trek onbeperkte goedkeuringen in die je nu niet nodig hebt. Raak geen onbekende tokens of zogenaamde compensatie-airdrops aan die na het incident in je wallet opduiken, want juist die truc volgt vaak op hacks.
- Handelskapitaal beperken: Laat op een perp-DEX alleen het bedrag staan dat je nodig hebt voor open posities en het onderpand daarvan, en haal de rest naar een eigen wallet.
De basis van veilig bewaren lees je in onze gids crypto veilig bewaren, en de bijpassende apparaten vergelijken we in de vergelijking van hardware wallets.
Perpetual futures, AFM en MiCA: welke bescherming geldt voor traders in Nederland
Perpetual futures zijn derivaten. De Europese cryptoverordening MiCA regelt aanbieders van cryptodiensten zoals exchanges, brokers en bewaarders. Derivaten op cryptoactiva vallen daarentegen onder het Europese effectenrecht, de richtlijn financiële markten MiFID II. Een gedecentraliseerde handelsplaats zonder beheerder in de EU valt doorgaans onder geen van beide vormen van toezicht. Een vergunning van de AFM, een plicht om klantgeld gescheiden te bewaren of een klachtenprocedure bij een toezichthouder ontbreekt daar dus. Wie liever via een aanbieder onder toezicht instapt, vindt aanbieders in onze vergelijking om bitcoin te kopen.
Wie met hefboom wil handelen, heeft twee routes. Op een perp-DEX houd je de controle over je wallet, maar draag je het risico van fouten in de code en de boekhouding, zoals de zaak Arcus laat zien. Bij een gereguleerde aanbieder met een vergunning in de EU gelden toezicht, bewaarregels en bij derivaten ook hefboomlimieten voor particuliere klanten. Welke platforms een vergunning onder MiCA hebben, staat in ons overzicht van gereguleerde cryptobeurzen.
Welke route je ook kiest, bij handelen met hefboom geldt: een liquidatie volgt wanneer het gestorte onderpand de verliezen van een positie niet meer dekt. Dan sluit de exchange de positie gedwongen. Wordt een platform als Arcus voor opnames geblokkeerd, dan lopen open posities door en kun je van buitenaf geen onderpand bijstorten zolang de bridge stilligt. Houd de veiligheidsmarge daarom ruim.
Arcus-hack: na 2,23 miljoen nog geen rapport over de oorzaak
Arcus heeft snel gereageerd en de schade zelf gedragen. Nog open zijn de precieze oorzaak, de uitkomst van het traceren van het geld en de vraag of onafhankelijke auditors de code daarna opnieuw hebben doorgelicht. Tot die tijd is terughoudendheid verstandig met het kapitaal dat op het platform staat.
- Platforms vergelijken: Kijk in de perp-DEX-vergelijking welke aanbieders auditrapporten, opnamelimieten en een openbare statuspagina kunnen laten zien.
- Gereguleerd alternatief overwegen: Zijn toezicht en bewaarregels belangrijker voor je dan een eigen wallet, dan vind je aanbieders met een vergunning bij de gereguleerde cryptobeurzen.
- Langetermijnbezit verplaatsen: Wat je niet actief verhandelt, hoort in een eigen wallet; geschikte apparaten staan in de vergelijking van hardware wallets.
(Per 11 november 2026. Dit artikel is geen beleggingsadvies. Koersen en tarieven veranderen; controleer de voorwaarden bij de aanbieder voordat je koopt.)
Veelgestelde vragen over de Arcus-hack
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven en vóór publicatie door onze redactie gecontroleerd. Alle cijfers en gegevens zijn getoetst aan de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Gerelateerde artikelen
- Duitsland wil crypto-accounts tot vijf werkdagen laten blokkeren
- Initia-hack: gelekte cloudsleutel kost 3,27 miljoen dollar, blockchain ligt stil
- Bitstamp exchange: 0,40 procent taker-fee en een MiCA-vergunning uit Luxemburg
- Crypto nieuws van de week: wat er sinds 1 november gebeurde en de agenda van 9 tot en met 15 november
- Waarom daalt crypto vandaag? De 5 oorzaken van de uitverkoop op 3 november
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
7 november 2026 14:37
Binance alternatief: vier MiCA-beurzen vergeleken
Na de hack van 29 oktober 2026 zoeken veel Binance-klanten een nieuwe plek voor hun munten. Bitpanda, Kraken, Bitvavo en Coinbase hebben een MiCA-vergunning. Hier lees je de kosten, het toezicht en de verhuizing in vijf stappen.
7 november 2026 02:18
Cold storage: beurzen bewaren tot 99 procent van de klantcoins offline
Cold storage betekent dat de sleutel tot je coins op een apparaat zonder internetverbinding staat. Hoe beurzen en particuliere beleggers crypto offline bewaren, wat MiCA voorschrijft en waar het systeem toch tekortschiet.
6 november 2026 18:41
Wat is een DEX? Decentrale exchanges uitgelegd
Een DEX is een decentrale exchange waarop je vanuit je eigen wallet ruilt, zonder account. Je leest wat een ruil kost, wie aansprakelijk is en hoe box 3 ermee omgaat.
5 november 2026 12:37

Railway-hack: wat crypto-gebruikers met bots en API-sleutels nu moeten doen
De Amerikaanse hostingpartij Railway meldt mogelijke toegang tot de geheimen van zijn klanten. Voor cryptobots en wallets is dat bijzonder gevaarlijk: analisten tellen al uitstromen van ongeveer 371.000 dollar.
5 november 2026 12:19
Wat is KYC bij crypto? De vijf gegevens zonder welke geen exchange je laat handelen
KYC is de identiteitscontrole zonder welke geen vergunninghoudende crypto-exchange een rekening opent. Je leest welke gegevens je afgeeft, hoe lang ze bewaard blijven en wat de Travel Rule en de AMLR vanaf juli 2027 veranderen.
5 november 2026 09:18
Crédit Mutuel Arkéa gehackt: Franse bank bevestigt aanval, ZachXBT volgt 133 miljoen dollar
De Franse bank Crédit Mutuel Arkéa bevestigt een cyberaanval met frauduleuze operaties en zegt dat het klantvermogen niet is geraakt. Onderzoeker ZachXBT volgt meer dan 133 miljoen dollar die via cryptobeurzen en Monero zouden zijn weggevloeid.
4 november 2026 19:36
Wat is een perp DEX? Perpetual futures uitgelegd
Een perp DEX is een decentrale beurs voor perpetual futures. Je leest hoe fundingrate en liquidatie werken, welke regels gelden en wat de Belastingdienst erover zegt.

4 november 2026 16:24
Binance hack een week later: wat de diefstal van 6 miljard dollar echt kost
Een week na de grootste cryptodiefstal ooit heeft Binance de helft van zijn SAFU-bitcoin uitgegeven, miljarden aan tegoeden verloren en waarschuwt het voor een tweede golf.
4 november 2026 12:41
Crypto-exchanges zonder KYC: onder MiCA vraagt elke exchange met vergunning je identiteitsbewijs
Sinds het einde van de MiCA-overgangstermijnen bestaat er geen crypto-exchange met EU-vergunning zonder KYC meer. Welke wegen zonder identiteitsbewijs overblijven, van DEX tot P2P, en waar de risico's en grenzen liggen.
4 november 2026 02:14
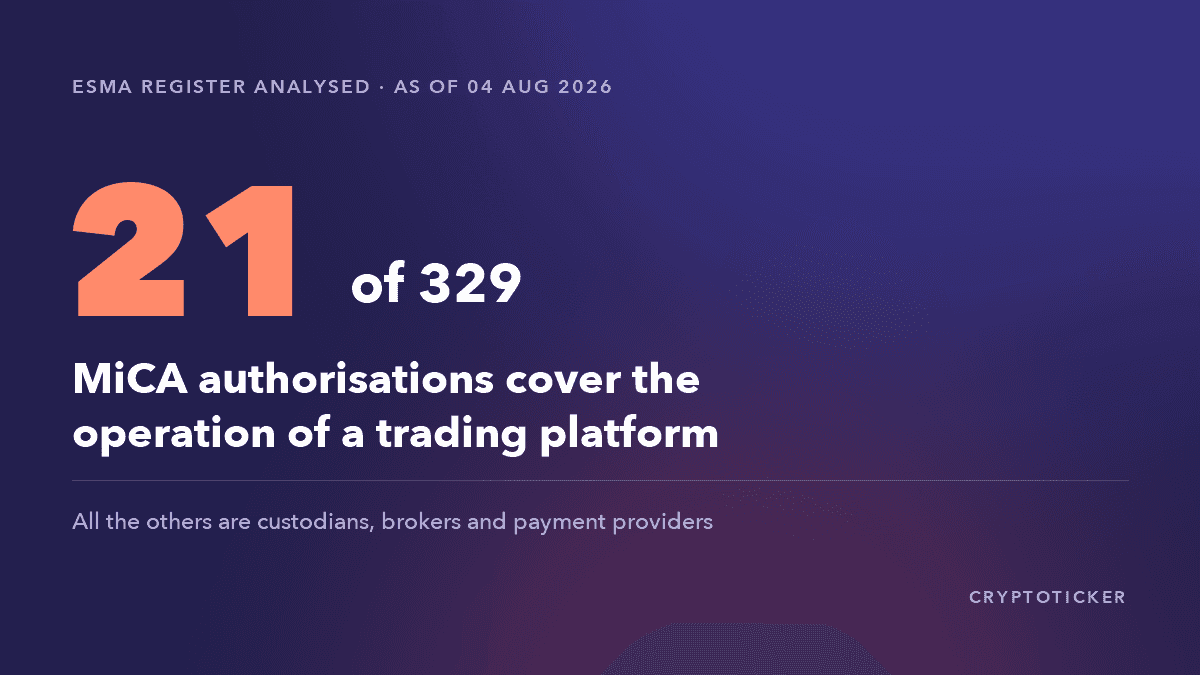
MiCA-register 2026: slechts 21 van de 329 vergunningen zijn echte handelsplatformen
ESMA publiceert het register van MiCA-vergunde aanbieders als open bestand. Wij hebben het volledig doorgerekend, met een uitkomst die de term ‘gereguleerde crypto-exchange’ zo niet waarmaakt.
4 november 2026 00:44
FinCEN over cryptofraude: wat 33.904 meldingen en 12,7 miljard dollar echt laten zien
FinCEN heeft 33.904 meldingen met ongeveer 12,7 miljard dollar aan gemelde financiële activiteit rond digitale beleggingsfraude geanalyseerd. Waarom die cijfers een risicosignaal zijn en geen schadebalans.
3 november 2026 18:20
Binance-hack: de aanval begon met een nep-sollicitatiegesprek
Binance heeft het eerste incidentrapport over de hack van 6,3 miljard dollar gepubliceerd: een nep-sollicitatieprocedure, een gemanipuleerd Homebrew-pakket en een interne AI-tool openden voor de aanvallers de weg naar de hot wallets. De aanpak richt zich ook op ontwikkelaars en particuliere beleggers, en vijf gewoonten beschermen je ertegen.
3 november 2026 16:19
Vermoedelijke cryptodiefstal in de EU: Kraken en Crypto.com bevriezen tegoeden na uitstroom van 133 miljoen dollar
Blockchainonderzoeker ZachXBT volgt vermoedelijk gestolen crypto ter waarde van 133 miljoen dollar bij een niet bij naam genoemde partij in de EU. Kraken en Crypto.com hebben gekoppelde accounts en tegoeden geblokkeerd en zien geen risico voor hun klanten.
3 november 2026 14:54

Floin: cyberaanval legt MiCA-cryptoplatform uit Liechtenstein plat
Het cryptoplatform Floin uit Vaduz, met MiCA-vergunning, heeft na een cyberaanval alle diensten offline gehaald en bevestigt nu ook een datalek. Wat bekend is, welke klantgegevens getroffen kunnen zijn en wat klanten nu moeten doen.
3 november 2026 06:27
Crypto-deadlines: tot wanneer je je saldo moet opnemen, van Blur tot Kraken
Blur, Binance Pool, Sophon, Abstract, CoinEx en Kraken: bij deze diensten lopen tot januari de termijnen af. Alle peildata in één tabel, met stappenplan, checklist en wat er nog kan als je een deadline hebt gemist.
3 november 2026 03:04

Crypto hack nieuws: alle aanvallen sinds de Binance-hack en hoe je je beschermt
Binance, Mercado Bitcoin, BTCPay Server, een WordPress-plug-in en gekaapte WhatsApp-accounts: sinds 29 oktober gaat er bijna geen dag voorbij zonder cryptohack. Elk geval met de stand van zaken, de schade en de stappen die je nu beschermen.

3 november 2026 01:00
Uniswap stijgt bijna 9 procent hoewel de Binance-aanvaller 7 miljoen UNI dumpte: sterker dan de markt
UNI wint in 24 uur 8,98 procent, terwijl bitcoin 2,53 procent verliest. De aanvaller heeft zijn buitgemaakte UNI voor 5,65 dollar van de hand gedaan, en Standard Chartered leidt uit de inbraak een verschuiving van de handel naar gedecentraliseerde platforms af.
3 november 2026 00:17

Mercado Bitcoin stopt opnames: ruim 46 miljoen dollar weggesluisd na aanval
Mercado Bitcoin heeft een cyberaanval bevestigd en alle stortingen en opnames opgeschort; volgens Cointelegraph is er meer dan 46 miljoen dollar weggevloeid. Wat er bekend is over de aanvalsroute en de bevroren middelen, en hoe je je tegoed beschermt tegen de gevolgen van een exchange-hack.
2 november 2026 22:52
Worldcoin (WLD): slapende grote bezittingen gaan naar exchanges, de gevolgen voor koers en bewaring
Worldcoin verliest in zeven dagen 22,5 procent en staat op 0,41 dollar. In dezelfde week hebben meerdere jarenlang onbewogen grote adressen WLD op exchanges gestort. Wat vaststaat, wat niet, en wat je nu controleert bij aanbieder, bewaring en administratie.
2 november 2026 22:45

Crypto veilig bewaren: zo bescherm je je tegen hacks zoals bij Binance
Na de hack van 6,3 miljard dollar bij Binance: zo bewaar je cryptocurrency veilig. Hardware wallets vergeleken, walletscanners zoals MetaMask Security Alerts, de belangrijkste instellingen bij de exchange en een checklist in zeven stappen.
1 november 2026 10:36
MiCA-vergunning controleren: waar het in het ESMA-register om gaat
Of een crypto-aanbieder in de EU een vergunning heeft, staat in een openbaar register: het MiCA-register van ESMA. Eind oktober 2026 stonden daar 364 tot 384 aanbieders met vergunning, en op de waarschuwingslijst 173 tot 178 firma's zonder.
31 oktober 2026 16:22
6,34 miljard dollar buffer: Binance belooft maandag een volledig proof of reserves
Binance wil uiterlijk maandag een volledig proof of reserves voorleggen en heeft daarvoor meer dan 6,34 miljard dollar gereserveerd. Wat een dekkingsbewijs aantoont, wat het openlaat en hoe je je eigen saldo erin vindt.
30 oktober 2026 02:50
On-chain-analyse van de Binance-hack: 50 handtekeningen, 197.460 ETH en 2,83 miljard bevroren
Wat is er bij de Binance-hack echt gebeurd? Wij analyseerden de blockchain zelf: 50 handtekeningen in één transactie, 2,83 miljard dollar bevroren, 197.460 ETH bij de aanvaller en een Aave-truc. Plus de belangrijkste stemmen van X en ons oordeel.
29 oktober 2026 23:45

Grootste crypto-hack ooit? Binance sluit aan in de rij van beurshacks
Met ongeveer 2,8 miljard dollar zou de mogelijke Binance-hack de grootste diefstal ooit bij een cryptobeurs zijn. De grootste hacks op een rij, waarom beurzen steeds vaker worden getroffen, wat Tornado Cash ermee te maken heeft en wat eerdere gevallen voor de koers betekenden.
29 oktober 2026 23:45
Bitcoin shorten tijdens de crash: zo zet je in Nederland in op dalende koersen
Bitcoin zakte na de Binance-hack onder 79.000 dollar. Wie wil inzetten op dalende koersen of zich wil indekken, kan dat ook in de EU: via OKX Europe met tot tien keer hefboom, margin trading bij Bybit EU of inverse ETP's. Hoe een short werkt, een rekenvoorbeeld en de risico's.
28 oktober 2026 11:48
Binance Nederland: alternatieven met MiCA-vergunning en zo stap je over
Binance is al sinds 2023 weg uit Nederland en staat niet in het MiCA-register van ESMA. Welke exchanges wel een vergunning hebben, hoe je dat zelf controleert en hoe je je crypto veilig overzet.
28 oktober 2026 01:44
Dogecoin kopen in Nederland en België: exchanges, kosten en belasting
Tussen de beste laatkoersen van drie exchanges met MiCA-vergunning zat op 100 euro nog geen tien cent. Tussen de directe aankoop en het orderboek bij dezelfde aanbieder zit veel meer. Deze gids laat zien waar je Dogecoin koopt, hoe je met iDEAL | Wero of Bancontact stort en wat box 3 en de Belgische meerwaardebelasting betekenen.
Meer van CryptoTicker