Datalek bij Coinone: wachtwoorden en ID-nummers mogelijk gelekt bij klantenservice
De Koreaanse crypto-exchange Coinone meldt een aanval op zijn klantenservicedienstverlener MetaM, getroffen zijn klanten die contact hadden met de support. Wat er gelekt kan zijn, wat de exchange zegt en hoe je je na zo'n datalek tegen phishing beschermt.

In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
De Zuid-Koreaanse crypto-exchange Coinone heeft op zondag 15 november 2026 een datalek bij zijn uitbestede klantenservice bevestigd. Aanvallers zijn binnengedrongen in de servers van dienstverlener MetaM, die voor Coinone chat- en telefoonvragen afhandelt. Getroffen kunnen alle klanten zijn die ooit contact hebben gehad met de support, en afhankelijk van het gesprek gaat het om wachtwoorden, bankrekeningnummers en het Koreaanse identificatienummer. De exchange zelf ziet naar eigen zeggen geen aanwijzingen dat accounts, handel of wallets zijn aangevallen.
Voor beleggers in Nederland is Coinone geen gangbaar handelsplatform. Toch is de zaak leerzaam, omdat die een patroon laat zien dat ook Europese exchanges raakt: niet de blockchain en niet de exchange zelf wordt aangevallen, maar een dienstverlener bij wie zich jarenlang gespreksverslagen met gevoelige gegevens opstapelen. Uit zulke verslagen ontstaan daarna bijzonder geloofwaardige oplichtingspogingen.
Datalek bij Coinone: wat er bij dienstverlener MetaM is gebeurd
Volgens Coinone, waarover onder meer het dagblad Hankook Ilbo en de financiële krant Financial News berichten, kreeg een externe aanvaller op 12 november rond 4.00 uur Koreaanse tijd toegang tot een server van MetaM. Dat komt overeen met 20.00 uur Nederlandse tijd op de avond van 11 november. Om 9.20 uur Koreaanse tijd meldde de dienstverlener het incident bij Coinone. De exchange maakte de aanval pas drie dagen later openbaar, met een mededeling op 15 november.
Op de getroffen server stonden stukken uit de klantenservice, dus verslagen van chats en notities van telefoongesprekken. Hoeveel klanten getroffen zijn, heeft Coinone nog niet gezegd. De exchange schrijft dat omvang en precies verloop samen met de dienstverlener en de bevoegde instanties worden onderzocht, en dat nieuwe inzichten direct worden gepubliceerd.
Coinone heeft het incident volgens de Koreaanse berichten gemeld bij drie instanties: de Korea Internet & Security Agency (KISA), de privacytoezichthouder PIPC en de financiële toezichthouder FSS. Als directe maatregelen noemt de exchange het blokkeren van de IP-adressen waarlangs de aanval liep, het overstappen van de klantenservice op uitsluitend e-mailvragen en strenger realtime toezicht op verdachte aanmeldingen en transacties.
Tijdlijn van het incident
- 11 november, 20.00 uur Nederlandse tijd (12 november, 4.00 uur lokale tijd): toegang tot de MetaM-server.
- 12 november, 1.20 uur Nederlandse tijd (9.20 uur lokale tijd): MetaM informeert Coinone.
- 15 november: Coinone publiceert de mededeling en waarschuwt voor phishing en identiteitsdiefstal.
Welke klantgegevens uit de supportchat getroffen kunnen zijn
Coinone noemt elf soorten gegevens die in de gesprekken konden voorkomen. Welke daarvan bij een individuele klant echt op de server stonden, hangt af van wat die aan de support heeft verteld. De lijst volgens de Koreaanse berichten:
- Naam, telefoonnummer en e-mailadres
- Geboortedatum en woonadres
- Bankrekeningnummer
- Wachtwoord, als het in het gesprek is genoemd
- Identificatienummer (in Korea het Resident Registration Number) en de afgiftedatum van het identiteitsbewijs
- Walletadressen en transactie-ID's
De transactie-ID, kortweg TXID, is het unieke kenmerk van een overboeking op de blockchain. Wie die kent, kan in een block explorer bedrag, tijdstip en betrokken adressen nalezen. In combinatie met naam en adres wordt een anoniem ogend walletadres zo een profiel: wie welke munten wanneer heeft verplaatst en waar die persoon woont.
Vooral de wachtwoorden zijn gevoelig. Dat klanten ze überhaupt in een supportchat noemen, is een bekend probleem. Veel mensen sturen bij inlogproblemen hun wachtwoord mee, hoewel geen betrouwbare aanbieder daarom vraagt. Coinone raadt daarom iedereen die ooit een wachtwoord in een gesprek heeft gedeeld aan om het te wijzigen, ook bij andere diensten waar hetzelfde wachtwoord wordt gebruikt.
Coinone-accounts en wallets: wat de exchange zegt over de veiligheid
Coinone benadrukt dat ledenaccounts, handel en de walletsystemen los van de servers van de dienstverlener draaien. Aanwijzingen voor een directe inbraak in die systemen zijn er tot nu toe niet. Volgens Financial News wijst de exchange er bovendien op dat elke aanmelding tweefactorauthenticatie vereist. Met alleen de gelekte gegevens kan niemand inloggen op andermans account of tegoeden opnemen.
Tweefactorauthenticatie (2FA) betekent dat naast het wachtwoord een tweede bewijs nodig is, meestal een eenmalige code uit een app of per sms. Die drempel beschermt het account zolang de tweede factor niet ook in verkeerde handen valt. Precies daarop mikken veel oplichtingstrucs na een datalek: een beller doet zich voor als support, kent details uit eerdere gesprekken en vraagt om de code die net is ontvangen.
Coinone kondigt aan getroffenen apart te informeren en een controlemogelijkheid in te richten waarmee klanten kunnen nagaan of hun gegevens getroffen zijn. Een datum daarvoor is er nog niet. Volgens Financial News wijst de exchange er verder op dat getroffenen naar Koreaans recht schadevergoeding kunnen eisen.

Uitbestede klantenservice: waarom supportdienstverleners een zwakke plek zijn
Crypto-exchanges besteden de klantenservice vaak uit, omdat het aantal vragen in marktfases zoals de huidige sterk schommelt. De dienstverlener heeft daarvoor inzage in klantgegevens nodig, anders kan hij geen vragen over stortingen en opnames beantwoorden. Zo ontstaat buiten de exchange een tweede plek waar persoonlijke gegevens zich ophopen, vaak minder goed beschermd dan het kernsysteem.
Het bekendste geval betrof de Amerikaanse exchange Coinbase. In mei 2025 meldde die aan de beurstoezichthouder SEC dat criminelen medewerkers van een buitenlands supportteam hadden omgekocht om klantgegevens te kopiëren. Coinbase schatte de kosten van het incident toen op 180 tot 400 miljoen dollar, zoals The Block uit de verplichte melding berichtte. Ook in het najaar van 2026 was er een incident bij een dienstverlener van Coinbase, dit keer bij analysebedrijf Amplitude; de details staan in ons bericht over het datalek bij Amplitude.
Bij Coinone ligt het anders: volgens de huidige informatie kwamen de aanvallers van buitenaf via de servers binnen, omgekochte medewerkers spelen geen rol. Voor klanten is het resultaat wel vergelijkbaar. Wie de gespreksgeschiedenis kent, kan zich geloofwaardig voordoen als klantenservice. Cointelegraph citeert Coinone met de waarschuwing dat oplichters zich met details uit eerdere supportgesprekken als de exchange kunnen voordoen.
Waarom supportgegevens meer waard zijn dan een kale adreslijst
Een gestolen lijst met namen en e-mailadressen volstaat voor massale phishing. Een chatverslag levert meer op: het concrete probleem, het tijdstip, de naam van de medewerker en vaak een ticketnummer. Een oplichter kan daarmee schrijven dat hij contact opneemt "over je opnameverzoek van maart", en komt meteen vertrouwd over. Zulke berichten heten spear phishing: gerichte misleiding die op één persoon is toegesneden.
Zo bescherm je je tegen phishing na een datalek bij de klantenservice
Wat er is gebeurd: op 12 november 2026 kregen onbekenden toegang tot de servers van MetaM, de klantenservicedienstverlener van de Koreaanse exchange Coinone. Afhankelijk van het gesprek kunnen naam, contact- en bankgegevens, wachtwoorden, identificatienummers, walletadressen en transactie-ID's getroffen zijn. Het aantal getroffenen is onbekend (peildatum 15 november 2026, 13.00 uur Nederlandse tijd, volgens Cointelegraph en Koreaanse media).
Ben jij getroffen? Getroffen kan alleen zijn wie een Coinone-account heeft en ooit via chat of telefoon met de klantenservice heeft gesproken. Wie nooit contact had met de support, is volgens Coinone niet getroffen. Klanten van Europese exchanges vallen niet onder dit incident, maar de stappen hieronder gelden na elk datalek bij een klantenservice.
- Wachtwoord vervangen: heb je ooit je wachtwoord aan een supportmedewerker gegeven, wijzig het dan vandaag nog bij de exchange en bij elke andere dienst waar je hetzelfde wachtwoord gebruikt.
- Tweede factor via een app: zet de aanmelding om naar een authenticator-app of een beveiligingssleutel, want sms-codes zijn via een gekaapt telefoonnummer te onderscheppen.
- Zelf contact opnemen in plaats van antwoorden: reageer op geen enkel bericht of telefoontje dat naar een eerder supportgesprek verwijst. Open in plaats daarvan zelf de app of het opgeslagen adres van de exchange en vraag het daar na.
- Codes en herstelzin blijven bij jou: geen klantenservice vraagt om een 2FA-code, je wachtwoord of de 12 tot 24 woorden van je herstelzin; wie daarom vraagt, is een oplichter.
- Opnameadressen vastzetten: activeer de adres-whitelist van je exchange, zodat opnames alleen naar vooraf bevestigde wallets gaan, en bewaar grotere bedragen buiten de exchange.
De basis van veilig bewaren leggen we uit in onze gids crypto veilig bewaren, de geschikte apparaten vergelijkt de hardware wallet vergelijking.
Datalekken bij crypto-exchanges in Zuid-Korea: Bithumb, Gopax en nu Coinone
Coinone is niet het enige Koreaanse handelsplatform dat de afgelopen weken aanvallen moest melden. Hankook Ilbo en Financial News noemen in hun berichten meerdere incidenten. Bij Bithumb, volgens Hankook Ilbo de op een na grootste exchange van het land, werd op 27 oktober een intern kantoorsysteem aangevallen. Daarbij lekten gegevens van 715 medewerkers en van klanten, van wie de twee kranten een verschillend aantal noemen: Hankook Ilbo schrijft 6.444, Financial News 844.
De exchange Gopax meldde volgens Financial News sinds september onbevoegde toegang tot afzonderlijke gebruikersaccounts en werd op 6 november afgeperst, waarna stortingen, opnames en handel tijdelijk werden stilgelegd. Cointelegraph meldt daarnaast dat de Koreaanse financiële commissie FSC exchanges wil toestaan opnames bij een vermoeden van een hack te stoppen, en dat ze toezicht rond de klok eist.
De opeenstapeling laat zien dat aanvallers gericht zoeken naar zwakkere plekken rond de exchanges. De kernsystemen met de klantgelden zijn meestal goed beveiligd. Kantoorsoftware, dienstverleners en afzonderlijke klantaccounts bieden meer aanvalsoppervlak.
AVG en MiCA: welke plichten exchanges in de EU bij een datalek hebben
Voor aanbieders in de EU gelden bij zo'n incident vaste regels. Volgens artikel 33 van de Algemene verordening gegevensbescherming (AVG) moet een bedrijf een datalek binnen 72 uur melden bij de bevoegde toezichthouder, zodra het ervan weet. Bestaat er een hoog risico voor de betrokkenen, bijvoorbeeld omdat wachtwoorden of rekeningnummers zijn uitgelekt, dan eist artikel 34 dat de klanten zelf onverwijld worden ingelicht. De dienstverlener blijft daarbij de verantwoordelijkheid van de exchange, want die is aansprakelijk voor de verwerkers die ze heeft ingeschakeld.
Exchanges met een vergunning onder de Europese cryptoverordening MiCA moeten bovendien aantonen dat ze hun IT-risico's beheersen, ook bij uitbestede taken. Welke aanbieders zo'n vergunning hebben, laat onze vergelijking van aanbieders met vergunning zien. Wat de vergunning precies vereist, beschrijft ons overzicht van de MiCA-plichten voor cryptobedrijven.
Komt het tot een lek, dan hebben getroffenen bovendien recht op schadevergoeding op grond van artikel 82 AVG. Hoe hoog die kan uitvallen, lees je in ons stuk over schadevergoeding na een datalek bij cryptodiensten.
Supportchat bij crypto-exchanges: welke gegevens daar nooit thuishoren
De zaak-Coinone laat zien dat een gespreksverslag nog jaren later een risico kan worden. Wat eenmaal in de chat staat, ligt bij de aanbieder of zijn dienstverlener en kan de klant niet terughalen. Voor contact met de support bij elke exchange gelden daarom eenvoudige regels.
Een wachtwoord hoort nooit in de chat, ook niet bij inlogproblemen; de support zet de toegang via een eigen procedure terug. Hetzelfde geldt voor 2FA-codes en zeker voor de herstelzin van een wallet. Identiteitsgegevens upload je alleen in het daarvoor bedoelde verificatiedeel van de app en niet als foto in de chat. Voor een vraag over een storting volstaan meestal bedrag, datum en transactie-ID; de volledige wallethistorie heeft de support niet nodig.
Het helpt ook om te noteren via welk kanaal een exchange werkelijk contact opneemt. Veel aanbieders schrijven alleen via de inbox in de app. Komt er een bericht per sms of messenger, dan is dat al een waarschuwingsteken. Zo'n controle kost twee minuten en voorkomt veel oplichtingspogingen, juist in weken met hard dalende koersen, waarin beleggers snel willen handelen.
Datalek bij Coinone: de controle voor getroffenen laat nog op zich wachten
Het is nog onduidelijk hoeveel Coinone-klanten getroffen zijn en wie achter de aanval zit. Zodra de aangekondigde controle beschikbaar is, weten klanten of hun gegevens op de MetaM-server stonden. Voor alle anderen blijft de zaak een aanleiding om de eigen beveiliging na te lopen. Drie stappen zijn genoeg om te beginnen:
- Ga na of je exchange een MiCA-vergunning heeft en hoe die klantgegevens beschermt; de vergelijking van aanbieders met vergunning noemt de aanbieders.
- Zet tegoeden die je niet actief verhandelt over naar een eigen wallet; welke apparaten geschikt zijn, laat de hardware wallet vergelijking zien.
- Lees na welke plichten een exchange met vergunning heeft bij uitbesteding en datalekken, in ons overzicht van de MiCA-vergunningsplichten.
(Per 15 november 2026. Dit artikel is geen beleggingsadvies. Koersen en tarieven veranderen; controleer de voorwaarden bij de aanbieder voordat je koopt.)
Veelgestelde vragen over het datalek bij Coinone
Partnerlinks: sommige links op deze pagina zijn partnerlinks. Word je via een daarvan klant, dan ontvangen we mogelijk een commissie, zonder extra kosten voor jou. Selectie, beoordeling en volgorde bepaalt de redactie onafhankelijk daarvan. Ethiek en onafhankelijkheid · Eigendom en financiering
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven en vóór publicatie door onze redactie gecontroleerd. Alle cijfers en gegevens zijn getoetst aan de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Voor later? Bewaar dit artikel en vind het terug in je profiel.
Gerelateerde artikelen
- BNB koers zakt onder 600 dollar, 23 procent lager sinds de Binance-hack
- Crypto nieuws: datalek bij Chainstack legt klantgegevens bloot, node-toegang geldt als gecompromitteerd
- Arcus-hack: perp-DEX verliest 2,23 miljoen dollar door fout in subaccounts
- Initia-hack: gelekte cloudsleutel kost 3,27 miljoen dollar, blockchain ligt stil
- NEAR AI-hack: gegevens van ongeveer 100 gebruikers en 18 AI-agents lagen op straat
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
8 november 2026 02:59
Datalek bij Revolut: ben ik getroffen, en hoe zit het met mijn bitcoin-historie?
Revolut heeft na een vervalst verzoek van een overheidsinstantie identiteitsbewijzen, rekeningafschriften en volledige bitcoin-transactiehistories aan een onbevoegde verstrekt. Hier lees je hoe je herkent of je getroffen bent en welke beschermingsmaatregel in dit geval echt iets uithaalt.

7 november 2026 14:52
Waarom daalt crypto vandaag? De 5 oorzaken van de uitverkoop op 3 november
Waarom daalt crypto vandaag? Bitcoin staat op 76.000 dollar: de Binance-hack, de Fed en de Nasdaq drukken de markt. De vijf oorzaken op een rij.
7 november 2026 14:37
Binance alternatief: vier MiCA-beurzen vergeleken
Na de hack van 29 oktober 2026 zoeken veel Binance-klanten een nieuwe plek voor hun munten. Bitpanda, Kraken, Bitvavo en Coinbase hebben een MiCA-vergunning. Hier lees je de kosten, het toezicht en de verhuizing in vijf stappen.
6 november 2026 22:17
Datalek bij Gnosis Pay: klantgegevens van kaarthouders gelekt, kaart stopt op 20 december
Gnosis Pay heeft op 6 november 2026 een onbevoegde toegang bevestigd tot het systeem achter zijn crypto-debetkaarten, waarbij klantgegevens zijn blootgelegd. Saldi zijn volgens het bedrijf niet getroffen, maar kaarthouders moeten nu rekening houden met phishing en voor 20 december een nieuwe kaart vinden.
6 november 2026 12:34

Ngrave-phishing: 2,56 miljoen dollar weg uit 70 wallets via valse pushmelding
Via een gekaapte pushdienst stuurden aanvallers LIQUID-gebruikers een valse beveiligingswaarschuwing. Wie zijn herstelwoorden invoerde, verloor zijn tegoed: wat er gebeurde en wat je nu kunt doen.
5 november 2026 12:37

Railway-hack: wat crypto-gebruikers met bots en API-sleutels nu moeten doen
De Amerikaanse hostingpartij Railway meldt mogelijke toegang tot de geheimen van zijn klanten. Voor cryptobots en wallets is dat bijzonder gevaarlijk: analisten tellen al uitstromen van ongeveer 371.000 dollar.
5 november 2026 09:18
Crédit Mutuel Arkéa gehackt: Franse bank bevestigt aanval, ZachXBT volgt 133 miljoen dollar
De Franse bank Crédit Mutuel Arkéa bevestigt een cyberaanval met frauduleuze operaties en zegt dat het klantvermogen niet is geraakt. Onderzoeker ZachXBT volgt meer dan 133 miljoen dollar die via cryptobeurzen en Monero zouden zijn weggevloeid.
4 november 2026 16:24
Binance hack een week later: wat de diefstal van 6 miljard dollar echt kost
Een week na de grootste cryptodiefstal ooit heeft Binance de helft van zijn SAFU-bitcoin uitgegeven, miljarden aan tegoeden verloren en waarschuwt het voor een tweede golf.
4 november 2026 02:14
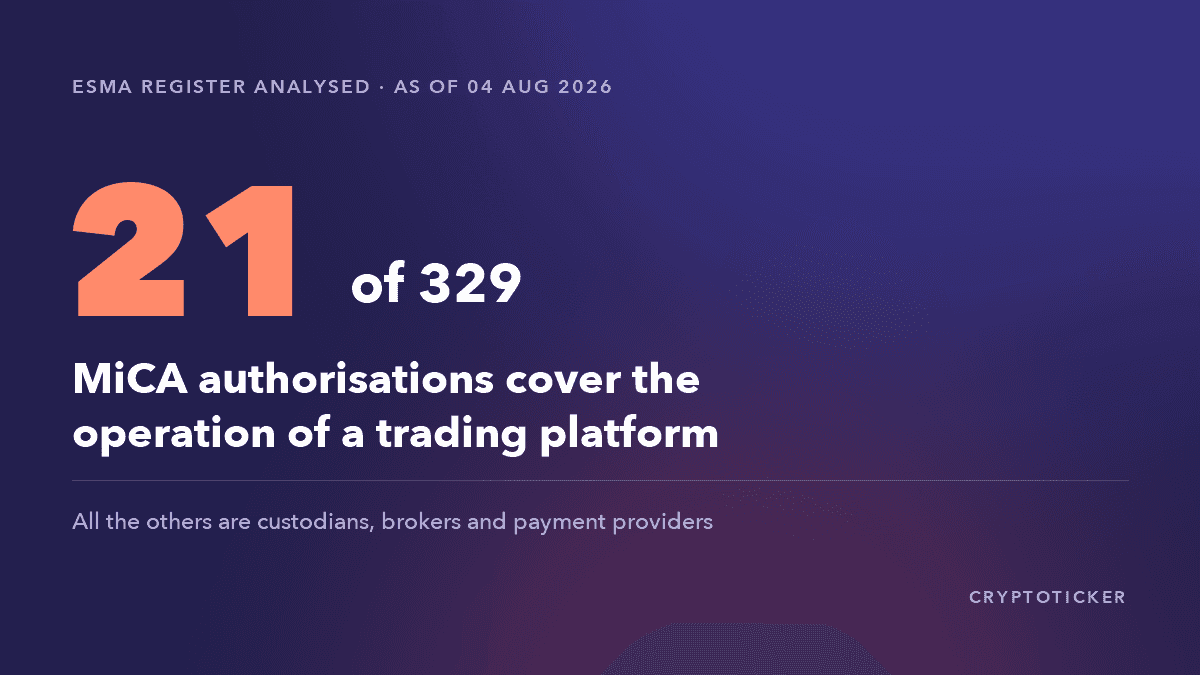
MiCA-register 2026: slechts 21 van de 329 vergunningen zijn echte handelsplatformen
ESMA publiceert het register van MiCA-vergunde aanbieders als open bestand. Wij hebben het volledig doorgerekend, met een uitkomst die de term ‘gereguleerde crypto-exchange’ zo niet waarmaakt.
3 november 2026 18:43
BitMart stopt ermee: tweede grote crypto-exchange binnen een week
BitMart bouwt af, slechts drie dagen na BitMEX. De termijnen voor opnames, de redenen achter de sluitingen en wat dit betekent voor gebruikers van exchanges.
3 november 2026 18:20
Binance-hack: de aanval begon met een nep-sollicitatiegesprek
Binance heeft het eerste incidentrapport over de hack van 6,3 miljard dollar gepubliceerd: een nep-sollicitatieprocedure, een gemanipuleerd Homebrew-pakket en een interne AI-tool openden voor de aanvallers de weg naar de hot wallets. De aanpak richt zich ook op ontwikkelaars en particuliere beleggers, en vijf gewoonten beschermen je ertegen.
3 november 2026 16:19
Vermoedelijke cryptodiefstal in de EU: Kraken en Crypto.com bevriezen tegoeden na uitstroom van 133 miljoen dollar
Blockchainonderzoeker ZachXBT volgt vermoedelijk gestolen crypto ter waarde van 133 miljoen dollar bij een niet bij naam genoemde partij in de EU. Kraken en Crypto.com hebben gekoppelde accounts en tegoeden geblokkeerd en zien geen risico voor hun klanten.
3 november 2026 14:54

Floin: cyberaanval legt MiCA-cryptoplatform uit Liechtenstein plat
Het cryptoplatform Floin uit Vaduz, met MiCA-vergunning, heeft na een cyberaanval alle diensten offline gehaald en bevestigt nu ook een datalek. Wat bekend is, welke klantgegevens getroffen kunnen zijn en wat klanten nu moeten doen.
3 november 2026 03:04

Crypto hack nieuws: alle aanvallen sinds de Binance-hack en hoe je je beschermt
Binance, Mercado Bitcoin, BTCPay Server, een WordPress-plug-in en gekaapte WhatsApp-accounts: sinds 29 oktober gaat er bijna geen dag voorbij zonder cryptohack. Elk geval met de stand van zaken, de schade en de stappen die je nu beschermen.
3 november 2026 02:48

Foundation Passport: 23.000 phishingmails kwamen uit de systemen van de walletmaker
Hardwarewalletmaker Foundation heeft toegegeven dat aanvallers via een zelf gehoste applicatie in zijn backend-infrastructuur kwamen en vanuit de echte bedrijfssystemen meer dan 23.000 phishingmails verstuurden. De Passport-apparaten en de private keys zijn volgens het bedrijf onaangetast, zo'n 5.600 postadressen daarentegen niet.
3 november 2026 00:17

Mercado Bitcoin stopt opnames: ruim 46 miljoen dollar weggesluisd na aanval
Mercado Bitcoin heeft een cyberaanval bevestigd en alle stortingen en opnames opgeschort; volgens Cointelegraph is er meer dan 46 miljoen dollar weggevloeid. Wat er bekend is over de aanvalsroute en de bevroren middelen, en hoe je je tegoed beschermt tegen de gevolgen van een exchange-hack.
2 november 2026 22:45

Crypto veilig bewaren: zo bescherm je je tegen hacks zoals bij Binance
Na de hack van 6,3 miljard dollar bij Binance: zo bewaar je cryptocurrency veilig. Hardware wallets vergeleken, walletscanners zoals MetaMask Security Alerts, de belangrijkste instellingen bij de exchange en een checklist in zeven stappen.
2 november 2026 17:08
Datalek bij Chainalysis: aanval met AI legt namen van onderzoekers en compliance-teams bloot
Chainalysis bevestigt een aanval met AI-ondersteunde methoden waarbij namen, mailadressen en functies van platformgebruikers zijn weggelekt. Particuliere beleggers staan niet in de dataset, maar moeten rekenen op phishing uit naam van echte onderzoekers.
2 november 2026 13:23

BTCPay Server-hack: bitcoin-hotwallets leeggehaald, zet je server nu uit
BTCPay Server waarschuwt voor geplunderde bitcoin-hotwallets op oudere installaties en adviseert de servers uit te zetten. Wat er is gebeurd, wie getroffen is en wat je nu doet.
2 november 2026 07:24
Monero-swapdienst Wagyu bevestigt datalek: 4.580 XMR-orders gekoppeld aan IP-adres
De Monero-swapdienst Wagyu.xyz heeft een datalek bevestigd dat volgens Hudson Rock 4.580 Monero-orders koppelt aan een ontvangstadres en een IP-adres. De Monero-blockchain is niet geraakt; het risico voor klanten heet phishing.
1 november 2026 10:36
MiCA-vergunning controleren: waar het in het ESMA-register om gaat
Of een crypto-aanbieder in de EU een vergunning heeft, staat in een openbaar register: het MiCA-register van ESMA. Eind oktober 2026 stonden daar 364 tot 384 aanbieders met vergunning, en op de waarschuwingslijst 173 tot 178 firma's zonder.
1 november 2026 07:06
Crypto-weekoverzicht: Binance-hack, crash op Wall Street en goud onder druk
De grootste diefstal uit de cryptogeschiedenis, de slechtste dag op Wall Street sinds juni en een strengere Fed: week 44 van 2026 in cijfers, de vijf gebeurtenissen die ertoe deden, winnaars en verliezers onder de grote munten en waar je volgende week op moet letten.
31 oktober 2026 16:22
6,34 miljard dollar buffer: Binance belooft maandag een volledig proof of reserves
Binance wil uiterlijk maandag een volledig proof of reserves voorleggen en heeft daarvoor meer dan 6,34 miljard dollar gereserveerd. Wat een dekkingsbewijs aantoont, wat het openlaat en hoe je je eigen saldo erin vindt.
29 oktober 2026 23:45

Grootste crypto-hack ooit? Binance sluit aan in de rij van beurshacks
Met ongeveer 2,8 miljard dollar zou de mogelijke Binance-hack de grootste diefstal ooit bij een cryptobeurs zijn. De grootste hacks op een rij, waarom beurzen steeds vaker worden getroffen, wat Tornado Cash ermee te maken heeft en wat eerdere gevallen voor de koers betekenden.
29 oktober 2026 23:45
Is dit het einde? Hoe diep bitcoin na de Binance-hack nog kan zakken
Ongeveer 2,8 miljard dollar verliet een hot wallet van Binance en bitcoin zakte onder 79.000 dollar. Of dit een echte crash wordt, hangt af van één vraag. Drie scenario's, de belangrijkste koersniveaus en wat je nu kunt doen.
29 oktober 2026 23:45
Bitcoin shorten tijdens de crash: zo zet je in Nederland in op dalende koersen
Bitcoin zakte na de Binance-hack onder 79.000 dollar. Wie wil inzetten op dalende koersen of zich wil indekken, kan dat ook in de EU: via OKX Europe met tot tien keer hefboom, margin trading bij Bybit EU of inverse ETP's. Hoe een short werkt, een rekenvoorbeeld en de risico's.
28 oktober 2026 10:38

Datalek bij Coinbase-dienstverlener Amplitude: contactgegevens getroffen, saldo's onaangetast
Coinbase herleidt een veiligheidsincident tot de analysedienstverlener Amplitude en noemt e-mailadressen en telefoonnummers als blootgelegd. Saldo's, wachtwoorden en privesleutels zijn volgens de exchange onaangetast, en de kennisgeving gaat per e-mail.
Meer van CryptoTicker