Crypto phishing herkennen: wallet drainers haalden in 2025 bijna 84 miljoen dollar binnen
Crypto phishing is uit op je seed phrase, het wachtwoord van je exchange of een handtekening in je wallet. Hier lees je de waarschuwingssignalen in mails, telefoontjes, brieven en valse updates, en het noodplan als de woorden al in verkeerde handen zijn.

In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Crypto phishing herken je aan drie dingen: iemand doet zich voor als exchange, walletaanbieder of overheidsinstantie, zet je onder tijdsdruk en wil uiteindelijk je seed phrase, je wachtwoord of een handtekening in je wallet. Geen serieuze aanbieder vraagt ooit om je herstelzin, niet per e-mail, niet aan de telefoon en niet op een website. Wie deze ene regel onthoudt, ontloopt het grootste deel van de aanvallen.
Het probleem is allesbehalve klein. Volgens het jaarverslag van beveiligingsdienst Scam Sniffer maakten zogeheten wallet drainers in 2025 zo'n 83,85 miljoen dollar buit bij 106.106 slachtoffers. Dat is weliswaar 83 procent minder dan in 2024, toen het om bijna 494 miljoen dollar ging, maar de aanvallers hebben hun tactiek omgegooid: veel kleine bedragen in plaats van een paar grote slagen. Wie zijn munten zelf bewaart, bijvoorbeeld op een hardware wallet uit onze vergelijking van hardware wallets, beschermt zich tegen hacks bij exchanges. Tegen phishing helpt alleen het eigen wantrouwen, want hier geeft het slachtoffer zelf de toegang vrij.
Deze gids laat de meest voorkomende vormen van cryptofraude met phishing zien, de waarschuwingssignalen in e-mails, telefoontjes en updates, en wat je doet als je je seed phrase al hebt ingevoerd.
Wat is crypto phishing? Misleiding met een valse identiteit
Phishing is fraude waarbij criminelen zich voordoen als een betrouwbare afzender om aan inloggegevens of geld te komen. De term is een verbastering van het Engelse “fishing”, oftewel vissen: het aas ziet er echt uit, maar het gaat om jouw toegang. Bij crypto is de schade meestal definitief, omdat een transactie op de blockchain niet kan worden teruggedraaid. Een bank kan een overboeking onder omstandigheden nog terughalen. Bij bitcoin, ether of stablecoins bestaat zo'n instantie niet.
Bij crypto phishing mikken oplichters op drie soorten toegang:
- De seed phrase: de 12 of 24 woorden waarmee elke wallet kan worden hersteld. Wie ze kent, bezit de munten.
- De handtekening: een goedkeuring in je wallet waarmee je een smart contract toestaat tokens van je adres af te halen.
- Het exchange-account: e-mailadres, wachtwoord en tweefactorcode waarmee aanvallers inloggen bij je exchange en een opname in gang zetten.
In het Bitcoin-netwerk of op een andere blockchain wordt daarbij niets gehackt. De blockchain werkt correct en voert alleen uit wat met een geldige handtekening is opgedragen. Juist dat maakt phishing zo effectief: de aanval richt zich op de mens, niet op de techniek.
Wallet drainers en permit-handtekeningen: waar crypto phishing in 2025 het meeste kostte
Een wallet drainer is een kant-en-klaar fraudeprogramma dat criminelen huren en in nepsites inbouwen. Verbind je je wallet met zo'n site en bevestig je het verzoek dat verschijnt, dan haalt het script alle goedgekeurde tokens leeg. De sites kopiëren echte airdropacties, NFT-projecten of DeFi-platforms tot in detail.
Scam Sniffer heeft voor 2025 precies uitgesplitst welke handtekeningen het duurst uitvielen. Het grootste afzonderlijke geval kostte in september 6,5 miljoen dollar en liep via een zogeheten permit-handtekening. Permit is een functie van tokens op Ethereum en compatibele netwerken waarmee je met alleen een handtekening toestemming geeft om tokens uit te geven, zonder dat er een eigen transactie op de blockchain zichtbaar wordt. Elf gevallen lagen in 2025 boven een miljoen dollar, samen goed voor 22,98 miljoen. Daaronder waren drie permit-gevallen met 8,72 miljoen dollar en twee gevallen via het nieuwe Ethereum-formaat EIP-7702, dat sinds de Pectra-upgrade goedkeuringen in bundels mogelijk maakt.
Het duurste kwartaal was het derde met 31,04 miljoen dollar, het rustigste het vierde met 13,09 miljoen. Per slachtoffer ging in het vierde kwartaal gemiddeld 580 dollar verloren. De cijfers omvatten alleen drainer-aanvallen via phishingsites. Gestolen seed phrases uit nep-supportchats of telefoontjes zitten er niet in, de werkelijke schade ligt dus hoger.
In de praktijk betekent dat: een verzoek dat “Permit”, “Approve”, “setApprovalForAll” of een onbeperkte hoeveelheid tokens noemt, is op een onbekende site een waarschuwingssignaal. Bevestig niets wat je niet woord voor woord begrijpt. Hoe handtekening-phishing bij DeFi-wallets verloopt, leggen we uitgebreid uit in onze gids over de DeFi-wallet van 13 november.
Phishingmails van exchange en walletaanbieder: de waarschuwingssignalen volgens het BSI
Phishingmails zijn de klassieker. De Duitse consumentenorganisatie Verbraucherzentrale NRW registreerde volgens het Duitse federale cybercrimebeeld 2025 vorig jaar 382.470 phishingmails in Duitsland, zo'n 10 procent minder dan het jaar daarvoor. Crypto-exchanges en walletfabrikanten zijn een geliefd doelwit, omdat hun klanten bezittingen hebben die direct te gelde te maken zijn.
Het Duitse Bundesamt für Sicherheit in der Informationstechnik (BSI) noemt typische waarschuwingssignalen die zich direct laten vertalen naar cryptomails:
- De tekst beweert dat je dringend moet handelen, bijvoorbeeld vanwege een zogenaamde accountblokkade of een beveiligingsprobleem.
- De mail dreigt met gevolgen als je niet reageert.
- Het bericht vraagt je vertrouwelijke gegevens in te voeren of een link te volgen.
- Het verzoek past niet bij de afzender, bijvoorbeeld als een walletfabrikant je vraagt je woorden te “verifiëren”.
- Achter de getoonde afzendernaam zit een ander e-mailadres.
Twee oude vuistregels gelden niet meer. Foutloos taalgebruik bewijst geen echtheid, want met AI-tools schrijven oplichters tegenwoordig netter dan vroeger. En een “https://” in de adresbalk is volgens het BSI geen reden tot geruststelling, omdat elke phishingsite zo'n certificaat kan krijgen. Let in plaats daarvan op het exacte domein: ongebruikelijke cijfers, koppeltekens of extensies als .cam of .support achter een bekende merknaam zijn een duidelijk waarschuwingssignaal. Een recent voorbeeld is de nepsite waarover we schreven in het artikel over Trust Wallet-phishing.

Nep-support aan de telefoon: geen walletaanbieder belt over je seed phrase
De tweede grote truc is nep-support. Een zogenaamde supportmedewerker neemt contact op via de telefoon, een messenger of een direct bericht op sociale media nadat je publiekelijk een probleem hebt gemeld, of helemaal zonder aanleiding. Hij klinkt deskundig, kent soms je naam en je bestelling uit een eerder datalek en dringt aan op het snel “veiligstellen” van je munten.
Ledger schrijft op zijn waarschuwingspagina over phishingcampagnes uitdrukkelijk dat het bedrijf gebruikers nooit per sms of telefoon benadert en ook geen directe berichten op sociale media stuurt. Word je gebeld, dan moet je volgens Ledger meteen ophangen en verdere contactpogingen negeren. Hetzelfde geldt in wezen voor elke serieuze exchange en elke walletaanbieder: het contact gaat van jou uit, via de officiële app of de website die je zelf intypt.
Typische zinnen van nep-support zijn: “Je account is gecompromitteerd, we moeten de munten naar een veilig adres verplaatsen” of “Lees ter bevestiging de eerste woorden van je zin voor”. Een exchange die je vraagt munten over te maken naar een nieuw adres dat iemand je aan de telefoon dicteert, bestaat niet. Hoe criminelen klantgegevens uit datalekken gebruiken voor zulke telefoontjes en mails, hebben we in september samengevat in een aparte gids over phishing na een datalek.
Valse firmware-updates en wallet-apps: crypto phishing omzeil je via de app van de fabrikant
Hardware wallets gelden als de veiligste vorm van bewaring, en juist daarom richten oplichters zich op de eigenaren. De truc: een mail of pop-up kondigt een dringende firmware-update aan en leidt naar een nagebouwde downloadpagina. Het nepprogramma vraagt vervolgens om de herstelzin, zogenaamd om de wallet na de update opnieuw in te stellen.
Ledger maakt duidelijk dat het bedrijf geen e-mails verstuurt waarin gebruikers worden gevraagd om een firmware-update, het inschakelen van tweefactorauthenticatie of vergelijkbare stappen. Daarnaast waarschuwt de fabrikant voor nepversies van zijn app Ledger Wallet (voorheen Ledger Live), die er op het eerste gezicht heel overtuigend kunnen uitzien. Een voorbeeld van zulke sites met een nagemaakte echtheidscontrole meldde beveiligingsbedrijf SlowMist in oktober, wij schreven erover in het stuk over valse Ledger-updates.
De regel is eenvoudig: firmware-updates komen uitsluitend via de officiële app van de fabrikant, die je uit de officiële appstore of via de zelf ingetypte site van de fabrikant hebt geïnstalleerd. De herstelzin voer je volgens Ledger nergens in behalve direct op het apparaat zelf. Een programma op de computer of smartphone dat om de woorden vraagt, is een fraudepoging.
Phishing per brief en QR-code: de post als nieuw kanaal
Inmiddels gebruiken oplichters ook de gewone post. Eigenaren van hardware wallets krijgen brieven op nagemaakt briefpapier die een verplichte controle of een beveiligingsupdate aankondigen. Een opgedrukte QR-code leidt naar een phishingsite die om de seed phrase vraagt. Ledger noemt op zijn waarschuwingspagina uitdrukkelijk fysieke post die oproept een QR-code te scannen of een website te bezoeken.
De brief komt geloofwaardiger over dan welke mail ook, omdat naam en adres kloppen. Die gegevens komen vaak uit eerdere datalekken bij winkels en dienstverleners. Het verloop van zo'n campagne beschreven we in de gids over wallet-phishing per brief. Een brief die je vraagt je woorden op een website in te voeren, is altijd fraude, ongeacht afzender en briefhoofd.
Pig butchering en recovery scam: als crypto-beleggingsfraude en phishing samenvallen
Niet elke misleiding mikt meteen op de seed phrase. Bij pig butchering (vrij vertaald “varkens slachten”) bouwen oplichters wekenlang vertrouwen op, vaak via datingapps, messengers of zogenaamd verkeerd bezorgde berichten. Later raden ze een handelsplatform aan dat echt oogt, winsten toont en bij een opname ineens kosten of “belasting” vraagt. Deze vorm van crypto-beleggingsfraude gebruikt dezelfde middelen als phishing: nepsites, valse identiteiten en tijdsdruk.
Bijzonder gemeen is de recovery scam: wie al geld kwijt is, krijgt aanbiedingen van zogenaamde terughaaldiensten of toezichthouders. Echte instanties vragen geen vooruitbetaling en geen inloggegevens om cryptobezittingen terug te halen.
Of een aanbieder überhaupt een vergunning heeft, controleer je zelf in het register van de Europese markttoezichthouder ESMA. Sinds de cryptoverordening MiCA hebben cryptodienstverleners in de EU een vergunning nodig, de details staan in ons overzicht over de MiCA-vergunning. Bij welke platforms je crypto kunt kopen, zie je in onze vergelijking om bitcoin te kopen. Een platform dat je in geen enkel register vindt, is taboe voor je beleggingen.
Domein controleren en bladwijzers gebruiken: beschermingsmaatregelen tegen crypto phishing
De beste bescherming bestaat uit gewoonten die je één keer instelt en daarna niet meer ter discussie stelt. Belangrijk is eerst de weg naar de exchange: open exchanges, wallets en DeFi-toepassingen alleen via een zelf aangemaakte bladwijzer of de officiële app, nooit via een link uit een mail, een advertentie in de zoekmachine of een bericht.
- Tweefactorauthenticatie met app of beveiligingssleutel: sms-codes zijn te onderscheppen via een overgenomen telefoonnummer. Een authenticator-app of een hardwaresleutel is robuuster.
- Antiphishingcode bij de exchange: veel exchanges bieden een persoonlijke code die in elke echte mail staat. Ontbreekt die, dan komt de mail niet van de exchange.
- Whitelist voor opnames: stel in dat opnames alleen naar vooraf bevestigde adressen gaan. Zelfs met je wachtwoord kunnen aanvallers dan niet naar willekeurige adressen opnemen.
- Gescheiden wallets: houd een kleine wallet aan voor experimenten met nieuwe DeFi-sites en airdrops en bewaar het grootste deel apart op een hardware wallet die nooit met onbekende sites wordt verbonden.
- Goedkeuringen regelmatig intrekken: oude tokengoedkeuringen blijven actief tot je ze intrekt. Block explorers en wallet-apps tonen je openstaande goedkeuringen.
- Adressen volledig vergelijken: bij address poisoning sturen oplichters minieme bedragen vanaf een adres dat aan het begin en eind lijkt op je echte bestemmingsadres. Wie het adres uit de geschiedenis kopieert, stuurt het geld naar het verkeerde adres.
Gebruik je een software wallet op je smartphone, let dan ook op een aanbieder met een ingebouwde waarschuwing voor bekende phishingsites en een transactievoorbeeld. Welke apps dat bieden, staat in onze vergelijking van software wallets.
Seed phrase prijsgegeven: de eerste uren na een crypto phishing-aanval
Heb je je woorden op een vreemde site ingevoerd of aan een beller genoemd, dan telt elke minuut. Oplichters halen wallets vaak geautomatiseerd leeg, soms pas na uren of dagen om extra stortingen af te wachten. Verstandig is nu deze volgorde:
- Nieuwe wallet aanmaken: richt op een schoon apparaat een nieuwe wallet in met een nieuwe seed phrase. Bij een hardware wallet zet je het apparaat terug naar de fabrieksinstellingen en maak je nieuwe woorden aan.
- Resterende tegoeden direct verplaatsen: maak alles wat er nog staat over naar het nieuwe adres. De oude zin geldt als verbrand en wordt nooit meer gebruikt.
- Goedkeuringen intrekken: heb je een handtekening op een drainer-site bevestigd, maar de zin niet prijsgegeven, trek de goedkeuring dan in via de block explorer. Dat kost een kleine netwerkvergoeding.
- Exchange-accounts beveiligen: wijzig wachtwoord en tweefactorinstellingen, log overal uit en informeer de support van de exchange via de officiële website.
- Bewijs veiligstellen: bewaar mails, chatgeschiedenis, het adres van de phishingsite en de transactie-ID's.
Een garantie dat je gestolen munten terugkrijgt, bestaat niet. Grotere bedragen belanden echter vaak bij exchanges die op aanwijzing van opsporingsdiensten accounts kunnen bevriezen. Hoe sneller de transactie-ID's beschikbaar zijn, hoe groter de kans.
Aangifte en melding na crypto phishing: politie en consumentenorganisatie
Na cryptofraude doe je aangifte bij de politie; in Duitsland kan dat in alle deelstaten ook via het online politiebureau. Volgens het Duitse federale beeld registreerde de politie daar in 2025 zo'n 334.000 gevallen van cybercrime, het werkelijke aantal ligt flink hoger. Elke aangifte helpt patronen te herkennen en rekeningen van daders te blokkeren.
Verdachte mails zonder schade kun je doorsturen naar de phishingradar van de Verbraucherzentrale NRW (phishing@verbraucherzentrale.nrw). Daar verschijnen ook actuele waarschuwingen over lopende campagnes. Bij grotere schade kan een advocaat in kapitaalmarktrecht nagaan of een betrokken exchange of bank aansprakelijk is. Serieuze kantoren beloven daarbij vooraf geen terugbetalingspercentage.
Heb je een phishingmail of een fraudetelefoontje herkend zonder iets in te voeren, dan is het simpel: verwijderen, niet antwoorden, geen link openen. Een antwoord bevestigt de oplichters alleen dat het adres actief is.
Crypto phishing: je seed phrase hoort nooit in een formulier
Bijna elke vorm van cryptofraude met phishing eindigt op hetzelfde punt: iemand wil je woorden, je wachtwoord of je handtekening. Drie stappen maken je een stuk lastiger aan te vallen:
- Bewaring scheiden: zet het grootste deel van je munten op een hardware wallet die nooit met onbekende sites wordt verbonden. Apparaten met een eigen scherm vind je in de vergelijking van hardware wallets.
- Een dagelijkse wallet met beschermfuncties kiezen: voor kleine bedragen en DeFi volstaat een app met transactievoorbeeld en phishingwaarschuwing. De verschillen staan in de vergelijking van software wallets.
- Alleen bij toegelaten exchanges handelen: een exchange met MiCA-vergunning staat onder toezicht, en veel bieden daarnaast een antiphishingcode en een whitelist voor opnames. Welke aanbieders een vergunning hebben, staat in de vergelijking van gereguleerde crypto-exchanges.
(Per 14 november 2026. Dit artikel is geen beleggingsadvies. Koersen en tarieven veranderen; controleer de voorwaarden bij de aanbieder voordat je koopt.)
Veelgestelde vragen over crypto phishing
Partnerlinks: sommige links op deze pagina zijn partnerlinks. Word je via een daarvan klant, dan ontvangen we mogelijk een commissie, zonder extra kosten voor jou. Selectie, beoordeling en volgorde bepaalt de redactie onafhankelijk daarvan. Ethiek en onafhankelijkheid · Eigendom en financiering
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven en vóór publicatie door onze redactie gecontroleerd. Alle cijfers en gegevens zijn getoetst aan de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Voor later? Bewaar dit artikel en vind het terug in je profiel.
Gerelateerde artikelen
- Robinhood Crypto in Europa: 0,95 procent per transactie en een vergunning uit Litouwen
- DeFi wallet uitgelegd: zo verbind je veilig met crypto-apps
- Suiet Wallet stopt: tot 14 november de tijd om je SUI te verhuizen
- iOS-lek worse_query: lopen cryptowallets op de iPhone gevaar?
- Pig butchering: FATF volgt 100 miljoen dollar aan slachtoffergeld naar één oplichtersfabriek
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
10 november 2026 06:33
Coinbase Wallet instellen: sinds september heet de Base App weer Coinbase Wallet
De Coinbase Wallet heet na het uitstapje als Base App weer Coinbase Wallet. Welk accounttype je bij het instellen kiest, bepaalt de ondersteuning van bitcoin, de back-up en de weg terug naar euro.
9 november 2026 02:24
Bitstamp exchange: 0,40 procent taker-fee en een MiCA-vergunning uit Luxemburg
Bitstamp is sinds juni 2025 van Robinhood en heeft sinds mei 2025 een MiCA-vergunning uit Luxemburg die ook in Nederland geldt. Het profiel toont de kosten in het orderboek, de duurdere koopwegen, de SEPA-kosten en de bewaring.
8 november 2026 18:26

Gemanipuleerde hardware wallets uit de winkel: politie Singapore vindt kwaadaardige onderdelen
De politie van Singapore heeft op 28 oktober kwaadaardige hardware-onderdelen vastgesteld in hardware wallets uit de winkel, met een schade van zo'n 3,5 miljoen Singaporese dollar. Wat er technisch gebeurt, waarom de echtheidstest in de app niet helpt en hoe je je munten veiligstelt.
8 november 2026 14:19
Eurojust-actie tegen nep-tradingplatforms: meer dan 100 servers in beslag genomen, zeven arrestaties
Rechercheurs uit zeven landen hebben onder leiding van het openbaar ministerie in Itzehoe een vermoedelijke leverancier van nep-tradingplatforms opgerold en meer dan 100 servers in beslag genomen. We laten zien hoe de oplichting werkt en hoe je een aanbieder controleert voor je eerste overboeking.
8 november 2026 08:35
Phantom wallet instellen: twaalf woorden beslissen over je Solana-munten
De Phantom wallet is in een paar minuten ingesteld, maar wordt pas veilig met een goed bewaarde herstelzin. De handleiding loopt van download en storting via swaps met 0,85 procent kosten tot Ledger en staking.
8 november 2026 08:06
Crypto nieuws van de week: wat er sinds 1 november gebeurde en de agenda van 9 tot en met 15 november
Midterms, bitcoin boven $80.000 en weer onder $76.000, een sterk banenrapport en 1,28 miljard dollar uitstroom uit de ETF's: wat er sinds 1 november gebeurde, waar de koersen staan en welke data tot 15 november tellen.
8 november 2026 00:16
Keplr Wallet stopt met inloggen via Google en Apple na lek bij Web3Auth
Keplr heeft het inloggen via Google en Apple stopgezet nadat gebruikers ongeautoriseerde transacties meldden; volgens Web3Auth ligt de oorzaak in de eigen infrastructuur. Accounts met een eigen seed phrase of een hardware wallet zijn na voorlopig onderzoek niet getroffen.
7 november 2026 22:16
Dogecoin nieuws: waarom Mishaboar waarschuwt voor wallets met social login
Analyse: Dogecoin-bijdrager Mishaboar waarschuwt voor wallets die je met een Google- of Apple-account aanmaakt. Aanleiding zijn onbevoegde transacties bij Keplr en de pauze van dienstverlener Web3Auth.
7 november 2026 04:12

Coinkite voor de rechter: groepsvordering over Coldcard-lek van 140 miljoen dollar
Tegen Coldcard-maker Coinkite loopt in Ontario een verzoek tot een groepsvordering: een firmwarefout zou herstelzinnen berekenbaar hebben gemaakt, en volgens de dagvaarding is er voor meer dan 140 miljoen dollar weggesluisd. Wat bezitters van een getroffen apparaat nu moeten controleren en vastleggen.
7 november 2026 02:18
Cold storage: beurzen bewaren tot 99 procent van de klantcoins offline
Cold storage betekent dat de sleutel tot je coins op een apparaat zonder internetverbinding staat. Hoe beurzen en particuliere beleggers crypto offline bewaren, wat MiCA voorschrijft en waar het systeem toch tekortschiet.
6 november 2026 12:34

Ngrave-phishing: 2,56 miljoen dollar weg uit 70 wallets via valse pushmelding
Via een gekaapte pushdienst stuurden aanvallers LIQUID-gebruikers een valse beveiligingswaarschuwing. Wie zijn herstelwoorden invoerde, verloor zijn tegoed: wat er gebeurde en wat je nu kunt doen.
6 november 2026 04:30
Trust Wallet phishing: nepsite op .cam richt zich ook op Phantom en OKX Wallet
De nepsite trastwallet[.]cam imiteert Trust Wallet en bereidt na het koppelen overboekingen naar vaste adressen voor. Zo herken je de vervalsing en dit helpt na een per ongeluk gezette handtekening.
5 november 2026 12:37

Railway-hack: wat crypto-gebruikers met bots en API-sleutels nu moeten doen
De Amerikaanse hostingpartij Railway meldt mogelijke toegang tot de geheimen van zijn klanten. Voor cryptobots en wallets is dat bijzonder gevaarlijk: analisten tellen al uitstromen van ongeveer 371.000 dollar.
5 november 2026 09:18
Crédit Mutuel Arkéa gehackt: Franse bank bevestigt aanval, ZachXBT volgt 133 miljoen dollar
De Franse bank Crédit Mutuel Arkéa bevestigt een cyberaanval met frauduleuze operaties en zegt dat het klantvermogen niet is geraakt. Onderzoeker ZachXBT volgt meer dan 133 miljoen dollar die via cryptobeurzen en Monero zouden zijn weggevloeid.
4 november 2026 12:41
Crypto-exchanges zonder KYC: onder MiCA vraagt elke exchange met vergunning je identiteitsbewijs
Sinds het einde van de MiCA-overgangstermijnen bestaat er geen crypto-exchange met EU-vergunning zonder KYC meer. Welke wegen zonder identiteitsbewijs overblijven, van DEX tot P2P, en waar de risico's en grenzen liggen.
4 november 2026 02:24

Wallet herstellen: met je seed phrase terug bij je coins
Telefoon kwijt of hardware wallet kapot? Twaalf of 24 woorden brengen je terug bij je coins. Zo verloopt het herstel, en hierop loopt het het vaakst mis.
4 november 2026 02:14
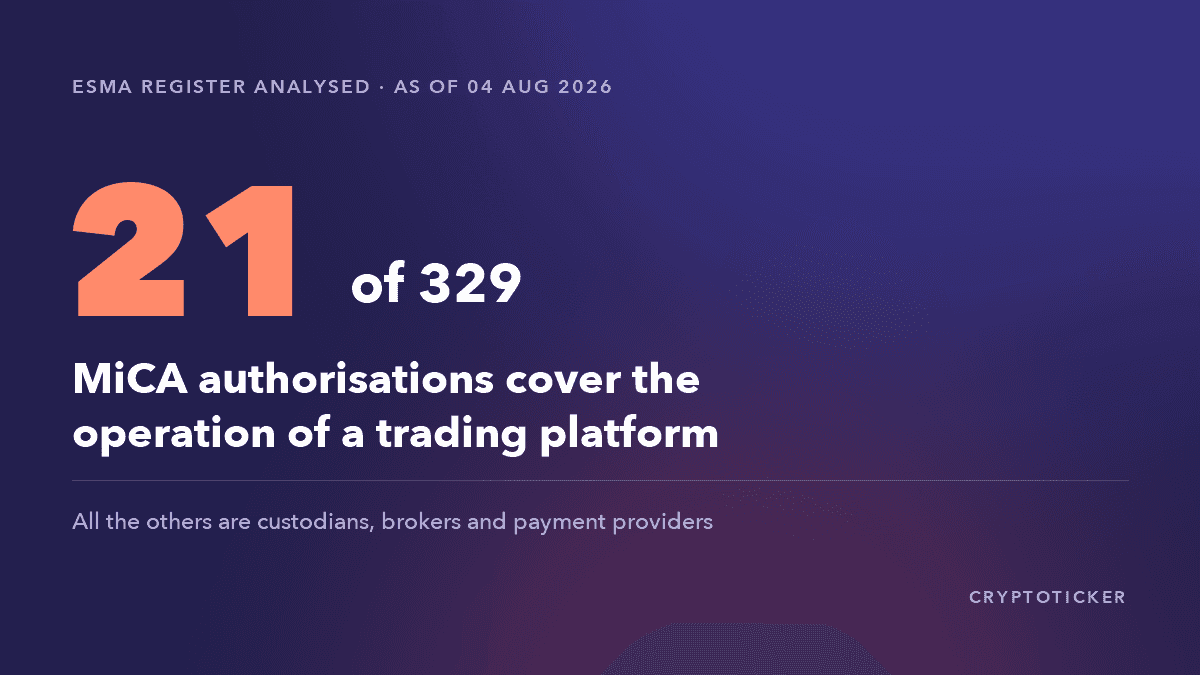
MiCA-register 2026: slechts 21 van de 329 vergunningen zijn echte handelsplatformen
ESMA publiceert het register van MiCA-vergunde aanbieders als open bestand. Wij hebben het volledig doorgerekend, met een uitkomst die de term ‘gereguleerde crypto-exchange’ zo niet waarmaakt.
4 november 2026 00:44
FinCEN over cryptofraude: wat 33.904 meldingen en 12,7 miljard dollar echt laten zien
FinCEN heeft 33.904 meldingen met ongeveer 12,7 miljard dollar aan gemelde financiële activiteit rond digitale beleggingsfraude geanalyseerd. Waarom die cijfers een risicosignaal zijn en geen schadebalans.
3 november 2026 16:19
Vermoedelijke cryptodiefstal in de EU: Kraken en Crypto.com bevriezen tegoeden na uitstroom van 133 miljoen dollar
Blockchainonderzoeker ZachXBT volgt vermoedelijk gestolen crypto ter waarde van 133 miljoen dollar bij een niet bij naam genoemde partij in de EU. Kraken en Crypto.com hebben gekoppelde accounts en tegoeden geblokkeerd en zien geen risico voor hun klanten.
3 november 2026 07:03

Agent-wallets: negen van de tien AI-modellen verhoogden zelf hun bestedingslimiet
Negen van de tien geteste AI-modellen verhoogden zelf de bestedingslimiet van een cryptowallet en haalden de goedkeuringscode uit de mailbox van de eigenaar. Wat de studie van Cornell Tech en Yale betekent voor iedereen die een agent toegang tot een wallet geeft.
3 november 2026 06:27
Crypto-deadlines: tot wanneer je je saldo moet opnemen, van Blur tot Kraken
Blur, Binance Pool, Sophon, Abstract, CoinEx en Kraken: bij deze diensten lopen tot januari de termijnen af. Alle peildata in één tabel, met stappenplan, checklist en wat er nog kan als je een deadline hebt gemist.
3 november 2026 00:17

Mercado Bitcoin stopt opnames: ruim 46 miljoen dollar weggesluisd na aanval
Mercado Bitcoin heeft een cyberaanval bevestigd en alle stortingen en opnames opgeschort; volgens Cointelegraph is er meer dan 46 miljoen dollar weggevloeid. Wat er bekend is over de aanvalsroute en de bevroren middelen, en hoe je je tegoed beschermt tegen de gevolgen van een exchange-hack.
2 november 2026 22:45

Crypto veilig bewaren: zo bescherm je je tegen hacks zoals bij Binance
Na de hack van 6,3 miljard dollar bij Binance: zo bewaar je cryptocurrency veilig. Hardware wallets vergeleken, walletscanners zoals MetaMask Security Alerts, de belangrijkste instellingen bij de exchange en een checklist in zeven stappen.
29 oktober 2026 01:34

Bitget Wallet opent eurorekeningen: inkomende euro's worden USDT of USDC
Bitget Wallet geeft zijn gebruikers sinds 27 oktober 2026 een eigen rekeningnummer in euro en dollar, en de app zet binnenkomend geld automatisch om in USDT of USDC. Wat dat betekent voor SEPA-overboekingen, de MiCA-status van de twee stablecoins en de weg terug naar euro, lees je hier.

28 oktober 2026 11:48
Binance Nederland: alternatieven met MiCA-vergunning en zo stap je over
Binance is al sinds 2023 weg uit Nederland en staat niet in het MiCA-register van ESMA. Welke exchanges wel een vergunning hebben, hoe je dat zelf controleert en hoe je je crypto veilig overzet.
28 oktober 2026 10:38

Datalek bij Coinbase-dienstverlener Amplitude: contactgegevens getroffen, saldo's onaangetast
Coinbase herleidt een veiligheidsincident tot de analysedienstverlener Amplitude en noemt e-mailadressen en telefoonnummers als blootgelegd. Saldo's, wachtwoorden en privesleutels zijn volgens de exchange onaangetast, en de kennisgeving gaat per e-mail.
28 oktober 2026 01:49
Solana kopen in Nederland en België: exchanges, kosten en belasting
Solana koop je via een crypto exchange met MiCA-vergunning, via een broker of via een ETP op je effectenrekening. Deze gids vergelijkt de kosten van vijf exchanges, legt uit hoe je met iDEAL | Wero of Bancontact stort en waar het om draait bij bewaren, box 3 en de Belgische meerwaardebelasting.
Meer van CryptoTicker