
Crédit Mutuel Arkéa gehackt: Franse bank bevestigt aanval, ZachXBT volgt 133 miljoen dollar
De Franse bank Crédit Mutuel Arkéa bevestigt een cyberaanval met frauduleuze operaties en zegt dat het klantvermogen niet is geraakt. Onderzoeker ZachXBT volgt meer dan 133 miljoen dollar die via cryptobeurzen en Monero zouden zijn weggevloeid.

In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
De Franse coöperatieve bank Crédit Mutuel Arkéa heeft op woensdag 4 november 2026 een cyberaanval bevestigd die volgens de bank "frauduleuze operaties" mogelijk maakte. On-chain-onderzoeker ZachXBT koppelt de aanval aan uitstromen van meer dan 133 miljoen dollar die via cryptobeurzen, stablecoins, ether en Monero zouden zijn gelopen. De bank noemt tot nu toe geen bedrag en benadrukt dat het vermogen van haar klanten niet is geraakt.
Daarmee staan twee dingen vast: een aanval die de bank zelf erkent, en een geldspoor dat een bekende blockchainanalist publiekelijk reconstrueert. Of die twee volledig bij elkaar horen, heeft Arkéa tot nu toe bevestigd noch ontkend. Dit artikel zet op een rij wat vaststaat, wat nog open is en welke voorzorgsmaatregelen bankklanten met crypto nu verstandig kunnen nemen.
Crédit Mutuel Arkéa hack: wat de bank op 4 november heeft bevestigd
Crédit Mutuel Arkéa maakt deel uit van de Crédit Mutuel-groep en is vooral geworteld in Bretagne en het zuidwesten van Frankrijk. Volgens haar eigen mededeling over de cyberaanval heeft de groep meer dan 12.000 medewerkers, bedient zij ruim 5,8 miljoen leden en klanten en komt het balanstotaal uit op 211,5 miljard euro.
In de verklaring, die het vakmedium Decrypt woensdag weergaf, schrijft de bank dat het incident "afgesloten en onder controle" is. De activiteiten worden stapsgewijs hervat nu aangescherpte beveiligingsmaatregelen van kracht zijn. Het vermogen van klanten is niet geraakt; de aanval heeft alleen de uitvoering van een aantal overboekingen vertraagd. De betrokken bedragen worden nog vastgesteld, maar zijn "in geen geval van dien aard dat zij de soliditeit en financiële gezondheid van de groep in twijfel trekken".
Arkéa zegt verder de bevoegde toezichthouders direct na ontdekking van de aanval te hebben ingelicht en uit voorzorg enkele transacties te hebben opgeschort om verdere frauduleuze bewegingen te voorkomen. De bank waarschuwt haar klanten uitdrukkelijk voor phishingpogingen in de nasleep van het incident. Of cryptoactiva direct zijn geraakt en hoe groot de schade is, heeft de bank volgens Decrypt niet becijferd.
ZachXBT en de 133 miljoen dollar: hoe het spoor via cryptobeurzen liep
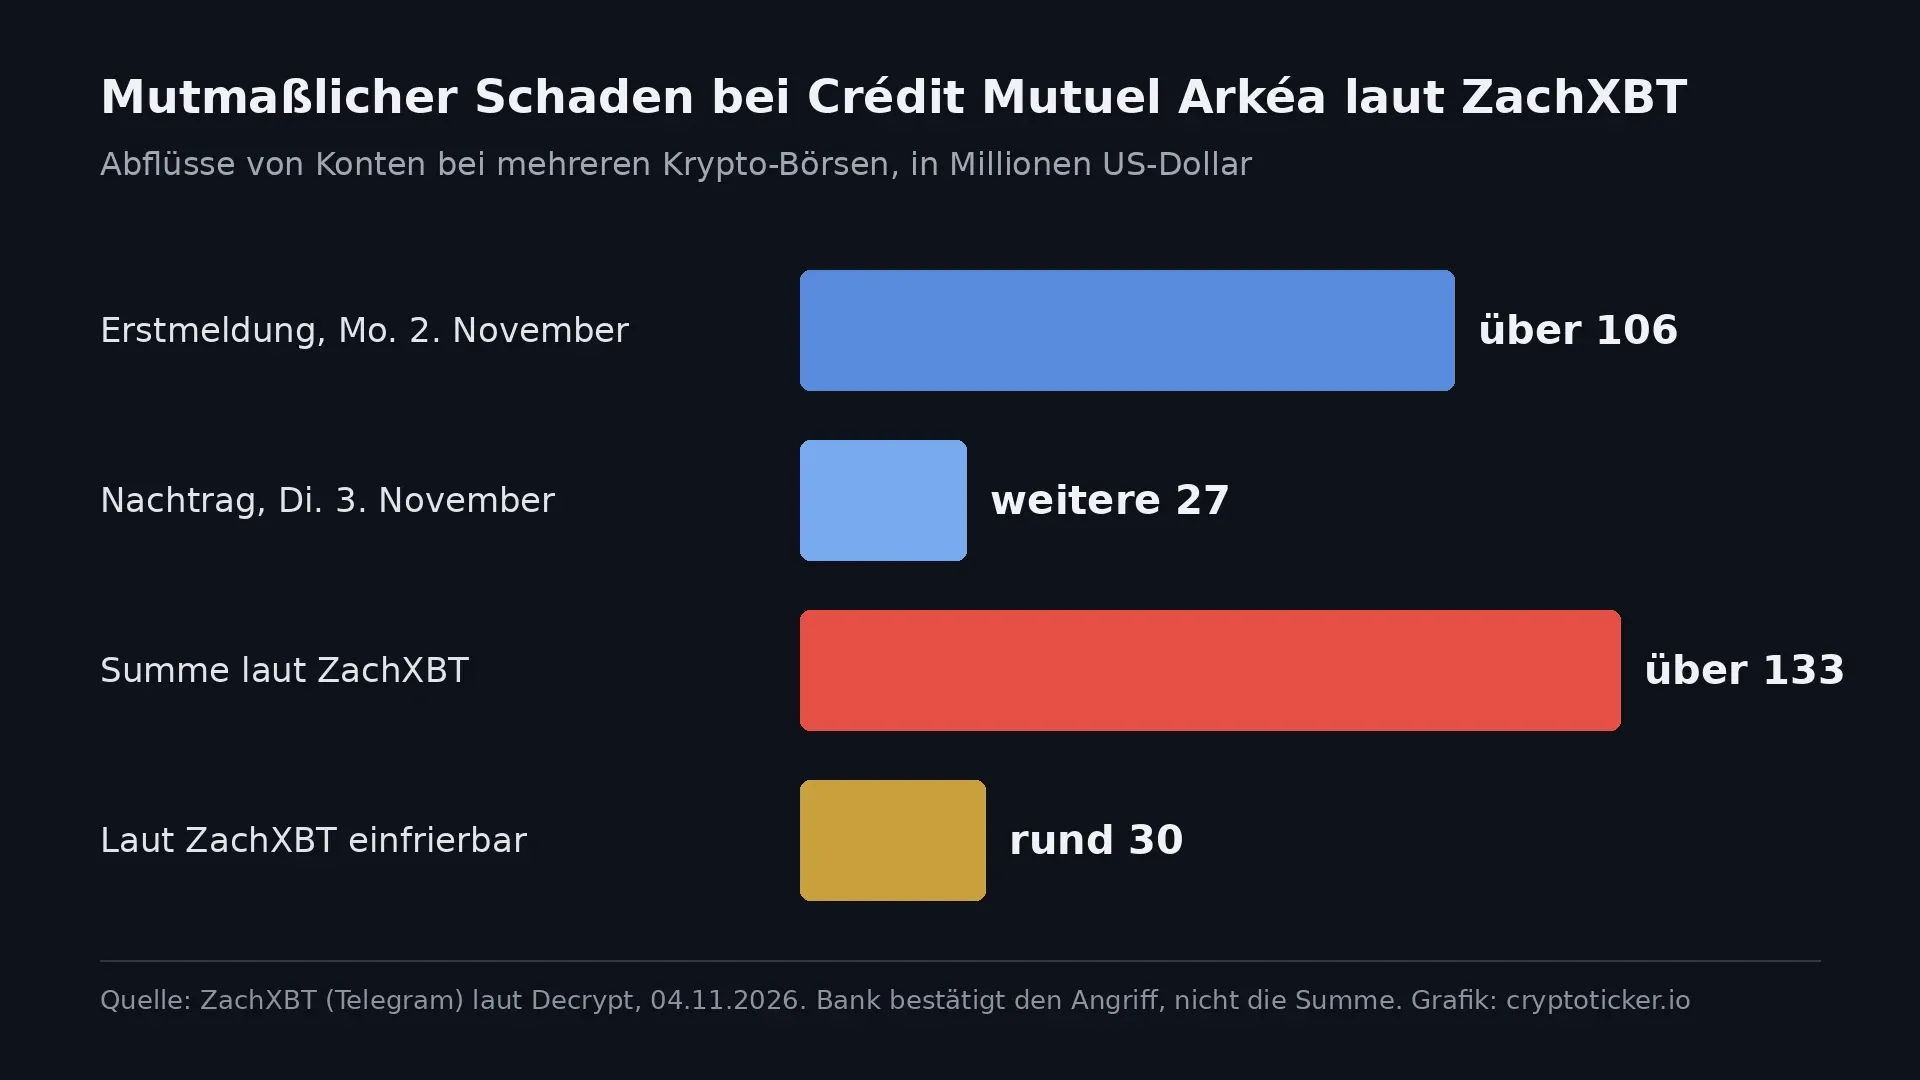
ZachXBT is een pseudonieme blockchainonderzoeker die al jaren diefstallen en fraudezaken natrekt aan de hand van openbare transactiegegevens. Op maandag 2 november meldde hij volgens Decrypt dat een niet bij naam genoemde partij in de Europese Unie op 1 november mogelijk meer dan 106 miljoen dollar had verloren van rekeningen bij meerdere cryptobeurzen. De middelen zouden zijn opgenomen als USDC en USDT, stablecoins die aan de Amerikaanse dollar zijn gekoppeld.
Op dinsdag noemde hij op zijn Telegram-kanaal Crédit Mutuel Arkéa als vermoedelijk slachtoffer en omschreef hij de instelling als een "Franse bank met 235 miljard dollar aan activa". De aanval zou zich over meerdere dagen hebben uitgestrekt. In een aanvulling op dezelfde dag telde hij er nog eens 27 miljoen dollar aan beursopnames bij op, deels pas na zijn eerste publicatie. Daarmee komt hij op meer dan 133 miljoen dollar. Ook publiceerde hij vier Ethereum-adressen die hij aan de diefstal toeschrijft.
Hoe ZachXBT de bank heeft geïdentificeerd en op welke manier de aanvaller toegang kreeg tot de beursrekeningen, heeft hij volgens Decrypt niet bekendgemaakt. Hij verwacht dat het bedrag nog stijgt zodra onderhandse transacties worden meegeteld. Zulke OTC-transacties (over the counter) zijn deals die twee partijen rechtstreeks met elkaar sluiten, buiten het openbare orderboek van een beurs om; ze verschijnen niet in de beursopnames.
Witwassen via stablecoins, ether en Monero: de vermoedelijke route van de buit
De route die ZachXBT beschrijft, volgt een patroon dat onderzoekers kennen van veel grote diefstallen. Eerst wisselde de aanvaller volgens hem USDC om in ether. De reden ligt in de opzet van stablecoins: uitgevers zoals Circle kunnen USDC-tegoeden blokkeren op adressen die autoriteiten of onderzoekers melden. Wie gestolen stablecoins lang laat staan, loopt dus het risico dat ze worden bevroren. Ether heeft geen uitgever die een adres zou kunnen blokkeren.
In een tweede stap liepen de middelen volgens ZachXBT via zogeheten instant exchanges. Dat zijn wisseldiensten waar je coins zonder eigen klantaccount direct tegen andere coins ruilt; bij kleinere bedragen vragen ze vaak geen identiteitscontrole. Een deel van de buit werd vervolgens omgezet in Monero. Monero is een cryptomunt die afzender, ontvanger en bedrag van een transactie standaard verhult, zodat betalingen op de blockchain nauwelijks te volgen zijn.
Daarnaast verplaatste de aanvaller middelen via bridges naar meerdere blockchains. Een bridge is een brug tussen twee blockchains die coins aan de ene kant vastzet en aan de andere kant een tegenhanger uitgeeft. Elke stap vergroot het werk voor onderzoekers, want het spoor verdeelt zich over verschillende netwerken met elk hun eigen analysetools.
Op de markt heeft de zaak tot nu toe geen zichtbare sporen nagelaten. Monero noteerde donderdagochtend volgens CoinPaprika rond 635 dollar, 0,2 procent lager dan een dag eerder, terwijl ether in dezelfde periode 5,3 procent steeg tot ongeveer 2.430 dollar. Bij dagomzetten van miljarden verdwijnen zelfs bedragen van honderden miljoenen in het handelsvolume.
Openbaarmaking onder druk: het verwijt van ZachXBT en het antwoord van de bank
Scherper dan het bedrag is de kritiek van ZachXBT op de omgang met het incident. Voordat hij de naam noemde, schreef hij volgens Decrypt dat zijn werkhypothese was dat een grote financiële instelling in West-Europa was aangevallen en dat de zaak op dit moment "in de doofpot" ging. Hij verwijt de instelling dat zij het incident niet naar behoren heeft gemeld. Daardoor zouden opsporingsdiensten ongeveer 30 miljoen dollar aan gestolen middelen niet meer hebben kunnen bevriezen.
De bank schetst het verloop anders. Volgens haar mededeling heeft zij de toezichthouders direct na ontdekking van de aanval ingelicht en meteen tegenmaatregelen genomen. Wanneer Arkéa de aanval precies opmerkte en wanneer de melding aan de toezichthouder volgde, blijkt niet uit de openbare informatie. Het verwijt valt daarmee op dit moment niet te bevestigen of te weerleggen.
In de praktijk laat de discussie zien hoe sterk de kans op succes bij cryptodiefstal van snelheid afhangt. Beurzen en uitgevers van stablecoins kunnen tegoeden alleen bevriezen zolang die nog bij hen staan. Zijn de coins eenmaal via wisseldiensten in Monero beland, dan is terughalen doorgaans uitgesloten. De daders zijn volgens ZachXBT onbekend; hij zegt echter met "grote zekerheid" dat het niet om de Noord-Koreaanse Lazarus-groep gaat en wijst op meerdere kenmerken van het witwassen.
MiCA-vergunning en crypto bij de bank: de plannen van Arkéa voor particulieren
De timing is pijnlijk. Arkéa bereidt zich al maanden voor op cryptodiensten. Volgens een bericht van de Franse financiële krant L'Agefi uit mei, dat Decrypt aanhaalt, heeft de groep een vergunning onder MiCA aangevraagd. MiCA is de Europese verordening betreffende markten in cryptoactiva; sinds eind 2024 regelt zij wie in de EU cryptodiensten mag aanbieden en welke verplichtingen daarbij gelden. In Nederland ziet de AFM daarop toe.
Met de vergunning wil Arkéa cryptodiensten aanbieden aan de eigen particuliere klanten en die via het onderdeel Arkéa Banking Services ook als white-labeloplossing aan andere instellingen leveren. White label betekent dat een aanbieder de techniek levert en een ander bedrijf die onder eigen naam aan zijn klanten verkoopt. Of de huidige aanval gevolgen heeft voor de vergunningsprocedure, is onduidelijk; de bank heeft zich daarover nog niet uitgelaten.
Koop je nu al crypto, let dan op de vergunning van de aanbieder. Welke platforms een MiCA-vergunning hebben en waarin ze verschillen, verschilt per aanbieder en staat in het openbare MiCA-register. Een vergunning voorkomt geen hack, maar verplicht de aanbieder wel tot gescheiden bewaring van klantactiva, tot beveiligingsmaatregelen en tot meldingen aan de toezichthouder.
Handel je crypto via een app van een bank of broker, ga dan na wie de coins bewaart, of die bewaarder zelf onder toezicht staat en of je je tegoed naar een eigen wallet kunt overboeken; welke aanbieders dat toestaan, zie je in onze vergelijking om bitcoin te kopen.
 Vind een cryptoplatform met MiCA-vergunning
Binance-hack en Arkéa-aanval: twee zaken, twee daderprofielen
De zaak-Arkéa volgt slechts enkele dagen op de aanval op Binance van 6,3 miljard dollar, die Decrypt als de grootste bekende cryptodiefstal beschouwt en die de FBI aan Noord-Koreaanse hackers toeschrijft. Beide zaken delen de route via crypto-infrastructuur, maar in hun opbouw verschillen ze duidelijk.
Bij Binance trof de aanval rechtstreeks een cryptobeurs. Bij Arkéa gaat het naar de huidige stand om een klassieke kredietinstelling waarvan de middelen via beursrekeningen zouden zijn weggesluisd en daarna witgewassen. Cryptomunten zijn hier het vluchtvoertuig, niet het doelwit. Voor onderzoekers maakt dat verschil: het spoor begint in het gereguleerde bankstelsel met volledige klantgegevens, maar eindigt in netwerken waarin identiteiten ontbreken of zijn verhuld.
Zo bescherm je je tegen phishing na de aanval op Arkéa
Wat er is gebeurd: Crédit Mutuel Arkéa heeft op 4 november 2026 een cyberaanval bevestigd die frauduleuze operaties mogelijk maakte. ZachXBT volgt naar eigen zeggen meer dan 133 miljoen dollar die vanaf 1 november via rekeningen bij cryptobeurzen zouden zijn weggevloeid en onder meer in Monero zouden zijn omgewisseld; de bank heeft geen bedrag bevestigd.
Ben jij getroffen? Volgens de bank is geen klantvermogen geraakt; alleen enkele overboekingen liepen vertraging op. Een verband met klanten buiten Frankrijk is niet bekend. Toch waarschuwt Arkéa voor phishing, en de ervaring leert dat zulke golven na grote incidenten ook klanten van andere banken treffen, wier namen oplichters als haakje gebruiken.
- Officieel kanaal: lees berichten van je bank alleen in de bankapp of op de website die je zelf intypt, nooit via een link uit een e-mail of sms.
- Terugbellen: belt iemand namens de bank, hang dan op en bel het nummer op je bankpas terug.
- Goedkeuringen lezen: bevestig in je authenticatie-app geen opdracht die je niet zelf hebt gegeven, ook niet voor een zogenaamde veiligheidscontrole.
- Toegang versterken: wijzig hergebruikte wachtwoorden en gebruik voor beursaccounts tweestapsverificatie via een app in plaats van per sms.
- Bezit scheiden: coins waarmee je niet handelt, staan beter op een eigen hardware wallet dan op een handelsaccount, en je herstelzin geef je nooit af.
De basis van veilig bewaren lees je in onze gids crypto veilig bewaren, geschikte apparaten vergelijkt onze hardware wallet vergelijking.
Depositogarantie en cryptoactiva: wat beschermd is bij een bankhack
Het wettelijke depositogarantiestelsel beschermt tegoeden op betaal-, spaar- en termijnrekeningen als een bank omvalt. Cryptoactiva vallen daar niet onder, ook niet als je ze via je eigen bank hebt gekocht. Voor crypto geldt een ander mechanisme: onder MiCA moet een vergunde aanbieder de cryptoactiva van zijn klanten gescheiden houden van zijn eigen vermogen. Gaat de aanbieder failliet, dan blijven de coins van jou.
Tegen diefstal bij de aanbieder zelf helpt die scheiding echter maar beperkt. Of en hoe een aanbieder klanten na een hack schadeloos stelt, hangt af van zijn reserves, verzekeringen en bedrijfsbeleid. Bij Arkéa speelt die vraag volgens de bank niet, omdat het klantvermogen onaangetast zou zijn gebleven; de schade draagt dus de groep.
Arkéa-hack: het bedrag blijft open tot de bank cijfers noemt
Vast staan de aanval en de toezegging van de bank dat het klantvermogen onaangetast is. Het bedrag van meer dan 133 miljoen dollar komt tot nu toe alleen van ZachXBT, net als het verwijt van te late openbaarmaking. Hoe groot de schade werkelijk is en of delen kunnen worden teruggehaald, hangt af van verdere informatie van de bank en de onderzoekers. Los daarvan zijn drie stappen zinvol:
- Controleer of het platform waarop je crypto koopt een MiCA-vergunning heeft, bijvoorbeeld in het openbare MiCA-register.
- Ga bij een bankaanbod na wie je coins bewaart en of je ze naar een eigen wallet kunt opnemen.
- Zet bezit dat je lang aanhoudt op een eigen apparaat; geschikte modellen vind je in de hardware wallet vergelijking.
(Per 5 november 2026. Dit artikel is geen beleggingsadvies. Koersen en tarieven veranderen; controleer de voorwaarden bij de aanbieder voordat je koopt.)
Veelgestelde vragen over de Crédit Mutuel Arkéa hack
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven en vóór publicatie door onze redactie gecontroleerd. Alle cijfers en gegevens zijn getoetst aan de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Gerelateerde artikelen
- Floin: cyberaanval legt MiCA-cryptoplatform uit Liechtenstein plat
- FinCEN over cryptofraude: wat 33.904 meldingen en 12,7 miljard dollar echt laten zien
- Vermoedelijke cryptodiefstal in de EU: Kraken en Crypto.com bevriezen tegoeden na uitstroom van 133 miljoen dollar
- Grootste crypto-hack ooit? Binance sluit aan in de rij van beurshacks
- Mercado Bitcoin stopt opnames: ruim 46 miljoen dollar weggesluisd na aanval
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
2 november 2026 13:23

BTCPay Server-hack: bitcoin-hotwallets leeggehaald, zet je server nu uit
BTCPay Server waarschuwt voor geplunderde bitcoin-hotwallets op oudere installaties en adviseert de servers uit te zetten. Wat er is gebeurd, wie getroffen is en wat je nu doet.

2 november 2026 10:18
THORChain stopt swaps voor bitcoin en ether: witwassen van Binance-buit afgeremd, RUNE 18 procent lager
Een reorg op Ethereum heeft de swaps op tien blockchains van THORChain stilgelegd, en bitcoin, ether en Solana blijven geblokkeerd. Daarmee stokt ook een route waarlangs de buit uit de Binance-hack werd witgewassen, en de koers van RUNE zakt ruim 18 procent.
3 november 2026 03:04

Crypto hack nieuws: alle aanvallen sinds de Binance-hack en hoe je je beschermt
Binance, Mercado Bitcoin, BTCPay Server, een WordPress-plug-in en gekaapte WhatsApp-accounts: sinds 29 oktober gaat er bijna geen dag voorbij zonder cryptohack. Elk geval met de stand van zaken, de schade en de stappen die je nu beschermen.
28 oktober 2026 11:48
Binance Nederland: alternatieven met MiCA-vergunning en zo stap je over
Binance is al sinds 2023 weg uit Nederland en staat niet in het MiCA-register van ESMA. Welke exchanges wel een vergunning hebben, hoe je dat zelf controleert en hoe je je crypto veilig overzet.
4 november 2026 02:14
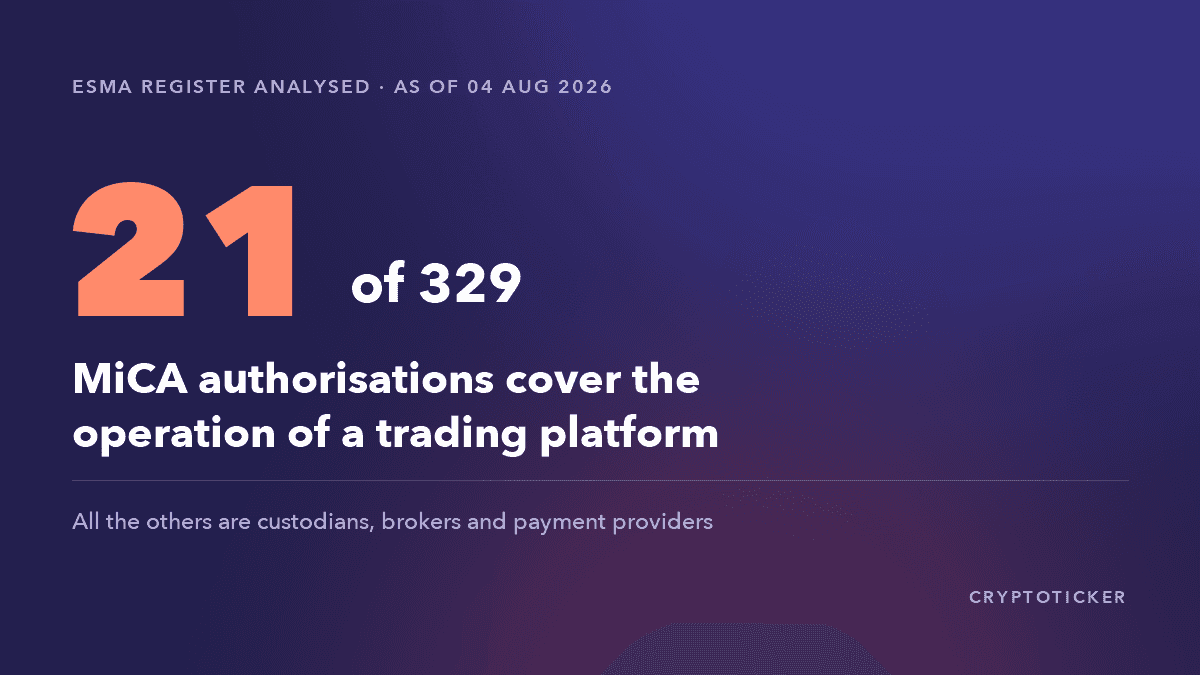
MiCA-register 2026: slechts 21 van de 329 vergunningen zijn echte handelsplatformen
ESMA publiceert het register van MiCA-vergunde aanbieders als open bestand. Wij hebben het volledig doorgerekend, met een uitkomst die de term ‘gereguleerde crypto-exchange’ zo niet waarmaakt.
30 oktober 2026 02:50
On-chain-analyse van de Binance-hack: 50 handtekeningen, 197.460 ETH en 2,83 miljard bevroren
Wat is er bij de Binance-hack echt gebeurd? Wij analyseerden de blockchain zelf: 50 handtekeningen in één transactie, 2,83 miljard dollar bevroren, 197.460 ETH bij de aanvaller en een Aave-truc. Plus de belangrijkste stemmen van X en ons oordeel.
29 oktober 2026 23:45
Bitcoin shorten tijdens de crash: zo zet je in Nederland in op dalende koersen
Bitcoin zakte na de Binance-hack onder 79.000 dollar. Wie wil inzetten op dalende koersen of zich wil indekken, kan dat ook in de EU: via OKX Europe met tot tien keer hefboom, margin trading bij Bybit EU of inverse ETP's. Hoe een short werkt, een rekenvoorbeeld en de risico's.
4 november 2026 16:24
Binance hack een week later: wat de diefstal van 6 miljard dollar echt kost
Een week na de grootste cryptodiefstal ooit heeft Binance de helft van zijn SAFU-bitcoin uitgegeven, miljarden aan tegoeden verloren en waarschuwt het voor een tweede golf.
4 november 2026 12:41
Crypto-exchanges zonder KYC: onder MiCA vraagt elke exchange met vergunning je identiteitsbewijs
Sinds het einde van de MiCA-overgangstermijnen bestaat er geen crypto-exchange met EU-vergunning zonder KYC meer. Welke wegen zonder identiteitsbewijs overblijven, van DEX tot P2P, en waar de risico's en grenzen liggen.
3 november 2026 06:27
Crypto-deadlines: tot wanneer je je saldo moet opnemen, van Blur tot Kraken
Blur, Binance Pool, Sophon, Abstract, CoinEx en Kraken: bij deze diensten lopen tot januari de termijnen af. Alle peildata in één tabel, met stappenplan, checklist en wat er nog kan als je een deadline hebt gemist.
2 november 2026 07:24
Monero-swapdienst Wagyu bevestigt datalek: 4.580 XMR-orders gekoppeld aan IP-adres
De Monero-swapdienst Wagyu.xyz heeft een datalek bevestigd dat volgens Hudson Rock 4.580 Monero-orders koppelt aan een ontvangstadres en een IP-adres. De Monero-blockchain is niet geraakt; het risico voor klanten heet phishing.
3 november 2026 18:20
Binance-hack: de aanval begon met een nep-sollicitatiegesprek
Binance heeft het eerste incidentrapport over de hack van 6,3 miljard dollar gepubliceerd: een nep-sollicitatieprocedure, een gemanipuleerd Homebrew-pakket en een interne AI-tool openden voor de aanvallers de weg naar de hot wallets. De aanpak richt zich ook op ontwikkelaars en particuliere beleggers, en vijf gewoonten beschermen je ertegen.
2 november 2026 22:45

Crypto veilig bewaren: zo bescherm je je tegen hacks zoals bij Binance
Na de hack van 6,3 miljard dollar bij Binance: zo bewaar je cryptocurrency veilig. Hardware wallets vergeleken, walletscanners zoals MetaMask Security Alerts, de belangrijkste instellingen bij de exchange en een checklist in zeven stappen.
1 november 2026 10:36
MiCA-vergunning controleren: waar het in het ESMA-register om gaat
Of een crypto-aanbieder in de EU een vergunning heeft, staat in een openbaar register: het MiCA-register van ESMA. Eind oktober 2026 stonden daar 364 tot 384 aanbieders met vergunning, en op de waarschuwingslijst 173 tot 178 firma's zonder.
1 november 2026 07:06
Crypto-weekoverzicht: Binance-hack, crash op Wall Street en goud onder druk
De grootste diefstal uit de cryptogeschiedenis, de slechtste dag op Wall Street sinds juni en een strengere Fed: week 44 van 2026 in cijfers, de vijf gebeurtenissen die ertoe deden, winnaars en verliezers onder de grote munten en waar je volgende week op moet letten.
29 oktober 2026 23:52
Binance-hack: vermoedelijk 2,8 miljard dollar uit hot wallet weggesluisd
Op donderdagavond vloeide uit de Binance-wallet ‘Binance 14’ binnen enkele minuten zo'n 2,8 miljard dollar naar onbekende adressen. De aanvaller had de wallet via een Ethereum-functie aan een eigen contract gekoppeld. Tether en Circle hebben zo'n 2,4 miljard dollar bevroren. Binance zegt dat het geld van klanten veilig is en onderzoekt het incident.
29 oktober 2026 23:45

Is dit het einde? Hoe diep bitcoin na de Binance-hack nog kan zakken
Ongeveer 2,8 miljard dollar verliet een hot wallet van Binance en bitcoin zakte onder 79.000 dollar. Of dit een echte crash wordt, hangt af van één vraag. Drie scenario's, de belangrijkste koersniveaus en wat je nu kunt doen.
28 oktober 2026 01:44
Dogecoin kopen in Nederland en België: exchanges, kosten en belasting
Tussen de beste laatkoersen van drie exchanges met MiCA-vergunning zat op 100 euro nog geen tien cent. Tussen de directe aankoop en het orderboek bij dezelfde aanbieder zit veel meer. Deze gids laat zien waar je Dogecoin koopt, hoe je met iDEAL | Wero of Bancontact stort en wat box 3 en de Belgische meerwaardebelasting betekenen.
4 november 2026 22:42

Wat is een emittent? Betekenis, voorbeelden en emittentrisico
Duiding: wie bij aandeel, ETF, ETN, certificaat, stablecoin en aandelentoken de emittent is, wat MiCA en het prospectrecht daaronder verstaan en wat er na een faillissement van de emittent van 10.000 euro overblijft. Met tabellen en rekenvoorbeeld.
4 november 2026 22:27
CLARITY Act: wat de Amerikaanse cryptowet regelt en waar hij in de Senaat staat
Achtergrond: wat de CLARITY Act regelt, hoe het Huis van Afgevaardigden en de Senaat hebben gestemd en wat SEC en CFTC zonder wet doorvoeren. Met tijdlijn, stemmenrekensom en vergelijking met de Europese MiCA-verordening.
4 november 2026 16:30
Revolut krijgt cryptovergunning in Gibraltar, maar je EU-rekening blijft onder Cyprus vallen
De Gibraltar Financial Services Commission heeft Revolut Global Digital Assets Limited toegelaten voor orderuitvoering, bewaring en staking. Voor klanten in de EU blijft de Cypriotische EU-vennootschap de contractpartij, en precies dat bepaalt welke toezichthouder en welke MiCA-rechten voor je tegoed gelden.
3 november 2026 16:25
Binance na de heropening: 3,64 miljard dollar netto-uitstroom, 2,1 procent van de reserves
Binance meldt na het vrijgeven van de opnames een netto-uitstroom van 3,64 miljard dollar in ongeveer negenenhalf uur. Het volledige reservebewijs moet dinsdag laten zien of de klanttegoeden één op één gedekt zijn.

3 november 2026 01:00
Uniswap stijgt bijna 9 procent hoewel de Binance-aanvaller 7 miljoen UNI dumpte: sterker dan de markt
UNI wint in 24 uur 8,98 procent, terwijl bitcoin 2,53 procent verliest. De aanvaller heeft zijn buitgemaakte UNI voor 5,65 dollar van de hand gedaan, en Standard Chartered leidt uit de inbraak een verschuiving van de handel naar gedecentraliseerde platforms af.
2 november 2026 22:52
Worldcoin (WLD): slapende grote bezittingen gaan naar exchanges, de gevolgen voor koers en bewaring
Worldcoin verliest in zeven dagen 22,5 procent en staat op 0,41 dollar. In dezelfde week hebben meerdere jarenlang onbewogen grote adressen WLD op exchanges gestort. Wat vaststaat, wat niet, en wat je nu controleert bij aanbieder, bewaring en administratie.
1 november 2026 13:39
Binance-hack: FBI wijst naar Noord-Korea en publiceert meer dan 600 adressen
De FBI heeft de diefstal van meer dan zes miljard dollar bij Binance aan de Noord-Koreaanse groep TraderTraitor toegeschreven en daarbij meer dan 600 adressen op Ethereum, Bitcoin en Solana gepubliceerd. Waarom het blokkadeverzoek geen sanctie is, hoe 2,85 miljard dollar werd bevroren en wanneer gemarkeerde munten bij een exchange blijven hangen.
31 oktober 2026 16:22
6,34 miljard dollar buffer: Binance belooft maandag een volledig proof of reserves
Binance wil uiterlijk maandag een volledig proof of reserves voorleggen en heeft daarvoor meer dan 6,34 miljard dollar gereserveerd. Wat een dekkingsbewijs aantoont, wat het openlaat en hoe je je eigen saldo erin vindt.
31 oktober 2026 05:42

Binance-hack en beurscrash binnen 24 uur: toeval of verband?
De grootste cryptodiefstal ooit op donderdagavond, de slechtste dag op Wall Street sinds juni op vrijdag. Hangen de Binance-hack en de beurscrash samen? Onze analyse van tijdlijn, omvang en geldstromen, en waar crypto en aandelen elkaar echt raken.
Meer van CryptoTicker