
Waltio et la fuite Brevo : pourquoi votre adresse e-mail est devenue un risque
Waltio informe ses utilisateurs d'un accès non autorisé à son compte Brevo. Ce qui est concerné, et les réflexes à adopter dès maintenant.


Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
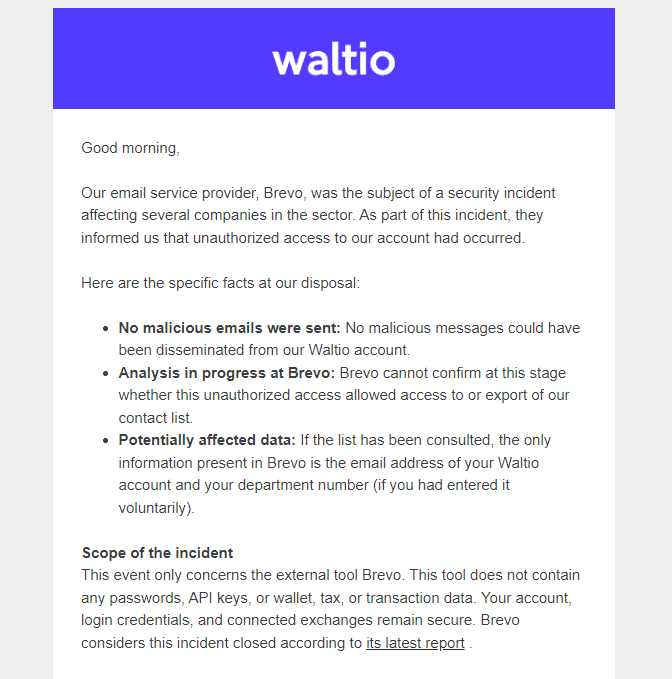
La plateforme française de fiscalité crypto Waltio a commencé à envoyer des e-mails à ses utilisateurs concernant un incident de sécurité chez Brevo, le fournisseur d'e-mails tiers qu'elle utilise pour envoyer des campagnes. Le message est calme, soigneusement formulé et principalement rassurant. C'est également la dernière confirmation que la violation de Brevo survenue début septembre a une liste d'invités plus longue que ce que l'on pensait initialement.
Si vous êtes utilisateur de Waltio, vos rapports fiscaux sont en sécurité. Votre adresse e-mail pourrait ne pas l'être. Et dans le monde de la crypto, une adresse e-mail entre de mauvaises mains n'est pas une petite affaire.

Que dit réellement Waltio à ses utilisateurs ?
L'avis, envoyé en français sous le titre "Information relative à la sécurité de vos données personnelles", énonce quatre points.
- Tout d'abord, aucun e-mail malveillant n'a été envoyé depuis le compte de Waltio. Rien n'a été diffusé à la liste de contacts en prétendant être Waltio.
- Deuxièmement, l'analyse de Brevo est toujours en cours. Brevo n'a pas pu confirmer si l'intrus avait réellement consulté ou exporté la liste de contacts de Waltio, seulement qu'un accès non autorisé au compte avait eu lieu.
- Troisièmement, les données à risque sont minimes. Les seuls champs que Waltio conserve dans Brevo sont l'adresse e-mail liée à votre compte Waltio et, si vous l'avez saisie volontairement, votre numéro de département français. Il s'agit du code de région administrative à deux chiffres utilisé en France, donc 75 pour Paris, 13 pour les Bouches-du-Rhône, et ainsi de suite. Utile pour les messages fiscaux régionaux, et pas grand-chose d'autre à lui seul.
- Quatrièmement, le rayon d'action s'arrête à Brevo. Waltio indique que l'outil ne contient ni mots de passe, ni clés API, ni adresses de portefeuille, ni historique des transactions, ni données fiscales. Les connexions et les échanges connectés sont intacts. Waltio note également que Brevo considère désormais l'incident comme clos.
Quelle était l'ampleur de la violation chez Brevo ?
Plus grande qu'une seule startup française. Brevo a déclaré qu'un attaquant avait accédé à environ 120 à 138 comptes clients les 9 et 10 septembre avant que l'accès ne soit coupé. L'entreprise a ensuite attribué cela à un défaut d'autorisation dans sa couche de connexion et de connexion unique plutôt qu'à une fuite classique de mots de passe, ce qui a permis à l'attaquant d'accéder à chaque organisation à laquelle les utilisateurs invités compromis étaient autorisés à voir.
La propre répartition des dommages de Brevo a divisé les conséquences en trois catégories : une poignée de comptes ont été utilisés pour envoyer des phishing, plusieurs dizaines ont eu leurs listes de contacts exportées, et la grande majorité n'a montré aucune activité. Le langage de Waltio sur "l'analyse en cours" suggère qu'il se situe quelque part entre la deuxième et la troisième catégorie, et ne sait pas encore laquelle.
Les noms déjà confirmés sont un véritable who's who de la crypto : Trezor, BitBox, CoinTracking et Solana Mobile. Trezor a subi le plus de dommages. Environ 347 000 abonnés à la newsletter ont reçu une fausse alerte de sécurité concernant une vulnérabilité d'entropie STM32, pointant vers une application qui demandait leur sauvegarde de portefeuille. Trezor a annulé le domaine au niveau DNS dans les vingt minutes, mais environ 2 500 personnes avaient déjà cliqué.
Pourquoi cela compte-t-il plus pour Waltio que pour d'autres clients de Brevo ?
Parce que Waltio a déjà été confronté à cela, et bien pire.
En janvier 2026, la plateforme a subi une véritable intrusion dans ses propres systèmes, et non ceux d'un fournisseur. Des attaquants ont exfiltré des données liées à la génération de rapports fiscaux, ont contacté l'entreprise en demandant une rançon, et l'unité de cybercriminalité du procureur de Paris a confié l'enquête à l'unité nationale de cybercriminalité de la Gendarmerie. Waltio a confirmé que les adresses e-mail, les soldes agrégés en crypto et les données de rapport fiscal avaient été exposés, tandis que les mots de passe, les clés API, les adresses de portefeuille et les coordonnées bancaires n'avaient pas été compromises. Un fichier circulant sur Telegram par la suite aurait été utilisé pour cibler directement les détenteurs de crypto français.
Cette histoire change la donne pour cet nouvel incident. Une adresse e-mail autonome a peu de valeur. Une adresse e-mail qui peut être recoupée avec un fichier divulgué montrant à peu près combien de crypto vous détenez est une liste de ciblage. La France a connu une série de kidnappings et d'invasions de domicile visant des détenteurs de crypto, et ces cas commencent exactement avec ce type de recoupement de données.
Donc, la bonne interprétation de l'avis de Waltio n'est pas "rien ne s'est passé". C'est "un autre identifiant vous concernant pourrait maintenant être en circulation, et vous devez supposer que les attaquants sont patients".
Comment repérer un e-mail de phishing de Waltio ?
L'attaque de Brevo a fonctionné précisément parce que le phishing est passé par une infrastructure légitime. Les vérifications de domaine d'expéditeur, DKIM, SPF, les indicateurs habituels, tout cela semblait correct dans les e-mails de Trezor. Donc, l'inspection du domaine à elle seule ne vous sauvera pas ici.
Jugez plutôt la demande :
- Tout message demandant votre phrase de récupération ou votre sauvegarde de portefeuille est une fraude. Toujours. Waltio déclare clairement qu'il ne demandera jamais une phrase de récupération, un mot de passe ou un transfert de fonds, par e-mail ou par téléphone.
- Tout message vous incitant à télécharger une application pour "réparer" ou "vérifier" quelque chose est une fraude.
- Tout message créant une échéance, une menace légale ou une peur de pénalité fiscale mérite un second regard. Les angles fiscaux sont l'accroche évidente pour une liste d'utilisateurs de Waltio.
- Ne cliquez jamais sur les liens dans l'e-mail. Tapez waltio.com vous-même, ou contactez directement le support à hello@waltio.com.

Que doivent faire les utilisateurs de Waltio en ce moment ?
Rien de dramatique, mais quelques actions valent la peine d'être entreprises cette semaine.
Activez l'authentification à deux facteurs sur votre compte Waltio et sur chaque échange auquel il est connecté, en utilisant une application d'authentification plutôt que par SMS. Passez en revue et révoquez toutes les clés API d'échange que vous n'utilisez plus, et confirmez que celles que vous conservez sont en lecture seule. Changez votre mot de passe Waltio si vous l'avez réutilisé ailleurs. Envisagez de vérifier votre adresse à l'aide d'un outil de vérification de fuite pour voir ce qui est déjà public à votre sujet.
Et le point ennuyeux qui a vraiment de l'importance : réduisez la quantité de discussions sur vos avoirs, sur les réseaux sociaux et en dehors. Les fuites de données comme celle-ci ne sont que la première étape. La valeur réside dans leur combinaison.
Une note structurelle est difficile à éviter. Les outils fiscaux crypto reposent sur le jeu de données le plus riche de tout l'écosystème, une image complète de qui possède quoi et où cela se trouve. Les obligations de déclaration DAC8 à travers l'UE poussent davantage de ces données dans plus d'endroits, pas moins. L'avis de Waltio rappelle que le maillon le plus faible est rarement la plateforme elle-même. C'est l'outil de newsletter qui y est associé.
Garder vos clés complètement hors ligne reste la meilleure réponse à toute campagne de phishing. La boutique CryptoTicker propose des portefeuilles matériels sur shop.cryptoticker.io.
Liens partenaires : certains liens de cette page sont des liens partenaires. Si vous devenez client via l’un d’eux, nous pouvons percevoir une commission, sans frais supplémentaires pour vous. La sélection, les notes et le classement sont décidés en toute indépendance par la rédaction. Éthique et indépendance · Propriétaire et financement
Pour plus tard ? Enregistrez cet article et retrouvez-le dans votre profil.
Articles liés
- Actualités crypto : la fuite de données chez Chainstack expose des clients, les accès aux nœuds jugés compromis
- Piratage de NEAR AI : les données d’une centaine d’utilisateurs et de 18 agents d’IA exposées
- Faille iOS worse_query : les portefeuilles crypto sur iPhone sont-ils menacés ?
- Swing trading crypto : en Allemagne, chaque euro compte dès 1 000 euros de gains annuels
- Configurer le portefeuille Phantom : douze mots décident du sort de vos solanas
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
7 novembre 2026 16:23
Prévision Shiba Inu : 53 % de baisse en douze mois, ce qu’il faut surveiller sur le délai de détention
Analyse : le Shiba Inu termine octobre à 0,00000468 dollar et recule de 53,3 % depuis le 1er novembre 2025. Pour les détenteurs en Allemagne, un délai arrive à échéance ces jours-ci et décide de la possibilité d’imputer la perte.
6 novembre 2026 22:14
Fuite de données chez Gnosis Pay : des données clients exposées avant l’arrêt des cartes le 20 décembre
Gnosis Pay a confirmé le 6 novembre 2026 un accès non autorisé au système de ses cartes de débit crypto, au cours duquel des données clients ont été exposées. Les avoirs ne sont pas touchés selon l’entreprise, mais les détenteurs doivent désormais se méfier de l’hameçonnage et trouver une nouvelle carte d’ici le 20 décembre.
4 novembre 2026 02:22

Restaurer un wallet crypto : la phrase de récupération vous rend vos cryptos
Téléphone perdu ou portefeuille matériel hors d’usage ? Douze ou 24 mots vous redonnent accès à vos cryptos. Voici comment se déroule la restauration, et sur quoi elle échoue le plus souvent.
3 novembre 2026 14:53

Floin : une cyberattaque paralyse la plateforme crypto agréée MiCA du Liechtenstein
La plateforme crypto Floin, établie à Vaduz et agréée MiCA, a mis tous ses services hors ligne après une cyberattaque et confirme désormais une fuite de données. Ce que l’on sait, quelles données pourraient être concernées et que faire maintenant.
3 novembre 2026 14:36
Fuite de données crypto : selon la justice allemande, la réparation RGPD commence vers 100 euros
Après les fuites de données chez Wagyu et Chainalysis, les investisseurs crypto s’interrogent sur leurs droits. La Cour fédérale de justice allemande admet la simple perte de contrôle comme dommage ; l’essentiel tient au droit d’accès, aux preuves et à une conservation sûre.
3 novembre 2026 06:43
Transfert de compte-titres avec des ETN crypto en Allemagne : le compartiment de pertes ne suit que sur demande
Celui qui transfère son compte-titres vers une autre banque en Allemagne déplace avec des ETN crypto bien plus qu’un simple titre. Données d’acquisition, compartiment de pertes et ordre d’exonération suivent trois règles différentes, et l’une d’elles expire le 15 décembre.
3 novembre 2026 02:45

Foundation Passport : 23 000 e-mails d’hameçonnage sont partis des systèmes du fabricant de portefeuilles
Le fabricant de portefeuilles matériels Foundation a reconnu que des attaquants s’étaient introduits dans son infrastructure dorsale via une application auto-hébergée et avaient envoyé plus de 23 000 e-mails d’hameçonnage depuis les véritables systèmes de l’entreprise. Selon la société, les appareils Passport et les clés privées sont intacts, mais pas quelque 5 600 adresses postales.
2 novembre 2026 10:25

Implant signalé dans un Trezor Safe 5 vendu par CryptoBilis : qui doit changer de portefeuille
Trezor avertit tous les acheteurs qui ont commandé depuis mars 2026 chez l’ancien revendeur CryptoBilis : une carte supplémentaire dotée d’un module cellulaire lirait la phrase de récupération d’un Safe 5. Qui est concerné, pourquoi la pesée ne sert à rien et comment migrer vers un nouveau portefeuille.
2 novembre 2026 07:21
Le service d’échange Monero Wagyu confirme une fuite de données : 4 580 ordres XMR liés à une adresse IP
Le service d’échange Monero Wagyu.xyz a confirmé une fuite de données qui, selon Hudson Rock, relie 4 580 ordres en Monero à une adresse de réception et à une adresse IP. La blockchain Monero n’est pas touchée ; pour les clients, le risque s’appelle hameçonnage.
28 octobre 2026 10:33

Fuite de données chez Amplitude, prestataire de Coinbase : coordonnées exposées, soldes intacts
Coinbase attribue un incident de sécurité au prestataire d'analyse Amplitude et cite des adresses électroniques et des numéros de téléphone comme exposés. Les soldes, les mots de passe et les clés privées sont intacts selon la plateforme, et l'information passe par courriel.
26 octobre 2026 22:27

Portefeuille matériel après la fuite : quatre façons de commander sans adresse
Keystone a confirmé une fuite de données et Trezor a perdu des données clients chez son prestataire logistique : les clés sont restées protégées dans les deux cas, les adresses de livraison non. Cet article montre les quatre voies par lesquelles vous obtenez un portefeuille matériel en Allemagne sans inscrire votre adresse personnelle dans la prochaine base de données.
26 octobre 2026 01:27
Keystone confirme une fuite de données : « Nous vous devons des excuses »
Le fabricant de portefeuilles matériels Keystone a divulgué une intrusion dans sa boutique en ligne : noms, adresses de livraison et détails de commande de clients ont fui. Les phrases de récupération et les clés privées ne sont pas concernées selon l'entreprise, et le risque réel porte sur le phishing et l'adresse de domicile désormais connue.
25 octobre 2026 13:37

Clé privée et clé publique : 256 bits décident de vos cryptos
Une clé privée est un nombre secret à 78 chiffres, et la clé publique se calcule à partir d'elle, le chemin inverse non. Signature, graine et adresse en dépendent, et sur une plateforme comme dans votre propre portefeuille, cette seule valeur décide à qui appartiennent les cryptos.
19 octobre 2026 17:36
Attestation de pertes pour les ETN crypto : « doit parvenir à l'établissement payeur au plus tard le 15 décembre de l'année en cours »
Qui détient des ETN crypto sur un compte-titres auprès d'une banque allemande et y accuse une moins-value a jusqu'au 15 décembre pour demander l'attestation de pertes. Ensuite, la perte reste dans ce seul compte, même si des gains attendent dans une deuxième banque.
13 octobre 2026 20:39
Binance Pool ferme le 10 novembre et la deuxième échéance expire dix-sept heures plus tard : comment procéder maintenant
Binance arrête Binance Pool, Pool Savings, Cloud Mining et le Transaction Accelerator le 10 novembre 2026 à 07 h 00 UTC. Outre cette échéance, deux autres figurent au calendrier : 23 h 59 UTC le même jour pour les versements en attente, et le 24 novembre pour les relevés que le fisc veut voir.
10 octobre 2026 17:29
Fuite de données Revolut : la banque paie les nouveaux documents de 680 clients, et que faire maintenant
Revolut prend en charge les frais des nouveaux documents d’identité pour les clients touchés par le vol de données. 680 comptes sont concernés, et pour les détenteurs de crypto un dossier KYC qui a fui pèse plus lourd qu’un numéro de carte bloqué.
8 octobre 2026 05:20

Délai de détention crypto : sans justificatif d'achat, la retenue dépasse dix fois l'impôt dû
La consultation sur l'avant-projet fiscal crypto allemand s'est achevée le 6 octobre et le conseil des ministres doit l'adopter le 14 octobre, conseillers fiscaux, banques et Bitcoin Bundesverband ayant déposé leurs objections. La plus sévère concerne tous ceux dont la plateforme vendeuse ne détient pas les données d'achat : un conseiller fiscal chiffre une retenue dix fois supérieure à l'impôt dû.
28 septembre 2026 11:29

Portefeuille Phantom et Solscan : ce que coûte vraiment un transfert Solana et où il échoue
Un transfert sur Solana coûte 0,000005 SOL, un nouveau compte de token immobilise 0,00148844 SOL une fois pour toutes — deux valeurs mesurées aujourd’hui même sur la chaîne. Ce guide pratique montre comment installer Phantom, comment arriver depuis la bourse, comment lire Solscan et ce qui s’applique fiscalement en Allemagne.
20 septembre 2026 17:16

Reconnaître le phishing crypto après une fuite de données : les signaux d’alerte du faux courriel
Après chaque fuite de données importante, le nombre de courriels de phishing envoyés au nom de plateformes crypto et de fabricants de portefeuilles augmente. Ce texte vous montre à quoi reconnaître un tel message, quelles données un prestataire sérieux ne demande jamais par courriel et ce qu’il faut faire dans la première heure après un clic.
17 septembre 2026 17:15

D'CENT App Wallet : comment savoir si votre phrase de récupération doit déménager
Le fabricant IoTrust signale des transferts d’actifs suspects dans le portefeuille applicatif D'CENT et demande aux utilisateurs de déplacer leurs avoirs. Une seule question tranche : votre phrase de récupération a-t-elle déjà été saisie dans l’application ?
14 septembre 2026 23:14
Fuite de données Revolut : les fichiers sont publics, voici que faire
Depuis le 14 septembre, les copies de pièces d'identité, les selfies KYC et les relevés de compte dérobés à Revolut sont publiés. Ce qu'un changement de mot de passe n'apporte plus, les droits que vous donne le RGPD et pourquoi votre historique Bitcoin est la partie la plus sensible du lot.

10 septembre 2026 14:17

Piratage Trezor ? Ce courriel sur le STM32 est une attaque par hameçonnage
Une fausse alerte de sécurité au sujet du STM32 est partie d'une véritable adresse Trezor. Ce qui se cache derrière et ce que vous devez faire si vous avez cliqué.
10 septembre 2026 11:23

Hameçonnage depuis la vraie adresse de l’expéditeur : comment vérifier une alerte de sécurité de votre wallet
Une prétendue alerte de sécurité adressée aux clients d’un fabricant de portefeuilles a emprunté son circuit d’envoi authentique et passé tous les contrôles techniques. La procédure de vérification qui tient malgré tout vous prend quatre minutes.
4 septembre 2026 23:28
Fuite de données Pocket Bitcoin : quand nom, adresse du domicile et adresse Bitcoin circulent ensemble
Le service suisse Pocket Bitcoin a clos son enquête le 3 septembre 2026 : 5 411 personnes concernées, dont 291 pour lesquelles figurent aussi les adresses Bitcoin utilisées et des copies de pièces d'identité. Pourquoi cet appariement de données agit durablement et ce qu'il faut vérifier chez son propre prestataire.
4 septembre 2026 23:18

Fuite de données Trezor : suis-je concerné et que faire maintenant ?
Trezor a élargi le 4 septembre 2026 la fuite de données survenue chez le prestataire d'expédition ShipMonk : environ 67 000 personnes concernées de plus, un peu plus de 80 000 au total, pour des commandes de novembre 2019 à août 2021. Comment vérifier en deux minutes si vous en faites partie, et ce qu'une adresse de domicile exposée signifie pour l'autoconservation.
22 août 2026 05:16

Fuite de données SafePal : 39 798 clients touchés, noms, adresses et numéros de téléphone
SafePal a confirmé le 16 août 2026 une fuite de données : les noms, adresses de livraison, numéros de téléphone et détails de commande de 39 798 clients ont été exposés. Les phrases de récupération et les clés privées ne sont pas concernées, mais le risque d’hameçonnage reste considérable.
13 août 2026 18:31

Trezor Hack : d’abord 13 689 clients exposés, puis environ 67 000 de plus
Une fuite chez ShipMonk, prestataire logistique de Trezor, a exposé en août noms, téléphones et adresses de 13 689 clients ; en septembre, Trezor a signalé environ 67 000 personnes concernées de plus aux États-Unis. Les appareils restent sûrs.
Vous pourriez aussi aimer