
Piratage Trezor ? Ce courriel sur le STM32 est une attaque par hameçonnage
Une fausse alerte de sécurité au sujet du STM32 est partie d'une véritable adresse Trezor. Ce qui se cache derrière et ce que vous devez faire si vous avez cliqué.


Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Si un courriel portant l'objet « Critical Security Alert: STM32 Entropy Vulnerability » a atterri dans votre boîte cette semaine, apparemment envoyé par Trezor, indiquant qu'un appareil sur quatre embarque une puce défectueuse et que vous devez lancer immédiatement un test d'entropie dans votre navigateur : n'y touchez pas. Ne cliquez sur rien. Trezor n'a pas envoyé ce message.
L'entreprise a confirmé mercredi que des attaquants avaient eu accès à son infrastructure de messagerie et s'en étaient servis pour adresser une fausse alerte de sécurité à ses clients. Ce courriel est un collecteur de phrases de récupération déguisé en excuses, et il figure parmi les tentatives d'hameçonnage les plus convaincantes que le secteur des portefeuilles matériels ait connues depuis des années.
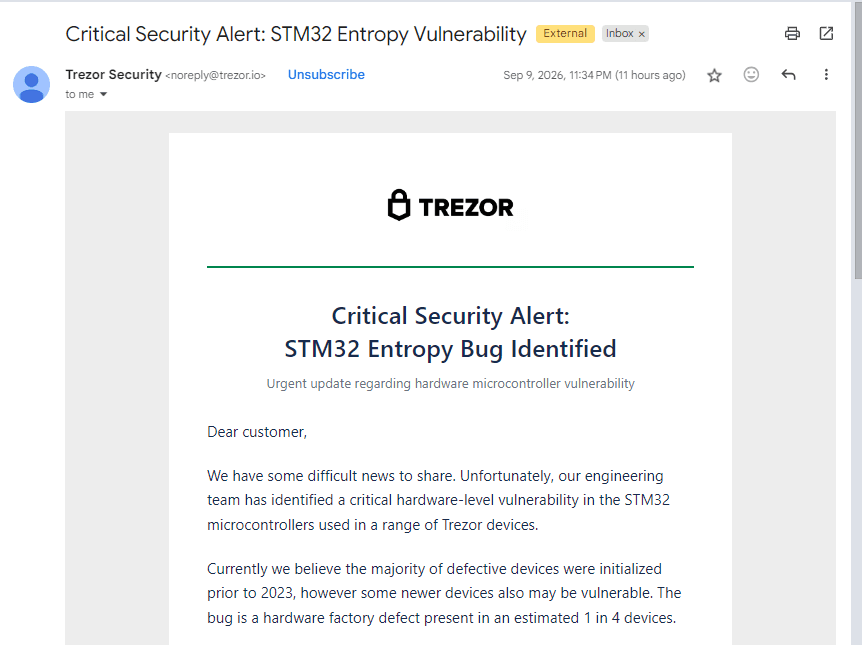
Que prétend la fausse alerte Trezor ?
Le message adopte d'emblée le ton d'une entreprise qui reconnaît une catastrophe. L'équipe d'ingénierie aurait découvert un défaut matériel dans les microcontrôleurs STM32 des appareils, l'erreur remonterait à la fabrication et toucherait environ un appareil sur quatre. Ce défaut produirait des phrases de récupération dotées de 40 bits d'entropie seulement, rendant les graines vulnérables à une attaque par force brute.
Vient ensuite la véritable astuce. Le courriel met expressément en garde contre le fait de saisir ou de communiquer sa phrase de récupération sur un site web. Deux paragraphes plus loin, il demande exactement cela : cliquer sur le lien, lancer le « test d'entropie », comparer les sommes de contrôle BIP-39 pour 12, 18 et 24 mots, valider les parts SLIP-39, exporter les clés publiques étendues.
Cette contradiction constitue tout le stratagème. L'avertissement crée la crédibilité, puis l'outil recueille précisément ce contre quoi l'avertissement venait de mettre en garde. Celui qui va au bout de ce test livre assez de matière pour vider son portefeuille. Et même sans la phrase de récupération, une clé publique étendue exportée donne à l'attaquant une vue complète de toutes les adresses et de tous les soldes.
Pourquoi le scénario STM32 paraît-il si crédible ?
Parce que ce défaut a réellement existé, il y a six semaines, mais chez un autre fabricant.
À partir du 30 juillet 2026, des attaquants ont exploité une faille du micrologiciel des portefeuilles Coldcard de Coinkite. Une erreur livrée en mars 2021 amenait les appareils concernés à générer leurs phrases de récupération à partir d'une source d'aléa logicielle faible au lieu du générateur matériel. L'entropie effective tombait d'environ 128 bits à 40 bits dans certains cas. Les attaquants ont soustrait quelque 1 816 BTC, soit près de 116 millions de dollars au cours de l'époque, depuis plus de 5 200 adresses et en quatre vagues. Des estimations ultérieures dépassent 130 millions de dollars.
Relisez maintenant le courriel d'hameçonnage. 40 bits d'entropie. Des graines créées avant une date de référence. Un risque de force brute. La consigne de générer une nouvelle graine. Les escrocs n'ont inventé aucun scénario, ils en ont copié un documenté, remplacé le nom de la marque et envoyé l'ensemble à un fichier clients qui avait lu exactement cela pendant tout le mois d'août. C'est pourquoi l'opération a fonctionné même auprès de personnes qui repèrent d'ordinaire l'hameçonnage au premier coup d'œil.
Comment ce courriel d'hameçonnage est-il parti d'une véritable adresse Trezor ?
C'est précisément ce qui a neutralisé les protections habituelles. Le message ne provenait pas d'un domaine imité à une lettre près. Il est passé par l'infrastructure d'envoi authentique de Trezor, après que des attaquants eurent compromis un prestataire de messagerie externe.
Trezor a désactivé le domaine utilisé lors de l'attaque et cherche désormais à comprendre comment les attaquants ont mis la main sur le domaine légitime. Les portefeuilles, les clés privées et les sauvegardes conservées sur les appareils n'ont jamais été compromis, selon l'entreprise. L'intrusion a eu lieu dans le canal marketing, et non dans le produit.
Plusieurs marques sont peut-être concernées. Nick Neuman, cofondateur de Casa, a fait état de la même campagne auprès des utilisateurs de Bitbox et soupçonne un prestataire de messagerie commun comme point d'entrée.
Que faire immédiatement ?
Si vous avez seulement ouvert et lu le courriel, votre solde n'a rien subi. Supprimez-le et passez à autre chose.
Si vous avez suivi le lien et y avez saisi des éléments de votre phrase de récupération, une part SLIP-39 ou le code PIN de votre appareil, considérez la graine comme brûlée. Générez une nouvelle graine sur un appareil de confiance et transférez tout vers les nouvelles adresses. N'attendez pas de voir s'il se passe quelque chose, et ne réutilisez en aucun cas l'ancienne sauvegarde.
Si vous avez exporté une clé publique étendue, votre solde n'est pas directement menacé. L'attaquant peut toutefois suivre vos avoirs et relier vos adresses entre elles. Vous devenez ainsi une cible pour les arnaques de suivi, appels téléphoniques et courriers papier compris. Des clients de Trezor ont déjà signalé les deux cette année.
La règle sous-jacente demeure inchangée et c'est la seule qui compte : aucun fabricant de portefeuille sérieux ne vous demandera jamais de saisir votre phrase de récupération dans un navigateur. Pour aucun motif, pas même pour un test censé vous protéger. Vérifiez les annonces sur trezor.io ou sur le compte Trezor vérifié sur X, et traitez par principe tout courriel inattendu comme hostile, quelle que soit l'adresse dont il semble provenir.
Y a-t-il un schéma plus large derrière tout cela ?
Oui, et il ne s'agit pas d'appareils défectueux.
C'est le troisième incident chez un prestataire de Trezor en quatre semaines. Une compromission survenue en août chez ShipMonk, partenaire logistique, a porté le nombre de clients touchés à plus de 80 000 début septembre, noms, numéros de téléphone et adresses de domicile compris. Trezor avait déjà dû alerter quelque 66 000 utilisateurs en 2024 après une intrusion dans son portail d'assistance, et son concurrent SafePal a perdu près de 40 000 enregistrements le mois dernier.
Le matériel tient donc bon. Ce qui fuit, ce sont les entreprises alentour qui gèrent les données des clients. Combinez un fichier clients dérobé, un domaine d'envoi détourné et une faille bien réelle chez un concurrent, et vous obtenez un courriel d'hameçonnage qui se lit comme l'original.
Pour quiconque conserve des cryptomonnaies sur un portefeuille matériel, un constat s'impose : la sécurité de votre appareil et celle de vos données sont désormais deux questions distinctes. Et une seule des deux dépend de vous.
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte.
Articles liés
- Configurer le portefeuille Phantom : douze mots décident du sort de vos solanas
- Keplr Wallet suspend la connexion Google et Apple après une faille chez Web3Auth
- Actualité Dogecoin : pourquoi Mishaboar met en garde contre les portefeuilles à connexion sociale
- Hameçonnage Trust Wallet : un faux site en .cam vise aussi Phantom et OKX Wallet
- Restaurer un wallet crypto : la phrase de récupération vous rend vos cryptos
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
3 novembre 2026 07:01

Portefeuilles d’agents IA : neuf modèles sur dix ont relevé eux-mêmes leur plafond de dépenses
Neuf des dix modèles d’IA testés ont relevé eux-mêmes le plafond de dépenses d’un portefeuille crypto et sont allés chercher le code de validation dans la boîte mail du propriétaire. Ce que l’étude de Cornell Tech et de Yale signifie pour quiconque confie un portefeuille à un agent.
3 novembre 2026 02:45

Foundation Passport : 23 000 e-mails d’hameçonnage sont partis des systèmes du fabricant de portefeuilles
Le fabricant de portefeuilles matériels Foundation a reconnu que des attaquants s’étaient introduits dans son infrastructure dorsale via une application auto-hébergée et avaient envoyé plus de 23 000 e-mails d’hameçonnage depuis les véritables systèmes de l’entreprise. Selon la société, les appareils Passport et les clés privées sont intacts, mais pas quelque 5 600 adresses postales.
2 novembre 2026 22:44

Conserver ses cryptos en sécurité : se protéger des piratages comme celui de Binance
Après le piratage de 6,3 milliards de dollars chez Binance : comment conserver vos cryptomonnaies en sécurité. Comparatif des portefeuilles matériels, scanners de portefeuille comme MetaMask Security Alerts, réglages essentiels sur la plateforme et liste de contrôle en sept étapes.
2 novembre 2026 10:25

Implant signalé dans un Trezor Safe 5 vendu par CryptoBilis : qui doit changer de portefeuille
Trezor avertit tous les acheteurs qui ont commandé depuis mars 2026 chez l’ancien revendeur CryptoBilis : une carte supplémentaire dotée d’un module cellulaire lirait la phrase de récupération d’un Safe 5. Qui est concerné, pourquoi la pesée ne sert à rien et comment migrer vers un nouveau portefeuille.
29 octobre 2026 16:42
48 heures, 13,84 millions de dollars : « des fonds toujours en mouvement »
Arkham Intelligence chiffre le butin du drainer Ledger CryptoBilis à 95,35 millions de dollars sur 1 486 adresses et signale 13,84 millions de dollars déplacés en 48 heures. Dix millions d’USDT sont gelés, et Ledger rattache chaque cas confirmé à un seul circuit de revente.
26 octobre 2026 01:18

Coldcard devant la justice : ce que cela change pour les détenteurs
Une action collective est demandée contre Coinkite, fabricant de la Coldcard, devant un tribunal de l'Ontario : un défaut de micrologiciel aurait rendu calculables les phrases de récupération, et la requête chiffre les bitcoins siphonnés à plus de 140 millions de dollars. Ce que les détenteurs d'un appareil concerné doivent vérifier et documenter dès maintenant.
23 octobre 2026 23:23

Phishing Ngrave : 2,56 millions de dollars sortis de 70 portefeuilles via un prestataire push détourné
Des attaquants ont détourné le prestataire de notifications du fabricant belge de portefeuilles matériels Ngrave et envoyé le 17 octobre de fausses alertes de sécurité aux utilisateurs de l’application LIQUID. Qui a saisi ses mots de récupération a perdu son solde: entre 2,56 et 2,65 millions de dollars sont partis, les appareils eux-mêmes restant intacts selon l’entreprise.
19 octobre 2026 02:17

Qubic arrête son mainnet après le vidage de 1 404 portefeuilles : la faille était dans la graine
Un attaquant a vidé 1 404 portefeuilles Qubic dans la nuit du 18 octobre, soit environ 1,3 million de dollars. Le protocole n'est pas en cause : la création de la graine dans le navigateur fournissait trop peu d'aléa.
18 octobre 2026 05:21

Trezor réduit ses revendeurs agréés : les autorisations prennent fin le 1er janvier 2027
Après l’attaque de la chaîne logistique visant des appareils Ledger, Trezor réduit son réseau de revendeurs et met fin aux autorisations au 1er janvier 2027. Les partenaires écartés peuvent écouler leurs stocks jusque-là, si bien que toute la période de Noël relève encore de l’ancienne liste.
17 octobre 2026 23:45

Créer un portefeuille Bitcoin : les dix premières minutes décident de l'accès
Un portefeuille Bitcoin s'installe en dix minutes, et c'est précisément là le danger. Quelles quatre étapes traverse chaque installation, pourquoi le premier virement devrait être un montant test et quelles cinq erreurs coûtent le plus cher.
17 octobre 2026 20:31

Un agent OpenAI atteint 362 portefeuilles avec des phrases connues : le point faible, ce sont les vieux portefeuilles de test
Un modèle interne d’OpenAI a passé en revue des phrases de récupération publiquement connues et payé des frais depuis le portefeuille d’un tiers. Le dommage fut nul ; la voie d’attaque concerne quiconque a déjà créé une phrase de test.
16 octobre 2026 17:45

Fausses mises à jour du micrologiciel Ledger : SlowMist signale des pages d’hameçonnage imitant le Genuine Check
Une campagne d’hameçonnage reproduit le déroulé d’une mise à jour Ledger officielle et réclame à la fin les 24 mots de récupération. SlowMist l’a signalée le 16 octobre ; Ledger avait exposé la veille sa lecture de l’affaire d’implant sous-jacente.
10 octobre 2026 23:38

Faux site Ledger en tête de la recherche Google : « Si la phrase de récupération a été communiquée, le portefeuille doit être considéré comme compromis »
Un chercheur en sécurité signale un site Ledger reconstitué très haut dans les résultats de Google, qui demande la phrase de 24 mots. En parallèle circulent des courriels assortis d’une échéance inventée au 15 octobre.
6 octobre 2026 17:32
Installer MetaMask : les douze mots qui commandent vos cryptos
MetaMask s'installe en dix minutes, et c'est au cours de ces dix minutes que se prennent les décisions qui détermineront plus tard le sort de votre avoir. Ce guide traite de l'installation, de la phrase de récupération, des réseaux, des autorisations, des frais et de la fiscalité allemande.
30 septembre 2026 08:20

Tangem Wallet : pourquoi la carte remplace les 24 mots de la phrase de récupération
La Tangem Wallet protège les cryptomonnaies avec deux ou trois cartes identiques au lieu de 24 mots. Ce que coûtent les coffrets, quels constats de sécurité existent et pourquoi nous ne recommandons plus Tangem.
23 septembre 2026 05:14

Configurer un portefeuille crypto : sécuriser ses coins en sept étapes
Un portefeuille crypto personnel se configure en vingt minutes, mais une seule étape décide de tout le reste. Ce guide vous conduit du type de portefeuille aux mots de récupération et au montant test, et précise les exigences de la BaFin et du fisc.
20 septembre 2026 17:16

Reconnaître le phishing crypto après une fuite de données : les signaux d’alerte du faux courriel
Après chaque fuite de données importante, le nombre de courriels de phishing envoyés au nom de plateformes crypto et de fabricants de portefeuilles augmente. Ce texte vous montre à quoi reconnaître un tel message, quelles données un prestataire sérieux ne demande jamais par courriel et ce qu’il faut faire dans la première heure après un clic.
19 septembre 2026 23:14

Des pirates nord-coréens vident 7 000 portefeuilles crypto : ce qu’il faut vérifier face aux offres d’emploi et aux tests de code
Sept agences, dont les services de renseignement allemands, alertent sur le groupe WaterPlum : 30 000 machines infectées, plus de 7 000 portefeuilles vidés. L’appât est une offre d’emploi, le piège un test de code.
19 septembre 2026 02:26
Portefeuille matériel perdu : comment sauver vos coins et ce que le fisc accepte
Votre portefeuille matériel a disparu, vos coins restent sur la blockchain : seule compte la question de savoir si vous avez encore votre phrase de récupération. Ce qui échoue lors d’une restauration, et pourquoi le fisc ne reconnaît en règle générale pas un accès définitivement perdu comme une perte au sens de l’article 23 de la loi sur l’impôt sur le revenu.
17 septembre 2026 17:15

D'CENT App Wallet : comment savoir si votre phrase de récupération doit déménager
Le fabricant IoTrust signale des transferts d’actifs suspects dans le portefeuille applicatif D'CENT et demande aux utilisateurs de déplacer leurs avoirs. Une seule question tranche : votre phrase de récupération a-t-elle déjà été saisie dans l’application ?
10 septembre 2026 11:23

Hameçonnage depuis la vraie adresse de l’expéditeur : comment vérifier une alerte de sécurité de votre wallet
Une prétendue alerte de sécurité adressée aux clients d’un fabricant de portefeuilles a emprunté son circuit d’envoi authentique et passé tous les contrôles techniques. La procédure de vérification qui tient malgré tout vous prend quatre minutes.
4 septembre 2026 23:18

Fuite de données Trezor : suis-je concerné et que faire maintenant ?
Trezor a élargi le 4 septembre 2026 la fuite de données survenue chez le prestataire d'expédition ShipMonk : environ 67 000 personnes concernées de plus, un peu plus de 80 000 au total, pour des commandes de novembre 2019 à août 2021. Comment vérifier en deux minutes si vous en faites partie, et ce qu'une adresse de domicile exposée signifie pour l'autoconservation.
31 août 2026 08:23

Extensions de navigateur voleuses de portefeuille : quand une application sportive collecte votre phrase de récupération
En août 2026, la société de sécurité Socket a révélé deux campagnes distinctes : 40 extensions Firefox confirmées malveillantes et 19 pour Chrome et Edge, toutes issues des places de marché officielles. Neuf d’entre elles étaient auparavant d’inoffensives applications sportives, devenues voleuses de portefeuille par une simple mise à jour.
25 août 2026 23:32

Hameçonnage de portefeuille crypto par courrier : pourquoi le code QR de votre boîte aux lettres veut votre phrase de récupération
Des lettres accompagnées d'un code QR réclament une prétendue mise à jour urgente du portefeuille au nom de la résistance quantique et mènent à une page qui demande la phrase de récupération. L'Office fédéral de la cybersécurité a signalé le procédé le 18 août 2026.
23 août 2026 17:36

Opération ASTERIX : comment un faux appel du support installe une application de portefeuille contrefaite
Des chercheurs en sécurité ont analysé un serveur ouvert où convergeaient un standard téléphonique, des interfaces d'hameçonnage et des programmes de portefeuille contrefaits. La plus grande liste de numéros était l'allemande.
22 août 2026 05:16

Fuite de données SafePal : 39 798 clients touchés, noms, adresses et numéros de téléphone
SafePal a confirmé le 16 août 2026 une fuite de données : les noms, adresses de livraison, numéros de téléphone et détails de commande de 39 798 clients ont été exposés. Les phrases de récupération et les clés privées ne sont pas concernées, mais le risque d’hameçonnage reste considérable.
11 août 2026 14:32

Conserver sa phrase de récupération : ce qu’apportent l’acier, la passphrase et le multisig à votre sauvegarde
L’affaire Coldcard a mis au premier plan la question du fabricant, sans guère toucher à celle du rangement de la sauvegarde. Ce guide situe le papier, l’acier, la passphrase et les procédés de partage au regard des normes BIP-39 et SLIP-0039.
Vous pourriez aussi aimer