
Waltio y la brecha de Brevo: por qué tu correo electrónico es ahora el problema
Waltio avisa a sus usuarios de un acceso no autorizado a su cuenta de Brevo. Qué datos están en juego y qué deberías hacer esta misma semana.


¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
La plataforma francesa de impuestos sobre criptomonedas Waltio ha comenzado a enviar correos electrónicos a sus usuarios sobre un incidente de seguridad en Brevo, el proveedor de correo electrónico de terceros que utiliza para enviar campañas. El mensaje es tranquilo, cuidadosamente redactado y, en su mayoría, tranquilizador. También es la última confirmación de que la brecha de Brevo a principios de septiembre tiene una lista de afectados más larga de lo que se pensaba inicialmente.
Si eres usuario de Waltio, tus informes fiscales están bien. Tu dirección de correo electrónico puede no estarlo. Y en el mundo de las criptomonedas, una dirección de correo electrónico en manos equivocadas no es algo menor.
 Encuentra el exchange cripto adecuado
¿Qué Le Dijo Waltio Realmente a Sus Usuarios?
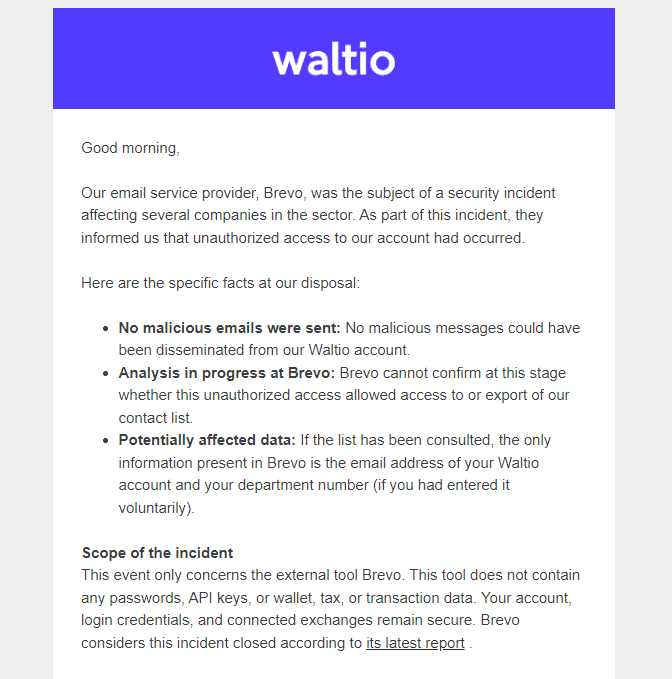
El aviso, enviado en francés bajo el título "Información relativa a la seguridad de sus datos personales", expone cuatro puntos.
- Primero, no se enviaron correos electrónicos maliciosos desde la cuenta de Waltio. No se envió nada a la lista de contactos haciéndose pasar por Waltio.
- Segundo, el análisis de Brevo sigue en curso. Brevo no ha podido confirmar si el intruso realmente vio o exportó la lista de contactos de Waltio, solo que ocurrió un acceso no autorizado a la cuenta.
- Tercero, los datos en riesgo son escasos. Los únicos campos que Waltio mantiene dentro de Brevo son la dirección de correo electrónico vinculada a tu cuenta de Waltio y, si lo ingresaste voluntariamente, tu número de departamento francés. Ese es el código de región administrativa de dos dígitos utilizado en Francia, así que 75 para París, 13 para Bouches du Rhône, y así sucesivamente. Útil para mensajes fiscales regionales, y no mucho más por sí solo.
- Cuarto, el alcance del ataque se detiene en Brevo. Waltio dice que la herramienta no contiene contraseñas, claves API, direcciones de billetera, historial de transacciones ni datos fiscales. Los inicios de sesión y los intercambios conectados no se vieron afectados. Waltio también señala que Brevo ahora considera el incidente como cerrado.
¿Qué Tan Grande Fue La Brecha de Brevo?
Más grande que una startup francesa. Brevo dijo que un atacante accedió a alrededor de 120 a 138 cuentas de clientes los días 9 y 10 de septiembre antes de que se cortara el acceso. La compañía luego atribuyó esto a un fallo de autorización en su capa de inicio de sesión y de inicio de sesión único, en lugar de una filtración clásica de contraseñas, lo que significó que el atacante pudo acceder a cada organización a la que los usuarios invitados comprometidos tenían derecho a ver.
El desglose de Brevo dividió el daño en tres partes: un puñado de cuentas se utilizaron para enviar phishing, varias docenas tuvieron listas de contactos exportadas, y la gran mayoría no mostró actividad alguna. El lenguaje de "análisis en curso" de Waltio sugiere que se encuentra en algún lugar entre el segundo y el tercer grupo, y aún no sabe cuál.
Los nombres ya confirmados son un quién es quién de las criptomonedas: Trezor, BitBox, CoinTracking y Solana Mobile. Trezor recibió lo peor. Aproximadamente 347,000 suscriptores de boletines recibieron una alerta de seguridad falsa sobre una vulnerabilidad de entropía STM32, apuntando a una aplicación que pedía su copia de seguridad de billetera. Trezor cerró el dominio a nivel de DNS en veinte minutos, pero alrededor de 2,500 personas ya habían hecho clic.
¿Por Qué Esto Importa Más Para Waltio Que Para Otros Clientes de Brevo?
Porque Waltio ya ha estado aquí antes, y en situaciones mucho peores.
En enero de 2026, la plataforma sufrió una verdadera intrusión en sus propios sistemas, no en los de un proveedor. Los atacantes exfiltraron datos relacionados con la generación de informes fiscales, contactaron a la empresa exigiendo un rescate, y la unidad de cibercrimen del fiscal de París entregó la investigación a la unidad nacional de ciberseguridad de la Gendarmería. Waltio confirmó que se habían expuesto direcciones de correo electrónico, saldos de criptomonedas agregados y datos de informes fiscales, mientras que las contraseñas, claves API, direcciones de billetera y detalles bancarios no se vieron afectados. Un archivo que circulaba en Telegram después se utilizó supuestamente para dirigirse directamente a los poseedores de criptomonedas franceses.
Ese historial cambia las matemáticas sobre este nuevo incidente. Una dirección de correo electrónico independiente tiene poco valor. Una dirección de correo electrónico que se puede cruzar con un archivo filtrado que muestra aproximadamente cuánto cripto posees es una lista de objetivos. Francia ha tenido una serie sombría de secuestros y allanamientos de morada dirigidos a poseedores de criptomonedas, y esos casos comienzan con exactamente este tipo de recopilación de datos.
Por lo tanto, la interpretación correcta del aviso de Waltio no es "no pasó nada". Es "un identificador más tuyo puede estar ahora en circulación, y debes asumir que los atacantes son pacientes".
¿Cómo Reconocer un Correo Electrónico de Phishing de Waltio?
El ataque de Brevo funcionó precisamente porque el phishing llegó a través de infraestructura legítima. Las verificaciones de dominio del remitente, DKIM, SPF, las señales habituales, todo parecía correcto en los correos electrónicos de Trezor. Así que la inspección del dominio por sí sola no te salvará aquí.
Evalúa la solicitud en su lugar:
- Cualquier mensaje que pida tu frase semilla o copia de seguridad de billetera es fraude. Siempre. Waltio afirma claramente que nunca pedirá una frase semilla, una contraseña o una transferencia de fondos, ni por correo electrónico ni por teléfono.
- Cualquier mensaje que te empuje a descargar una aplicación para "arreglar" o "verificar" algo es fraude.
- Cualquier mensaje que cree una fecha límite, una amenaza legal o un miedo a una penalización fiscal merece una segunda mirada. Los ángulos fiscales son el gancho obvio para una lista de usuarios de Waltio.
- Nunca hagas clic en los enlaces del correo electrónico. Escribe waltio.com tú mismo, o contacta directamente con el soporte en hello@waltio.com.
¿Qué Deben Hacer los Usuarios de Waltio Ahora Mismo?
No hay nada dramático, pero hay algunas cosas que vale la pena hacer esta semana.
Activa la autenticación de dos factores en tu cuenta de Waltio y en cada intercambio al que se conecte, utilizando una aplicación de autenticación en lugar de SMS. Revisa y revoca cualquier clave API de intercambio que ya no uses, y confirma que las que mantengas sean de solo lectura. Cambia tu contraseña de Waltio si la has reutilizado en algún otro lugar. Considera verificar tu dirección a través de un comprobador de filtraciones para ver qué más sobre ti ya es público.
Y la parte aburrida que realmente importa: reduce cuánto hablas sobre tus tenencias, tanto en redes sociales como fuera de ellas. Filtraciones de datos como esta son solo el primer paso. El valor está en combinarlas.
Una nota estructural es difícil de evitar. Las herramientas fiscales de criptomonedas se encuentran en el conjunto de datos más rico de todo el ecosistema, una imagen completa de quién posee qué y dónde se encuentra. Las obligaciones de informes DAC8 en toda la UE están empujando más de esos datos a más lugares, no a menos. El aviso de Waltio es un recordatorio de que el eslabón más débil rara vez es la plataforma en sí. Es la herramienta de boletín informativo que está atornillada a un lado.
Mantener tus claves completamente fuera de internet sigue siendo la respuesta más fuerte a cualquier campaña de phishing. La tienda CryptoTicker tiene carteras de hardware en shop.cryptoticker.io.

Enlaces de afiliado: algunos enlaces de esta página son enlaces de afiliado. Si te haces cliente a través de uno de ellos, podemos recibir una comisión sin coste adicional para ti. La selección, las valoraciones y el orden los decide la redacción de forma independiente. Ética e independencia · Propiedad y financiación
¿Para más tarde? Guarda este artículo y encuéntralo de nuevo en tu perfil.
Artículos relacionados
- Noticias cripto: la filtración de datos de Chainstack expone a clientes y los accesos a nodos se dan por comprometidos
- Hackeo de NEAR AI: quedan expuestos los datos de unos 100 usuarios y 18 agentes de IA
- Configurar Phantom Wallet: doce palabras deciden el destino de tus solanas
- Filtración de datos en Gnosis Pay: datos de clientes expuestos antes del cierre de las tarjetas el 20 de diciembre
- Restaurar una wallet cripto: la frase semilla te devuelve tus monedas
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
3 de noviembre de 2026 14:54

Floin: un ciberataque paraliza el exchange cripto con licencia MiCA de Liechtenstein
El exchange cripto Floin, con sede en Vaduz y licencia MiCA, desconectó todos sus servicios tras un ciberataque y confirma ahora una brecha de datos. Qué se sabe, qué datos podrían estar afectados y qué deberían hacer ahora los clientes.
3 de noviembre de 2026 14:36
Filtración de datos cripto: según la justicia alemana, la indemnización del RGPD empieza en unos 100 euros
Tras las filtraciones de datos de Wagyu y Chainalysis, los inversores cripto se preguntan por sus derechos. El Tribunal Supremo Federal alemán admite la mera pérdida de control como daño; lo decisivo son el derecho de acceso, las pruebas y una custodia segura.
3 de noviembre de 2026 06:45
Traspaso de cuenta de valores con ETN cripto en Alemania: la bolsa de pérdidas solo viaja si lo pides
Quien traslada su cuenta de valores a otro banco en Alemania mueve con los ETN cripto algo más que un simple título. Los datos de adquisición, la bolsa de pérdidas y la orden de exención siguen tres reglas distintas, y una de ellas vence el 15 de diciembre.
3 de noviembre de 2026 02:46

Foundation Passport: 23.000 correos de phishing salieron de los sistemas del fabricante de carteras
El fabricante de carteras físicas Foundation ha reconocido que unos atacantes entraron en su infraestructura de backend a través de una aplicación autoalojada y enviaron más de 23.000 correos de phishing desde los sistemas reales de la empresa. Según la compañía, los dispositivos Passport y las claves privadas están intactos, pero unas 5.600 direcciones postales no.
2 de noviembre de 2026 17:07
Filtración de datos en Chainalysis: un ataque con IA expone nombres de investigadores y equipos de cumplimiento
Chainalysis confirma un ataque con métodos apoyados en IA en el que se filtraron nombres, correos y cargos de usuarios de la plataforma. Los inversores particulares no figuran en los datos, pero deben contar con phishing en nombre de investigadores reales.
2 de noviembre de 2026 07:22
El servicio de intercambio de Monero Wagyu confirma una filtración: 4.580 órdenes de XMR con dirección IP
El servicio de intercambio de Monero Wagyu.xyz ha confirmado una filtración de datos que, según Hudson Rock, vincula 4.580 órdenes de Monero con su dirección de recepción y su dirección IP. La blockchain de Monero no está afectada; para los clientes, el riesgo se llama phishing.
28 de octubre de 2026 10:36

Filtración de datos en Amplitude, proveedor de Coinbase: datos de contacto expuestos, saldos intactos
Coinbase atribuye un incidente de seguridad al proveedor de análisis Amplitude y cita como expuestas direcciones de correo electrónico y números de teléfono. Los saldos, las contraseñas y las claves privadas están intactos según el exchange, y el aviso llega por correo electrónico.
27 de octubre de 2026 04:21
Comprar Bitcoin antes de los 18 en Alemania: qué pueden hacer los padres
Antes de los 18 no hay cuenta propia en los grandes exchanges cripto de Alemania, y una compra sin el consentimiento de los padres queda en suspenso. Esta guía muestra qué cubre el párrafo de la paga, cómo funciona la donación a un hijo y quién paga el impuesto al final.
26 de octubre de 2026 22:29

Cartera hardware tras la filtración: cuatro formas de pedir sin dirección
Keystone ha confirmado una filtración de datos y Trezor perdió datos de clientes en su proveedor logístico: las claves siguieron a salvo en ambos casos, las direcciones de entrega no. Este texto muestra por qué cuatro vías puedes conseguir una cartera hardware en Alemania sin escribir tu dirección de casa en la siguiente base de datos.
26 de octubre de 2026 16:27
Cambiar bitcoin por oro: qué significa para el plazo y los impuestos
Cambiar bitcoin directamente por lingotes equivale a una venta a efectos fiscales. Que haya que tributar depende solo del tiempo que mantuviste las monedas, y para el oro arranca un plazo nuevo el día del canje.
26 de octubre de 2026 01:27
Keystone confirma una filtración: «Os debemos una disculpa»
El fabricante de carteras hardware Keystone ha revelado un allanamiento de su tienda en línea: se han filtrado nombres, direcciones de entrega y detalles de pedido de clientes. Las frases de recuperación y las claves privadas no están afectadas según la empresa, y el riesgo real está en el phishing y en el domicilio ya conocido.
24 de octubre de 2026 05:18
Coinbase Irlanda acepta una multa de 3,25 millones de euros y reconoce las infracciones: «ninguna tolerancia con las deficiencias en los sistemas de protección»
El Banco Central de Irlanda ha impuesto a Coinbase Ireland Limited una multa de 3.252.618 euros porque la entidad de dinero electrónico no protegió suficientemente los fondos de los clientes y no controló la externalización a su matriz estadounidense. Los clientes europeos dependen de esa misma sociedad por el pasaporte europeo, y su saldo en euros no es un depósito bancario.

20 de octubre de 2026 14:33
60,6 % de caída en doce meses y solo el puesto 12: cómo comprobar el aniversario de tu compra
Dogecoin ha perdido un 60,6 % en doce meses, más del doble que Bitcoin, y ocupa ya solo el puesto 12 por capitalización. Para un inversor en Alemania pesa más el calendario que el próximo nivel: el aniversario de la compra decide si una ganancia queda exenta y si una pérdida todavía cuenta.
19 de octubre de 2026 23:47

GmbH cripto en Alemania: 25,6 % de impuestos desde la primera venta, cero en privado tras un año: lo que importa ahora
Una GmbH cripto paga del 25,6 al 33,3 % por cada ganancia, desde el primer día. En privado, la misma ganancia queda exenta tras un año. Calculamos las dos vías y mostramos dónde gana la sociedad de todos modos.
19 de octubre de 2026 17:38
Certificado de pérdidas para ETN cripto: «debe llegar a la entidad pagadora antes del 15 de diciembre del año en curso»
Quien tenga ETN cripto en una cuenta de valores de un banco alemán y esté ahí en pérdidas tiene hasta el 15 de diciembre para pedir el certificado de pérdidas. Después la pérdida se queda en esa cuenta, aunque en un segundo banco haya ganancias esperando.

11 de octubre de 2026 08:30

Secuestros cripto: 90 casos en 7 meses, por qué Francia es el país más peligroso para quien tiene Bitcoin
Francia suma 90 secuestros, extorsiones y robos violentos ligados a cripto en 2026, uno cada 2,5 días. La culpa es de datos fiscales filtrados. Así te proteges.
10 de octubre de 2026 17:31
Filtración de datos de Revolut: el banco paga los nuevos documentos de 680 clientes y qué hacer ahora
Revolut asume las tasas de los nuevos documentos de identidad cuando los afectados por el robo de datos los necesitan. Hay 680 cuentas afectadas, y para quien tiene cripto un expediente KYC filtrado pesa más que un número de tarjeta bloqueado.
26 de septiembre de 2026 02:23

El plazo de tenencia cripto se tambalea: qué revisar antes del 31 de diciembre
Un diputado de la CDU en el Bundestag lo deja claro: el acuerdo de coalición no garantiza la continuidad del plazo de tenencia de un año para los criptoactivos. Qué significa eso para tus compras antes de la fecha límite prevista del 31 de diciembre de 2026.
20 de septiembre de 2026 17:16

Phishing cripto tras una filtración de datos: las señales de alerta del correo falso de un exchange
Tras cada gran filtración de datos aumenta el número de correos de phishing enviados en nombre de exchanges de criptomonedas y fabricantes de monederos. Este texto te muestra cómo reconocer un mensaje así, qué datos no pide nunca por correo un proveedor serio y qué hacer en la primera hora después de un clic.
14 de septiembre de 2026 23:16
Filtración de datos de Revolut: los archivos ya son públicos y esto es lo que puedes hacer
Desde el 14 de septiembre se publican las copias del DNI, los selfis KYC y los extractos de cuenta sustraídos a Revolut. Qué deja de conseguir un cambio de contraseña, qué derechos te da el RGPD y por qué tu historial de Bitcoin es la parte más delicada del paquete.
12 de septiembre de 2026 17:17
Filtración de datos de Revolut: ¿estoy afectado y qué pasa con mi historial de Bitcoin?
Tras una petición administrativa falsificada, Revolut entregó a una persona no autorizada documentos de identidad, extractos de cuenta e historiales completos de transacciones de Bitcoin. Aquí tienes cómo acreditar si estás afectado y qué medida de protección sirve realmente de algo en este caso.
10 de septiembre de 2026 14:18

¿Hackeo de Trezor? Ese correo sobre el STM32 es un ataque de phishing
Una falsa alerta de seguridad sobre el STM32 llegó desde una dirección auténtica de Trezor. Qué hay detrás y qué debes hacer si hiciste clic.
10 de septiembre de 2026 11:25

Phishing desde el remitente auténtico: así compruebas un aviso de seguridad de tu wallet
Un supuesto aviso de seguridad a clientes de un fabricante de carteras llegó por la vía de envío auténtica y superó todas las comprobaciones técnicas. La vía de comprobación que sí aguanta te cuesta cuatro minutos.
4 de septiembre de 2026 23:20

Filtración de datos de Trezor: ¿estoy afectado y qué debo hacer ahora?
Trezor amplió el 4 de septiembre de 2026 la filtración de datos del proveedor de envíos ShipMonk: unas 67.000 personas afectadas más, algo más de 80.000 en total, por pedidos de noviembre de 2019 a agosto de 2021. Cómo comprobar en dos minutos si estás entre ellas y qué significa un domicilio expuesto para la autocustodia.
22 de agosto de 2026 05:18

Filtración de datos de SafePal: 39.798 clientes afectados con nombres, direcciones y teléfonos
SafePal confirmó el 16 de agosto de 2026 una filtración de datos: los nombres, direcciones de entrega, números de teléfono y detalles de pedido de 39.798 clientes quedaron expuestos. Las frases semilla y las claves privadas no se vieron afectadas, pero el riesgo de phishing es considerable.

13 de agosto de 2026 18:34

Filtración de datos en Trezor: primero 13.689 clientes, después unos 67.000 más al descubierto
Una filtración en ShipMonk, socio logístico de Trezor, expuso en agosto nombres, teléfonos y direcciones de 13.689 clientes; en septiembre Trezor comunicó unos 67.000 afectados más en Estados Unidos. Los dispositivos siguen seguros.
11 de agosto de 2026 10:19
Tu exchange de criptomonedas te pide retirar los fondos: cómo detectar el phishing tras la fecha límite de MiCA
Los proveedores cripto sin autorización tienen que pedir ahora a sus clientes de la UE que retiren sus fondos, y los estafadores lo aprovechan con solicitudes falsificadas. Así compruebas en dos minutos si el mensaje es auténtico.
También te podría interesar