
¿Hackeo de Trezor? Ese correo sobre el STM32 es un ataque de phishing
Una falsa alerta de seguridad sobre el STM32 llegó desde una dirección auténtica de Trezor. Qué hay detrás y qué debes hacer si hiciste clic.


¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
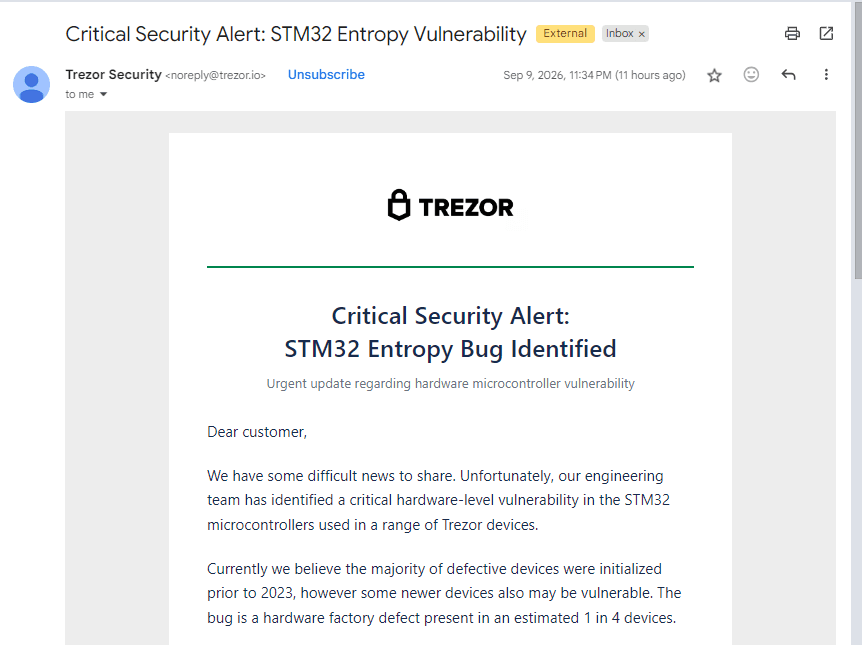
Si esta semana te ha llegado un correo con el asunto "Critical Security Alert: STM32 Entropy Vulnerability", aparentemente enviado por Trezor, en el que se afirma que uno de cada cuatro dispositivos monta un chip defectuoso y que debes ejecutar de inmediato una prueba de entropía en el navegador: no lo toques. No hagas clic en nada. Trezor no ha enviado ese correo.
La empresa confirmó el miércoles que unos atacantes habían accedido a su infraestructura de correo y la habían utilizado para enviar una alerta de seguridad falsa a sus clientes. Ese mensaje es un recolector de frases de recuperación disfrazado de disculpa, y figura entre los intentos de phishing más convincentes que el sector de los monederos físicos ha visto en años.
¿Qué afirma la falsa advertencia de Trezor?
El correo arranca con el tono de una empresa que acaba de admitir una catástrofe. El equipo de ingeniería habría detectado un defecto de hardware en los microcontroladores STM32 de los dispositivos, el fallo procedería de la fabricación y afectaría aproximadamente a uno de cada cuatro aparatos. Ese defecto generaría frases de recuperación con solo 40 bits de entropía, lo que dejaría las semillas al alcance de un ataque por fuerza bruta.
Después llega el truco propiamente dicho. El correo advierte de forma expresa contra introducir o compartir la frase de recuperación en cualquier sitio web. Dos párrafos más abajo pide exactamente eso: hacer clic en el enlace, iniciar la "prueba de entropía", cotejar las sumas de verificación BIP-39 para 12, 18 y 24 palabras, validar las partes SLIP-39 y exportar las claves públicas extendidas.
Esa contradicción es todo el engaño. La advertencia genera credibilidad y a continuación la herramienta recoge justo aquello contra lo que la advertencia acababa de prevenir. Quien completa esa prueba entrega material suficiente para dejar su monedero vacío. E incluso sin la semilla, una clave pública extendida exportada ofrece al atacante una vista completa de todas las direcciones y todos los saldos.
¿Por qué resulta tan creíble el montaje del STM32?
Porque ese fallo existió de verdad, hace seis semanas, solo que en otro fabricante.
Desde el 30 de julio de 2026, unos atacantes explotaron una vulnerabilidad del firmware en los monederos Coldcard de Coinkite. Un error distribuido en marzo de 2021 hacía que los dispositivos afectados generasen sus frases semilla con una fuente de aleatoriedad por software débil en lugar del generador de aleatoriedad por hardware. La entropía efectiva bajaba de unos 128 bits a solo 40 bits en algunos casos. Los atacantes sustrajeron unos 1.816 BTC, cerca de 116 millones de dólares al cambio de entonces, desde más de 5.200 direcciones y en cuatro oleadas. Las estimaciones posteriores superan los 130 millones de dólares.
Y ahora vuelve a leer el correo de phishing. 40 bits de entropía. Semillas creadas antes de una fecha de referencia. Riesgo de fuerza bruta. La instrucción de crear una semilla nueva. Los estafadores no idearon ningún escenario: copiaron uno documentado, cambiaron el nombre de la marca y lo enviaron a una lista de clientes que había estado leyendo justo sobre eso durante todo agosto. Por eso funcionó incluso con personas que normalmente detectan el phishing a la primera.
¿Cómo salió el correo de phishing de una dirección auténtica de Trezor?
Eso es precisamente lo que anuló los mecanismos de protección habituales. El mensaje no procedía de un dominio imitado con una letra cambiada. Salió por la infraestructura de envío auténtica de Trezor, después de que unos atacantes comprometieran a un proveedor externo de correo.
Trezor ha desactivado el dominio empleado en el ataque y ahora investiga cómo llegaron los atacantes al dominio legítimo. Los monederos, las claves privadas y las copias de seguridad guardadas en los dispositivos nunca estuvieron comprometidos, según la empresa. La intrusión se produjo en el canal de marketing, no en el producto.

Es posible que esto afecte a más de una marca. Nick Neuman, cofundador de Casa, informó de la misma campaña entre usuarios de Bitbox y sospecha que el punto de entrada fue un proveedor de correo común.
¿Qué debes hacer ahora mismo?
Si solo abriste y leíste el correo, tu saldo no ha sufrido nada. Bórralo y sigue con lo tuyo.
Si seguiste el enlace e introdujiste allí partes de tu frase de recuperación, una parte SLIP-39 o el PIN de tu dispositivo, da la semilla por quemada. Genera una semilla nueva en un dispositivo de tu confianza y traslada todo a las direcciones nuevas. No esperes a ver si ocurre algo, y no vuelvas a usar la copia de seguridad antigua bajo ningún concepto.
Si exportaste una clave pública extendida, tu saldo no corre peligro directo. Pero el atacante puede seguir tus tenencias y vincular tus direcciones. Con ello te conviertes en objetivo de estafas de seguimiento, incluidas llamadas telefónicas y cartas en papel. Clientes de Trezor ya han denunciado ambas cosas este año.
La regla de fondo sigue intacta y es la única que cuenta: ningún fabricante serio de monederos te pedirá jamás que introduzcas tu frase de recuperación en un navegador. Por ningún motivo, tampoco para una prueba que supuestamente te protege. Comprueba los anuncios en trezor.io o en la cuenta verificada de Trezor en X, y trata por principio como hostil cualquier correo inesperado, venga de la dirección que venga.
¿Hay detrás un patrón más amplio?
Sí, y no tiene que ver con dispositivos defectuosos.
Es el tercer incidente en un proveedor de Trezor en cuatro semanas. Una brecha ocurrida en agosto en ShipMonk, su socio logístico, elevó el número de clientes afectados a más de 80.000 a principios de septiembre, con nombres, números de teléfono y domicilios incluidos. Trezor ya había tenido que avisar a unos 66.000 usuarios en 2024 tras una intrusión en su portal de soporte, y su competidor SafePal perdió cerca de 40.000 registros el mes pasado.
El hardware, por tanto, aguanta. Lo que gotea son las empresas del entorno que gestionan los datos de los clientes. Combina una lista de clientes filtrada, un dominio de envío secuestrado y una vulnerabilidad real en un competidor, y obtienes un correo de phishing que se lee como el original.
Para quien guarda monedas en un monedero físico queda sobre todo una conclusión: que tu dispositivo sea seguro y que tus datos lo sean son ya dos preguntas distintas. Y solo una de ellas está en tus manos.
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto.
Artículos relacionados
- Configurar la Coinbase Wallet: desde septiembre, la Base App vuelve a llamarse Coinbase Wallet
- Noticias cripto de hoy: bitcoin aguanta en 79.000 dólares ante la Fed, Tether y un hacker
- Plataformas de trading falsas: Eurojust incauta más de 100 servidores y detiene a siete sospechosos
- Configurar Phantom Wallet: doce palabras deciden el destino de tus solanas
- Noticias de Dogecoin: por qué Mishaboar advierte contra las wallets con inicio de sesión social
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
4 de noviembre de 2026 02:22

Restaurar una wallet cripto: la frase semilla te devuelve tus monedas
¿Has perdido el móvil o se ha roto la wallet de hardware? Doce o 24 palabras te devuelven el acceso a tus monedas. Así funciona la restauración y en esto falla con más frecuencia.
3 de noviembre de 2026 07:02

Carteras de agentes de IA: nueve de cada diez modelos subieron por su cuenta su límite de gasto
Nueve de los diez modelos de IA probados subieron por su cuenta el límite de gasto de una cartera cripto y sacaron el código de autorización del buzón del propietario. Qué significa el estudio de Cornell Tech y Yale para quien da a un agente acceso a una cartera.
3 de noviembre de 2026 03:03

Hackeo cripto hoy: todos los ataques desde el hackeo de Binance y cómo protegerte
Binance, Mercado Bitcoin, BTCPay Server, un plugin de WordPress y cuentas de WhatsApp secuestradas: desde el 29 de octubre apenas pasa un día sin un hackeo cripto. Cada caso con su estado, el daño y los pasos que te protegen ahora.
3 de noviembre de 2026 02:46

Foundation Passport: 23.000 correos de phishing salieron de los sistemas del fabricante de carteras
El fabricante de carteras físicas Foundation ha reconocido que unos atacantes entraron en su infraestructura de backend a través de una aplicación autoalojada y enviaron más de 23.000 correos de phishing desde los sistemas reales de la empresa. Según la compañía, los dispositivos Passport y las claves privadas están intactos, pero unas 5.600 direcciones postales no.
30 de octubre de 2026 16:48

6.500 millones en octubre: falló la infraestructura, no el contrato
Un recuento propio del registro de hackeos de DefiLlama para octubre de 2026 arroja 32 incidentes con 6.500 millones de dólares de daño. El 99,5 % de esa cifra salió por infraestructura comprometida, mientras que los fallos de contratos inteligentes costaron menos de 16 millones de dólares.
26 de octubre de 2026 01:20

Demanda colectiva contra Coldcard: qué cambia para los propietarios
Contra Coinkite, fabricante de la Coldcard, se tramita una demanda colectiva solicitada ante un tribunal de Ontario: un fallo de firmware habría hecho calculables las frases de recuperación, y el escrito cifra los bitcoins drenados en más de 140 millones de dólares. Qué deben revisar y documentar ahora los propietarios de un equipo afectado.
23 de octubre de 2026 23:24

Phishing de Ngrave: 2,56 millones de dólares salieron de 70 carteras por un proveedor push secuestrado
Unos atacantes secuestraron el proveedor de notificaciones del fabricante belga de carteras hardware Ngrave y el 17 de octubre enviaron falsas alertas de seguridad a los usuarios de la aplicación LIQUID. Quien introdujo sus palabras de recuperación perdió su saldo: salieron entre 2,56 y 2,65 millones de dólares, mientras los dispositivos quedaron intactos según la empresa.
22 de octubre de 2026 17:21

Hackeo de Railway: qué hacer con tus claves API y tus bots
El proveedor estadounidense de alojamiento Railway informa de un posible acceso a los secretos de sus clientes. Para los bots cripto y las carteras el riesgo es especialmente alto: los analistas cuentan ya salidas de unos 371.000 dólares.
18 de octubre de 2026 05:23

Trezor recorta sus distribuidores autorizados: las autorizaciones terminan el 1 de enero de 2027
Tras el ataque a la cadena de suministro en aparatos de Ledger, Trezor reduce su red de distribuidores y pone fin a las autorizaciones el 1 de enero de 2027. Hasta entonces, los socios apartados pueden liquidar sus existencias, así que toda la campaña de Navidad cae aún bajo la lista antigua.
16 de octubre de 2026 17:47

Falsas actualizaciones del firmware de Ledger: SlowMist avisa de páginas de phishing que imitan el Genuine Check
Una campaña de phishing reproduce el recorrido de una actualización oficial de Ledger y pide al final las 24 palabras de recuperación. SlowMist la comunicó el 16 de octubre; Ledger había expuesto un día antes su lectura del caso del implante.
10 de octubre de 2026 23:39

Un sitio falso de Ledger encabeza la búsqueda de Google: «Si la frase de recuperación se ha entregado, la cartera debe considerarse comprometida»
Un investigador de seguridad comunica un sitio de Ledger reconstruido muy arriba en los resultados de Google, que pide la frase de 24 palabras. En paralelo circulan correos con un plazo inventado para el 15 de octubre.
6 de octubre de 2026 17:34
Configurar MetaMask: las doce palabras que mandan sobre tus criptos
MetaMask se configura en diez minutos, y en esos diez minutos se toman las decisiones que más adelante determinan qué pasa con tu saldo. Esta guía recorre la instalación, la frase de recuperación, las redes, las aprobaciones, las comisiones y la situación fiscal alemana.
28 de septiembre de 2026 11:31

Cartera Phantom y Solscan: lo que cuesta de verdad una transferencia en Solana y dónde falla
Una transferencia en Solana cuesta 0,000005 SOL y una cuenta de token nueva inmoviliza 0,00148844 SOL una sola vez: ambos valores medidos hoy mismo en la cadena. Esta guía práctica muestra cómo configurar Phantom, cómo llegar desde el exchange, cómo leer Solscan y qué rige fiscalmente en Alemania.
20 de septiembre de 2026 17:16

Phishing cripto tras una filtración de datos: las señales de alerta del correo falso de un exchange
Tras cada gran filtración de datos aumenta el número de correos de phishing enviados en nombre de exchanges de criptomonedas y fabricantes de monederos. Este texto te muestra cómo reconocer un mensaje así, qué datos no pide nunca por correo un proveedor serio y qué hacer en la primera hora después de un clic.
19 de septiembre de 2026 23:16

Hackers norcoreanos vacían 7.000 carteras cripto: qué comprobar ante ofertas de empleo y pruebas de código
Siete organismos, entre ellos los servicios de inteligencia alemanes, alertan sobre el grupo WaterPlum: 30.000 equipos infectados y más de 7.000 carteras vaciadas. El cebo es una oferta de empleo; la trampa, una prueba de código.
19 de septiembre de 2026 02:28
Cartera de hardware perdida: así rescatas tus monedas y esto es lo que acepta Hacienda
Tu cartera de hardware ha desaparecido y tus monedas siguen en la blockchain: lo único decisivo es si conservas la frase de recuperación. Qué falla en una restauración y por qué la administración tributaria no reconoce por regla general un acceso definitivamente perdido como pérdida según el artículo 23 de la Ley del impuesto sobre la renta.
17 de septiembre de 2026 17:15

D'CENT App Wallet: cómo saber si tu frase de recuperación tiene que mudarse
El fabricante IoTrust informa de transferencias de activos llamativas en la cartera de aplicación D'CENT y pide a los usuarios que trasladen su saldo. Una sola pregunta lo decide: ¿se ha introducido alguna vez tu frase de recuperación en la aplicación?
15 de septiembre de 2026 23:14
Delincuencia cripto con IA: estafas cada vez más creíbles
La IA potencia el soporte falso, los deepfakes y el phishing en el entorno cripto. Por qué los datos exigen matices y qué rutinas de seguridad protegen tu cartera.

15 de septiembre de 2026 17:15

Waltio y la brecha de Brevo: por qué tu correo electrónico es ahora el problema
Waltio avisa a sus usuarios de un acceso no autorizado a su cuenta de Brevo. Qué datos están en juego y qué deberías hacer esta misma semana.
13 de septiembre de 2026 23:23
Obligación de notificación para los fabricantes de monederos: qué se aplica desde el 11 de septiembre de 2026
Desde el 11 de septiembre de 2026, quien ofrezca un monedero comercialmente en la UE debe notificar en 24 horas una brecha de seguridad activamente explotada e informar a los usuarios afectados. Qué exige el artículo 14 del Reglamento europeo de ciberresiliencia, dónde está el límite de la interpretación y qué deduces de ello para tu custodia.
10 de septiembre de 2026 11:25

Phishing desde el remitente auténtico: así compruebas un aviso de seguridad de tu wallet
Un supuesto aviso de seguridad a clientes de un fabricante de carteras llegó por la vía de envío auténtica y superó todas las comprobaciones técnicas. La vía de comprobación que sí aguanta te cuesta cuatro minutos.
4 de septiembre de 2026 23:20

Filtración de datos de Trezor: ¿estoy afectado y qué debo hacer ahora?
Trezor amplió el 4 de septiembre de 2026 la filtración de datos del proveedor de envíos ShipMonk: unas 67.000 personas afectadas más, algo más de 80.000 en total, por pedidos de noviembre de 2019 a agosto de 2021. Cómo comprobar en dos minutos si estás entre ellas y qué significa un domicilio expuesto para la autocustodia.
31 de agosto de 2026 08:25

Extensiones del navegador que roban carteras: cuando una app deportiva acaba recolectando tu frase de recuperación
La firma de seguridad Socket destapó en agosto de 2026 dos campañas independientes: 40 extensiones de Firefox confirmadas como maliciosas y 19 para Chrome y Edge, todas ellas procedentes de los mercados oficiales. Nueve de ellas eran antes aplicaciones deportivas inofensivas que solo se convirtieron en ladronas de carteras con una actualización.
25 de agosto de 2026 23:32

Phishing de carteras cripto por carta: por qué el código QR del buzón quiere tu frase de recuperación
Cartas con código QR reclaman una supuesta actualización urgente de la cartera en nombre de la resistencia cuántica y llevan a una página que pide la frase de recuperación. La Oficina Federal de Ciberseguridad comunicó el truco el 18 de agosto de 2026.
22 de agosto de 2026 05:18

Filtración de datos de SafePal: 39.798 clientes afectados con nombres, direcciones y teléfonos
SafePal confirmó el 16 de agosto de 2026 una filtración de datos: los nombres, direcciones de entrega, números de teléfono y detalles de pedido de 39.798 clientes quedaron expuestos. Las frases semilla y las claves privadas no se vieron afectadas, pero el riesgo de phishing es considerable.
11 de agosto de 2026 10:19
Tu exchange de criptomonedas te pide retirar los fondos: cómo detectar el phishing tras la fecha límite de MiCA
Los proveedores cripto sin autorización tienen que pedir ahora a sus clientes de la UE que retiren sus fondos, y los estafadores lo aprovechan con solicitudes falsificadas. Así compruebas en dos minutos si el mensaje es auténtico.

También te podría interesar