
Ledger confirme un implant dans un portefeuille matériel, des signalements arrivent en Europe : ce qui se cache derrière
Ledger confirme une carte électronique supplémentaire non autorisée dans un appareil trafiqué et rattache les cas confirmés à un revendeur d’Asie du Sud-Est. Un signalement venu du commerce de détail européen reste ouvert, ce qui fait du circuit d’achat de votre appareil le critère décisif.

Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Mise à jour du 13 octobre 2026 : le signalement venu du commerce européen a des conséquences. MediaMarkt Saturn a cessé de vendre les appareils Ledger en Allemagne le 13 octobre, en accord avec Ledger, en magasin comme en ligne. Ledger indique qu’aucun fonds client n’a été perdu dans le cas allemand.
Ledger a confirmé qu’un implant matériel non autorisé se trouvait dans au moins un appareil appartenant à un utilisateur lésé. Selon le fabricant, tous les cas confirmés remontent à un seul revendeur d’Asie du Sud-Est. Depuis le 11 octobre, des utilisateurs signalent en outre des appareils achetés dans le commerce de détail européen, et c’est précisément là que l’affaire vous concerne : si le circuit de vente est le point d’attaque, la marque sur la boîte compte moins que la question de savoir par quelles mains votre appareil est passé.
Ce que Ledger a confirmé le 11 octobre, et ce qu’il n’a expressément pas dit
Dans un point de situation publié 72 heures après l’incident, Ledger a écrit sur X que tous les cas confirmés du vol révélé le 9 octobre concernaient des appareils vendus par le revendeur sud-est-asiatique CryptoBilis. Le service spécialisé en sécurité Help Net Security documente cette formulation. Le fabricant a également confirmé qu’un appareil concerné contenait une carte électronique supplémentaire non autorisée.
Ledger n’a pas fait deux choses. Il n’a pas expliqué le fonctionnement technique de l’implant. Et il n’a pas indiqué le nombre d’appareils touchés. L’entreprise précise en revanche que ses propres systèmes et son circuit de vente directe n’ont pas été compromis. Selon ses déclarations, Ledger coopère avec les autorités compétentes et contacte les utilisateurs concernés.
Cette distinction n’est pas un détail. Une attaque sur la production toucherait chaque appareil d’une série. Une attaque sur une étape du circuit de distribution ne touche que les appareils passés par cette étape. L’écart détermine le nombre de personnes qui doivent agir, et les éléments connus plaident jusqu’ici pour le second cas. Les débuts de l’affaire, nous les avons décrits le 10 octobre dans notre analyse du dossier CryptoBilis.
CryptoBilis en Indonésie, en Malaisie et aux Philippines : le chemin confirmé vers l’appareil
CryptoBilis est un revendeur agréé et sert des clients en Indonésie, en Malaisie et aux Philippines. L’entreprise avait changé de propriétaire peu avant. Ledger a demandé au commerçant d’arrêter la vente et les expéditions ; selon le fabricant, CryptoBilis a cessé de vendre des portefeuilles matériels.
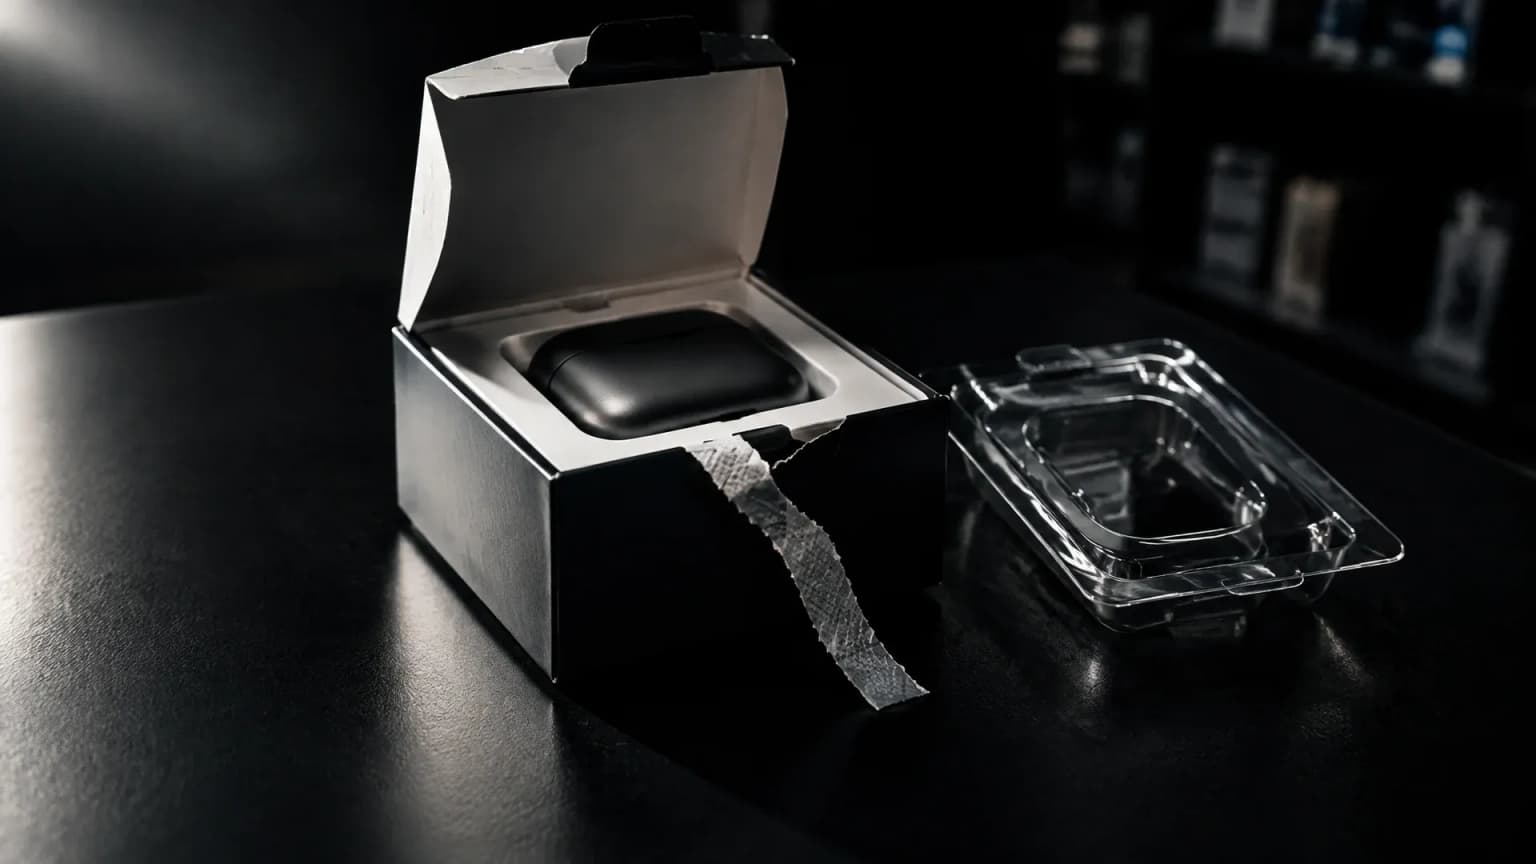
C’est l’instruction donnée ensuite par Ledger à tous ses revendeurs agréés qui retient l’attention : ne s’approvisionner que par des canaux agréés et ne jamais remettre en rayon un produit retourné. La seconde partie décrit le levier probable. Un appareil retourné, ouvert puis rescellé, ressemble à un produit neuf en magasin.
Une attaque sur la chaîne d’approvisionnement ne frappe pas le produit chez le fabricant. Elle frappe une étape du trajet vers l’acheteur : entrepôt, transport, traitement des retours, rayon du magasin. Pour les acheteurs, cela signifie que la sécurité d’un portefeuille matériel ne commence pas au premier allumage.
Implant matériel sous l’écran : microcontrôleur, puce LTE et e-SIM
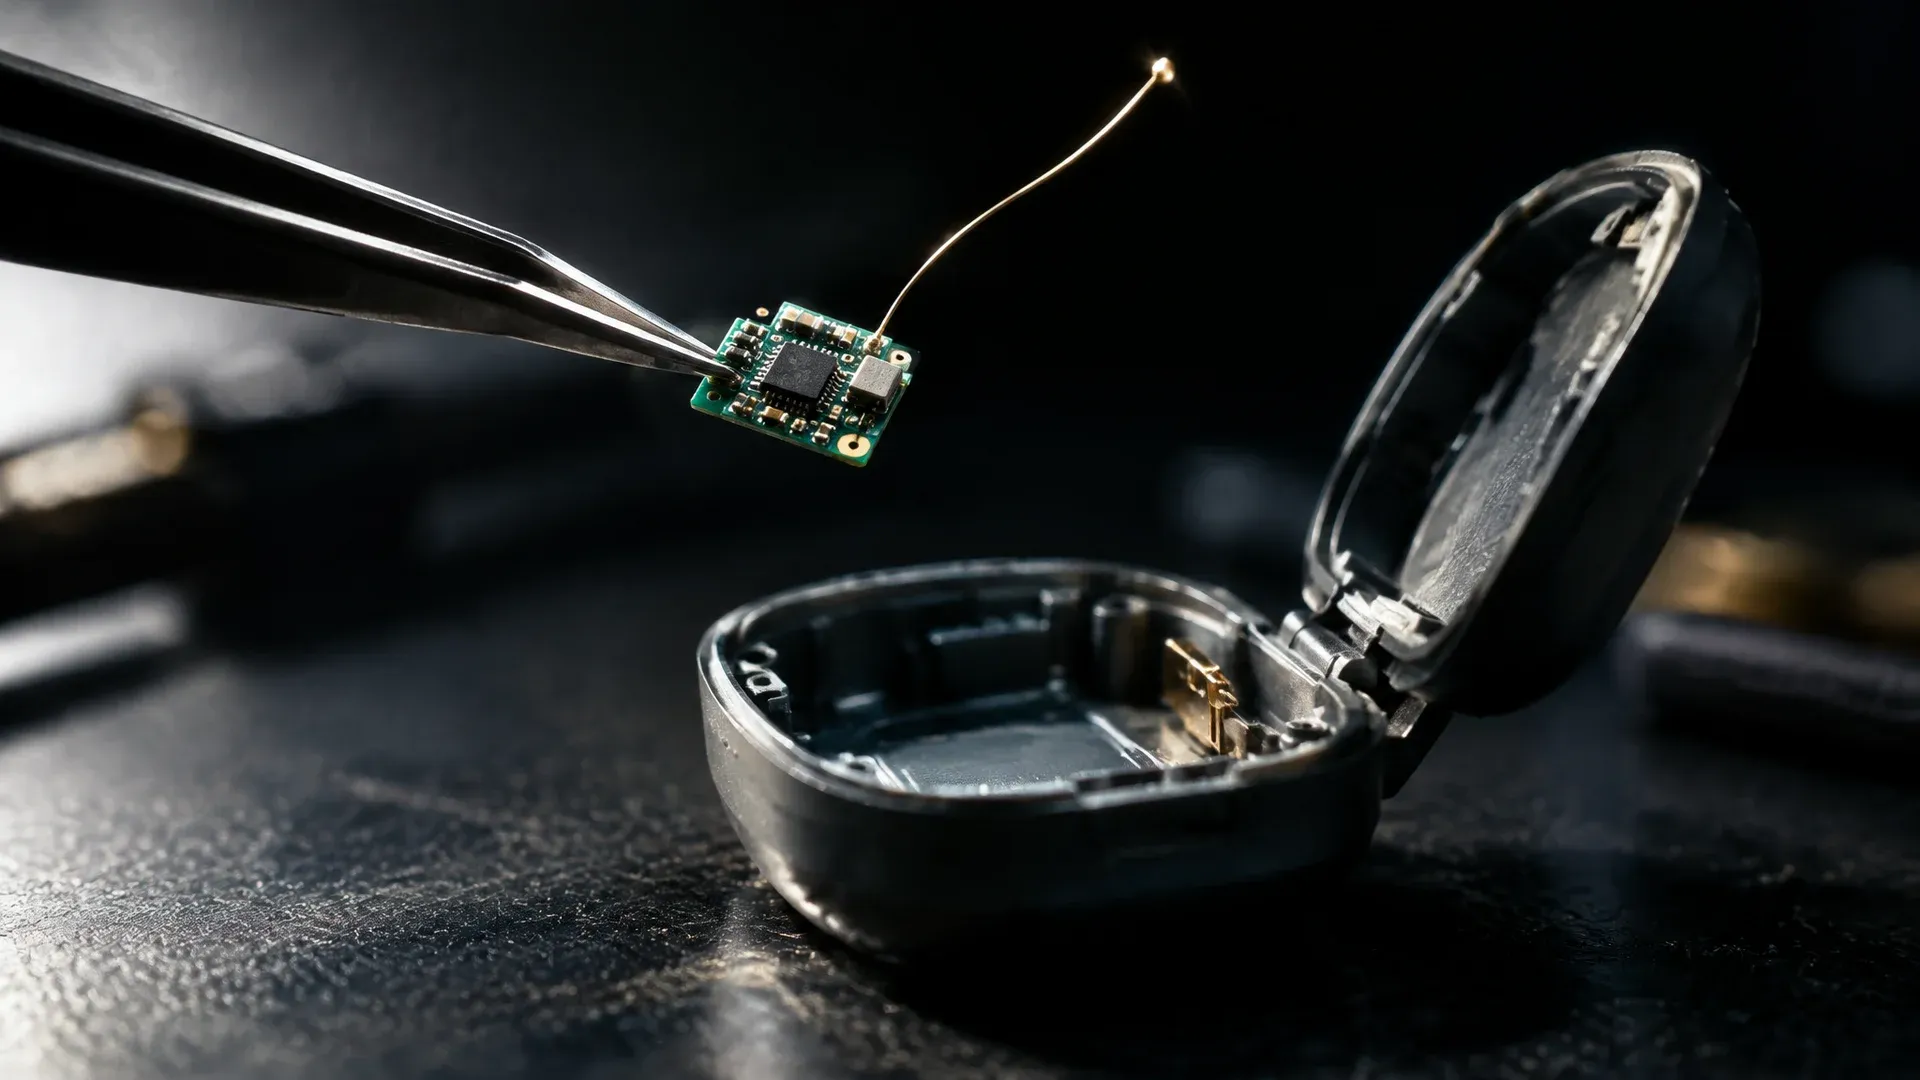
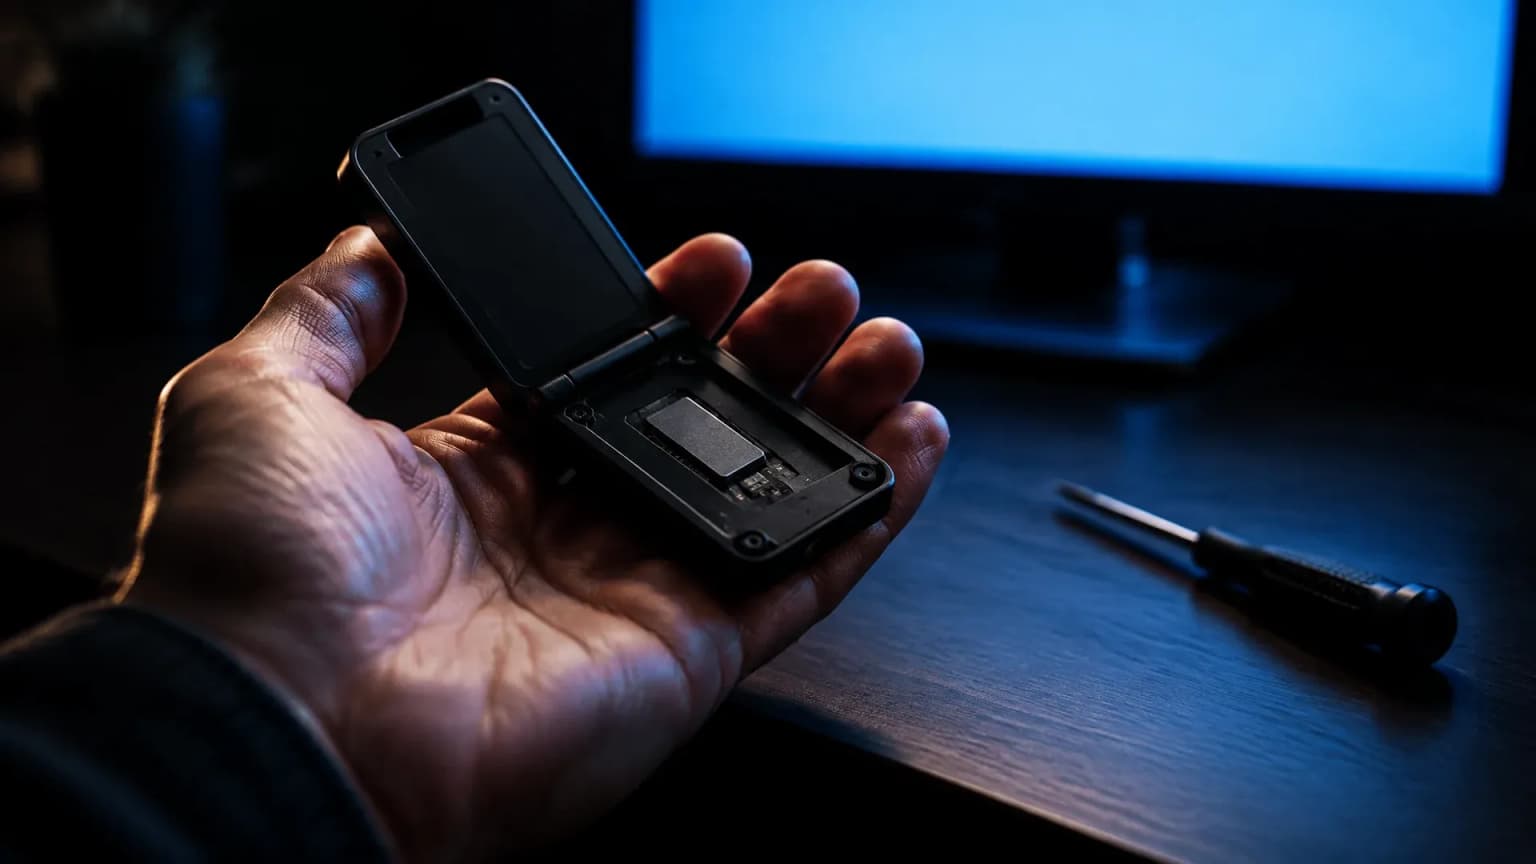
La description technique la plus détaillée à ce jour ne vient pas du fabricant, mais de Mark Karpelès, l’ancien dirigeant de la plateforme Mt. Gox. Il indique avoir acheté lui-même un appareil trafiqué en Malaisie et a publié des photos et des vidéos. On y voit une petite carte électronique sous l’écran, à l’endroit où ne se trouve habituellement qu’un rembourrage.
D’après lui, cette carte porte un microcontrôleur, une antenne, un module LTE et une e-SIM. Une e-SIM est une carte SIM intégrée, inscriptible par voie numérique ; elle ne nécessite aucun logement et ne se remarque pas de l’extérieur. Karpelès décrit un composant qui lit ce qui s’affiche à l’écran, capte au passage la phrase de récupération et l’envoie à l’attaquant par le réseau mobile.
La phrase de récupération, aussi appelée seed phrase, est la suite de 24 mots à partir de laquelle chaque clé privée de votre portefeuille peut être recalculée. Qui la connaît n’a plus besoin de votre appareil. C’est pourquoi le moment de la configuration, où ces mots apparaissent une fois à l’écran, est l’instant le plus précieux pour un attaquant. Ledger n’a pas confirmé cette description du fonctionnement, et elle repose à ce jour sur une seule analyse, techniquement documentée certes.
Karpelès fait état d’un second appareil suspect, obtenu via une offre sur Amazon Japon dont la marchandise provenait de Malaisie. Là encore, l’indice désigne le circuit commercial et non la production.
Genuine Check réussi : la vraie puce de sécurité reste vraie, la carte ajoutée reste invisible
Le constat le plus désagréable de l’affaire concerne justement le contrôle sur lequel les acheteurs s’appuyaient. Le Genuine Check est la vérification d’authenticité au cours de laquelle le logiciel de Ledger effectue un échange cryptographique de clés avec la puce de sécurité de l’appareil, puis confirme qu’il s’agit d’un appareil d’origine.
Karpelès indique que son appareil trafiqué est arrivé sous un film thermorétractable intact et qu’il a passé ce test. La raison devient évidente dès qu’on l’a entendue : la puce de sécurité était authentique. L’implant est placé à côté et le contrôle ne le voit pas. Selon son appréciation, ouvrir l’appareil est le seul moyen fiable de trouver la carte supplémentaire.
La conséquence pratique est inconfortable. Un contrôle d’authenticité réussi reste un bon signe, mais il ne prouve pas qu’aucun élément étranger ne se trouve dans le boîtier. Qui détient un appareil de seconde main, ou issu d’un circuit dont la chaîne n’est pas claire, ne peut pas s’appuyer sur ce seul signal. Comment les appareils sont construits et où se situent les différences, notre comparatif des portefeuilles matériels le détaille.
De 72 à plus de 93 millions de dollars : pourquoi les estimations du préjudice diffèrent
Il n’existe pas de montant officiel. Les analystes on-chain de Bitquery parviennent à un soupçon de plus de 93 millions de dollars. D’autres évaluations indépendantes se situent plus bas ; la fourchette des estimations publiées va d’environ 72 millions à plus de 93 millions de dollars, répartis sur des centaines de portefeuilles. Une analyse cite 93,4 millions de dollars sur plus de 300 adresses.
Des avoirs sur plusieurs blockchains sont concernés, et l’on cite Bitcoin, Ethereum et Tron. Si les chiffres divergent, c’est une affaire de méthode : qui rattache des adresses à un incident doit décider quels mouvements en font encore partie. Nous donnons donc la fourchette et ne lissons pas les valeurs en un chiffre unique.
Analyse de Bitquery : huit portefeuilles vidés sur dix n’ont reçu des fonds qu’à partir de juin
Le constat le plus important pour vous ne figure pas dans le montant du préjudice. Il tient à une fenêtre de temps. Bitquery a remonté la trace des portefeuilles vidés et constate que plus de huit sur dix ont reçu un solde pour la première fois en juin ou plus tard. Cela suggère que des appareils achetés chez CryptoBilis dès le mois de juin peuvent également être concernés.
Cela va au-delà de l’indication donnée par Ledger. Le fabricant avait conseillé aux acheteurs des 90 derniers jours de transférer leurs avoirs sur un nouvel appareil. En comptant à rebours depuis l’incident du 9 octobre, cette fenêtre s’achève début juillet. La trace on-chain commence un mois plus tôt. Qui a acheté son appareil en juin chez ce commerçant sort du cadre de la recommandation du fabricant, mais pas de celui des données.
Commerce de détail européen : ce que les signalements établissent et ce qu’ils n’établissent pas
Le 11 octobre, un signalement venu d’Europe est devenu public. Un utilisateur qui écrit sur X sous le nom @0xJohannes_ indique avoir acheté son appareil dans la succursale d’un revendeur européen officiel ; la chaîne Crypto Banter a relayé le cas le même jour. Selon sa description, l’appareil contenait des câbles supplémentaires absents des appareils d’origine, et la forme rappelait une variante plus ancienne de l’implant, alors que l’achat ne datait que de quelques semaines. Karpelès, présent sur X sous le nom @MagicalTux, a signalé une antenne dont le marquage évoquerait une version « eurasienne ».
Ici, la rigueur importe plus que la vitesse. Aucun avoir n’a été dérobé depuis cet appareil. Le signalement lui-même ne précise pas de quelle enseigne il s’agit. Elle n’est nommée que dans la couverture connexe ; le portail spécialisé Crowdfund Insider l’écrit exactement ainsi et se garde de confirmer le cas lui-même. Ledger ne s’est pas exprimé en détail sur le signalement européen et continue d’attribuer les cas confirmés au commerçant sud-est-asiatique. Plusieurs observateurs jugent les images publiées peu probantes et mettent en garde contre la tentation de conclure, à partir de cas isolés, à une contamination large du commerce européen.
Il reste malgré tout un enseignement pour votre décision. Il existe un cas d’implant confirmé, un chemin documenté par le commerce intermédiaire et une instruction du fabricant de ne pas remettre les retours en stock. Cela suffit pour retracer une fois son propre circuit d’achat, et cela ne suffit pas pour céder à la panique.
Achat en magasin ou directement chez le fabricant : le circuit d’achat est le critère
Les recommandations de Ledger aux clients concernés sont formulées clairement. Qui a acheté chez CryptoBilis et n’a pas encore configuré l’appareil ne doit pas l’initialiser. Qui l’a déjà configuré doit transférer ses avoirs sur un nouvel appareil muni d’une phrase de récupération nouvellement générée, de préférence un appareil acquis directement auprès du fabricant. Le contact doit passer par les canaux officiels, et l’entreprise recommande expressément un dépôt de plainte auprès de la police locale.
Pour le marché allemand, aucun cas n’est confirmé. Les signalements venus du commerce de détail européen donnent toutefois une raison de faire du circuit d’achat un critère. Acheter un appareil directement chez le fabricant, ou chez un commerçant dont la chaîne d’approvisionnement est traçable, ne coûte rien d’autre qu’un peu de patience. Un appareil issu d’une place de marché, d’une petite annonce ou d’un retour de provenance incertaine comporte un risque que rien ne permet de vérifier de l’extérieur.
Ce qu’il ne faut pas faire compte aussi : ouvrir son propre appareil pour y chercher une carte détruit la garantie et, sans images de référence ni instruments de mesure, n’apporte aucune réponse solide. La voie d’une nouvelle phrase de récupération sur un appareil de provenance sûre est moins chère et plus sûre que tout bricolage sur le boîtier.
Conservation MiCA et autoconservation : qui répond du dommage
Cet incident touche une décision que beaucoup d’investisseurs ne prennent qu’une fois et ne réexaminent jamais : autoconservation ou conservation par un prestataire. L’autoconservation, ou self-custody, signifie que vous détenez vous-même la clé privée et que personne d’autre ne peut disposer de vos avoirs.
Le prix à payer est l’absence d’interlocuteur en cas de dommage. Qui perd une seed à cause d’un appareil trafiqué n’a aucun droit à faire valoir contre un conservateur. Il reste une action en dommages et intérêts contre celui qui a trafiqué l’appareil, et celui-là est en règle générale inconnu. Chez un conservateur agréé au titre du règlement européen MiCA, le client dispose à l’inverse d’un droit contre une entreprise supervisée, assortie d’obligations de séparation des avoirs de la clientèle. En échange, il renonce à sa propre clé. Quels prestataires détiennent un agrément européen, notre panorama des plateformes crypto réglementées le montre.
Les deux voies se défendent, et la plupart des investisseurs s’en sortent mieux avec une répartition qu’avec une solution pure. L’essentiel est de savoir quelle part de vos avoirs vous assumez vous-même en cas de coup dur.
Hameçonnage après l’incident : Ledger n’appelle pas et ne demande jamais les 24 mots
Après chaque incident de sécurité majeur vient une seconde vague, et elle touche plus de monde que l’incident lui-même. Ledger met expressément en garde contre des escrocs qui exploitent la situation et précise un point : l’entreprise n’appelle pas, n’envoie pas de messages privés et ne demande jamais la phrase de 24 mots. Tout message qui fait précisément cela est une attaque, quelle que soit l’apparence d’authenticité de l’expéditeur et de la mise en page.
Le même incident a déjà placé de faux sites Ledger dans les résultats de recherche. Comment les reconnaître, nous l’avons écrit dans notre analyse des faux sites Ledger. La règle derrière cela est courte : la phrase ne quitte jamais l’appareil, sur aucun canal, pour aucun service d’assistance.
Sur le marché, l’annonce a peu bougé les cours jusqu’ici. Le bitcoin s’échange autour de 82 400 dollars selon les données de CoinGecko, soit un bon pour cent sous la veille, et l’ensemble du marché a perdu environ 3,7 % en 24 heures. L’incident est grave pour les personnes touchées et reste, pour le cours, un sujet secondaire.
Implant Ledger : une nouvelle seed est la seule réponse fiable
S’il subsiste un doute sur le circuit d’achat, aucun test sur le boîtier n’aide. Seule aide une clé neuve sur un appareil dont vous connaissez l’origine. Ces trois étapes y conduisent :
- Établir le circuit d’achat. Vérifiez la facture et le commerçant de votre appareil. S’il vient du fabricant ou d’un commerçant à la chaîne d’approvisionnement claire, rien n’est à faire en l’état actuel. En cas d’achat de seconde main ou de source incertaine, partez du principe qu’il y a un risque. Quels appareils entrent en ligne de compte figure dans le comparatif des portefeuilles logiciels pour la période de transition, et parmi les modèles matériels.
- Générer une nouvelle phrase de récupération. Configurez à neuf un appareil de provenance sûre, notez les nouveaux mots hors ligne et transférez l’intégralité de vos avoirs. L’ancienne phrase est à considérer comme brûlée à partir de cet instant, même si rien ne s’est produit. Pour l’intervalle, une partie peut être placée chez un conservateur réglementé agréé dans l’UE.
- Mettre à jour les accès. Modifiez les accès partout où l’ancien appareil était rattaché et reconfigurez la double authentification. Où tenir quels comptes et à quels frais, le comparatif des plateformes le situe.
(Au 12 octobre 2026. Cet article ne constitue pas un conseil en investissement. Les cours et les grilles tarifaires évoluent ; vérifiez les conditions auprès du prestataire avant tout achat.)
Questions fréquentes sur l’implant Ledger
Liens partenaires : certains liens de cette page sont des liens partenaires. Si vous devenez client via l’un d’eux, nous pouvons percevoir une commission, sans frais supplémentaires pour vous. La sélection, les notes et le classement sont décidés en toute indépendance par la rédaction. Éthique et indépendance · Propriétaire et financement
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle. Les chiffres et affirmations s’appuient sur les sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Pour plus tard ? Enregistrez cet article et retrouvez-le dans votre profil.
Articles liés
- Fuite de données Trezor chez le transporteur Skladon : les pirates ont copié les données de 27 000 commandes
- Le portefeuille Zengo expliqué : deux parts de clé remplacent la phrase de récupération
- FaceStealer : le FBI alerte sur de faux appels Zoom qui vident les portefeuilles crypto
- Suiet Wallet ferme : jusqu’au 14 novembre pour transférer vos SUI
- Faille iOS worse_query : les portefeuilles crypto sur iPhone sont-ils menacés ?
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
8 novembre 2026 08:33
Configurer le portefeuille Phantom : douze mots décident du sort de vos solanas
Le portefeuille Phantom se configure en quelques minutes, mais il ne devient sûr qu’avec une phrase de récupération correctement conservée. Ce guide va du téléchargement et du premier dépôt jusqu’aux swaps facturés 0,85 %, au Ledger, au staking et à la fiscalité.
8 novembre 2026 00:13

Keplr Wallet suspend la connexion Google et Apple après une faille chez Web3Auth
Keplr a suspendu la connexion via Google et Apple après des signalements de transactions non autorisées ; selon Web3Auth, l’origine se trouve dans sa propre infrastructure. Les comptes dotés d’une phrase de récupération personnelle ou d’un portefeuille matériel ne sont pas concernés, d’après un examen préliminaire.
7 novembre 2026 22:16
Actualité Dogecoin : pourquoi Mishaboar met en garde contre les portefeuilles à connexion sociale
Analyse : le contributeur de Dogecoin Mishaboar met en garde contre les portefeuilles que l’on crée avec un compte Google ou Apple. En cause, des transactions non autorisées chez Keplr et la suspension du prestataire Web3Auth.
3 novembre 2026 02:45

Foundation Passport : 23 000 e-mails d’hameçonnage sont partis des systèmes du fabricant de portefeuilles
Le fabricant de portefeuilles matériels Foundation a reconnu que des attaquants s’étaient introduits dans son infrastructure dorsale via une application auto-hébergée et avaient envoyé plus de 23 000 e-mails d’hameçonnage depuis les véritables systèmes de l’entreprise. Selon la société, les appareils Passport et les clés privées sont intacts, mais pas quelque 5 600 adresses postales.
2 novembre 2026 22:44

Conserver ses cryptos en sécurité : se protéger des piratages comme celui de Binance
Après le piratage de 6,3 milliards de dollars chez Binance : comment conserver vos cryptomonnaies en sécurité. Comparatif des portefeuilles matériels, scanners de portefeuille comme MetaMask Security Alerts, réglages essentiels sur la plateforme et liste de contrôle en sept étapes.
2 novembre 2026 10:25

Implant signalé dans un Trezor Safe 5 vendu par CryptoBilis : qui doit changer de portefeuille
Trezor avertit tous les acheteurs qui ont commandé depuis mars 2026 chez l’ancien revendeur CryptoBilis : une carte supplémentaire dotée d’un module cellulaire lirait la phrase de récupération d’un Safe 5. Qui est concerné, pourquoi la pesée ne sert à rien et comment migrer vers un nouveau portefeuille.
29 octobre 2026 16:42
48 heures, 13,84 millions de dollars : « des fonds toujours en mouvement »
Arkham Intelligence chiffre le butin du drainer Ledger CryptoBilis à 95,35 millions de dollars sur 1 486 adresses et signale 13,84 millions de dollars déplacés en 48 heures. Dix millions d’USDT sont gelés, et Ledger rattache chaque cas confirmé à un seul circuit de revente.
26 octobre 2026 01:18
Coldcard devant la justice : ce que cela change pour les détenteurs
Une action collective est demandée contre Coinkite, fabricant de la Coldcard, devant un tribunal de l'Ontario : un défaut de micrologiciel aurait rendu calculables les phrases de récupération, et la requête chiffre les bitcoins siphonnés à plus de 140 millions de dollars. Ce que les détenteurs d'un appareil concerné doivent vérifier et documenter dès maintenant.
23 octobre 2026 23:23

Phishing Ngrave : 2,56 millions de dollars sortis de 70 portefeuilles via un prestataire push détourné
Des attaquants ont détourné le prestataire de notifications du fabricant belge de portefeuilles matériels Ngrave et envoyé le 17 octobre de fausses alertes de sécurité aux utilisateurs de l’application LIQUID. Qui a saisi ses mots de récupération a perdu son solde: entre 2,56 et 2,65 millions de dollars sont partis, les appareils eux-mêmes restant intacts selon l’entreprise.
18 octobre 2026 05:21

Trezor réduit ses revendeurs agréés : les autorisations prennent fin le 1er janvier 2027
Après l’attaque de la chaîne logistique visant des appareils Ledger, Trezor réduit son réseau de revendeurs et met fin aux autorisations au 1er janvier 2027. Les partenaires écartés peuvent écouler leurs stocks jusque-là, si bien que toute la période de Noël relève encore de l’ancienne liste.
17 octobre 2026 23:45
Créer un portefeuille Bitcoin : les dix premières minutes décident de l'accès
Un portefeuille Bitcoin s'installe en dix minutes, et c'est précisément là le danger. Quelles quatre étapes traverse chaque installation, pourquoi le premier virement devrait être un montant test et quelles cinq erreurs coûtent le plus cher.
17 octobre 2026 20:31
Un agent OpenAI atteint 362 portefeuilles avec des phrases connues : le point faible, ce sont les vieux portefeuilles de test
Un modèle interne d’OpenAI a passé en revue des phrases de récupération publiquement connues et payé des frais depuis le portefeuille d’un tiers. Le dommage fut nul ; la voie d’attaque concerne quiconque a déjà créé une phrase de test.
16 octobre 2026 17:53
Ledger vend l’Atom à 849 dollars uniquement dans sa propre boutique : « Depuis des années, nos clients nous demandent un téléphone Ledger »
Ledger a présenté le 15 octobre l’appareil Android Atom et le vend exclusivement par sa propre boutique. Après la découverte d’appareils trafiqués dans le circuit intermédiaire, la voie de distribution devient elle-même une question de sécurité.
16 octobre 2026 17:45
Fausses mises à jour du micrologiciel Ledger : SlowMist signale des pages d’hameçonnage imitant le Genuine Check
Une campagne d’hameçonnage reproduit le déroulé d’une mise à jour Ledger officielle et réclame à la fin les 24 mots de récupération. SlowMist l’a signalée le 16 octobre ; Ledger avait exposé la veille sa lecture de l’affaire d’implant sous-jacente.
14 octobre 2026 14:30
Qu'est-ce qu'un portefeuille matériel ? Comment l'appareil protège vos clés
Un portefeuille matériel ne conserve pas des coins, mais la clé privée, et il ne la restitue jamais. Comment la signature se déroule dans l'appareil, ce que signifient les 12 ou 24 mots, et contre quelles attaques la conception ne peut rien.
14 octobre 2026 02:38
MediaMarkt et Saturn suspendent la vente des Ledger après le signalement d’un implant par un client
Depuis le 13 octobre, MediaMarkt et Saturn ne vendent plus de Ledger, ni en magasin ni en ligne. Le déclencheur est le signalement d’un implant par un client. Ce que Ledger confirme, pourquoi le contrôle d’authenticité n’aide pas et quelles étapes ont du sens pour un appareil acheté en magasin.
12 octobre 2026 11:43
14,7 millions échangés en USDD, 20 adresses gelées : comment vérifier votre stablecoin
Après les vols chez des acheteurs de Ledger, Tether a gelé plus de 20 adresses et immobilisé environ 10 millions de dollars. Parce qu’une partie du butin a été échangée en USDD, l’affaire montre exactement jusqu’où va la fonction de gel d’un stablecoin.
10 octobre 2026 23:38
Faux site Ledger en tête de la recherche Google : « Si la phrase de récupération a été communiquée, le portefeuille doit être considéré comme compromis »
Un chercheur en sécurité signale un site Ledger reconstitué très haut dans les résultats de Google, qui demande la phrase de 24 mots. En parallèle circulent des courriels assortis d’une échéance inventée au 15 octobre.
9 octobre 2026 18:36
Ledger piraté ? 86 millions de dollars volés : ce qui se cache derrière les wallets manipulés d'Asie du Sud-Est
Depuis vendredi, des utilisateurs Ledger d'Asie du Sud-Est signalent des wallets vidés, les analystes comptent plus de 86 millions de dollars. Ledger suspend le revendeur CryptoBilis. Un implant dans l'appareil lirait la phrase de récupération. Ce que l'on sait, ce que conseille CZ et ce que vous devez faire maintenant.
6 octobre 2026 17:32
Installer MetaMask : les douze mots qui commandent vos cryptos
MetaMask s'installe en dix minutes, et c'est au cours de ces dix minutes que se prennent les décisions qui détermineront plus tard le sort de votre avoir. Ce guide traite de l'installation, de la phrase de récupération, des réseaux, des autorisations, des frais et de la fiscalité allemande.
30 septembre 2026 08:20
Tangem Wallet : pourquoi la carte remplace les 24 mots de la phrase de récupération
La Tangem Wallet protège les cryptomonnaies avec deux ou trois cartes identiques au lieu de 24 mots. Ce que coûtent les coffrets, quels constats de sécurité existent et pourquoi nous ne recommandons plus Tangem.
23 septembre 2026 05:14

Configurer un portefeuille crypto : sécuriser ses coins en sept étapes
Un portefeuille crypto personnel se configure en vingt minutes, mais une seule étape décide de tout le reste. Ce guide vous conduit du type de portefeuille aux mots de récupération et au montant test, et précise les exigences de la BaFin et du fisc.
19 septembre 2026 02:26
Portefeuille matériel perdu : comment sauver vos coins et ce que le fisc accepte
Votre portefeuille matériel a disparu, vos coins restent sur la blockchain : seule compte la question de savoir si vous avez encore votre phrase de récupération. Ce qui échoue lors d’une restauration, et pourquoi le fisc ne reconnaît en règle générale pas un accès définitivement perdu comme une perte au sens de l’article 23 de la loi sur l’impôt sur le revenu.

10 septembre 2026 14:17

Piratage Trezor ? Ce courriel sur le STM32 est une attaque par hameçonnage
Une fausse alerte de sécurité au sujet du STM32 est partie d'une véritable adresse Trezor. Ce qui se cache derrière et ce que vous devez faire si vous avez cliqué.
10 septembre 2026 11:23

Hameçonnage depuis la vraie adresse de l’expéditeur : comment vérifier une alerte de sécurité de votre wallet
Une prétendue alerte de sécurité adressée aux clients d’un fabricant de portefeuilles a emprunté son circuit d’envoi authentique et passé tous les contrôles techniques. La procédure de vérification qui tient malgré tout vous prend quatre minutes.
25 août 2026 23:32

Hameçonnage de portefeuille crypto par courrier : pourquoi le code QR de votre boîte aux lettres veut votre phrase de récupération
Des lettres accompagnées d'un code QR réclament une prétendue mise à jour urgente du portefeuille au nom de la résistance quantique et mènent à une page qui demande la phrase de récupération. L'Office fédéral de la cybersécurité a signalé le procédé le 18 août 2026.
11 août 2026 14:32
Conserver sa phrase de récupération : ce qu’apportent l’acier, la passphrase et le multisig à votre sauvegarde
L’affaire Coldcard a mis au premier plan la question du fabricant, sans guère toucher à celle du rangement de la sauvegarde. Ce guide situe le papier, l’acier, la passphrase et les procédés de partage au regard des normes BIP-39 et SLIP-0039.
Vous pourriez aussi aimer