
Ledger piraté ? 86 millions de dollars volés : ce qui se cache derrière les wallets manipulés d'Asie du Sud-Est
Depuis vendredi, des utilisateurs Ledger d'Asie du Sud-Est signalent des wallets vidés, les analystes comptent plus de 86 millions de dollars. Ledger suspend le revendeur CryptoBilis. Un implant dans l'appareil lirait la phrase de récupération. Ce que l'on sait, ce que conseille CZ et ce que vous devez faire maintenant.



Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
D'abord Coldcard, maintenant Ledger. Deux mois après la fuite de plus de 116 millions de dollars des wallets Bitcoin Coldcard, c'est le hardware wallet le plus connu au monde qui est touché. Depuis vendredi matin, 9 octobre 2026, des utilisateurs d'Asie du Sud-Est signalent des wallets vidés sur X et Reddit. Les analystes on-chain comptent désormais plus de 86 millions de dollars partis vers une poignée d'adresses de collecte. Ledger confirme une enquête et a suspendu l'un de ses distributeurs officiels : CryptoBilis, un revendeur qui vend des appareils Ledger en Indonésie, en Malaisie et aux Philippines.
L'essentiel d'abord : d'après tout ce que l'on sait vendredi soir, ce n'est pas Ledger qui a été piraté, mais la chaîne d'approvisionnement. La piste mène à des appareils vendus par un seul intermédiaire. Si vous avez acheté votre Ledger directement auprès du fabricant, rien n'indique à ce stade que vous soyez concerné. Pour tous les autres, il existe des étapes claires, résumées plus bas.
Ledger piraté ? Ce qui s'est passé le 9 octobre
La première grande alerte est venue de l'enquêteur blockchain pseudonyme Specter à 14 h 24, heure de Paris. Il avait suivi les signalements d'utilisateurs Ledger dont les wallets avaient été vidés et a publié dix adresses de collecte sur Bitcoin, Ethereum et Tron qui, selon lui, ont reçu des fonds de centaines de wallets victimes. Son total : plus de 86 millions de dollars. Un quart d'heure plus tard, il précisait ne pas encore avoir pu établir le nombre exact de wallets touchés. Un deuxième analyste, tanuki42, arrive à plus de 72 millions de dollars et invite les victimes à contacter le groupe d'urgence bénévole SEAL 911. La société d'analyse MistTrack parlait dans l'après-midi de près de 90 millions de dollars.
La plateforme d'analyse Arkham, qui classe désormais les adresses de collecte sous l'étiquette « Ledger Theft », montre à quoi ressemble le schéma. Vendredi matin, l'adresse Tron identifiée par TBkcU a reçu dix virements en stablecoin USDT en peu de temps, chacun entre 500 000 et 2,4 millions de dollars. Vers midi ont suivi deux autres entrées de 740 000 et 508 000 dollars sur deux autres adresses. Ce ne sont pas de petits investisseurs qui perdent quelques centaines de dollars. Ce sont des wallets dans lesquels des gens gardaient leur patrimoine.
À 15 h 32, Ledger a réagi via son compte support. L'entreprise enquête sur des signalements de pertes chez des utilisateurs d'Asie du Sud-Est ayant acheté des produits chez CryptoBilis. Par précaution, elle a demandé au revendeur de suspendre toutes les ventes et livraisons d'appareils Ledger. Ceux qui y ont acheté au cours des 90 derniers jours et n'ont pas encore configuré l'appareil ne doivent pas le faire. Ceux qui l'ont déjà fait doivent transférer leurs actifs vers un nouvel appareil Ledger avec une nouvelle phrase de récupération.
Ce qui manque dans ce communiqué est révélateur : un chiffre, une cause et le mot piratage. Ledger ne confirme pas les 86 millions et n'explique pas comment les seeds sont tombées entre d'autres mains. Ni le total ni la cause n'ont été confirmés de manière indépendante à ce jour. Les seuls faits établis sont la suspension du revendeur et la recommandation aux acheteurs.
| Heure (Paris) | Ce qui s'est passé |
|---|---|
| dès 8 h environ | Dix virements USDT de 0,5 à 2,4 M$ arrivent sur l'adresse de collecte Tron TBkcU |
| 14 h 24 | Specter publie dix adresses de collecte et évoque plus de 86 M$ |
| 15 h 32 | Ledger confirme l'enquête et suspend le revendeur CryptoBilis |
| 16 h 01 | Le fondateur de Binance, Changpeng Zhao, parle d'une attaque de la chaîne d'approvisionnement chez un revendeur |
| après-midi | MistTrack évoque près de 90 M$, Tether gèle des adresses USDT liées |
| dès 17 h 37 | Mark Karpelès décrit un implant espion dans l'appareil qui passe le contrôle d'authenticité |
Une partie du butin pourrait encore être gelée. Selon MistTrack, l'émetteur de stablecoin Tether a déjà gelé des USDT sur des adresses liées aux vols. Le montant concerné reste inconnu. Pour le Bitcoin et l'Ether, ce levier n'existe pas : une fois les fonds partis, seule une plateforme d'échange peut encore les bloquer lors d'une tentative de retrait.
Mise à jour 18 h 30 : l'attaquant commence à blanchir. Selon Onchain Lens, 430,2 ETH, soit environ 1,07 million de dollars, sont passés par le mixeur Tornado Cash via quatre wallets. Après les gels de Tether, il convertit aussi des USDT en USDD, un stablecoin sur Tron que Tether ne peut pas geler. Plus cela dure, plus la part récupérable du butin diminue.
 Comparatif des hardware wallets
Comment les wallets ont été vidés : l'implant dans l'appareil
L'explication la plus concrète à ce jour vient d'un homme que le monde crypto connaît dans un tout autre contexte : Mark Karpelès, ancien patron de la plateforme Mt. Gox, effondrée en 2014. Karpelès étudie depuis des semaines des appareils Ledger manipulés et avait déjà montré en septembre des photos d'un Nano X modifié. Vendredi après-midi, il a replacé les nouveaux cas dans leur contexte dans une série de posts. Sa description : une puce supplémentaire, logée dans le boîtier, lit ce qui s'affiche à l'écran, enregistre la phrase de récupération au moment où l'appareil vous la montre pour que vous la notiez, puis la transmet.
Le plus dangereux : selon Karpelès, un tel appareil passe le contrôle d'authenticité de Ledger. La véritable puce de sécurité est authentique, elle génère correctement la seed et signe proprement. Elle est simplement observée. Selon lui, la seule façon de détecter l'implant est d'ouvrir l'appareil. Les versions précédentes se trahissaient par un film plastique bâclé, la nouvelle est bien mieux réalisée et cachée sous l'écran. Le signe le plus visible est un câble d'antenne qui paraît manifestement déplacé à l'intérieur. Ledger dispose d'une page d'assistance avec des photos de l'intérieur d'un appareil authentique, et Karpelès demande aux acheteurs de CryptoBilis d'ouvrir leur appareil et de partager des photos.
Un détail de ses posts devrait alerter quiconque commande un hardware wallet en ligne. Son propre appareil d'analyse lui avait paru suspect parce qu'il était proposé sur Amazon à moitié prix et expédié depuis la Malaisie au lieu du Japon, où il l'avait commandé. L'origine était le signal d'alarme avant même l'ouverture du boîtier.
Reste à savoir si tous les cas remontent à un implant. Le développeur 0xQuit juge tout aussi possible qu'une partie des victimes soit tombée dans un piège de phishing et estime irresponsable de parler d'un piratage de Ledger. En parallèle, le chercheur en sécurité CyberScrilla met en garde contre un faux site Ledger apparu en tête des résultats de Google, qui aurait selon lui reçu plus d'un million de visites en 30 jours. Il demande la phrase de récupération. Aucun lien avec les 86 millions de dollars n'est établi, mais la règle vaut dans tous les cas : une phrase de récupération ne se saisit jamais sur un site ou dans une application.
Il est tout aussi important de comprendre ce que cette attaque n'est pas. Ce n'est pas un bug de firmware comme chez Coldcard, où un générateur de nombres aléatoires prévisible trahissait les seeds. Ce n'est pas une attaque contre les serveurs de Ledger ni un accès à distance à tous les appareils dans le monde. C'est une attaque contre le chemin qu'un appareil parcourt de l'usine jusqu'à vous. C'est là aussi que se situe le revendeur. On ignore si CryptoBilis a lui-même introduit des appareils manipulés, s'il y avait un auteur dans son entrepôt ou si le revendeur a lui-même été approvisionné en contrefaçons. Ledger n'a pour l'instant fait que suspendre les ventes, sans formuler d'accusation.
Ledger à la deuxième place : les incidents de hardware wallets en 2026
Quelle est l'ampleur de cette affaire en comparaison ? Dans l'après-midi, le service on-chain Chain INK a rassemblé tous les incidents de hardware wallets de l'année dans une liste. Seuls deux d'entre eux ont à ce jour coûté de l'argent de manière avérée aux clients : Coldcard et désormais CryptoBilis. Coldcard reste en tête en pertes totales avec 111 millions de dollars, et d'autres décomptes vont même jusqu'à 130 millions. Moins d'une journée après, l'affaire Ledger occupe déjà la deuxième place avec 87 millions, et le décompte continue.
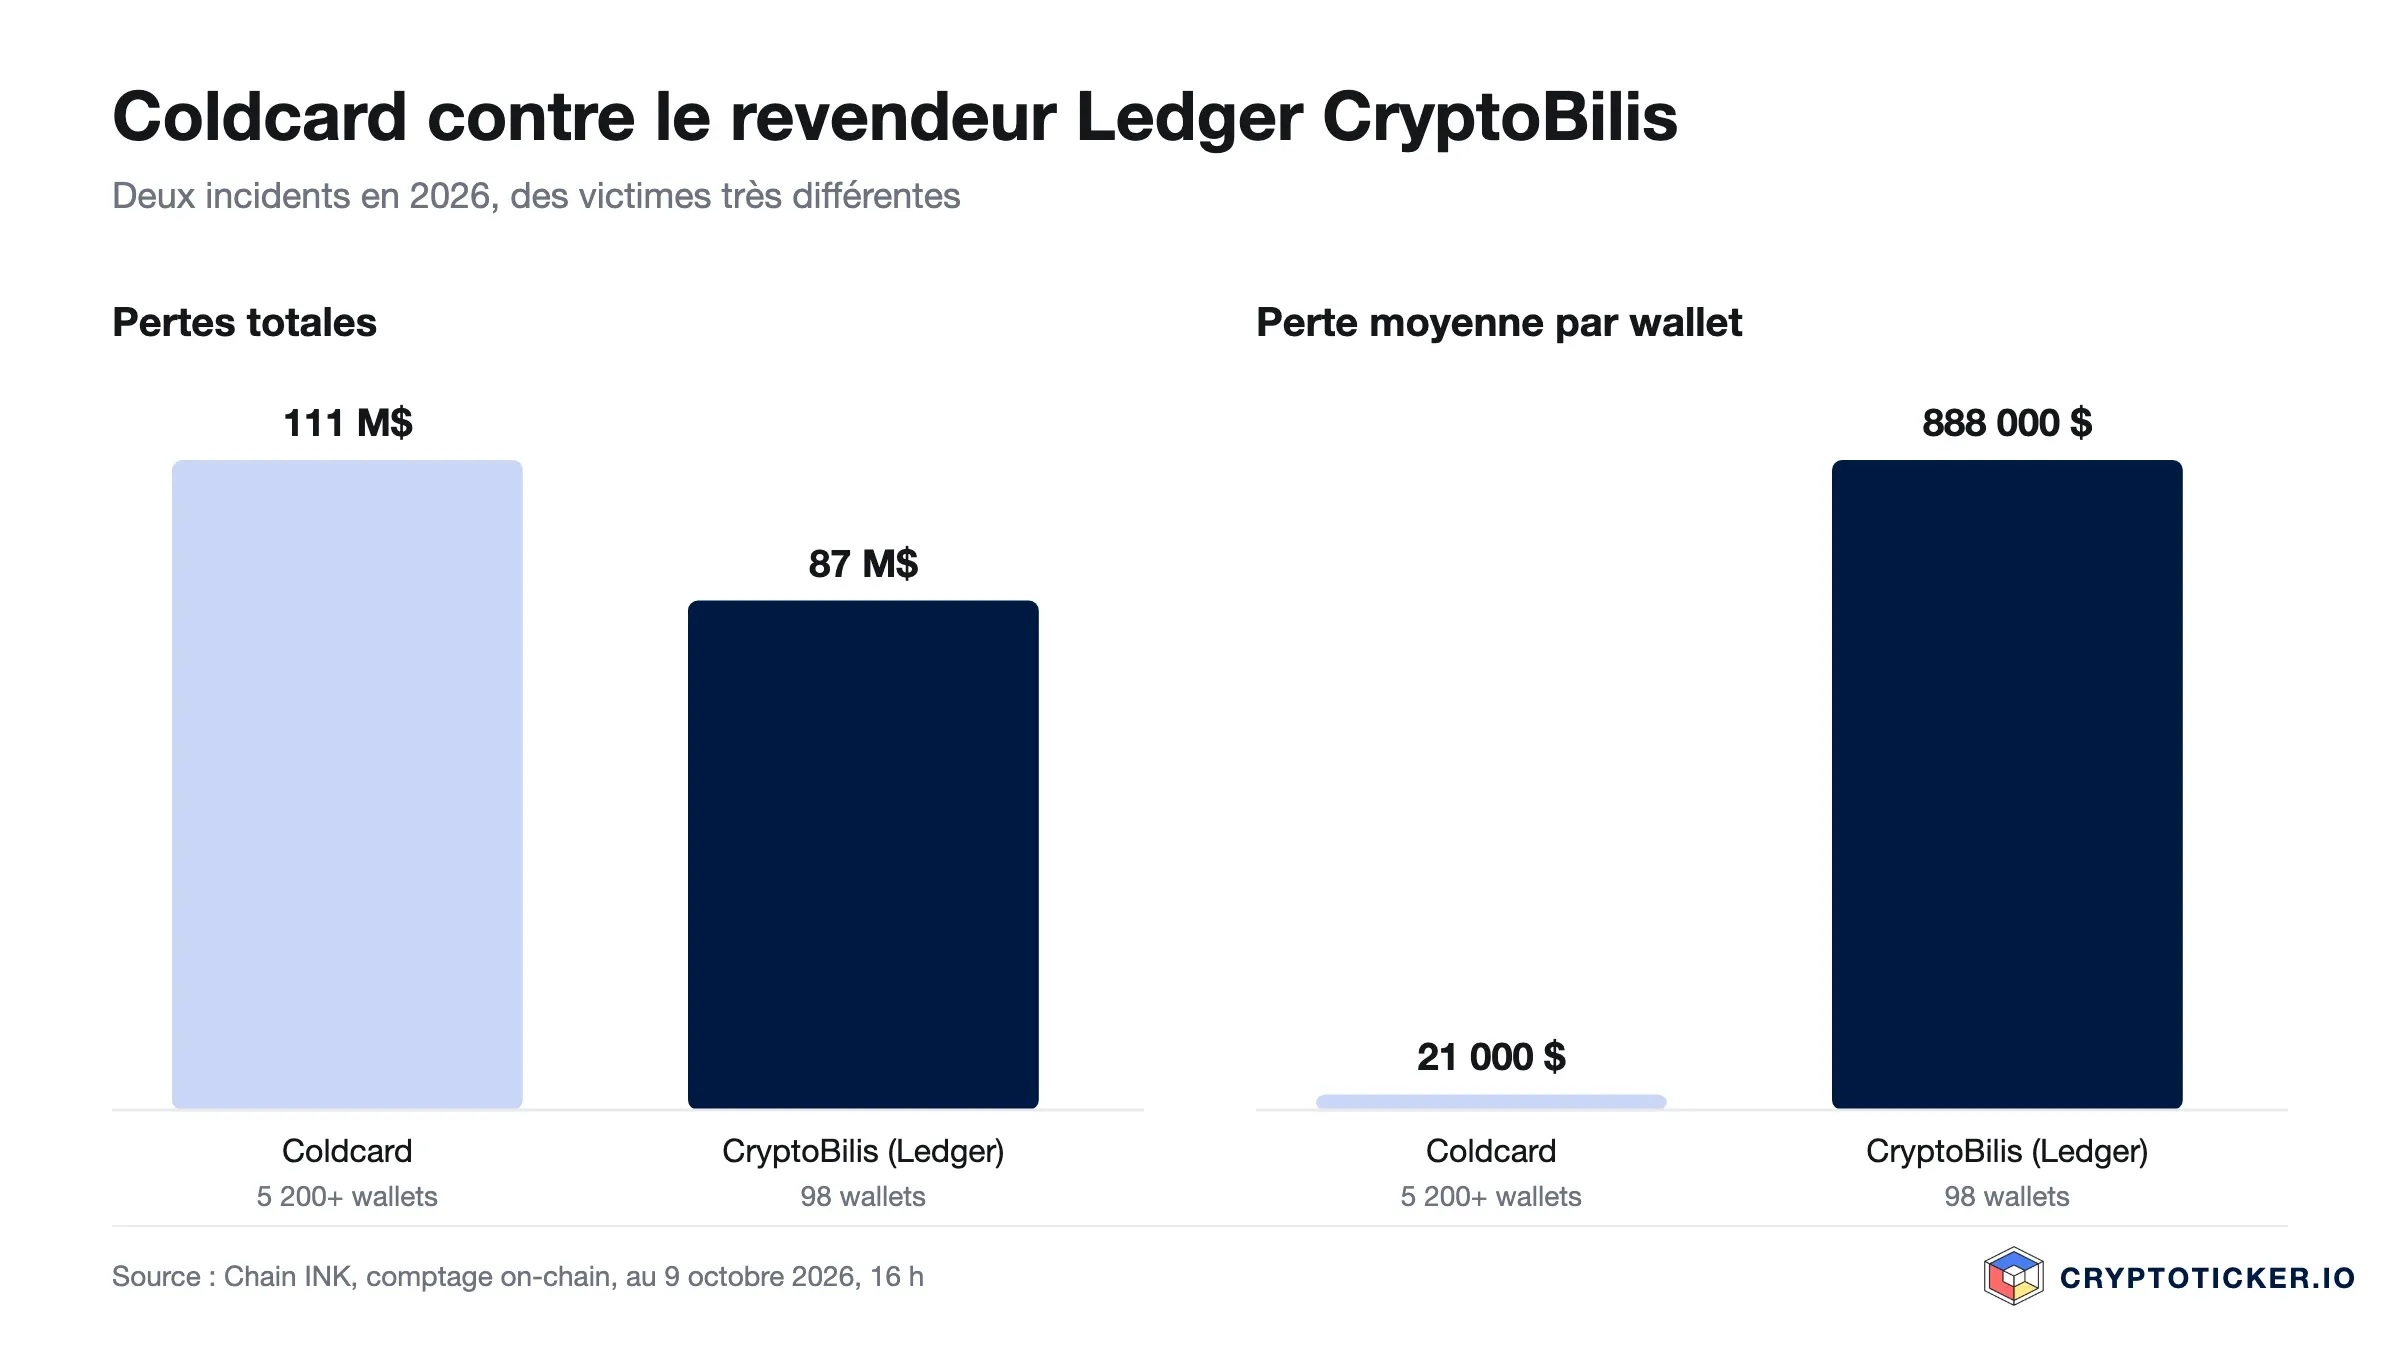
La vraie différence se trouve dans le deuxième chiffre. Chez Coldcard, les pertes se répartissaient sur plus de 5 200 wallets, soit environ 21 000 dollars par wallet en moyenne. Pour CryptoBilis, Chain INK compte 98 wallets, ce qui ferait près de 890 000 dollars en moyenne. Même si l'estimation de Specter de plusieurs centaines de wallets victimes se confirme, la moyenne reste bien supérieure à celle de Coldcard. Cela correspond au schéma d'un implant : l'attaquant connaît chaque seed créée sur les appareils manipulés et frappe de manière ciblée là où cela rapporte.
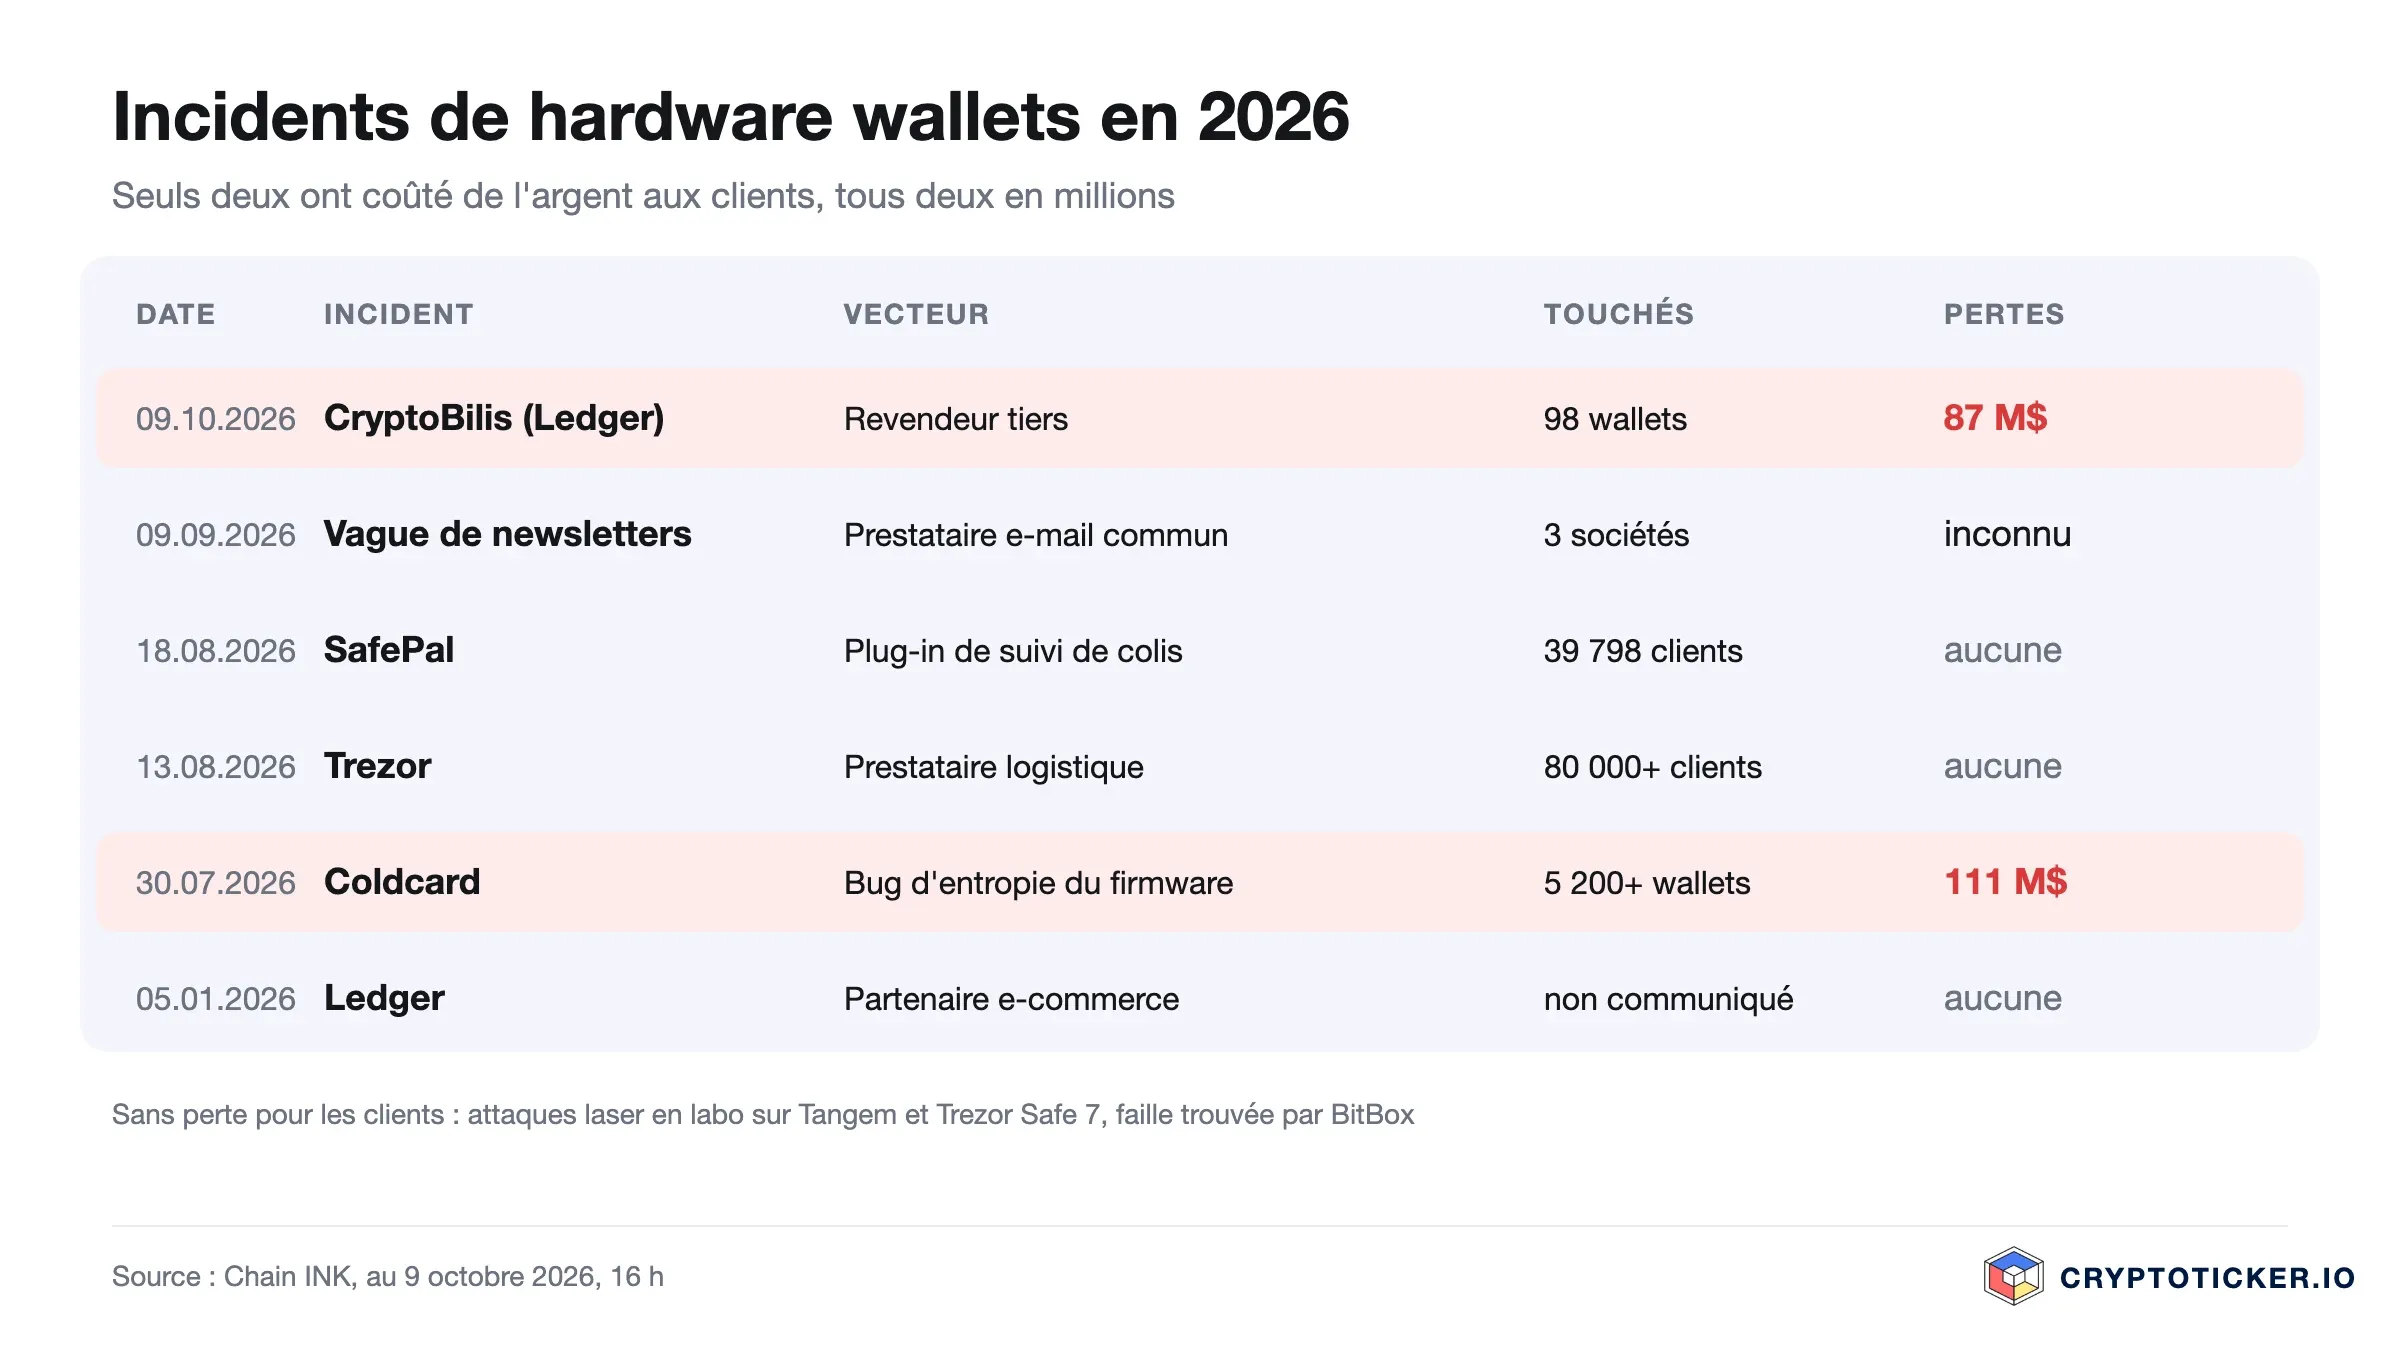
Trois autres entrées de la liste ne figurent pas dans le tableau, car elles n'ont touché aucun client : deux attaques en laboratoire au laser sur la puce, chez Tangem et sur le Trezor Safe 7, ainsi qu'une faille du BitBox02 que le fabricant a lui-même trouvée et corrigée lors de son propre audit. Le fil rouge du tableau est ailleurs. Cinq des six incidents ne sont pas passés par l'appareil, mais par des tiers : un revendeur, un prestataire logistique, un plug-in de boutique en ligne, un fournisseur d'e-mails, un partenaire commercial. S'y ajoutent de fausses lettres avec des QR codes envoyées depuis des mois aux détenteurs de wallets. Chain INK le résume ainsi : personne n'a eu besoin de casser une phrase de récupération cette année.
Ledger et la chaîne d'approvisionnement : un problème qui n'est pas nouveau
Ce mode d'attaque n'est pas nouveau. En décembre 2020, des inconnus ont publié les noms, adresses postales et numéros de téléphone d'environ 270 000 clients Ledger issus d'une fuite de données de l'été 2020. Au printemps 2021, des clients ont ensuite reçu par la poste de prétendus appareils de remplacement accompagnés d'une lettre de « Ledger ». Ceux qui en ont ouvert un ont trouvé une puce mémoire supplémentaire soudée. En décembre 2023, ce fut le tour du logiciel : une mise à jour manipulée de la bibliothèque Ledger Connect Kit a détourné pendant plusieurs heures les connexions de wallets sur de nombreux sites DeFi. Tether avait déjà gelé une partie du butin à l'époque. Et en mai 2023, le service Ledger Recover, qui permet de confier à des tiers des fragments chiffrés de la seed, a coûté à l'entreprise beaucoup de confiance au sein de sa propre communauté.
Chacun de ces cas avait une cause différente. Leur point commun : ce n'est pas le cœur qui a failli, c'est-à-dire la puce de sécurité, mais tout ce qui l'entoure : données clients, fournisseurs de logiciels, canaux de distribution. Pour Ledger, c'est plus gênant qu'un bug de firmware. Un bug se corrige par une mise à jour. Un réseau de revendeurs dans lequel un partenaire officiel peut livrer des appareils manipulés ne se répare pas par une mise à jour. La manière dont Ledger contrôle ses revendeurs agréés est une question à laquelle l'entreprise devra répondre dans les prochains jours.
Ce que conseille CZ, et pourquoi ce conseil n'aide pas ici
Le commentaire le plus en vue de la journée est venu du fondateur de Binance, Changpeng Zhao, dit CZ. À 16 h 01, il a écrit qu'en l'état des informations, il s'agirait d'une attaque de la chaîne d'approvisionnement chez un seul revendeur et que quelques personnes auraient probablement acheté des Ledger contrefaits ou manipulés. Dans un second post, il a donné un conseil de sécurité : laisser un nouveau hardware wallet de côté quelques semaines avant d'y transférer un montant significatif, et suivre l'actualité pendant ce temps.
Cela paraît raisonnable, mais ne sert à rien contre cette attaque précise. Un implant qui capte la phrase de récupération lors de la configuration connaît votre wallet dès le premier jour. L'attaquant n'a aucune raison de vider un virement test de 50 dollars et de se trahir. Il attend que le wallet en vaille la peine. Tester de petits montants pendant deux semaines puis y transférer son patrimoine ne vous protège en rien. Seul un appareil venu de façon vérifiable directement du fabricant protège.
Reste la question de savoir qui donne ici des conseils de conservation sûre. En novembre 2023, Zhao a plaidé coupable aux États-Unis de ne pas avoir maintenu de programme efficace contre le blanchiment d'argent chez Binance, une violation du Bank Secrecy Act. Il a quitté la direction de la plateforme et payé une amende de 50 millions de dollars, Binance ayant de son côté conclu un accord de 4,3 milliards de dollars avec les autorités américaines. En 2024, il a purgé quatre mois de prison, et en octobre 2025, le président américain Donald Trump l'a gracié. Zhao n'a pas été poursuivi pour fraude. Que le fondateur de la plus grande plateforme centralisée, dont le modèle repose sur la garde par un tiers, conseille les adeptes de l'auto-conservation reste pour le moins audacieux.
Vous avez acheté un Ledger ? Voici ce qu'il faut faire maintenant
La nécessité d'agir dépend presque entièrement de l'origine de votre appareil. Passez en revue les points suivants dans l'ordre.
Acheté chez CryptoBilis au cours des 90 derniers jours, pas encore configuré : ne l'allumez pas, ne le configurez pas. Ledger le déconseille expressément. Conservez l'appareil, l'emballage et la facture, et contactez Ledger via sa page d'assistance officielle.
Acheté chez CryptoBilis et déjà configuré : considérez votre phrase de récupération comme connue. Achetez un nouvel appareil directement chez le fabricant, générez-y une nouvelle seed et transférez tous vos coins, maintenant et non après l'enquête. Ajouter une passphrase sur l'ancien appareil ne suffit pas si l'implant lit ce qui s'affiche à l'écran.
Acheté sur une place de marché, d'occasion ou à un prix étonnamment bas : le même risque existe, même sans CryptoBilis. Si vous avez acheté via Amazon, eBay, Shopee, Lazada ou des petites annonces, vous ne savez pas quel chemin l'appareil a parcouru. La même recommandation s'applique, au moins pour des montants importants.
Acheté directement chez Ledger : en l'état, rien n'indique que les appareils de la boutique Ledger soient concernés. Vérifiez tout de même que votre appareil a généré une nouvelle seed au premier démarrage et qu'aucune carte de récupération pré-imprimée avec des mots ne se trouvait dans la boîte. Une seed que vous n'avez pas créée vous-même sur l'appareil ne vous appartient jamais à vous seul.
Vous avez déjà perdu des fonds : sauvegardez les hashs de transaction et l'adresse vers laquelle les fonds sont partis, contactez SEAL 911 et portez plainte auprès de la police. Si des USDT ont été perdus, informez aussi Tether via son support, car Tether peut geler les soldes sur les adresses des attaquants tant qu'ils s'y trouvent. Plus vous agissez vite, plus vos chances sont grandes.
Si vous détenez des sommes importantes, envisagez un multisig, c'est-à-dire un wallet qui exige la signature de deux ou trois appareils de fabricants différents. Un seul appareil manipulé ne suffit alors plus pour un vol. Les appareils adaptés et l'endroit où les acheter directement chez le fabricant figurent dans notre comparatif des hardware wallets. Après l'affaire Coldcard, nous avons aussi expliqué en détail quel hardware wallet vous pouvez encore acheter en toute confiance.
Pourquoi nous n'expédions pas de hardware wallets
Cette affaire montre pourquoi le canal de distribution compte autant que l'appareil. CryptoTicker ne vend ni n'expédie de hardware wallets. Nos comparatifs et nos pages produits décrivent les appareils, l'achat se fait chez le fournisseur. Pour Ledger, OneKey et Tangem, le bouton d'achat mène directement à la boutique officielle du fabricant : l'appareil part donc du fabricant jusqu'à vous sans étape intermédiaire. Après cette journée, ce trajet, sans entrepôt tiers, est la propriété la plus importante lors de l'achat d'un hardware wallet. Une remise de quelques euros chez un intermédiaire ne compense pas le risque que quelqu'un ait ouvert le boîtier avant vous.
Ce qu'il faut retenir de l'affaire Ledger
Deux des hardware wallets les plus connus en deux mois, deux fois des pertes de l'ordre de 100 millions de dollars, et deux fois la faille ne se trouvait pas là où la publicité promet la sécurité. Chez Coldcard, c'était le hasard ; chez Ledger, en l'état, c'est le trajet de l'usine au client. Cela ne remet pas en cause l'auto-conservation. Sur une plateforme d'échange, vos fonds feraient face à de tout autres risques. Il en découle qu'un hardware wallet n'est sûr que dans la mesure où son origine l'est, ainsi que le moment où la seed est créée.
Trois règles demeurent. N'achetez que directement chez le fabricant. Créez toujours la seed vous-même et n'acceptez jamais une seed déjà présente dans la boîte. Et répartissez les gros patrimoines de sorte qu'un seul appareil ne puisse pas tout trahir. Ledger a annoncé des mises à jour sur son enquête. Nous actualiserons cet article dès que la cause et l'ampleur des pertes seront confirmées.
Questions fréquentes sur l'affaire Ledger CryptoBilis
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Comment Acheter des Bitcoins sur Bitget: Le Guide Complet étape par étape
- 5 choses à vérifier AVANT d'acheter du Bitcoin
- « Nous avons sciemment investi dans notre expansion » : Bitpanda déclare environ 14 millions d'euros de perte pour 2025
- Bitget obtient une licence de fournisseur de services d'actifs virtuels en Bulgarie
- WELL TOKEN CRASH: Le WELL Token est-il une arnaque?
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
June 15, 2024 4:00 PM
Prédiction du prix du bitcoin en juin 2024 : Pourquoi le prix du bitcoin est-il en baisse ?
Le récent plongeon du bitcoin de son prix psychologique de 70 000 dollars à 66 250 dollars a suscité de vives inquiétudes sur le marché des crypto-monnaies. Pourquoi le cours du bitcoin est-il en baisse ?

August 17, 2026 2:19 AM
130 millions de dollars envolés parce que le hasard était calculable : quel hardware wallet acheter aujourd’hui
La faille Coldcard l’a montré : le portefeuille le plus cher n’est pas le plus sûr. Quel fabricant affiche quel historique, et pourquoi il ne faut pas suspendre votre plan d’épargne maintenant.
February 19, 2025 2:00 PM
Prévision du Cours Dogecoin: Voilà pourquoi le Dogecoin est un bon achat
Le Dogecoin gagne du terrain alors que les spéculations sur les ETF augmentent. Cela pourrait-il être le prochain grand mouvement pour les investisseurs en DOGE ? Le Dogecoin est-il un bon achat au prix actuel?
July 25, 2024 2:09 PM
Analyse du prix de l'Ethereum: Pourquoi le prix de l'Ethereum est-il en baisse?
Voici l'impact du récent lancement de l'ETF Ethereum sur le marché des cryptomonnaies, qui a conduit à une vente massive et à une liquidation de 300 millions de dollars. Ce n'est pas ce à quoi on s'attendait?
July 6, 2024 7:03 PM

Prix du Bitcoin USD: Tendances actuelles et prédictions du prix du BTC en Juillet 2024
Le cours du Bitcoin en USD a rebondi à environ 56 700$ après un récent creux de 53 000$. Malgré une reprise de 4% au cours des dernières 24 hrs, l'incertitude demeure quant à l'orientation future du Bitcoin.
June 29, 2024 4:54 PM

Prédiction du prix XRP durant la consolidation du marché des cryptos: Quelle est la prochaine étape?
Alors que le bitcoin oscille autour de 60 000 dollars et que le XRP peine à franchir la barre des 0,50 dollar, quelle sera la prochaine étape pour le XRP dans les semaines à venir?
May 7, 2024 9:09 PM

AIOZ est-il bon à acheter en 2024 ?
Cours AIOZ a bondi d'environ 400 % depuis le début de l'année 2024. AIOZ est-il un bon achat en 2024 ? Analysons la situation.
December 26, 2025 3:05 PM
Alerte: Trust Wallet piratée, 7 millions de dollars volés, et remboursements promis?
Une attaque supply chain sur l’extension Chrome de Trust Wallet a causé 7 M$ de pertes. CZ promet un remboursement total.
September 23, 2024 11:03 AM
Est-ce une bonne idée d'acheter du XRP en dessous de 0.60$?
Avec les récentes baisses de prix du XRP qui le positionnent sous la barre des 0,60 $, les investisseurs se posent des questions. Est-ce une bonne idée d'acheter du XRP en dessous de 0,60 $ ?

June 2, 2024 4:12 PM
Bitget Wallet Token (BWB) fait ses débuts sur Bitget Launchpad
Bitget, plateforme d'échange crypto et société Web3 de premier plan, a annoncé le lancement du token BWB de Bitget Wallet sur son Launchpad.
October 2, 2026 11:38 AM
Cold wallet ou hot wallet : la clé privée décide de la sécurité de vos cryptos
Hot wallet ou cold wallet : la différence tient uniquement au fait que la clé privée soit en ligne. Ce qui sépare les deux formes, où s'arrêtent les limites du matériel et pourquoi le passage sur votre propre appareil ne déclenche aucune imposition.
September 21, 2026 5:16 AM
Acheter des XRP en Allemagne : bourse, destination tag et fiscalité
Acheter des XRP passe par une bourse de cryptomonnaies agréée MiCA, par un courtier ou par un produit coté logé dans votre compte-titres. Ce guide montre ce qui compte en matière de frais, de destination tag, de conservation et de délai de détention allemand.
May 27, 2025 12:00 AM
Nouvelle identité de marque pour Bitget Wallet et lancement du mouvement "Crypto For Everyone"
Porté par une croissance de 300% de sa base d'utilisateurs, Bitget Wallet dévoile un nouveau design ainsi qu'une campagne d'un million de dollars pour favoriser l'adoption quotidienne des cryptomonnaies dans le monde entier.
December 6, 2024 12:00 AM
Prédiction du prix BGB: Le prix du Token Bitget augmente de plus de 25%
Bitget est un échange de crypto-monnaies de premier plan, avec son jeton natif BGB qui a augmenté de plus de 24% au cours des dernières 24 heures. Découvrez pourquoi Bitget se distingue, ce que BGB offre et comment vous pouvez commencer.
May 19, 2024 12:00 AM
Bitget Wallet dévoile Bitget Onchain Layer et lance un fonds d'écosystème BWB de 10 M$
Bitget Wallet a annoncé le lancement de son dernier projet de produit, Bitget Onchain Layer.

October 5, 2026 2:28 PM
XRP prévision de prix : trois mises à jour du XRPL en 17 heures à partir du 8 octobre, et ce qui compte maintenant
Dans le XRP Ledger, trois modifications du protocole s’activent les 8 et 9 octobre en l’espace de 17 heures, lues directement dans le registre. Ce que cela signifie pour les fenêtres de maintenance, la conservation personnelle et le délai de détention allemand.
September 30, 2026 11:41 AM
Réseau Polygon, POL au lieu de MATIC : à surveiller côté wallet, frais et Polygonscan
MATIC est devenu POL, à un pour un et sans décote. Ce que cela signifie pour votre avoir, comment configurer Polygon, ce que coûte un transfert et comment lire Polygonscan.
September 20, 2026 11:19 AM
Le XRP Ledger expliqué : comment fonctionne le réseau derrière le XRP
Le XRP Ledger est la blockchain du XRP : consensus sans minage, confirmation en trois à cinq secondes et des frais de 0,00001 XRP qui sont détruits. Ce guide explique le rôle des validateurs et de l’UNL, ce que permettent le DEX, l’AMM, le séquestre et les Multi-Purpose Tokens, et quels amendements sont entrés en vigueur jusqu’en octobre 2026.
September 17, 2026 5:15 PM
D'CENT App Wallet : comment savoir si votre phrase de récupération doit déménager
Le fabricant IoTrust signale des transferts d’actifs suspects dans le portefeuille applicatif D'CENT et demande aux utilisateurs de déplacer leurs avoirs. Une seule question tranche : votre phrase de récupération a-t-elle déjà été saisie dans l’application ?
September 14, 2026 2:27 PM
Bitcoin perdu dans une arnaque : la fiscalité en Autriche
Des bitcoins perdus dans une arnaque ? Pourquoi l’Autriche ne reconnaît généralement pas le préjudice comme une perte fiscale dans le patrimoine privé, et quand les indemnisations entrent en jeu.
August 16, 2026 4:57 PM
Cours XRP sur le fil du dollar : si Bitcoin lâche, 0,90 et 0,80 $ deviennent la cible
Le cours XRP ne tient plus le seuil de 1 $ que de justesse. RSI hebdomadaire à 31 et Bitcoin fragile : les prochains supports sont à 0,90 et 0,80 $.
August 13, 2026 6:31 PM
Trezor Hack : d’abord 13 689 clients exposés, puis environ 67 000 de plus
Une fuite chez ShipMonk, prestataire logistique de Trezor, a exposé en août noms, téléphones et adresses de 13 689 clients ; en septembre, Trezor a signalé environ 67 000 personnes concernées de plus aux États-Unis. Les appareils restent sûrs.
August 27, 2024 10:59 AM
Le Token DOGS a connu une hausse importante de 120% dans les heures qui ont suivi sa cotation: ACHETER MAINTENANT?
Le jeton DOGS a connu une hausse spectaculaire de plus de 120 % sur Binance à la suite de sa cotation. Comment le Telegram Open Network (TON) a-t-il contribué à cette hausse?
June 2, 2024 4:43 PM
Top 3 Cryptomonnaies à Acheter en 2024 pour faire de Gros Profits!
Le marché des cryptomonnaies est actuellement en plein essor. Dans cet article, nous allons explorer les trois cryptomonnaies les plus prometteuses pour cette année.
October 9, 2026 8:29 AM
Exodus Wallet : 71,5 % des revenus viennent de l’échange, le spread face aux frais de place de marché
L’Exodus Wallet est gratuite au téléchargement, et pourtant 71,5 % des revenus du prestataire au deuxième trimestre 2026 venaient de l’échange dans l’application. Ce que coûte le spread, comment fonctionne la conservation et à partir de quand un appareil dédié devient rentable.
May 30, 2024 4:49 PM
Comment acheter de l'Ethereum (ETH) sur eToro: Un guide complet
Comment acheter de l'Ether (ETH) sur eToro est simplifié avec notre guide étape par étape. De la création de compte à votre premier achat, nous couvrons tout ce que vous devez savoir...
September 18, 2026 5:16 AM
Amendement Batch du XRP Ledger reporté au 9 octobre 2026 au plus tôt : ce que les opérateurs de nœuds doivent vérifier
Mise à jour du 27 septembre 2026 : l'activation de l'amendement BatchV1_1 sur le XRP Ledger est reportée. Une nouvelle majorité de validateurs a relancé le délai le 25 septembre ; la date la plus proche est le 9 octobre 2026 à 14:46:02 UTC. Rien ne change pour la plupart des détenteurs de XRP, les opérateurs de nœuds ont besoin de xrpld 3.4.1.
Vous pourriez aussi aimer