
Cold wallet ou hot wallet : la clé privée décide de la sécurité de vos cryptos
Hot wallet ou cold wallet : la différence tient uniquement au fait que la clé privée soit en ligne. Ce qui sépare les deux formes, où s'arrêtent les limites du matériel et pourquoi le passage sur votre propre appareil ne déclenche aucune imposition.


Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Mise à jour du 9 novembre 2026 : Un cold wallet (portefeuille froid) garde les clés privées hors ligne, le plus souvent sur un portefeuille matériel comme ceux de Ledger ou Trezor, parfois sur papier ou sur une plaque en acier pour la phrase de récupération. L'expression désigne aussi un film sorti sous ce titre ; ici, il s'agit uniquement du stockage des cryptomonnaies. Les modèles et les fonctions du moment figurent dans notre comparatif des portefeuilles crypto, la différence avec un hot wallet et la protection de la clé privée sont expliquées ci-dessous.
La différence entre un hot wallet et un cold wallet tient à un seul point : la clé privée est-elle reliée à Internet ou non. Un hot wallet la conserve sur un appareil connecté, donc sur le téléphone, dans le navigateur ou sur l'ordinateur. Un cold wallet la génère hors ligne et ne la laisse jamais sortir. Tout le reste de ce que l'on dit de ces deux modes de conservation découle de cette seule phrase.
Les différents types de portefeuilles, ce qui les distingue et celui qui convient à votre montant sont présentés dans notre guide Stocker ses cryptos : comparatif des portefeuilles crypto.
Concrètement : le hot wallet est commode et toujours à portée de main, mais il supporte tous les risques auxquels l'appareil est exposé. Le cold wallet demande quelques gestes de plus et exige que vous conserviez une liste de mots en lieu véritablement sûr. Qui emploie les deux en parallèle, en séparant le montant du quotidien de la réserve, n'a pas à choisir entre les deux formes.
Hot wallet et cold wallet : où se trouve la clé privée dans chaque cas
Un portefeuille ne conserve pas de cryptos. La phrase paraît rugueuse, mais elle explique tout le reste. Vos bitcoins existent sous forme d'écritures dans la blockchain, un livre de comptes tenu en commun sur des milliers d'ordinateurs à la fois. Ce que le portefeuille conserve, c'est la clé privée : un très grand nombre aléatoire avec lequel vous pouvez prouver qu'une écriture donnée vous appartient et avec lequel vous avez le droit de la transmettre.
Qui détient cette clé dispose des cryptos. Qui la perd les perd, et aucun organisme ne la réémet. Une banque peut réinitialiser un mot de passe parce qu'elle tient le compte. Avec des cryptoactifs conservés par vous-même, c'est vous qui le tenez.
D'où la classification. Un hot wallet est tout portefeuille dont la clé privée se trouve sur un appareil relié au réseau. Un cold wallet est tout portefeuille dont la clé a été générée hors ligne et le reste, y compris pendant que vous payez. Le terme anglais cold storage désigne la même chose. Les deux formes utilisent la même blockchain et les mêmes adresses ; la différence tient uniquement au lieu de conservation de la clé.
Tiède, chaud, froid : pourquoi les degrés intermédiaires égarent
Les forums emploient des termes comme warm wallet, qui désignent le plus souvent un portefeuille logiciel doté d'une protection supplémentaire. Pour la question qui compte, la nuance n'apporte rien. Ou bien un attaquant qui contrôle votre appareil atteint la clé, ou bien il ne l'atteint pas. Un appareil connecté relève du premier cas.
Hot wallet vs cold wallet : la comparaison en sept points
Hot ou cold wallet, la différence en une phrase : dans un hot wallet, la clé privée se trouve sur un appareil connecté à Internet, dans un cold wallet sur un appareil qui ne l'est pas. Le tableau montre ce qui en découle au quotidien.
| Critère | Hot wallet | Cold wallet |
|---|---|---|
| Où se trouve la clé privée | sur un appareil connecté : navigateur, téléphone, serveur d'une plateforme | sur un appareil ou un support sans connexion |
| Exemples | MetaMask, Trust Wallet, Phantom, compte de plateforme | portefeuille matériel comme Ledger, Trezor ou BitBox, paper wallet, appareil air gap |
| Coût | généralement gratuit | environ 50 à 400 euros pour un portefeuille matériel dans notre comparatif |
| Validation d'un paiement | un clic à l'écran | une touche sur l'appareil, adresse et montant affichés sur son écran |
| Attaques typiques | drainers, hameçonnage, logiciels malveillants, autorisations illimitées | contrefaçon à l'achat, seed phrase perdue, signature à l'aveugle |
| Appareil perdu | restauration avec la seed phrase | restauration avec la seed phrase |
| Adapté pour | les montants destinés au trading et aux applications des prochaines semaines | l'épargne que vous gardez sur le long terme |
Signer sans réseau : le parcours d'un virement depuis le cold wallet
Qu'un cold wallet reste hors ligne tout en pouvant déclencher des paiements paraît contradictoire au premier abord. Le déroulé lève la contradiction et comporte quatre étapes.
D'abord, le logiciel installé sur l'ordinateur ou le téléphone assemble la transaction : adresse du destinataire, montant, frais. Ce brouillon est encore sans valeur, puisque la signature manque. Deuxième étape, le brouillon passe vers l'appareil hors ligne, par USB, par une liaison radio à courte portée ou sous forme de code QR que vous photographiez. Troisième étape, l'appareil affiche les données sur son propre petit écran, vous les confirmez d'une pression de bouton, et l'appareil signe la transaction en interne avec la clé privée. Enfin, la transaction signée repart vers l'ordinateur, qui la diffuse sur le réseau.
Le point décisif se loge dans la troisième étape. La signature a lieu dans l'appareil, la clé n'en sort pas. Même un ordinateur entièrement sous le contrôle d'un attaquant ne la voit jamais. C'est pourquoi l'écran propre de l'appareil importe tant : il vous montre ce que vous signez réellement. Si vous ne vous fiez qu'à l'affichage de l'ordinateur, un programme manipulé peut vous présenter un virement anodin et en envoyer un autre à la signature.
Les formes du cold wallet : portefeuille matériel, papier et air gap
Cold wallet est un terme générique qui recouvre trois réalisations assez différentes.
Le portefeuille matériel est le cas répandu : un petit appareil doté d'une puce blindée qui stocke la clé et calcule les signatures, avec un écran et un ou deux boutons. Ce qui distingue les modèles, les cryptos qu'ils prennent en charge et leur prix figure dans le comparatif des portefeuilles matériels.
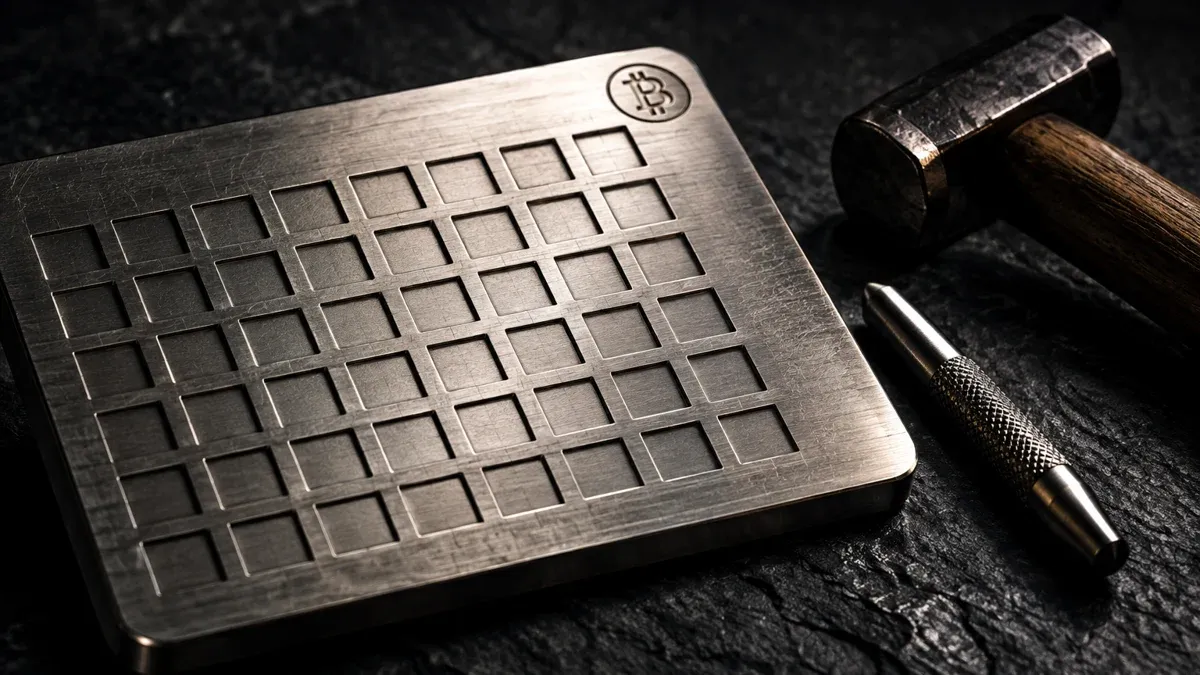
Un paper wallet est une feuille de papier ou une plaque de métal portant la clé ou les mots de récupération. Il ne peut rien signer. Pour déplacer les cryptos, vous devez saisir la clé dans un logiciel, et à cet instant elle se trouve sur un appareil connecté. Comme archive pour des montants qui dorment des années, la forme a sa place ; comme portefeuille d'usage courant, c'est un piège.
Air gap désigne des appareils qui ne sont jamais reliés physiquement à un ordinateur. L'échange de données passe exclusivement par des codes QR ou une carte mémoire. La brèche par laquelle un logiciel malveillant pourrait atteindre l'appareil se réduit encore, au prix d'un maniement plus lourd.
Extension de navigateur, application, compte de plateforme : ce sont aussi des hot wallets
Du côté chaud se tiennent trois groupes, dont l'un n'y appartient pas à la rigueur.
Les portefeuilles de navigateur sont des extensions installées à côté de la barre d'adresse, qui se présentent aux sites comme un portefeuille. Ils sont la norme pour les plateformes décentralisées et pour tout ce qui se déroule dans une fenêtre de navigateur. Les portefeuilles mobiles sont des applications sur le téléphone, souvent dotées d'un appareil photo pour les codes QR et d'une validation par empreinte digitale. Les portefeuilles de bureau fonctionnent comme un programme sur l'ordinateur. Quels logiciels passent pour les plus fiables et où se situent les écarts de frais et de fonctions, notre comparatif des portefeuilles logiciels le montre.
Vient ensuite le compte sur une plateforme, le cas le plus souvent mal classé. Si vos cryptos s'y trouvent, vous ne détenez aucun portefeuille, ni chaud ni froid. Les clés sont tenues par le prestataire et vous disposez d'une créance sur lui. Cela peut être raisonnable si vous négociez régulièrement ou ne vous sentez pas à l'aise avec la conservation personnelle. Mais la situation juridique diffère, et elle dépend de la solvabilité et du soin d'une entreprise.
La seed phrase : 12 ou 24 mots selon la norme BIP-39
Lors de la configuration, presque tout portefeuille vous affiche une suite de mots simples et vous demande de les recopier. Cette seed phrase, également appelée phrase de récupération, suit la norme BIP-39. Les mots proviennent d'une liste fixe de 2 048 entrées, et leur ordre fait partie de l'information. Douze ou vingt-quatre mots sont usuels.
À partir de cette suite, le portefeuille calcule la clé privée et toutes les adresses qu'il vous affiche. Cela a une conséquence que l'on sous-estime facilement la première fois : les mots sont le portefeuille. L'appareil est remplaçable, les mots ne le sont pas. Si le portefeuille matériel se perd lors d'un déménagement, vous en achetez un neuf, saisissez la suite de mots et retrouvez vos avoirs. Si quelqu'un d'autre lit les mots, il n'a besoin ni de votre appareil ni de votre code.
Il en découle deux règles sans exception. Les mots ne sont jamais saisis sur un appareil connecté, sauf dans le portefeuille lui-même lors d'une restauration. Et ils ne sont jamais photographiés, écrits dans une application de notes, enregistrés dans un nuage ou envoyés par messagerie. Le déroulement pas à pas de la configuration figure dans notre guide de mise en place d'un portefeuille crypto.
Voies d'attaque sur le hot wallet : drainers, hameçonnage et autorisations de jetons
Qu'un hot wallet soit plus exposé reste abstrait tant que l'on ne connaît pas les voies. Quatre reviennent régulièrement.
Dans l'hameçonnage, un lien conduit à une page calquée sur l'originale et réclame les mots de récupération. Le prétexte arrive souvent par courriel et paraît urgent : une mise à jour prétendument nécessaire, un contrôle de sécurité, une échéance. Aucun portefeuille et aucun prestataire n'a jamais de raison de demander votre seed phrase.
Un drainer procède autrement et ne voit jamais vos mots. La page vous fait produire une signature qui ressemble à une connexion ou à une confirmation, mais qui accorde en réalité un pouvoir sur vos avoirs. La ponction suit ensuite, sans que vous ayez encore à faire quoi que ce soit. C'est ici que se révèle la valeur du cold wallet doté de son propre écran : vous voyez ce que vous autorisez, et non ce que le site prétend.
Les autorisations de jetons illimitées en sont le parent silencieux. Qui négocie sur des plateformes décentralisées accorde à des contrats le droit de déplacer certains jetons. Ces autorisations restent valables jusqu'à révocation, souvent sans plafond. Si le contrat est attaqué plus tard, votre portefeuille y est accroché aussi.
S'y ajoutent les logiciels malveillants classiques : des programmes qui, lorsque vous copiez une adresse de destinataire, en glissent discrètement une autre dans le presse-papiers, de fausses applications de portefeuille dans les boutiques, des extensions qui réclament soudain plus de droits après une mise à jour. La parade est la même dans tous les cas et reste peu spectaculaire : comparer l'adresse du destinataire caractère par caractère après l'avoir collée, ne se procurer les logiciels qu'auprès de l'éditeur, passer les autorisations en revue régulièrement.
Les limites du cold wallet : perte, panne et l'erreur de configuration
Un cold wallet déplace le risque, il ne le supprime pas. Il vous ôte le risque qu'un ordinateur compromis lise votre clé. Il vous confie en échange l'entière responsabilité d'un morceau de papier ou de métal.
La perte la plus fréquente n'est pas une attaque mais une maladresse : la liste de mots se trouve dans un endroit qu'une seule personne connaît, et cette personne l'égare, elle brûle, ou elle part à la poubelle lors d'un rangement. Une seconde copie dans un autre lieu n'est donc pas un luxe. Le papier supporte mal l'eau comme le feu, raison pour laquelle certains frappent les mots dans l'acier inoxydable.
La deuxième source d'erreurs se loge dans la configuration. Un appareil d'occasion livré avec une liste de mots toute faite est une caisse ouverte : qui connaissait la liste auparavant peut se servir à tout moment. Achetez le matériel auprès du fabricant ou d'un revendeur agréé, et générez toujours vous-même la suite de mots sur l'appareil. Si un feuillet portant des mots prêts à l'emploi accompagne la livraison, ce n'est pas un service, c'est l'attaque.
Et un appareil hors ligne ne protège pas d'une mauvaise décision. Qui signe une autorisation sans la lire perd ses jetons même avec le meilleur matériel.
Ce que les grands piratages de plateformes révèlent sur le hot wallet et le cold wallet
Trois attaques contre de grandes plateformes montrent où chacune des deux formes cède réellement. Aucune n'a visé un portefeuille privé, mais toutes trois obéissent aux règles qui valent aussi pour vos avoirs.
| Date | Plateforme | Préjudice | Portefeuille touché | Mode opératoire |
|---|---|---|---|---|
| 7 mai 2019 | Binance | 7 000 BTC, environ 40 millions de dollars à l'époque | hot wallet contenant environ 2 % des bitcoins de la plateforme | hameçonnage et logiciels malveillants, clés API et codes de double authentification de clients |
| 21 février 2025 | Bybit | environ 1,5 milliard de dollars en ether | cold wallet multisignature | interface de signature manipulée : les signataires voyaient la bonne adresse et ont cédé le contrôle du portefeuille |
| 29 octobre 2026 | Binance | environ 2,8 milliards de dollars depuis le portefeuille « Binance 14 », 6,36 milliards au total sur dix blockchains | hot wallet | portefeuille lié via EIP-7702 à un contrat de l'attaquant |
La leçon de 2019 : un hot wallet est une réserve de fonctionnement. Selon le compte rendu de The Hacker News, Binance n'a perdu qu'environ 2 % de ses bitcoins, parce que le reste était conservé à froid, et a couvert le préjudice avec son propre fonds de sécurité. La leçon de 2025 : un cold wallet ne protège pas mieux que l'instant de la signature. Chez Bybit, la clé était hors ligne, mais les signataires ont validé une transaction dont ils ne voyaient pas le contenu. Le FBI a attribué l'attaque au groupe nord-coréen TraderTraitor, celui que les analystes soupçonnent aussi derrière le piratage de Binance d'octobre 2026.
Pour vous, cela signifie : vérifiez sur l'écran du portefeuille matériel ce que vous signez, pas sur celui de l'ordinateur. Et ne gardez sur un hot wallet que ce que vous comptez réellement déplacer dans les prochaines semaines. Toutes les attaques depuis le piratage de Binance, avec leur état et leur préjudice, figurent dans notre chronique des piratages crypto, le cas lui-même dans notre article sur le piratage de Binance.
Le modèle à deux portefeuilles : compte courant et livret pour vos cryptos
La question de savoir quelle forme est la meilleure mène dans la mauvaise direction, car elle impose un choix que personne n'est tenu de faire. Dans la pratique, une répartition que chacun connaît de son compte bancaire fait ses preuves.
Le hot wallet est le porte-monnaie. Il contient le montant que vous comptez réellement déplacer dans les prochaines semaines et dont la perte vous contrarierait sans vous atteindre. La commodité prime ici ; c'est là que l'on négocie et que l'on paie. Le cold wallet est la réserve. Il contient la part destinée à rester en place, et on y touche rarement.
Où passe la limite dépend de vos montants et non d'une règle générale. Comme repère : dès que la somme est assez importante pour que sa perte modifie votre plan financier, elle n'a plus sa place sur un appareil connecté chaque jour. Cela rejoint ce que l'Office fédéral allemand de la sécurité des technologies de l'information recommande aux particuliers.

Ce que le BSI recommande aux utilisateurs en Allemagne
L'Office fédéral de la sécurité des technologies de l'information (BSI) est l'autorité fédérale allemande compétente en matière de sécurité informatique et publie aussi des recommandations aux particuliers sur les cryptoactifs. Quatre points y figurent expressément, et ils sont formulés plus brièvement que la plupart des guides.
Premièrement, l'autorité conseille d'utiliser des portefeuilles proposés par des prestataires dignes de confiance. Deuxièmement, elle appelle à protéger les identifiants d'accès au portefeuille. Troisièmement, elle établit une comparaison qui conforte la répartition du paragraphe précédent : « comme pour l'argent liquide », aucune somme importante ne devrait se trouver dans le portefeuille installé sur un ordinateur ou un téléphone. Quatrièmement, elle exige plusieurs copies de sauvegarde du portefeuille au cas où l'ordinateur ou le téléphone serait volé ou tomberait en panne ; ces sauvegardes doivent être conservées en lieu sûr et protégées par un dispositif cryptographique. Ces recommandations se lisent sur la page du BSI consacrée à la blockchain et aux cryptomonnaies.
Ce qui frappe, c'est ce qui ne s'y trouve pas : aucune recommandation en faveur d'un appareil ou d'une forme en particulier. L'autorité décrit l'objectif, pas le produit. Le troisième point correspond pourtant sur le fond exactement à la répartition dont il est question ici, et le quatrième explique pourquoi une seule copie de la liste de mots est insuffisante.
La conservation de cryptos sous MiCA : l'agrément de la BaFin et vos jetons
Si vous conservez vous-même, aucun agrément n'est requis ; vous n'êtes le client de personne. Dès lors qu'une entreprise conserve des cryptoactifs pour autrui, il en va autrement. L'activité de conservation de cryptoactifs est une activité surveillée en Allemagne, et la BaFin supervise les établissements crypto. En France, c'est l'AMF qui délivre l'agrément MiCA aux prestataires de services sur crypto-actifs.
À cela s'ajoute, depuis le 1er juillet 2026, le règlement européen sur les marchés de cryptoactifs, en abrégé MiCA : quiconque propose des services sur cryptoactifs dans l'Union européenne doit disposer d'un agrément. Les prestataires sans agrément valide ne peuvent plus accueillir de nouveaux clients dans l'Union et ne peuvent liquider leur activité que de façon ordonnée. Pour vous, utilisateur, c'est avant tout un point de contrôle au moment de l'achat et non de la conservation : votre portefeuille matériel ne relève pas de MiCA, le compte par lequel vous achetez, si.
La conséquence pratique est discrète, mais elle concerne presque tout le monde. Presque tous achètent d'abord sur une plateforme, et la question de savoir si les cryptos y restent ne se pose qu'ensuite. Les deux étapes obéissent à des règles différentes : à l'achat, vous regardez l'agrément du prestataire ; à la conservation, vous vous regardez vous-même.
Fiscalité en France : le transfert vers votre propre portefeuille n'est pas une cession
Au moment de passer de la plateforme à votre propre portefeuille matériel, la crainte revient régulièrement que le transfert déclenche une imposition. Ce n'est pas le cas. En France, l'impôt frappe la cession d'actifs numériques contre des euros, un bien ou un service. Un transfert entre deux portefeuilles qui vous appartiennent ne cède rien : vous changez seulement de lieu de conservation.
Les plus-values des particuliers relèvent du prélèvement forfaitaire unique de 31,4 %, soit 12,8 % d'impôt sur le revenu et 18,6 % de prélèvements sociaux, comme l'indique la fiche d'impots.gouv.fr sur les actifs numériques. Vous êtes exonéré si le total annuel de vos prix de cession ne dépasse pas 305 euros. Les échanges entre cryptoactifs sans soulte bénéficient d'un sursis d'imposition : l'impôt n'intervient qu'à la conversion en euros. La déclaration passe par le formulaire 2086, et un compte ouvert sur une plateforme située à l'étranger se déclare en plus avec le formulaire 3916-bis.
Le cold wallet emporte toutefois une obligation pratique. Aucune plateforme ne vous remet de relevé annuel pour lui, et le prix d'acquisition doit se prouver au moment de la cession. Documentez donc, pour chaque transfert vers vous-même, l'adresse émettrice et l'adresse réceptrice, le hachage de la transaction et l'horodatage, ainsi que l'achat initial avec sa date et son prix.
Hot et cold wallet : vos trois prochaines étapes
- Répartissez vos avoirs. Déterminez le montant que vous voulez réellement déplacer dans les prochaines semaines. Celui-là reste dans le hot wallet, le reste part sur un appareil hors ligne. Les modèles adaptés et leurs prix figurent dans le comparatif des portefeuilles matériels.
- Sauvegardez la liste de mots en double. Deux copies en deux lieux distincts, aucune sous forme de photo, de fichier ou dans un nuage. L'une d'elles de préférence sur un support qui survit à l'eau et au feu. Quel portefeuille logiciel convient à côté pour le montant du quotidien, le comparatif des portefeuilles logiciels l'indique.
- Mettez le justificatif en place avant de transférer. Notez pour chaque transfert vers vous-même les adresses, le hachage et l'horodatage, ou laissez un logiciel du comparatif des outils fiscaux le consigner. Reconstituer cette chaîne après coup est difficile.
(Au 3 novembre 2026. Cet article ne constitue pas un conseil en investissement. Les cours et les grilles tarifaires évoluent ; vérifiez les conditions auprès du prestataire avant tout achat.)
Questions fréquentes sur les hot wallets et les cold wallets
Liens partenaires : certains liens de cette page sont des liens partenaires. Si vous devenez client via l’un d’eux, nous pouvons percevoir une commission, sans frais supplémentaires pour vous. La sélection, les notes et le classement sont décidés en toute indépendance par la rédaction. Éthique et indépendance · Propriétaire et financement
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Faille iOS worse_query : les portefeuilles crypto sur iPhone sont-ils menacés ?
- Configurer la Coinbase Wallet : depuis septembre, la Base App a retrouvé son nom de Coinbase Wallet
- Configurer le portefeuille Phantom : douze mots décident du sort de vos solanas
- Keplr Wallet suspend la connexion Google et Apple après une faille chez Web3Auth
- Stockage à froid : pourquoi les plateformes gardent jusqu’à 99 % des cryptos de leurs clients hors ligne
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
4 novembre 2026 02:22

Restaurer un wallet crypto : la phrase de récupération vous rend vos cryptos
Téléphone perdu ou portefeuille matériel hors d’usage ? Douze ou 24 mots vous redonnent accès à vos cryptos. Voici comment se déroule la restauration, et sur quoi elle échoue le plus souvent.
2 novembre 2026 22:44

Conserver ses cryptos en sécurité : se protéger des piratages comme celui de Binance
Après le piratage de 6,3 milliards de dollars chez Binance : comment conserver vos cryptomonnaies en sécurité. Comparatif des portefeuilles matériels, scanners de portefeuille comme MetaMask Security Alerts, réglages essentiels sur la plateforme et liste de contrôle en sept étapes.

2 novembre 2026 13:22

Piratage de BTCPay Server : des hot wallets bitcoin vidées, les serveurs à couper
BTCPay Server signale des hot wallets bitcoin pillées sur des installations anciennes et demande de couper les serveurs. Ce qui s’est passé, qui est concerné et ce que vous devez faire.
2 novembre 2026 01:27

Portefeuille matériel piégé acheté en magasin : les droits de l’acheteur en droit allemand
Le 28 octobre, la police de Singapour a constaté la présence de composants matériels malveillants dans des portefeuilles matériels vendus en magasin, pour un préjudice d’environ 3,5 millions de dollars de Singapour. Ce que le droit allemand de la vente vous permet d’exiger du vendeur, et pourquoi il ne remplace pas les cryptos perdues.
1 novembre 2026 19:41
Google lance une conservation crypto pour les banques : ce que cela change
Google a présenté le 28 octobre 2026 un service de conservation pour cryptoactifs qui découpe la clé privée en fragments et ne la laisse jamais naître entière en un seul endroit. Le service s'adresse aux banques, et la mise à disposition commerciale est annoncée pour le début de 2027.
29 octobre 2026 01:30

Bitget Wallet ouvre des comptes en euros : les euros reçus deviennent des USDT ou des USDC
Depuis le 27 octobre 2026, Bitget Wallet donne à ses utilisateurs un numéro de compte en euros et en dollars, et l’application convertit automatiquement les montants reçus en USDT ou en USDC. Ce que cela change pour les virements SEPA, le statut MiCA des deux stablecoins et le délai de détention est expliqué ici.
28 octobre 2026 13:53

Keystone détruit 18 835 portefeuilles matériels, expéditions suspendues
Lors de l’intrusion dans le site de Keystone, la clé qui permet de vérifier l’authenticité d’un portefeuille matériel a fuité. Comme elle est inscrite en usine dans la puce, le fabricant détruit 18 835 appareils finis et suspend les expéditions.
26 octobre 2026 01:18

Coldcard devant la justice : ce que cela change pour les détenteurs
Une action collective est demandée contre Coinkite, fabricant de la Coldcard, devant un tribunal de l'Ontario : un défaut de micrologiciel aurait rendu calculables les phrases de récupération, et la requête chiffre les bitcoins siphonnés à plus de 140 millions de dollars. Ce que les détenteurs d'un appareil concerné doivent vérifier et documenter dès maintenant.
23 octobre 2026 23:23

Phishing Ngrave : 2,56 millions de dollars sortis de 70 portefeuilles via un prestataire push détourné
Des attaquants ont détourné le prestataire de notifications du fabricant belge de portefeuilles matériels Ngrave et envoyé le 17 octobre de fausses alertes de sécurité aux utilisateurs de l’application LIQUID. Qui a saisi ses mots de récupération a perdu son solde: entre 2,56 et 2,65 millions de dollars sont partis, les appareils eux-mêmes restant intacts selon l’entreprise.
18 octobre 2026 05:21

Trezor réduit ses revendeurs agréés : les autorisations prennent fin le 1er janvier 2027
Après l’attaque de la chaîne logistique visant des appareils Ledger, Trezor réduit son réseau de revendeurs et met fin aux autorisations au 1er janvier 2027. Les partenaires écartés peuvent écouler leurs stocks jusque-là, si bien que toute la période de Noël relève encore de l’ancienne liste.
17 octobre 2026 23:45

Créer un portefeuille Bitcoin : les dix premières minutes décident de l'accès
Un portefeuille Bitcoin s'installe en dix minutes, et c'est précisément là le danger. Quelles quatre étapes traverse chaque installation, pourquoi le premier virement devrait être un montant test et quelles cinq erreurs coûtent le plus cher.
14 octobre 2026 14:30

Qu'est-ce qu'un portefeuille matériel ? Comment l'appareil protège vos clés
Un portefeuille matériel ne conserve pas des coins, mais la clé privée, et il ne la restitue jamais. Comment la signature se déroule dans l'appareil, ce que signifient les 12 ou 24 mots, et contre quelles attaques la conception ne peut rien.
12 octobre 2026 02:44
Le Bitget Wallet n'est pas la plateforme : l'une des deux parts de clé requises est sur le serveur de Bitget
L'attaque contre la plateforme Bitget du 24 septembre 2026 a touché les portefeuilles chauds et tièdes du lieu d'échange, non les clés dans les portefeuilles des utilisateurs. Reste décisive la variante que vous utilisez : dans le portefeuille sans clé, chaque signature exige une part de clé issue du serveur du prestataire.
11 octobre 2026 02:26
Trois erreurs à la configuration de la Trust Wallet : la phrase de récupération n'a jamais sa place dans le téléphone
La Trust Wallet se configure en cinq minutes, mais trois erreurs commises pendant ces minutes coûtent régulièrement la totalité des avoirs. Le guide montre les six étapes, le coût réel d'un échange et ce qui vaut en Allemagne pour le délai de détention et la surveillance.
30 septembre 2026 08:20

Tangem Wallet : pourquoi la carte remplace les 24 mots de la phrase de récupération
La Tangem Wallet protège les cryptomonnaies avec deux ou trois cartes identiques au lieu de 24 mots. Ce que coûtent les coffrets, quels constats de sécurité existent et pourquoi nous ne recommandons plus Tangem.
28 septembre 2026 11:29

Portefeuille Phantom et Solscan : ce que coûte vraiment un transfert Solana et où il échoue
Un transfert sur Solana coûte 0,000005 SOL, un nouveau compte de token immobilise 0,00148844 SOL une fois pour toutes — deux valeurs mesurées aujourd’hui même sur la chaîne. Ce guide pratique montre comment installer Phantom, comment arriver depuis la bourse, comment lire Solscan et ce qui s’applique fiscalement en Allemagne.
25 septembre 2026 08:14
Les autorités européennes relèvent le risque quantique : que vérifier sur la conservation de vos cryptoactifs
L’EBA, l’EIOPA et l’ESMA citent expressément les calculateurs quantiques comme menace pour la cryptographie des chaînes de blocs dans leur tableau des risques d’automne du 23 septembre. Ce que dit le document, quelles échéances de migration courent jusqu’en 2030 et trois vérifications à mener sur votre conservation.
23 septembre 2026 05:14

Configurer un portefeuille crypto : sécuriser ses coins en sept étapes
Un portefeuille crypto personnel se configure en vingt minutes, mais une seule étape décide de tout le reste. Ce guide vous conduit du type de portefeuille aux mots de récupération et au montant test, et précise les exigences de la BaFin et du fisc.
19 septembre 2026 02:26
Portefeuille matériel perdu : comment sauver vos coins et ce que le fisc accepte
Votre portefeuille matériel a disparu, vos coins restent sur la blockchain : seule compte la question de savoir si vous avez encore votre phrase de récupération. Ce qui échoue lors d’une restauration, et pourquoi le fisc ne reconnaît en règle générale pas un accès définitivement perdu comme une perte au sens de l’article 23 de la loi sur l’impôt sur le revenu.
17 septembre 2026 17:15

D'CENT App Wallet : comment savoir si votre phrase de récupération doit déménager
Le fabricant IoTrust signale des transferts d’actifs suspects dans le portefeuille applicatif D'CENT et demande aux utilisateurs de déplacer leurs avoirs. Une seule question tranche : votre phrase de récupération a-t-elle déjà été saisie dans l’application ?
10 septembre 2026 14:17

Piratage Trezor ? Ce courriel sur le STM32 est une attaque par hameçonnage
Une fausse alerte de sécurité au sujet du STM32 est partie d'une véritable adresse Trezor. Ce qui se cache derrière et ce que vous devez faire si vous avez cliqué.
10 septembre 2026 11:23

Hameçonnage depuis la vraie adresse de l’expéditeur : comment vérifier une alerte de sécurité de votre wallet
Une prétendue alerte de sécurité adressée aux clients d’un fabricant de portefeuilles a emprunté son circuit d’envoi authentique et passé tous les contrôles techniques. La procédure de vérification qui tient malgré tout vous prend quatre minutes.
4 septembre 2026 11:17
Arrêt de Cypher le 6 septembre : ce que les utilisateurs doivent savoir, l’échéance de retrait passée
Rétrospective au 27 septembre 2026 : Cypher avait annoncé la mise hors ligne de l’application, de la dApp et de la fenêtre de retrait le 6 septembre 2026, ainsi que la fin du protocole du jeton. L’article décrit la situation avant l’échéance, le déroulement du retrait et ce que notre propre mesure montrait alors de la valeur résiduelle du jeton CYPR.
31 août 2026 08:23

Extensions de navigateur voleuses de portefeuille : quand une application sportive collecte votre phrase de récupération
En août 2026, la société de sécurité Socket a révélé deux campagnes distinctes : 40 extensions Firefox confirmées malveillantes et 19 pour Chrome et Edge, toutes issues des places de marché officielles. Neuf d’entre elles étaient auparavant d’inoffensives applications sportives, devenues voleuses de portefeuille par une simple mise à jour.
25 août 2026 23:32

Hameçonnage de portefeuille crypto par courrier : pourquoi le code QR de votre boîte aux lettres veut votre phrase de récupération
Des lettres accompagnées d'un code QR réclament une prétendue mise à jour urgente du portefeuille au nom de la résistance quantique et mènent à une page qui demande la phrase de récupération. L'Office fédéral de la cybersécurité a signalé le procédé le 18 août 2026.
Vous pourriez aussi aimer