
Ledger confirma un implante en una cartera hardware y los avisos llegan a Europa: qué hay detrás
Ledger confirma una placa adicional no autorizada en un dispositivo manipulado y atribuye los casos confirmados a un distribuidor del Sudeste Asiático. Un aviso del comercio minorista europeo sigue abierto, de modo que la vía de compra de tu dispositivo es el criterio.



¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Ledger ha confirmado que en al menos un dispositivo de un usuario afectado había un implante de hardware no autorizado. Según el fabricante, todos los casos confirmados conducen a un único distribuidor del Sudeste Asiático. Desde el 11 de octubre, los usuarios informan además de dispositivos comprados en el comercio minorista europeo, y ahí es donde el asunto empieza a afectarte: si la vía de venta es el punto de ataque, la marca de la caja cuenta menos que la pregunta de por qué manos ha pasado tu dispositivo.
Lo que Ledger confirmó el 11 de octubre y lo que expresamente no dijo
En un informe de situación publicado 72 horas después del incidente, Ledger escribió en X que todos los casos confirmados del robo revelado el 9 de octubre afectaban a dispositivos vendidos a través del distribuidor del Sudeste Asiático CryptoBilis. El servicio especializado en seguridad Help Net Security documenta esa formulación. El fabricante confirmó además que un dispositivo afectado contenía una placa adicional no autorizada.
Hay dos cosas que Ledger no hizo. No explicó cómo funciona técnicamente el implante. Y no indicó el número de dispositivos afectados. La empresa sí señala que sus propios sistemas y su canal de venta directa no se vieron comprometidos. Según sus declaraciones, Ledger colabora con las autoridades competentes y está contactando a los usuarios afectados.
Esa distinción no es un detalle menor. Un ataque a la fabricación afectaría a todos los dispositivos de una serie. Un ataque a una estación de la cadena de distribución afecta solo a los dispositivos que pasaron por ella. La diferencia determina cuántas personas tienen que actuar, y por ahora los indicios apuntan al segundo caso. Cómo empezó el incidente lo describimos el 10 de octubre en nuestro repaso del caso CryptoBilis.
CryptoBilis en Indonesia, Malasia y Filipinas: la vía confirmada hasta el dispositivo
CryptoBilis es un distribuidor autorizado y atiende a clientes en Indonesia, Malasia y Filipinas. La empresa había cambiado de propietario poco antes. Ledger exigió al comercio detener la venta y los envíos; según el fabricante, CryptoBilis ha dejado de vender carteras hardware.
Lo llamativo es la instrucción que Ledger dio después a todos sus distribuidores autorizados: abastecerse solo por canales autorizados y no devolver nunca al estante un producto devuelto. La segunda parte describe la palanca probable. Un dispositivo devuelto, abierto y vuelto a precintar parece mercancía nueva en la tienda.
Un ataque a la cadena de suministro no alcanza al producto en el fabricante. Alcanza una estación del camino hacia el comprador: almacén, transporte, gestión de devoluciones, estante de la tienda. Para los compradores, eso significa que la seguridad de una cartera hardware no empieza al encenderla por primera vez.
Implante de hardware bajo la pantalla: microcontrolador, chip LTE y e-SIM
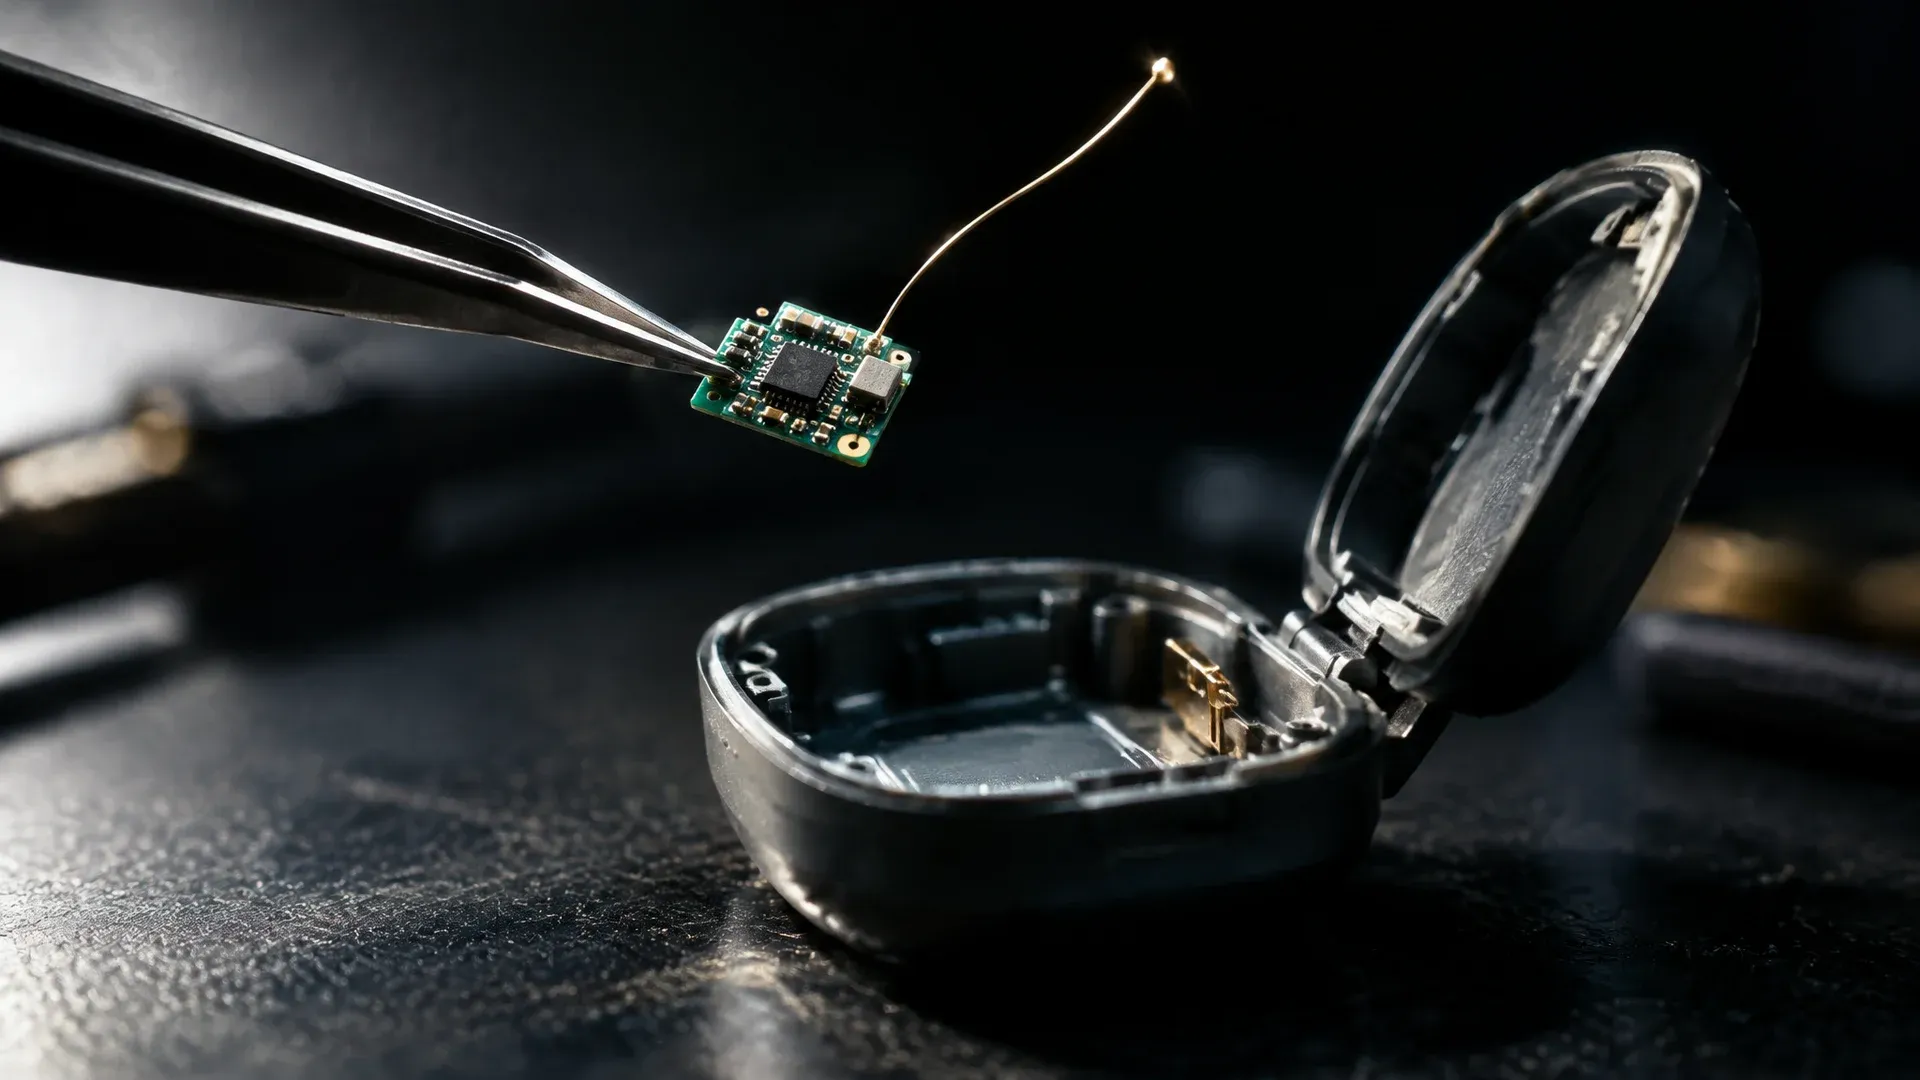
La descripción técnica más detallada hasta ahora no viene del fabricante, sino de Mark Karpelès, antiguo responsable del exchange Mt. Gox. Afirma haber comprado él mismo un dispositivo manipulado en Malasia y ha publicado fotos y vídeos. En ellos se ve una pequeña placa bajo la pantalla, en el lugar donde por lo demás solo hay un relleno.
Según su exposición, esa placa lleva un microcontrolador, una antena, un módulo LTE y una e-SIM. Una e-SIM es una tarjeta SIM integrada de forma fija y grabable por vía digital; no necesita ranura y no se aprecia desde fuera. Karpelès describe un componente que lee lo que se muestra en la pantalla, capta así la frase de recuperación y la envía al atacante por la red móvil.
La frase de recuperación, también llamada seed phrase, es la secuencia de 24 palabras a partir de la cual puede recalcularse cada clave privada de tu cartera. Quien la conoce ya no necesita tu dispositivo. Por eso el momento de la configuración, cuando esas palabras aparecen una vez en la pantalla, es el instante más valioso para un atacante. Ledger no ha confirmado esta descripción del funcionamiento, y por ahora proviene de un único análisis, si bien técnicamente documentado.
Karpelès informa además de un segundo dispositivo sospechoso, adquirido mediante una oferta en Amazon Japón cuya mercancía procedía de Malasia. Eso también apunta a la vía comercial y no a la fabricación.
Genuine Check superado: el chip de seguridad auténtico sigue siendo auténtico y la placa añadida sigue invisible
El hallazgo más incómodo del caso afecta justo a la comprobación en la que los compradores confiaban. El Genuine Check es la verificación de autenticidad en la que el software de Ledger realiza un intercambio criptográfico de claves con el chip de seguridad del dispositivo y confirma después que se trata de un equipo original.
Karpelès afirma que su dispositivo manipulado llegó con el film retráctil intacto y que superó esa prueba. El motivo resulta evidente en cuanto se escucha: el chip de seguridad era auténtico. El implante está colocado al lado y la comprobación no lo abarca. Según su valoración, abrir el dispositivo es la única vía fiable para encontrar la placa adicional.
De ahí se sigue una consecuencia incómoda para la práctica. Una verificación de autenticidad superada sigue siendo buena señal, pero no prueba que no haya nada ajeno dentro de la carcasa. Quien tiene un dispositivo de segunda mano, o procedente de una vía con una cadena poco clara, no puede apoyarse solo en esa señal. Cómo está construido cada dispositivo y dónde están las diferencias lo detalla nuestra comparativa de carteras hardware.
De 72 a más de 93 millones de dólares: en qué se diferencian las estimaciones del daño
No existe una cifra oficial de daños. Los analistas on-chain de Bitquery llegan a una sospecha de más de 93 millones de dólares. Otras evaluaciones independientes quedan por debajo; el rango de las estimaciones publicadas va de unos 72 millones a más de 93 millones de dólares, repartidos entre cientos de carteras. Un análisis cita 93,4 millones de dólares en más de 300 direcciones.
Están afectados saldos en varias blockchains, y se mencionan Bitcoin, Ethereum y Tron. Que las cifras difieran es cuestión de método: quien atribuye direcciones a un incidente tiene que decidir qué movimientos siguen perteneciendo a él. Por eso damos el rango y no alisamos los valores en una sola cifra.
Análisis de Bitquery: ocho de cada diez carteras vaciadas recibieron fondos solo a partir de junio
El hallazgo más importante para ti no está en la suma del daño. Está en una ventana temporal. Bitquery ha rastreado las carteras vaciadas y constata que más de ocho de cada diez recibieron saldo por primera vez en junio o después. Eso sugiere que también pueden estar afectados dispositivos comprados en CryptoBilis ya en junio.
Eso va más allá del propio aviso de Ledger. El fabricante había recomendado a los compradores de los últimos 90 días trasladar sus fondos a un dispositivo nuevo. Contando hacia atrás desde el incidente del 9 de octubre, esa ventana termina a principios de julio. El rastro on-chain empieza un mes antes. Quien compró su dispositivo en junio a través de este comercio queda fuera del esquema de la recomendación del fabricante, pero no fuera de los datos.
Comercio minorista europeo: qué está acreditado en los avisos y qué no
El 11 de octubre se hizo público un aviso procedente de Europa. Un usuario que escribe en X como @0xJohannes_ afirma haber comprado su dispositivo en una sucursal de un distribuidor europeo oficial; el canal Crypto Banter difundió el caso ese mismo día. Según su relato, en el dispositivo había cables adicionales que no aparecen en los equipos originales, y la forma recordaba a una variante más antigua del implante, aunque la compra era de hacía solo unas semanas. Karpelès, que aparece en X como @MagicalTux, señaló una antena cuyo marcado apuntaría a una versión «euroasiática».
Aquí importa más el rigor que la rapidez. De ese dispositivo no se sustrajo ningún saldo. Del propio aviso no se desprende a qué cadena comercial se refiere. Solo se la nombra en la cobertura colindante; el portal especializado Crowdfund Insider escribe exactamente eso y renuncia a confirmar el caso por su cuenta. Ledger no se ha pronunciado en detalle sobre el aviso europeo y sigue atribuyendo los casos confirmados al comercio del Sudeste Asiático. Varios observadores consideran que las imágenes publicadas no son concluyentes y advierten contra deducir de casos aislados una contaminación amplia del comercio europeo.
Aun así queda algo para tu decisión. Hay un caso de implante confirmado, una vía documentada a través del comercio intermedio y una instrucción del fabricante de no volver a almacenar las devoluciones. Eso basta para repasar una vez la propia vía de compra, y no basta para caer en el pánico.

Compra en tienda o directamente al fabricante: la vía de compra es el criterio
Las recomendaciones de Ledger para los clientes afectados están formuladas con claridad. Quien compró en CryptoBilis y aún no ha configurado el dispositivo no debe inicializarlo. Quien ya lo ha configurado debe trasladar sus fondos a un dispositivo nuevo con una frase de recuperación recién generada, preferiblemente a un equipo adquirido directamente al fabricante. El contacto debe discurrir por los canales oficiales, y la empresa recomienda expresamente presentar una denuncia ante la policía local.
Para el mercado alemán no hay ningún caso confirmado. Los avisos del comercio minorista europeo sí dan motivo, en cambio, para convertir la vía de compra en el criterio. Comprar un dispositivo directamente al fabricante, o a un comercio con una cadena de suministro trazable, no cuesta más que algo de paciencia. Un dispositivo de un marketplace, de un anuncio clasificado o como devolución de manos poco claras trae consigo un riesgo que no puede comprobarse desde fuera.
También importa lo que no conviene hacer: abrir el propio dispositivo para buscar una placa destruye la garantía y, sin imágenes de referencia ni instrumentos de medición, no da ninguna respuesta sólida. La vía de una frase de recuperación nueva en un equipo de procedencia limpia es más barata y más segura que cualquier apaño en la carcasa.
Custodia MiCA y autocustodia: quién responde en caso de daño
Este incidente toca una decisión que muchos inversores toman una sola vez y no vuelven a revisar: autocustodia o custodia por un proveedor de servicios. La autocustodia, también llamada self-custody, significa que tú mismo tienes la clave privada y nadie más puede disponer de tus fondos.
El precio es que, si hay daño, no existe una contraparte. Quien pierde una seed por un dispositivo manipulado no tiene derecho alguno frente a un custodio. Queda una reclamación de daños contra quien manipuló el dispositivo, y ese suele ser desconocido. Con un custodio autorizado bajo el reglamento europeo MiCA, el cliente tiene en cambio un derecho frente a una empresa supervisada, con obligaciones de separar los fondos de los clientes. A cambio renuncia a la clave propia. Qué proveedores tienen licencia de la UE lo muestra nuestro panorama de los exchanges cripto regulados.
Ambas opciones son defendibles, y la mayoría de los inversores sale mejor parada con un reparto que con una solución pura. Lo decisivo es que sepas de qué parte de tus fondos respondes tú mismo si llega lo peor.
Phishing tras el incidente: Ledger no llama y nunca pide las 24 palabras
Tras cada incidente de seguridad grande llega una segunda ola, y esa alcanza a más gente que el incidente mismo. Ledger advierte expresamente de que los estafadores aprovechan la situación y deja claro un punto: la empresa no llama, no envía mensajes directos y nunca pide la frase de 24 palabras. Todo mensaje que haga exactamente eso es un ataque, por auténticos que parezcan el remitente y el diseño.
El mismo incidente ya ha llevado páginas falsas de Ledger a los resultados de búsqueda. Cómo reconocerlas lo escribimos en nuestro análisis de los sitios falsos de Ledger. La regla de fondo es corta: la frase no sale nunca del dispositivo, por ningún canal y para ningún servicio de soporte.
En el mercado, la noticia ha movido poco hasta ahora. El bitcoin cotiza en torno a 82.400 dólares según datos de CoinGecko, un buen uno por ciento por debajo del día anterior, y el mercado en su conjunto perdió alrededor del 3,7 % en 24 horas. El incidente es grave para los afectados y, para la cotización, un asunto secundario hasta ahora.
Implante de Ledger: una seed nueva es la única respuesta fiable
Si queda una duda sobre la vía de compra, no ayuda ninguna prueba en la carcasa. Solo ayuda una clave nueva en un dispositivo cuyo origen conoces. Estos tres pasos llevan hasta ahí:
- Determinar la vía de compra. Revisa la factura y el comercio de tu dispositivo. Si viene del fabricante o de un comercio con una cadena de suministro clara, con la situación actual no hay nada que hacer. Si la compra fue de segunda mano o de fuente poco clara, parte de que hay riesgo. Qué dispositivos entran en consideración figura en la comparativa de carteras de software para el periodo de transición y entre los modelos de hardware.
- Generar una frase de recuperación nueva. Configura de nuevo un dispositivo de procedencia limpia, anota las palabras nuevas sin conexión y traslada tus fondos por completo. La frase antigua cuenta como quemada desde ese momento, aunque no haya ocurrido nada. Para el tiempo intermedio, una parte puede quedar aparcada en un custodio regulado con licencia de la UE.
- Actualizar los accesos. Cambia los accesos en todos los sitios donde estaba vinculado el dispositivo antiguo y vuelve a configurar la protección de dos factores. Dónde llevas qué cuentas y con qué comisiones lo ordena la comparativa de exchanges.
(12 de octubre de 2026. Este artículo no constituye asesoramiento de inversión. Los precios y las tarifas cambian; comprueba las condiciones con el proveedor antes de comprar.)
Preguntas frecuentes sobre el implante de Ledger
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- ¿Hackeo de Ledger? 86 millones de dólares robados: qué hay detrás de las wallets manipuladas del Sudeste Asiático
- 14,7 millones cambiados a USDD y 20 direcciones bloqueadas: qué revisar en tu stablecoin
- Un sitio falso de Ledger encabeza la búsqueda de Google: «Si la frase de recuperación se ha entregado, la cartera debe considerarse comprometida»
- Phishing de carteras cripto por carta: por qué el código QR del buzón quiere tu frase de recuperación
- Phishing desde el remitente auténtico: así compruebas un aviso de seguridad de tu wallet
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
September 19, 2026 2:28 AM
Cartera de hardware perdida: así rescatas tus monedas y esto es lo que acepta Hacienda
Tu cartera de hardware ha desaparecido y tus monedas siguen en la blockchain: lo único decisivo es si conservas la frase de recuperación. Qué falla en una restauración y por qué la administración tributaria no reconoce por regla general un acceso definitivamente perdido como pérdida según el artículo 23 de la Ley del impuesto sobre la renta.
August 22, 2026 11:34 AM
Fork de Bitcoin: qué pasa con tus coins cuando la cadena se divide
El 31 de octubre de 2026 se separa de Bitcoin una nueva cadena llamada ECX, y a todo tenedor se le acredita automáticamente. Quién recibe realmente los coins depende de las claves privadas, de una protección frente a replay que es voluntaria y de una regla fiscal que muchos pasan por alto.
September 17, 2026 5:15 PM
D'CENT App Wallet: cómo saber si tu frase de recuperación tiene que mudarse
El fabricante IoTrust informa de transferencias de activos llamativas en la cartera de aplicación D'CENT y pide a los usuarios que trasladen su saldo. Una sola pregunta lo decide: ¿se ha introducido alguna vez tu frase de recuperación en la aplicación?
August 11, 2026 2:33 PM
Guardar la frase semilla de forma segura: qué aportan el acero, la passphrase y multisig a la copia de tu cartera
El caso Coldcard situó en primer plano la cuestión del fabricante, pero apenas rozó la custodia de la copia de seguridad. Esta guía ordena el papel, el acero, la passphrase y los procedimientos de reparto conforme a los estándares BIP-39 y SLIP-0039.
September 28, 2026 11:31 AM
Cartera Phantom y Solscan: lo que cuesta de verdad una transferencia en Solana y dónde falla
Una transferencia en Solana cuesta 0,000005 SOL y una cuenta de token nueva inmoviliza 0,00148844 SOL una sola vez: ambos valores medidos hoy mismo en la cadena. Esta guía práctica muestra cómo configurar Phantom, cómo llegar desde el exchange, cómo leer Solscan y qué rige fiscalmente en Alemania.
August 31, 2026 2:27 PM
Cierre de Cosmostation el 1 de septiembre: lo que deben saber los usuarios de la cartera de Cosmos tras el plazo
Retrospectiva a 27 de septiembre de 2026: Cosmostation había anunciado la retirada de sus aplicaciones de cartera el 1 de septiembre de 2026; después solo debía quedar la exportación de la frase de recuperación y de la clave privada. El artículo describe la situación antes del plazo y la mudanza de saldos de Cosmos, incluido el ATOM delegado.
September 4, 2026 11:17 AM
Cierre de Cypher el 6 de septiembre: lo que deben saber los usuarios tras el plazo de retirada
Retrospectiva a 27 de septiembre de 2026: Cypher había anunciado la desconexión de la aplicación, la dApp y la ventana de retirada el 6 de septiembre de 2026, además del fin del protocolo del token. El artículo describe la situación antes del plazo, cómo funcionaba la retirada y qué mostraba entonces nuestra propia medición sobre el valor restante del token CYPR.
August 23, 2026 11:21 AM
Coldcard 5.6.1 ya está aquí: por qué la actualización no rescata tu semilla antigua
Coinkite distribuyó los firmwares Coldcard 5.6.1 y 1.5.1Q el 20 de agosto de 2026. La actualización cierra el fallo para las semillas nuevas, pero no repara una semilla ya afectada.
September 30, 2026 8:22 AM
Tangem Wallet: qué cambia si guardas tus criptos en una tarjeta sin frase semilla
La Tangem Wallet protege las criptomonedas con dos o tres tarjetas idénticas en lugar de 24 palabras. Cuánto cuestan los packs, qué ofrece el chip EAL6+ y por qué perder todas las tarjetas es definitivo.
September 23, 2026 5:16 AM
Cómo configurar una cartera cripto: protege tus monedas en siete pasos
Una cartera cripto propia se configura en veinte minutos, pero un solo paso decide todo lo demás. Esta guía te lleva por el tipo de cartera, las palabras de recuperación y el importe de prueba, y aclara qué exigen la BaFin y Hacienda.
August 31, 2026 8:25 AM
Extensiones del navegador que roban carteras: cuando una app deportiva acaba recolectando tu frase de recuperación
La firma de seguridad Socket destapó en agosto de 2026 dos campañas independientes: 40 extensiones de Firefox confirmadas como maliciosas y 19 para Chrome y Edge, todas ellas procedentes de los mercados oficiales. Nueve de ellas eran antes aplicaciones deportivas inofensivas que solo se convirtieron en ladronas de carteras con una actualización.
August 25, 2026 11:15 PM
Ledger cierra un fallo en la aplicación de Ethereum: cuando la pantalla muestra algo distinto de lo que firmas
Ledger ha cerrado en su aplicación de Ethereum un fallo que permitía a una aplicación maliciosa sustituir la transacción revisada por otra distinta. Quien tenga ether o tokens ERC-20 en el dispositivo debería comprobar la versión de la aplicación y ordenar las aprobaciones de tokens antiguas.
August 24, 2026 2:22 PM
Phantom Wallet retira Sui y Monad: qué hacer antes de los plazos
Phantom Wallet retira Monad de su aplicación el 26 de agosto y Sui el 24 de septiembre. Los saldos no se pierden, pero solo una de las dos salidas queda sin consecuencias fiscales.
August 22, 2026 5:18 AM
Filtración de datos de SafePal: 39.798 clientes afectados con nombres, direcciones y teléfonos
SafePal confirmó el 16 de agosto de 2026 una filtración de datos: los nombres, direcciones de entrega, números de teléfono y detalles de pedido de 39.798 clientes quedaron expuestos. Las frases semilla y las claves privadas no se vieron afectadas, pero el riesgo de phishing es considerable.
August 21, 2026 8:28 PM
Restaurar la semilla en otro fabricante: qué te garantiza BIP39 y qué no
Tu semilla es tuya; el dispositivo pertenece a una empresa. Este texto explica qué garantiza realmente el estándar abierto BIP39, por qué una ruta de derivación equivocada hace que una cartera llena parezca vacía y con qué prueba compruebas ambas cosas en veinte minutos.

September 1, 2026 8:17 PM
Migración de ICX a SODA: 1.109 millones de ICX siguen en la cadena ICON y ninguna de las dos cadenas muestra el estado del canje
Cuatro semanas antes del primer plazo, cryptoticker.io ha consultado por su cuenta las dos cadenas de bloques: 1.108.792.074,22 ICX en ICON y 1.499.555.266,83 SODA en Sonic. El canje no se refleja en ninguno de los dos suministros totales y no existe un indicador público de avance.

April 19, 2022 10:44 PM

La oferta de Bitcoin alcanza el mínimo en años
A pesar de una serie de ventas dramáticas, los datos de la firma de análisis de datos en cadena Santiment ahora muestran que el suministro de Bitcoin en los intercambios ha alcanzado un mínimo de varios años. Cayendo a sólo el 10,87% en comparación con el 13,9% hace unos seis meses. La última vez que ocurrió algo así fue en diciembre de 2018, un escenario que precedió a una carrera alcista sostenida, viendo a la criptodivisa ganar más del 200%.
September 16, 2026 5:17 AM
La wallet elimina una red: así rescatas tus monedas antes del plazo
Phantom retira Sui el 24 de septiembre de 2026 y Trust Wallet ya ha eliminado 25 redes: cinco cierres de este tipo solo en cuatro semanas. Qué pasa realmente con tu saldo, qué dos vías tienes antes del plazo y dónde falla con más frecuencia la mudanza.
October 10, 2026 5:31 PM
Filtración de datos de Revolut: el banco paga los nuevos documentos de 680 clientes y qué hacer ahora
Revolut asume las tasas de los nuevos documentos de identidad cuando los afectados por el robo de datos los necesitan. Hay 680 cuentas afectadas, y para quien tiene cripto un expediente KYC filtrado pesa más que un número de tarjeta bloqueado.

September 24, 2026 11:15 PM
Predicción de Bitcoin: qué revisas en niveles, plazo de tenencia y apalancamiento antes de la decisión de tipos del 28 de octubre
Bitcoin cotiza en torno a 83.800 dólares, un tercio por debajo de su máximo de octubre de 2025, mientras el índice de sentimiento marca codicia. Qué fechas, niveles y plazos deciden de verdad tu ganancia neta en las próximas semanas, y cuáles controlas tú mismo.
September 20, 2026 5:16 PM
Phishing cripto tras una filtración de datos: las señales de alerta del correo falso de un exchange
Tras cada gran filtración de datos aumenta el número de correos de phishing enviados en nombre de exchanges de criptomonedas y fabricantes de monederos. Este texto te muestra cómo reconocer un mensaje así, qué datos no pide nunca por correo un proveedor serio y qué hacer en la primera hora después de un clic.
April 20, 2022 2:57 AM

Hablemos del Protocolo de Cadena Cruzada
Los protocolos de cadena cruzada son posiblemente el enfoque más innovador del comercio de criptomonedas. Este método no requiere tener una cuenta en ningún intercambio centralizado y se realiza completamente utilizando la propia cartera del usuario. Los protocolos Cross-Chain permiten comerciar entre varias blockchains únicas en un solo clic, sin necesidad de ningún KYC.
October 6, 2026 5:34 PM
Configurar MetaMask: las doce palabras que mandan sobre tus criptos
MetaMask se configura en diez minutos, y en esos diez minutos se toman las decisiones que más adelante determinan qué pasa con tu saldo. Esta guía recorre la instalación, la frase de recuperación, las redes, las aprobaciones, las comisiones y la situación fiscal alemana.
October 2, 2026 11:40 AM
Cold wallet o hot wallet: la clave privada decide la seguridad de tus criptos
Hot wallet o cold wallet: la diferencia está solo en si la clave privada está en línea. Qué separa a las dos formas, dónde están los límites del hardware y por qué el traslado a tu propio dispositivo no genera impuestos.
September 24, 2026 2:39 PM
Cardano cae por debajo de 0,24 dólares: qué comprueban los titulares de ADA en apalancamiento, liquidación y plazo de tenencia
Cardano ha devuelto su salto por encima de 0,25 dólares y cotiza alrededor de un siete por ciento por debajo del máximo de las últimas 24 horas. Qué significa eso para las posiciones apalancadas, el plazo de tenencia de tus tramos y la vía de compra bajo MiCA.
September 4, 2026 11:20 PM
Filtración de datos de Trezor: ¿estoy afectado y qué debo hacer ahora?
Trezor amplió el 4 de septiembre de 2026 la filtración de datos del proveedor de envíos ShipMonk: unas 67.000 personas afectadas más, algo más de 80.000 en total, por pedidos de noviembre de 2019 a agosto de 2021. Cómo comprobar en dos minutos si estás entre ellas y qué significa un domicilio expuesto para la autocustodia.
August 22, 2026 5:34 PM
BitBox02: el firmware 9.26.5 cierra tres fallos de seguridad y esto es lo que debes comprobar
BitBox publicó el 17 de agosto de 2026 el firmware 9.26.5 y cerró con él tres fallos de seguridad en la BitBox02 y la BitBox02 Nova. Las semillas existentes no están afectadas según el fabricante; la actualización toca de todos modos, y en los aparatos sin usar el orden cuenta.
También te podría interesar