Google bouwt cryptobewaring voor banken: wat dat voor je coins betekent
Google presenteerde op 28 oktober 2026 een bewaardienst voor cryptoactiva die de privésleutel in fragmenten verdeelt en hem nooit volledig op één plek laat ontstaan. De dienst richt zich op banken, de commerciële vrijgave is aangekondigd voor begin 2027.

In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Google bouwt een bewaardienst voor cryptoactiva. De doelgroep zijn banken en grote financiële huizen; particuliere beleggers staan niet op de lijst. De dienst werd op 28 oktober 2026 gepresenteerd onder de naam Google Multi-Party Compute. De kern is eenvoudig: de privésleutel waarmee een overboeking op een blockchain wordt ondertekend, ligt nooit volledig op één plek. Hij valt uiteen in delen die over gescheiden rekenomgevingen worden verdeeld, en een ondertekening ontstaat pas wanneer genoeg delen samenwerken. Voor je eigen coins verandert er vandaag niets. De melding is om een andere reden belangrijk: de meest voorkomende oorzaak van zeer grote verliezen op de cryptomarkt is een sleutel die in verkeerde handen valt. Kapotte protocollen en verkeerde koersoordelen kosten de markt duidelijk minder.
Wat Google Multi-Party Compute is en hoe een ondertekening zonder volledige sleutel ontstaat
Multi-party computation, kortweg MPC, is een cryptografische methode waarbij meerdere deelnemers samen een uitkomst berekenen zonder dat een van hen de invoer van de anderen ziet. Toegepast op de bewaring van cryptoactiva: de privésleutel wordt in fragmenten verdeeld in plaats van gekopieerd en op één plek opgesloten. Elk fragment ligt in een andere omgeving, bijvoorbeeld bij Google, op eigen hardware van de instelling en bij een derde aanbieder.
Moet een overboeking worden ondertekend, dan rekenen die omgevingen samen. De volledige sleutel ontstaat daarbij nergens, ook niet voor een fractie van een seconde. Dat is het beslissende verschil met een klassieke kluis, waaruit een sleutel voor gebruik wordt gehaald en daarna weer wordt opgesloten. Wie een van de fragmenten steelt, houdt niets bruikbaars in handen.
Volgens het bericht van CoinDesk loopt over de fragmenten bovendien een regelcontrole. Voor elke ondertekening gaat die na of de handeling aan de richtlijnen van het huis voldoet. Zulke richtlijnen kunnen een bovengrens voor bedragen zijn, een lijst met toegestane bestemmingsadressen of de plicht dat meerdere afdelingen toestemmen. Die controle vindt volgens Google plaats in een afgeschermde rekenomgeving die het bedrijf Confidential Space noemt.
Waar het verschil met een multisig-rekening ligt
Verwar MPC niet met een multisig-rekening. Bij multisig weet de blockchain zelf dat er meerdere ondertekeningen nodig zijn, en elk daarvan komt van een eigen, volwaardige sleutel. Bij MPC ziet de blockchain maar één enkele, heel gewone ondertekening. De verdeling gebeurt daarvoor en blijft van buiten onzichtbaar. Dat maakt MPC onafhankelijk van de vraag of een blockchain multisig überhaupt ondersteunt, en het verklaart waarom institutionele bewaarders de methode verkiezen.
Twee van de drie delen volstaan: hoe een ondertekendrempel de diefstal van één fragment waardeloos maakt
Het aantal fragmenten en het aantal fragmenten dat voor een ondertekening nodig is, laten zich afzonderlijk vastleggen. Google noemt daarvoor twee voorbeelden: twee van de drie deelnemers of vijf van de zeven. Zo'n drempel lost twee problemen in één keer op die bij bewaring doorgaans tegen elkaar in werken.
Het eerste is diefstal. Bij een drempel van twee uit drie heeft een aanvaller twee fragmenten uit twee verschillende omgevingen nodig, en hij heeft ze gelijktijdig nodig. Eén geslaagde inbraak brengt hem niet verder. Het tweede probleem is verlies. Raakt een fragment kapot omdat een datacentrum uitvalt of een apparaat wordt vernield, dan blijven er twee over en blijven de posities bereikbaar. Precies hier lopen bewaarmodellen met één enkele sleutel regelmatig vast: beveiliging tegen diefstal en beveiliging tegen verlies trekken de tegenovergestelde kant op.
Hoe hoger de drempel, hoe veiliger en hoe onbeweeglijker de positie wordt. Vijf van de zeven past bij een reserve die zelden wordt aangeraakt. Twee van de drie past bij posities die dagelijks in beweging zijn. Dat een instelling beide naast elkaar kan laten lopen, is voor de bedrijfsvoering belangrijker dan elk afzonderlijk cijfer.
Een gesloten voorvertoning in plaats van een afgerond product: de route tot begin 2027
Wat Google heeft gepresenteerd, is nog geen dienst die een instelling kan afnemen. Het aanbod zit in een gesloten voorvertoning. Meerdere ontwikkelpartners en volgens Google ook grotere financiële huizen testen het; het bedrijf heeft er geen genoemd. De commerciële vrijgave is aangekondigd voor begin 2027. Prijzen zijn er tot nu toe niet.
Voor Google is het product nieuwer dan de techniek. Al in 2023 had het bedrijf beschreven hoe klanten zelf een MPC-bewaring op zijn afgeschermde rekenomgeving kunnen bouwen. Wat ontbrak, was een afgeronde bewaardienst die Google zelf uitvoert en waarvoor het verantwoordelijk is. Die stap zet het nu.
Voor het plaatsen van de tijdlijn helpt een nuchtere blik: tussen een gesloten voorvertoning en een dienst waaraan een Europese bank het vermogen van haar klanten toevertrouwt, liggen toetsingen door toezichthouders, certificeringen en contracten. Reken er niet op dat je de naam Google in 2027 in de kleine lettertjes van je effectenrekening terugvindt.
Gecompromitteerde sleutels zijn de grootste afzonderlijke verliesoorzaak op de cryptomarkt
Waarom een bedrijf van deze omvang zich überhaupt op sleutelbewaring stort, laat een blik op de verliesoorzaken zien. De openbare hackdatabase van analysehuis DeFiLlama vermeldt 1.326 incidenten uit de periode van 19 juni 2011 tot 27 oktober 2026. Bij elkaar is daarbij 21,19 miljard dollar verloren gegaan. Van dat bedrag valt 8,96 miljard dollar in de categorie gecompromitteerde sleutels, verdeeld over 162 incidenten. Dat is 42,3 procent van de totale som en daarmee meer dan bij elke andere oorzaak. Cryptoticker.io heeft deze analyse op 29 oktober 2026 zelf uitgevoerd.
Het probleem is ook niet kleiner geworden. In het lopende jaar 2026 staan in dezelfde database al 721,1 miljoen dollar aan verliezen uit gecompromitteerde sleutels, in heel 2025 was dat 302,0 miljoen dollar. Het bericht van CoinDesk komt via een andere weg op een vergelijkbare orde van grootte en beroept zich daarbij op een analyse van Chainalysis, volgens welke 43,8 procent van de in 2024 gestolen cryptoactiva op gecompromitteerde sleutels terugging.
Daaruit volgt een inzicht dat voor jou net zo geldt als voor een bank: de duurste fout in deze markt is zelden een verkeerd koersoordeel. Het is de vraag wie de sleutel in handen heeft.
ECDSA, Ed25519 en de open vraag naar kwantumveilige ondertekening
Bij de start van de algemene beschikbaarheid moet de dienst twee ondertekenmethoden beheersen. ECDSA is de methode waarmee onder meer Bitcoin en Ethereum overboekingen ondertekenen. Ed25519 gebruiken blockchains zoals Solana. Met die twee dekt de dienst het grootste deel van de vandaag relevante netwerken, maar niet alles.
Open blijft het antwoord op kwantumcomputers. Google stelt in het vooruitzicht later ook kwantumveilige ondertekenmethoden te ondersteunen, zodra de blockchains ze overnemen. Een datum noemt het bedrijf daarvoor niet, en in de omvang van de voorvertoning zit die mogelijkheid niet. Dat is een eerlijke afbakening, omdat de beslissing bij de netwerken ligt en niet bij een bewaarder.
Hoe groot de opgave uiteindelijk is, duidt een cijfer uit het bericht van CoinDesk aan: ongeveer 6,9 miljoen bitcoin gelden als mogelijk kwetsbaar voor toekomstige kwantumaanvallen, omdat hun publieke sleutels open in de blockchain staan. Een gevaar voor morgen is dat niet. Wel een reden waarom bewaarders hun methoden uitwisselbaar bouwen.
Wat Alphabet met zijn eigen posities op Ethereum en Solana doet
Eén detail van de presentatie verdient meer aandacht dan de productaankondiging zelf. Volgens Google beveiligt moederbedrijf Alphabet met dezelfde techniek eigen digitale vermogensbestanddelen op Ethereum en Solana. Welke waarden dat zijn en hoe groot de posities uitvallen, heeft het bedrijf niet bekendgemaakt.
Twee dingen laten zich daaruit aflezen zonder er iets in te lezen. Ten eerste houdt een van de grootste technologiebedrijven ter wereld überhaupt posities in deze twee netwerken aan. Ten tweede vertrouwt het de eigen methode genoeg om ze daarmee te beveiligen. Dat is geen koopargument en zegt niets over koersen. Als aanwijzing voor hoe ver de infrastructuur voor institutionele posities is gerijpt, deugt het toch.
Rich Widmann, bij Google Cloud verantwoordelijk voor de strategie in de handel met digitale vermogensbestanddelen, plaatste de stap volgens CoinDesk zo: verspreiding en tokenisering van digitale vermogensbestanddelen zouden op „een kantelpunt” staan. Gelezen als de inschatting van een betrokkene en niet als marktverwachting, past de zin bij de situatie.
Fireblocks, Fordefi en BitGo: wie de markt voor institutionele bewaring vandaag bedient
Google stapt niet in een lege markt. Het bedrijf noemt zelf Fireblocks, Fordefi en BitGo als aanbieders die het beveiligen en vrijgeven van transacties voor instellingen vandaag dekken. Die huizen leven al jaren van precies deze taak en kennen de eisen van de toezichthouders.
Wat Google meebrengt, is geen betere methode, maar een andere uitgangspositie. Veel banken laten hun systemen toch al in een van de grote rekenwolken lopen. Is de bewaring daar als bouwsteen beschikbaar, dan valt een eigen contract met een gespecialiseerde aanbieder weg. Precies deze weg heeft al andere markten verschoven.
Wat een goedkopere bewaarder voor jou verandert
Voor jou werkt dat via de kosten en via het aanbod. De koers heeft er niets mee te maken. Wordt de bewaring voor banken goedkoper en eenvoudiger uit te voeren, dan groeit het aantal huizen dat cryptoactiva überhaupt aanbiedt. Meer aanbieders betekent druk op kosten en koersverschillen. Dat is een langzaam effect over jaren, geen gebeurtenis waarop je een instap plant.
MiCA en de toezichthouders: een technische aanbieder is geen toegelaten cryptobewaarder
Hier zit het misverstand dat zich aan zulke berichten vastklampt. Google bewaart met deze dienst geen klantposities. Het bedrijf levert de techniek waarmee een instelling haar sleutels beheert. Bewaarder blijft de instelling, en daarmee blijft ook de aansprakelijkheid daar.
In de EU is deze rol vergunningplichtig. Wie cryptoactiva voor klanten bewaart, heeft een vergunning als cryptodienstverlener onder de EU-verordening MiCA nodig. De nationale toezichthouder verleent die en houdt toezicht op de aanbieders; toegelaten huizen staan in een openbaar register van de Europese toezichthouder ESMA. Banken en beleggingsondernemingen, die toch al onder toezicht staan, kunnen de dienst melden in plaats van een volledige vergunning aan te vragen. Tot de plichten hoort dat klantposities gescheiden van eigen posities worden gehouden.
Praktisch betekent dat: staat in een bericht de naam van een technologiebedrijf, dan zegt dat je niets over wie voor jouw coins moet opkomen. Die vraag beantwoordt alleen de vergunning van je aanbieder.
Bewaring op de exchange of in eigen hand: de twee vragen die beslissen
Van een gesloten voorvertoning voor banken laat zich weinig naar je eigen portefeuille overbrengen. Toch stelt dit bericht twee vragen die ook voor particuliere posities gelden, en beide kun je vandaag beantwoorden.
De eerste vraag is wie de sleutel heeft. Liggen je coins bij een exchange, dan heeft de exchange de sleutel en heb jij een vordering op haar. Controleer daarom of je aanbieder een vergunning onder MiCA draagt, of hij klantposities gescheiden houdt en wat hij over zijn bewaring schrijft. Een huis dat over zijn sleutelbeheer niets zegt, heeft deze vraag voor jou niet beantwoord.
De tweede vraag is of je de sleutel zelf wilt houden. Dan ligt de verantwoordelijkheid bij jou, en er is geen huis dat een fout rechtzet. Een hardware wallet houdt de sleutel in een apparaat dat niet aan het netwerk hangt; een softwarewallet is gemakkelijker en leeft met het risico van het apparaat waarop hij draait. De verdeling over meerdere delen die Google voor banken bouwt, laat zich overigens in het klein nabouwen: wie de herstelwoorden van zijn wallet over twee gescheiden plekken verdeelt, werkt met hetzelfde idee, alleen met de hand.
Waaraan je een serieuze bewaarmelding herkent
Een betrouwbare melding noemt drie dingen: wie de sleutels technisch beheert, onder welk toezicht het huis staat en wat er bij een faillissement met de posities gebeurt. Ontbreekt een van die punten, dan is de mededeling reclame en geen informatie.
Google-bewaring: tot 2027 blijft bewaring jouw zaak
De aankondiging verschuift de infrastructuur achter de markt, niet de situatie in je portefeuille. Drie stappen zijn toch de moeite waard:
- De vergunning van je aanbieder nakijken. Ga na of je handelsplaats of broker onder MiCA is toegelaten en welke plichten daarbij horen.
- De eigen bewaring één keer doordenken. Beslis voor elk deel van je positie of het bij een bewaarder of bij jou moet liggen. Voor de apparaatkant helpt een blik op de hardware wallet-vergelijking.
- De bewaarvraag voor de kostenvraag stellen. Wie tussen handelsplaatsen kiest, neemt de bewaring beter mee in de rekening. Waar je tegen welke kosten crypto koopt, laat het overzicht van aanbieders zien.
De cijfers over de verliesoorzaken in dit artikel komen uit de openbare hackdatabase van DeFiLlama.
(Per 29 oktober 2026. Dit artikel is geen beleggingsadvies. Koersen en tarieven veranderen; controleer de voorwaarden bij de aanbieder voordat je koopt.)
Veelgestelde vragen over de cryptobewaring van Google
Partnerlinks: sommige links op deze pagina zijn partnerlinks. Word je via een daarvan klant, dan ontvangen we mogelijk een commissie, zonder extra kosten voor jou. Selectie, beoordeling en volgorde bepaalt de redactie onafhankelijk daarvan. Ethiek en onafhankelijkheid · Eigendom en financiering
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven. Cijfers en gegevens zijn gebaseerd op de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Voor later? Bewaar dit artikel en vind het terug in je profiel.
Gerelateerde artikelen
- Datalek bij Trezor-verzendpartner Skladon: aanvallers kopieerden gegevens van 27.000 bestellingen
- Kerstcadeau in bitcoin: wie de seed phrase kent, bezit het geschenk
- Crypto phishing herkennen: wallet drainers haalden in 2025 bijna 84 miljoen dollar binnen
- Zengo Wallet uitgelegd: twee sleuteldelen vervangen de seedphrase
- FaceStealer: FBI waarschuwt voor nep-Zoomgesprekken die cryptowallets leeghalen
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
13 november 2026 06:31
DeFi wallet uitgelegd: zo verbind je veilig met crypto-apps
Een DeFi wallet geeft je de sleutel tot gedecentraliseerde toepassingen, en de volledige verantwoordelijkheid ervoor. Wat er gebeurt bij verbinden, ondertekenen en tokengoedkeuringen, en welke Europese regels gelden.
12 november 2026 20:33
Lightning wallet veilig gebruiken: vijf beveiligingswaarschuwingen sinds augustus
BTCPay Server, Core Lightning, Alby Hub en LNbits meldden sinds augustus beveiligingslekken, en in minstens twee gevallen verdween er geld. Dit overzicht laat het gemeenschappelijke patroon zien en hoe je een Lightning wallet veilig gebruikt.
12 november 2026 10:31
Suiet Wallet stopt: tot 14 november de tijd om je SUI te verhuizen
De Sui-wallet Suiet zet zijn servers op 14 november 2026 uit, maar je coins blijven op de blockchain. Zo bewaar je herstelzin en sleutels veilig en verhuis je op tijd naar een nieuwe wallet.
12 november 2026 01:43
Deutsche Bank bewaart nu bitcoin en ether, particuliere klanten blijven buiten de deur
Deutsche Bank is op 11 november 2026 gestart met de bewaring van bitcoin, ether, USDC, EURC en EURAU, maar alleen voor bedrijven en institutionele klanten. Particuliere beleggers blijven aangewezen op een gereguleerde exchange, een andere aanbieder of een eigen hardware wallet.
10 november 2026 18:18
iOS-lek worse_query: lopen cryptowallets op de iPhone gevaar?
Een openbaar beschikbare sandbox-escape laat apps op iOS 26 en 27 in de mappen van andere apps kijken, en Binance en SlowMist waarschuwen voor risico's voor seed phrases. Vooral iPhones met apps van buiten de App Store lopen risico, en of de update van Apple helpt, is nog onduidelijk.
10 november 2026 06:33
Coinbase Wallet instellen: sinds september heet de Base App weer Coinbase Wallet
De Coinbase Wallet heet na het uitstapje als Base App weer Coinbase Wallet. Welk accounttype je bij het instellen kiest, bepaalt de ondersteuning van bitcoin, de back-up en de weg terug naar euro.

8 november 2026 22:17
Shiba Inu koers: grote adressen halen per saldo 20 miljard SHIB van de beurzen
Analyse: Shiba Inu zakt zondag naar 0,00000442 dollar, het laagste niveau sinds augustus, terwijl volgens CryptoQuant per saldo 20 miljard SHIB de beurzen verlaten. Wat de uitstroom in dollars waard is en hoe je SHIB veilig van de beurs haalt.
8 november 2026 18:26

Gemanipuleerde hardware wallets uit de winkel: politie Singapore vindt kwaadaardige onderdelen
De politie van Singapore heeft op 28 oktober kwaadaardige hardware-onderdelen vastgesteld in hardware wallets uit de winkel, met een schade van zo'n 3,5 miljoen Singaporese dollar. Wat er technisch gebeurt, waarom de echtheidstest in de app niet helpt en hoe je je munten veiligstelt.
8 november 2026 08:35
Phantom wallet instellen: twaalf woorden beslissen over je Solana-munten
De Phantom wallet is in een paar minuten ingesteld, maar wordt pas veilig met een goed bewaarde herstelzin. De handleiding loopt van download en storting via swaps met 0,85 procent kosten tot Ledger en staking.
8 november 2026 00:16

Keplr Wallet stopt met inloggen via Google en Apple na lek bij Web3Auth
Keplr heeft het inloggen via Google en Apple stopgezet nadat gebruikers ongeautoriseerde transacties meldden; volgens Web3Auth ligt de oorzaak in de eigen infrastructuur. Accounts met een eigen seed phrase of een hardware wallet zijn na voorlopig onderzoek niet getroffen.
7 november 2026 12:44

Hardware wallet na het datalek: vier manieren om te bestellen zonder je woonadres
Keystone heeft een datalek bevestigd, Trezor verloor klantgegevens bij zijn logistieke dienstverlener: de sleutels bleven in beide gevallen veilig, de afleveradressen niet. Dit artikel laat zien langs welke vier routes je een hardware wallet bestelt zonder je woonadres in de volgende database te zetten.

7 november 2026 12:39
Bitcoin wallet-bug: waarom het versnellen van een betaling je wallet kan leeghalen
Door een bug in een bitcoin-wallet konden gemanipuleerde servers echte betalingen inruilen voor vervalste. Zo werkt de valkuil met transactiekosten en zo bescherm je je.
7 november 2026 04:25

Keystone bevestigt datalek: “we zijn jullie een excuus verschuldigd”
Hardwarewalletmaker Keystone heeft een inbraak in zijn webwinkel openbaar gemaakt: namen, afleveradressen en bestelgegevens van klanten zijn gelekt. Herstelzinnen en private keys zijn volgens het bedrijf niet getroffen, het eigenlijke risico ligt bij phishing en het bekend geworden woonadres.
7 november 2026 04:12
Coinkite voor de rechter: groepsvordering over Coldcard-lek van 140 miljoen dollar
Tegen Coldcard-maker Coinkite loopt in Ontario een verzoek tot een groepsvordering: een firmwarefout zou herstelzinnen berekenbaar hebben gemaakt, en volgens de dagvaarding is er voor meer dan 140 miljoen dollar weggesluisd. Wat bezitters van een getroffen apparaat nu moeten controleren en vastleggen.
7 november 2026 02:36
Electrum-wallet vóór versie 4.8.3 kwetsbaar: wat je nu kunt doen
Electrum heeft op 23 oktober 2026 versie 4.8.3 uitgebracht en een lek gedicht dat kwaadaardige servers al hebben misbruikt. Het richt zich niet op de sleutels, maar op het moment waarop je een vastgelopen transactie versnelt.
7 november 2026 02:18
Cold storage: beurzen bewaren tot 99 procent van de klantcoins offline
Cold storage betekent dat de sleutel tot je coins op een apparaat zonder internetverbinding staat. Hoe beurzen en particuliere beleggers crypto offline bewaren, wat MiCA voorschrijft en waar het systeem toch tekortschiet.
6 november 2026 12:34

Ngrave-phishing: 2,56 miljoen dollar weg uit 70 wallets via valse pushmelding
Via een gekaapte pushdienst stuurden aanvallers LIQUID-gebruikers een valse beveiligingswaarschuwing. Wie zijn herstelwoorden invoerde, verloor zijn tegoed: wat er gebeurde en wat je nu kunt doen.
6 november 2026 04:30
Trust Wallet phishing: nepsite op .cam richt zich ook op Phantom en OKX Wallet
De nepsite trastwallet[.]cam imiteert Trust Wallet en bereidt na het koppelen overboekingen naar vaste adressen voor. Zo herken je de vervalsing en dit helpt na een per ongeluk gezette handtekening.
4 november 2026 18:36
Bitcoin fork ECX op 30 oktober: wat beleggers vóór de snapshot moeten weten
Duiding: de ECX-blockchain leest eind oktober bij bitcoin-blokhoogte 973.728 elk saldo af en kent elk tegoed een nieuwe munt toe. Wie zijn bitcoin bij een exchange heeft staan, krijgt die alleen als dat platform de fork ondersteunt.
4 november 2026 02:24
Wallet herstellen: met je seed phrase terug bij je coins
Telefoon kwijt of hardware wallet kapot? Twaalf of 24 woorden brengen je terug bij je coins. Zo verloopt het herstel, en hierop loopt het het vaakst mis.
4 november 2026 02:14
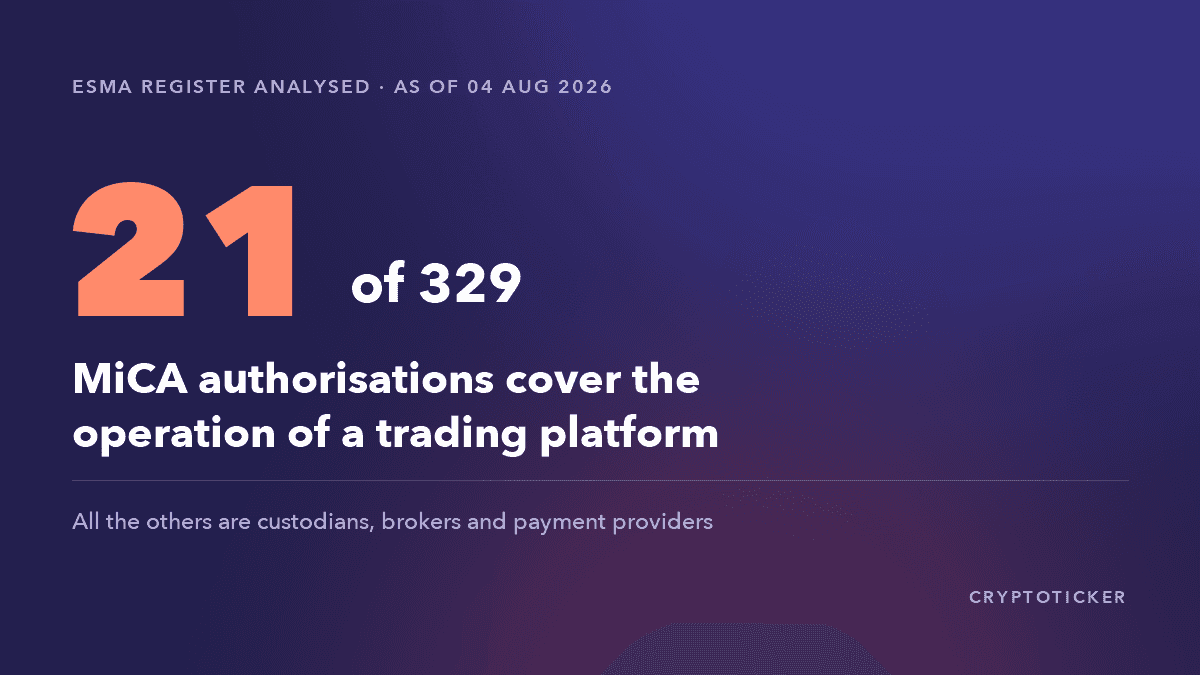
MiCA-register 2026: slechts 21 van de 329 vergunningen zijn echte handelsplatformen
ESMA publiceert het register van MiCA-vergunde aanbieders als open bestand. Wij hebben het volledig doorgerekend, met een uitkomst die de term ‘gereguleerde crypto-exchange’ zo niet waarmaakt.
3 november 2026 02:48

Foundation Passport: 23.000 phishingmails kwamen uit de systemen van de walletmaker
Hardwarewalletmaker Foundation heeft toegegeven dat aanvallers via een zelf gehoste applicatie in zijn backend-infrastructuur kwamen en vanuit de echte bedrijfssystemen meer dan 23.000 phishingmails verstuurden. De Passport-apparaten en de private keys zijn volgens het bedrijf onaangetast, zo'n 5.600 postadressen daarentegen niet.
3 november 2026 00:17
Mercado Bitcoin stopt opnames: ruim 46 miljoen dollar weggesluisd na aanval
Mercado Bitcoin heeft een cyberaanval bevestigd en alle stortingen en opnames opgeschort; volgens Cointelegraph is er meer dan 46 miljoen dollar weggevloeid. Wat er bekend is over de aanvalsroute en de bevroren middelen, en hoe je je tegoed beschermt tegen de gevolgen van een exchange-hack.
2 november 2026 22:45

Crypto veilig bewaren: zo bescherm je je tegen hacks zoals bij Binance
Na de hack van 6,3 miljard dollar bij Binance: zo bewaar je cryptocurrency veilig. Hardware wallets vergeleken, walletscanners zoals MetaMask Security Alerts, de belangrijkste instellingen bij de exchange en een checklist in zeven stappen.
2 november 2026 10:26

Implantaat gemeld in Trezor Safe 5 van CryptoBilis: wie nu een nieuwe wallet nodig heeft
Trezor waarschuwt iedereen die sinds maart 2026 bij de voormalige verkoper CryptoBilis heeft besteld: een extra printplaat met mobiele module in een Safe 5 zou de herstelzin meelezen. Wie getroffen is, waarom wegen niet helpt en hoe de overstap naar een nieuwe wallet lukt.
29 oktober 2026 01:34
Bitget Wallet opent eurorekeningen: inkomende euro's worden USDT of USDC
Bitget Wallet geeft zijn gebruikers sinds 27 oktober 2026 een eigen rekeningnummer in euro en dollar, en de app zet binnenkomend geld automatisch om in USDT of USDC. Wat dat betekent voor SEPA-overboekingen, de MiCA-status van de twee stablecoins en de weg terug naar euro, lees je hier.
28 oktober 2026 01:49
Solana kopen in Nederland en België: exchanges, kosten en belasting
Solana koop je via een crypto exchange met MiCA-vergunning, via een broker of via een ETP op je effectenrekening. Deze gids vergelijkt de kosten van vijf exchanges, legt uit hoe je met iDEAL | Wero of Bancontact stort en waar het om draait bij bewaren, box 3 en de Belgische meerwaardebelasting.
Meer van CryptoTicker