
Piratage du Crédit Mutuel Arkéa : la banque confirme l’attaque, ZachXBT suit 133 millions de dollars
La banque française Crédit Mutuel Arkéa confirme une cyberattaque ayant permis des opérations frauduleuses et assure que les avoirs des clients ne sont pas touchés. L’enquêteur ZachXBT suit plus de 133 millions de dollars qui seraient sortis via des plateformes crypto et du Monero.

Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
La banque coopérative française Crédit Mutuel Arkéa a confirmé le mercredi 4 novembre 2026 une cyberattaque qui a permis, selon ses termes, des « opérations frauduleuses ». L’enquêteur on-chain ZachXBT relie l’attaque à des sorties de plus de 133 millions de dollars, qui seraient passées par des plateformes d’échange crypto, des stablecoins, de l’ether et du Monero. La banque n’avance à ce stade aucun montant et souligne que les avoirs de ses clients ne sont pas touchés.
Deux éléments sont donc établis : une attaque que la banque reconnaît elle-même, et une piste financière qu’un analyste blockchain réputé retrace publiquement. Que les deux se recoupent entièrement, Arkéa ne l’a ni confirmé ni démenti jusqu’ici. Cet article fait le point sur ce qui est acquis, ce qui reste ouvert et les précautions que les clients bancaires détenant des cryptoactifs ont intérêt à prendre dès maintenant.
Piratage du Crédit Mutuel Arkéa : ce que la banque a confirmé le 4 novembre
Crédit Mutuel Arkéa appartient au groupe Crédit Mutuel et est implanté surtout en Bretagne et dans le Sud-Ouest. Selon sa propre communication sur la cyberattaque, le groupe emploie plus de 12 000 salariés, sert plus de 5,8 millions de sociétaires et clients et affiche un total de bilan de 211,5 milliards d’euros.
Dans ce communiqué, repris mercredi par le média spécialisé Decrypt, la banque écrit que l’incident est « clos et sous contrôle ». L’activité reprend progressivement, une fois les mesures de sécurité renforcées en place. Les avoirs des clients ne sont pas affectés ; l’attaque n’aurait fait que retarder l’exécution de certains virements. Les montants concernés sont encore en cours d’évaluation, mais ne sont « en aucun cas de nature à remettre en cause la solidité et la santé financière du groupe ».
Arkéa indique en outre avoir informé les autorités de supervision compétentes dès la découverte de l’attaque et suspendu certaines transactions par précaution, afin d’empêcher d’autres mouvements frauduleux. La banque met expressément ses clients en garde contre des tentatives d’hameçonnage dans le sillage de l’incident. Selon Decrypt, elle n’a pas précisé si des cryptoactifs sont directement concernés ni chiffré le préjudice.
ZachXBT et les 133 millions de dollars : comment la piste a traversé les plateformes crypto
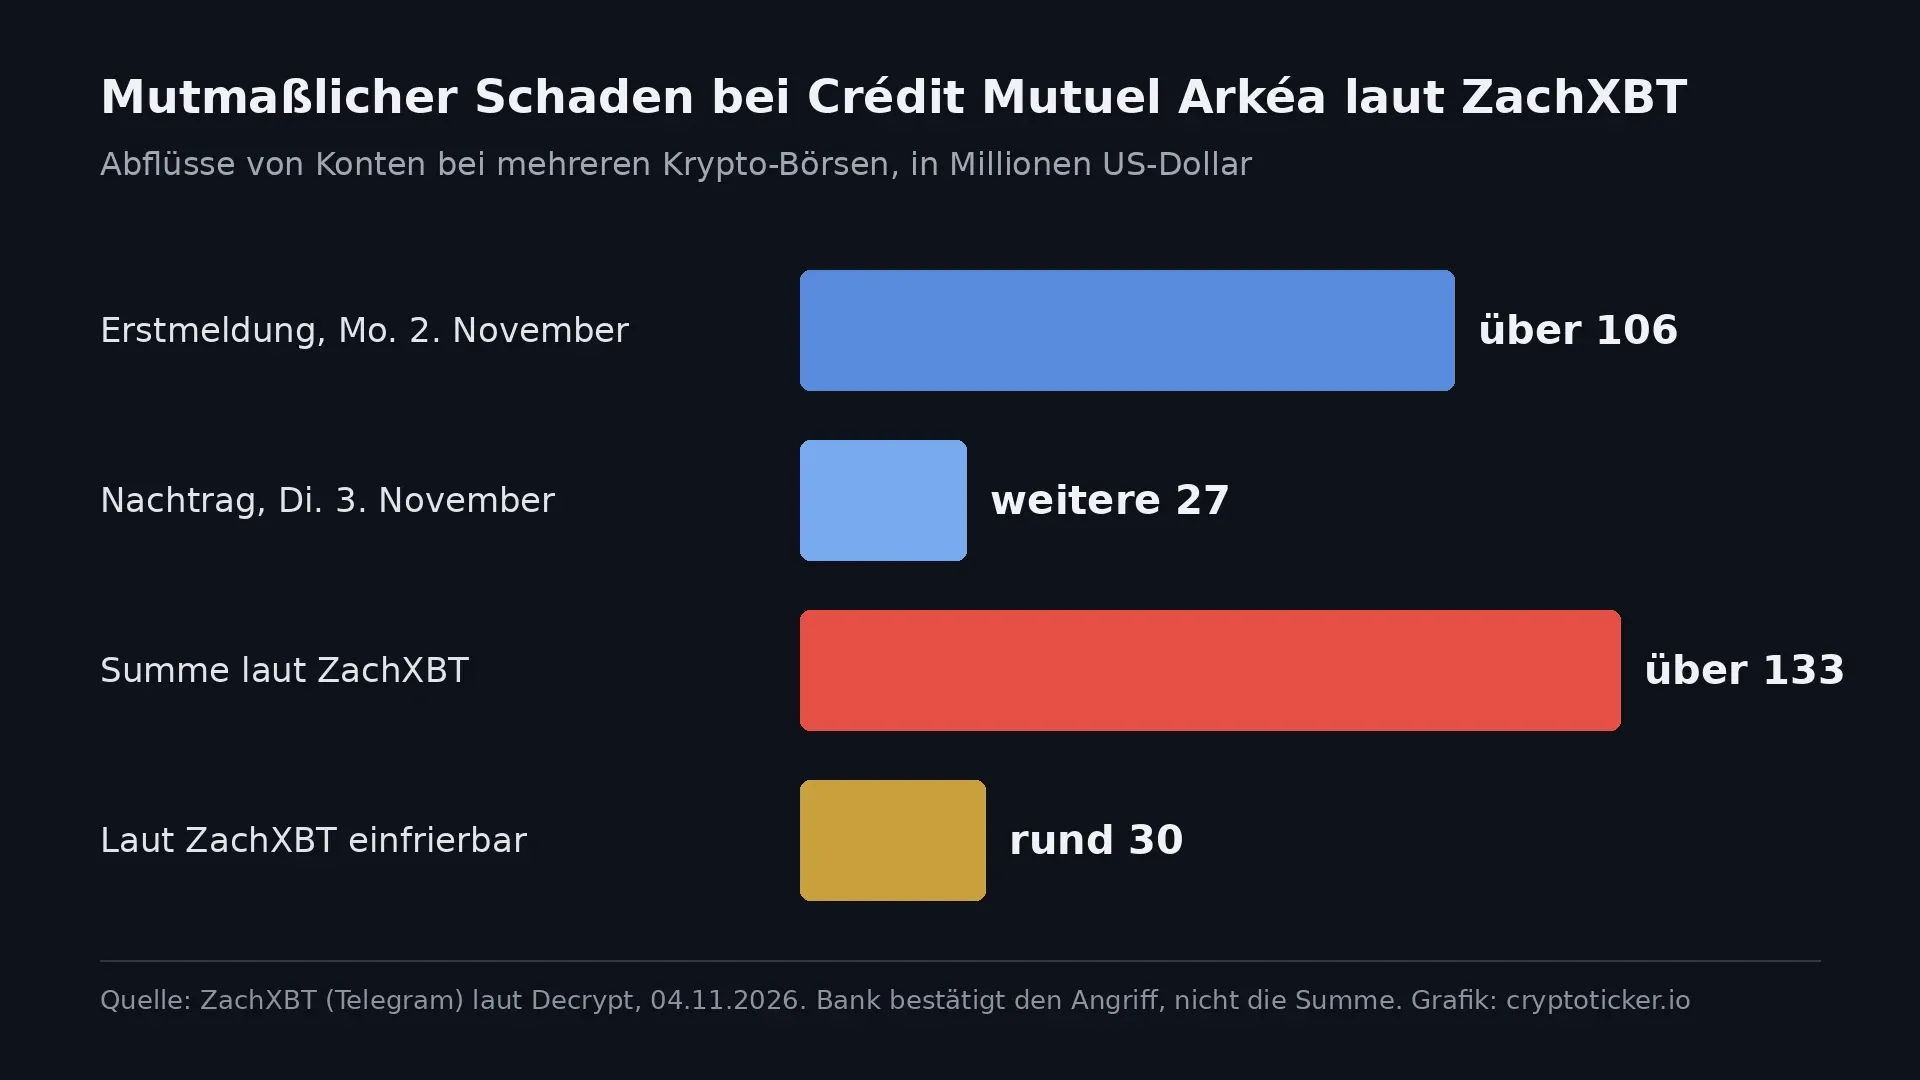
ZachXBT est un enquêteur blockchain pseudonyme qui retrace depuis des années vols et escroqueries à partir des données de transaction publiques. Le lundi 2 novembre, il a signalé, selon Decrypt, qu’une entité non nommée de l’Union européenne avait peut-être perdu le 1er novembre plus de 106 millions de dollars sur des comptes ouverts auprès de plusieurs plateformes d’échange. Les fonds auraient été retirés en USDC et en USDT, des stablecoins adossés au dollar américain.
Mardi, il a désigné sur sa chaîne Telegram le Crédit Mutuel Arkéa comme victime présumée, décrivant l’établissement comme une « banque française disposant de 235 milliards de dollars d’actifs ». L’attaque se serait étalée sur plusieurs jours. Dans un complément publié le même jour, il a ajouté 27 millions de dollars de retraits supplémentaires sur des plateformes, dont une partie postérieure à sa première publication. Il arrive ainsi à plus de 133 millions de dollars. Il a également publié quatre adresses Ethereum qu’il attribue au vol.
Selon Decrypt, ZachXBT n’a révélé ni comment il a identifié la banque ni par quel moyen l’attaquant a obtenu l’accès aux comptes. Il s’attend à ce que le total augmente encore une fois les transactions de gré à gré prises en compte. Ces opérations OTC (over the counter) sont des transactions conclues directement entre deux parties, en dehors du carnet d’ordres public d’une plateforme ; elles n’apparaissent pas dans les retraits.
Blanchiment via stablecoins, ether et Monero : le parcours présumé du butin
Le circuit décrit par ZachXBT suit un schéma que les enquêteurs connaissent de nombreux vols d’ampleur. D’abord, l’attaquant aurait converti des USDC en ether. La raison tient à la conception des stablecoins : des émetteurs comme Circle peuvent geler les avoirs en USDC d’adresses signalées par les autorités ou des enquêteurs. Qui laisse dormir des stablecoins volés s’expose donc à leur gel. L’ether n’a pas d’émetteur capable de bloquer une adresse.
Dans un deuxième temps, selon ZachXBT, les fonds ont transité par des services d’échange instantané. Il s’agit de services de conversion où l’on échange des jetons contre d’autres sans compte client ; pour de petits montants, ils n’exigent souvent aucune vérification d’identité. Une partie du butin a ensuite été convertie en Monero. Monero est une cryptomonnaie qui masque par défaut l’expéditeur, le destinataire et le montant d’une transaction, si bien que les paiements sont presque impossibles à suivre sur sa blockchain.
L’attaquant a par ailleurs déplacé des fonds vers plusieurs blockchains au moyen de ponts. Un pont (bridge) relie deux blockchains : il bloque les jetons d’un côté et émet leur équivalent de l’autre. Chacune de ces étapes alourdit le travail des enquêteurs, car la piste se disperse sur des réseaux différents, dotés chacun de leurs propres outils d’analyse.
Sur le marché, l’affaire n’a laissé jusqu’ici aucune trace visible. Selon CoinPaprika, le Monero cotait jeudi matin environ 635 dollars, soit 0,2 % de moins que la veille, tandis que l’ether gagnait 5,3 % sur la même période, à environ 2 430 dollars. Avec des volumes quotidiens qui se chiffrent en milliards, même des montants à neuf chiffres se perdent dans les échanges.

Divulgation sous pression : l’accusation de ZachXBT et la réponse de la banque
Plus que le montant, c’est la critique de ZachXBT sur la gestion de l’incident qui frappe. Avant de citer le nom, il avait écrit, selon Decrypt, que son hypothèse de travail était qu’une grande institution financière d’Europe de l’Ouest avait été attaquée et que l’affaire était en train d’être « étouffée ». Il reproche à l’établissement de ne pas avoir divulgué l’incident en bonne et due forme. De ce fait, les autorités n’auraient plus pu geler environ 30 millions de dollars de fonds volés.
La banque présente les faits autrement. Selon son communiqué, elle a informé les autorités de supervision immédiatement après la découverte de l’attaque et pris aussitôt des contre-mesures. Les informations publiques ne permettent pas de savoir quand exactement Arkéa a détecté l’attaque ni quand le signalement au superviseur a eu lieu. L’accusation ne peut donc, à ce stade, être ni confirmée ni réfutée.
Concrètement, ce différend montre à quel point les chances de succès face à un vol de cryptoactifs dépendent de la rapidité. Plateformes et émetteurs de stablecoins ne peuvent geler des avoirs que tant qu’ils les détiennent encore. Une fois les jetons passés en Monero via des services d’échange, leur récupération est en règle générale exclue. Selon ZachXBT, les auteurs sont inconnus ; il affirme toutefois avec une « grande certitude » qu’il ne s’agit pas du groupe nord-coréen Lazarus, en invoquant plusieurs caractéristiques du blanchiment.
Agrément MiCA et crypto bancaire : les projets d’Arkéa pour les particuliers
Le calendrier est délicat. Arkéa se prépare depuis des mois à l’activité crypto. D’après un article du quotidien financier L’Agefi de mai, repris par Decrypt, le groupe a demandé un agrément au titre de MiCA. MiCA est le règlement européen sur les marchés de cryptoactifs ; depuis fin 2024, il fixe qui peut proposer des services sur cryptoactifs dans l’UE et quelles obligations s’y appliquent.
Avec cet agrément, Arkéa entend proposer des services crypto à ses propres clients particuliers et les commercialiser aussi en marque blanche auprès d’autres établissements via sa filiale Arkéa Banking Services. La marque blanche signifie qu’un prestataire fournit la technologie et qu’une autre entreprise la vend sous son propre nom à ses clients. L’effet de l’attaque actuelle sur la procédure d’agrément reste incertain ; la banque ne s’est pas exprimée à ce sujet.
Si vous achetez déjà des cryptoactifs, vérifiez que le prestataire est agréé. Les plateformes titulaires d’un agrément MiCA et ce qui les distingue figurent dans notre comparatif des plateformes crypto réglementées. Un agrément n’empêche pas un piratage, mais il oblige le prestataire à ségréguer les actifs des clients, à mettre en place des dispositifs de sécurité et à rendre compte au superviseur.
Trading crypto chez Sparkasse et Volksbank : qui conserve les jetons en Allemagne
Pour les investisseurs en Allemagne, l’affaire est instructive surtout en raison d’une évolution : là aussi, le trading de cryptoactifs entre dans les applications des banques de détail. Volksbanken et Sparkassen ont lancé ou préparent le négoce de bitcoin et d’autres jetons. Notre point sur le trading crypto chez Sparkasse résume la situation actuelle.
Dans le modèle bancaire, vous achetez les jetons via l’application habituelle, mais leur conservation est assurée en arrière-plan par un prestataire, le conservateur de cryptoactifs. Deux questions de sécurité se trouvent ainsi liées : l’informatique de la banque par laquelle vous passez vos ordres, et la conservation chez le partenaire. Une attaque contre l’un des deux ne touche pas automatiquement vos jetons, comme le montre l’affirmation d’Arkéa selon laquelle les avoirs des clients sont intacts. Elle peut en revanche retarder virements et ordres, et c’est précisément ce que la banque française a reconnu pour certains transferts.
Concrètement, il vaut la peine d’examiner les documents contractuels : qui conserve les jetons, le conservateur est-il lui-même supervisé, et pouvez-vous transférer vos avoirs vers votre propre portefeuille ? Toutes les offres bancaires n’autorisent pas le retrait vers une adresse externe. Si l’auto-conservation compte pour vous, clarifiez ce point avant votre premier achat.

Piratage de Binance et attaque contre Arkéa : deux affaires, deux profils d’attaquants
L’affaire Arkéa survient quelques jours seulement après l’attaque contre Binance portant sur 6,3 milliards de dollars, que Decrypt qualifie de plus grand vol de cryptoactifs connu et que le FBI attribue à des pirates nord-coréens. Les deux affaires ont en commun le passage par des infrastructures crypto, mais leur structure diffère nettement.
Chez Binance, l’attaque a frappé directement une plateforme d’échange. Chez Arkéa, en l’état actuel des informations, il s’agit d’un établissement de crédit classique dont les fonds auraient été retirés via des comptes sur des plateformes puis blanchis. Les cryptomonnaies servent ici de véhicule de fuite, pas de cible. Pour les enquêteurs, la différence est notable : la piste commence dans le système bancaire réglementé, avec des données clients complètes, mais se termine dans des réseaux où les identités manquent ou sont masquées.
Se protéger de l’hameçonnage après l’attaque contre Arkéa
Ce qui s’est passé : le 4 novembre 2026, Crédit Mutuel Arkéa a confirmé une cyberattaque ayant permis des opérations frauduleuses. ZachXBT dit suivre plus de 133 millions de dollars qui seraient sortis à partir du 1er novembre via des comptes sur des plateformes crypto et auraient notamment été convertis en Monero ; la banque n’a confirmé aucun montant.
Êtes-vous concerné ? Selon la banque, aucun avoir client n’est touché ; seuls certains virements ont été retardés. Aucun lien avec des clients en Allemagne n’est connu. Arkéa met néanmoins en garde contre l’hameçonnage, et l’expérience montre que ces vagues, après un incident majeur, visent aussi les clients d’autres banques dont les fraudeurs utilisent le nom comme appât.
- Canal officiel : ne lisez les messages de votre banque que dans l’application bancaire ou sur le site dont vous saisissez vous-même l’adresse, jamais via un lien reçu par courriel ou SMS.
- Rappel : si quelqu’un se présentant comme votre banque vous appelle, raccrochez et rappelez le numéro figurant sur votre carte bancaire.
- Lire les validations : ne confirmez dans votre application d’authentification aucun ordre que vous n’avez pas initié, pas même pour un prétendu contrôle de sécurité.
- Renforcer l’accès : changez les mots de passe réutilisés et utilisez pour vos comptes sur les plateformes l’authentification à deux facteurs par application plutôt que par SMS.
- Séparer les avoirs : les jetons que vous ne négociez pas sont mieux placés sur votre propre portefeuille matériel que sur un compte de trading, et vous ne communiquez jamais votre phrase de récupération.
Notre guide pour conserver ses cryptos en sécurité explique les bases d’une conservation sûre, et notre comparatif des portefeuilles matériels passe en revue les appareils adaptés.
Garantie des dépôts et cryptoactifs : ce qui est protégé en cas de piratage bancaire
La garantie légale des dépôts protège les avoirs sur comptes courants, comptes d’épargne et dépôts à terme en cas de défaillance d’une banque. Les cryptoactifs n’en relèvent pas, même si vous les avez achetés auprès de votre banque. Un autre mécanisme s’applique : en vertu de MiCA, un prestataire agréé doit détenir les cryptoactifs de ses clients séparément de son propre patrimoine. Si le prestataire fait faillite, les jetons vous appartiennent toujours.
Face à un vol chez le prestataire lui-même, cette séparation n’aide toutefois que dans une mesure limitée. Qu’un prestataire indemnise ou non ses clients après un piratage, et de quelle manière, dépend de ses réserves, de ses assurances et de sa politique commerciale. Dans le cas d’Arkéa, la question ne se pose pas selon la banque, puisque les avoirs des clients seraient restés intacts ; c’est donc le groupe qui supporte le préjudice.
Piratage d’Arkéa : le montant reste inconnu tant que la banque ne publie pas de chiffres
Sont établis l’attaque et l’assurance de la banque que les avoirs des clients sont intacts. Le chiffre de plus de 133 millions de dollars provient pour l’instant du seul ZachXBT, tout comme le reproche de divulgation tardive. L’ampleur réelle du préjudice et la possibilité d’en récupérer une partie dépendent des prochaines informations de la banque et des enquêteurs. Quoi qu’il en soit, trois démarches sont utiles :
- Vérifiez si la plateforme par laquelle vous achetez des cryptoactifs dispose d’un agrément MiCA, par exemple grâce à notre liste des plateformes crypto réglementées.
- Pour une offre bancaire, demandez qui conserve vos jetons et si vous pouvez les retirer vers votre propre portefeuille ; la situation chez les Sparkassen et Volksbanken figure dans notre point sur le trading crypto chez Sparkasse.
- Transférez les avoirs que vous conservez sur le long terme vers votre propre appareil ; les modèles adaptés figurent dans le comparatif des portefeuilles matériels.
(Au 5 novembre 2026. Cet article ne constitue pas un conseil en investissement. Les cours et les grilles tarifaires évoluent ; vérifiez les conditions auprès du prestataire avant tout achat.)
Questions fréquentes sur le piratage du Crédit Mutuel Arkéa
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Floin : une cyberattaque paralyse la plateforme crypto agréée MiCA du Liechtenstein
- Vol présumé de cryptos dans l’UE : Kraken et Crypto.com gèlent des fonds après une fuite de 133 millions de dollars
- Hester Peirce quitte la SEC : ce qui vaut désormais pour votre conservation en Allemagne
- Arrestation des fondateurs de Samourai Wallet: Blanchiment d'argent et Cybercriminalité
- Ethereum du piratage de Drift : l'attaquant déplace jusqu'à 61 millions de dollars vers Tornado Cash
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
24 août 2026 05:15
Volksbank et crypto : quelles banques proposent déjà le bitcoin
Sur 14 banques coopératives examinées, trois affichaient le 23 août 2026 une page publique consacrée au trading crypto avec meinKrypto, une quatrième renvoyant vers une autre voie. Ce que l’offre permet, ce qu’elle coûte et la question à poser avant le premier achat.
23 août 2026 23:26
Le Monero est-il un bon achat au cours actuel ?
Le Monero a franchi en octobre le seuil que nous avions fixé en septembre pour une rupture de tendance. Cassure, RSI et règles européennes : le Monero est-il un bon achat au cours actuel ?
25 septembre 2026 17:16
Fonds de protection des plateformes crypto : ce qui couvre vraiment votre solde après le piratage de Bitget
L'attaque contre Bitget, portant sur 351,6 millions de dollars, absorberait les trois quarts du fonds de protection interne de la plateforme. Nous avons consulté nous-mêmes les promesses de protection de plusieurs plateformes et les avons mises en regard de la garantie des dépôts et de la responsabilité MiCA.
16 octobre 2026 14:36
Payward, maison mère de Kraken, rachète Saldo Bank : « Une banque européenne agréée est la brique »
Payward, maison mère de Kraken, a conclu le 14 octobre l'achat de la banque lituanienne Saldo Bank et serait la première entreprise crypto à détenir une banque dans l'Union. Ce qui est établi, ce qui reste ouvert jusqu'à la finalisation prévue en 2027 et ce qui peut changer pour la protection de vos euros.
5 octobre 2026 02:31

Chainalysis attribue 387 millions de dollars du piratage de Bitget à la Corée du Nord : ce qui compte maintenant pour les investisseurs en Allemagne
La société d’analyse Chainalysis attribue le vol d’environ 387 millions de dollars chez Bitget à des acteurs liés à la RPDC et situe le total annuel au-dessus du milliard de dollars. Ce que cela implique pour la conservation, le choix de la plateforme et les justificatifs en Allemagne.
2 octobre 2026 05:32
NEAR Intents suspend les retraits après un exploit de 3,8 millions de dollars
NEAR Intents confirme un exploit de plus de 3,8 millions de dollars et bloque les dépôts et les retraits sur onze réseaux. Le remboursement est promis, une date pour celui-ci ne l'est pas.
27 septembre 2026 17:20
La liste de contreparties de Bybit dépasse 50 noms : ce qu'il faut vérifier côté avoirs, retraits et conservation
Bybit a publié une liste de plus de 50 plateformes, services et organisations dont le contact peut, selon ses propres règles, entraîner le blocage d'un compte. Ce qui décide n'est pas votre prochaine transaction, mais votre historique de paiements déjà constitué.
22 septembre 2026 17:35
Trois des 25 plus grandes cryptomonnaies n'ont pas de paire en euros : vérifiez la voie d'achat avant l'ordre
Un relevé réalisé par nos soins le 22 septembre 2026 sur cinq places de marché actives dans l'Union européenne le montre : trois des 25 plus grandes cryptomonnaies n'y ont aucune paire en euros, et quatre autres une seule. Ce que cela change pour votre prochain ordre et ce que coûtent les détours.
22 septembre 2026 11:15
Circle prête contre du bitcoin via le cirBTC : pourquoi le jeton enveloppé peut coûter le délai de détention en Allemagne
Circle a lancé le 21 septembre 2026 des crédits garantis par des bitcoins déposés. En Allemagne, le détour par le jeton cirBTC constitue très probablement un échange, et un échange remet à zéro votre délai de détention d'un an.
10 septembre 2026 17:17
La BW-Bank ouvre la négociation du Bitcoin dans le compte-titres : ce qu’il faut vérifier avant le premier achat
Depuis le 9 septembre 2026, les clients de la BW-Bank peuvent négocier dix cryptoactifs depuis leur compte-titres, avec une exécution et une conservation assurées par Bitpanda. Le cadre familier du compte-titres masque trois points à trancher avant le premier ordre.
3 novembre 2026 00:14

Mercado Bitcoin suspend les retraits : plus de 46 millions de dollars dérobés lors d’une attaque
Mercado Bitcoin a confirmé une cyberattaque et suspendu tous les dépôts et retraits ; selon Cointelegraph, plus de 46 millions de dollars ont été dérobés. Ce que l’on sait de la méthode d’attaque et des fonds gelés, et comment protéger vos avoirs des conséquences d’un piratage de plateforme.
6 octobre 2026 23:39
Acheter du Monero en Allemagne : six grandes plateformes ne proposent plus le XMR
Au 5 octobre 2026, sur huit plateformes examinées, deux seulement proposent encore une paire XMR, et aucune n'est ouverte aux clients allemands. L'article 76, paragraphe 3, de MiCA explique les délistages ; l'article 79 du règlement anti-blanchiment fixe la limite plus dure au 10 juillet 2027.
1 octobre 2026 05:24
Velocity remplace Drift après le piratage de 285 millions de dollars : ce qui se cache derrière ce redémarrage
Le perp DEX Drift sur Solana est de retour sous le nom de Velocity, et depuis le 29 septembre 2026 une nouvelle équipe le dirige. Ce que la refonte, après une sortie de 285 millions de dollars, signifie pour vos dépôts, pour le règlement en USDT et pour la situation juridique en Allemagne.

19 septembre 2026 05:35
Monero bondit de 11 pour cent à 575 dollars : ce que les détenteurs de XMR doivent vérifier maintenant
Monero gagne 11,19 pour cent en vingt-quatre heures et distance l'ensemble du marché. Pour les détenteurs allemands, la date décisive reste pourtant le 10 juillet 2027 : à partir de là, les plateformes agréées ne pourront plus proposer le XMR.
2 novembre 2026 10:18
THORChain suspend les échanges de bitcoin et d’ether : le blanchiment du butin de Binance freiné, le RUNE perd 18 %
Une réorganisation de la blockchain Ethereum a interrompu les échanges sur dix blockchains chez THORChain, et le bitcoin, l’ether et Solana restent bloqués. Une voie utilisée pour blanchir le butin du piratage de Binance se ferme ainsi, et le cours du RUNE recule de plus de 18 %.
31 octobre 2026 01:38
Alternative à Binance : 4 plateformes agréées MiCA comparées
Après le piratage du 29 octobre 2026, de nombreux clients de Binance cherchent un nouvel endroit pour leurs cryptos. Bitpanda, Kraken, Bitvavo et Coinbase sont agréées selon MiCA. Voici leurs frais, leurs autorités et le transfert en cinq étapes.
6 octobre 2026 11:34
FinCEN retire l'obligation de déclaration pour les retraits vers des portefeuilles privés : ce qui compte maintenant
L'autorité anti-blanchiment américaine FinCEN a retiré le 5 octobre 2026 deux projets portant sur l'obligation de déclaration pour les portefeuilles auto-conservés et pour les mixeurs. Dans l'UE, l'évolution va exactement en sens inverse : preuve de propriété dès 1 000 euros aujourd'hui, interdiction des comptes anonymes à partir de juillet 2027.
29 septembre 2026 11:16
Bitget révèle la vulnérabilité chez son fournisseur et précise le calendrier des retraits
Bitget a révélé comment les attaquants sont entrés dans ses systèmes de retrait le 24 septembre : par une faille jusque-là inconnue dans un produit de sécurité acheté à un tiers. La deuxième étape du calendrier des retraits s'ouvre aujourd'hui à 08:00 UTC, et pour votre solde sur n'importe quelle plateforme, ce dossier change le calcul.
26 septembre 2026 17:16
Retraits Bitget rouverts le 28 septembre : ce qu'il faut vérifier sur un solde résiduel
Bitget rouvre par étapes, à partir du 28 septembre, les retraits bloqués après l'incident du 24 septembre. Pour un solde résiduel détenu depuis l'Allemagne, c'est une échéance et non une raison d'attendre.
25 septembre 2026 05:14

Bitget suspend temporairement les retraits : où en sont les clients européens
Bitget signale des sorties non autorisées d'environ 351,6 millions de dollars (chiffre porté ensuite à 387,5 millions) et a suspendu les retraits. Pour les clients européens existants, c'est la seule voie que MiCA leur avait laissée qui se ferme.
24 septembre 2026 11:32
La banque résilie le compte à cause des cryptos : vos droits et la voie vers un compte de remplacement
Après un retrait depuis une plateforme crypto, les banques mettent régulièrement fin à la relation bancaire, le plus souvent sans indiquer de motif. Ce que la loi allemande sur les comptes de paiement vous garantit malgré tout, quel délai s’applique et dans quel ordre saisir la supervision, la médiation et le juge.
23 septembre 2026 17:12
Exploit du pont Fetch.ai : ce que les détenteurs de FET, AGIX et NTX doivent vérifier
Un appel unique a vidé le 19 septembre la liquidité en FET du pont de SingularityNET, puis des centaines de millions de jetons sans contre-valeur ont été émis. Ce qui est touché, ce que Fetch.ai a arrêté et ce qu'il faut vérifier côté portefeuille, plateforme et fiscalité.

20 septembre 2026 05:13
Cours du zcash au-dessus de 1 500 dollars : ce que les détenteurs de ZEC doivent vérifier
Le zcash a dépassé 1 500 dollars le 19 septembre, une première depuis 2016, et cote de nouveau autour de 1 474 dollars après un plus haut de séance à 1 590,80 dollars. Pour les détenteurs allemands, trois questions se rattachent à ce bond : le délai de détention d'un an, la date butoir prévue en fin d'année et le règlement européen contre le blanchiment à partir de juillet 2027.
16 septembre 2026 20:39
La Deutsche Bank conserve bitcoin et ether : pourquoi les particuliers en sont absents et ce qu'il faut vérifier
La Deutsche Bank conservera désormais bitcoin, ether et trois stablecoins, mais s'adresse exclusivement aux entreprises et aux institutions. Ce que signifie ce lancement sous réserve du superviseur et les quatre questions à poser à toute solution de conservation.
13 septembre 2026 14:16
Conservation des cryptoactifs à la Sparkasse : pourquoi la clé de vos bitcoins ne vous appartient pas et ce qu’il faut vérifier
À partir d’octobre, les clients des caisses d’épargne allemandes pourront acheter du bitcoin et de l’ether dans leur propre application bancaire, la conservation étant assurée par la DekaBank. Vous obtenez ainsi une position en compte et non une clé privée. Ce que cela signifie en pratique et ce que vous devriez clarifier avant votre premier achat.
8 septembre 2026 23:15
Bitcoin à 78 741 dollars : comment calculer à quel cours votre crédit crypto sera liquidé
Ceux qui ont nanti leurs bitcoins au lieu de les vendre affrontent la même question à chaque décrochage : à partir de quel cours le prêteur saisit-il la garantie ? Nous avons relevé les seuils de liquidation publiés par onze prestataires et montrons comment déterminer votre propre limite en deux lignes.
4 septembre 2026 05:39
Origine des fonds sur une plateforme crypto : pourquoi un dépôt peut bloquer votre compte quinze jours
Star Xu, dirigeant d’OKX, a décrit le 2 septembre ce que déclenche un dépôt atypique : des contrôles de quinze jours et davantage, pendant lesquels soldes et fonctions du compte peuvent être restreints. Ce que cela signifie pour les investisseurs en Allemagne et les justificatifs à tenir prêts.
Vous pourriez aussi aimer