
Piratage crypto : toutes les attaques depuis le piratage de Binance et comment se protéger
Binance, Mercado Bitcoin, BTCPay Server, un plugin WordPress et des comptes WhatsApp détournés : depuis le 29 octobre, presque pas un jour sans piratage crypto. Chaque cas avec son état, le préjudice et les étapes qui vous protègent.




Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Depuis le piratage de Binance du 29 octobre 2026, il ne se passe presque pas un jour sans nouveau piratage crypto. Binance a perdu environ 6,3 milliards de dollars, puis des attaques ont visé Polymarket, Chainalysis, douze sites DeFi via leur registraire de domaines Name.com, des exploitants de BTCPay Server et, le 2 novembre, la plateforme brésilienne Mercado Bitcoin. Le même jour, des attaques contre une faille critique d'un plugin WordPress de paiement en crypto ont été signalées, et la police de Singapour a mis en garde contre des comptes WhatsApp piratés qui envoient des logiciels malveillants. Selon la base de données des piratages de DefiLlama, on comptait déjà 325 piratages crypto pour 8,7 milliards de dollars de pertes de janvier à octobre 2026, soit 2,7 fois plus de cas que sur la même période de 2025. Voici chaque cas actuel avec son état et la prochaine étape qui vous protège. Cet aperçu est complété à chaque nouveau cas.
L'essentiel en bref
- Binance, 29 octobre : environ 6,3 milliards de dollars volés ; la plateforme dit en avoir remplacé environ 95 % sur ses fonds propres, et depuis le 2 novembre la preuve de réserves de dix jetons est vérifiable par chacun.
- Auteurs : le FBI désigne le groupe nord-coréen TraderTraitor, la Corée du Nord dément depuis le 2 novembre.
- Mercado Bitcoin, 2 novembre : de 40 à plus de 46 millions de dollars détournés, dépôts et retraits suspendus.
- BTCPay Server, 1er novembre : hot wallets d'anciennes installations vidées, mise à jour vers la version 2.4.7 nécessaire.
- WordPress, 2 novembre : attaques contre le plugin CryptoPayment Gateway, gravité 10 sur 10, pas encore de correctif.
- DefiLlama : 325 piratages crypto de janvier à octobre 2026, dont 48 rien qu'en août, soit plus d'un par jour.
Piratage crypto : tous les cas depuis le 29 octobre en un coup d'œil
Le tableau recense chaque attaque importante depuis le piratage de Binance, par ordre chronologique. Les montants proviennent des victimes elles-mêmes ou d'analystes de la blockchain ; lorsque les chiffres divergent, la fourchette est indiquée.
| Date | Cible | Préjudice | État | Votre prochaine étape |
|---|---|---|---|---|
| 25 au 29 oct. | Fausse application « Padre Terminal » (iPhone) | environ 23 000 dollars sur 27 wallets Solana | application retirée | Ne jamais saisir une clé privée dans une application |
| 29 oct. | Binance | environ 6,3 Md$ | 95 % remplacés, réserves vérifiables | Vérifier son solde avec l'outil de preuve de réserves |
| 29 oct. | Polymarket | environ 2,7 M$ sur 726 wallets | trading rouvert, remboursement promis | Contrôler les mouvements du compte |
| 30 oct. | Chainalysis | noms et e-mails d'employés de clients | fuite confirmée | Se méfier des e-mails de prétendus enquêteurs |
| 30 et 31 oct. | Douze sites DeFi via Name.com | environ 138 000 à 202 000 dollars | domaines de nouveau normaux | Révoquer les autorisations des 30 et 31 octobre |
| 1er nov. | BTCPay Server | hot wallets d'anciennes installations | mise à jour 2.4.7 disponible | Mettre à jour le serveur, contrôler la hot wallet |
| 2 nov. | Mercado Bitcoin | de 40 à plus de 46 M$ | dépôts et retraits suspendus | N'utiliser que les canaux officiels de la plateforme |
| 2 nov. | Plugin WordPress CryptoPayment Gateway | tentatives d'attaque observées | pas de correctif, gravité 10 | Désactiver le plugin, vérifier l'adresse de réception |
| 2 nov. | Comptes WhatsApp (alerte de Singapour) | logiciel malveillant avec enregistreur de frappe | alerte de la police | N'ouvrir aucun fichier .iso, .rar ou .zip reçu par chat |
Pourquoi il y a un nouveau piratage crypto presque chaque jour
Le nombre de piratages crypto s'est multiplié en 2026. La base de données des piratages de DefiLlama compte 325 cas de janvier à octobre, contre 120 sur la même période de 2025. Les pertes sont passées de 2,5 à 8,7 milliards de dollars, dont 6,5 milliards rien qu'en octobre, presque entièrement dus à Binance. Depuis avril, le nombre mensuel dépasse 30, et il a atteint 48 en août.
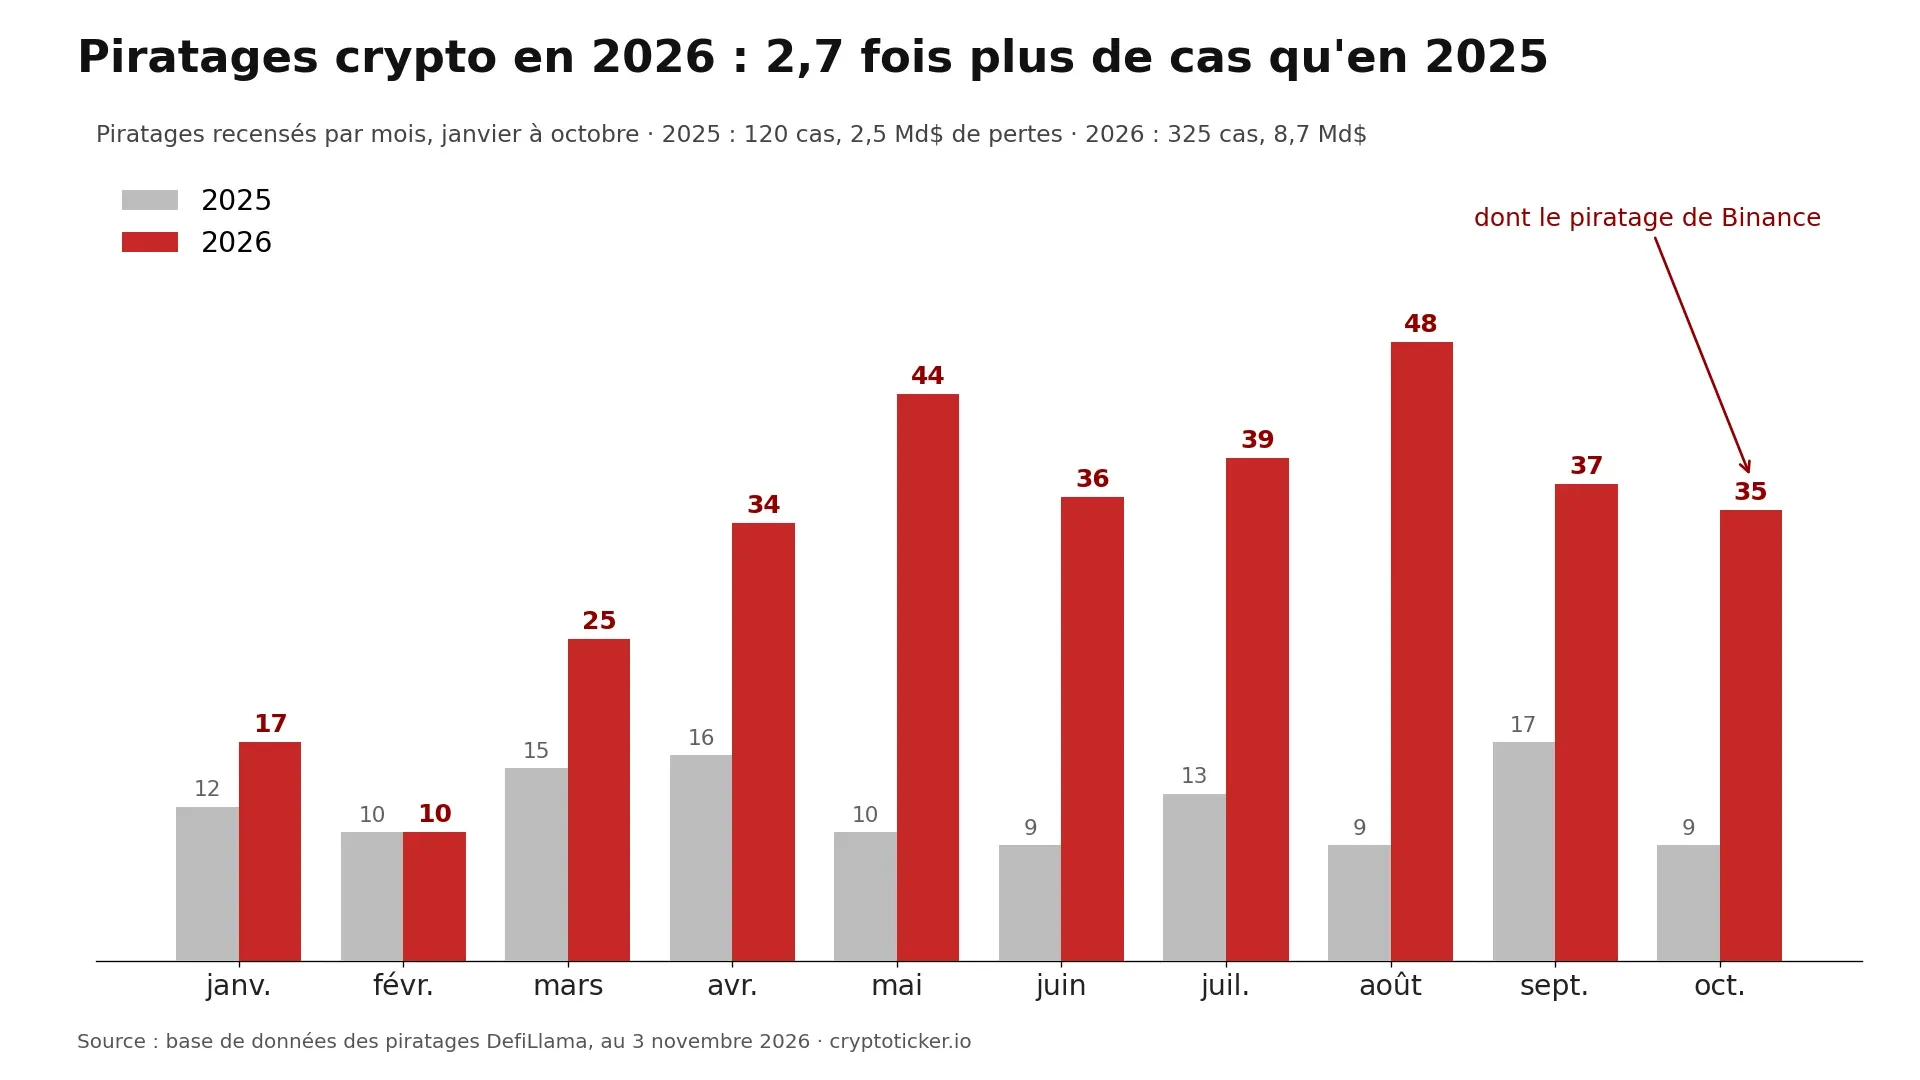
Ce qui frappe, c'est l'endroit où les attaquants frappent. Sur les 15 cas que DefiLlama a recensés entre le 25 octobre et le 2 novembre, la base en classe six dans la catégorie frontend et infrastructure, dont Binance, Polymarket et BTCPay Server. La faille ne se trouvait pas dans le code d'une blockchain, mais dans un ordinateur portable, un script intégré d'un prestataire ou un serveur. Notre analyse : les blockchains tiennent, les points faibles sont les personnes, les outils et les prestataires qui les entourent. C'est aussi là que vous pouvez le mieux vous protéger, nous y revenons à la fin de cet aperçu.

Piratage de Binance : ce que l'on sait au 3 novembre
Avec environ 6,3 milliards de dollars, le piratage de Binance est le plus grand vol de cryptomonnaies de l'histoire. Selon la première communication de la plateforme, l'attaquant a utilisé l'ordinateur portable compromis d'un ingénieur DevOps pour accéder à un conteneur de service et y soumettre des retraits non autorisés. Le FBI attribue l'attaque au groupe nord-coréen TraderTraitor, également à l'origine du piratage de Bybit en 2025. La Corée du Nord le conteste : Kim Yo-jong, sœur du dirigeant Kim Jong Un, a qualifié les accusations de provocation américaine, selon la BBC. Ce que l'on sait des auteurs se trouve dans la Corée du Nord derrière le piratage de Binance ?
L'argent n'a pas été récupéré. Selon le décompte de l'enquêteur ZachXBT, émetteurs et réseaux avaient gelé environ 2,83 milliards de dollars au 30 octobre ; le reste est chez l'attaquant ou en cours de blanchiment, raison pour laquelle le réseau d'échange THORChain a suspendu un temps ses échanges, comme nous le rapportons dans THORChain suspend les échanges. Binance prend en charge les pertes de ses clients : environ 95 % sont remplacés selon la plateforme, les 5 % restants sont des jetons moins liquides qu'elle achète encore. Depuis le « Recovery Update #5 » du 2 novembre, les utilisateurs peuvent vérifier pour BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD et ZEC que leur solde est couvert au moins à 1:1. Un nouvel instantané avec davantage de jetons suit le 4 novembre. Le fonctionnement est expliqué dans la preuve de réserves de Binance.
Depuis le 1er novembre, une histoire circule sur X selon laquelle l'ingénieur concerné aurait eu une liaison avec une espionne nord-coréenne. Aucune preuve ne l'étaye, et la cofondatrice de Binance Yi He l'a qualifiée de fausse. Notre vérification de cette théorie et d'autres figure dans la vérification des faits sur le piratage de Binance.
Mercado Bitcoin : deuxième piratage de plateforme en une semaine
Le 2 novembre, Mercado Bitcoin, la plus grande plateforme crypto du Brésil, a confirmé une attaque contre ses systèmes et suspendu tous les dépôts et retraits. Selon Cointelegraph, des actifs crypto d'une valeur de plus de 46 millions de dollars sont sortis sur au moins dix blockchains ; DefiLlama indique 40 millions. La plateforme affirme que ses clients n'ont subi aucun préjudice. Détails dans Mercado Bitcoin suspend les retraits.
Le cas montre surtout une chose : même après Binance, chaque plateforme centralisée reste une cible, et qui y détient un solde peut en être privé pendant des jours en cas d'incident. Si vous tradez sur une plateforme, choisissez-en une agréée MiCA ; notre comparatif des plateformes crypto réglementées indique lesquelles.
BTCPay Server, Polymarket et Name.com : attaques via les outils et les prestataires
Trois cas de ces derniers jours suivent le même schéma : les attaquants ne se sont pas introduits dans une blockchain, mais dans un outil auquel les utilisateurs font confiance.
- BTCPay Server : tard dans la soirée du 1er novembre, l'équipe du service de paiement bitcoin auto-hébergé a averti que des hot wallets d'anciennes installations étaient vidées. Selon BleepingComputer, les instances jusqu'à la version 2.4.1 sont concernées, et la solution est la mise à jour vers 2.4.7. Ce que les exploitants doivent faire : piratage de BTCPay Server.
- Polymarket : le 29 octobre, le marché prédictif a suspendu le trading sur sa plateforme internationale. Selon The Hacker News, les attaquants avaient détourné un script intégré du prestataire DebugBear et vidé environ 2,7 millions de dollars de 726 wallets. Polymarket a promis de rembourser toutes les victimes, plus dans attaque contre Polymarket via un prestataire tiers.
- Name.com : dans la nuit du 30 au 31 octobre, des attaquants ont détourné les enregistrements DNS d'au moins douze sites DeFi enregistrés chez ce registraire américain. Les visiteurs atterrissaient sur des copies équipées d'un wallet drainer, alors que l'adresse dans le navigateur était correcte. Selon Bitquery, 32 wallets ont perdu au total environ 202 000 dollars. Si vous avez utilisé l'un de ces sites les 30 ou 31 octobre, révoquez les autorisations accordées.
S'y ajoute la fuite de données chez Chainalysis du 30 octobre : noms, adresses e-mail et fonctions d'employés qui utilisent le logiciel chez des clients ont été exposés. Ces données servent de matière première à des e-mails d'hameçonnage crédibles au nom de prétendus enquêteurs.

Plugin WordPress de paiement crypto : une faille critique exploitée
Si votre boutique WordPress accepte les paiements crypto avec le plugin CryptoPayment Gateway, désactivez-le immédiatement. La faille CVE-2026-81648 des versions 1.2.1 et 1.2.2 atteint la gravité maximale de 10 sur 10 : sans se connecter, n'importe qui peut lire et écraser les réglages enregistrés du plugin de paiement et supprimer des fichiers. Selon la société de sécurité Defused, ces réglages contiennent aussi des identifiants de wallets en clair, et elle observe les premières tentatives d'attaque depuis le 2 novembre. Selon Patchstack, il n'existe pas encore de correctif officiel.
Le danger : un attaquant peut remplacer l'adresse de réception, et les paiements de vos clients partent alors discrètement chez lui. Si vous avez utilisé le plugin, ne vous contentez pas de le désactiver : comparez aussi l'adresse du wallet dans les réglages avec vos propres documents et renouvelez les identifiants enregistrés.
Piratage WhatsApp : des comptes détournés envoient des logiciels malveillants
La police de Singapour a mis en garde le 2 novembre contre une vague de comptes WhatsApp piratés. Selon AsiaOne, les attaquants envoient depuis ces comptes des fichiers nommés par exemple « Invoice 2026-09-15.iso », « Statement of Account_54d3.zip » ou « Salary Revision.rar » à des amis, collègues et supérieurs. Qui les ouvre sur un ordinateur installe un logiciel malveillant qui enregistre les frappes au clavier et réalise des captures d'écran. Aucun préjudice financier n'a été signalé jusqu'ici.
Pour les investisseurs crypto, c'est précisément le danger : un programme qui lit vos frappes voit aussi les mots de passe de vos comptes de plateforme et chaque phrase de récupération que vous saisissez. L'arnaque n'est pas limitée à Singapour, elle peut toucher quiconque utilise WhatsApp Web ou WhatsApp Desktop. Activez la vérification en deux étapes et vérifiez sous « Appareils connectés » si des sessions inconnues sont ouvertes.
Fausse application crypto dans l'App Store : Padre Terminal
Même les applications des boutiques officielles ne sont pas une garantie. Selon BleepingComputer, la fausse application de trading « Padre Terminal » de l'App Store d'Apple a vidé depuis le 25 octobre 27 wallets Solana d'environ 23 000 dollars au total, après que des utilisateurs y ont importé leurs clés privées. La vraie plateforme n'existe que dans le navigateur, et la contrefaçon a depuis disparu de l'App Store.
Comment se protéger du prochain piratage crypto
La bonne nouvelle : quelques règles fixes suffisent contre la plupart des attaques actuelles. Nous recommandons ces cinq étapes :
- Les cryptos que vous ne tradez pas vont dans votre propre wallet. C'est le seul moyen qu'un piratage de plateforme ne les touche pas. Notre comparatif des portefeuilles matériels montre quels appareils conviennent.
- Jamais de phrase de récupération ni de clé privée sous forme numérique. Ne pas la recopier sur un appareil, ne pas la photographier, ne jamais la saisir dans une application ou sur un site.
- Ne jamais ouvrir de fichiers reçus par chat, offre d'emploi ou e-mail sur l'ordinateur où tourne votre wallet ou votre compte de plateforme. Cela vaut pour les .iso, .rar et .zip comme pour les prétendus tests techniques.
- Révoquer régulièrement les autorisations. Après un incident comme celui de Name.com, vérifiez avec un outil comme Revoke.cash quels contrats peuvent encore accéder à vos jetons.
- Sécuriser vos comptes. Double authentification par application ou clé de sécurité plutôt que par SMS, liste blanche des adresses de retrait sur la plateforme et adresse e-mail dédiée aux seuls comptes crypto.
Le guide conserver ses cryptos en sécurité l'explique pas à pas. Comment le piratage de Binance se situe par rapport aux cas précédents, c'est ce que montre notre liste des plus grands piratages crypto. Tous les articles détaillés sont réunis dans la rubrique piratages crypto.
Questions fréquentes sur les piratages crypto récents
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Conserver ses cryptos en sécurité : se protéger des piratages comme celui de Binance
- Piratage de BTCPay Server : des hot wallets bitcoin vidées, les serveurs à couper
- Mercado Bitcoin suspend les retraits : plus de 46 millions de dollars dérobés lors d’une attaque
- Actualité crypto du jour : Fed restrictive, piratage à 70 millions de dollars et début d'août fragile pour le Bitcoin
- Alerte: Trust Wallet piratée, 7 millions de dollars volés, et remboursements promis?
Sur quels sujets devrions-nous approfondir ?
Sélectionne les sujets qui t'intéressent vraiment. Tes choix alimentent directement notre planification éditoriale.
Des news crypto qui valent vraiment ton temps.
Chaque semaine. 60 secondes de lecture. Soigneusement sélectionnées par nos rédacteurs : pas de hype, pas de mails promotionnels, pas de spam.
Plus sur ce sujet
Voir tout
11 octobre 2026 08:30
Enlèvements crypto en France : 90 affaires en 7 mois, pourquoi le pays est devenu le plus dangereux pour les détenteurs de Bitcoin
La France compte 90 enlèvements, extorsions et vols violents liés aux cryptos en 2026, un tous les 2,5 jours. Des données fiscales fuitées en cause. Nos conseils.
15 mai 2026 10:51
Top 10 Altcoins à acheter en mai 2026 alors que le Bitcoin se redresse
Voici les 10 meilleures altcoins à acheter en mai 2026 alors que le Bitcoin rebondit près de 80 000 $ et que la dynamique du marché change.

1 novembre 2026 07:49
Bilan crypto de la semaine : piratage de Binance, krach à Wall Street et or sous pression
Le plus grand vol de l'histoire de la crypto, la pire séance de Wall Street depuis juin et une Fed qui durcit le ton : la semaine 44 de 2026 en chiffres, les cinq événements qui ont compté, les gagnants et perdants parmi les grandes cryptos et ce qu'il faut surveiller la semaine prochaine.
17 septembre 2026 02:15
Sécuriser BTCPay Server : pourquoi la mise à jour 2.4.4 seule ne protège pas votre nœud Lightning
Le projet derrière BTCPay Server signale que des bots sondent les serveurs de paiement dont l’interface Lightning a été exposée à la main. La mise à jour 2.4.4 ferme la route publique par défaut ; elle ne supprime pas une règle de reverse proxy que vous avez construite vous-même.
30 octobre 2026 16:22
Piratage de Binance : la plateforme peut-elle tomber pour 6,3 milliards ?
Binance perd 6,3 milliards de dollars dans le plus grand piratage crypto jamais vu. Combien faudrait-il pour la faire tomber, et qu’est-ce que cela change pour le marché des cryptomonnaies ?
29 octobre 2026 22:44
Krach crypto après le piratage de Binance : 628 millions de dollars liquidés en une heure
À 21h24, un hot wallet de Binance a été vidé d'environ 2,8 milliards de dollars. En une heure, le Bitcoin est passé sous 79 000 dollars et le BNB a perdu 6,3 %. La chronologie de la soirée, les cours des grandes cryptos et ce qui peut encore arriver cette nuit.
22 octobre 2026 17:19

Piratage de Railway : comment vérifier et remplacer vos clés API
L'hébergeur américain Railway signale un accès possible aux secrets de ses clients. Pour les bots crypto et les portefeuilles, le risque est particulièrement élevé : les analystes comptent déjà environ 371 000 dollars de sorties.
10 janvier 2026 20:03
La checklist de CZ en janvier 2026 : 3 raisons d'un supercycle crypto, et ce qui s'est vraiment passé
En janvier 2026, CZ voyait trois signaux d'un supercycle : Wells Fargo, un ETF BNB et une SEC apaisée. Le supercycle n'est pas venu : le Bitcoin est tombé vers 58 600 $ en juillet.
30 octobre 2026 10:32
Bitcoin après le piratage de Binance : seulement 2 % de baisse
Le plus grand piratage crypto de tous les temps coûte 2,8 milliards de dollars à Binance, et le bitcoin ne cède que 2 %. Voici les objectifs de cours à la hausse comme à la baisse.
29 octobre 2026 22:56
Shorter le Bitcoin pendant le krach : comment miser sur la baisse avec OKX
Le Bitcoin est passé sous 79 000 dollars après le piratage de Binance. Pour miser sur la baisse ou se protéger, il existe des solutions réglementées en Europe : OKX Europe avec un levier jusqu'à 10, le trading sur marge chez Bybit EU ou les ETP inversés. Fonctionnement, exemple chiffré et risques.
5 mars 2026 08:41
Top 5 cryptos à acheter en mars 2026 : meilleurs altcoins sous-évalués
Le Bitcoin est en baisse de 50 % par rapport à son ATH. Découvrez les 5 meilleures cryptos à acheter en mars 2026 alors que le marché se prépare à un retournement.

12 février 2026 07:00
Investir en crypto en 2026 : Stratégies, meilleurs actifs et conseils fiscaux
Maîtrisez l'investissement crypto en 2026 avec notre guide expert sur le choix des actifs, la gestion des risques et la conformité fiscale.
30 octobre 2026 16:35
Binance chiffre le piratage à 6,3 milliards : ce que vous pouvez faire
Binance avance pour la première fois une cause : l’ordinateur portable compromis d’un ingénieur DevOps aurait ouvert l’accès à un conteneur de service, sans fuite des clés privées des portefeuilles. La plateforme estime le préjudice total à environ 6,3 milliards de dollars, dont quelque 3 milliards considérés comme gelés.
29 octobre 2026 23:04

Est-ce la fin ? Jusqu'où le Bitcoin peut chuter après le piratage de Binance
Environ 2,8 milliards de dollars ont quitté un hot wallet de Binance et le Bitcoin est passé sous 79 000 dollars. Que cela devienne un vrai krach dépend d'une seule question. Trois scénarios, les niveaux clés du Bitcoin, de l'Ether et de Solana et ce qu'il faut faire maintenant.
3 octobre 2026 17:40
Investir dans le bitcoin avec un plan d’épargne ou en une fois : la date fiscale du 31 décembre
Celui qui investit aujourd’hui dans le bitcoin choisit entre un versement unique, une mensualité fixe et un ETN en compte-titres. Le projet de loi du ministère allemand des Finances veut réserver le délai de détention d’un an aux avoirs acquis jusqu’au 31 décembre 2026.
30 octobre 2026 04:30

Plus grands piratages crypto : Binance face à Bybit, Mt. Gox et Ronin
Avec environ 2,8 milliards de dollars, le piratage présumé de Binance serait le plus grand vol jamais subi par une plateforme crypto. Les plus grands piratages crypto en un coup d’œil, pourquoi les plateformes sont touchées de plus en plus souvent, le rôle de Tornado Cash et ce que les cas précédents ont signifié pour les cours.
2 octobre 2026 08:19
1,26 milliard de dollars en trois mois : les piratages crypto au plus haut de 2026
La société de sécurité CertiK dénombre pour le troisième trimestre 2026 environ 1,26 milliard de dollars de dommages sur 247 incidents. Septembre, avec 99 cas, a été le mois le plus lourd de l'année : voici le contexte et les conséquences pour votre conservation.
29 octobre 2026 22:38
Piratage de Binance : environ 2,8 milliards de dollars siphonnés d'un hot wallet
Jeudi soir, environ 2,8 milliards de dollars ont quitté en quelques minutes le portefeuille Binance « Binance 14 ». L'attaquant avait lié le portefeuille à son propre contrat via EIP-7702. Tether et Circle ont gelé environ 2,4 milliards de dollars, Binance enquête.
31 octobre 2026 06:41

Piratage de Binance puis krach boursier en 24 heures : coïncidence ou lien ?
Le plus gros vol de cryptomonnaies de l'histoire jeudi soir, la pire séance de Wall Street depuis juin vendredi. Le piratage de Binance et le krach boursier sont-ils liés ? Notre analyse de la chronologie, des montants et des flux d'argent.
25 juillet 2026 13:14
Prix des cryptomonnaies aujourd'hui : le marché glisse à nouveau alors que le Bitcoin échoue à 67 000 $
Le Bitcoin repasse sous les 64 000 $ après un sommet à 66 990 $. Pétrole, sorties des ETF et réunion de la Fed pèsent sur l'ensemble du marché.
6 février 2026 06:55
CZ et Binance : Quand les tweets secouent un marché crypto en plein crash en 2026
Les tweets de CZ provoquent des remous alors que le marché crypto chute de 25% depuis le début de l'année. Découvrez l'impact du fondateur de Binance sur les cours.
20 janvier 2025 15:45
Prévision du cours Ethereum avec la nouvelle direction de Vitalik Buterin après les difficultés face à Bitcoin
Le cours ETH lutte contre la dominance du Bitcoin, les actions crypto de Trump et l’explosion de la blockchain Solana. Alors que Vitalik Buterin annonce des changements de direction pour Ethereum, à quoi s’attendre pour son cours et son écosystème ?
25 juillet 2024 14:09
Analyse du prix de l'Ethereum: Pourquoi le prix de l'Ethereum est-il en baisse?
Voici l'impact du récent lancement de l'ETF Ethereum sur le marché des cryptomonnaies, qui a conduit à une vente massive et à une liquidation de 300 millions de dollars. Ce n'est pas ce à quoi on s'attendait?
21 juillet 2026 11:35
Le marché crypto rebondit : le Bitcoin repasse au-dessus des 66 000 $, l'Ethereum franchit les 1 900 $
Le Bitcoin est repassé au-dessus de 66 000 $ et l'Ethereum a franchi les 1 900 $ : la crainte de l'inflation reflue, les flux ETF reviennent. On fait le point.
7 mai 2026 14:45
Bitcoin glisse sous les 81 000 $ : Strategy Inc et la pression fiscale européenne pèsent sur le marché
Le Bitcoin repasse sous les 81 000 $ alors que Strategy Inc envisage des ventes massives et que la directive DAC8 inquiète la France. Suivez les actualités crypto.
Vous pourriez aussi aimer