Exploit Magic Eden et Limit Break : 530 WETH et des milliers de NFT siphonnés, comment révoquer vos autorisations
Une faille dans le Payment Processor de Limit Break, le protocole de l’ancienne place de marché Ethereum de Magic Eden, vide des NFT et du WETH depuis jeudi. Notre analyse de la blockchain recense 911 wallets touchés. Ce qui s’est passé, pourquoi les portefeuilles matériels ne protègent pas et quelles autorisations révoquer.

Si vous avez mis en vente un NFT, fait une offre ou accepté une offre sur l’ancienne place de marché Ethereum de Magic Eden en 2024, vous devez agir maintenant. Depuis jeudi, une faille dans le Payment Processor de Limit Break, le protocole d’échange qui faisait tourner cette place de marché, sert à retirer des NFT et du Wrapped Ether (WETH) de portefeuilles de tiers. Sur ApeChain, c’est le Wrapped ApeCoin (WAPE) qui a été touché. Notre propre analyse de la blockchain montre que 530,7 WETH ont disparu de 911 wallets, auxquels s’ajoutent des milliers de NFT, et lors de notre dernière mesure, à 12 h 40 UTC, les retraits se poursuivaient.
Se protéger prend quelques minutes : il suffit de retirer l’autorisation accordée à deux contrats. Annuler une mise en vente ne suffit pas. Et un portefeuille matériel ne vous protège pas ici. Nous expliquons pourquoi en détail plus bas, car ce point est souvent présenté de façon erronée dans les réponses sur X.
Magic Eden et Limit Break : les deux autorisations à révoquer maintenant
Deux contrats sont concernés. Quit, vice-président Blockchain de Yuga Labs, les a désignés publiquement vendredi matin :
- Payment Processor V2 sur Ethereum : 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834
- Payment Processor V3 sur ApeChain : 0x9a1D00000000fC540e2000560054812452eB5366
Magic Eden cite également Polygon et Base, où la place de marché utilisait aussi le Payment Processor V2. Vérifiez donc votre wallet sur les quatre réseaux. Dans votre wallet, le contrat apparaît généralement sous le nom « Limit Break: Payment Processor ». C’est ce nom que vous avez vu à l’époque dans la fenêtre de signature, lorsque vous avez fait ou accepté une offre.
Ce qui s’est passé lors de l’exploit Limit Break : la chronologie
Nous avons établi la chronologie à partir de trois sources : les messages des acteurs concernés sur X, la page consacrée à l’incident sur Revoke.cash et notre propre analyse des événements que le Payment Processor laisse sur la blockchain. Toutes les heures sont en UTC.
- Jeudi 24 septembre, 13 h 08 : la première attaque. Une seule adresse retire 305 NFT d’un unique wallet en trois transactions, chaque fois sous la forme d’une « vente » à prix nul. Quit cite 10 Meebits, 50 Otherdeeds, 10 World of Women et 235 Desperate ApeWives, soit exactement 305. Personne ne s’en aperçoit pendant douze heures.
- Vendredi 25 septembre, vers 1 h : Quit tombe sur l’incident et constate qu’un très grand nombre d’autres wallets sont accessibles par la même faille. Il contacte Limit Break, qui met en pause le Payment Processor V3. Le V2 sur Ethereum, lui, ne peut pas être suspendu.
- 5 h 46 : le sauvetage commence. Quit et d’autres volontaires retirent eux-mêmes les NFT menacés via la faille et les placent à l’adresse 0x71cF3f5724bD2B72Ef6464992aCd26216De7fe33.
- 6 h 31 : le trader de NFT Cirrus donne l’alerte, car une adresse « achète » des milliers de NFT pour 0 ETH. À 6 h 47, Quit confirme qu’il s’agit de son sauvetage.
- 7 h 06 : le sauvetage démarre aussi sur ApeChain.
- 8 h 09 : Quit appelle publiquement à révoquer les autorisations.
- 8 h 25 : les retraits de WETH commencent. La première transaction emporte à elle seule 281,66 WETH provenant de 25 wallets. À 9 h, 522,5 WETH ont disparu.
- 8 h 51 et 9 h 10 : d’autres jetons sont touchés : 8 380 USDC provenant de 62 wallets et environ 549 000 WILD provenant de onze wallets.
- 9 h 11 : Revoke.cash publie une page de vérification dédiée à l’incident.
- 9 h 54 : sur ApeChain, 7 680 WAPE disparaissent de 19 wallets en une seule transaction.
- 10 h 11 : dernier transfert vers l’adresse de sauvetage. À 10 h 19, toute activité cesse sur le contrat ApeChain.
- De 9 h 27 jusqu’à au moins 12 h 22 : d’autres adresses continuent de retirer des NFT à prix nul, soit 7 870 transferts provenant de 1 786 wallets au total. Le dernier retrait de WETH dans nos données date de 12 h 19.
- De 12 h 22 à 12 h 40 : notre nouvelle mesure fait apparaître 2 292 transferts supplémentaires de NFT à prix nul et 0,55 WETH supplémentaires issus de cinq achats. L’attaque n’est pas terminée.
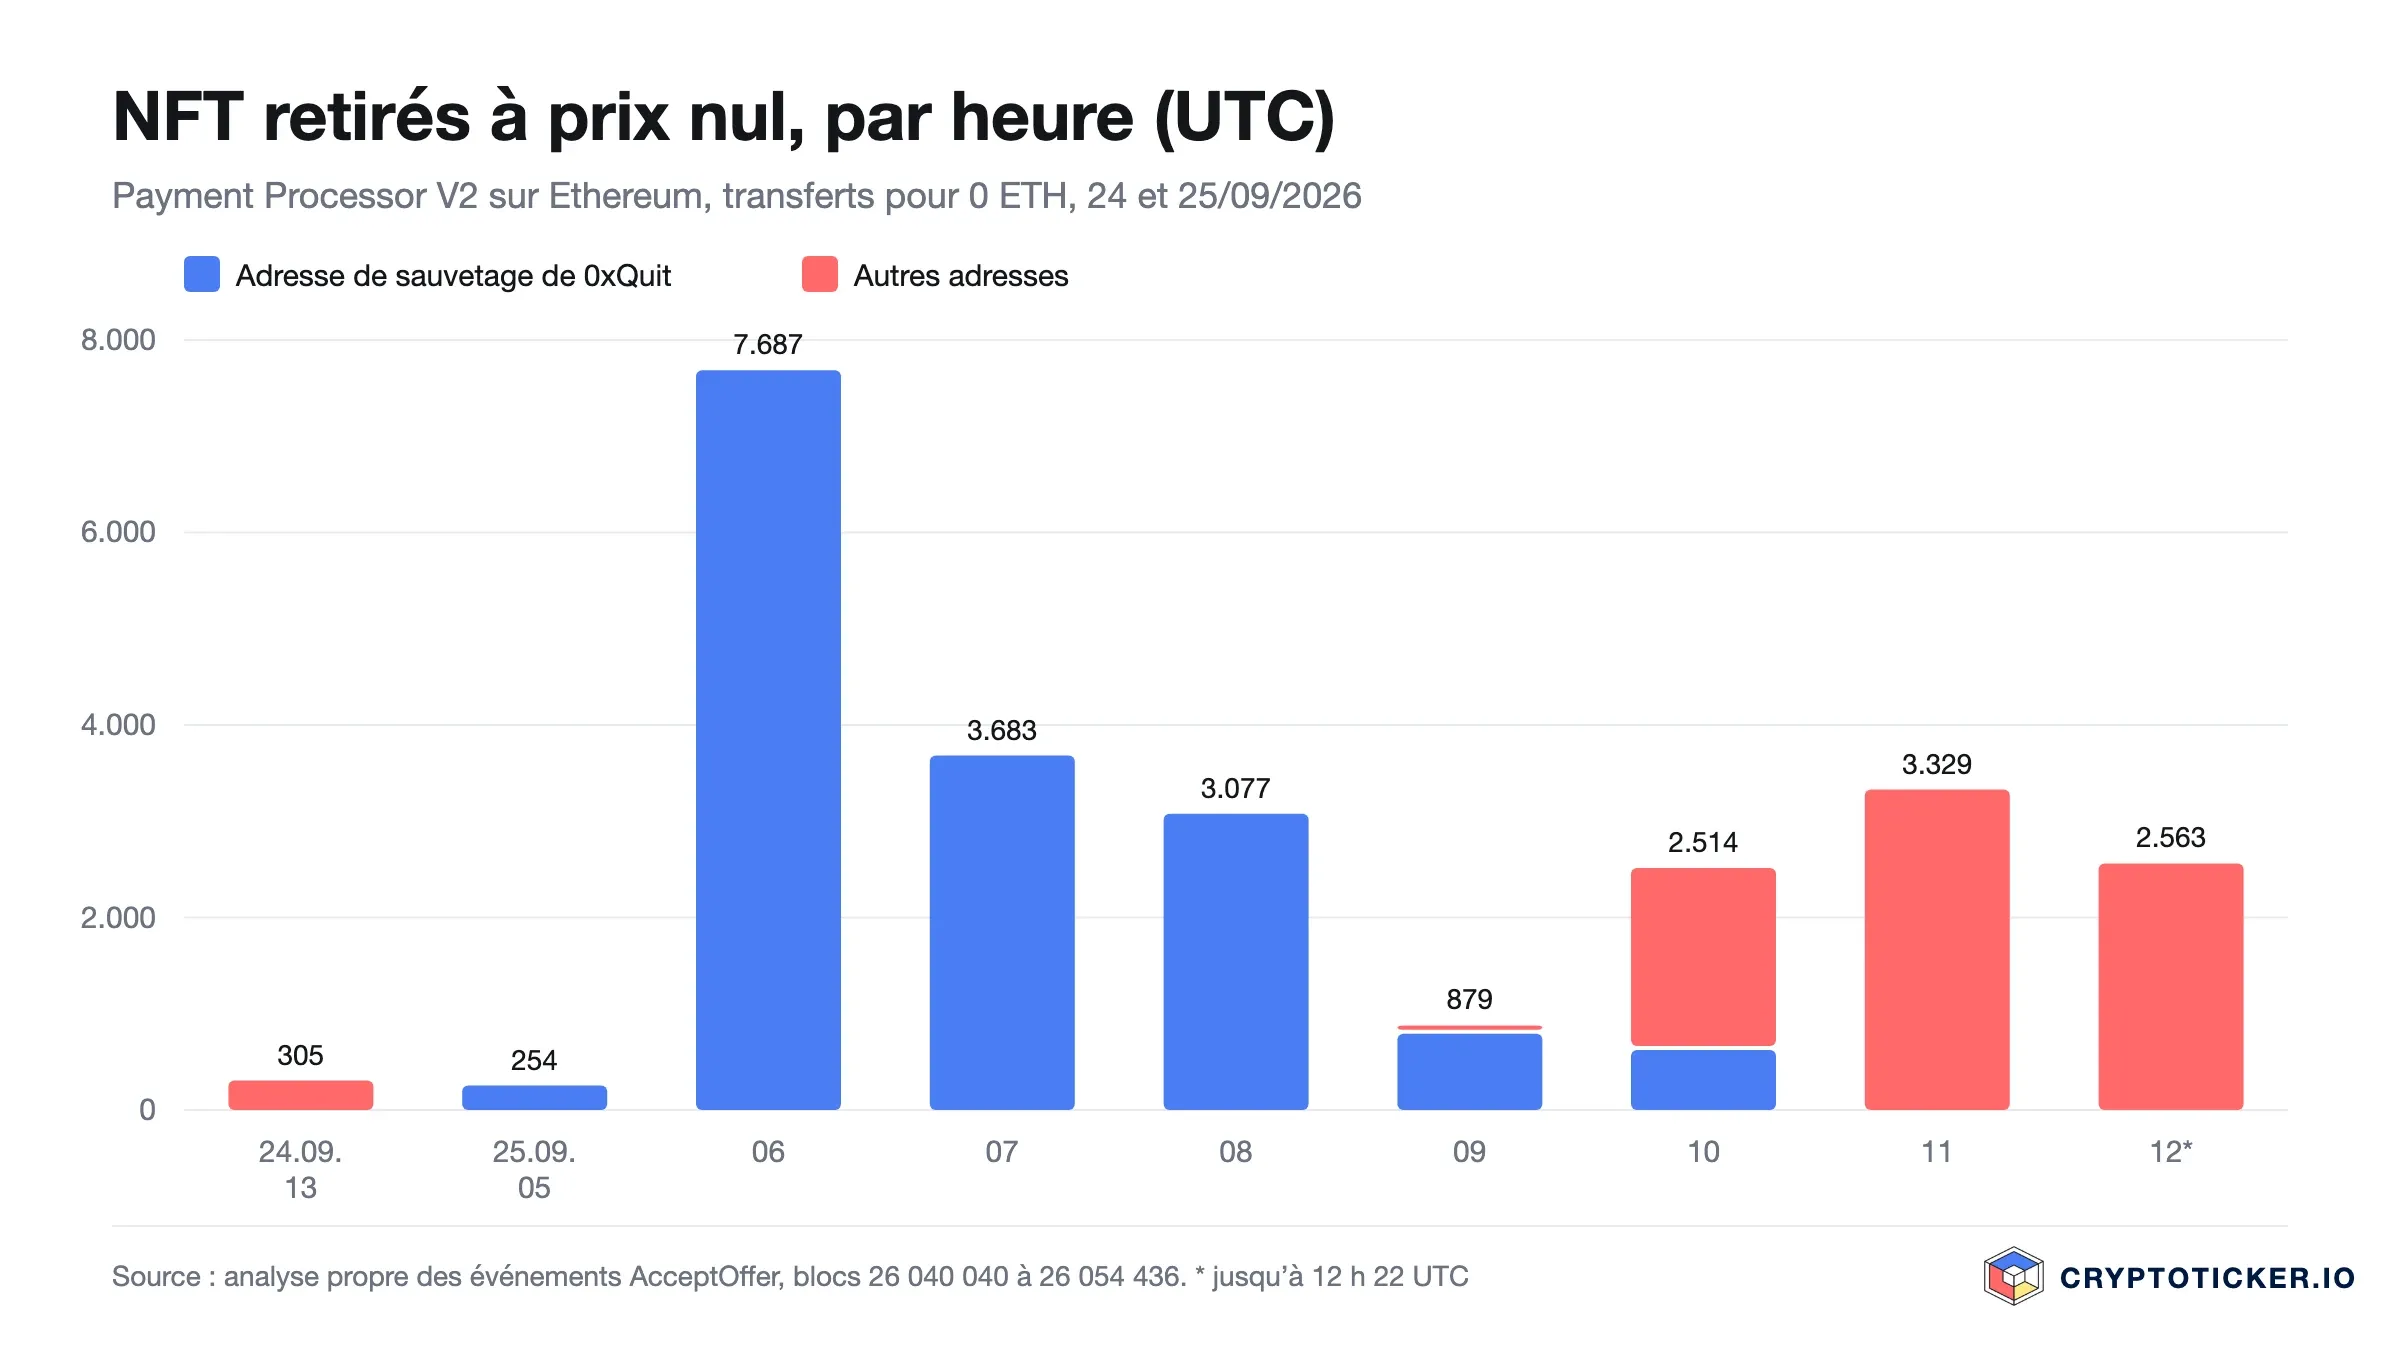
Le graphique montre le point de bascule. Jusqu’en fin de matinée, presque tous les transferts proviennent de l’adresse de sauvetage. Ensuite, d’autres prennent le relais. Qui se cache derrière ces adresses ne peut pas se lire sur la blockchain. Il peut s’agir d’autres volontaires ou d’imitateurs ayant reproduit l’exploit. Pour vous, cela ne change rien : tant que l’autorisation existe, n’importe qui peut s’en servir.
Quit chiffre le bilan de la nuit à 23 155 NFT sauvés, d’une valeur de plus de 5,7 millions de dollars. Nos données font état de 16 117 transferts vers l’adresse de sauvetage sur Ethereum et de 9 795 sur ApeChain. Les chiffres ne concordent pas exactement, car un événement ne correspond pas toujours à un seul NFT ; les jetons à éditions multiples peuvent en contenir plusieurs exemplaires. L’ordre de grandeur est le bon.
Pourquoi le WETH et le WAPE ont été vidés
Beaucoup se posent la question, et la réponse explique toute l’attaque. Aucun contrat ne peut prélever l’Ether ordinaire de votre wallet. Un contrat ne peut déplacer que les jetons pour lesquels vous lui avez donné une permission, une autorisation ou « approval » dans le jargon crypto. Les places de marché NFT en utilisent deux sortes.
L’autorisation sur les NFT. Mettre un NFT en vente permet au contrat de la place de marché de le transférer lors d’une vente, le plus souvent pour toute la collection (« approved for all »). C’est par cette autorisation que les NFT sont partis à prix nul.
L’autorisation sur les jetons. Une offre sur un NFT ne se règle pas en Ether, mais en Ethereum encapsulé, le WETH. C’est un jeton adossé à l’Ether à parité, qui peut être autorisé comme n’importe quel autre. Pour qu’une offre puisse être réglée automatiquement plus tard, vous autorisez le Payment Processor à dépenser votre WETH, en règle générale sans plafond et sans échéance. Sur ApeChain, il en va de même avec le WAPE, la version encapsulée de l’ApeCoin.
Voilà pourquoi ces deux jetons ont été touchés. Les retraits d’USDC, de WILD et d’APE relevés dans nos données montrent toutefois que tout jeton que vous avez un jour autorisé pour le Payment Processor est exposé.
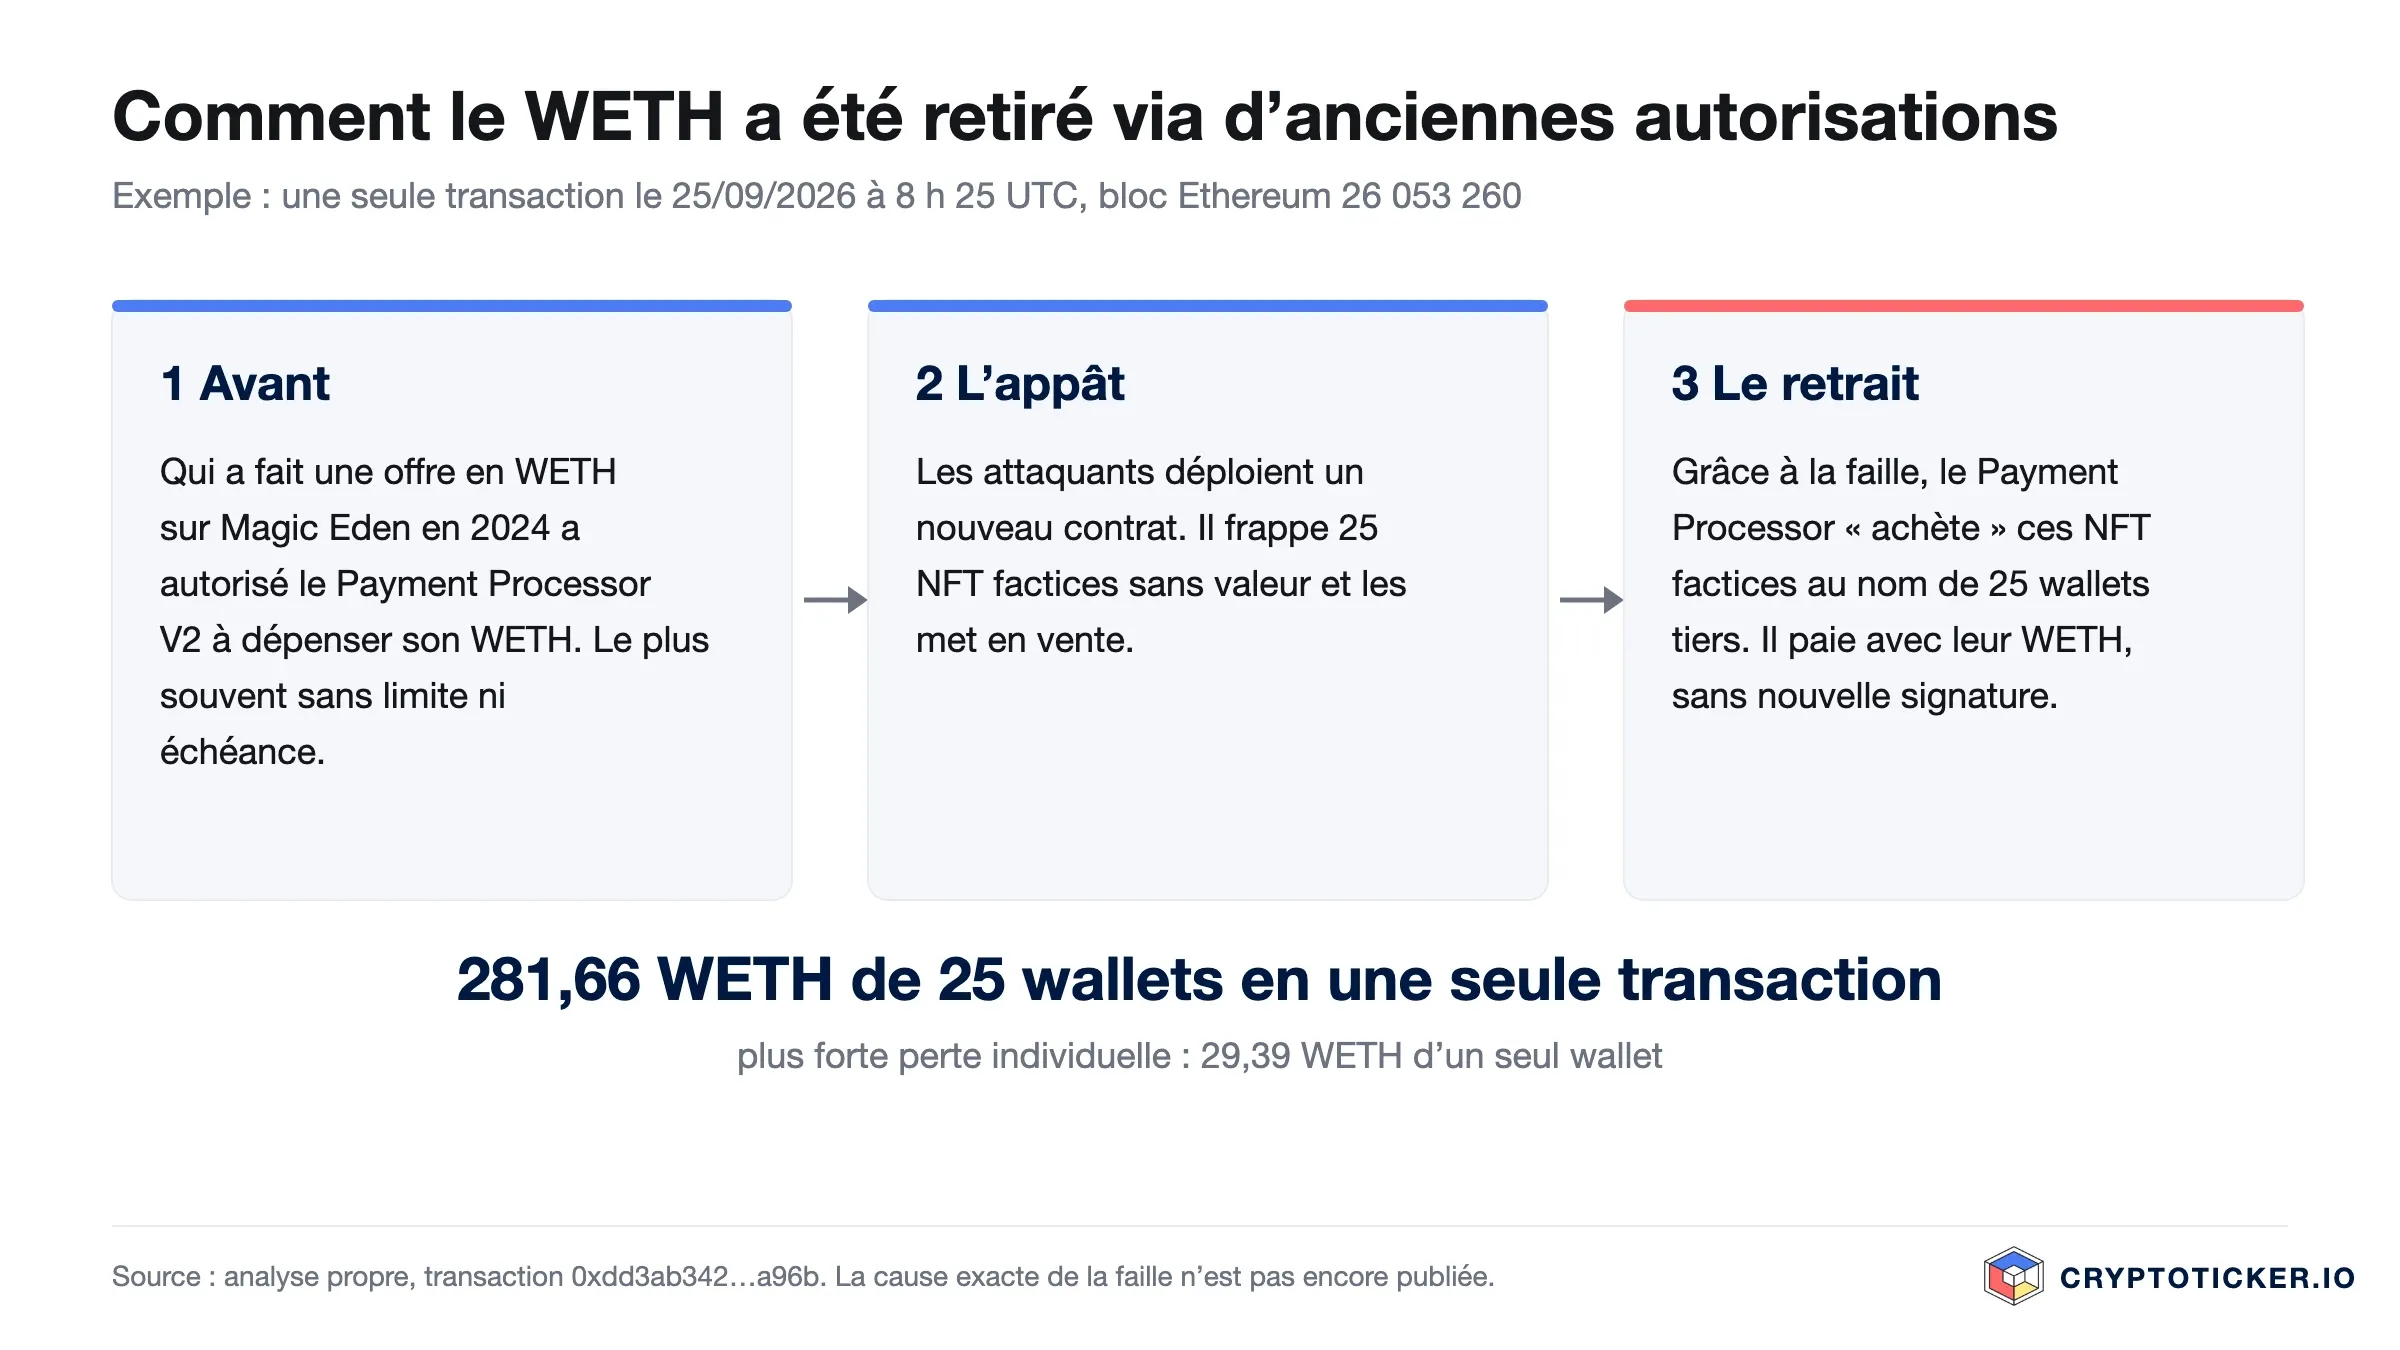
Une seule transaction permet de suivre le procédé pas à pas. Les attaquants déploient un nouveau contrat qui frappe 25 NFT factices sans valeur et les met en vente. Ils font ensuite « acheter » ces NFT factices par le Payment Processor au nom de 25 wallets tiers. Le paiement est prélevé sur le WETH des victimes, via l’ancienne autorisation, sans qu’aucune d’elles ne signe quoi que ce soit. Le poste individuel le plus élevé de cette transaction : 29,39 WETH provenant d’un seul wallet. Comment le contrat est amené à agir au nom d’autrui, ni Limit Break ni Quit ne l’ont encore publié.
Important si vous détenez ou échangez encore du WETH : l’autorisation porte sur tout WETH qui arrive dans votre wallet, y compris à l’avenir. Si vous convertissez de l’Ether en WETH ou recevez du WETH lors d’un swap alors que l’autorisation est toujours active, vous le mettez directement à portée des attaquants. Révoquez d’abord, échangez ensuite.
« J’avais pourtant un portefeuille matériel » : pourquoi un Ledger ne protège pas
Sous les messages d’alerte sur X, certains ironisent : qui utilise un portefeuille matériel serait à l’abri. Ce n’est pas le cas ici, et de nombreuses victimes en avaient un. Une connaissance de notre rédaction a perdu 5,94 WETH alors qu’elle utilise un Ledger.
La raison tient à l’endroit où une autorisation est enregistrée. Un portefeuille matériel protège votre clé privée. Il garantit que personne ne peut signer en votre nom sans l’appareil. Mais l’autorisation, vous l’avez déjà signée, à l’époque, il y a peut-être deux ans, avec ce même appareil. Depuis, elle figure dans le contrat du jeton sur la blockchain : « Le Payment Processor peut déplacer du WETH depuis cette adresse. » Lorsque le Payment Processor prélève aujourd’hui du WETH, personne ne sollicite votre appareil. Le Ledger reste dans le tiroir, et l’argent part quand même.
Le portefeuille matériel protège contre le vol de clés, pas contre les droits que vous avez vous-même accordés. Distinguer les deux permet de se concentrer sur ce qui aide vraiment lors de tels incidents. Pour un panorama des appareils, consultez notre comparatif des portefeuilles matériels ; vos autorisations, vous devez de toute façon les gérer vous-même.
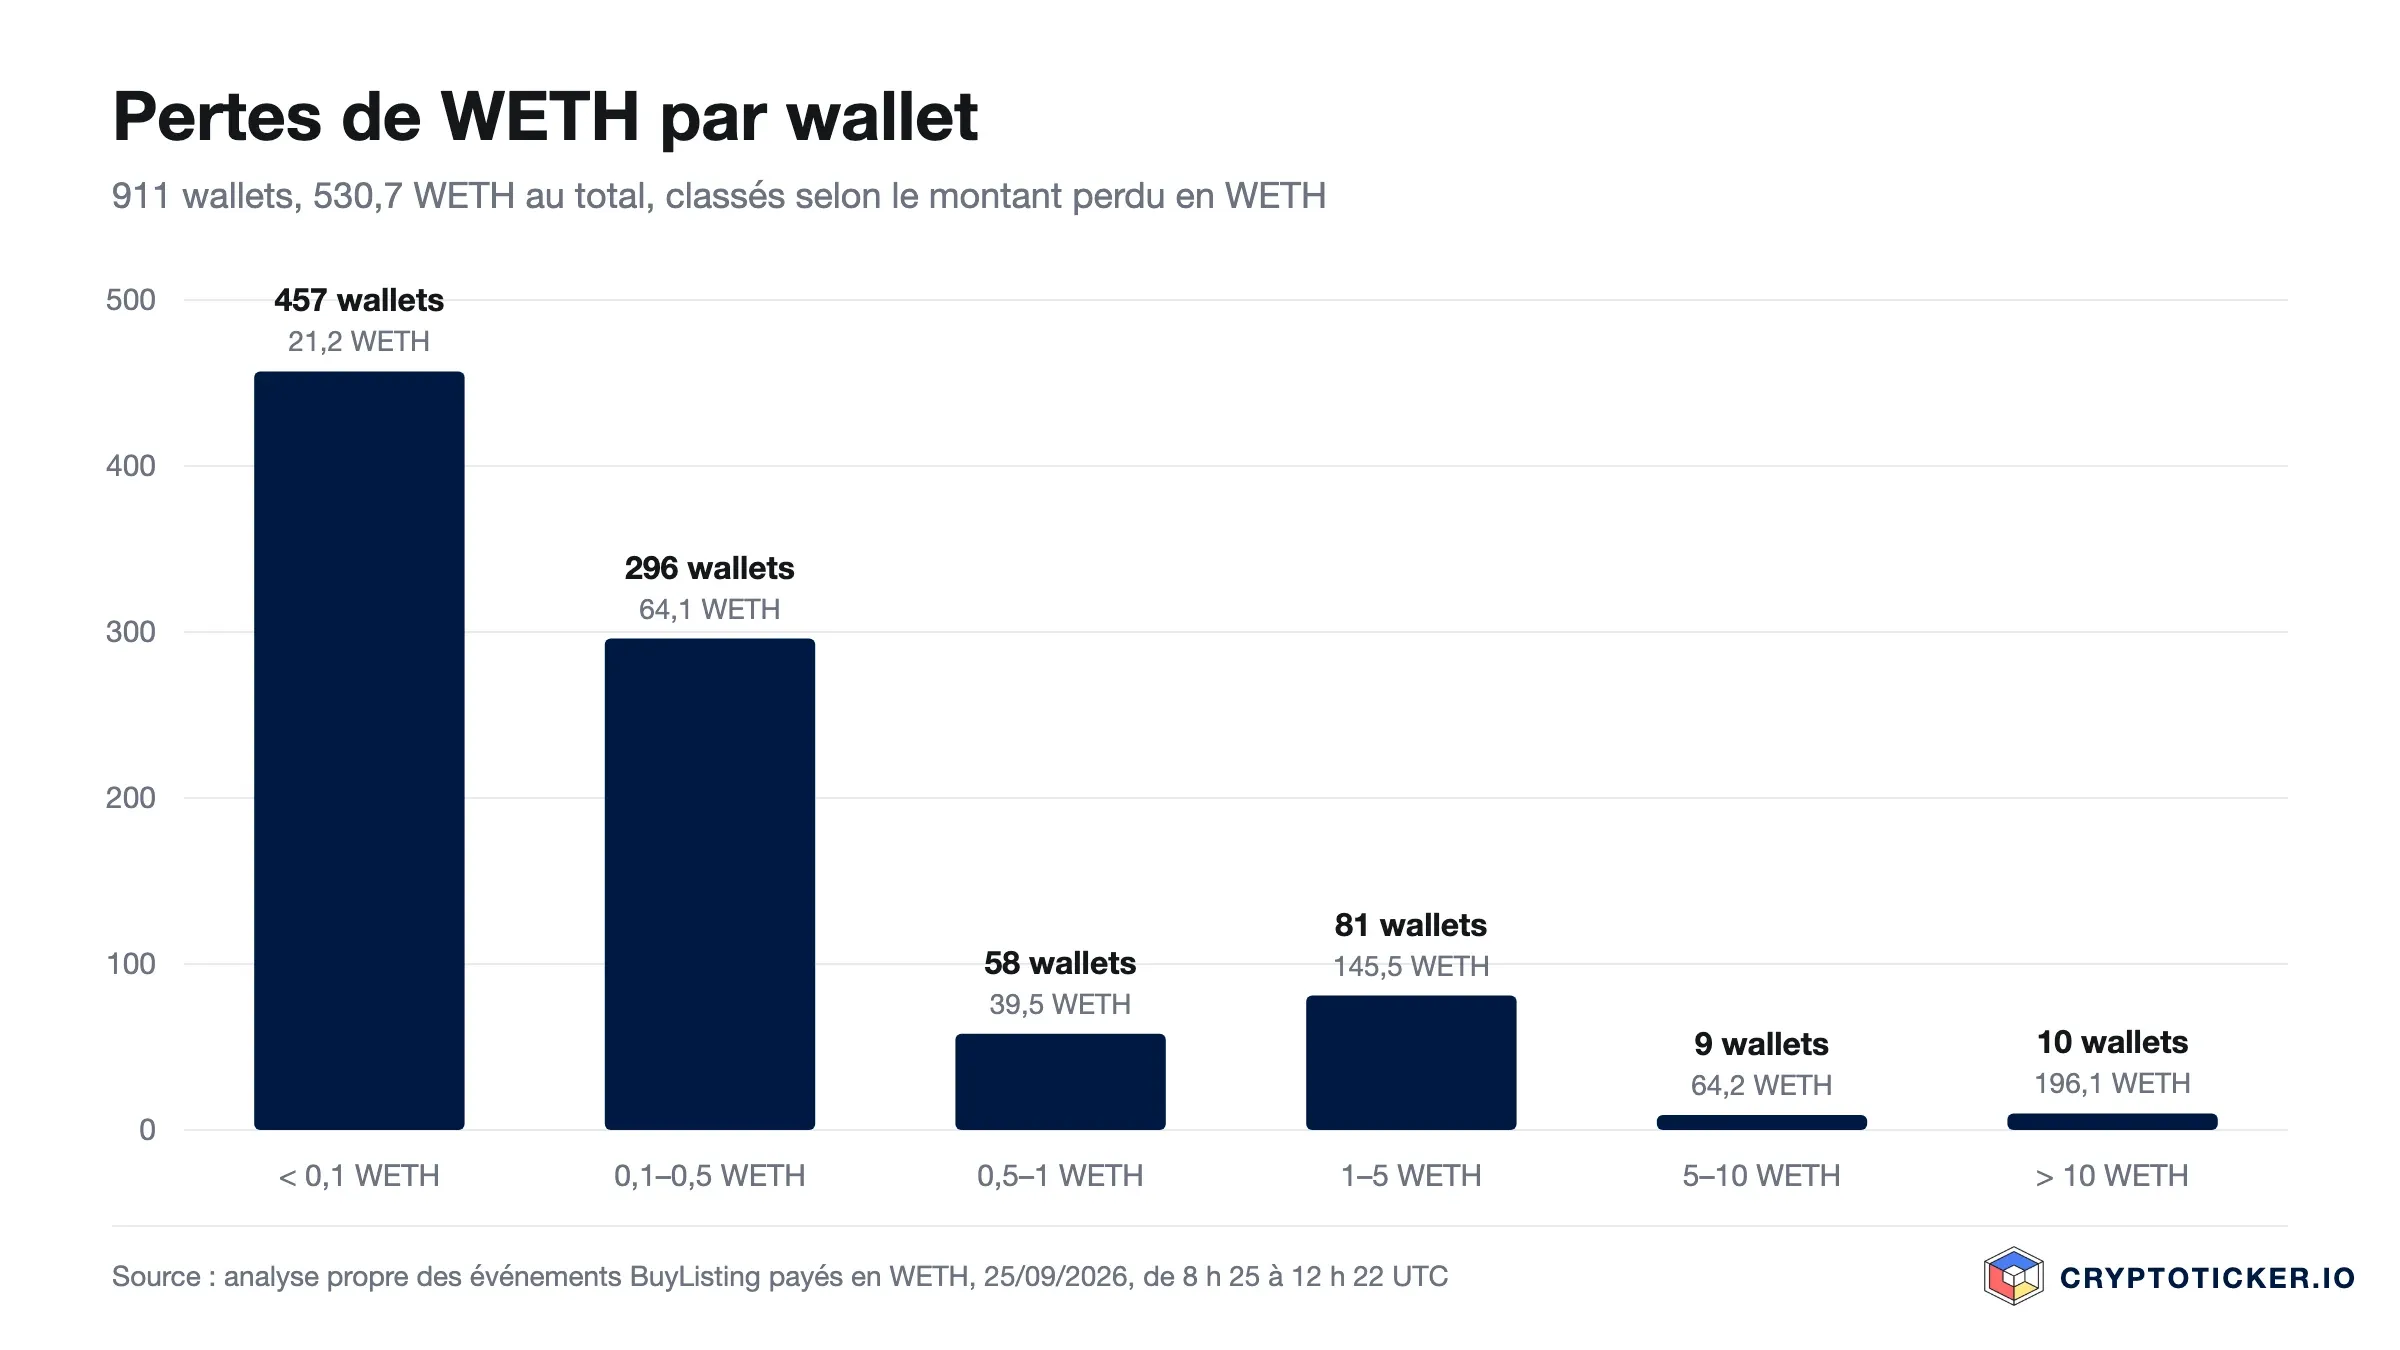
Quelle est l’ampleur des dégâts de l’exploit Magic Eden ?
Notre décompte sur Ethereum aboutit à 530,7 WETH provenant de 911 wallets. Au cours de l’Ether de 2 702,88 dollars (CoinGecko, 25 septembre 2026, 12 h 25 UTC), cela représente environ 1,43 million de dollars. La plupart des victimes ont perdu de petites sommes : la moitié des wallets, moins de 0,1 WETH. À l’inverse, dix wallets ont perdu chacun plus de 10 WETH, 196 WETH à eux seuls.
Quit évoque 660 WETH qu’il n’a pas pu sauver, soit environ 1,7 million de dollars. L’écart avec notre chiffre s’explique probablement par le fait que nous n’avons analysé qu’Ethereum, sans Polygon ni Base. S’y ajoutent, selon notre mesure, 8 380 USDC, environ 549 000 WILD (quelque 7 200 dollars), 12,9 APE sur Ethereum et 7 680 WAPE sur ApeChain.
Côté NFT, le calcul est plus délicat. Ce qui se trouve sur l’adresse de sauvetage doit être restitué. Ce qui est parti vers d’autres adresses depuis la fin de matinée, 7 870 transferts provenant de 1 786 wallets, reste pour l’heure incertain.
Quit a écrit vendredi matin qu’il avait travaillé toute la nuit pour sauver des NFT d’une valeur d’environ 6 millions de dollars, et qu’il ne pensait pourtant qu’aux 1,7 million de dollars en WETH pour lesquels il n’avait pas été assez rapide. Depuis, des victimes ayant perdu du WETH se manifestent sous ses messages, certaines ayant, selon leurs dires, révoqué une heure trop tard.
Qui est 0xQuit, le sauveteur de la nuit ?
Quit est vice-président Blockchain de Yuga Labs, la société à l’origine de Bored Ape Yacht Club, CryptoPunks et Otherside. Sur X, il se présente comme développeur Solidity et auditeur, et il a fondé l’outil NFT oSnipe. Il y alerte régulièrement sur des failles et, en cas de doute, intervient lui-même avant que d’autres ne les exploitent.
Ce n’est pas son premier sauvetage cette année. En juin, lors d’une faille dans Flooring Protocol, il a retiré de pools vulnérables 68 NFT d’une valeur de plus de 500 000 dollars, dont 29 Bored Apes et deux CryptoPunks, et les a conservés pour leurs propriétaires. La méthode était la même dans les deux cas : celui qui connaît la faille retire les actifs en premier, avant qu’une personne mal intentionnée ne le fasse, et les restitue une fois le danger écarté.
Ce que disent Magic Eden et Limit Break
Magic Eden insiste sur la distinction : la place de marché n’a pas été attaquée. Son cofondateur et directeur général, Jack Lu, a écrit sur X que l’incident concerne le protocole d’échange et les contrats de Limit Break, que Magic Eden n’utilise plus depuis deux ans. Selon Magic Eden, la plateforme a utilisé le Payment Processor V2 de février à octobre 2024 et a entièrement fermé sa place de marché EVM au premier trimestre 2026. Les mises en vente actuelles ne sont pas concernées, et l’entreprise dit discuter avec Limit Break de mesures supplémentaires.
Limit Break n’avait pas publié de déclaration propre à l’heure de notre bouclage. On sait seulement ce que rapporte Quit : l’équipe a rapidement mis en pause le V3 sur ApeChain. Plusieurs projets NFT sur ApeChain ont réagi de leur côté. L’équipe de Dengs affirme ainsi avoir gelé temporairement tous les NFT Deng, et ApeDroidz a indiqué qu’une partie de sa collection figure parmi les actifs sauvés.
Si vous souhaitez passer en revue les places de marché sur lesquelles les NFT s’échangent aujourd’hui, vous trouverez le comparatif ci-dessous.
 Comparatif des places de marché NFT
Révoquer les autorisations : protéger votre wallet étape par étape
- Ouvrez Revoke.cash et saisissez votre adresse ou connectez votre wallet. Revoke.cash consacre à l’incident une page de vérification, sur laquelle vous pouvez tester directement votre adresse.
- Passez les réseaux en revue un par un : Ethereum, ApeChain, Polygon et Base.
- Révoquez toutes les autorisations accordées au Payment Processor, c’est-à-dire à 0x9A1D00bEd7CD04BCDA516d721A596eb22Aac6834 sur Ethereum, Polygon et Base et à 0x9a1D00000000fC540e2000560054812452eB5366 sur ApeChain. Cela vaut pour les autorisations sur les NFT (« approved for all ») comme pour celles sur les jetons WETH, WAPE, USDC ou APE.
- Chaque transaction de révocation coûte de modestes frais et doit être signée avec votre wallet, sur l’appareil lui-même si vous utilisez un portefeuille matériel.
- Ne touchez au WETH qu’ensuite. Aucun swap vers du WETH ni aucune conversion d’Ether tant que l’autorisation est active.
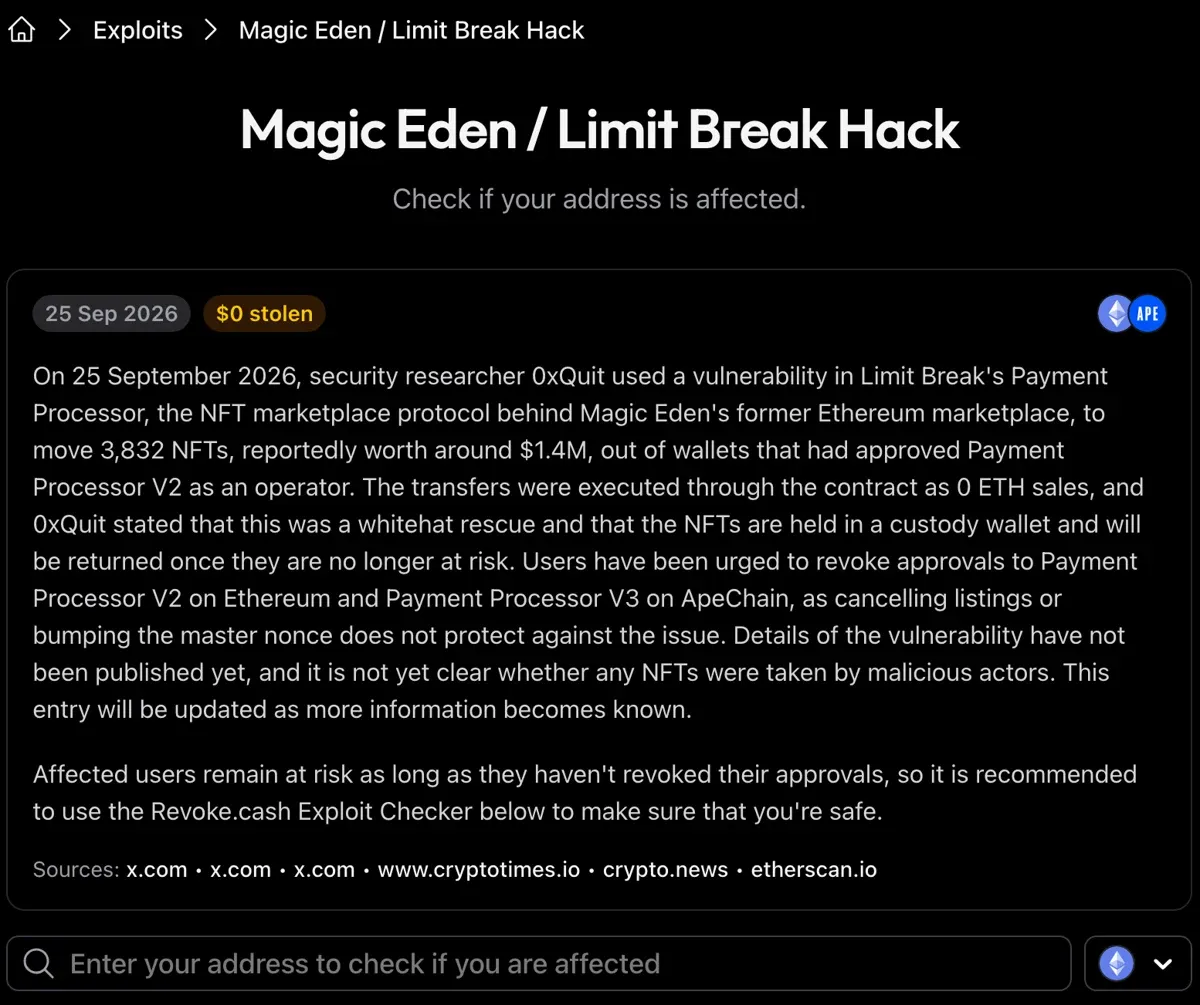
Ce qui n’aide pas : annuler des mises en vente ou incrémenter le « master nonce ». Revoke.cash précise expressément que ni l’un ni l’autre ne protège contre cette faille. Et une révocation ne récupère pas ce qui est déjà parti. Elle empêche seulement que davantage ne parte.
Selon Quit, les NFT sauvés ne vous seront restitués qu’une fois votre autorisation révoquée, faute de quoi le NFT serait aussitôt de nouveau exposé. Il n’existe pas encore de procédure officielle de restitution. Attendez-vous, dans les prochains jours, à des escrocs qui exploiteront précisément cette situation : messages privés proposant une « récupération », fausses pages de restitution, demandes de signature d’un message. Ne signez rien de ce qu’on vous envoie, et attendez les annonces des comptes connus.
Ce que l’exploit signifie pour le marché des NFT
La vraie leçon de la journée est dérangeante : les autorisations n’expirent pas. Magic Eden a cessé d’utiliser le Payment Processor V2 il y a près de deux ans et a fermé la place de marché ce printemps. Les droits que des milliers d’utilisateurs avaient accordés à ce contrat sont pourtant restés en place, et le contrat lui-même a continué de fonctionner, sans frein d’urgence. Une plateforme peut fermer ; ses contrats sur la blockchain, eux, ne ferment pas avec elle.
S’y ajoute l’habitude du secteur d’accorder des autorisations illimitées, afin que les utilisateurs n’aient pas à payer une seconde transaction à chaque offre. Cela économise quelques centimes et transforme chaque autorisation oubliée en compte ouvert.
L’incident survient au cours d’une semaine agitée. Jeudi soir, Bitget a signalé une sortie d’environ 352 millions de dollars de ses hot wallets, le plus gros piratage de l’année ; ce que les clients de Bitget doivent vérifier maintenant figure dans notre article. Le même soir, Quit a en outre recensé une attaque contre Payy de 1,8 million de dollars. Les outils progressent des deux côtés. Des travaux de recherche publiés cette année montrent que des agents d’IA peuvent désormais repérer et exploiter à grande échelle des vulnérabilités de smart contracts, en particulier dans d’anciens contrats que plus personne n’entretient. On ignore si l’IA a joué un rôle dans cette attaque. Une chose est claire : la recherche de failles oubliées coûte de moins en moins cher, et le sauvetage de cette nuit a tenu à une personne qui, par hasard, était éveillée.
Comment nous avons analysé les données de la blockchain sur l’exploit Limit Break
Nous avons lu tous les événements d’échange émis par le Payment Processor V2 sur Ethereum entre le 23 septembre 2026 à 12 h UTC et le 25 septembre 2026 à 12 h 22 UTC, soit les blocs 26 040 040 à 26 054 436, interrogés via des nœuds Ethereum publics. Cela représente 25 299 événements de type AcceptOffer et BuyListing. Le contrôle positif : pour la même plage de blocs, trois nœuds indépendants ont renvoyé le même nombre. Sur ApeChain, nous avons lu de la même façon le Payment Processor V3 à partir du 24 septembre, soit 10 041 événements.
Nous comptons comme retrait de NFT une vente à un prix inférieur à 0,001 jeton. Un retrait de jetons est un achat dans lequel le wallet de la victime paie en tant qu’acheteur. Nous avons vérifié le mécanisme sur des transactions précises, comme celle des 281,66 WETH. Un recoupement avec une source extérieure : notre décompte de la première attaque, le 24 septembre, aboutit à 305 NFT, le chiffre qu’avance Quit.
Ce que les chiffres ne permettent pas : Polygon et Base ne sont pas inclus. Qui se cache derrière chaque adresse, volontaire ou attaquant, ne ressort pas des données. Et un événement ne correspond pas toujours à un seul NFT. Les valeurs en dollars reposent sur les cours du 25 septembre 2026 à 12 h 25 UTC.
Magic Eden, WETH et anciennes autorisations : ce qu’il faut retenir
Si vous avez négocié en 2024 sur Magic Eden, Otherside ou une place de marché ApeChain, révoquez aujourd’hui les autorisations accordées au Payment Processor, sur Ethereum, ApeChain, Polygon et Base. Ne convertissez pas d’Ether en WETH tant que l’autorisation est active. Un portefeuille matériel protège votre clé, pas les droits que vous avez déjà accordés. Et au-delà d’aujourd’hui : passez régulièrement vos autorisations en revue, par exemple une fois par trimestre, et révoquez-les immédiatement lorsqu’une plateforme ferme. Conservez vos actifs de valeur dans un wallet avec lequel vous ne négociez pas et n’autorisez rien.
(Au 25 septembre 2026, 12 h 45 UTC. Cet article ne constitue pas un conseil en investissement. La situation évolue encore ; consultez les communications officielles de Limit Break et de Magic Eden avant d’agir.)
Note de transparence : Cet article a été rédigé avec l’aide d’une intelligence artificielle et relu par notre rédaction avant publication. Tous les chiffres et affirmations ont été vérifiés à partir des sources primaires liées dans le texte. L’image d’illustration a été générée par IA.
Articles liés
- Guide NFT: Comment CRÉER, ACHETER et VENDRE des NFTs en 2024
- Révoquer les autorisations de jetons sur Ethereum : une révocation coûte 0,52 centime
- Wallet drainers : ce que vous autorisez réellement en confirmant, et comment le révoquer
- Piratage de Bitget à 351 millions de dollars : ce qu'il faut vérifier sur votre plateforme crypto
- Le staking de Magic Eden expliqué : staking du $ME et récompenses en USDC