
Filtración de datos en Amplitude, proveedor de Coinbase: datos de contacto expuestos, saldos intactos
Coinbase atribuye un incidente de seguridad al proveedor de análisis Amplitude y cita como expuestas direcciones de correo electrónico y números de teléfono. Los saldos, las contraseñas y las claves privadas están intactos según el exchange, y el aviso llega por correo electrónico.



¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Coinbase ha confirmado en la noche del 28 de octubre de 2026 un incidente de seguridad en uno de sus proveedores. Quedaron expuestos los datos de contacto de una parte de su clientela, según la plataforma direcciones de correo electrónico y números de teléfono. Las contraseñas, las claves privadas, los historiales de operaciones y los saldos están intactos según la misma versión, y en los sistemas propios de la plataforma no se detectó ningún acceso no autorizado. El riesgo para ti no está por tanto en la cuenta, sino en el buzón: quien conoce tu dirección y tu número, y sabe además que eres cliente de un exchange de criptomonedas, puede dirigirse a ti de forma muy precisa.
El incidente no es un ataque a una blockchain ni un robo de monedas. Pertenece a una serie de casos que se han multiplicado este año, en los que los datos se filtran en el proveedor de un prestador de servicios y no en el prestador mismo. Para los afectados la diferencia carece de relevancia práctica: los datos están fuera, y fuera se quedan.
El incidente en Amplitude: un proveedor de análisis entre el exchange y los datos de clientes
Amplitude es un proveedor de análisis de producto. Un proveedor de análisis es una empresa que evalúa para sus clientes cómo usan las personas una aplicación o un sitio web, y recoge y almacena para ello datos de uso. Un servicio así se integra mediante un SDK, es decir un pequeño paquete de código del proveedor que se ejecuta dentro del producto del contratante y comunica los eventos a los servidores del proveedor.
Técnicamente eso significa que el proveedor tiene que poder distinguir a los usuarios para que el análisis tenga sentido. En muchos casos basta con un identificador anónimo. Pero en cuanto se envía también una dirección de correo electrónico o un número de teléfono para poder cruzar los análisis con la propia base de clientes, esos datos quedan en el proveedor. Exactamente ahí arranca el incidente comunicado.
Coinbase fecha los hechos los días 27 y 28 de octubre de 2026 y los sitúa en Amplitude, no en sí misma. Según la plataforma, también se vieron afectados datos de otros clientes de Amplitude, de modo que el caso no golpea solo a Coinbase. CoinDesk reunió esta versión el 28 de octubre a partir de una publicación del soporte de Coinbase en X.
Qué datos están expuestos: dirección de correo y número de teléfono, ninguna contraseña
Coinbase habla de una pequeña parte de los datos de contacto. La plataforma no da ninguna cifra de cuentas afectadas. Quedan expresamente excluidos, según sus indicaciones, las contraseñas, las claves privadas, los historiales de operaciones y los saldos mismos.
Esta delimitación importa más de lo que parece. Una dirección de correo electrónico y un número de teléfono no mueven ningún saldo. No abren una cuenta y tampoco eluden un inicio de sesión. Lo que aportan es otra cosa: un blanco identificado. Quien tiene una lista de direcciones de las que se sabe que detrás hay cuentas en un gran exchange de criptomonedas ya no necesita disparar al azar. Puede escribir y puede llamar, y puede hacerlo con un antecedente que es cierto.
Eso es precisamente lo que distingue una filtración de datos de contacto de una filtración de contraseñas. En la de contraseñas el problema es el acceso, y el remedio se llama contraseña nueva. En la de datos de contacto el problema es la localizabilidad, y contra eso no sirve ninguna contraseña nueva, porque la dirección sigue siendo la misma.
La cifra de 70.000 viene de SlowMist, no de Coinbase
Sobre el alcance hay dos indicaciones, y están muy alejadas entre sí. Coinbase se mantiene en una pequeña parte de su clientela, sin cifra. La firma de seguridad blockchain SlowMist, cuyo responsable de seguridad actúa con el nombre 23pds, calificó el conjunto de datos como auténtico y habló de datos de contacto de más de 70.000 usuarios; si había contraseñas o saldos afectados no estaba aclarado.
Esos 70.000 son un dato ajeno. Coinbase no lo ha confirmado y hasta ahora no existe una verificación independiente de la cifra. Quien quiera saber qué tamaño tiene el incidente debe convivir por tanto con un margen: una pequeña parte según la plataforma, más de 70.000 cuentas según un proveedor de seguridad. Una de las dos indicaciones podrá precisarse en los próximos días, hoy no.
Para la propia situación el margen cambia poco. Que estén afectadas 70.000 cuentas o bastantes menos no decide si tú estás entre ellas. Eso lo decide únicamente la notificación, y esa va por un solo canal.
Coinbase avisa a los afectados por correo electrónico y comunica el incidente a los supervisores
Coinbase ha anunciado que informará por correo electrónico a los clientes afectados, y se remite a su obligación legal. El incidente lo ha comunicado además, según sus propias indicaciones, a las autoridades de supervisión competentes. Eso coincide con la información de Crypto Briefing, que documenta igualmente el desmentido por parte de Coinbase de un ataque a sus propios sistemas.
De ello se deriva una situación incómoda. La única vía legítima por la que te llega el aviso es esa misma dirección de correo que posiblemente está expuesta, y el correo electrónico es a la vez el canal por el que llegan los imitadores. Un mensaje que invoca esta filtración no es por tanto una prueba de su autenticidad, sino de entrada solo un indicio de que el tema es conocido.
En la práctica eso significa: la información de un mensaje así puedes aprovecharla, los enlaces que contiene no. Lo que dice el mensaje se puede comprobar en la aplicación o a través de la dirección del exchange escrita por ti mismo. Quien en cambio sigue el enlace deja al remitente la decisión sobre el destino.
 Compara las mejores carteras hardware
Ingeniería social tras una filtración: así transcurre la llamada falsa del soporte
La ingeniería social designa el ataque a la persona en lugar de a la técnica: el atacante lleva a su objetivo a entregarle voluntariamente lo que de otro modo no obtendría. Una filtración de datos de contacto es la materia prima ideal para esta maniobra, porque aporta las dos cosas que necesita: una vía hacia la víctima y un motivo que hace plausible la llamada.
El desarrollo es el mismo desde años y apenas ha cambiado tras las grandes filtraciones de los últimos meses. Se pone en contacto alguien que menciona el nombre del exchange, conoce la dirección de correo registrada y habla de un intento de acceso sospechoso. Después viene la urgencia, y al final hay una acción irreversible: una transferencia a una dirección supuestamente segura, la introducción de una frase de recuperación en una página reconstruida o la entrega de un código de un solo uso.
En qué se delata la maniobra
Dos rasgos llegan más lejos. El primero es la dirección del contacto: el soporte auténtico responde a una consulta que tú has planteado, no llama por iniciativa propia y presiona. El segundo es el contenido de la petición. Una frase de recuperación, una clave privada y un código de un solo uso tienen exactamente una función, la de conceder acceso. Toda instancia que los pida quiere ese acceso, y eso vale con independencia de lo convincente que parezca el número en la pantalla.
A ello se suman las señales menores que cuentan en conjunto: un dominio de remitente que solo casi encaja, un enlace cuyo destino en la barra de estado es distinto del texto, un saludo que queda demasiado genérico, una presión de tiempo que no se justifica objetivamente y la petición de no comentar el asunto con terceros. Cómo se reconoce un correo falso de un exchange por estos rasgos está detallado en nuestro panorama del phishing tras una filtración de datos; que incluso una dirección de remitente de aspecto auténtico no es una prueba lo muestra el caso de un correo de phishing enviado desde un dominio de remitente real.
Qué no pide nunca el soporte auténtico
Ningún exchange y ningún fabricante de wallets necesita tu frase de recuperación para desbloquear una cuenta, cancelar una orden o autorizar un reintegro. Tampoco nadie necesita tu código de un solo uso para ayudarte; ese código existe para confirmar un inicio de sesión, y quien lo recibe confirma el suyo. Y nadie te pide que envíes un saldo por seguridad a una dirección que él te indique.
El último punto merece una distinción, porque la maniobra se apoya aquí en algo correcto. La autocustodia es una decisión sensata, pero es una decisión planificada, con un wallet que tú mismo has elegido y configurado, y con una dirección que tú mismo has generado. Quien revisa de antemano qué programas entran en consideración encuentra en la comparativa de wallets de software las diferencias en copia de seguridad, recuperación y blockchains compatibles. Una dirección que llega de la otra parte durante la conversación es exactamente lo contrario.
La página de estado de Amplitude no recoge el incidente
Quien quiera contrastar la versión del exchange se topa con un vacío. La página pública de estado de Amplitude recoge para los días 24 a 27 de octubre de 2026 incidencias y mantenimientos, entre ellos una entrega de eventos retrasada, un mantenimiento en el centro de datos estadounidense y retrasos en la ingesta de datos. Un incidente de seguridad para los días 27 y 28 de octubre no está anotado allí.
El único aviso de seguridad de ese periodo es del 22 de octubre y afecta a vulnerabilidades en PHP, un lenguaje de programación extendido para aplicaciones web. Amplitude señala allí que sus propios servicios no están afectados por esas vulnerabilidades y que la empresa trabaja con un tercero afectado en actualizaciones de seguridad en el lado de este. Si ese aviso guarda relación con el incidente ahora comunicado queda abierto; vincular ambas cosas no lo permite el estado de las fuentes.
Solo cabe fijar esto: la atribución del incidente a Amplitude procede hasta ahora únicamente de Coinbase. Una versión propia del proveedor sobre el alcance y el número de contratantes afectados todavía no está disponible. Para situar el caso esa es una incertidumbre real, y solo se disolverá cuando Amplitude diga algo por sí misma.
Coinbase en Alemania: licencia MiCA vía Luxemburgo, RGPD para el deber de notificación
Coinbase atiende el mercado europeo sobre la base de una licencia MiCA del supervisor luxemburgués CSSF, anunciada en junio de 2025 y concebida para los 27 Estados de la UE. MiCA es el reglamento europeo sobre los mercados de criptoactivos; regula quién puede ofrecer servicios de criptomonedas en la UE y qué obligaciones conlleva. Antes Coinbase tenía autorizaciones nacionales individuales, Alemania incluida.
Para una filtración de datos el marco jurídico determinante es sin embargo el Reglamento General de Protección de Datos y no MiCA. Este obliga al responsable a notificar una violación de la seguridad de los datos personales a la autoridad de control en un plazo de 72 horas, y exige informar a los afectados cuando existe un riesgo elevado para sus derechos. Que Coinbase hable de una comunicación a las autoridades de supervisión y de correos a los afectados encaja con esas dos obligaciones.
Prácticamente relevante es además un tercer punto: un encargado del tratamiento, es decir un proveedor que trata datos por cuenta de otro, no libera al contratante de su responsabilidad. Tu interlocutor sigue siendo el exchange, aunque el incidente se haya producido en su proveedor. Y quien no esté conforme con la respuesta puede reclamar ante una autoridad de protección de datos de su propio Estado de residencia; ese derecho no depende del país de la UE en el que tenga su sede la empresa.
 Encuentra un exchange con licencia MiCA
Autenticación de dos factores y passkey: la diferencia tras una filtración de datos de contacto
La autenticación de dos factores exige, junto a la contraseña, una segunda prueba, por lo general un código numérico. Qué forma tiene ese segundo factor decide inusualmente mucho tras una filtración de datos de contacto, porque un número de teléfono conocido desplaza la superficie de ataque.
Un código por SMS es la más débil de las variantes extendidas en cuanto el número es conocido. Por un lado el código puede sonsacarse si quien llama presiona para introducirlo en una página reconstruida. Por otro existe el SIM swapping: en él un atacante hace transferir el número de la víctima a una tarjeta SIM propia y recibe después los códigos él mismo. Ambas cosas presuponen que el atacante dispone del número.
Un código de una aplicación de autenticación es claramente más robusto, porque se genera en el dispositivo y no circula por la red móvil. Contra una página de acceso reconstruida no protege, eso sí: quien teclea allí el código lo entrega. Resistente al phishing solo lo es una passkey o una llave de seguridad. Una passkey es una credencial de acceso criptográfica que permanece en el dispositivo y está ligada de forma fija a la dirección del sitio auténtico. En un dominio falsificado no funciona, y ese es precisamente el punto: la protección no depende de que tú reconozcas la falsificación.
Autocustodia y cartera hardware: donde los datos de contacto ya no cuentan
Autocustodia, en inglés self-custody, significa que las claves privadas de tus criptoactivos están contigo y no en un proveedor. Un saldo en autocustodia no es alcanzable a través del proveedor de un exchange, porque allí no hay ni claves ni acceso. Una cartera hardware es el aparato habitual para ello: guarda la clave en un chip propio y no la entrega ni al firmar una operación.
El precio de esa independencia es que el riesgo de la clave pasa a ti. Una frase de recuperación perdida no puede restablecerla nadie, y una cartera hardware de procedencia poco clara trae su propio riesgo. Por eso muchos inversores separan según la finalidad: la operativa corriente en un exchange autorizado, y la parte que debe quedarse quieta en custodia propia.
Para el caso que hoy se presenta la ponderación es de todos modos menor de lo que parece. No se han filtrado claves ni saldos. Quien reconsidera ahora su reparto lo hace menos por este incidente que por la regularidad con la que los proveedores de prestadores de servicios llegan a los titulares.
Filtración en Coinbase: el aviso llega únicamente por correo electrónico
- Endurecer el acceso. Revisa en los ajustes de seguridad de tu cuenta qué segundo factor está activo y sustituye un código por SMS por una aplicación de autenticación o una passkey. Qué plataformas operan autorizadas en la UE y qué procedimientos de acceso ofrecen está en la comparativa de exchanges de criptomonedas regulados.
- Separar el saldo a largo plazo. Define qué parte de tus criptoactivos no se necesita para operar y llévala a custodia propia. Las diferencias en chip, recuperación y vía de compra están en la comparativa de carteras hardware.
- Atender a los contactos de las próximas semanas. Cuenta con correos y llamadas que invoquen este incidente, y trata toda petición de una transferencia o de introducir una frase de recuperación como un intento de fraude. Quien reordene de todos modos su cuenta encuentra las comisiones y las vías de ingreso de los grandes proveedores en la comparativa de exchanges.
En resumen, se trata de un incidente sobre datos de contacto y no sobre saldos, y la versión del exchange es hasta ahora coherente en ese punto. Quedan abiertas dos cosas: el alcance real, en el que Coinbase y SlowMist se separan mucho, y una versión de Amplitude misma. Ambas son motivo para esperar la notificación y hasta entonces no seguir ningún contacto no solicitado.
(28 de octubre de 2026. Este artículo no constituye asesoramiento de inversión. Los precios y las tarifas cambian; comprueba las condiciones con el proveedor antes de comprar.)
Preguntas frecuentes sobre la filtración en Coinbase
Nota de transparencia: Este artículo se elaboró con ayuda de inteligencia artificial y fue revisado por nuestra redacción antes de su publicación. Todas las cifras y afirmaciones se contrastaron con las fuentes primarias enlazadas en el texto. La imagen destacada fue generada con IA.
Artículos relacionados
- Filtración de datos de Trezor: ¿estoy afectado y qué debo hacer ahora?
- Filtración de datos de SafePal: 39.798 clientes afectados con nombres, direcciones y teléfonos
- Phishing cripto tras una filtración de datos: las señales de alerta del correo falso de un exchange
- Waltio y la brecha de Brevo: por qué tu correo electrónico es ahora el problema
- Tu exchange de criptomonedas te pide retirar los fondos: cómo detectar el phishing tras la fecha límite de MiCA
¿Sobre qué temas deberíamos profundizar?
Selecciona lo que de verdad te interesa. Tus elecciones se incorporan directamente en nuestra planificación editorial.
Noticias cripto que de verdad valen tu tiempo.
Cada semana. 60 segundos de lectura. Cuidadosamente seleccionadas por nuestros editores: sin hype, sin mails promocionales, sin spam.
Más sobre este tema
Ver todos
13 de agosto de 2026 18:34

Filtración de datos en Trezor: primero 13.689 clientes, después unos 67.000 más al descubierto
Una filtración en ShipMonk, socio logístico de Trezor, expuso en agosto nombres, teléfonos y direcciones de 13.689 clientes; en septiembre Trezor comunicó unos 67.000 afectados más en Estados Unidos. Los dispositivos siguen seguros.

10 de septiembre de 2026 11:25
Phishing desde el remitente auténtico: así compruebas un aviso de seguridad de tu wallet
Un supuesto aviso de seguridad a clientes de un fabricante de carteras llegó por la vía de envío auténtica y superó todas las comprobaciones técnicas. La vía de comprobación que sí aguanta te cuesta cuatro minutos.
4 de septiembre de 2026 23:30
Filtración de datos de Pocket Bitcoin: cuando el nombre, el domicilio y la dirección de Bitcoin circulan juntos
El servicio suizo Pocket Bitcoin cerró su investigación el 3 de septiembre de 2026: 5.411 afectados, y en 291 de ellos también las direcciones de Bitcoin utilizadas junto con copias de documentos de identidad. Por qué ese emparejamiento de datos actúa de forma duradera y qué deberías comprobar en tu propio proveedor.
14 de agosto de 2026 19:18
Bitcoin de un exchange extranjero a Austria: qué datos fiscales necesitas
Transferir bitcoin de un exchange extranjero a una plataforma austriaca: qué datos fiscales pueden faltar para la retención. Y a qué debes prestar atención como inversor.

11 de octubre de 2026 08:30
Secuestros cripto: 90 casos en 7 meses, por qué Francia es el país más peligroso para quien tiene Bitcoin
Francia suma 90 secuestros, extorsiones y robos violentos ligados a cripto en 2026, uno cada 2,5 días. La culpa es de datos fiscales filtrados. Así te proteges.
2 de octubre de 2026 11:50
3 datos bastan: cómo el SIM swapping llega a tu cuenta cripto
Los estafadores hacen que el operador móvil active una tarjeta SIM nueva a tu nombre y con ella interceptan cada código por SMS. Cómo transcurre el ataque a tu cuenta cripto y con qué ajustes lo dejas sin efecto.
22 de agosto de 2026 11:24
La acción de Coinbase sube un 11 % en un día: por qué el exchange es el gran ganador del giro de la SEC
Bitcoin acapara los titulares, pero es la acción de Coinbase la que da el salto mayor: un 11 % en un solo día. Por qué el exchange se beneficia del nuevo rumbo de la SEC, qué buscaba su responsable en la Casa Blanca y cómo sacar el máximo partido a la plataforma como usuario.
24 de octubre de 2026 05:18
Coinbase Irlanda acepta una multa de 3,25 millones de euros y reconoce las infracciones: «ninguna tolerancia con las deficiencias en los sistemas de protección»
El Banco Central de Irlanda ha impuesto a Coinbase Ireland Limited una multa de 3.252.618 euros porque la entidad de dinero electrónico no protegió suficientemente los fondos de los clientes y no controló la externalización a su matriz estadounidense. Los clientes europeos dependen de esa misma sociedad por el pasaporte europeo, y su saldo en euros no es un depósito bancario.
20 de octubre de 2026 11:23

Coinbase convierte USDT y DAI en USDC el 30 de octubre: el canje reinicia el plazo de tenencia de un año
El 30 de octubre Coinbase convertirá en USDC los saldos restantes de USDT, DAI y PYUSD en el Espacio Económico Europeo. El canje cuenta como transmisión según el artículo 23 de la ley fiscal alemana, y para el nuevo saldo el plazo de un año empieza de nuevo.
10 de octubre de 2026 17:31
Filtración de datos de Revolut: el banco paga los nuevos documentos de 680 clientes y qué hacer ahora
Revolut asume las tasas de los nuevos documentos de identidad cuando los afectados por el robo de datos los necesitan. Hay 680 cuentas afectadas, y para quien tiene cripto un expediente KYC filtrado pesa más que un número de tarjeta bloqueado.
5 de octubre de 2026 02:24
Cinco de las nueve advertencias de la BaFin citan la ley alemana de supervisión de criptoactivos: «Se trata de una usurpación de identidad»
A finales de septiembre, la BaFin nombró públicamente a nueve proveedores en cuatro días, cinco de ellos por servicios de criptoactivos no autorizados. Detrás de las advertencias está la ley de supervisión de los mercados de criptoactivos y, desde que expiró el plazo transitorio, ya no hay zona gris para los proveedores cripto en Alemania.
10 de septiembre de 2026 02:24

Exchanges de criptomonedas cara a cara: qué emparejamiento sale más barato y dónde
Antes de abrir una cuenta, la pregunta rara vez es cuál es el mejor exchange, sino si este o aquel. Este artículo ordena los duelos más buscados, pone uno al lado del otro los costes por 1.000 euros y explica la confusión más cara: un proveedor con dos interfaces y un factor diecisiete entre ellas.
26 de agosto de 2026 08:21
Advertencia de la BaFin por usurpación de identidad: cuando una plataforma cripto lleva el nombre de una empresa alemana real
La BaFin advierte desde el 24 de agosto de 2026 sobre un sitio web cripto que, según las constataciones del supervisor, usurpa la identidad de una sociedad alemana real. Por qué el registro mercantil y el aviso legal no sirven como prueba y cómo comprobar tú mismo a un proveedor en pocos minutos.
19 de agosto de 2026 23:31
Lista de advertencia de la UE sobre proveedores cripto: 167 entradas, 165 de Italia y ninguna de la BaFin
La ESMA mantiene un registro europeo de proveedores cripto no conformes. Lo contamos el 16 de agosto de 2026 y consultamos todas las direcciones web recogidas en él. Solo tres de 30 autoridades supervisoras aportan entradas, y la BaFin no está entre ellas.
18 de agosto de 2026 11:22
Advertencias de la BaFin 2026: 24 series de plataformas cripto con 639 dominios, y así compruebas tu proveedor
En 2026 la BaFin advierte cada vez más sobre series enteras de webs cripto casi idénticas en lugar de sobre proveedores aislados. Un recuento propio del conjunto completo de advertencias muestra la magnitud del fenómeno y con qué dos consultas registrales compruebas a un proveedor de forma fiable.
26 de octubre de 2026 01:27
Keystone confirma una filtración: «Os debemos una disculpa»
El fabricante de carteras hardware Keystone ha revelado un allanamiento de su tienda en línea: se han filtrado nombres, direcciones de entrega y detalles de pedido de clientes. Las frases de recuperación y las claves privadas no están afectadas según la empresa, y el riesgo real está en el phishing y en el domicilio ya conocido.
30 de septiembre de 2026 17:49
La CFTC registra Coinbase Clearing para derivados con garantía íntegra: lo que importa a los inversores europeos
El supervisor estadounidense CFTC registró a Coinbase Clearing como cámara de compensación el 28 de septiembre, pero solo para contratos con garantía íntegra y sin apalancamiento. Para los inversores de la Unión Europea cuenta más otra decisión: la calificación de los futuros perpetuos como CFD por parte de la ESMA.
14 de septiembre de 2026 23:16
Filtración de datos de Revolut: los archivos ya son públicos y esto es lo que puedes hacer
Desde el 14 de septiembre se publican las copias del DNI, los selfis KYC y los extractos de cuenta sustraídos a Revolut. Qué deja de conseguir un cambio de contraseña, qué derechos te da el RGPD y por qué tu historial de Bitcoin es la parte más delicada del paquete.
30 de agosto de 2026 23:18
Coinbase detiene la negociación de STORJ y BADGER el 28 de septiembre: qué deben revisar los tenedores
Coinbase pone fin a la negociación de Badger DAO y Storj el 28 de septiembre de 2026, y ambos libros de órdenes funcionan en modo limit-only desde el anuncio del 28 de agosto. Las retiradas siguen siendo posibles; la venta en Coinbase, no.

6 de agosto de 2026 16:05
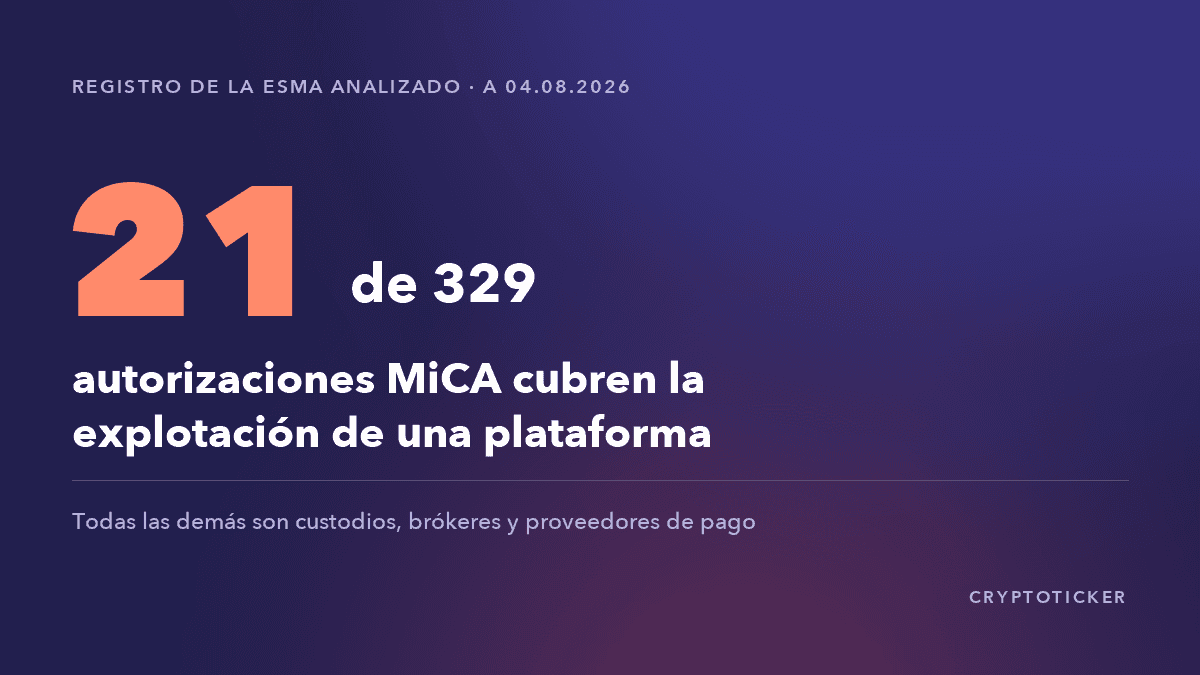
Registro MiCA: solo 21 de las 329 autorizaciones son plataformas de negociación
La ESMA publica el registro de proveedores autorizados por MiCA como archivo abierto. Lo hemos analizado por completo, y el resultado no es el que sugiere la expresión «exchange cripto autorizado».

1 de julio de 2026 06:00
Cómo cambiar de Binance a un exchange de criptomonedas regulado por MiCA
Binance cierra sus servicios en la UE por falta de licencia MiCA. Aquí tienes por qué ocurre y cómo mover tus fondos a una plataforma regulada con seguridad.
3 de abril de 2026 10:00
Coinbase recibe aprobación de la OCC para un Trust Nacional
Coinbase ha obtenido la aprobación condicional de la OCC para una licencia de Trust Nacional, un paso masivo que redefine la estructura del mercado cripto en EE. UU.
11 de octubre de 2026 05:29
Coinbase Card sin comisión por transacción: lo que hay que saber sobre el canje y el plazo de tenencia
Coinbase no cobra comisión por transacción al pagar con la tarjeta. Se vuelve cara en dos puntos que no figuran en ningún tique de caja: el canje del saldo y el plazo de tenencia.
19 de septiembre de 2026 17:14
La consulta sobre MiCA cierra el 30 de septiembre: qué revisar y presentar hasta entonces
La Comisión Europea revisa el reglamento cripto MiCA y admite aportaciones hasta el 30 de septiembre de 2026 a las 23:59 (CEST). Staking, DeFi, préstamo, stablecoins y custodia están sobre la mesa, y puedes participar sin abogado.
17 de junio de 2026 20:39
Binance podría perder acceso a la UE: qué podría significar MiCA para BNB y los usuarios cripto
El acceso de Binance a la UE está en riesgo, ya que su solicitud MiCA en Grecia podría ser rechazada. ¿Qué significa para BNB y los usuarios cripto?

25 de abril de 2026 11:16
Crisis de Secuestros Crypto en Francia: Pavel Durov Denuncia Filtraciones de Datos Fiscales
Pavel Durov alerta sobre una ola de secuestros de poseedores de criptomonedas en Francia, culpando a filtraciones de datos fiscales y nuevas leyes de vigilancia.
4 de octubre de 2026 02:47
Cinco apps de criptomonedas para principiantes: costes y custodia comparados
Sin comisiones rara vez significa gratis en las apps de criptomonedas: entre el 0,15 y el 2,49 % por compra hay un factor de diez. Qué cuestan cinco apps a los principiantes alemanes, quién custodia las monedas y cuál permite la transferencia a un monedero propio.
También te podría interesar