
Noord-Korea achter de Binance-hack? Alles wat we weten over de roof van 6,3 miljard
TRM Labs en Chainalysis zien de Noord-Koreaanse groep TraderTraitor achter de Binance-hack. Alles gebundeld: verloop, schade per blockchain, 2,7 miljard bevroren, opnames binnen 48 uur en wat het betekent voor bitcoin en BNB.




In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Achter de Binance-hack van 29 oktober 2026 zit volgens twee toonaangevende blockchainonderzoekers Noord-Korea. TRM Labs schrijft de aanval met grote zekerheid toe aan TraderTraitor, een Noord-Koreaanse staatshackersgroep, en Chainalysis ziet dezelfde groep als de waarschijnlijke dader. Binance zelf noemt geen aanvaller, schat de schade op ongeveer 6,3 miljard dollar en wil de opnames volgens een aankondiging op X binnen 48 uur weer openen, dus uiterlijk zondagochtend. Hier staat gebundeld wat er bekend is over de grootste cryptoroof ooit.
De Binance-hack in het kort
- Dader: TRM Labs noemt TraderTraitor uit Noord-Korea, Chainalysis ziet dezelfde groep; Binance en autoriteiten bevestigen dat niet.
- Schade: ongeveer 6,3 miljard dollar volgens Binance, 6,36 miljard volgens TRM Labs, verdeeld over tien blockchains.
- Begin: 29 oktober, 21.05 uur; het grootste deel ging binnen zo'n 20 minuten weg, een tweede golf volgde rond 0.05 uur.
- Bevroren: ongeveer 2,7 miljard dollar volgens TRM Labs, ongeveer 3 miljard volgens Binance, vooral door Tether en Circle.
- Nog bij de aanvaller: meer dan 420.000 ETH en 18.270 BTC, samen ongeveer 2,4 miljard dollar.
- Klanten: Binance vergoedt alle verliezen; stortingen werken, opnames moeten uiterlijk zondag 1 november rond 5.36 uur weer kunnen.
Hoe de avond op de markt verliep, staat in onze tijdlijn met liveticker, het eerste bericht in ons verslag van de Binance-hack.
Wie zit achter de Binance-hack? Het spoor naar Noord-Korea
TRM Labs baseert de toeschrijving op eigen on-chaindata en informatie van buiten de blockchain. Het patroon lijkt op twee eerdere aanvallen: de hack van beurs Bybit in februari 2025 met 1,5 miljard dollar schade, die de FBI aan TraderTraitor toeschreef, en de aanval op KelpDAO in april 2026. In alle drie gevallen kreeg de wallet van de aanvaller vooraf startgeld uit de mixer Tornado Cash, en lagen de benodigde handtekeningen al klaar voordat er geld bewoog.
Ook Chainalysis-topman Jonathan Levin houdt TraderTraitor voor de waarschijnlijke dader. Zijn onderzoekers vonden volgens SecurityWeek opbrengsten van de aanval op Bitget van vorige maand, vermengd met de buit van de Binance-hack. Binance werkt naar eigen zeggen samen met opsporingsdiensten, maar noemt geen aanvaller. Een officiële toeschrijving door een overheid is er nog niet.
TraderTraitor is een subgroep van het Noord-Koreaanse hackersnetwerk dat in het Westen meestal als Lazarus bekendstaat. De groep richt zich op medewerkers van cryptobedrijven, vaak via vervalste vacatures of handelsprogramma's, om toegang te krijgen tot interne systemen. Dat past bij wat Binance over de inbraak zegt.

Hoe verliep de Binance-hack?
Volgens de officiële mededeling van Binance was de laptop van een DevOps-engineer gecompromitteerd. Daarmee kwam de aanvaller in een servicecontainer en diende hij ongeautoriseerde opnames in. Een gelekte private key heeft Binance niet gevonden. TRM Labs gaat verder: omdat wallets op tien blockchains in hetzelfde tijdvak met gewone, geldig ondertekende overboekingen werden leeggehaald, kon de aanvaller kennelijk het ondertekeningssysteem van de hot wallets zelf voor zich laten werken. Een enkele gestolen sleutel of een phishingpagina verklaart dat niet.
Op Ethereum gebruikte hij daarvoor de functie EIP-7702. In onze eigen on-chain-analyse hebben we de beslissende transactie nagekeken: 50 vooraf ondertekende machtigingen voor de hot wallet „Binance 14”, één per mogelijk transactienummer, zodat er zeker één raak was. Die voorbereiding wijst erop dat zijn toegang tot het ondertekeningssysteem beperkt was in de tijd.
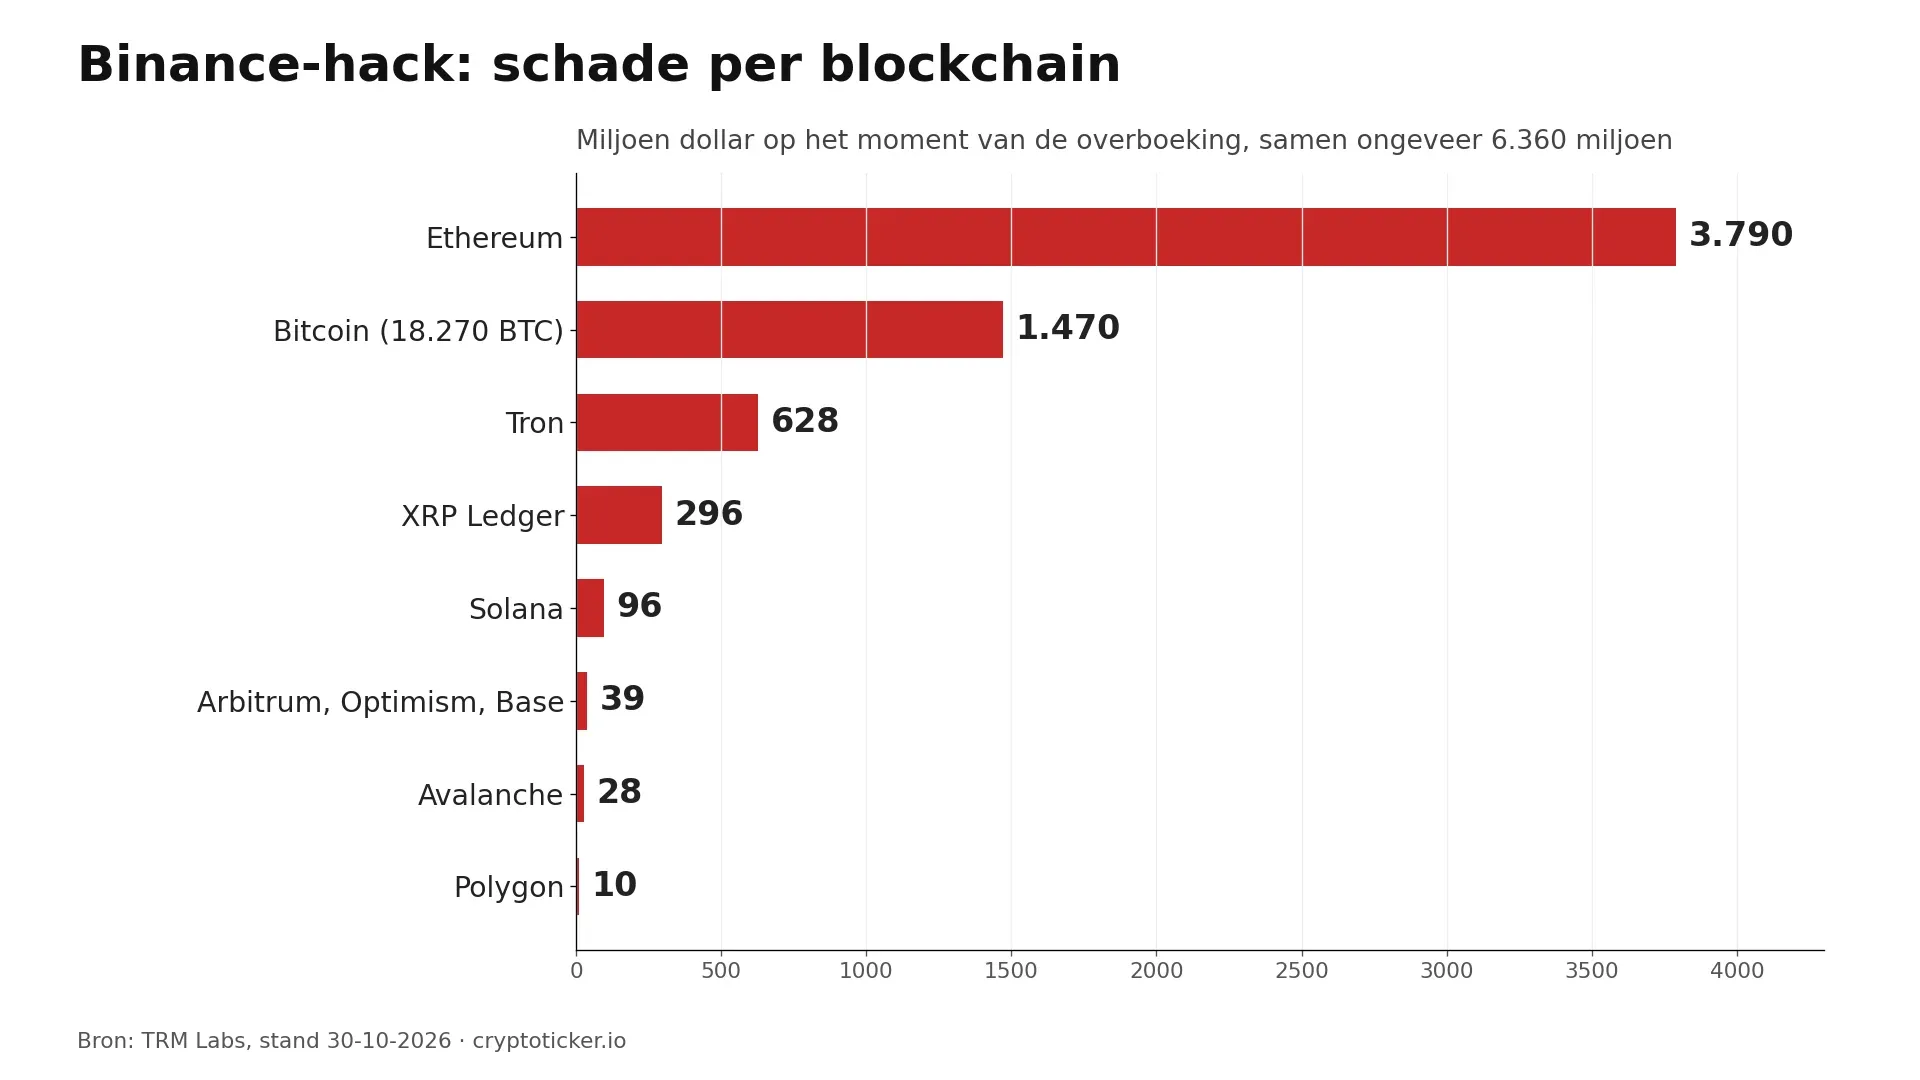
| Blockchain | Weggesluisd volgens TRM Labs |
|---|---|
| Ethereum | 3,79 mrd $ (200.630 ETH en 185 andere tokens) |
| Bitcoin | 1,47 mrd $ (18.270 BTC) |
| Tron | 628 mln $ (612,7 mln USDT, 46,4 mln TRX) |
| XRP Ledger | 296 mln $ (233,46 mln XRP) |
| Solana | 96 mln $ (970.500 SOL) |
| Arbitrum, Optimism, Base | 39 mln $ |
| Avalanche | 28 mln $ |
| Polygon | 10 mln $ |
| Totaal | ca. 6,36 mrd $ |
Waar is het geld van de Binance-hack?
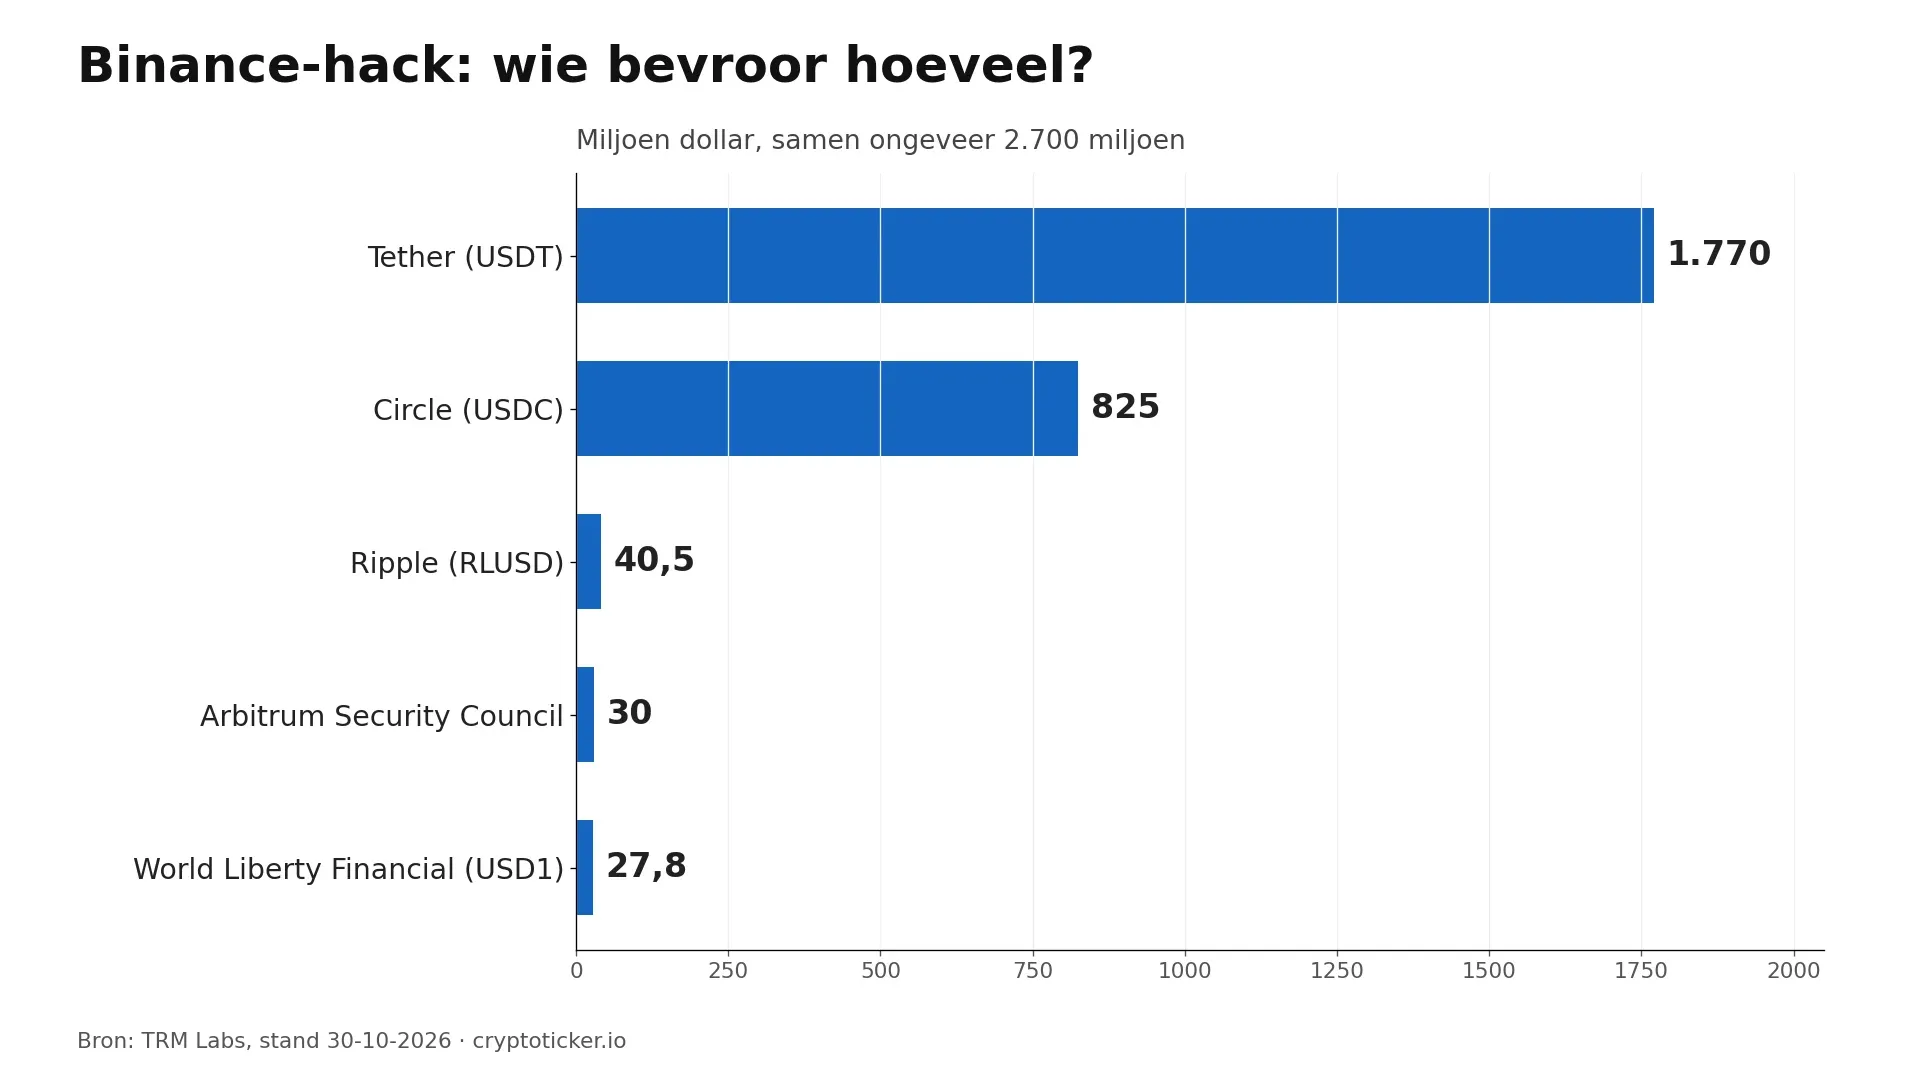
Ongeveer 2,7 miljard dollar is volgens TRM Labs bevroren, Binance zelf spreekt van ongeveer 3 miljard. Het grootste deel blokkeerden de uitgevers van stablecoins: Tether ongeveer 1,77 miljard USDT, Circle ongeveer 825 miljoen USDC. Hoe we de blokkades zelf natelden, staat in USDT bevroren. Daarnaast bevroor Ripple 40,5 miljoen RLUSD, World Liberty Financial 27,8 miljoen USD1, en de Security Council van Arbitrum haalde om 1.08 uur ongeveer 30 miljoen dollar aan ETH en ARB uit de wallet van de aanvaller.
Buiten bereik van de uitgevers liggen meer dan 420.000 ETH en 18.270 BTC, samen ongeveer 2,4 miljard dollar. De aanvaller gebruikte de tijd voor de blokkades: ongeveer 325 miljoen USDT ruilde hij via UniswapX en vergelijkbare diensten met meer dan 10 procent korting in voor zo'n 122.300 ETH, 60 miljoen USDT zette hij bij Aave om er ongeveer 19.760 ETH tegen te lenen, en op Tron belandde 300 miljoen USDT bij het leenprotocol JustLend. De bitcoin knipt hij op in stukken van 1.000 en 100 BTC om het spoor te wissen. Anders dan bij Bybit leunt de groep deze keer minder op bruggen tussen blockchains en meer op grote ruiltransacties en leenprotocollen.

Wanneer kun je weer opnemen bij Binance?
Stortingen werken volgens Binance normaal. Opnames blijven stilgezet zolang de beurs de opnamedienst en de bijbehorende adressen opnieuw beveiligt. Om 5.36 uur kondigde Binance aan ze binnen 48 uur weer te openen. Dat is uiterlijk zondag 1 november rond 5.36 uur. Of alle munten tegelijk vrijkomen of stap voor stap, heeft Binance in het midden gelaten. Welke netwerken al vóór de volledige stop gepauzeerd waren, staat in ons stuk over Binance-opnames.
Service Update. Deposits remain unaffected and continue to operate as normal. Withdrawals remain paused while our team completes a security revamp of the withdrawal service and its related addresses. We expect to resume within 48 hours, and will update with further details.
Binance (@binance) 30 oktober 2026
Vergoedt Binance de verliezen van de hack?
Ja, volgens eigen toezegging. Binance dekt alle verliezen uit het noodfonds SAFU en uit eigen middelen. Het SAFU-fonds houdt ongeveer 15.000 bitcoin aan. Een nieuw reservebewijs wil Binance publiceren zodra de beveiligingswerkzaamheden zijn afgerond.
Wie grotere bedragen niet op een beurs wil laten staan, bewaart ze zelf, bijvoorbeeld in een hardware wallet, of spreidt zijn tegoed over crypto exchanges met MiCA-vergunning.
Wat de Binance-hack betekent voor bitcoin, BNB en de markt
Vrijdagochtend om 11.30 uur kostte bitcoin volgens CoinMarketCap 77.296 dollar, 3,4 procent minder dan 24 uur eerder. BNB verloor 5,4 procent tot 700,66 dollar, ether 3,9 procent tot 2.226 dollar, Solana 3,5 procent tot 96,51 dollar. Afgezet tegen de omvang van de roof is dat een beheerste daling, uitgelegd in Bitcoin koers na de Binance-hack. Het Noord-Korea-spoor heeft voor de markt een nuchtere gevolgtrekking: staatshackers houden hun buit niet vast, ze wisselen hem in porties om over weken. De meer dan 420.000 ETH bij de aanvaller zijn daarom de post die handelaren het scherpst volgen.
Onze inschatting: voor klanten van Binance verandert de vraag naar de dader weinig. Twee momenten tellen: of de opnames tegen zondag echt weer lopen, en of het aangekondigde reservebewijs volledige dekking laat zien. Komt allebei, dan neemt de druk op BNB en de markt af. Loopt een van beide uit, dan wordt een beveiligingsincident een vertrouwenskwestie.
Alle artikelen over de Binance-hack
- Wat er gebeurde: De Binance-hack, On-chain-analyse, Tijdlijn van de crash, USDT bevroren
- Je geld: Binance-opnames
- Markt: Bitcoin koers na de hack, Hoe diep kan bitcoin zakken?, BNB crash, Ethereum crash, Solana crash, Bitcoin shorten
- Achtergrond: De grootste crypto-hacks ooit
Veelgestelde vragen over de Binance-hack en Noord-Korea
Transparantie: Dit artikel is met behulp van kunstmatige intelligentie geschreven en vóór publicatie door onze redactie gecontroleerd. Alle cijfers en gegevens zijn getoetst aan de primaire bronnen die in de tekst zijn gelinkt. De uitgelichte afbeelding is met AI gemaakt.
Gerelateerde artikelen
- Grootste crypto-hack ooit? Binance sluit aan in de rij van beurshacks
- Binance-hack: vermoedelijk 2,8 miljard dollar uit hot wallet weggesluisd
- Binance-opnames na de hack: Solana en XRP gepauzeerd, bitcoin en ethereum werken
- On-chain-analyse van de Binance-hack: 50 handtekeningen, 197.460 ETH en 2,83 miljard bevroren
- USDT bevroren: wij telden na wat Tether en Circle bij de Binance-hack echt blokkeren
In welke onderwerpen moeten we dieper duiken?
Kies wat je echt interesseert. Je keuze gaat direct naar onze redactieplanning.
Cryptonieuws dat je tijd echt waard is.
Wekelijks. 60 seconden. Zorgvuldig samengesteld door onze redactie: geen hype, geen reclamevloed, geen spam.
Meer over dit onderwerp
Alles bekijken
29 oktober 2026 23:45
Is dit het einde? Hoe diep bitcoin na de Binance-hack nog kan zakken
Ongeveer 2,8 miljard dollar verliet een hot wallet van Binance en bitcoin zakte onder 79.000 dollar. Of dit een echte crash wordt, hangt af van één vraag. Drie scenario's, de belangrijkste koersniveaus en wat je nu kunt doen.
29 oktober 2026 23:43
BNB crash: Binance Coin keldert na de hack. Wacht BNB het lot van FTT?
BNB verloor na de Binance-hack binnen 35 minuten 6,3 procent en is de zwakste van de tien grootste munten, terwijl er geen enkele BNB werd gestolen. Waarom de token toch keldert, wat de vergelijking met FTT waard is en welke niveaus nu tellen.
29 oktober 2026 23:43
Solana crash: SOL zakt onder 100 dollar en Binance pauzeert opnames. Komt 80 dollar in beeld?
Solana verloor na de Binance-hack binnen een uur 3,3 procent en zakte naar 95,64 dollar, terwijl er geen enkele SOL werd gestolen. Binance pauzeert bovendien opnames via het Solana-netwerk. Waarom SOL toch daalt en welke koersniveaus nu tellen.
29 oktober 2026 23:45
Bitcoin shorten tijdens de crash: zo zet je in Nederland in op dalende koersen
Bitcoin zakte na de Binance-hack onder 79.000 dollar. Wie wil inzetten op dalende koersen of zich wil indekken, kan dat ook in de EU: via OKX Europe met tot tien keer hefboom, margin trading bij Bybit EU of inverse ETP's. Hoe een short werkt, een rekenvoorbeeld en de risico's.
29 oktober 2026 23:43
Ethereum crash: de Binance-hacker zit op 195.000 ETH. Volgt nu een uitverkoop?
Ether zakte na de Binance-hack binnen een uur 2,6 procent. Het grotere risico: ongeveer 195.460 ETH liggen bij de aanvaller en kunnen, anders dan stablecoins, niet worden bevroren. Hoe groot de verkoopdruk is, welke niveaus tellen en waarom Ethereum zelf niet gehackt is.

30 oktober 2026 10:34
Bitcoin koers na de Binance-hack: slechts 2 procent omlaag
De grootste cryptohack ooit kost Binance 2,8 miljard dollar en bitcoin verliest amper 2 procent. Dit zijn de koersdoelen naar boven en naar beneden.
28 oktober 2026 11:48
Binance Nederland: alternatieven met MiCA-vergunning en zo stap je over
Binance is al sinds 2023 weg uit Nederland en staat niet in het MiCA-register van ESMA. Welke exchanges wel een vergunning hebben, hoe je dat zelf controleert en hoe je je crypto veilig overzet.
30 oktober 2026 10:44
NEAR Protocol uitgelegd: sharding en staking van 2,5 procent
NEAR Protocol is een layer-1-blockchain die haar werk over parallel draaiende delen verdeelt en met inzet wordt beveiligd. Wat de NEAR-token doet, hoe staking en bewaring werken en waar je voor de koop op let.

30 oktober 2026 07:37
Chainlink daalt 11 procent: waarom LINK harder valt dan bitcoin
Chainlink verliest binnen 24 uur 11,47 procent tot 10,42 dollar en zakt daarmee ruim twee keer zo diep als bitcoin. Wat achter de val zit, welke rol de hefboom speelt en welke niveaus nu voor LINK tellen.
30 oktober 2026 07:27
TRX stijgt 6 procent: TRON doet het beter dan de markt
De cryptomarkt zakte in de nacht van 30 oktober breed weg en bitcoin daalde onder 79.000 dollar. TRX hoort bij de vier van twintig grote munten die in de plus bleven.
29 oktober 2026 23:30
Bitcoin crasht na de Binance-hack: 628 miljoen dollar geliquideerd in één uur
Om 21.24 uur werd een hot wallet van Binance leeggehaald, ongeveer 2,8 miljard dollar verdween. Binnen een uur zakte bitcoin onder 79.000 dollar en verloor BNB 6,3 procent. Live-ticker, tijdlijn, koersen en wat er vannacht nog kan gebeuren.
27 oktober 2026 19:52
BNB kopen: drie exchanges met MiCA-vergunning en kosten van 0,25 tot 1,49 procent
Dinsdagmiddag leverden 100 euro bij Kraken 0,150875 BNB op en bij Bitvavo 0,150820. Met de kosten meegerekend staat Bitvavo voorop, en bij de uitbetaling komt het op het juiste netwerk aan.
Meer van CryptoTicker